

BitTorrent (Pro) - Простой и удобный торрент-клиент для поиска, скачивания и воспроизведения торрентов на андроид-устройствах. Благодаря отсутствию ограничений по скорости и размеру файлов, приложение обеспечит быструю загрузку любого контента, включая видео, музыку, игры и программы. Вы сможете управлять загрузками, выбирать определённые файлы внутри торрента, а также сохранять мобильный трафик благодаря режиму «только для Wi-Fi».
Встроенные медиаплееры позволят запускать загруженные музыку и видео без необходимости использовать сторонние приложения.
Аналог приложения: µTorrent (Pro)
Особенности приложения:
- Чистый и лёгкий интерфейс;
- Выбор файлов для загрузки внутри торрента;
- Нет ограничений по скорости и размеру загрузки;
- Режим «только Wi-Fi» для экономии мобильных данных;
- Технология «Canonical Peer Priority» для ускорения скачивания;
- Создание плейлистов из загруженных музыкальных файлов;
- Удаление только торрента или торрента с файлами;
- Встроенные видеоплеер и музыкальный плеер;
- Автоматическое отключение после загрузки;
- Поддержка скачивания с magnet-ссылок;
- Выбор места сохранения файлов.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Удалена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
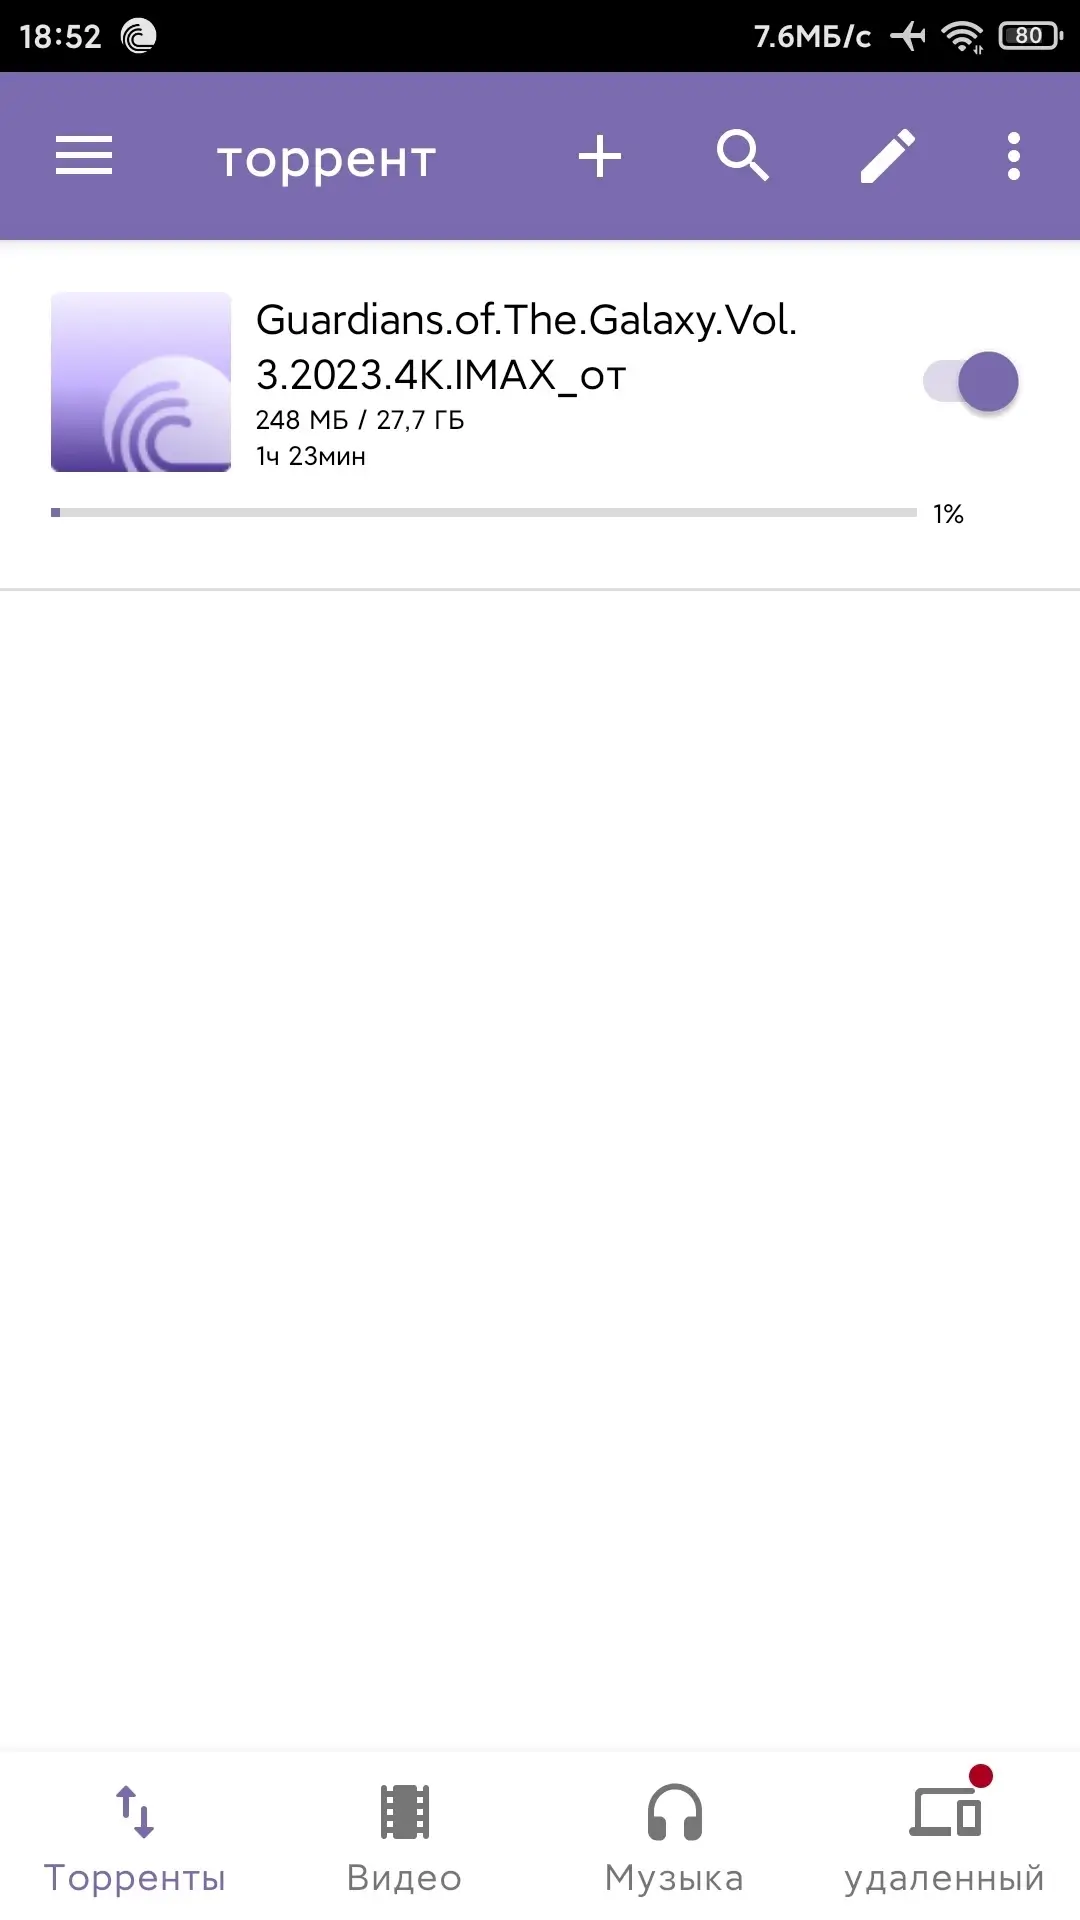
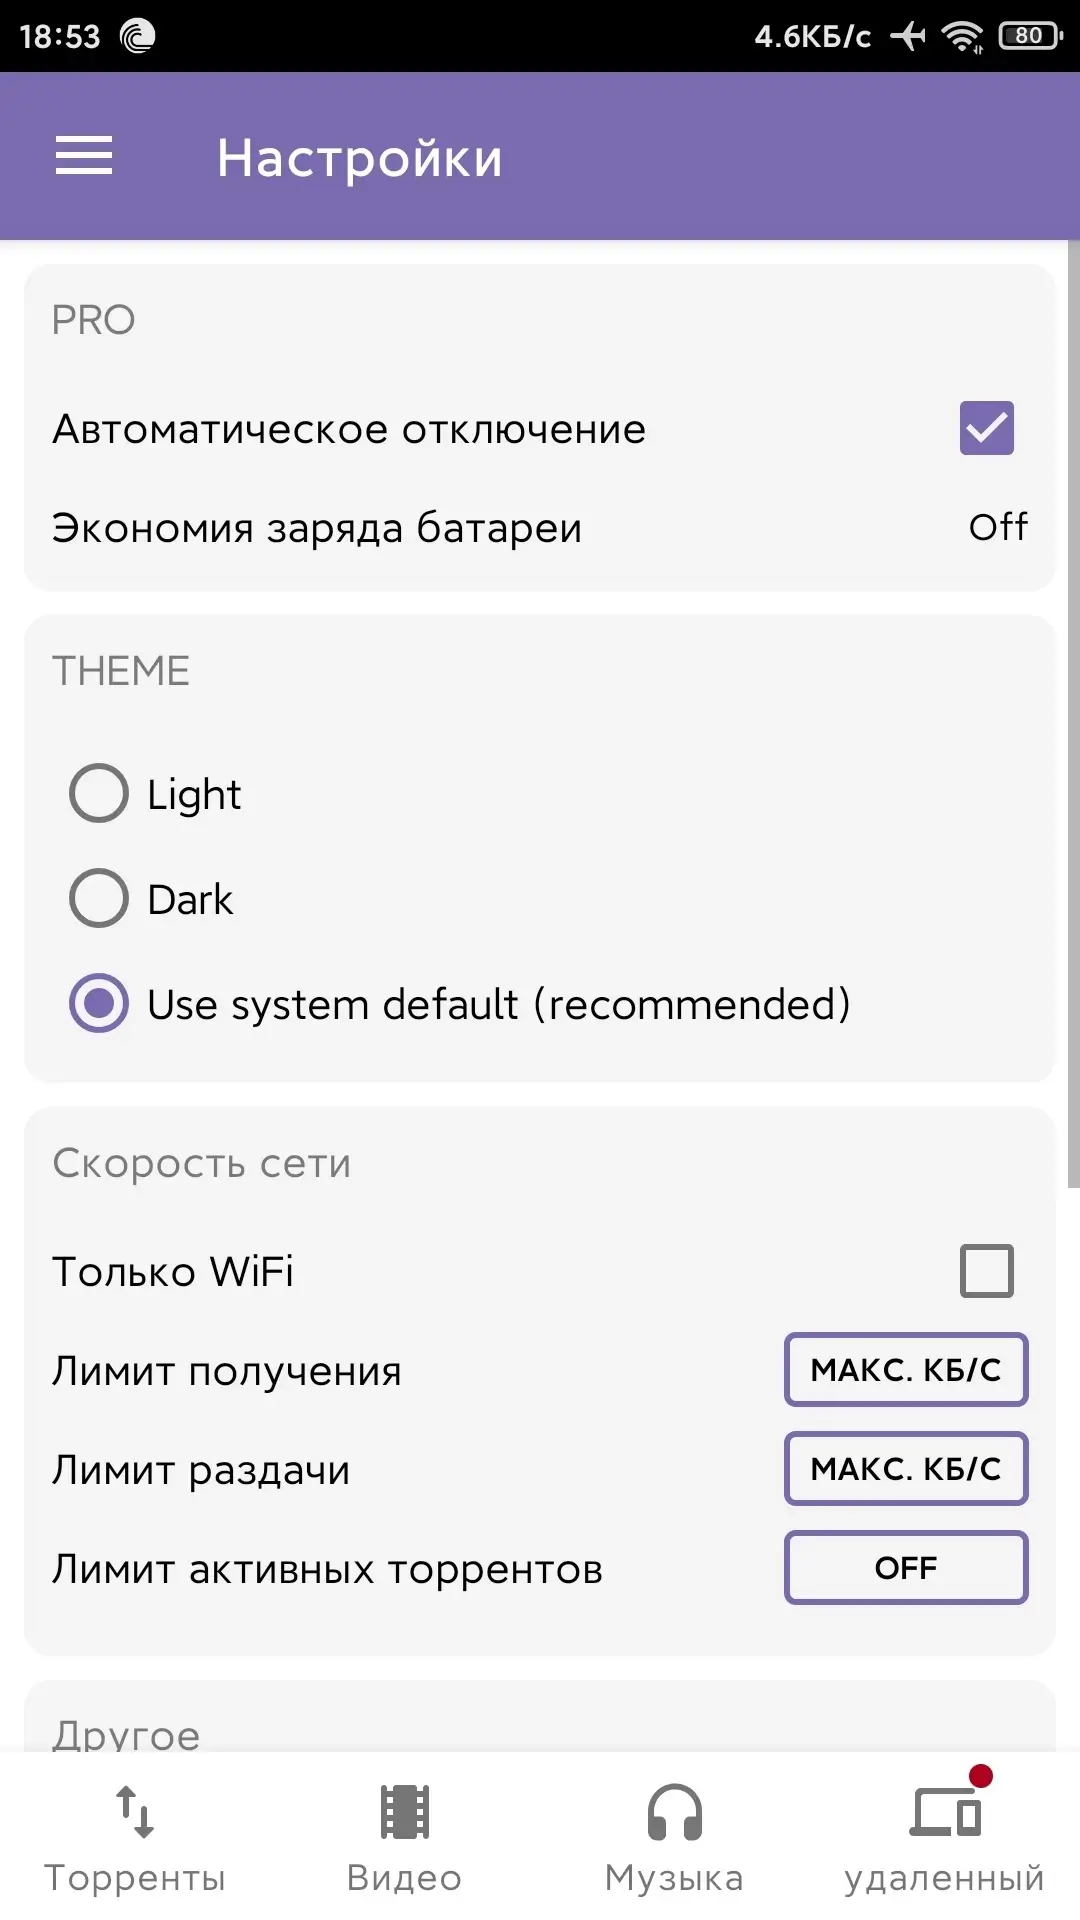
BitTorrent v8.3.19 (Pro)
apk
137.65 Mb
69
Версия 8.3.19 (7700)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.09.2026, 03:42
Файл
bittorrent_v8_3_19_uni_modded_p_kill.apk
Имя
BitTorrent
Пакет
com.bittorrent.client
MD5
ef7bf41cb182c04dfb3e7e4d3661bc32
SHA-1
a4da6739594f552b5d9a7dffa00743c706017570
SHA-256
155f6b608c81b01d6016c5c2239a3539559eca801f5604d6f9b6ebc1638ab19b
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
57