

Insta Thunder (MOD Instagram) - Функциональный мод для Instagram* с максимальной защитой приватности и расширенным набором функций. Приложение позволит наладить прочные связи с друзьями и расширить круг общения, предоставив удобные инструменты для обмена новостями и моментами из жизни.
Оно сделает возможным не только делиться фотографиями и видео, но и оперативно узнавать, что происходит у близких благодаря функциям историй и заметок, исчезающих через сутки. Создавайте групповые чаты, делитесь воспоминаниями и просматривайте короткие ролики Reels для вдохновения и развлечения.
Благодаря расширенным настройкам публикаций, каждый найдёт способ выделить свой контент и подчеркнуть индивидуальность.
Специальные алгоритмы подберут интересные темы, помогут находить новых авторов, бренды и товары, чтобы сделать пребывание в Instagram максимально насыщенным и полезным.
Особенности модификации:
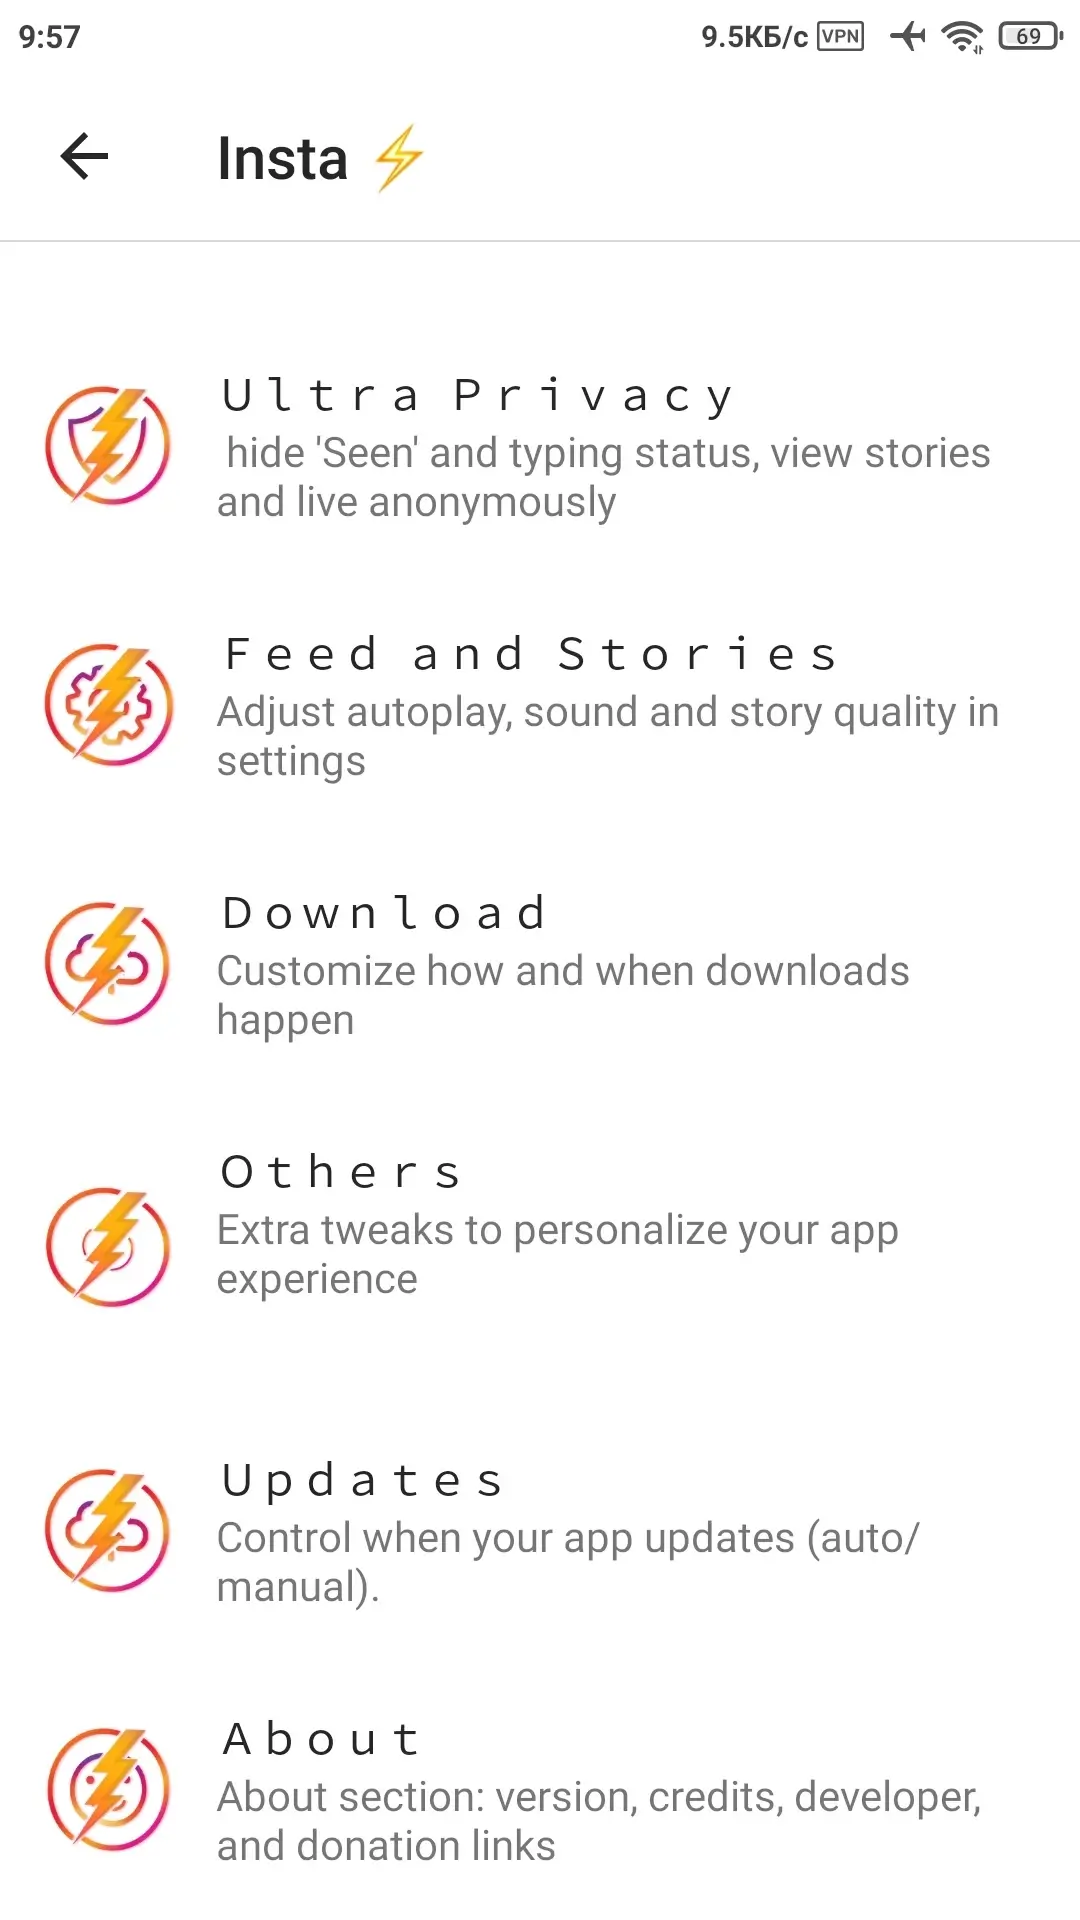
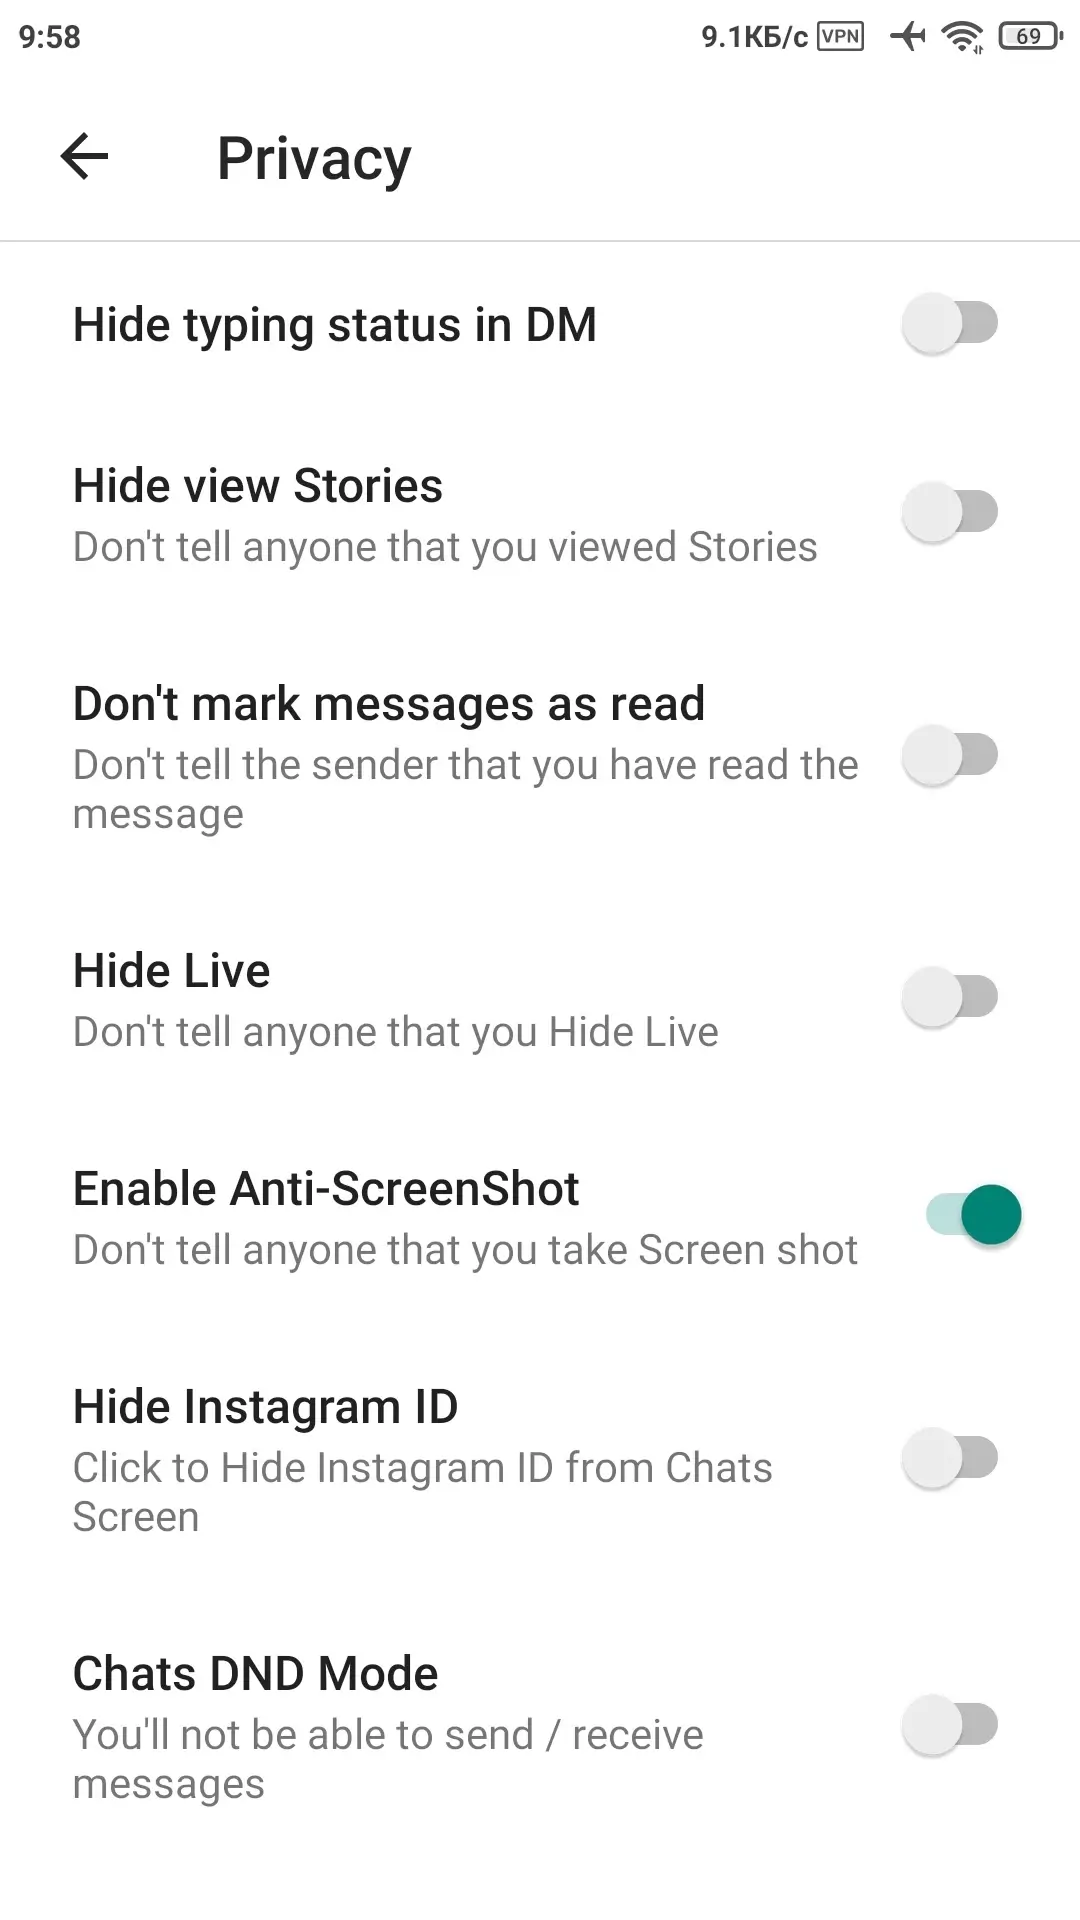
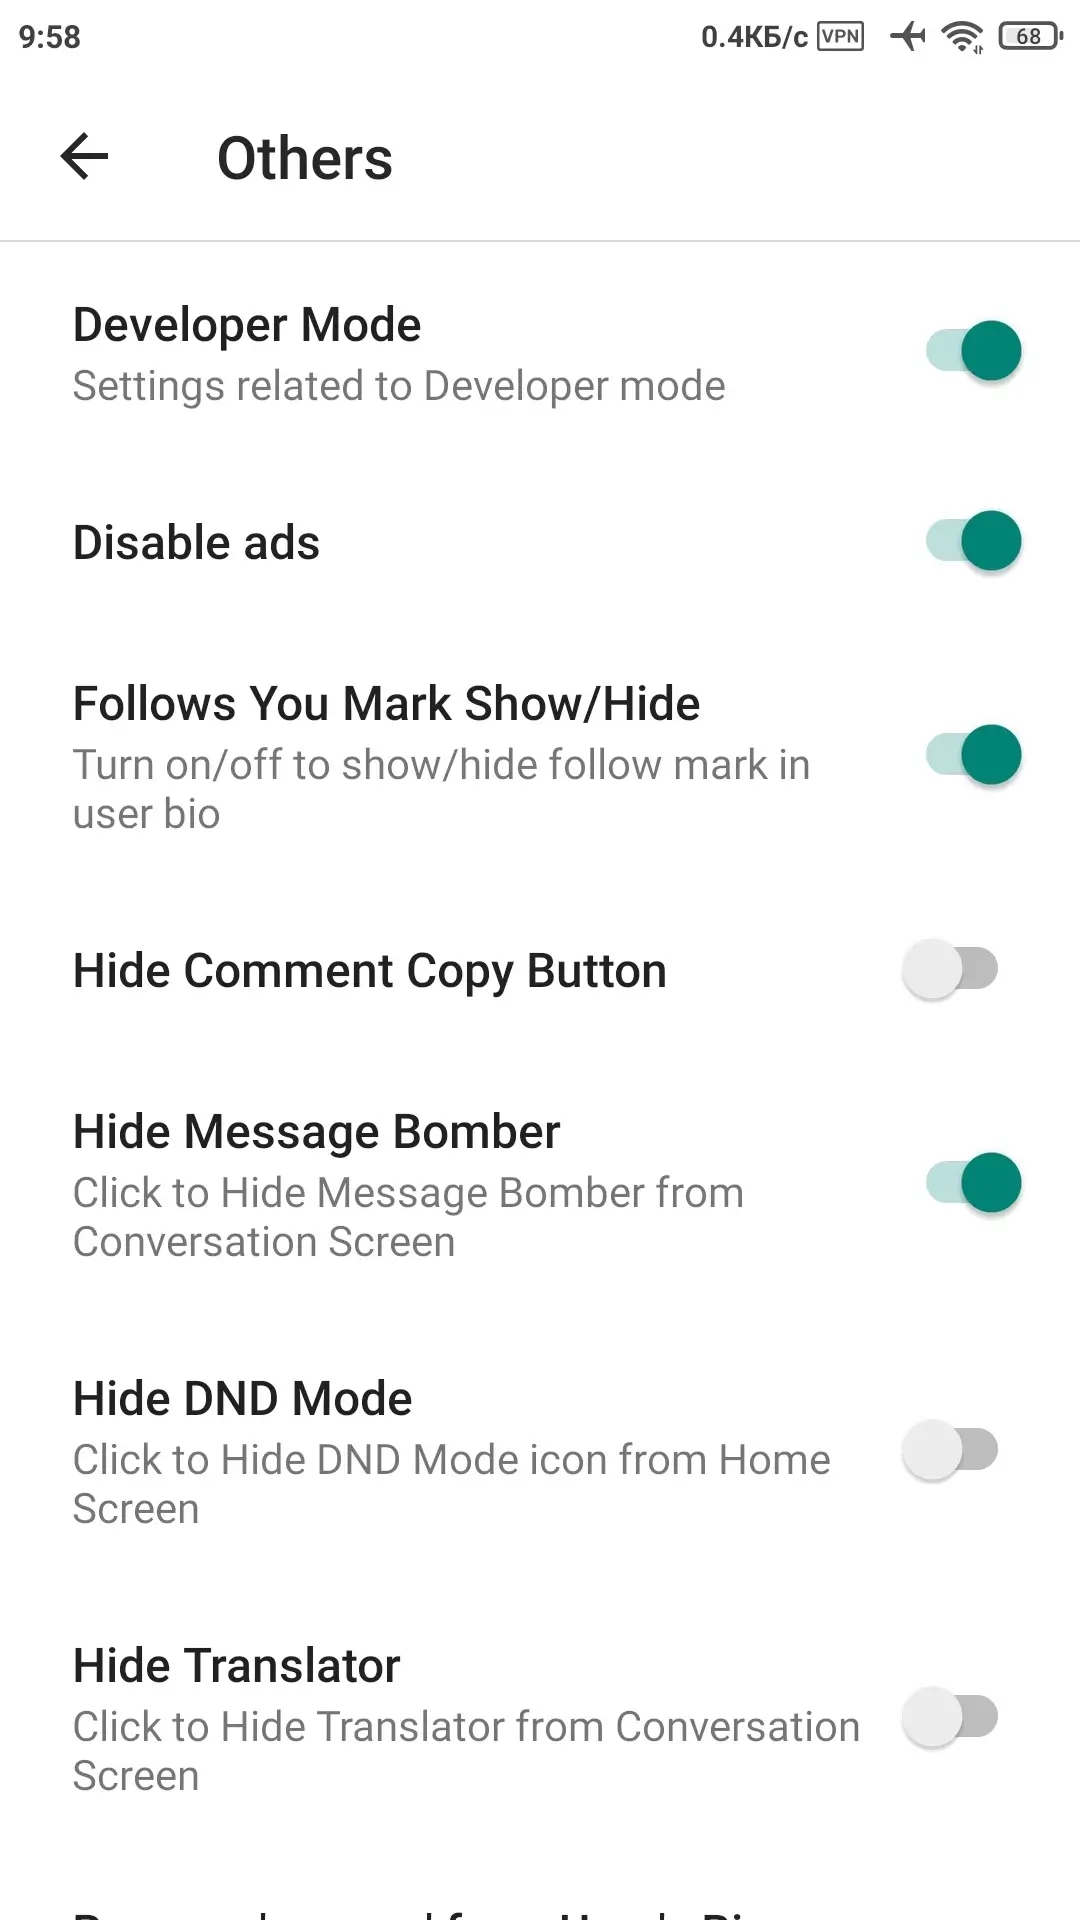
- Ультра-приватность (не отмечать сообщения как прочитанные (в директе), скрывать просмотр историй, скрывать статус набора текста в личных сообщениях);
- Фото в максимальном качестве (с помощью данной функции можно делиться изображениями в полном разрешении);
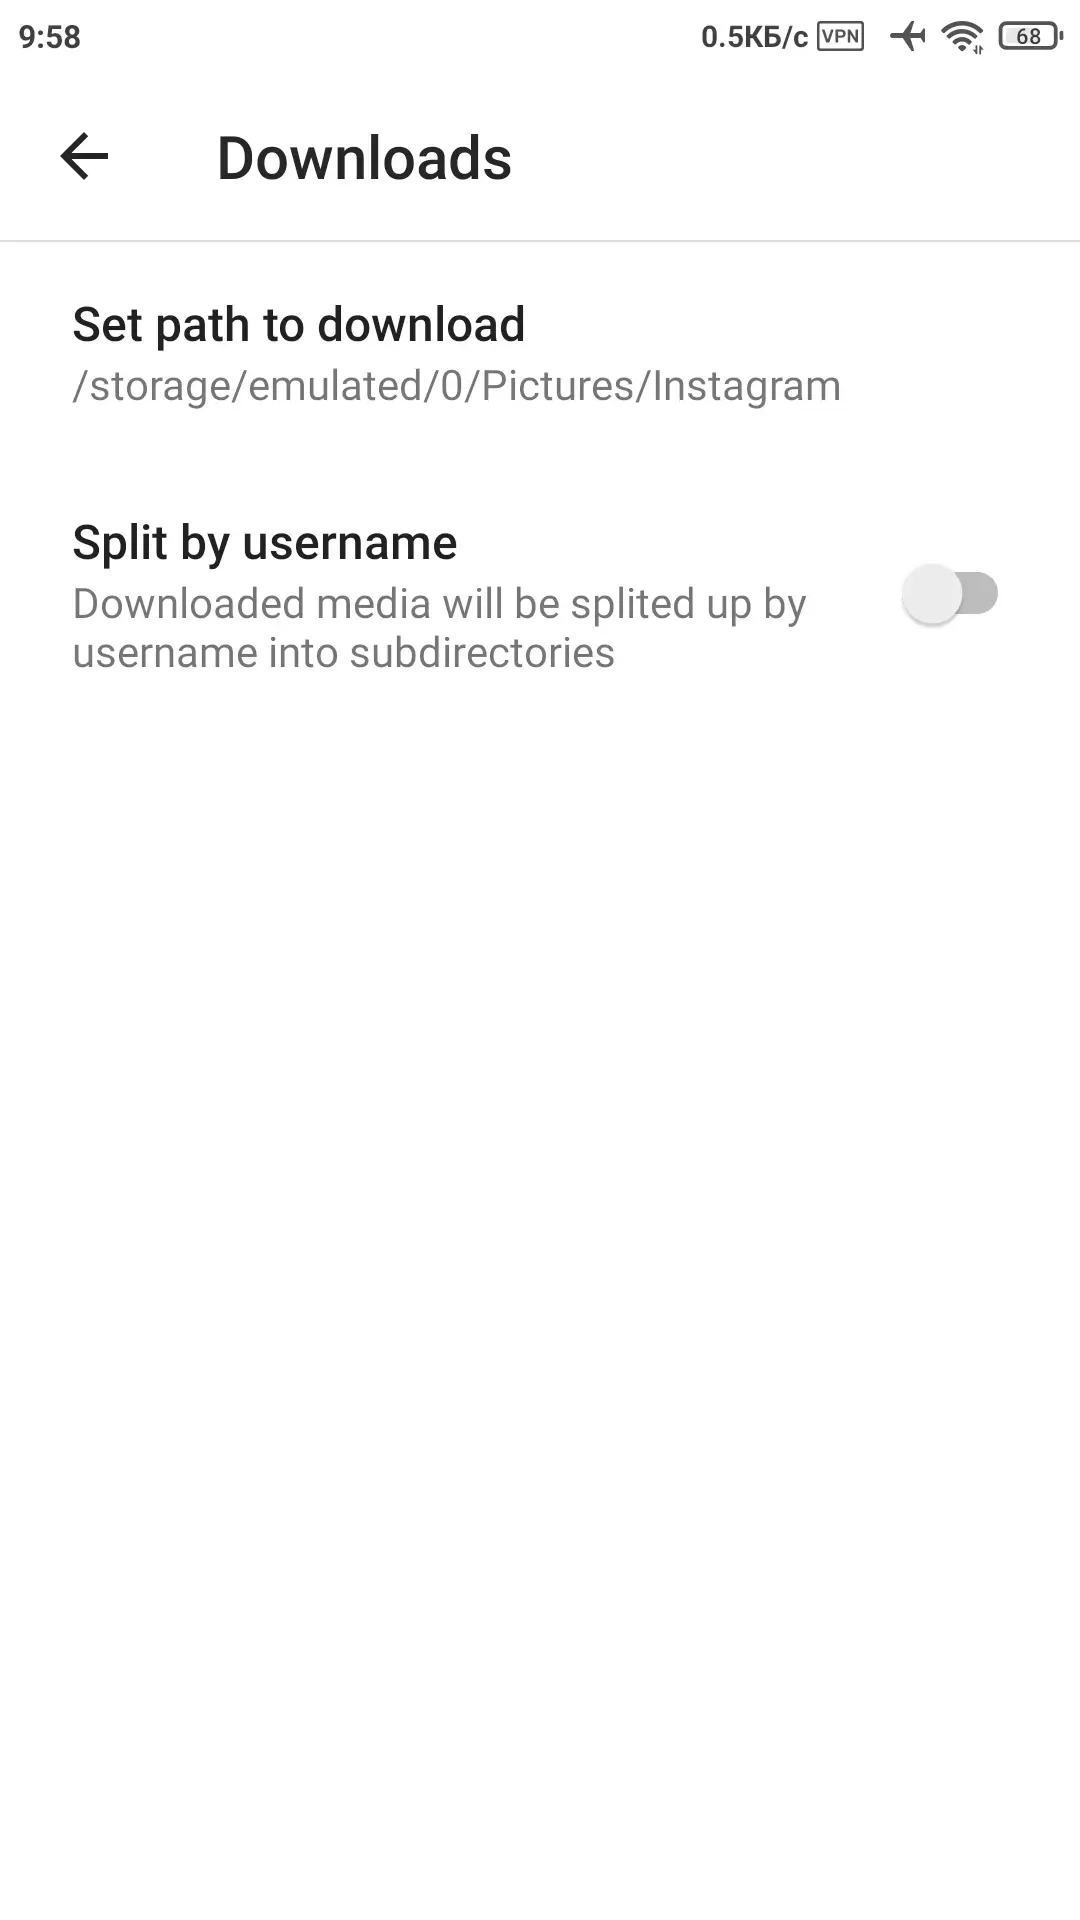
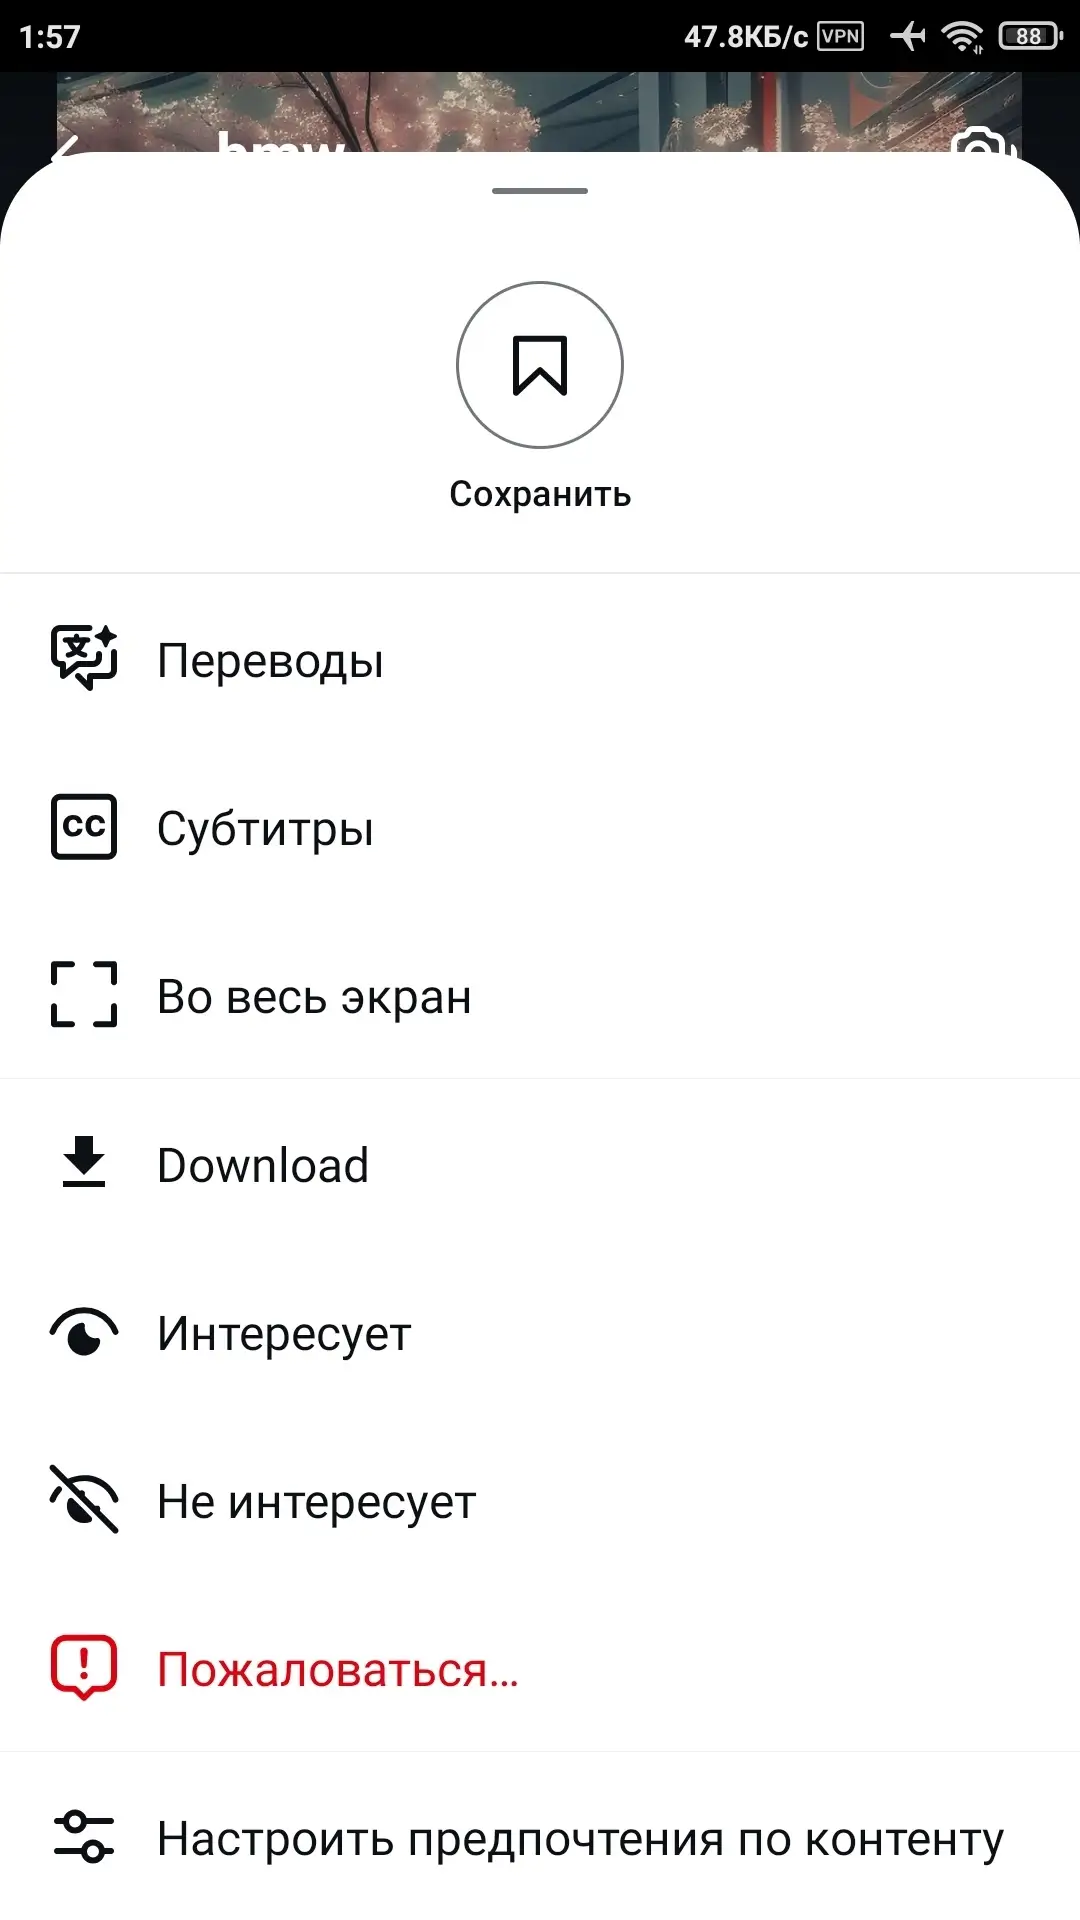
- Скачивание историй, медиа и IGTV-видео (сохраняйте истории, а также загружайте изображения и видео из ленты);
- Перевод с поддержкой Google и Yandex (английский, русский, украинский, турецкий);
- Включение / Выключение лайка по двойному тапу;
- Полное отсутствие рекламы в ленте и историях;
- Отключены рекламные товары в поиске;
- Увеличение фото по долгому нажатию;
- Скачивание медиа по тройному тапу;
- Режим "Не беспокоить" для чатов;
- Трекер отписок от вашего аккаунта;
- Перевод сообщения перед отправкой;
- Отображение отметки "Подписан на вас";
- Msg Bomber (функция массовых сообщений);
- Блокировка приложения с помощью PIN-кода;
- Отключение свайпа для открытия камеры и директа;
- Встроенный браузер для удобного просмотра стороннего контента.
И некоторые другие функции.
* Признана экстремистской организацией, деятельность которой запрещена на территории РФ с 21.03.2022.
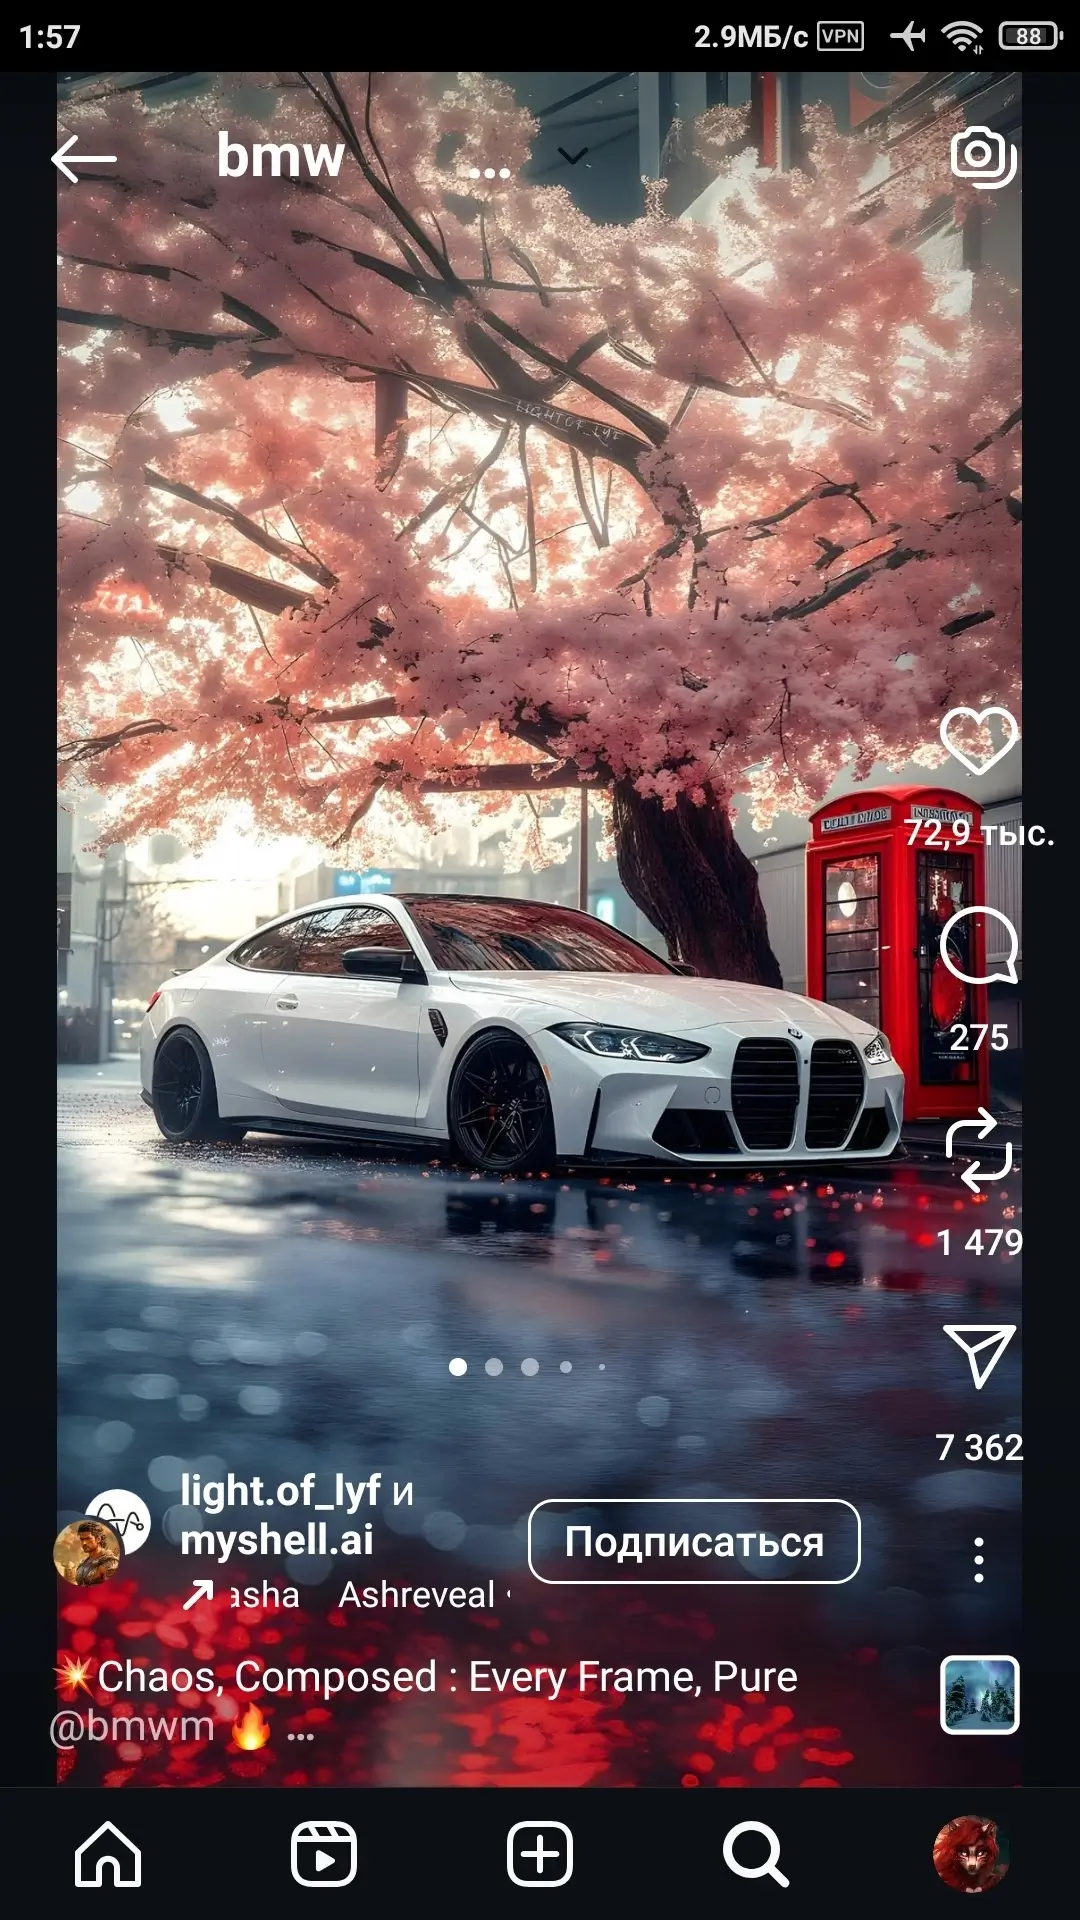
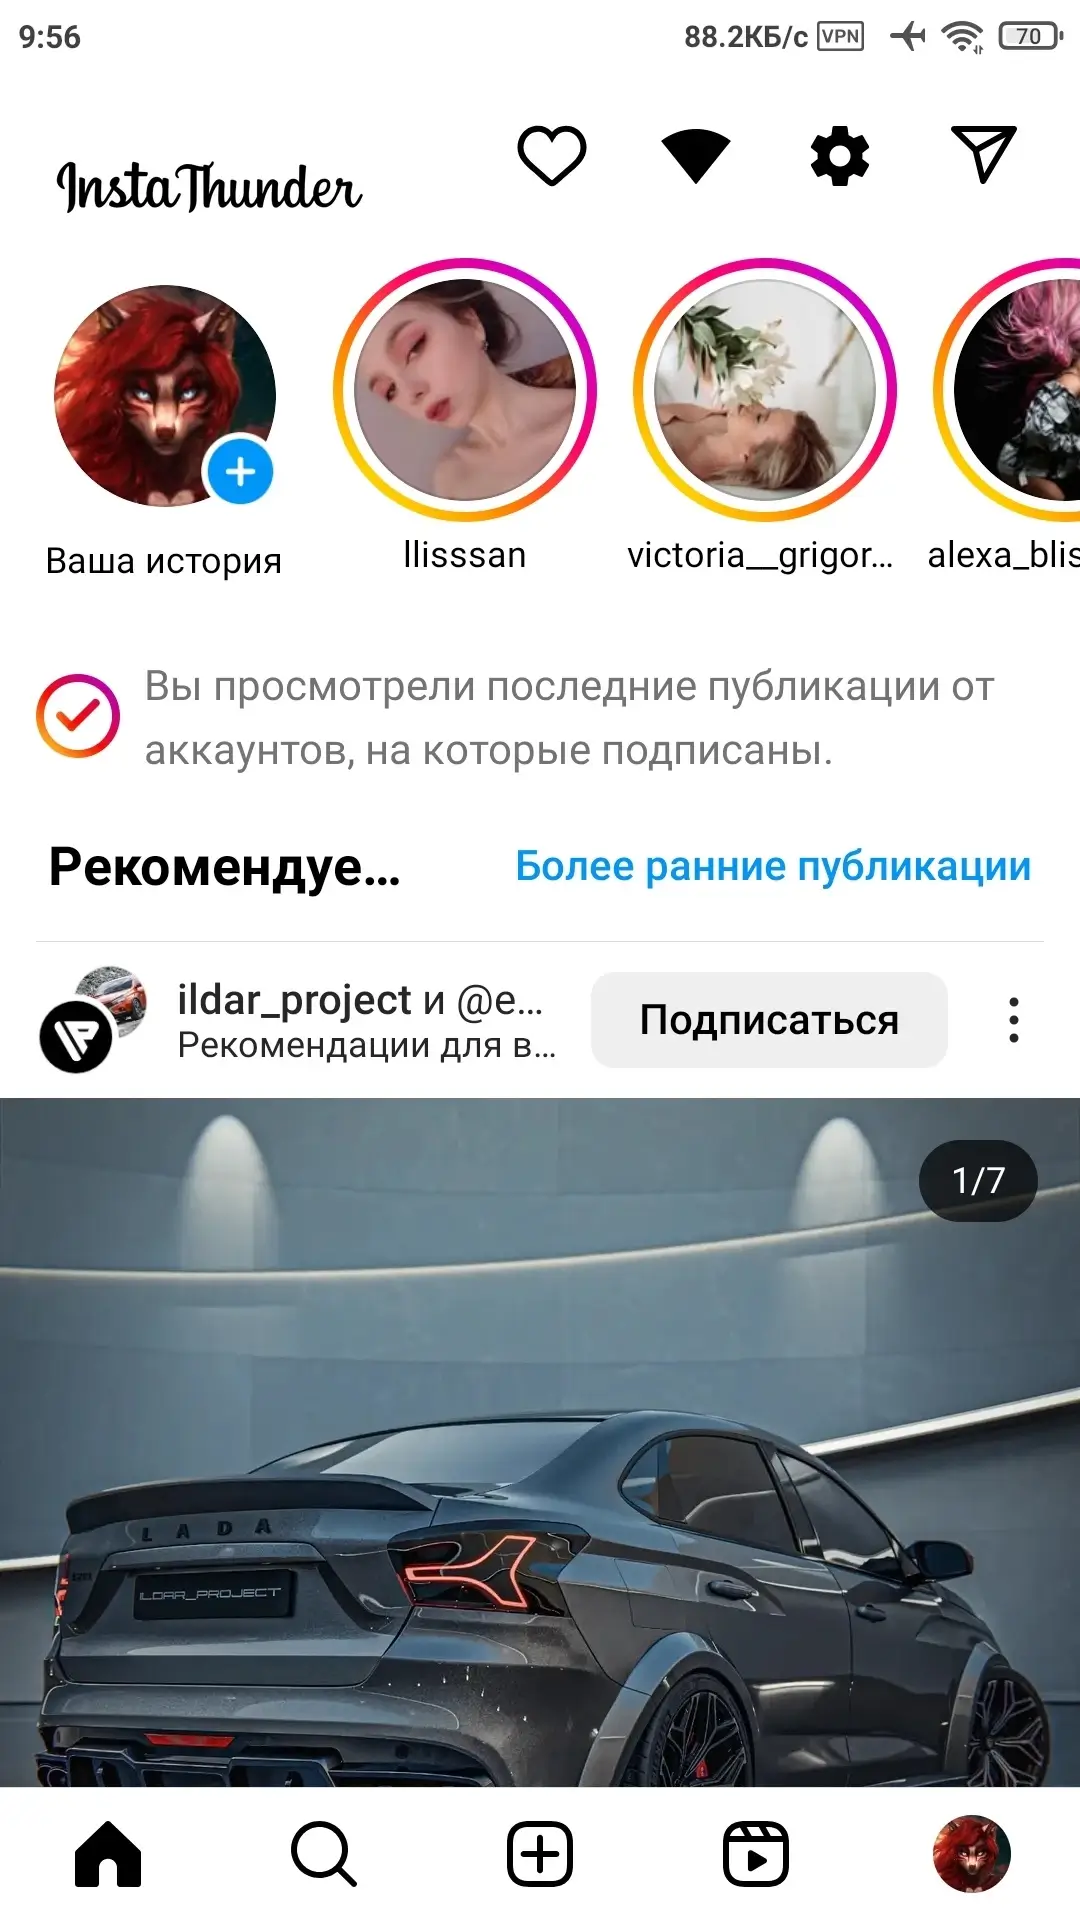
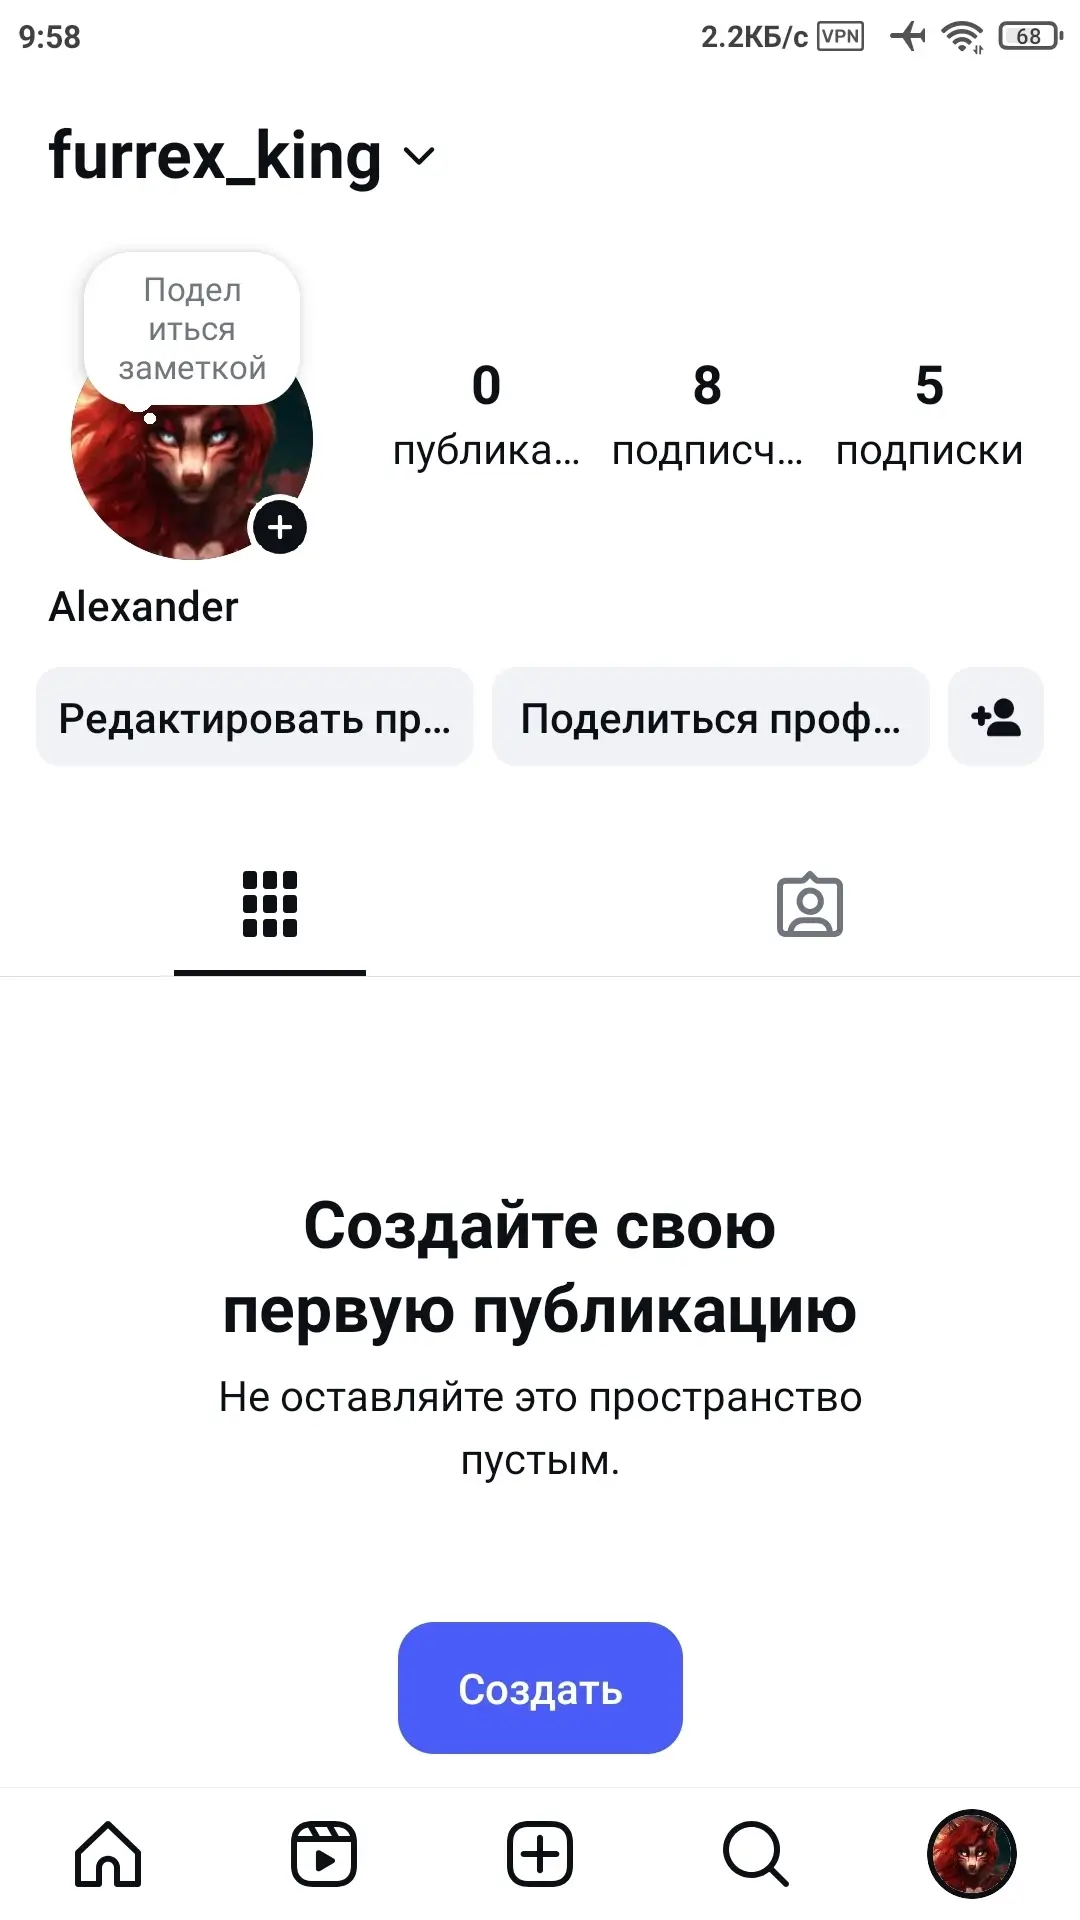
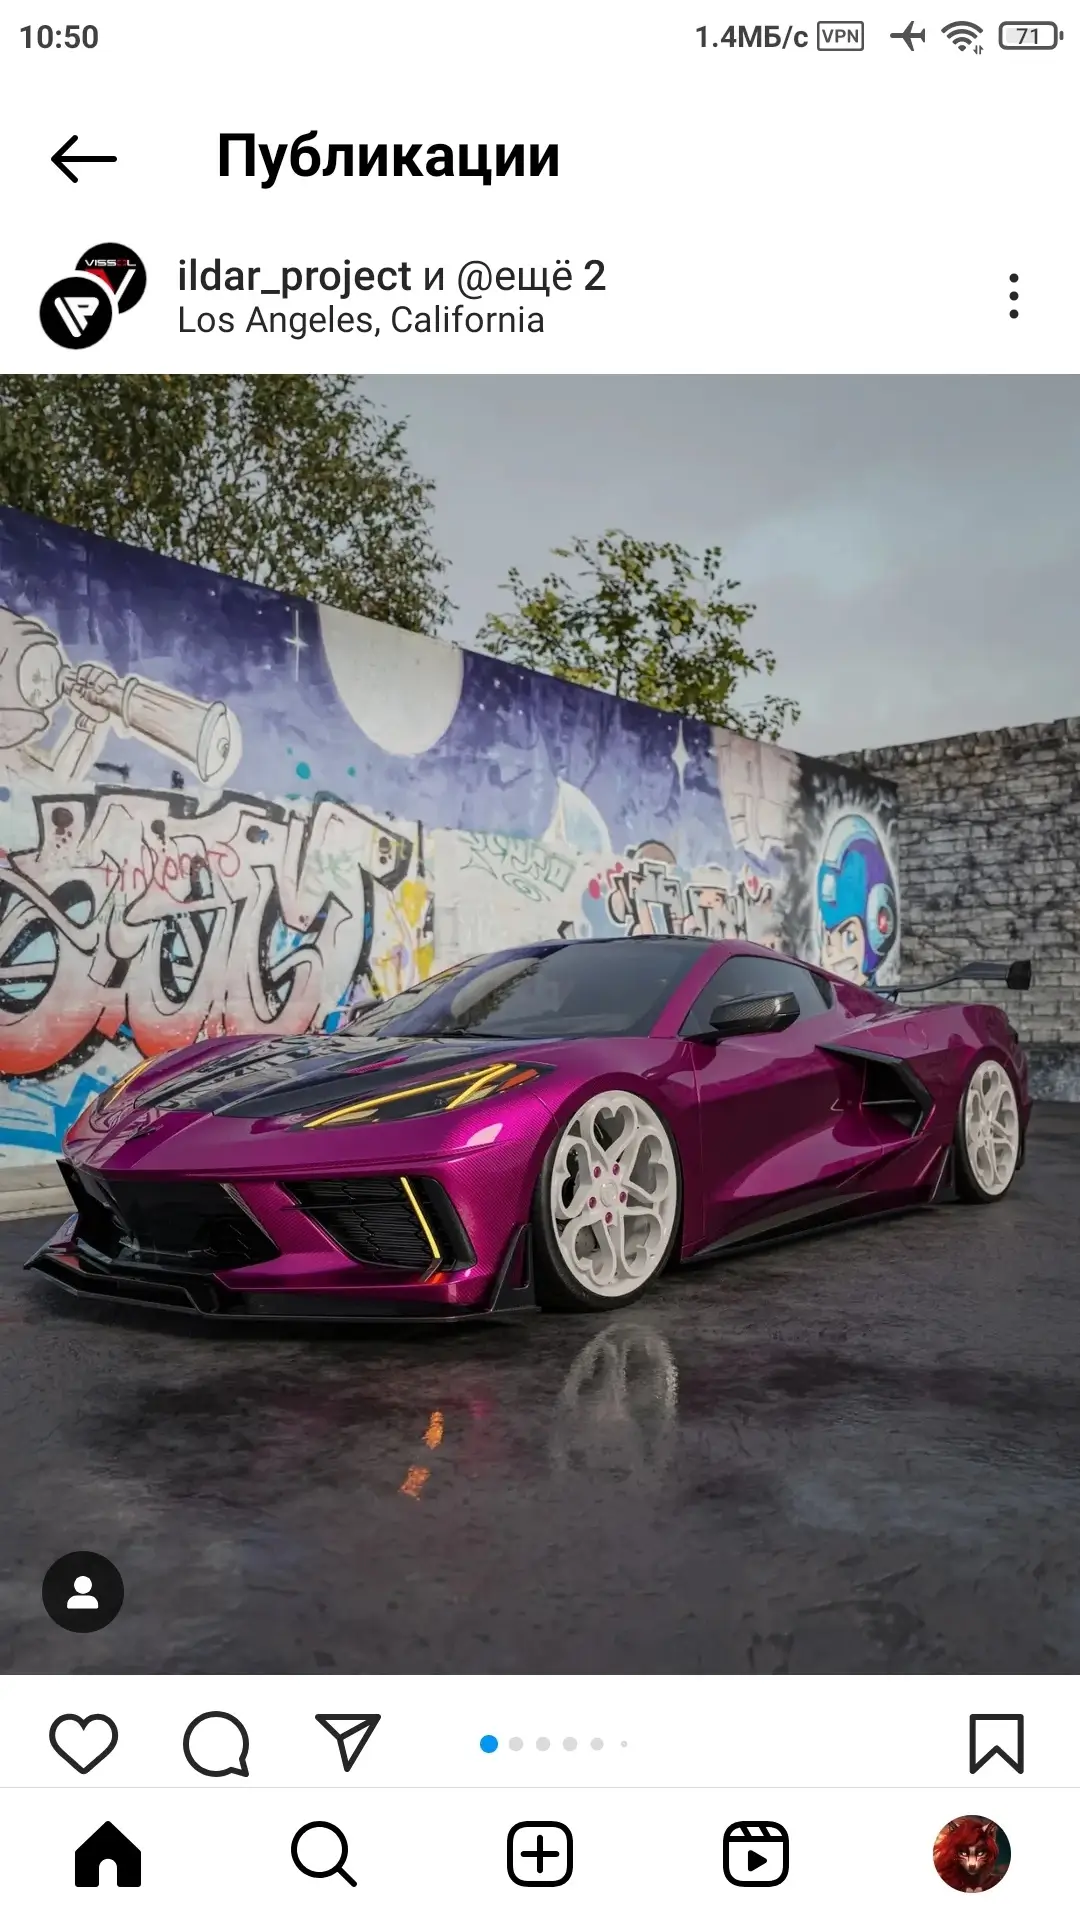
Имя пакета: com.instathunder.android
Insta Thunder v42 (440.1.0.46.86) (Clone) (ARMv7)
apk
146.94 Mb
167
Версия 440.1.0.46.86 (999999999)
Архитектура ARMv7
OS(MIN) Android 8.0+ (API 26)
VirusTotal
29.08.2026, 20:03
Файл
insta_thunder_v42_arm7.apk
Имя
Insta ⚡
Пакет
com.instathunder.android
MD5
1fefddae0a8293c6d344e7e263fc7d4a
SHA-1
87ecc529d0f59e215d96af657f50da6d414b293a
SHA-256
1b6bb65ebe256bb1ea11b770722fadf0b08f9baf12b4850ad2f4b21fdb4216fb
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v2 + v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
48
Insta Thunder v42 (440.1.0.46.86) (Clone) (ARM64)
apk
149.16 Mb
45
Версия 440.1.0.46.86 (999999999)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
29.08.2026, 20:04
Файл
insta_thunder_v42_arm64.apk
Имя
Insta ⚡
Пакет
com.instathunder.android
MD5
517d5aee07c890f6a2ba3fbce9d7f434
SHA-1
948ef919191dcc60b34205780815126396823045
SHA-256
00eb2cb4eb5435a2c106c387bb124bd07718715e7325460eae19ee5898a82fc5
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
45