

InstaPrime (MOD Instagram) - Модификация на Instagram* с огромным набором дополнительных возможностей. Оставайтесь на связи с друзьями, обменивайтесь моментами из жизни и следите за новостями в режиме реального времени. Делитесь увлечениями, рассказывайте о своих планах, а также находите интересных людей и вдохновляйтесь контентом со всего мира.
ИнстаПрайм предоставит возможность создавать уникальные публикации, общаться в группах и следить за трендами, что сделает процесс общения ярче и насыщеннее.
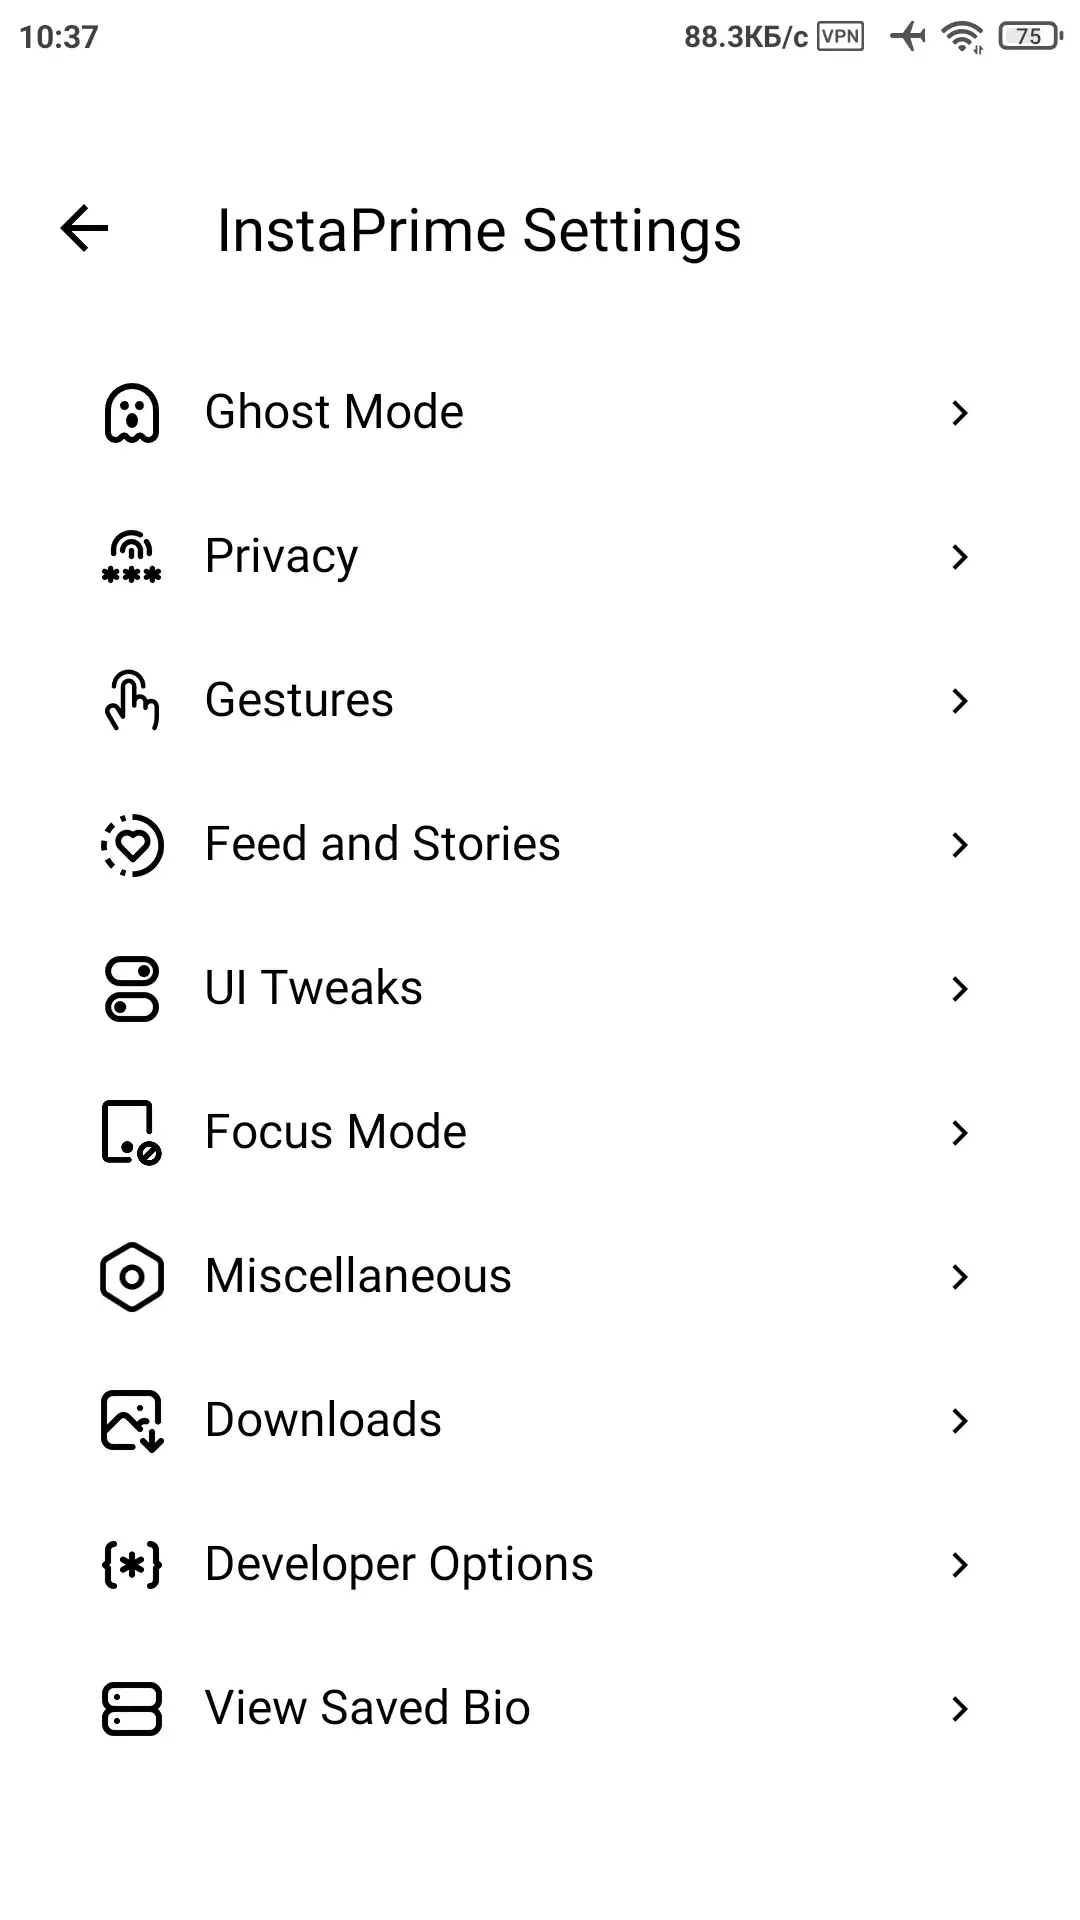
Особенности модификации:
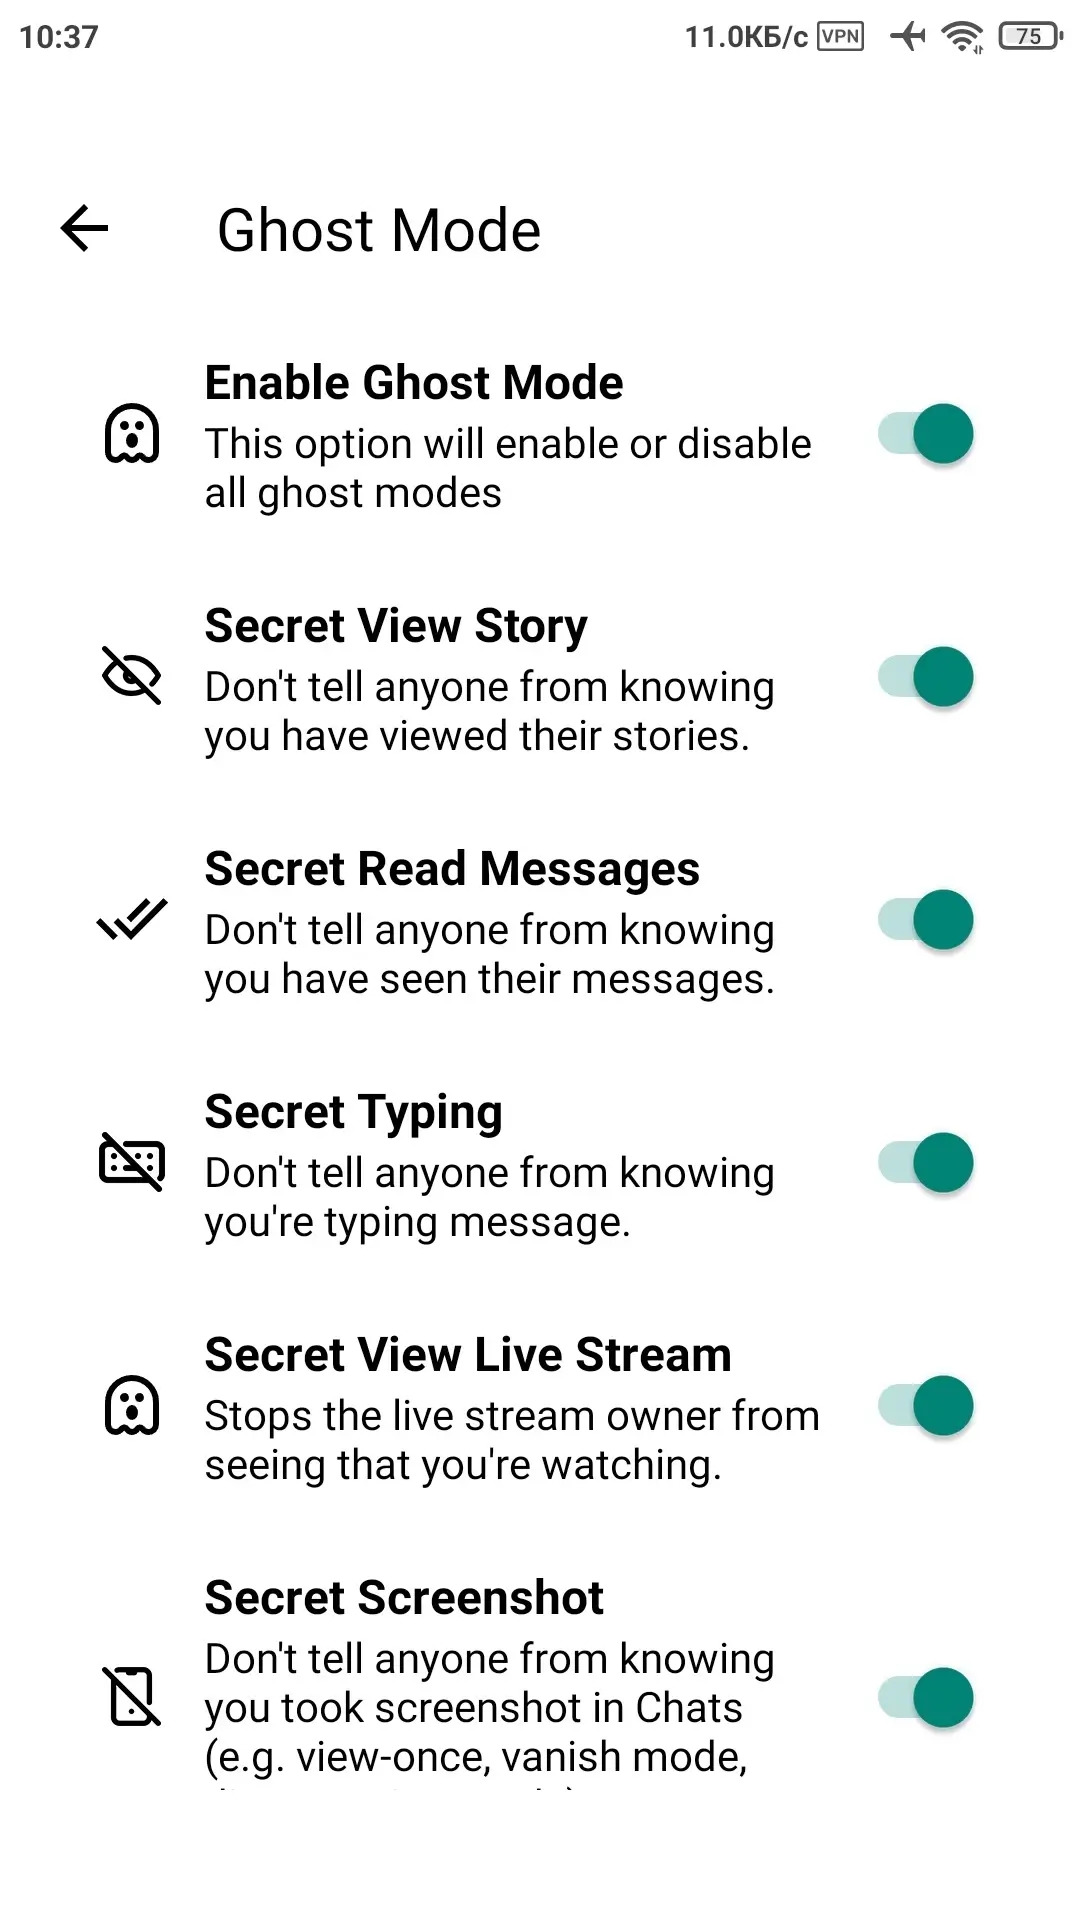
- Скрытый просмотр историй;
- Секретное чтение сообщений;
- Скрытый "набор текста...";
- Скрытый просмотр прямых эфиров;
- Незаметное прослушивание голосовых сообщений;
- Секретное повторное воспроизведение фото / видео;
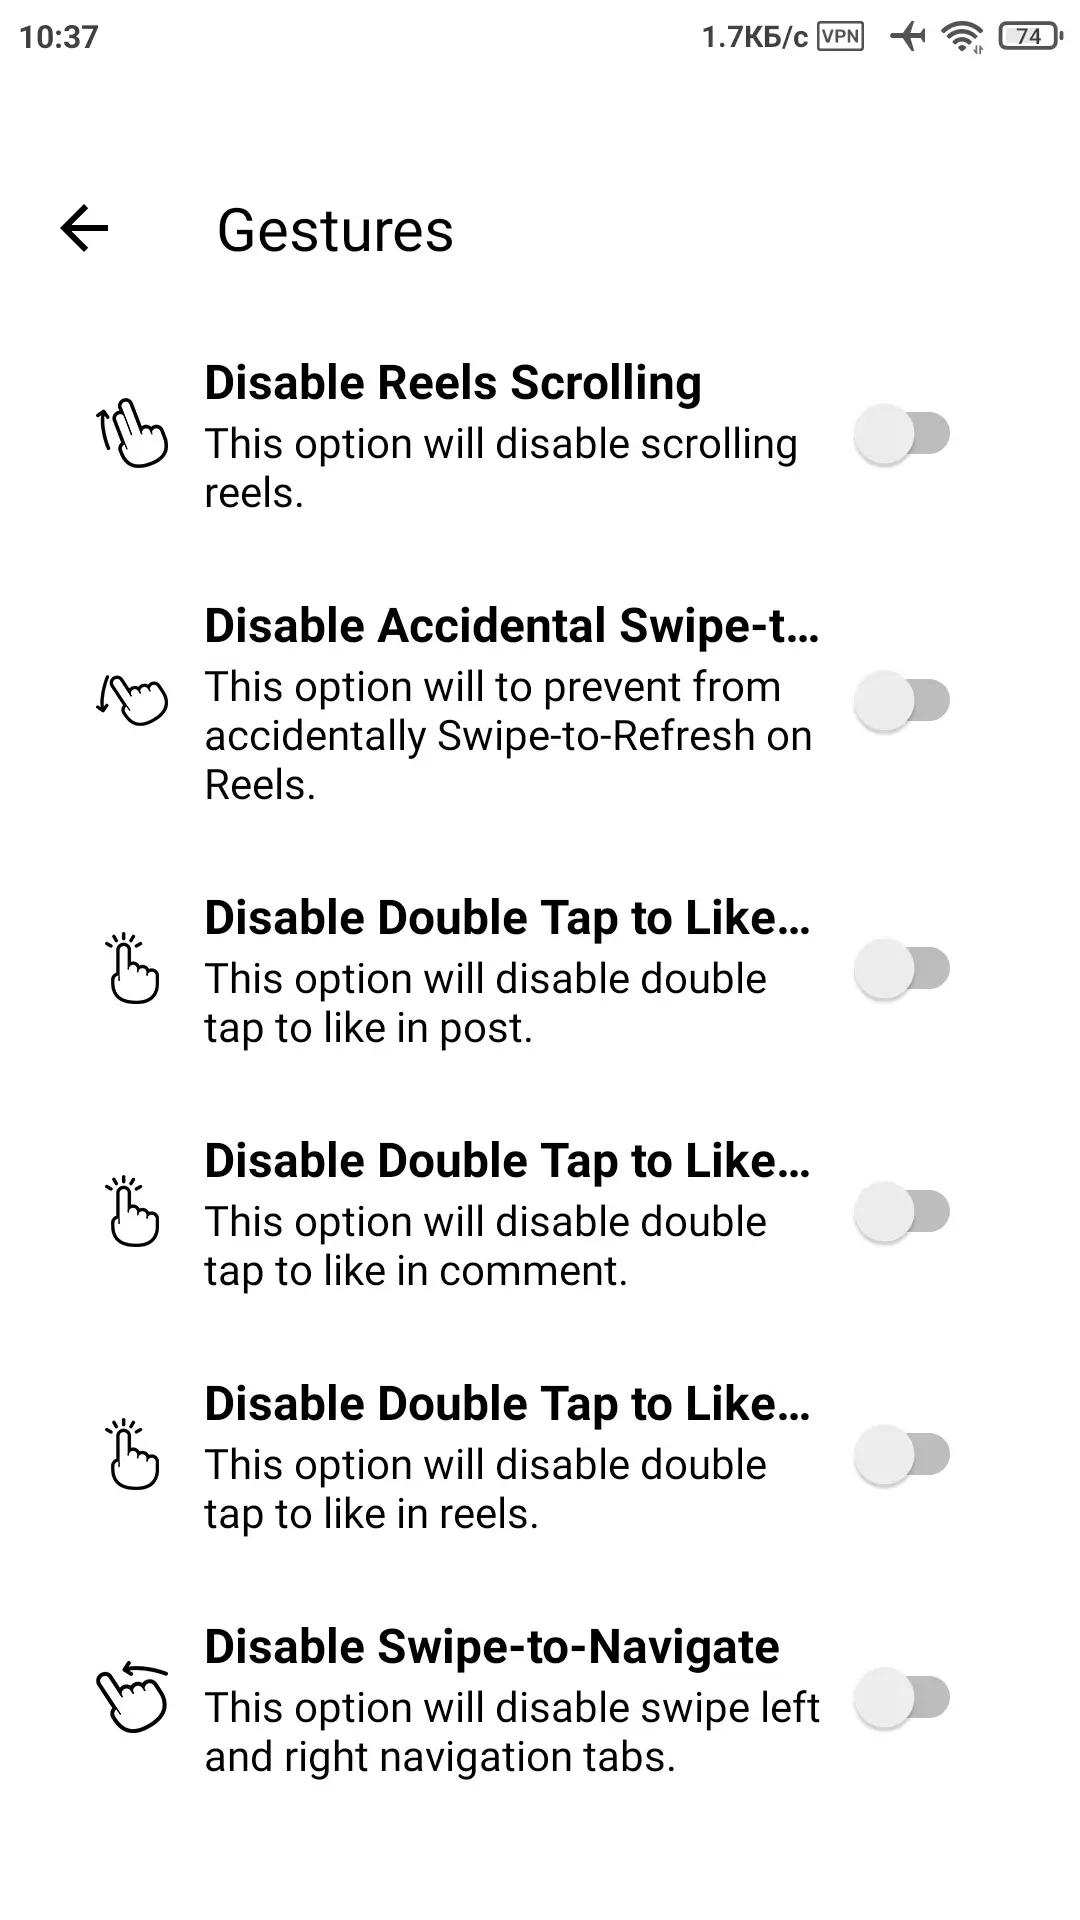
- Блокировка случайных свайпов и автопрокрутки Reels;
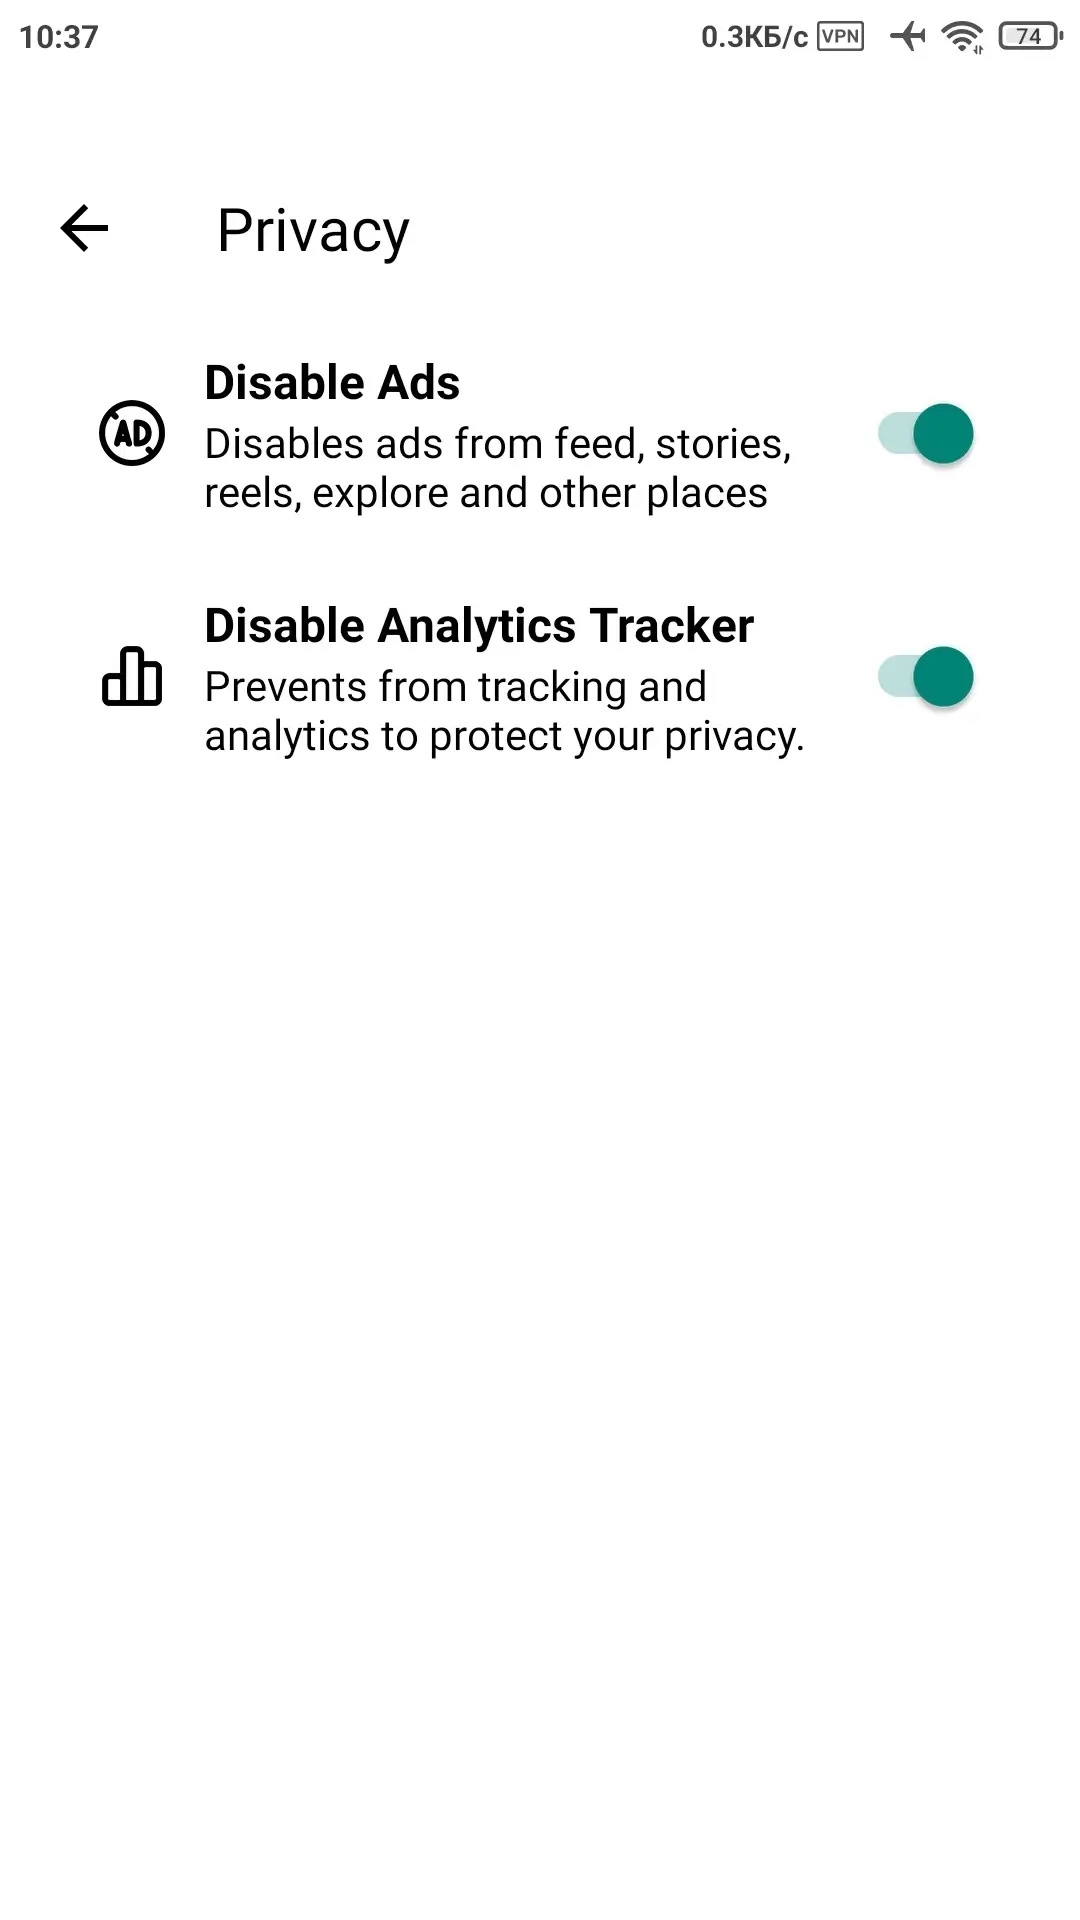
- Отключены реклама и трекеры аналитики;
- Блокировка ответа на изображение;
- Блокировка “Просмотрено один раз”;
- Скрытие медиа в чатах;
- Секретный скриншот;
- Отключение двойного тапа “Лайк”;
- Отключение свайпов между разделами;
- Отключение автозапуска следующей сторис и видео;
- Улучшенное качество фото и сторис;
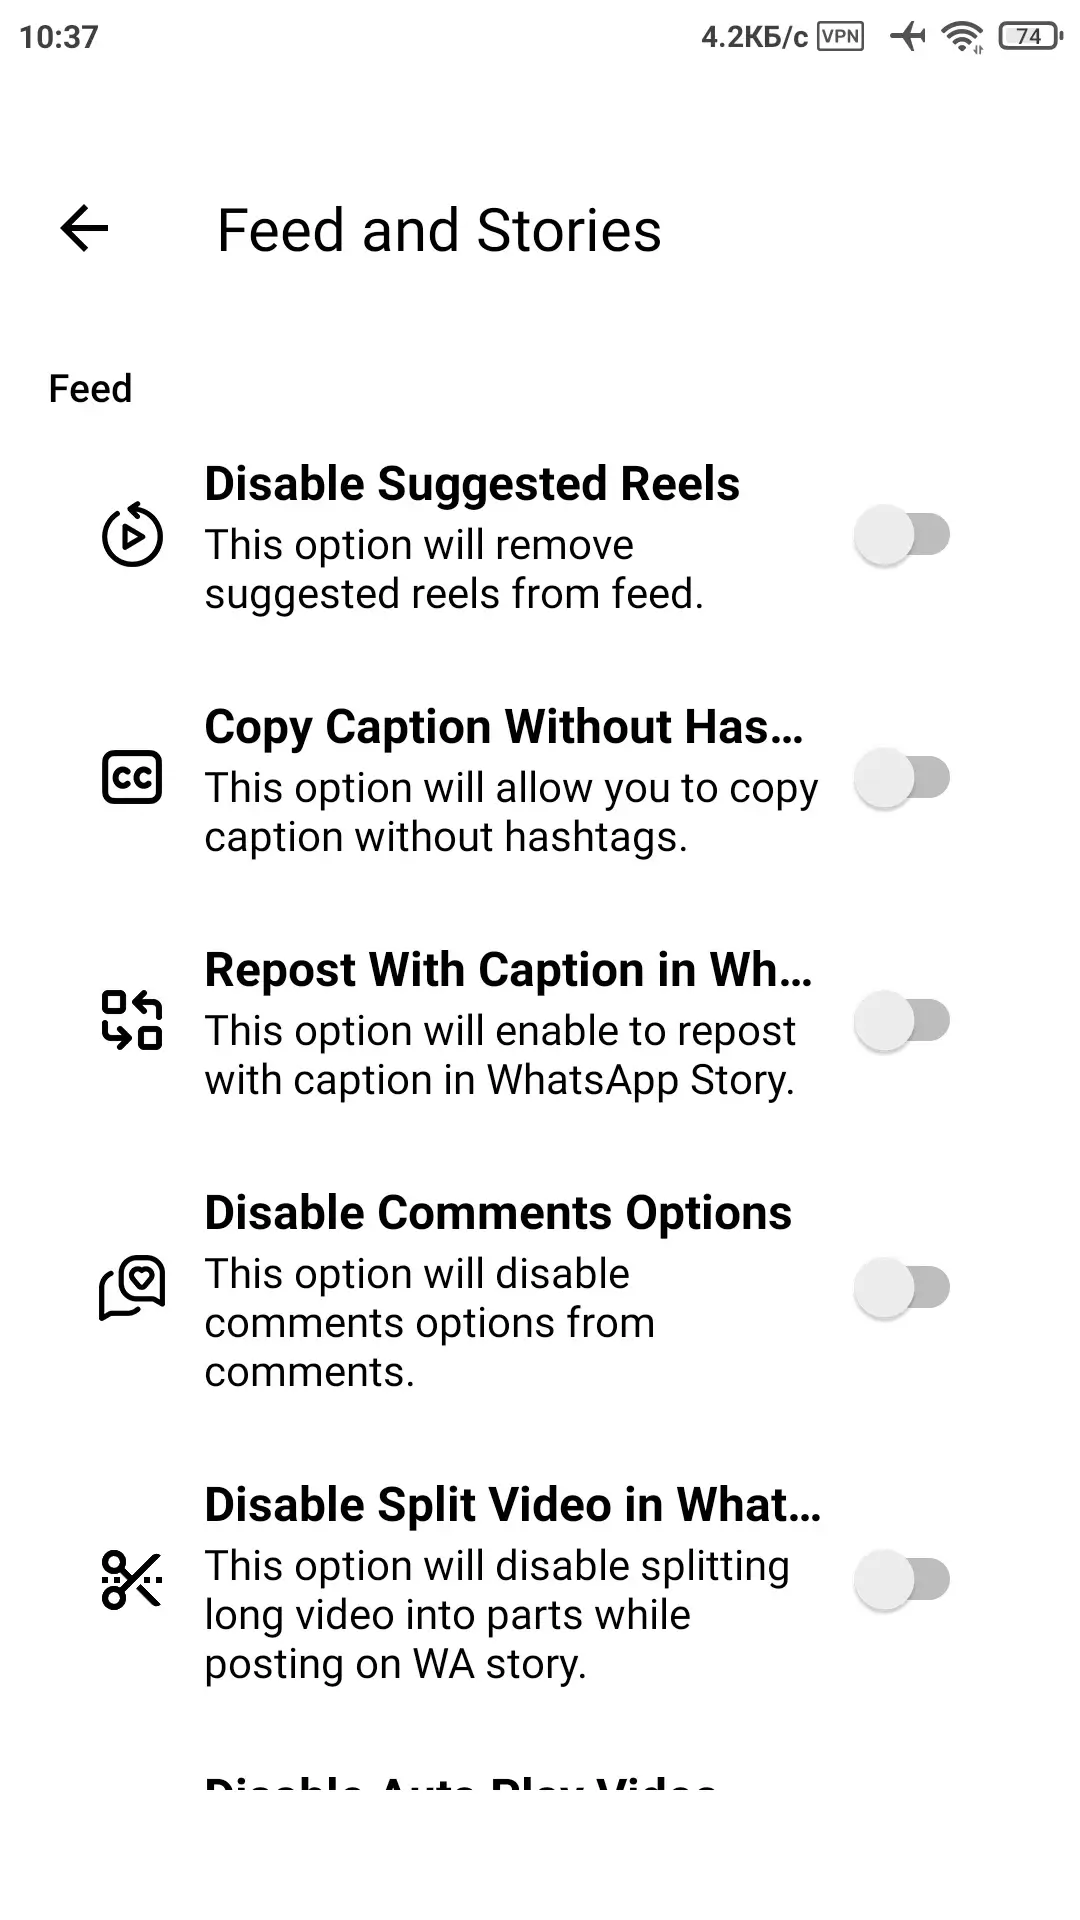
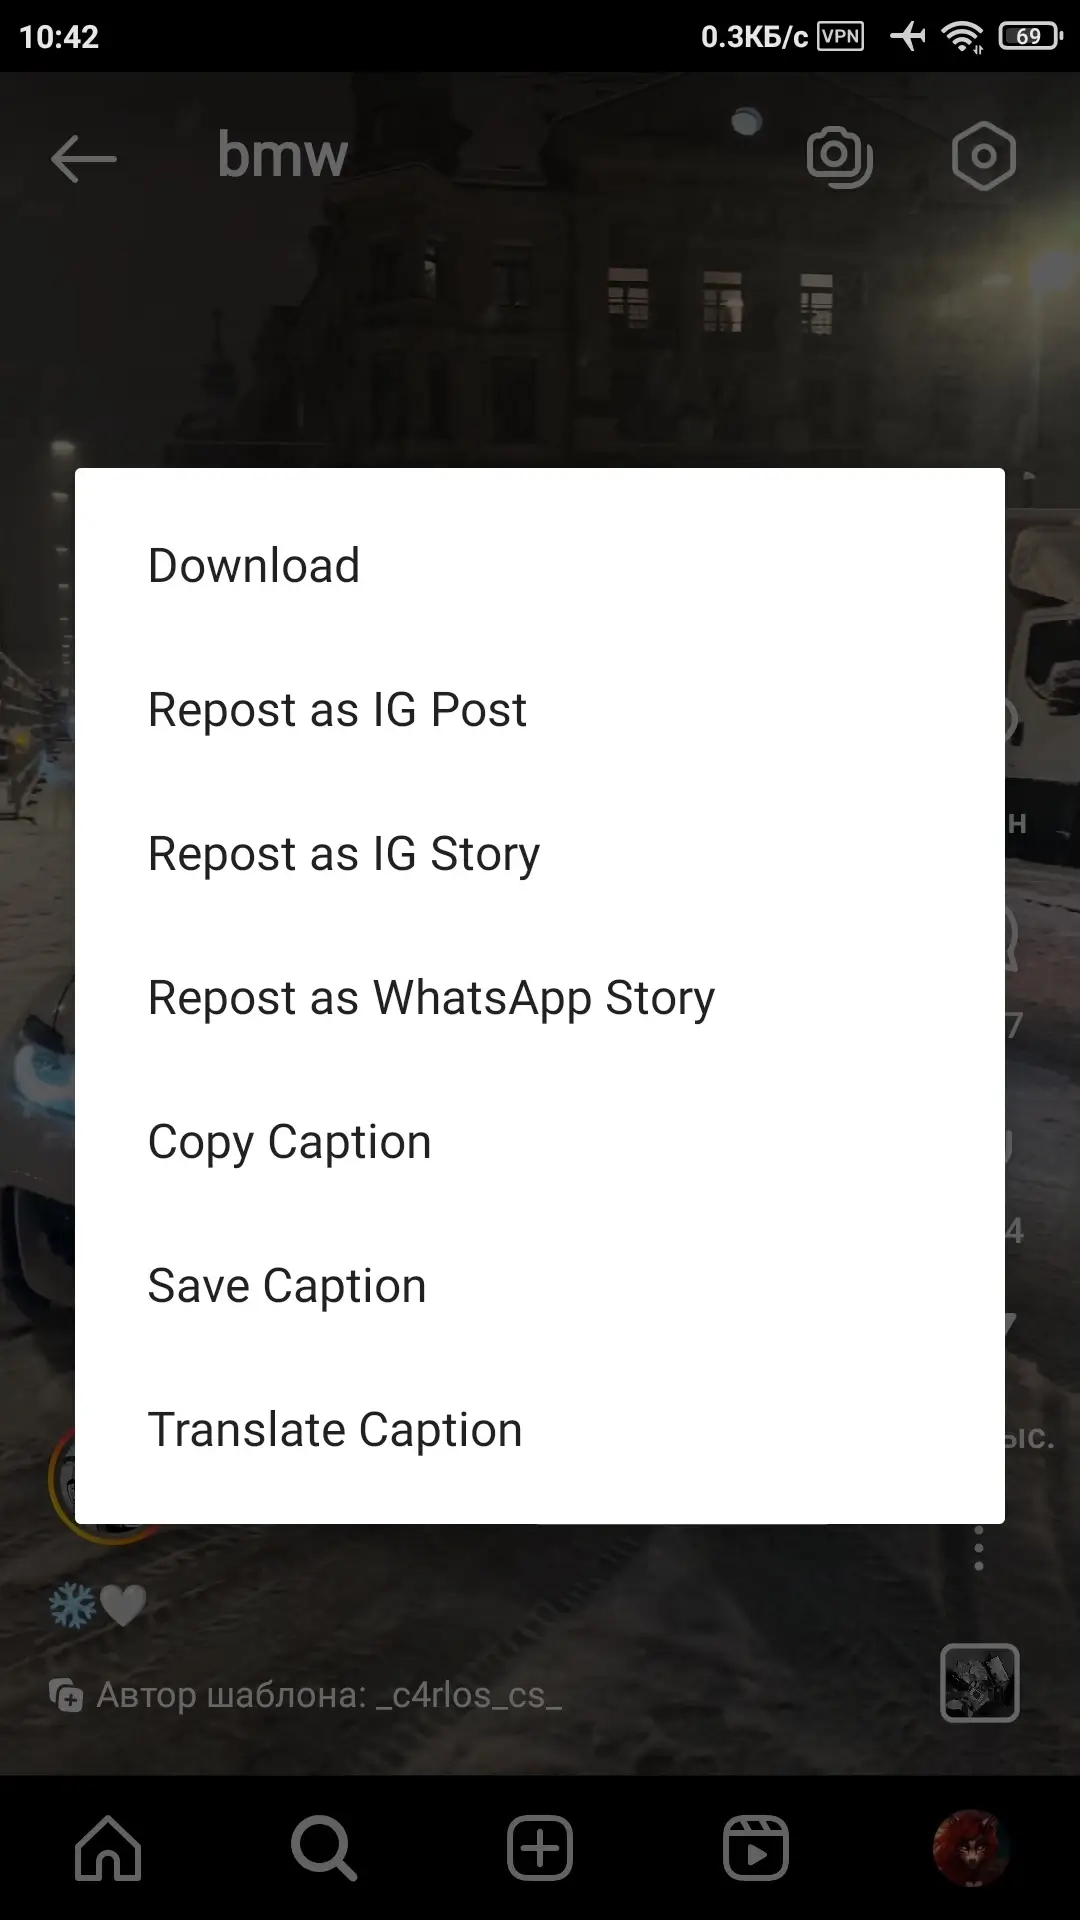
- Копирование подписей без хэштегов;
- Репост с подписью в WhatsApp;
- Управление комментариями;
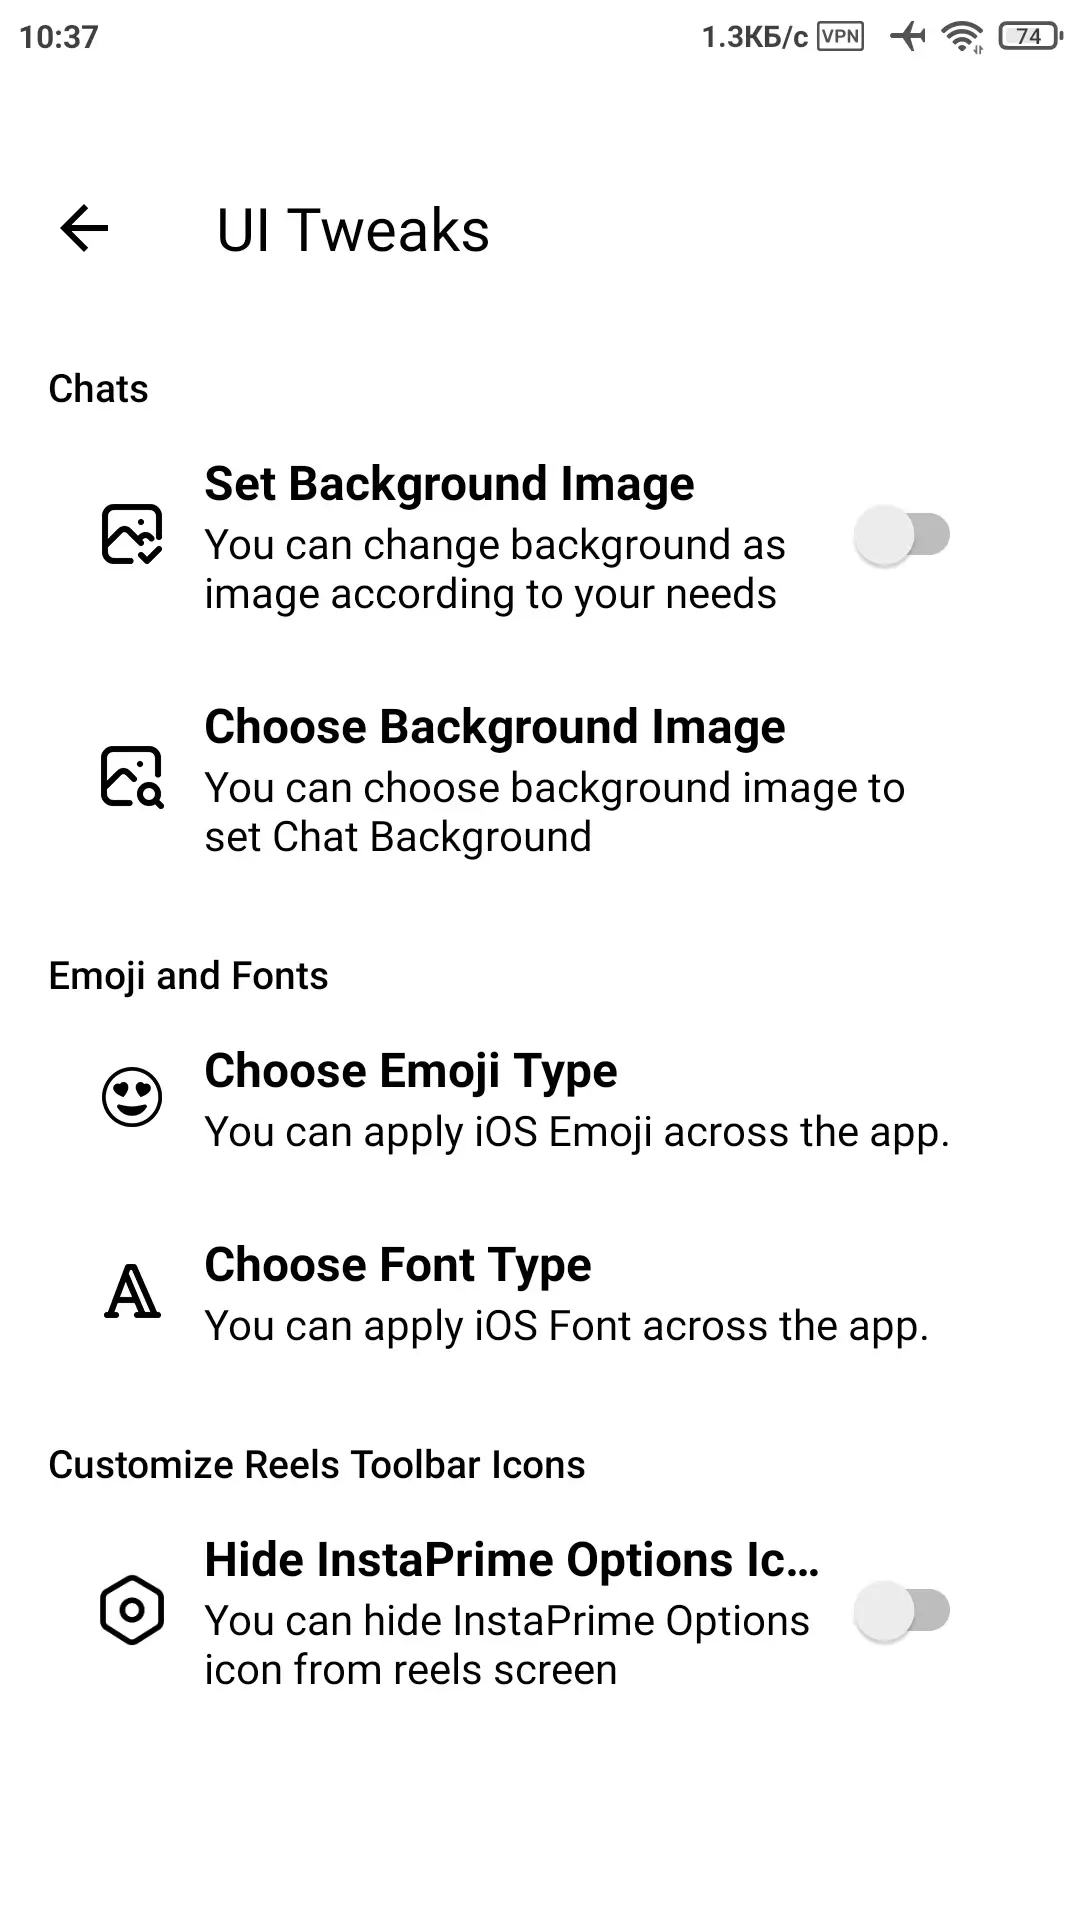
- Фоновое изображение в чатах;
- Эмодзи и шрифты в стиле iOS;
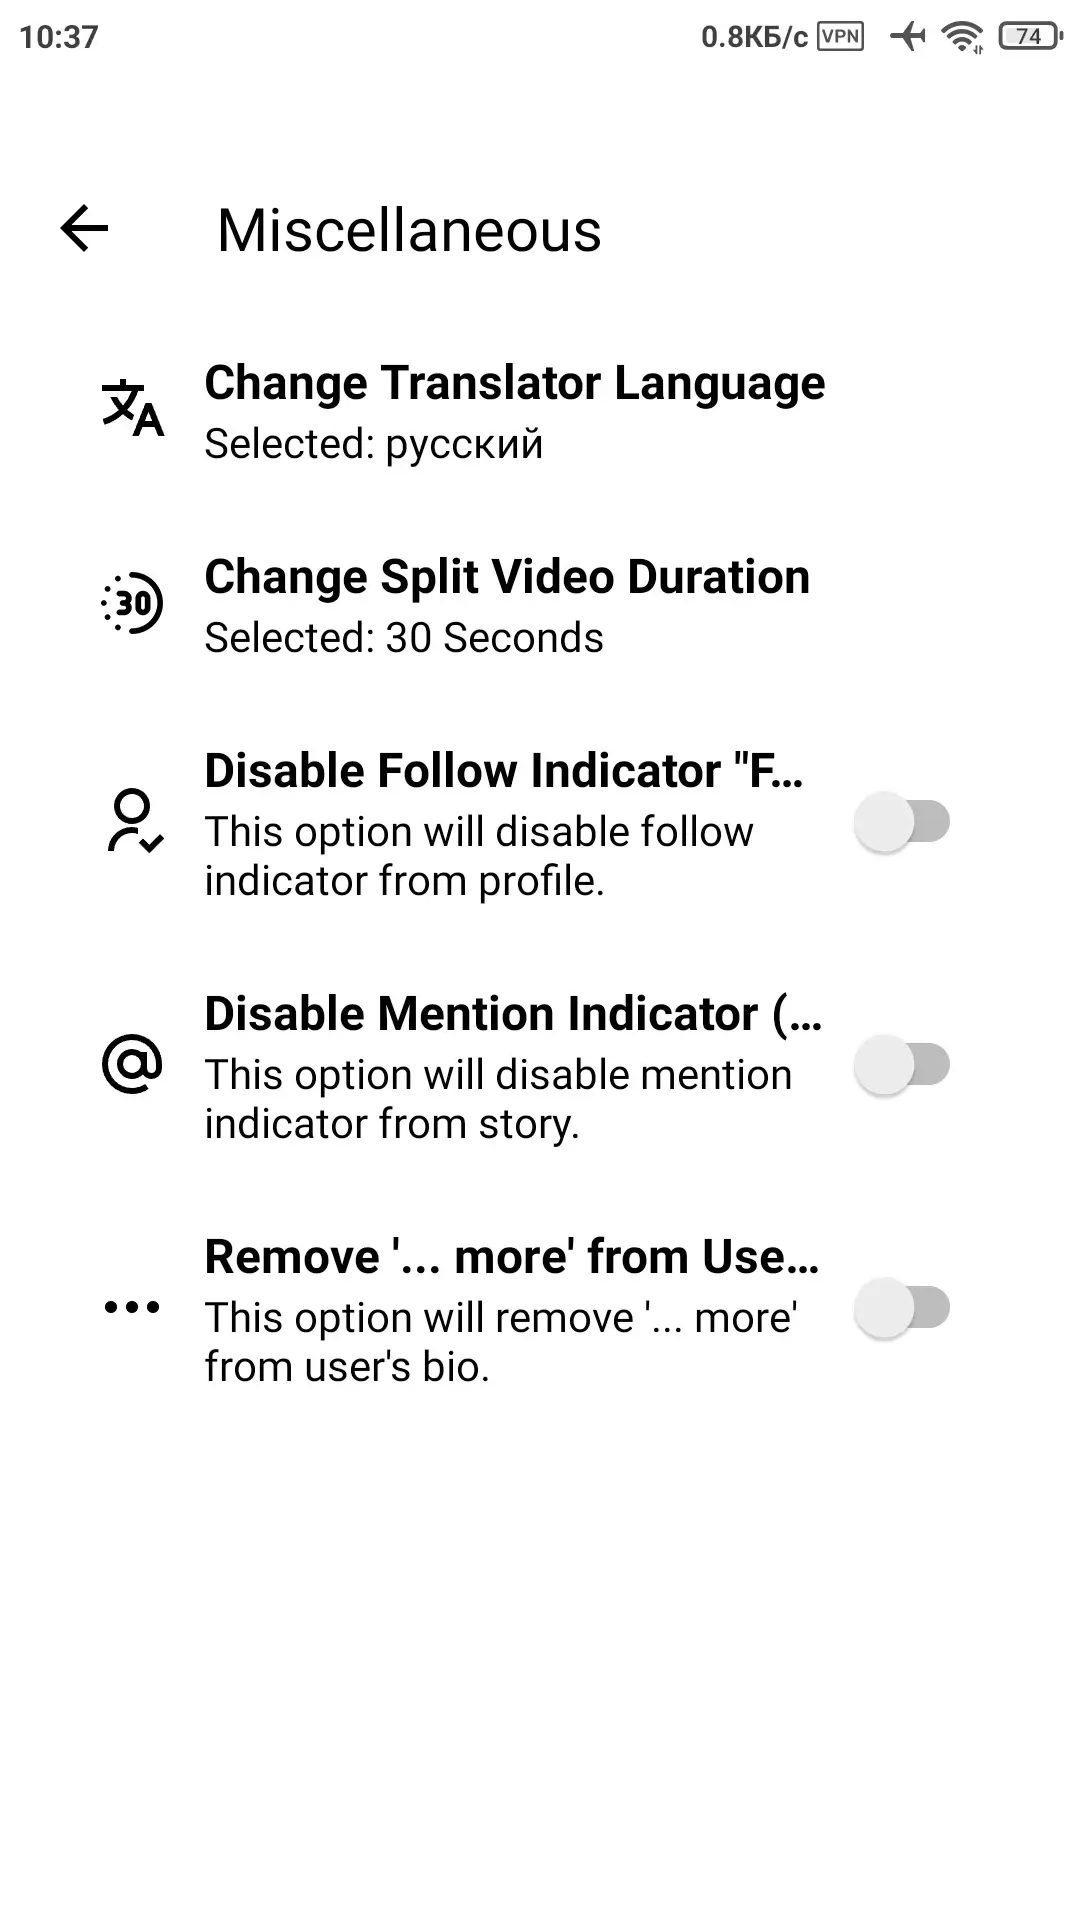
- Выбор языка переводчика;
- Настройка продолжительности нарезки видео;
- Удаление лишних индикаторов и “…ещё” из профиля;
- Настройка пути и организации скачивания медиа;
- Скачивание и просмотр фото профиля;
- Копирование и перевод био;
- Извлечение ссылок и ника из био;
- Разделение длинных видео для сторис;
- Просмотр и скачивание всех видов контента.
И некоторые другие функции.
* Признана экстремистской организацией, деятельность которой запрещена на территории РФ с 21.03.2022.
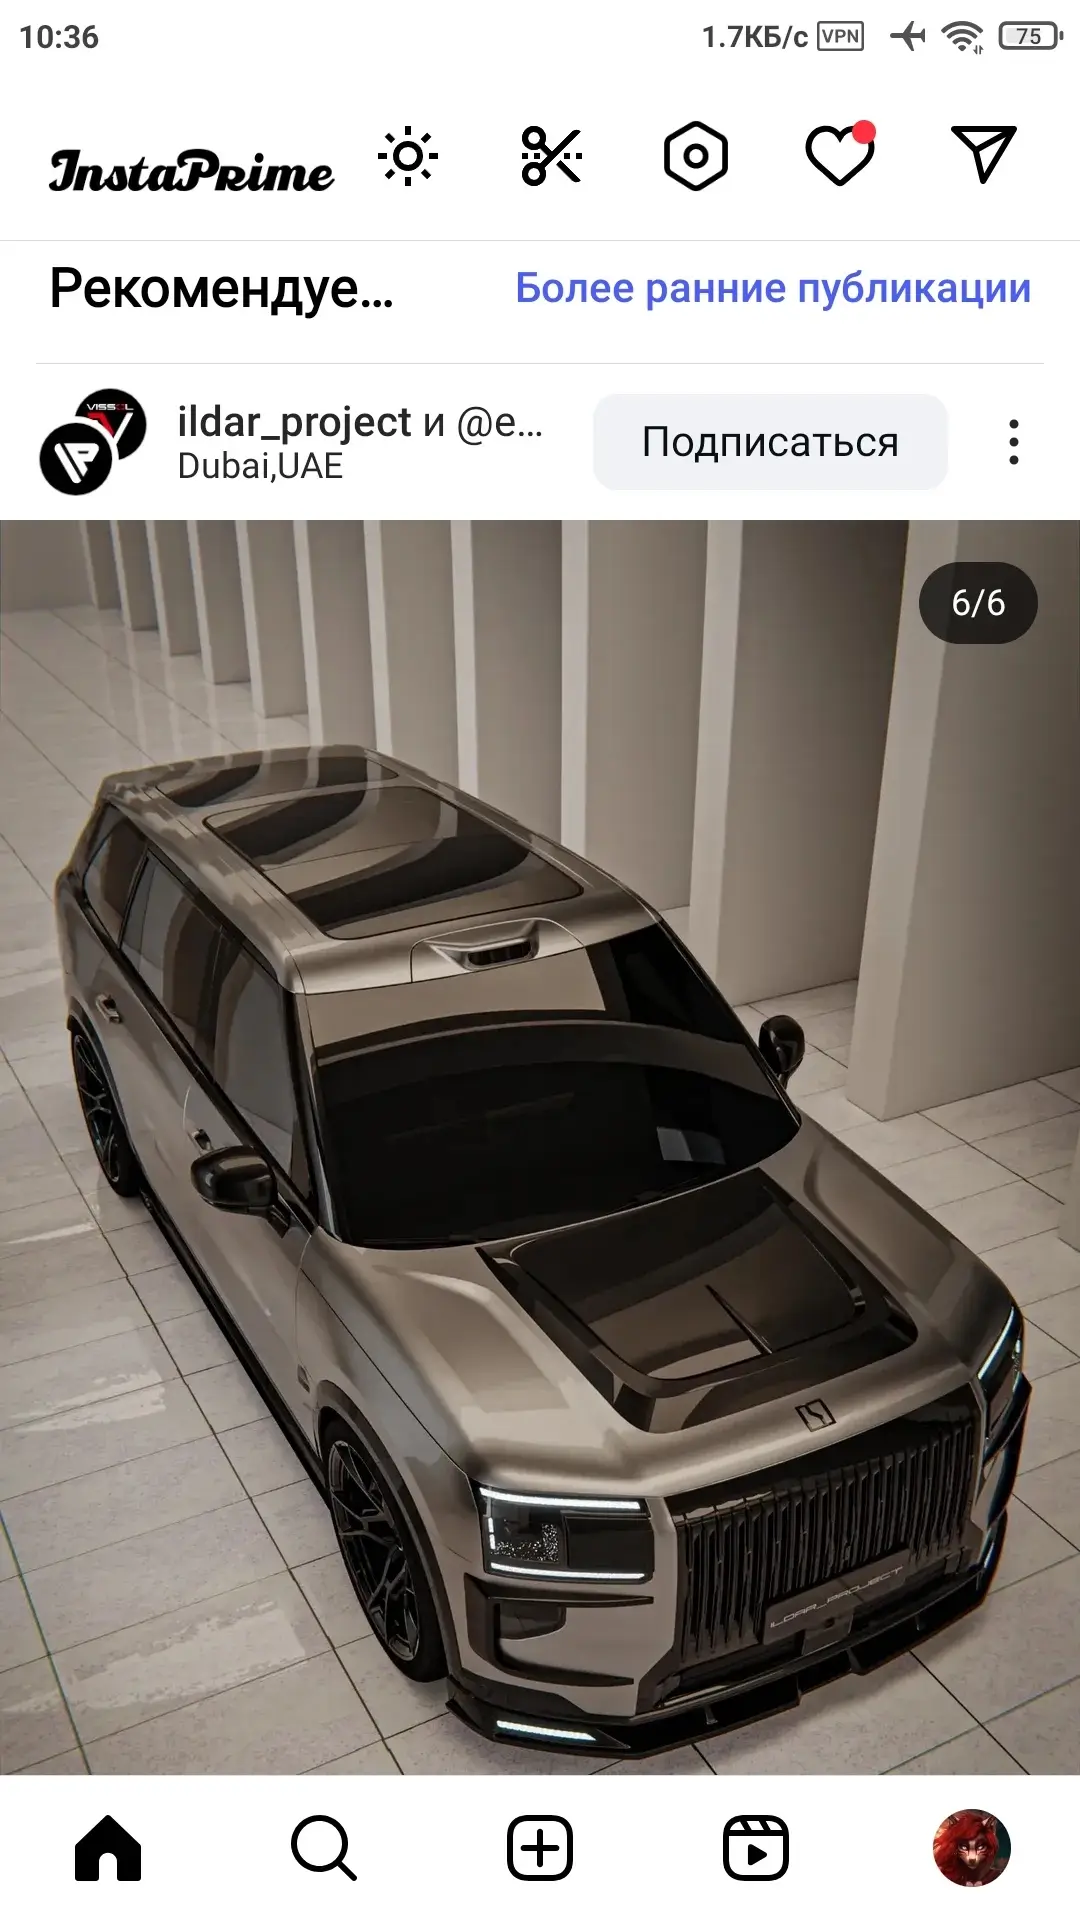
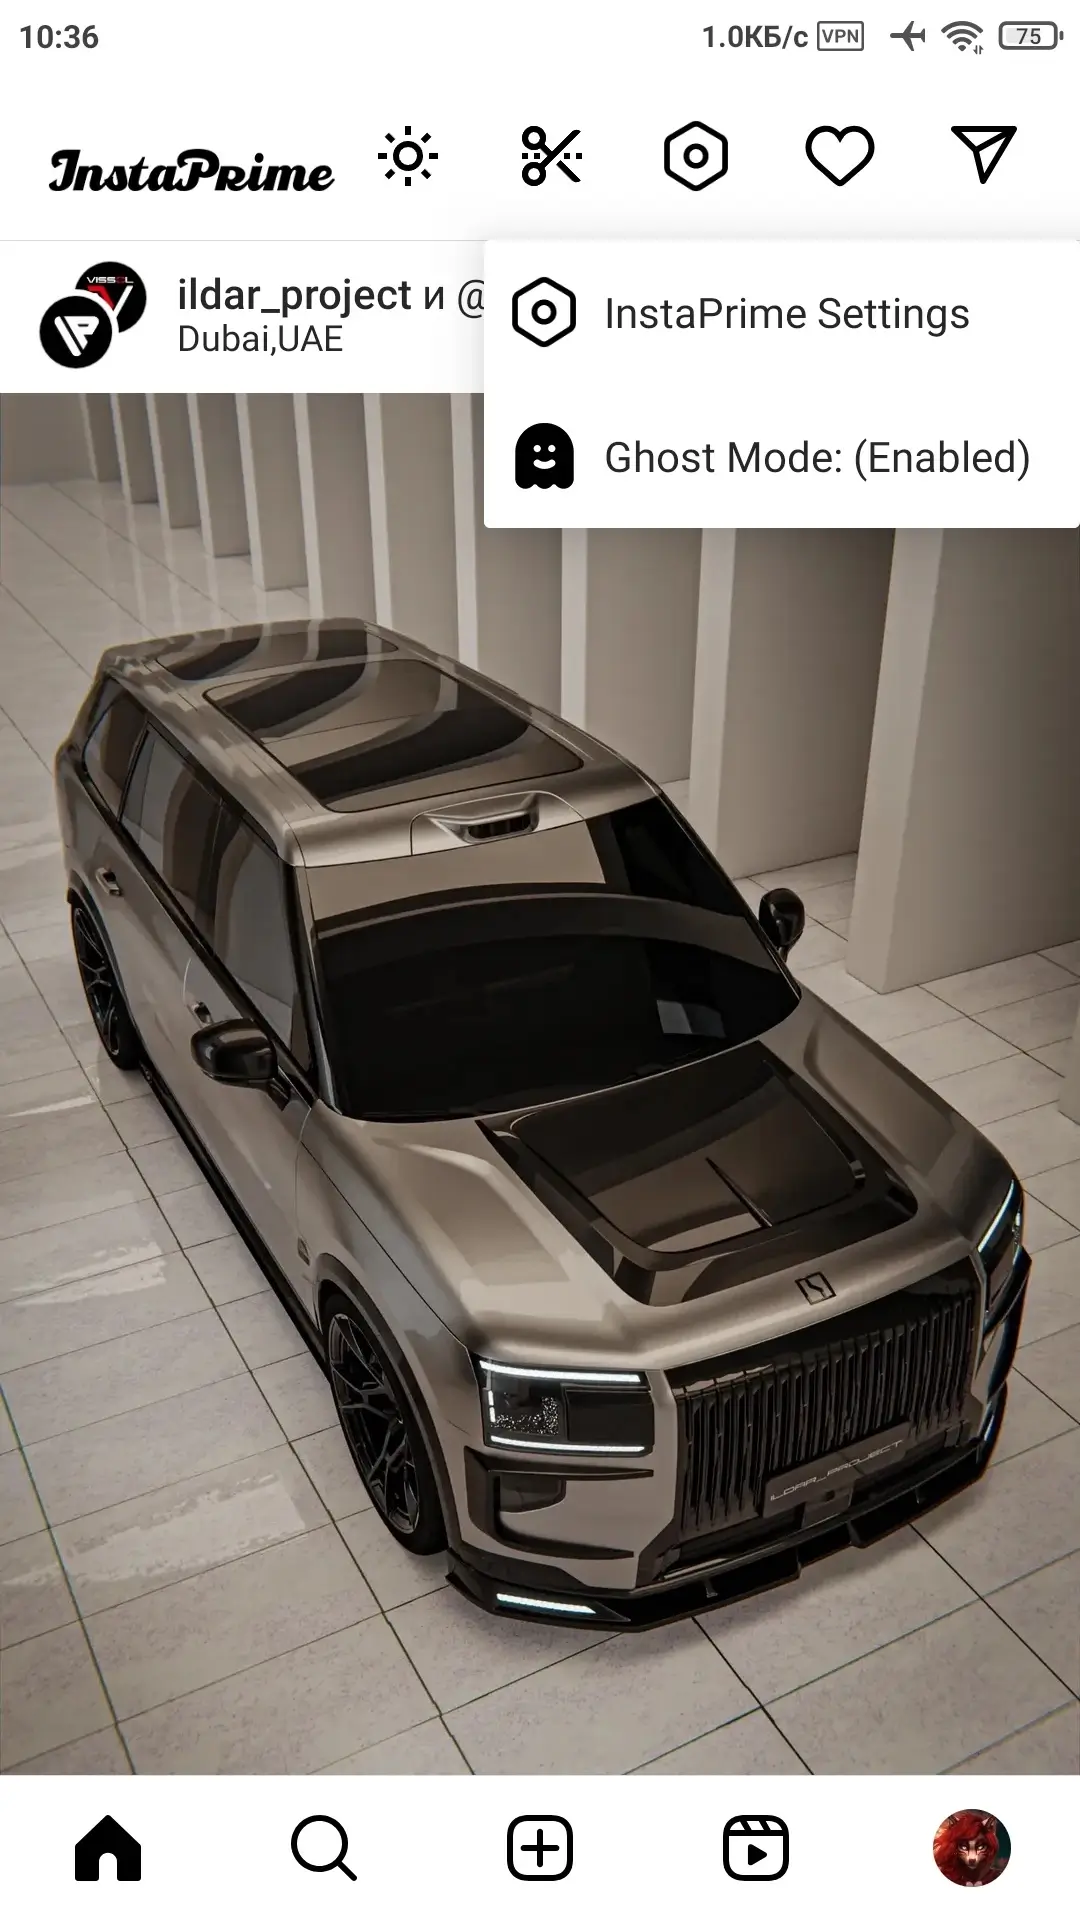
Имя пакета: com.instagram.android
InstaPrime v7.2 (435.0.0.37.76) (ARMv7)
apk
222.23 Mb
352
Версия 435.0.0.37.76 (2147483647)
Архитектура ARMv7
OS(MIN) Android 9.0+ (API 28)
VirusTotal
29.08.2026, 20:15
Файл
instaprime_v7_2_32bit_unclone.apk
Имя
Instagram
Пакет
com.instagram.android
MD5
03469ceacd3d3759bdf6d0a04b169867
SHA-1
05bb0658de95098c5ae0a3dae1f8977fb51fb2f8
SHA-256
f06c5ff00674ced09e934d886dec0f66f9d945412a397ee9833e683cd6dfbdd1
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
40
InstaPrime v7.2 (435.0.0.37.76) (ARM64)
apk
248.11 Mb
69
Версия 435.0.0.37.76 (2147483647)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
29.08.2026, 20:17
Файл
instaprime_v7_2_64bit_unclone.apk
Имя
Instagram
Пакет
com.instagram.android
MD5
a7f1c6d18ad89b40f4dd26d6b11141c5
SHA-1
5a12c89888482e49d2de5006d0618e18d85b163d
SHA-256
70c99e8dda78fbd59e9a4f710402a67e15047290851f0147c40a4b0c82fcb866
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
43
Имя пакета: com.instaprime.android
InstaPrime v7.2 (435.0.0.37.76) (Clone) (ARMv7)
apk
222.54 Mb
14
Версия 435.0.0.37.76 (2147483647)
Архитектура ARMv7
OS(MIN) Android 9.0+ (API 28)
VirusTotal
29.08.2026, 20:16
Файл
instaprime_v7_2_32bit_clone.apk
Имя
InstaPrime
Пакет
com.instaprime.android
MD5
a60e37f1327021fbe4ec968fdea6f07f
SHA-1
90826f611d295bdb78945f1256c4e047f7b60206
SHA-256
fea9ed5c617664d0cc9e14027f7000785e7a5083475f56da3dc506c7e97fdb5e
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
43
InstaPrime v7.2 (435.0.0.37.76) (Clone) (ARM64)
apk
248.82 Mb
19
Версия 435.0.0.37.76 (2147483647)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
29.08.2026, 20:18
Файл
instaprime_v7_2_64bit_clone.apk
Имя
InstaPrime
Пакет
com.instaprime.android
MD5
443476728cf6e99814e15fbdfb0df0db
SHA-1
d29214ef61a8dc037ffb11195fda27fa0b1bb420
SHA-256
138bbbc9b4cbd9c6dd1e211efa31653c87c7e37bd5d2e32b703ae385f2144a9f
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
43