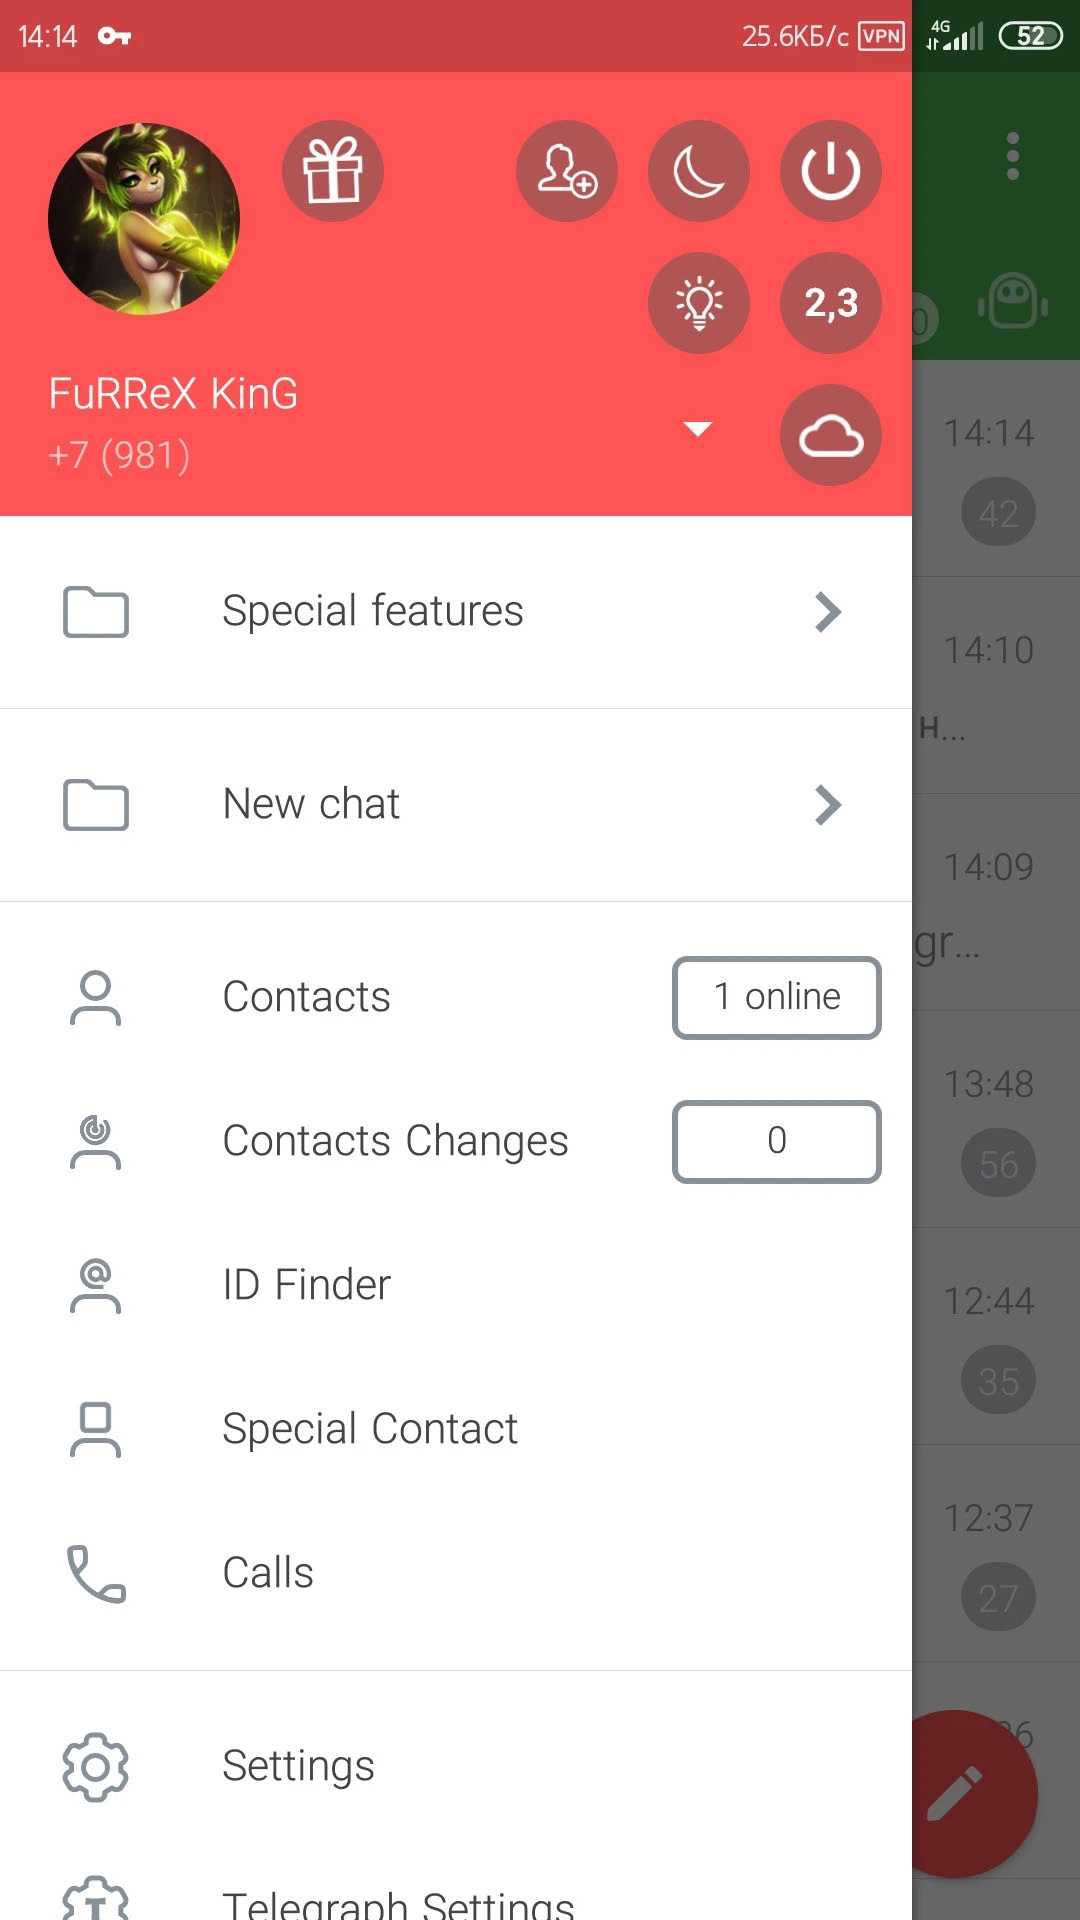
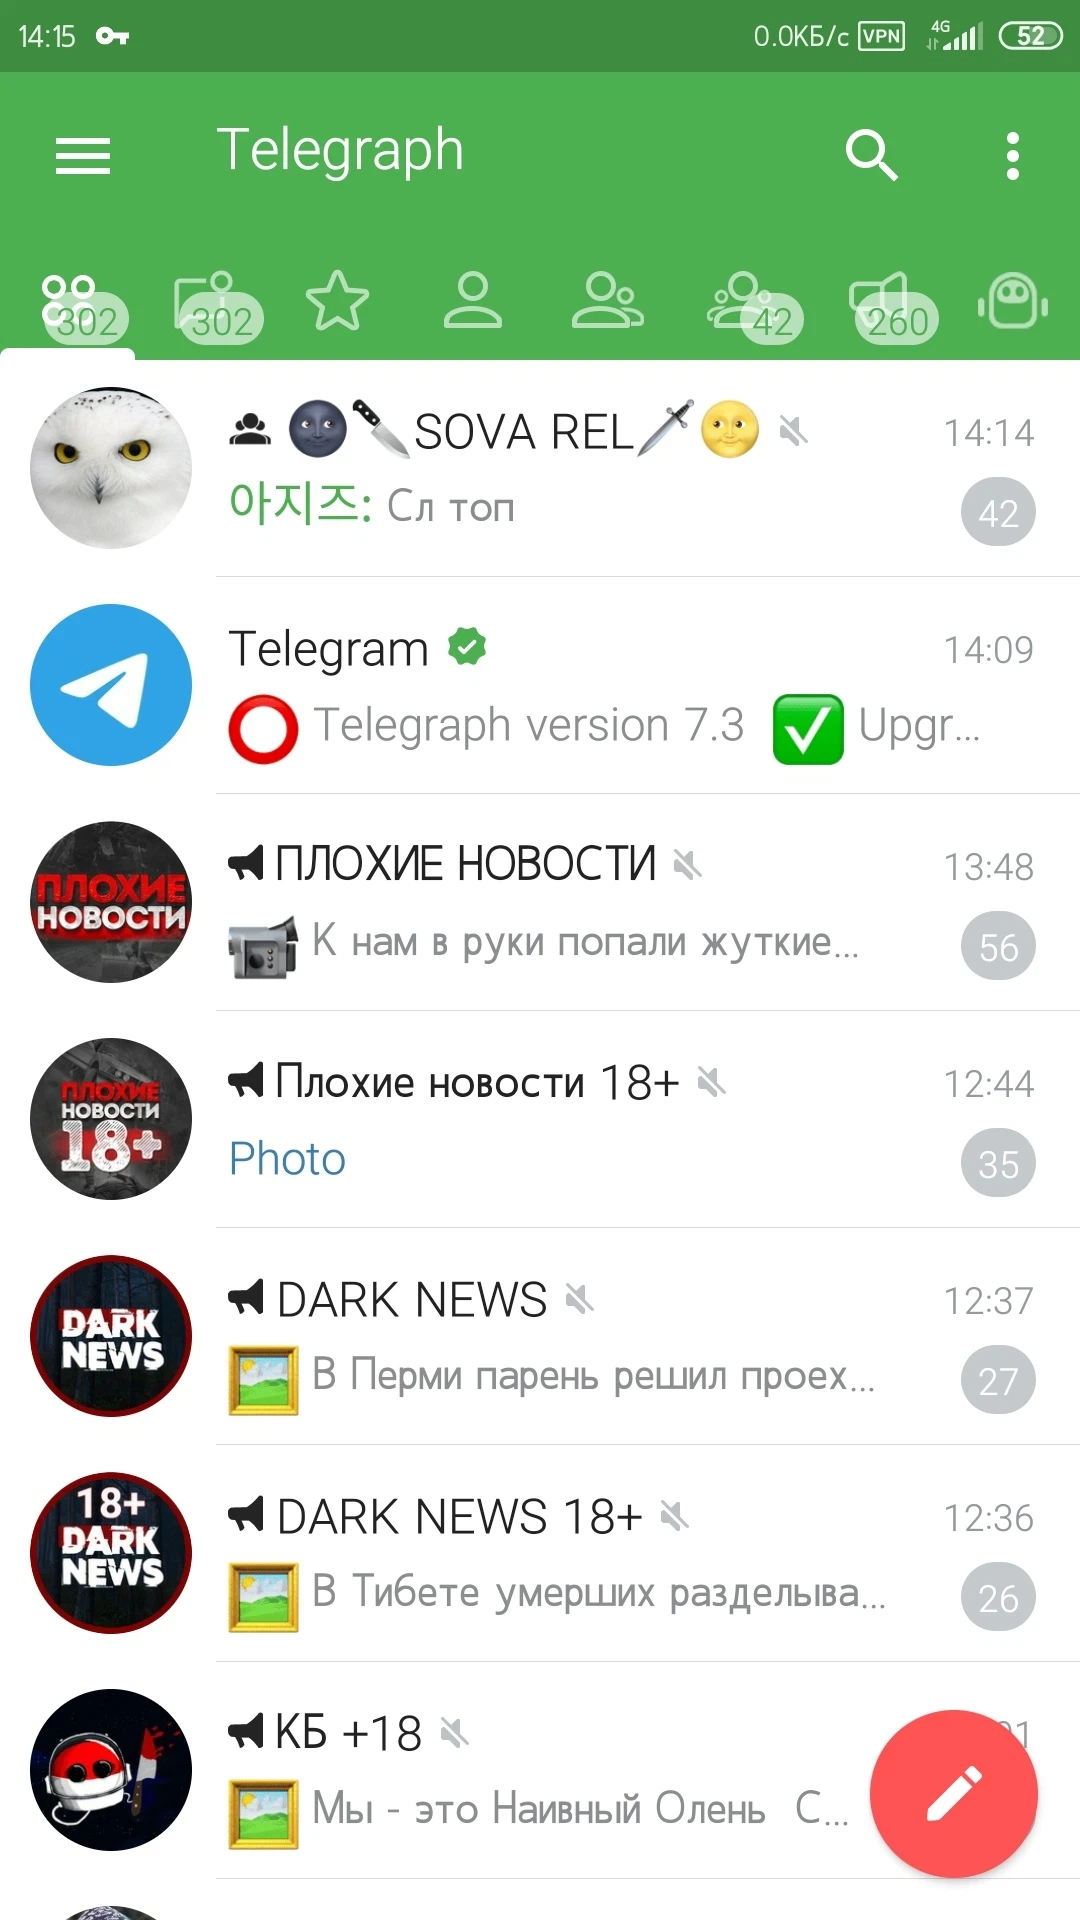
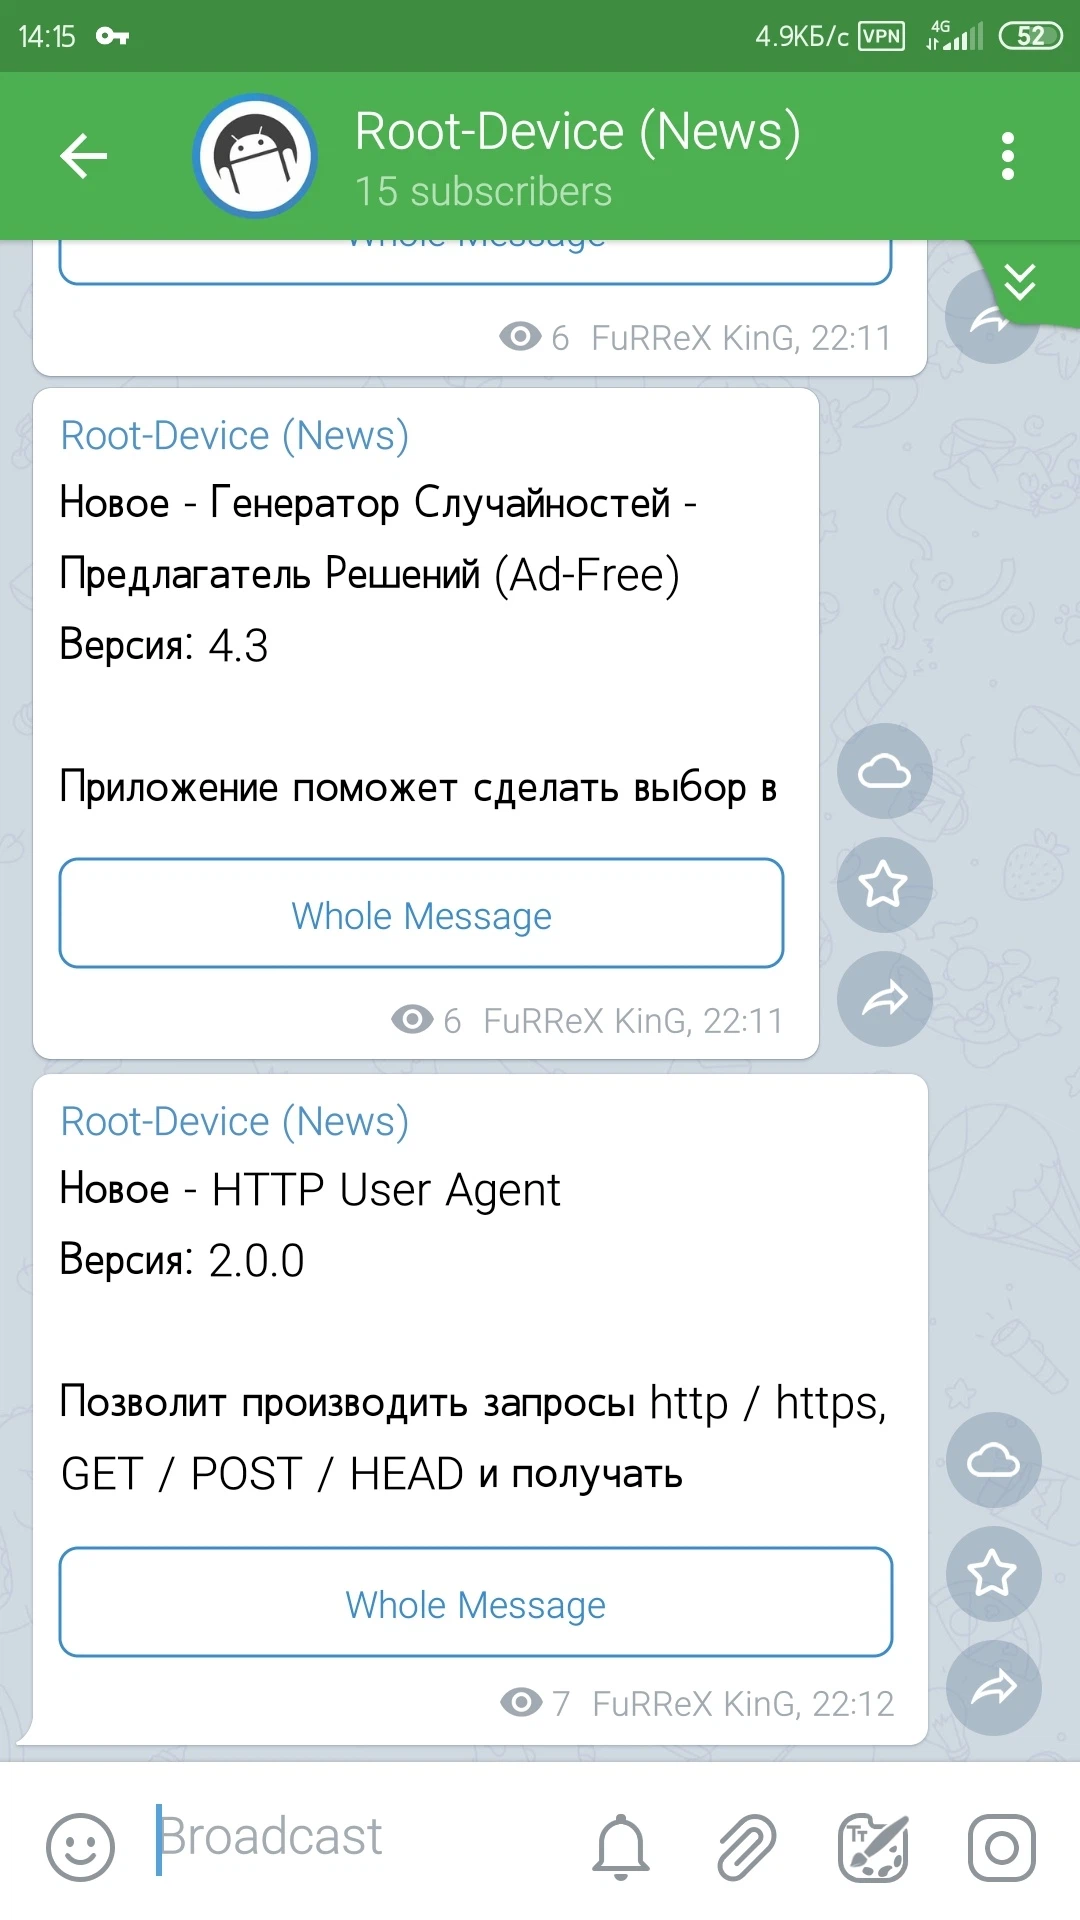
Telegraph (MOD Telegram) - Это неофициальный мод приложения Telegram. Приложение предназначено для надёжного обмена сообщениями между пользователями. Содержит в себе огромное количество новых функций.
Особенности приложения:
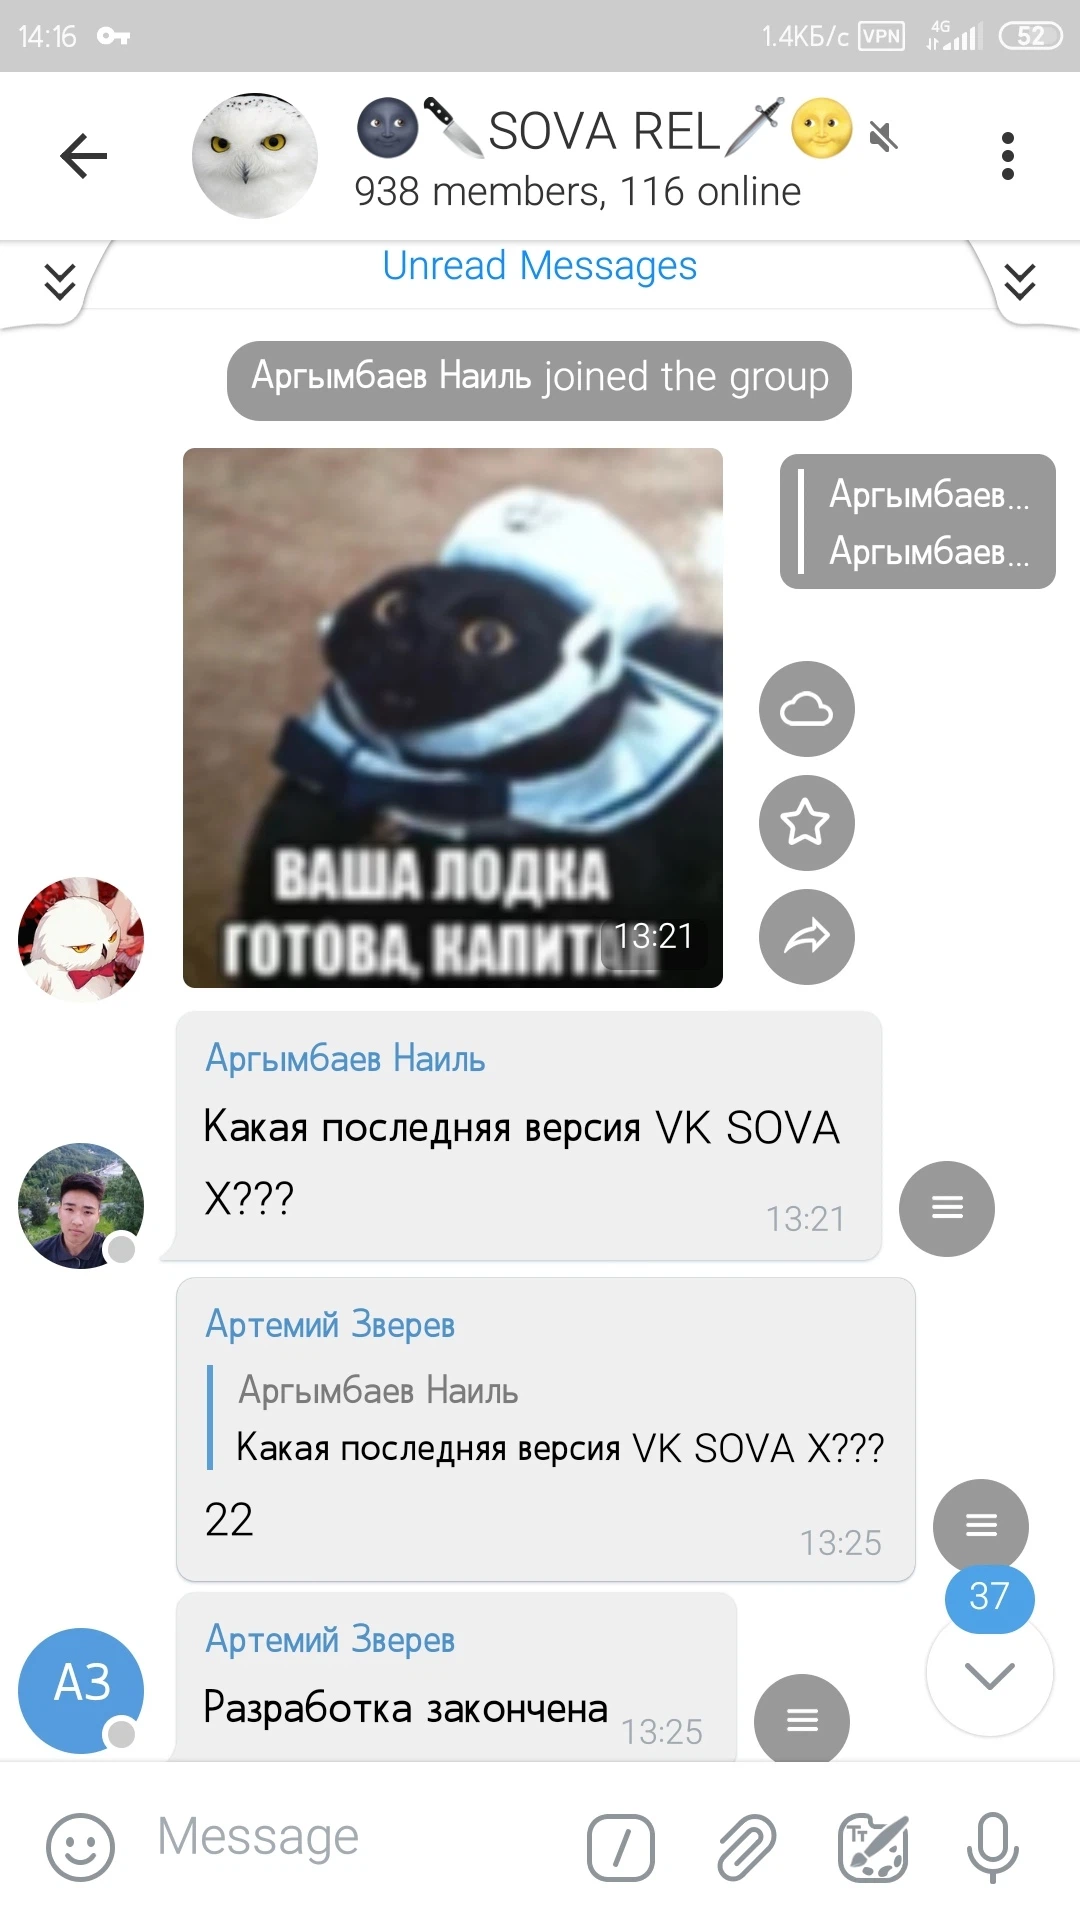
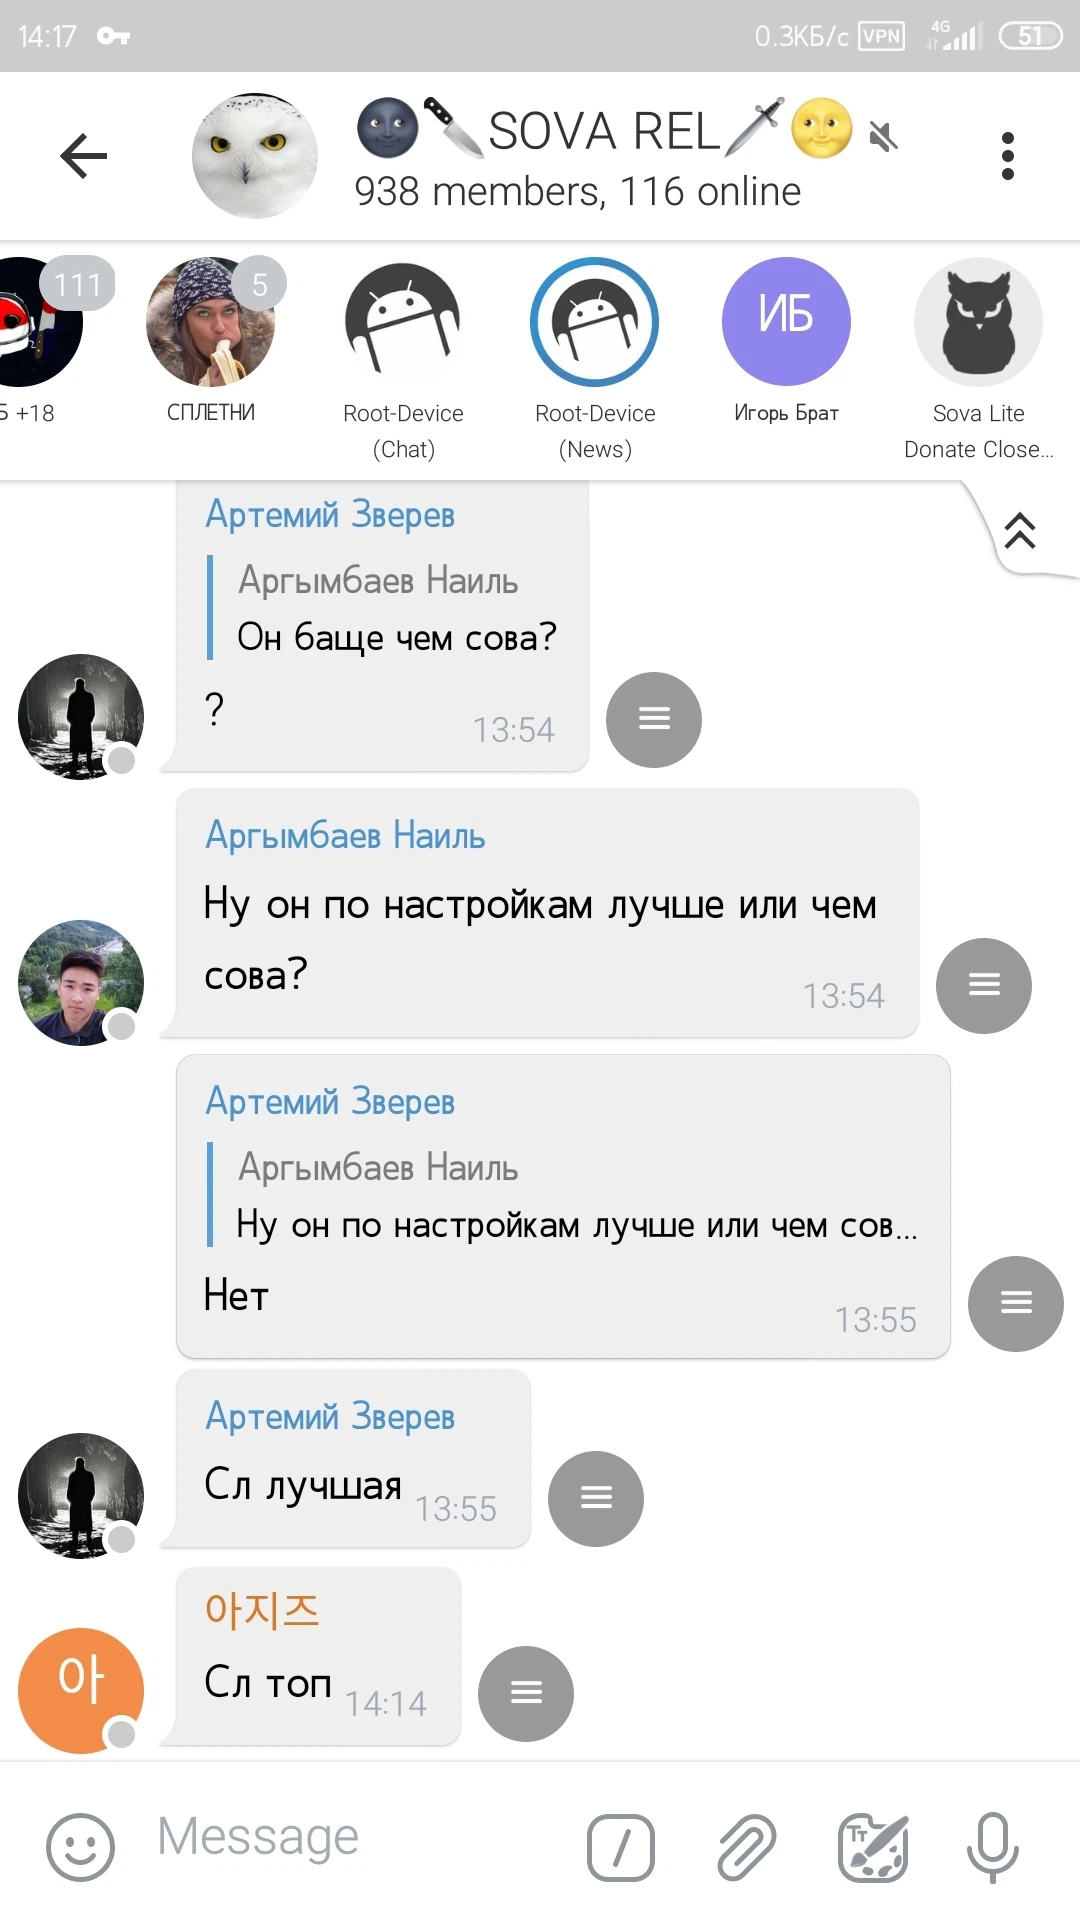
- Панель активных участников в группе;
- Возможность импорта сторонних шрифтов;
- Спойлеры (сворачивание длинных сообщений);
- Лента новостей (единая лента сообщений со всех каналов);
- Удобное переключение между несколькими учётными записями;
- До 50 учетных записей на одном устройстве (есть раздел «Управление аккаунтами»);
- Редактирование бокового меню с возможностью добавления пользовательских ссылок);
- Возможность показать только служебные сообщения в группе (вступил, покинул группу);
- Резервное копирование всех настроек, в том числе стандартных (из раздела Telegram);
- Раздельные функции пересылки в своё облако и в избранное;
- Возможность сменить значок приложения (выбор из списка);
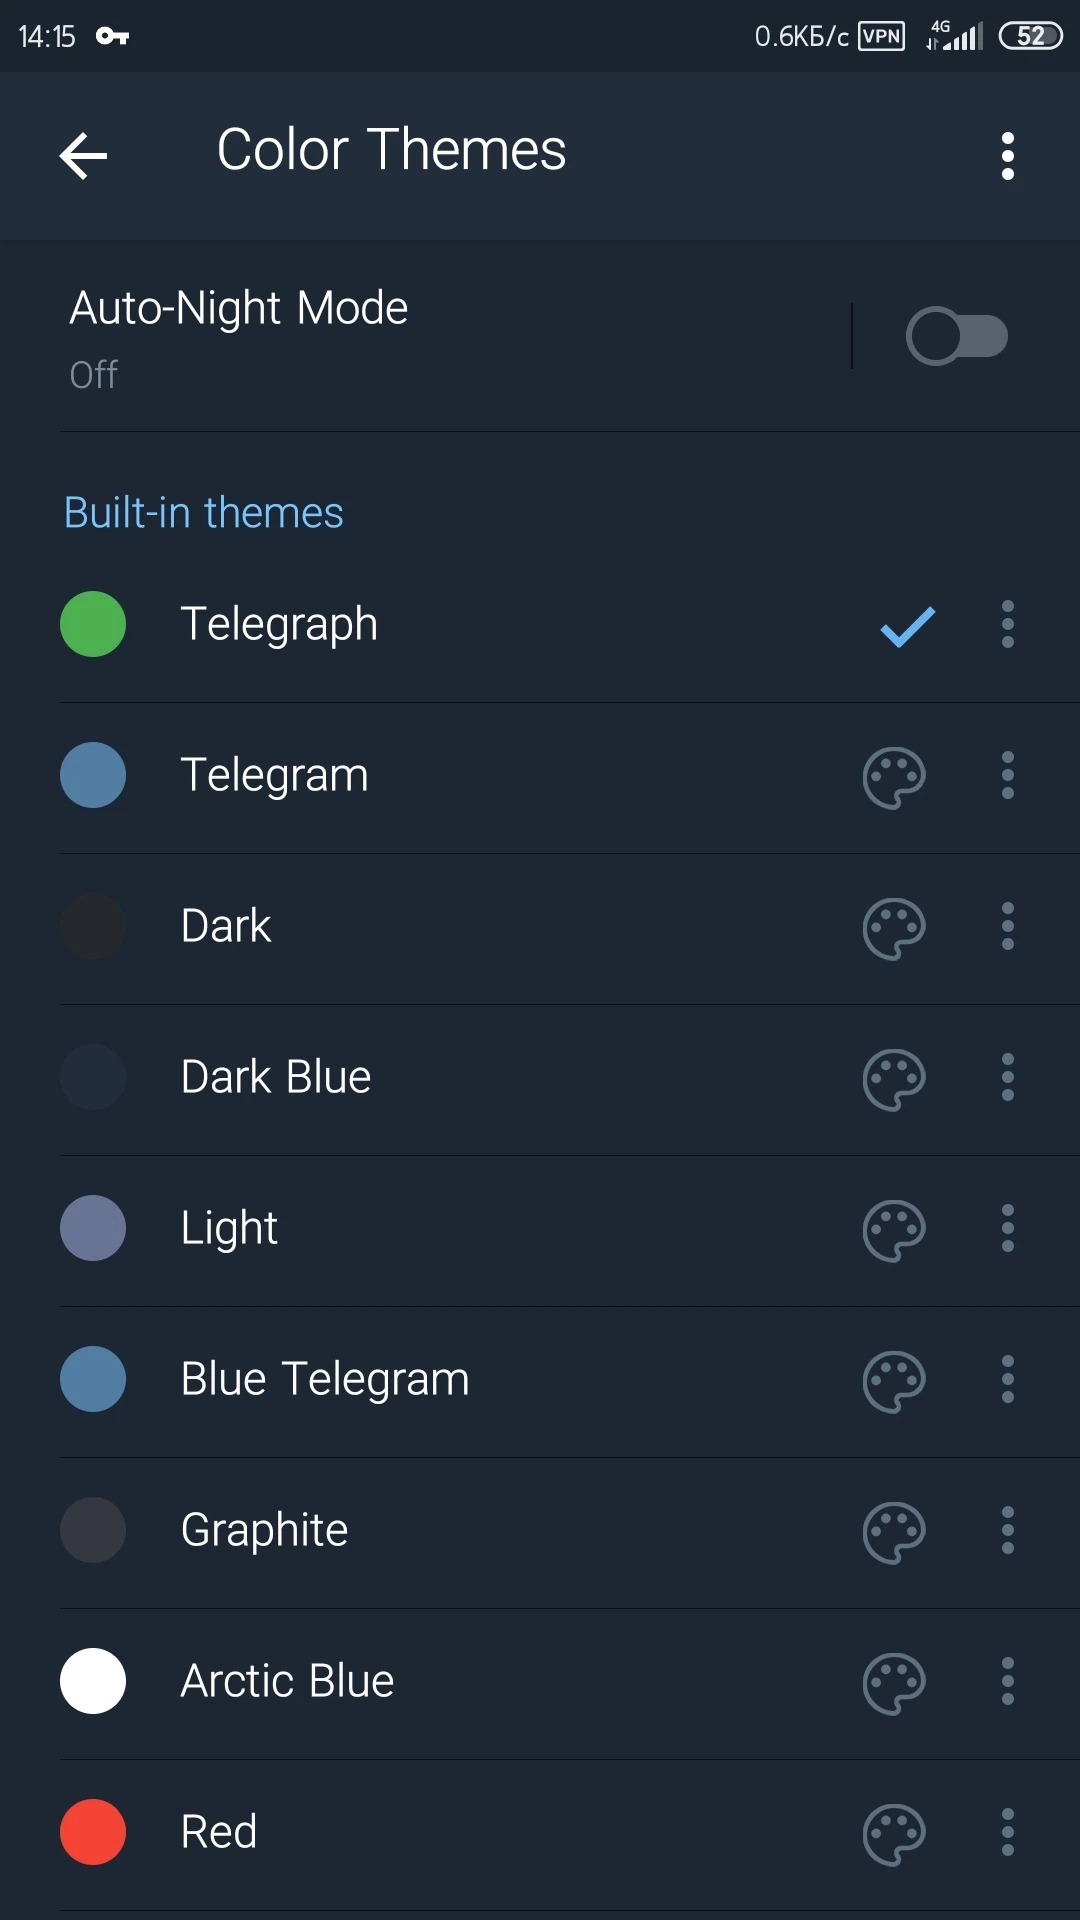
- Поддержка тем Plus Messenger и MoboPlus;
- Собственный фильтр яркости экрана.
Особенности мода "MOD + Premium" (от ANiK555):
- Локальный премиум активирован;
- Вся реклама удалена;
- Включен перевод всего чата;
- Исправлена видимость кнопки перевода;
- Переработаны макеты страницы "О приложении";
- Удалены бесполезные аналитические коды;
- Удалены каналы спонсоров-прокси;
- Включена возможность делать скриншоты в ограниченных каналах и секретных чатах;
- Разрешена пересылка ссылок / текстов / фото в ограниченных каналах (но сообщения не будут сохранены);
- Удалён таймер самоуничтожения фото;
- Отключено принудительное обновление;
- Статус набора текста скрыт;
- Добавлено несколько языков;
- Оптимизировано и улучшено;
- Оригинальная подпись изменена.
Особенности мода "MOD" (от ANiK555):
- Вся реклама удалена;
- Переработаны макеты страницы "О приложении";
- Удалены бесполезные аналитические коды;
- Удалены каналы спонсоров-прокси;
- Включена возможность делать скриншоты в ограниченных каналах и секретных чатах;
- Разрешена пересылка ссылок / текстов / фото в ограниченных каналах (но сообщения не будут сохранены);
- Удалён таймер самоуничтожения фото;
- Отключено принудительное обновление;
- Статус набора текста скрыт;
- Добавлено несколько языков;
- Оптимизировано и улучшено;
- Оригинальная подпись изменена.
Мод от ANiK555 (MOD + Premium):
Telegraph v12.10.5.0 (MOD + Premium)
apk
68.31 Mb
81
Версия 12.10.5.0 (5555555)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.11.2026, 12:34
Файл
telegraph_v12_10_5_0_extra_premium_mod.apk
Имя
Telegraph
Пакет
ir.ilmili.telegraph
MD5
bb79cae428f49bb730a3433b94e5207c
SHA-1
4fa3931f26b6b594e4b6bf5382ab62229c766164
SHA-256
c598365e02a9ddcad66a8a871a6852a984c8c27a5b80ecf957e85d0ce29c4c60
Проверка
Google Play
Подпись
Не удалось определить подпись.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65
Мод от ANiK555 (MOD + Premium) (Clone):
Telegraph v12.10.5.0 (MOD + Premium) (Clone)
apk
68.31 Mb
5
Версия 12.10.5.0 (5555555)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.11.2026, 02:50
Файл
telegraph_2_v12_10_5_0_extra_premium_mod.apk
Имя
Telegraph 2
Пакет
ir.ilmili.telegraph.second
MD5
3190f8f1762419fa9893ea925788c8e9
SHA-1
995313e1b4ac36c8f0e614bcbbd2f69a419e18bf
SHA-256
c6d2b5618cb0b4d8306aae4e290c287f6af838085dca77c89b58572e4fc7b709
Проверка
Google Play
Подпись
Не удалось определить подпись.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61
Мод от ANiK555 (MOD):
Telegraph v12.10.5.0 (MOD)
apk
68.31 Mb
2
Версия 12.10.5.0 (5555555)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.11.2026, 02:25
Файл
telegraph_v12_10_5_0_extra_mod.apk
Имя
Telegraph
Пакет
ir.ilmili.telegraph
MD5
f3def0f589892f4f4d141d481fafe08d
SHA-1
62b76fdaef9571e07ddbf964efa6180157a82690
SHA-256
4dd3096892c931c6a8ade62f85240b93cc6fe8eb40f0d6cb6127b15aa3f744e9
Проверка
Google Play
Подпись
Не удалось определить подпись.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62
Мод от ANiK555 (MOD) (Clone):
Telegraph v12.10.5.0 (MOD) (Clone)
apk
68.31 Mb
0
Версия 12.10.5.0 (5555555)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.11.2026, 03:11
Файл
telegraph_2_v12_10_5_0_extra_mod.apk
Имя
Telegraph 2
Пакет
ir.ilmili.telegraph.second
MD5
2a1cd2cbc32398ae7bd3b2f73efc7ce8
SHA-1
5aa02343a62babfde8e278081a68ed2a5b3f23a1
SHA-256
053a97ef1f92eb7a27746949be0d184b711f1bd29331543761aca02d44c17c06
Проверка
Google Play
Подпись
Не удалось определить подпись.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65