

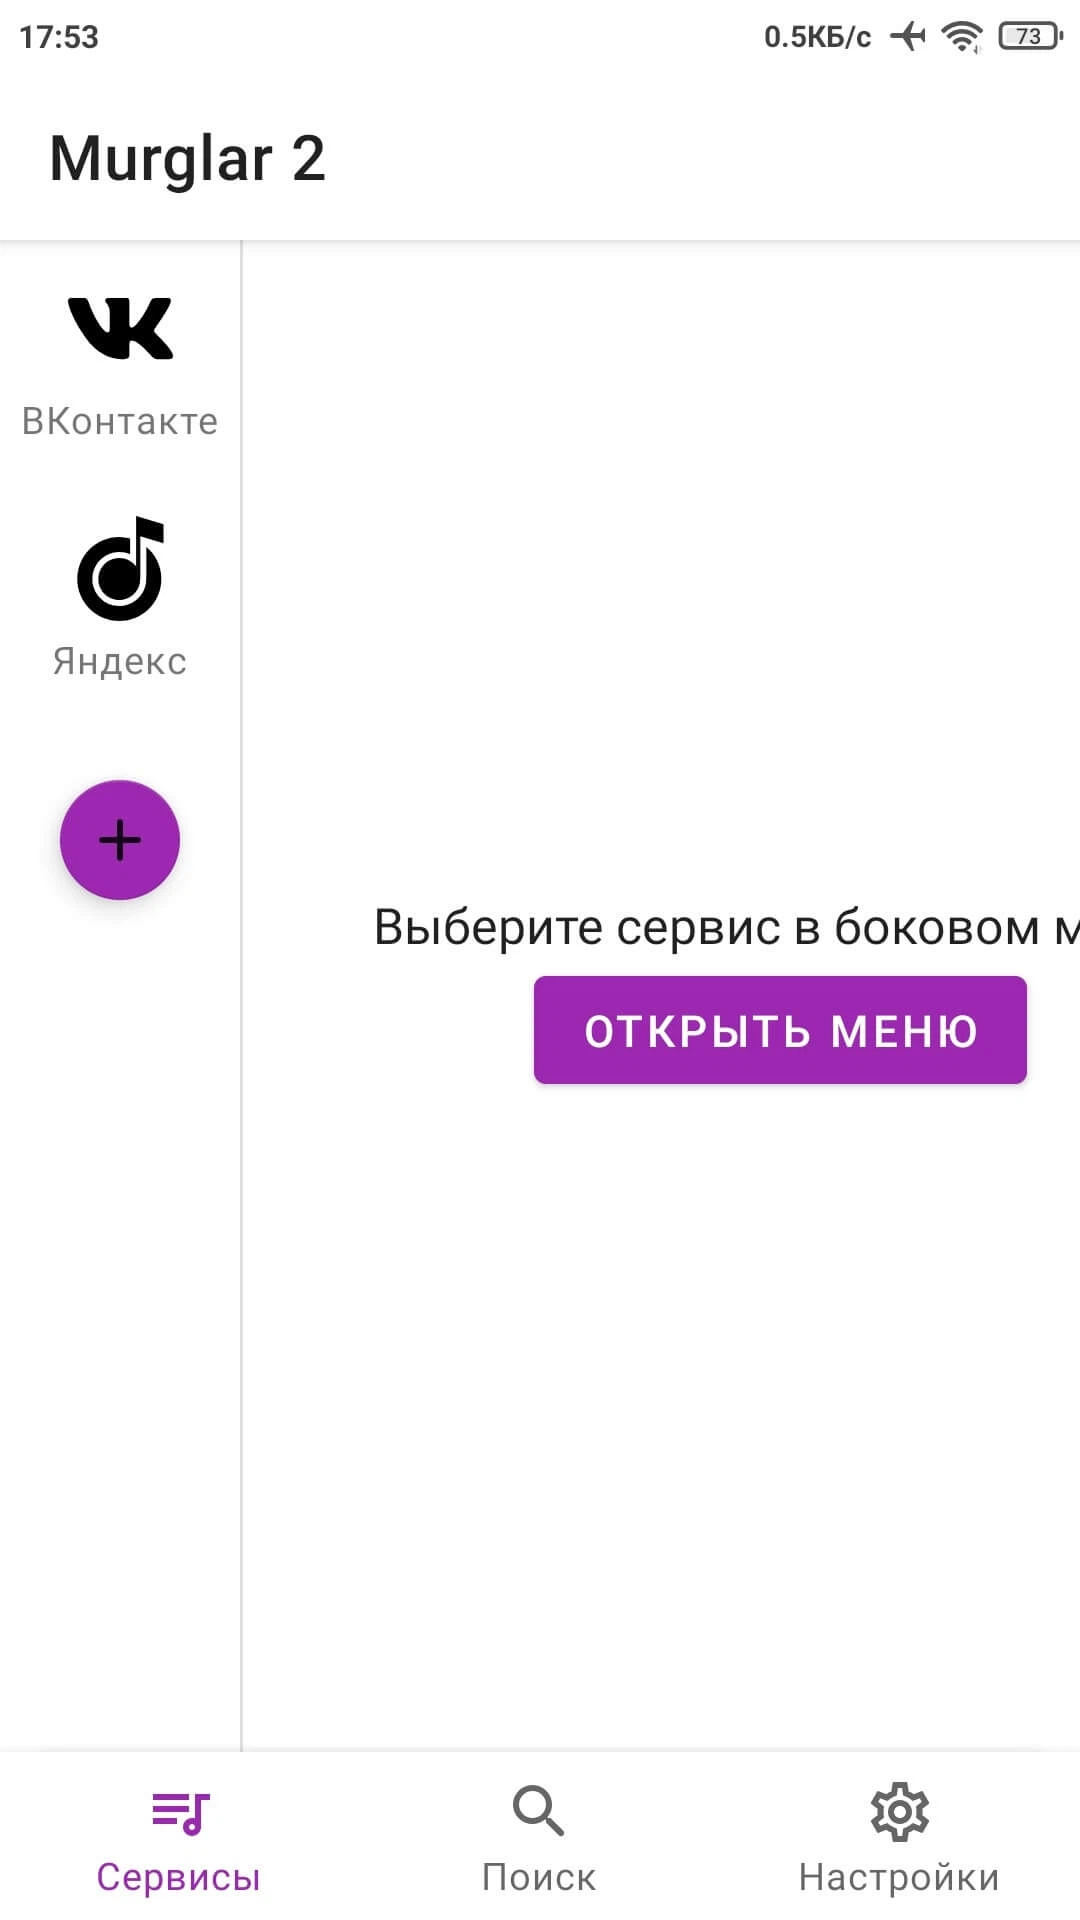
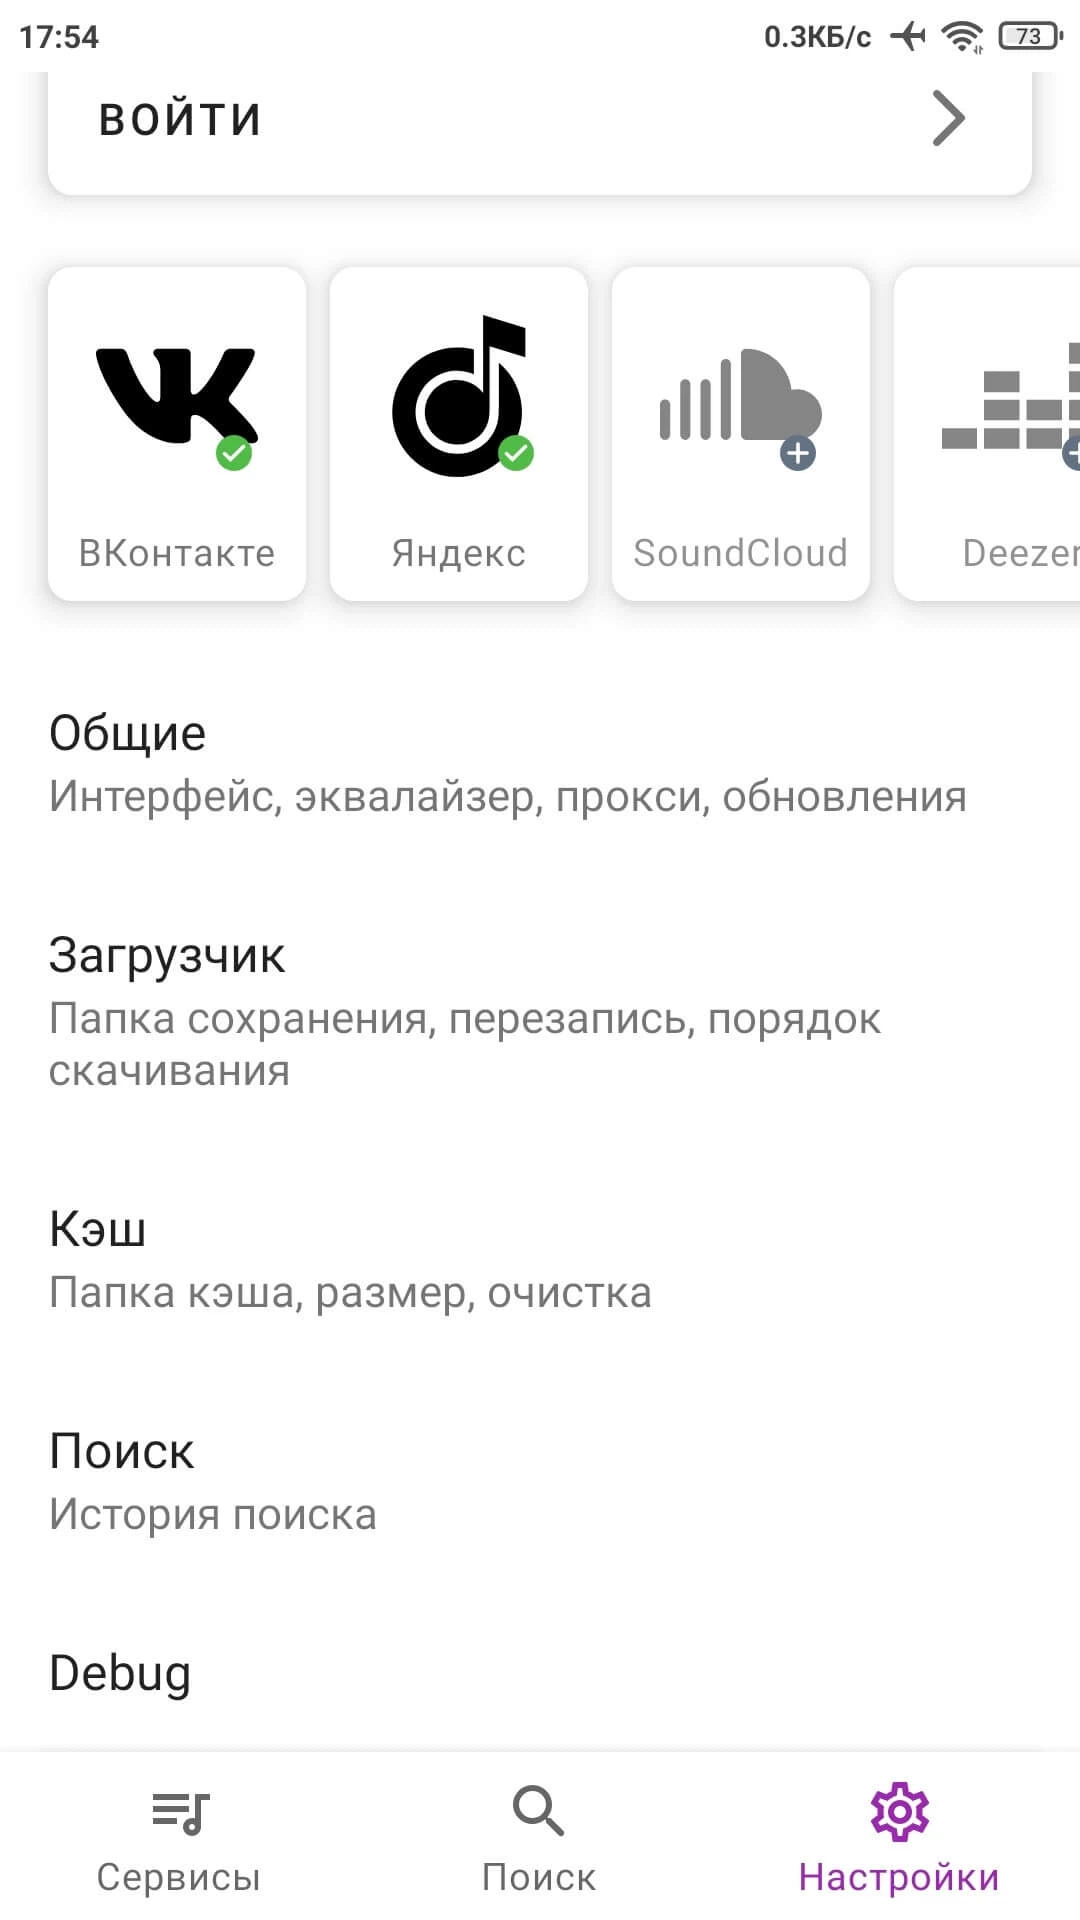
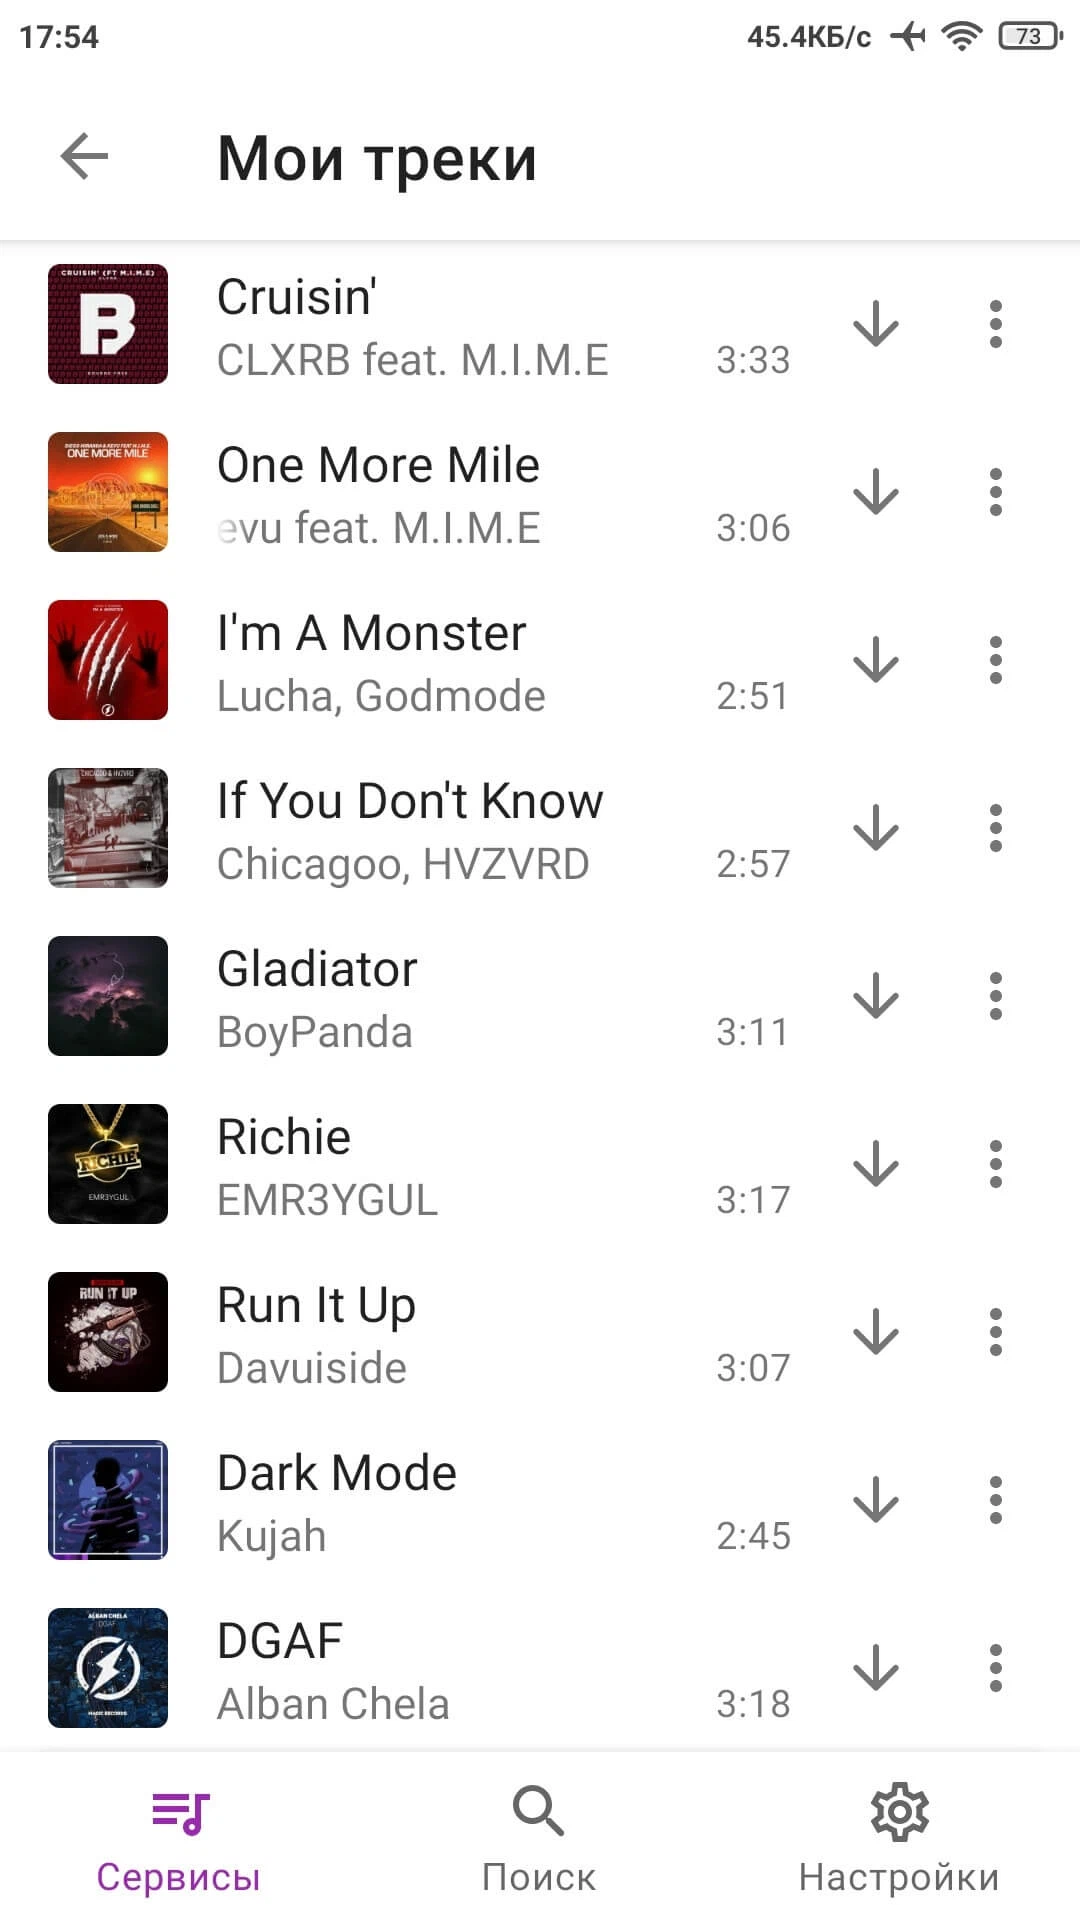
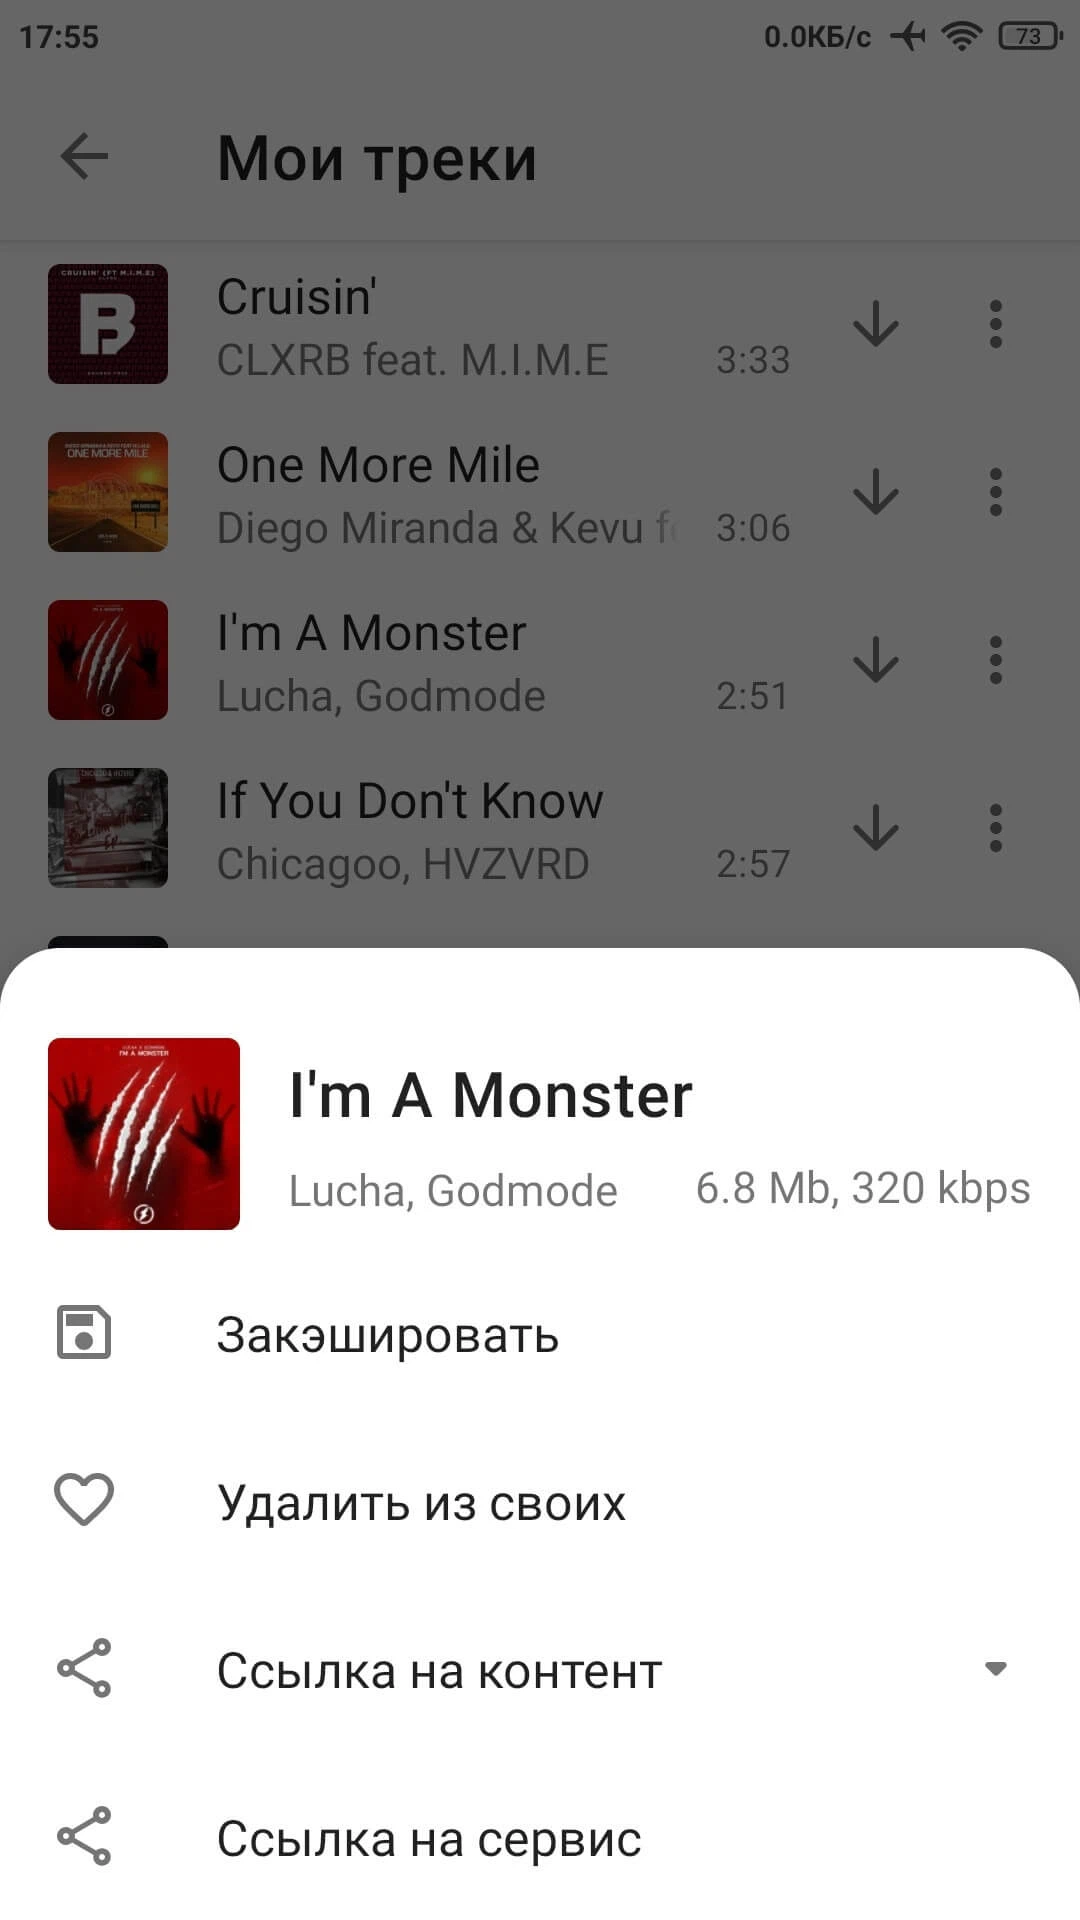
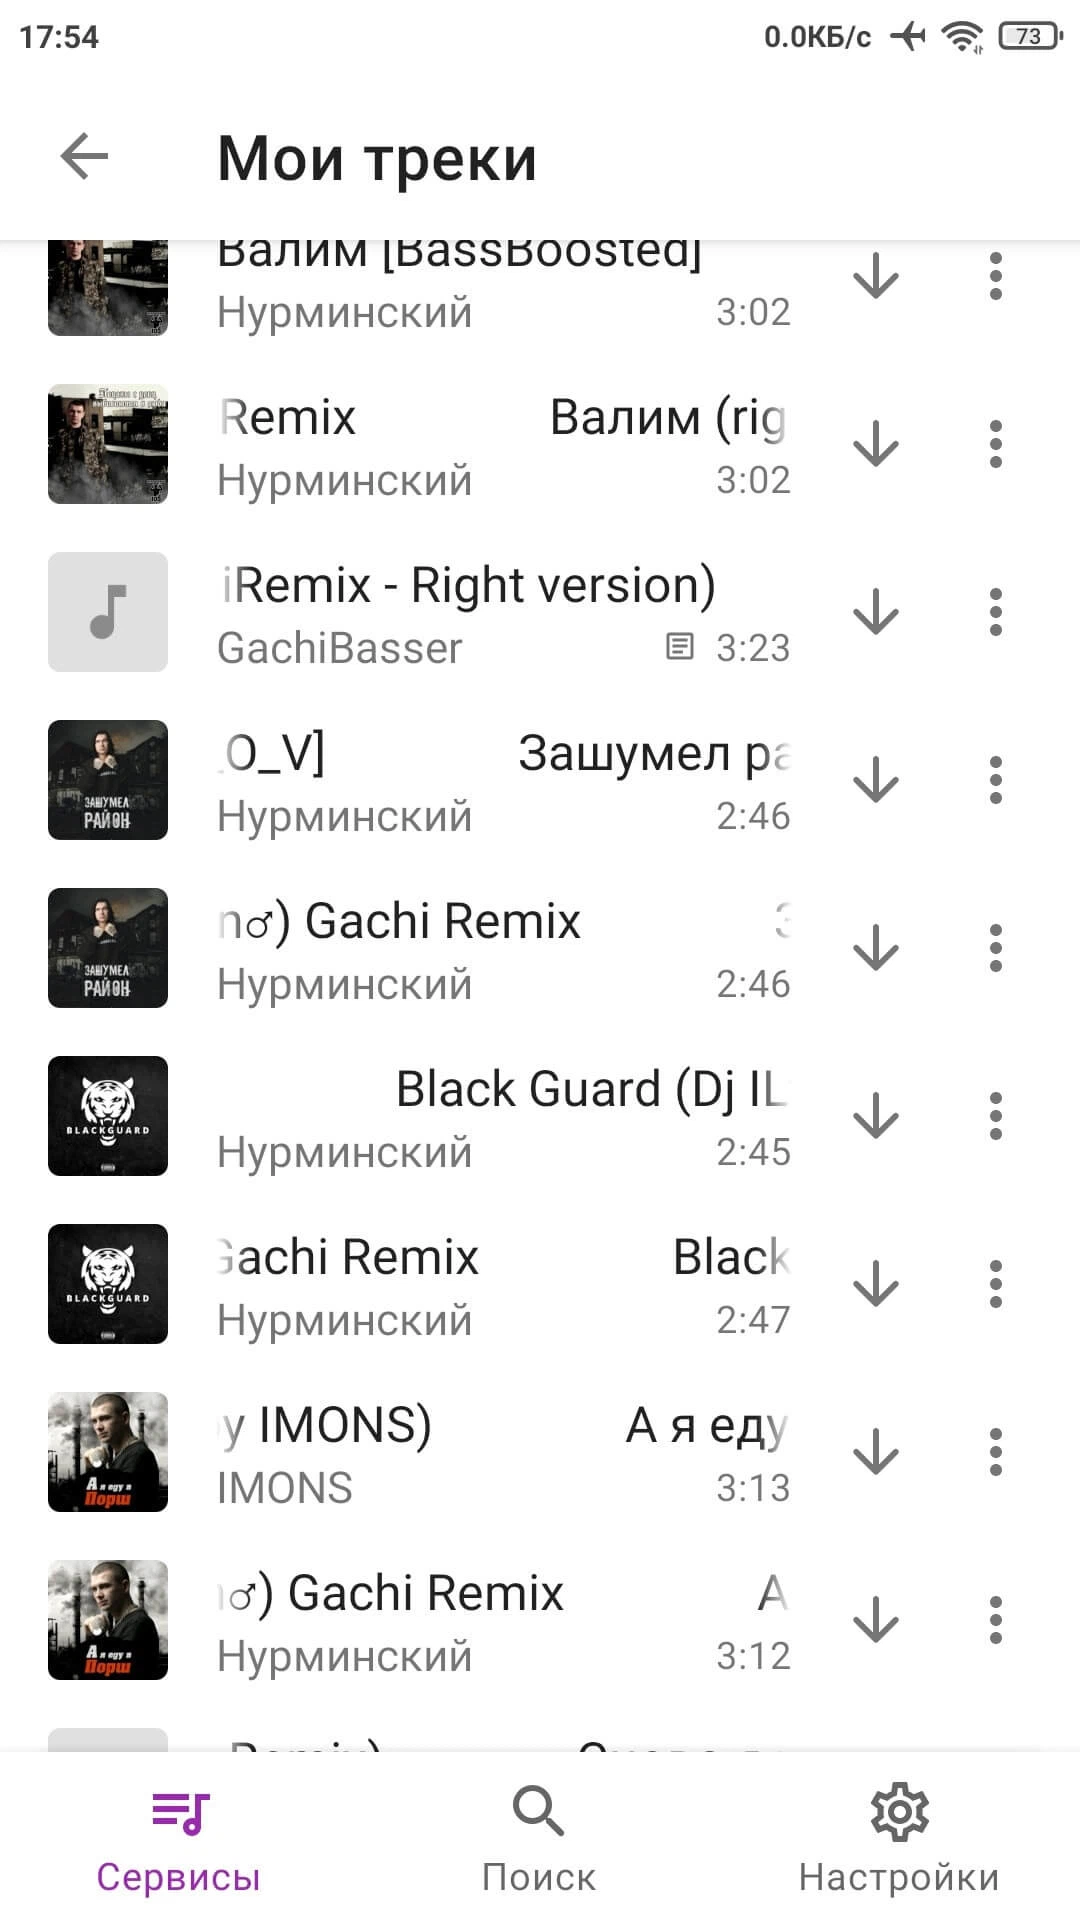
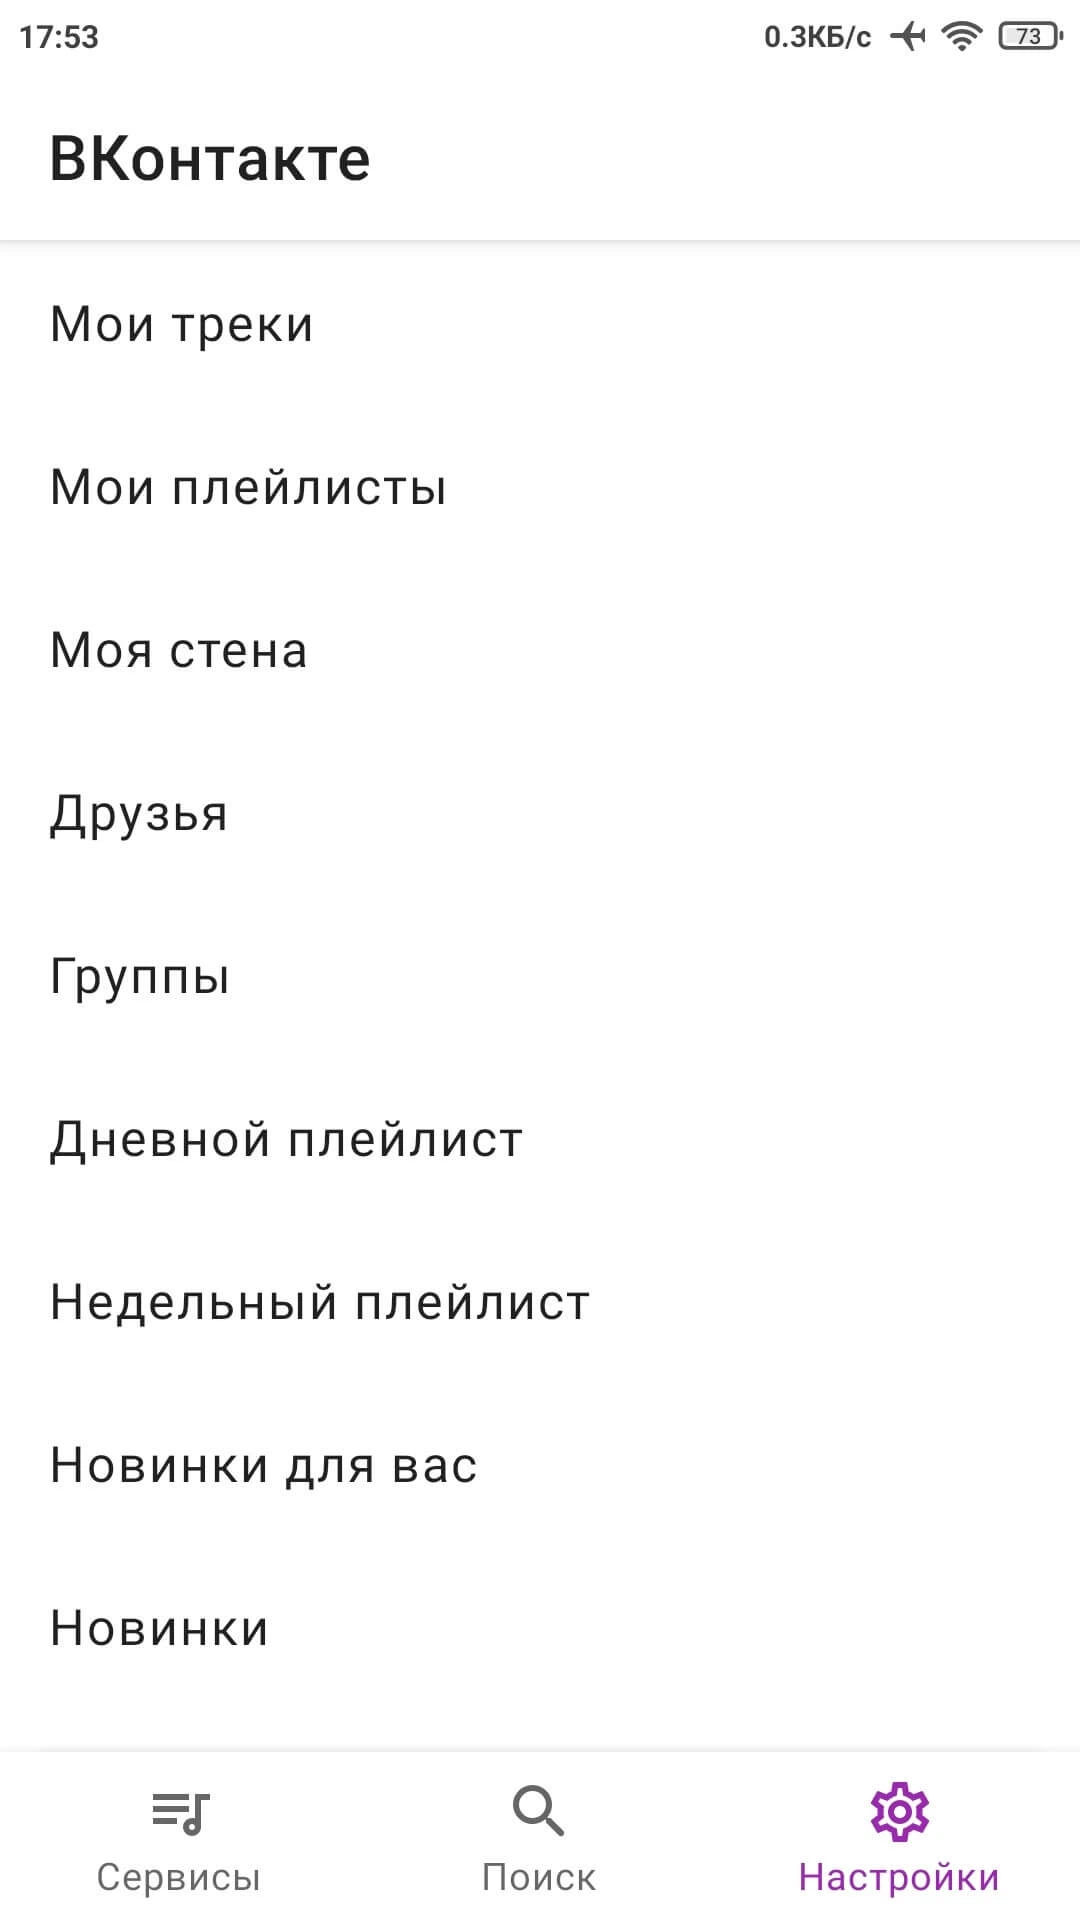
Murglar - Предоставит удобный доступ к прослушиванию и скачиванию музыки из популярных стриминговых платформ и облачных сервисов, включая ВКонтакте, Яндекс Музыку, SoundCloud, Deezer, Звук, YouTube Music и WebDAV. Приложение позволит быстро находить треки через универсальный поиск, который охватит сразу несколько сервисов, а также сформирует персональные рекомендации и предложит различные музыкальные разделы.
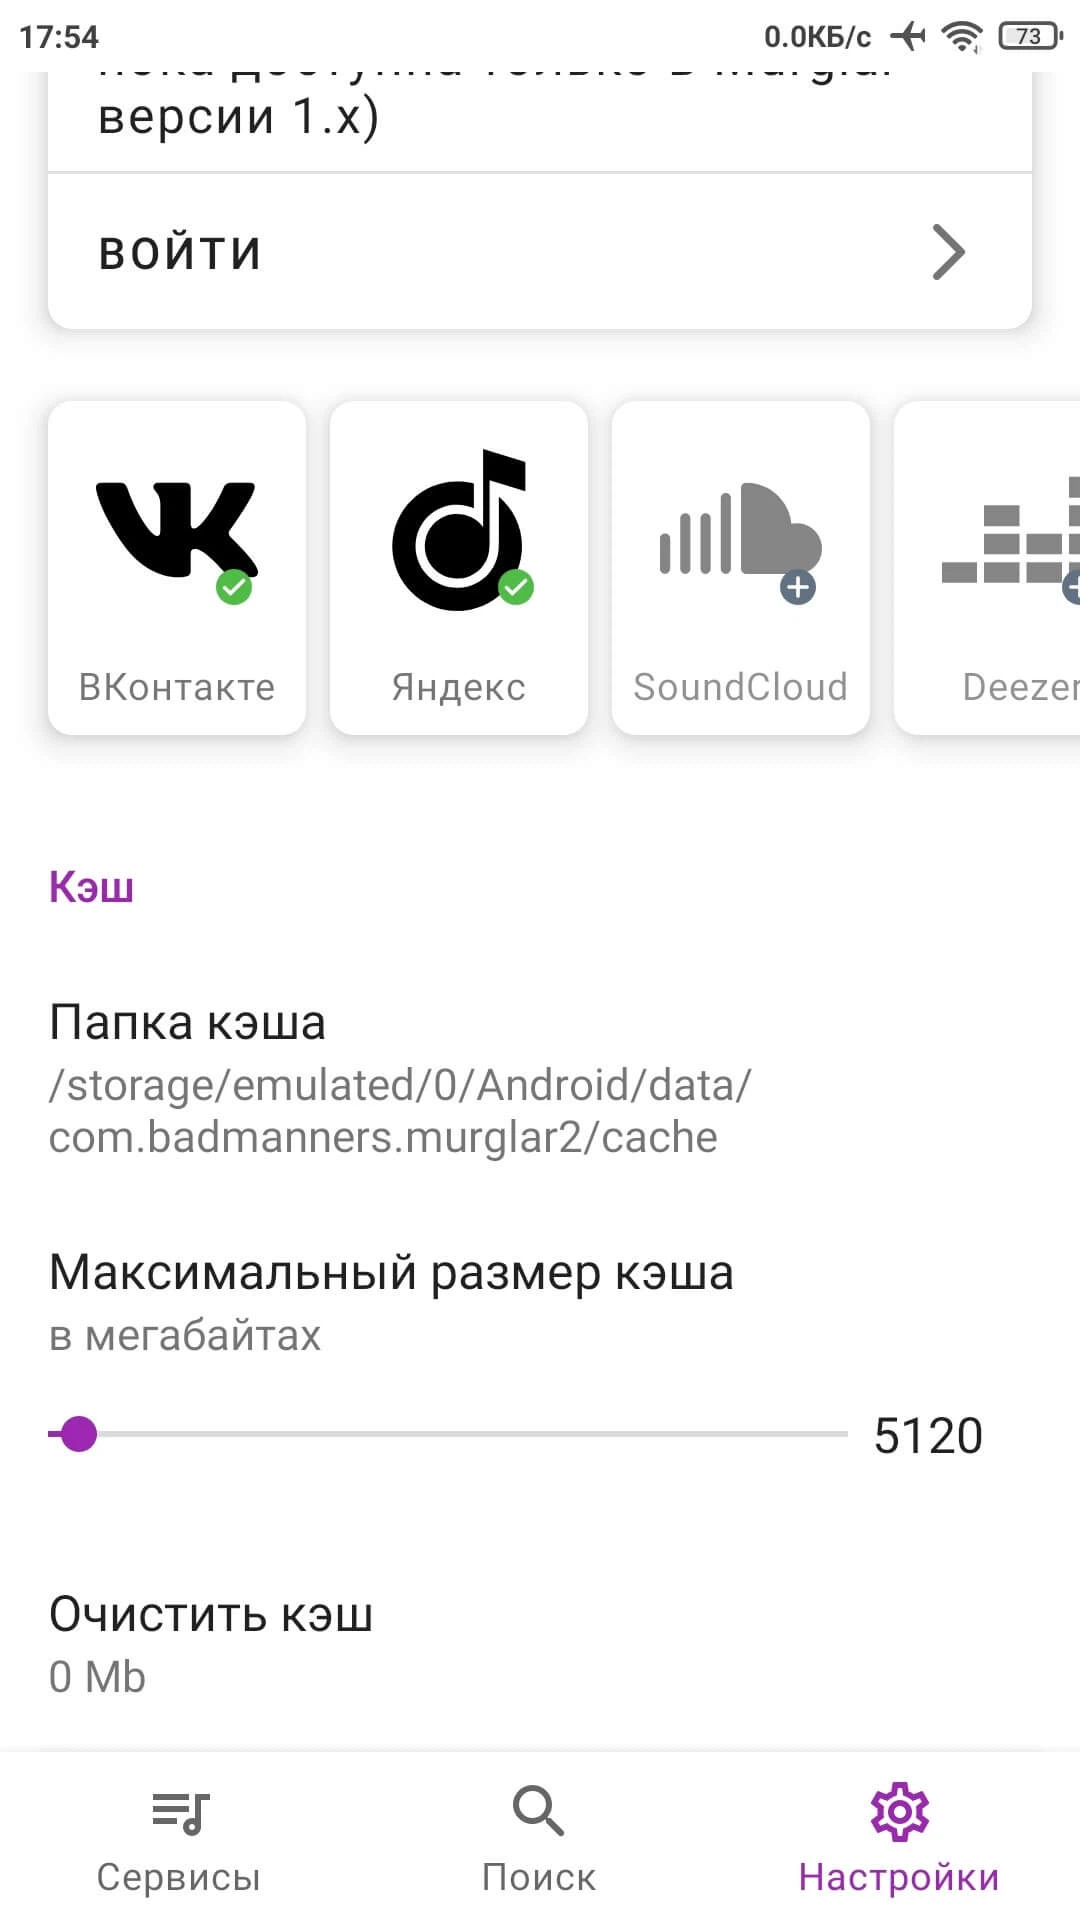
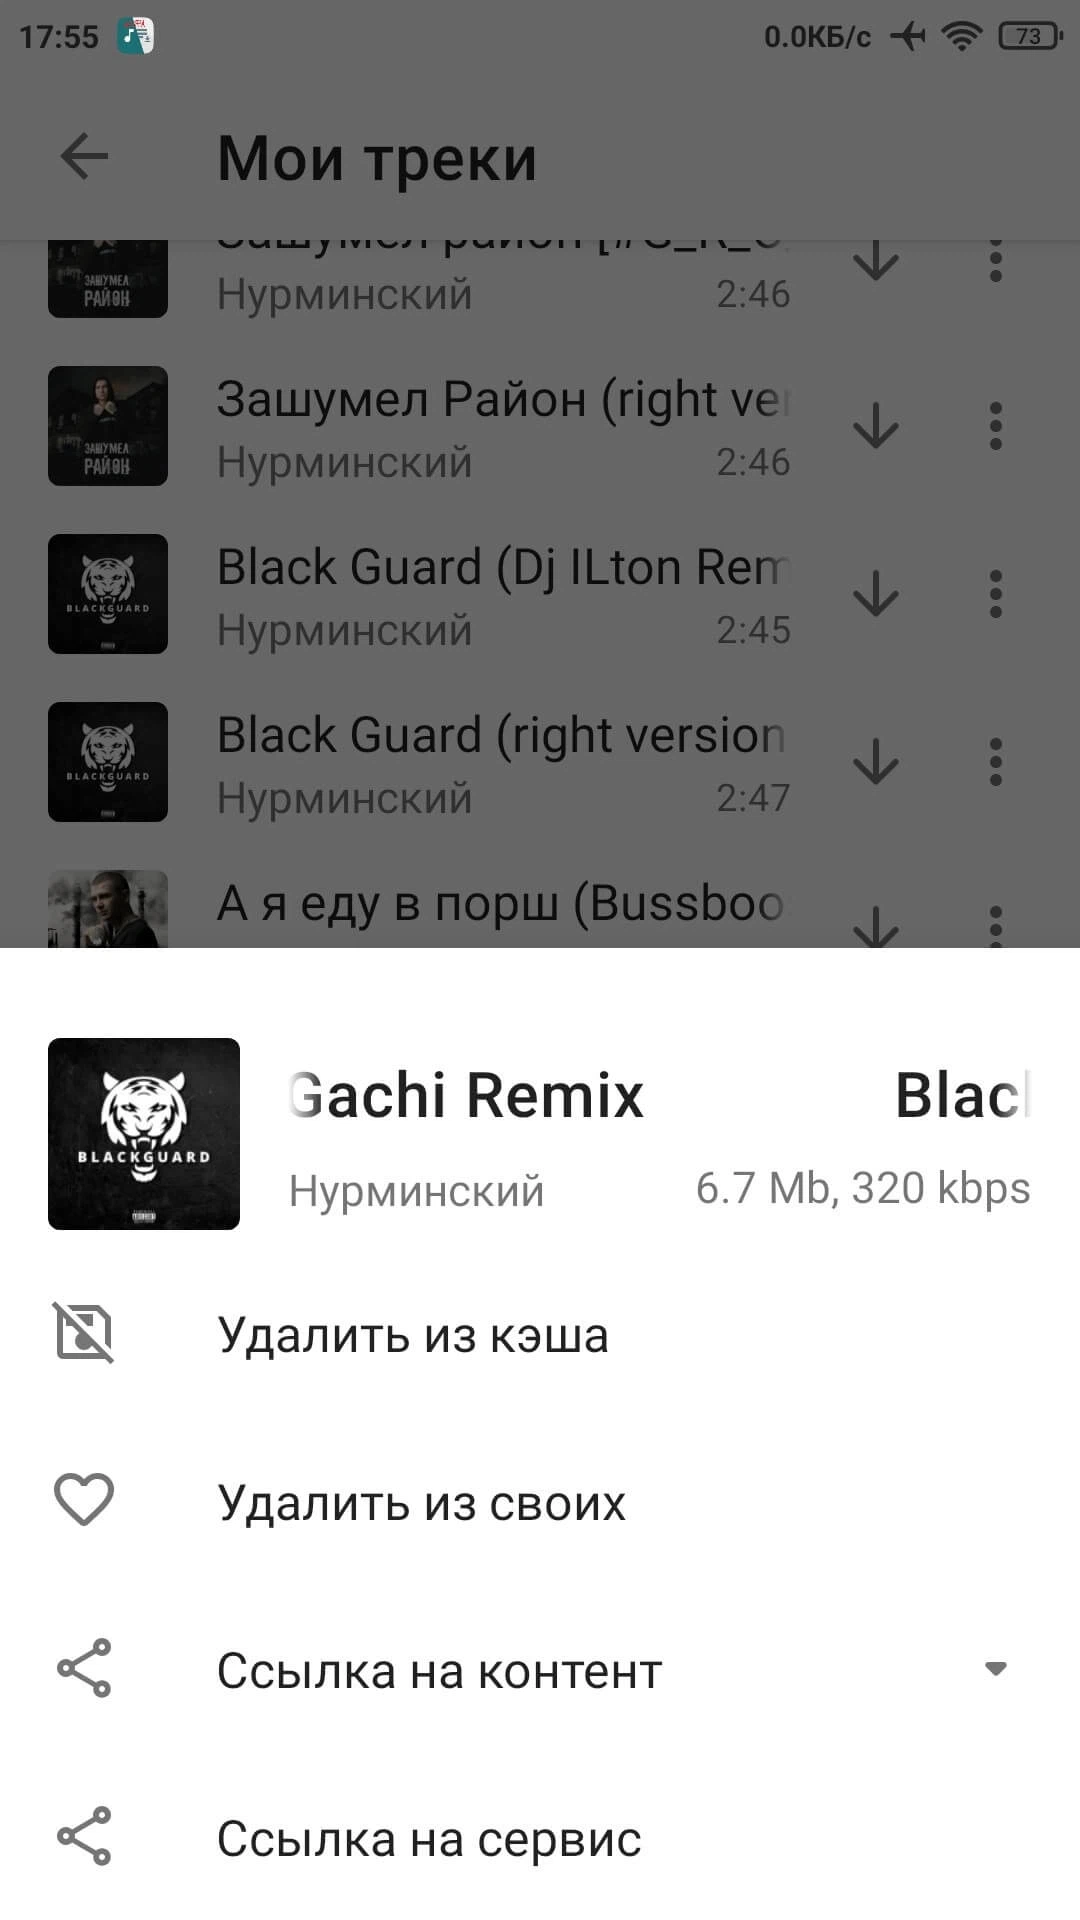
Вы сможете создать свою собственную музыкальную библиотеку, слушать радио и станции, использовать встроенный плеер с очередью и офлайн-кэшем, а также интегрировать приложение с внешними эквалайзерами, виджетами и устройствами на базе Android Wear. Система скачивания поддерживает загрузку музыкальных треков с тегами, обложками, текстами песен и гибкими настройками путей, что позволит сохранять музыку даже на внешней SD-карте.
Для пользователей с региональными ограничениями приложение автоматически включит прокси для обхода блокировок, что обеспечит стабильный доступ даже при наличии санкций.
Особенности приложения:
- Поддержка всех популярных музыкальных сервисов;
- Открытие музыкальных ссылок из других приложений;
- Поиск треков по нескольким платформам одновременно;
- Навигация и прослушивание музыки без подключения к интернету;
- Различные шаблоны путей скачивания и поддержка внешних SD-карт;
- Персональные рекомендации и различные музыкальные разделы;
- Интеграция с эквалайзерами, виджетами и Android Wear;
- Скачивание музыки с тегами, обложками и текстами;
- Встроенный плеер с поддержкой офлайн-кэша.
Murglar v6.3.319 (Stable)
apk
21.23 Mb
79
Версия 6.3.319-stable (319)
Архитектуры ARMv7, ARM64, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
31.08.2026, 00:27
Файл
murglar_v6_3_319_stable.apk
Имя
Murglar
Пакет
com.badmanners.murglar2
MD5
0d29bb137a517f9ce32d6e0586a7a9d5
SHA-1
3cf8db8d15d7881d4575f836333d0a8805afdd3d
SHA-256
fcf7be89216df9485ab2c1dd06198d2ed8d9a46093b2b45b5a7e91aef53c93b6
Проверка
Google Play
Подпись
C=BY
Страна
BY
Действует от
23.11.2017 23:19:01 MSK
Действует до
17.11.2042 23:19:01 MSK
MD5
78d2677453bf49de21ce9f944902b079
SHA-1
0a636cca7294fea85933d107c07c2401ff28eeb6
SHA-256
770a574c5334c8391fc650432b342e794e2d415b216562c11db8a0866f242cc5
Серийник
1919e4
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67