

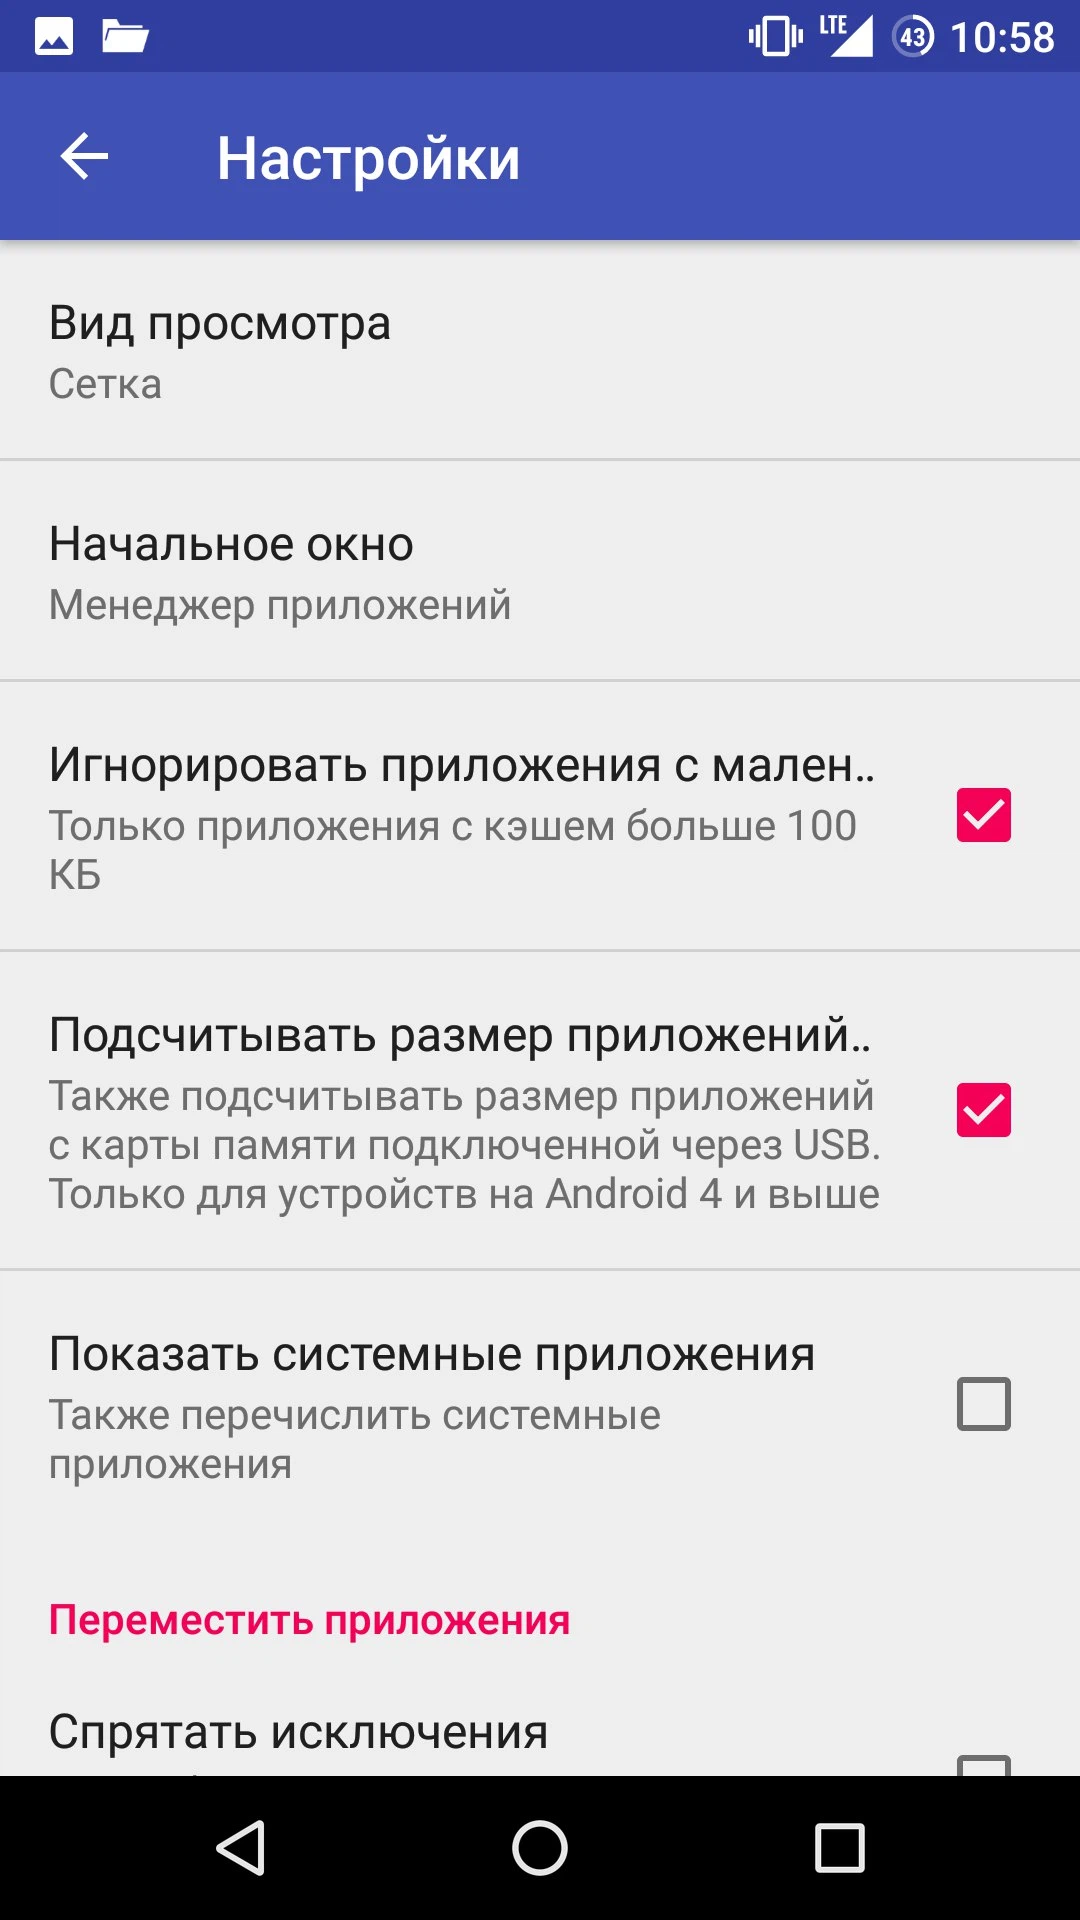
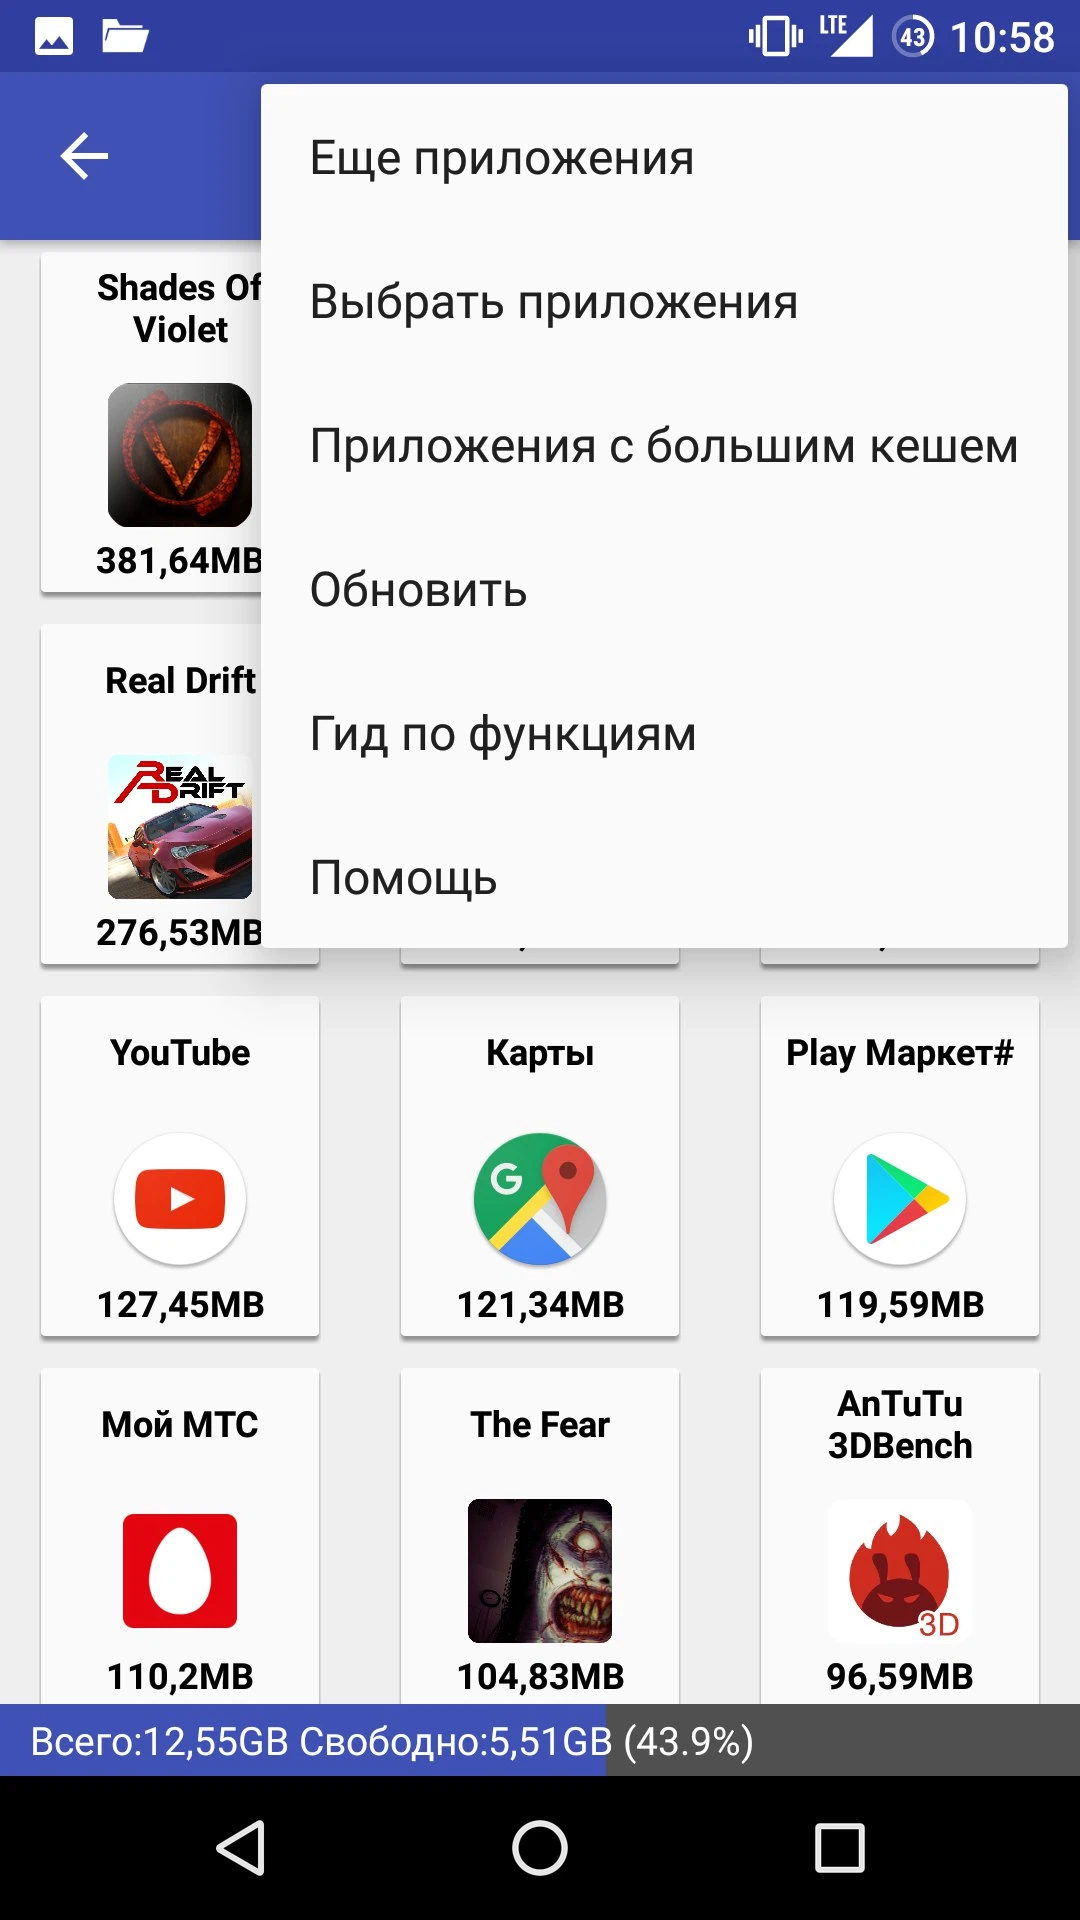
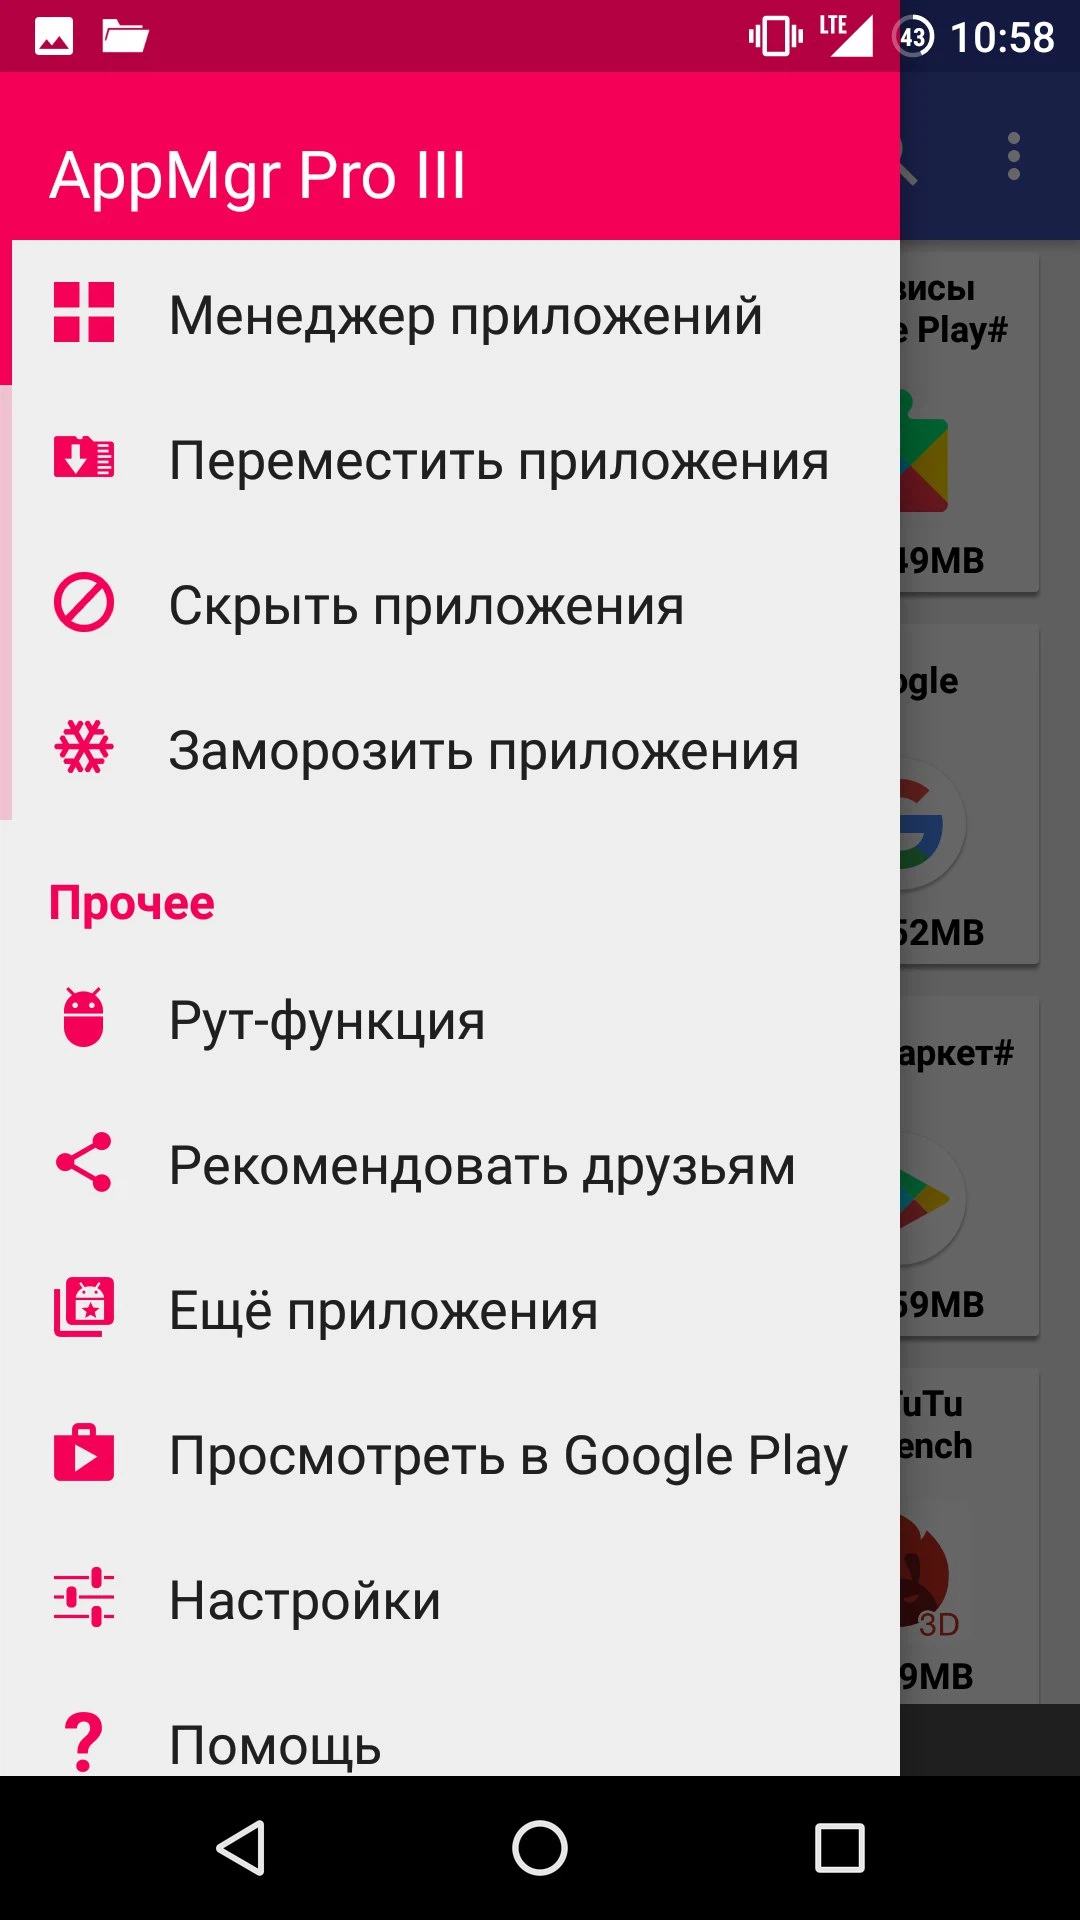
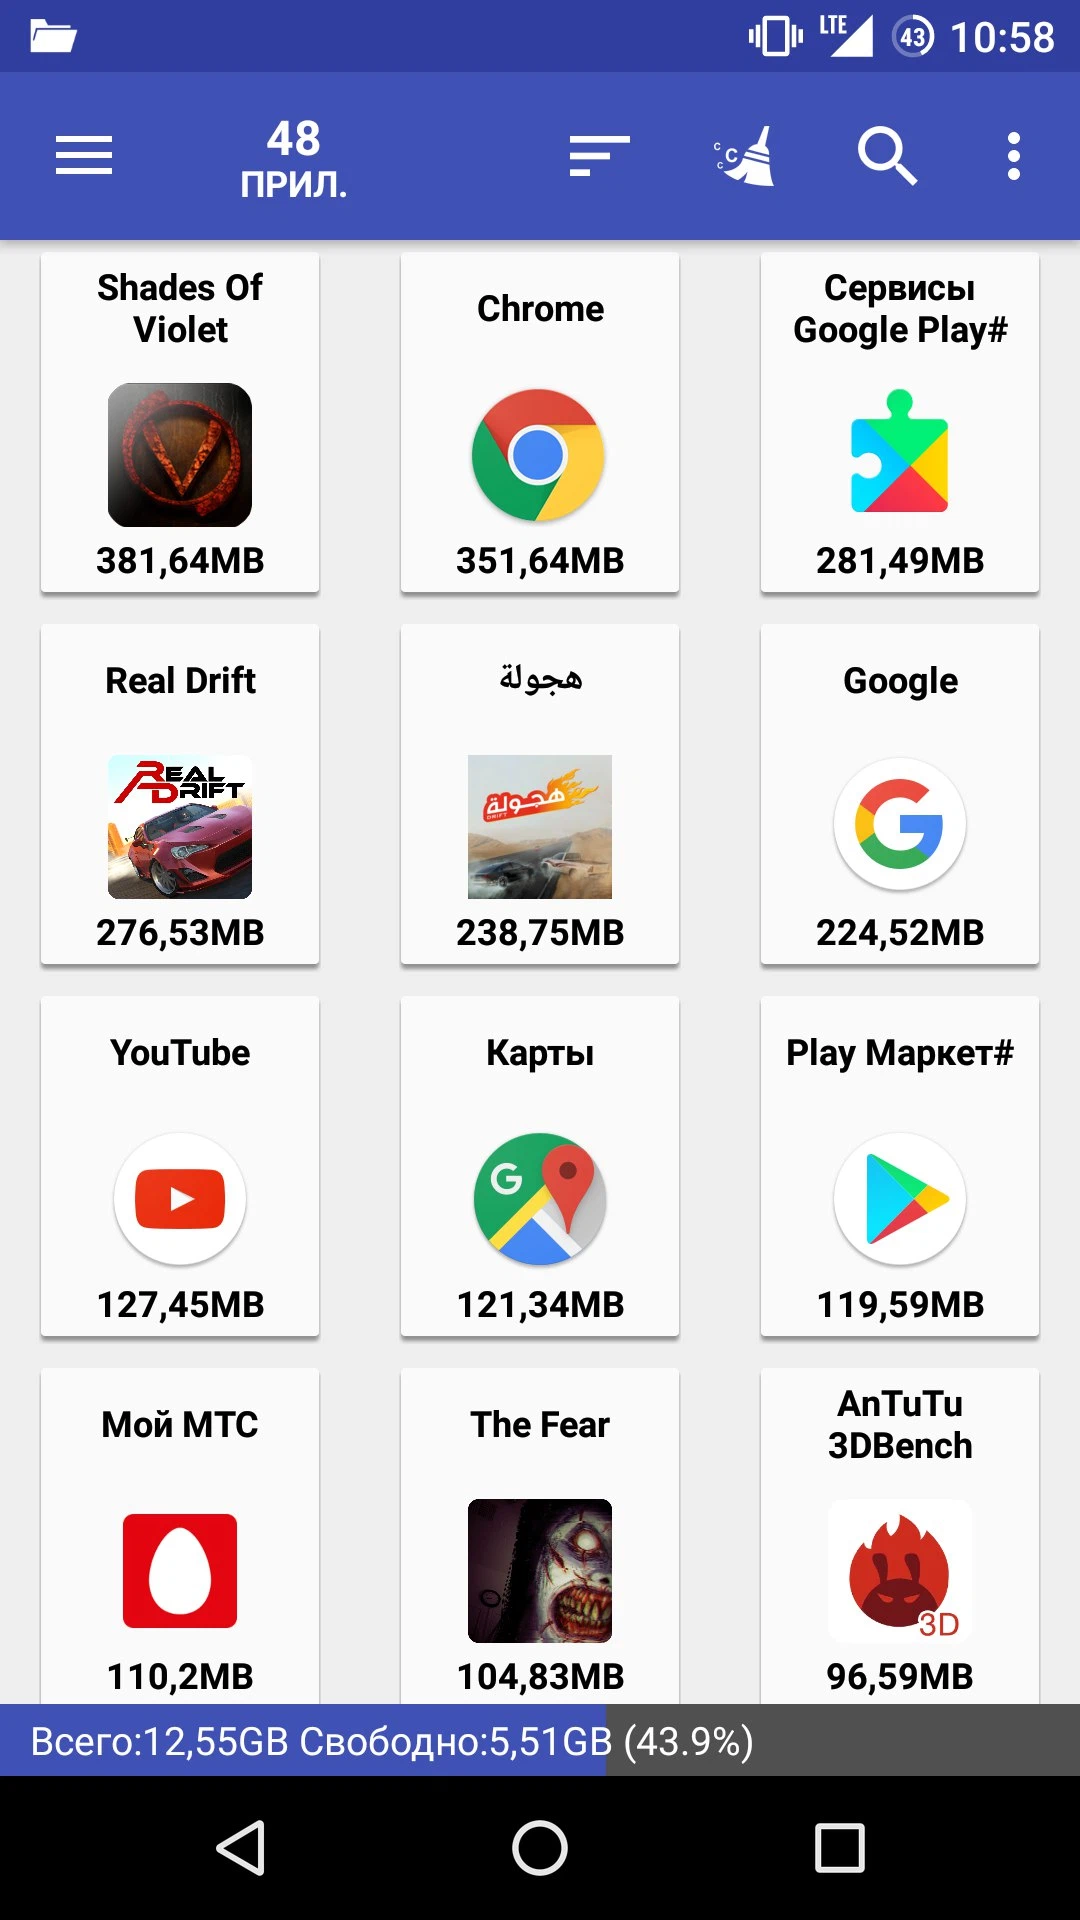
AppMgr III (Pro) - Программа для эффективного перемещения приложений на карту памяти и обратно. Она является незаменимым инструментом для пользователей с нехваткой внутренней памяти на устройствах. Не все приложения поддерживают перенос на внешние носители, но App 2 SD уведомляет пользователей, если это возможно.
После установки поддерживаемого приложения появляется уведомление, предлагающее пользователю сразу перенести его на карту памяти.
Особенности приложения:
- Информирует о возможности переноса;
- Экономия внутренней памяти устройства;
- Улучшение производительности устройства;
- Высокая скорость переноса данных;
- Простое в использовании.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Особенности модификации (от Balatan):
- Куплено;
- Не требуются root-права, Lucky Patcher или модифицированный Google Play;
- Отключены / Удалены ненужные разрешения, приёмники, поставщики и сервисы;
- Оптимизирована и выровнена графика, очищены ресурсы для быстрой загрузки;
- Разрешения / Сервисы / Поставщики рекламы удалены из AndroidManifest;
- Удалены рекламные ссылки и обнулены методы вызова;
- Отключена проверка установки пакета из Google Play Store;
- Удалён отладочный код;
- Удалены стандартные теги .source из соответствующих Java-файлов;
- Отключены функции Аналитики / Crashlytics / Firebase;
- Нет активных трекеров или рекламных объявлений;
- Совместимость с AOSP режимом;
- Полная поддержка нескольких языков;
- Оригинальная подпись изменена.
Мод от FuRReX:
пакет (бесплатный): com.a0soft.gphone.app2sd
AppMgr III v6.20 (Pro)
apk
10.82 Mb
135
Версия 6.20 (240006209)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
27.08.2026, 22:25
Файл
appmgr_iii_v6_20_b240006209_uni_modded_kill.apk
Имя
AppMgr III
Пакет
com.a0soft.gphone.app2sd
MD5
1a107bd04e887f4b4bfbbea952c2a4e0
SHA-1
6184e9a2e3cf7f872739972cded05cccdefcfe3a
SHA-256
2c76eb872bf19f62637da604e811b9a408ef6c0b68e18c288e0451b2ce70b0ef
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65
Мод от Balatan:
пакет (платный): com.a0soft.gphone.app2sd.pro
AppMgr III v6.15 (Pro) (Patched)
apk
8.62 Mb
39
Версия 6.15 (240006159)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
07.06.2026, 18:17
Файл
appmgr_iii_v6_15_paid_mod.apk
Имя
AppMgr Pro III
Пакет
com.a0soft.gphone.app2sd.pro
MD5
d7dc95c549c837ee9729ba96ed4feca9
SHA-1
0be281666b2e88429dd8a2404aa205d61a600246
SHA-256
7e77d6c7028b04664467c21fdcd80a8815e269eb133656f01456c1a43fe3afad
Проверка
Google Play
Подпись
CN="rockz5555 OU=Droid Freedom Unit O=Droid Freedom Inc L=Unknown S=Unknown C=LK"
Имя
"rockz5555 OU=Droid Freedom Unit O=Droid Freedom Inc L=Unknown S=Unknown C=LK"
Действует от
05.12.2014 03:45:57 MSK
Действует до
27.11.2044 03:45:57 MSK
MD5
a8378db5c589a9a7eaac97e2279e8a8a
SHA-1
60c2ca515229da14caa5527a7b8aa86de3bee73c
SHA-256
0cfb4663831a0fb8d6973aad44e221a8ba78f7f684bd0b17d3b44bec82316484
Серийник
638fbad3
Схема
v2 + v3
Ключ
Balatan
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61