

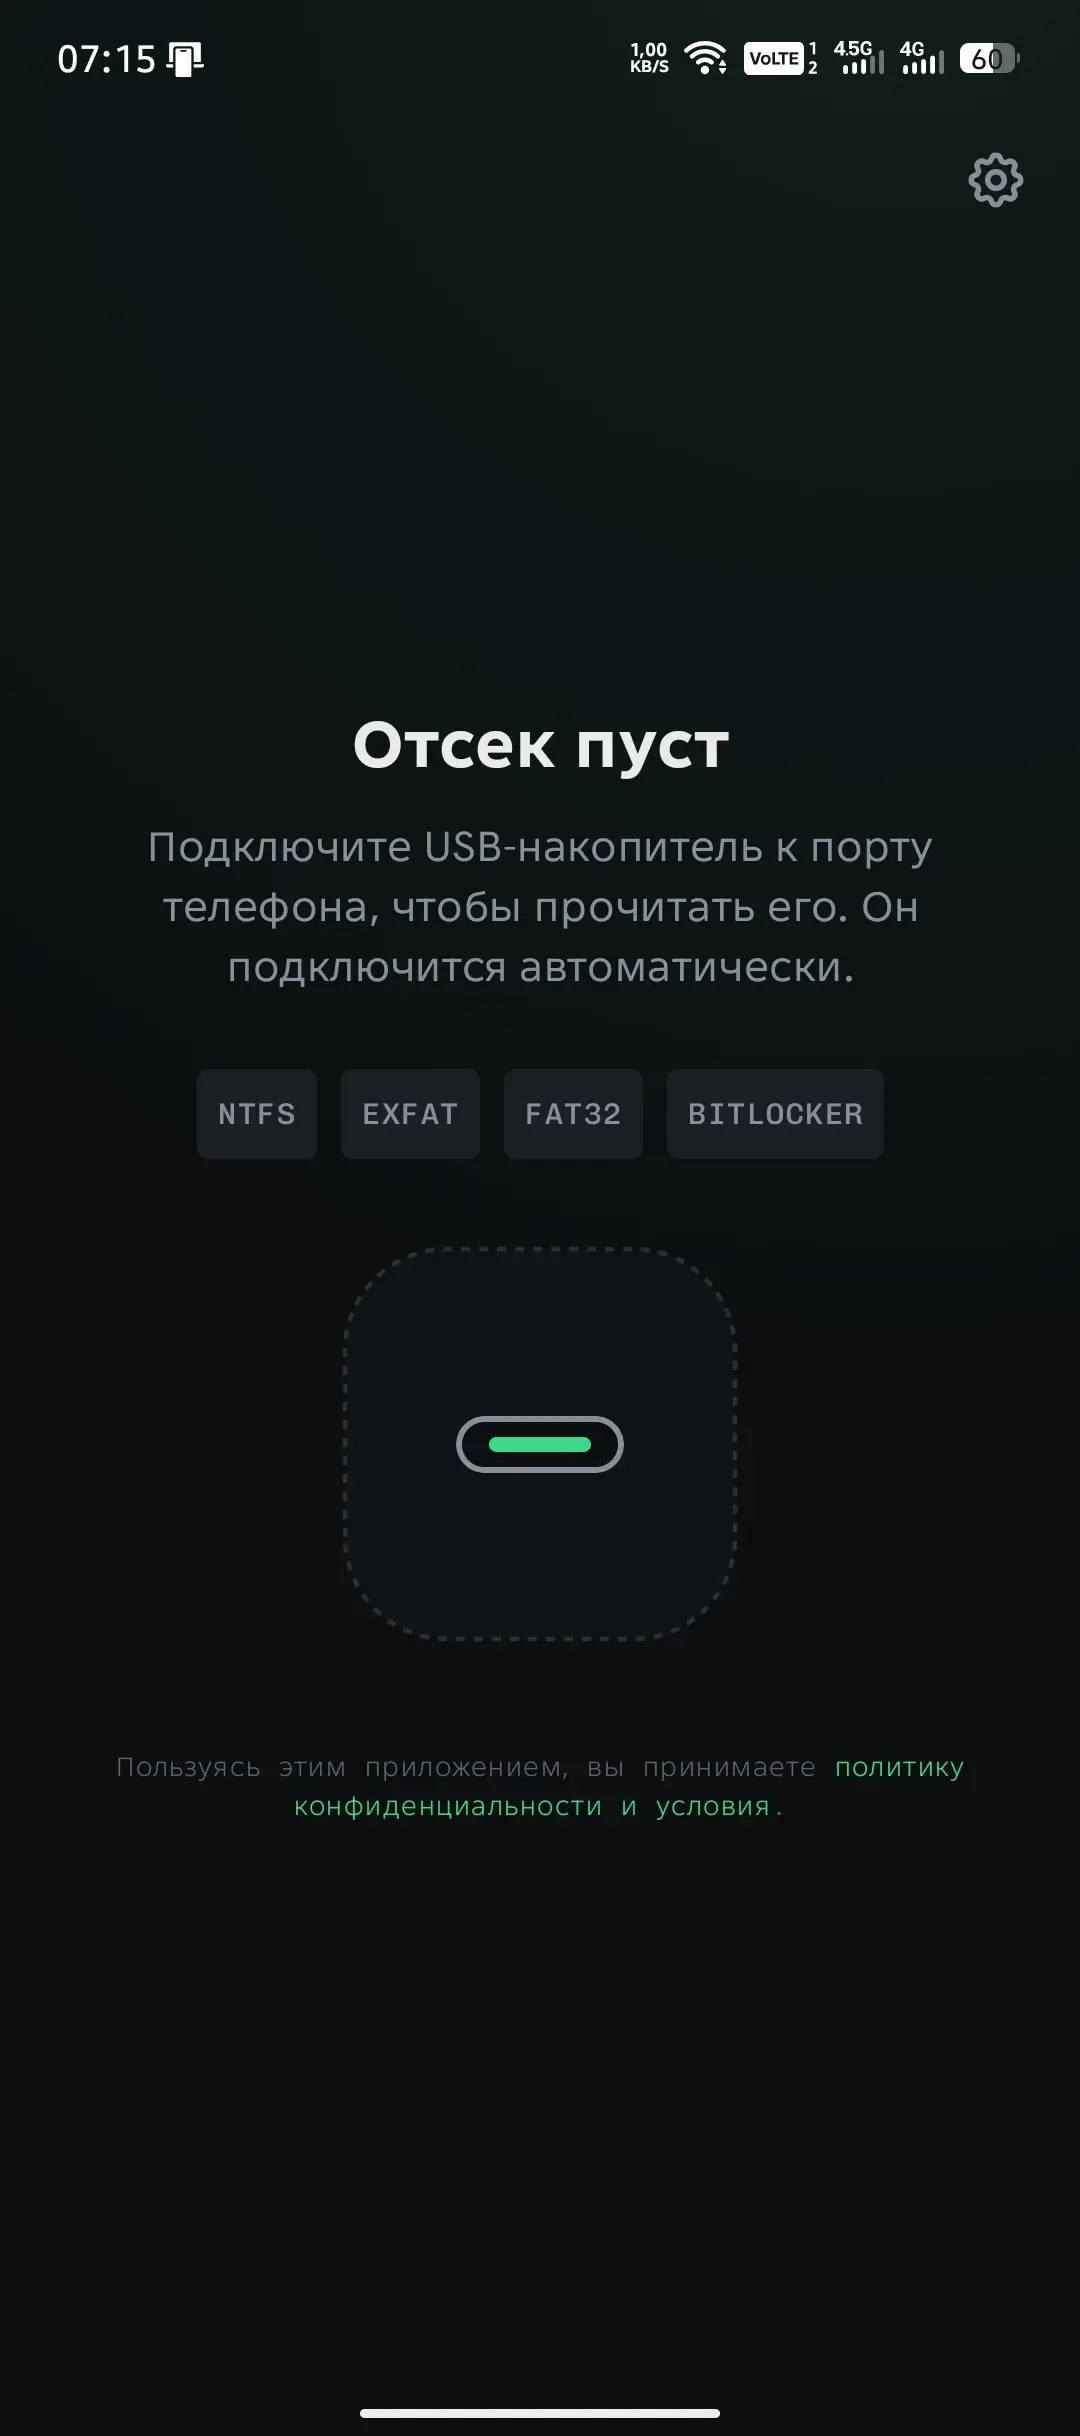
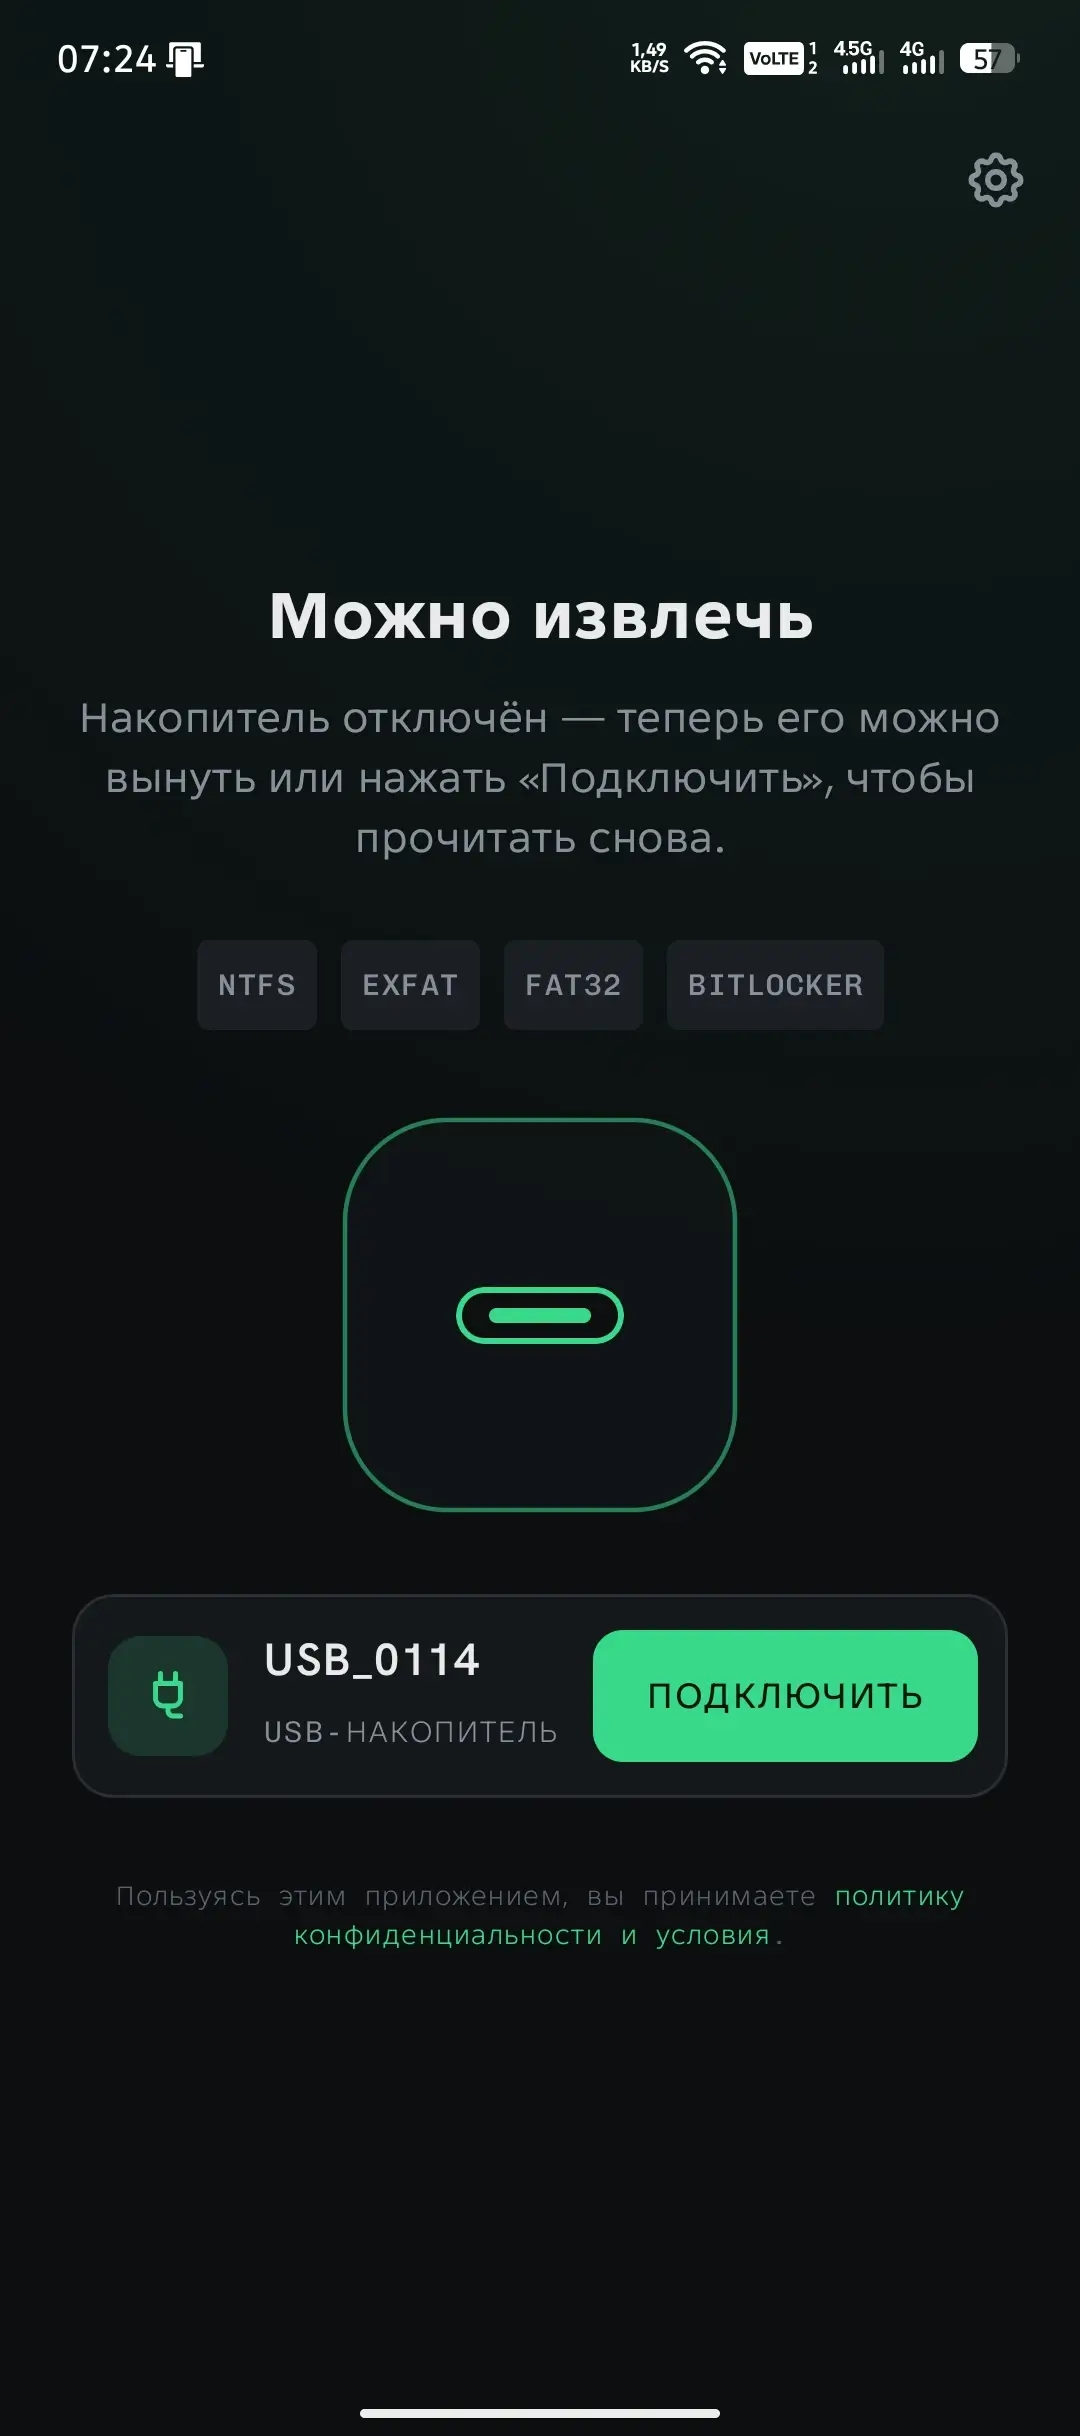
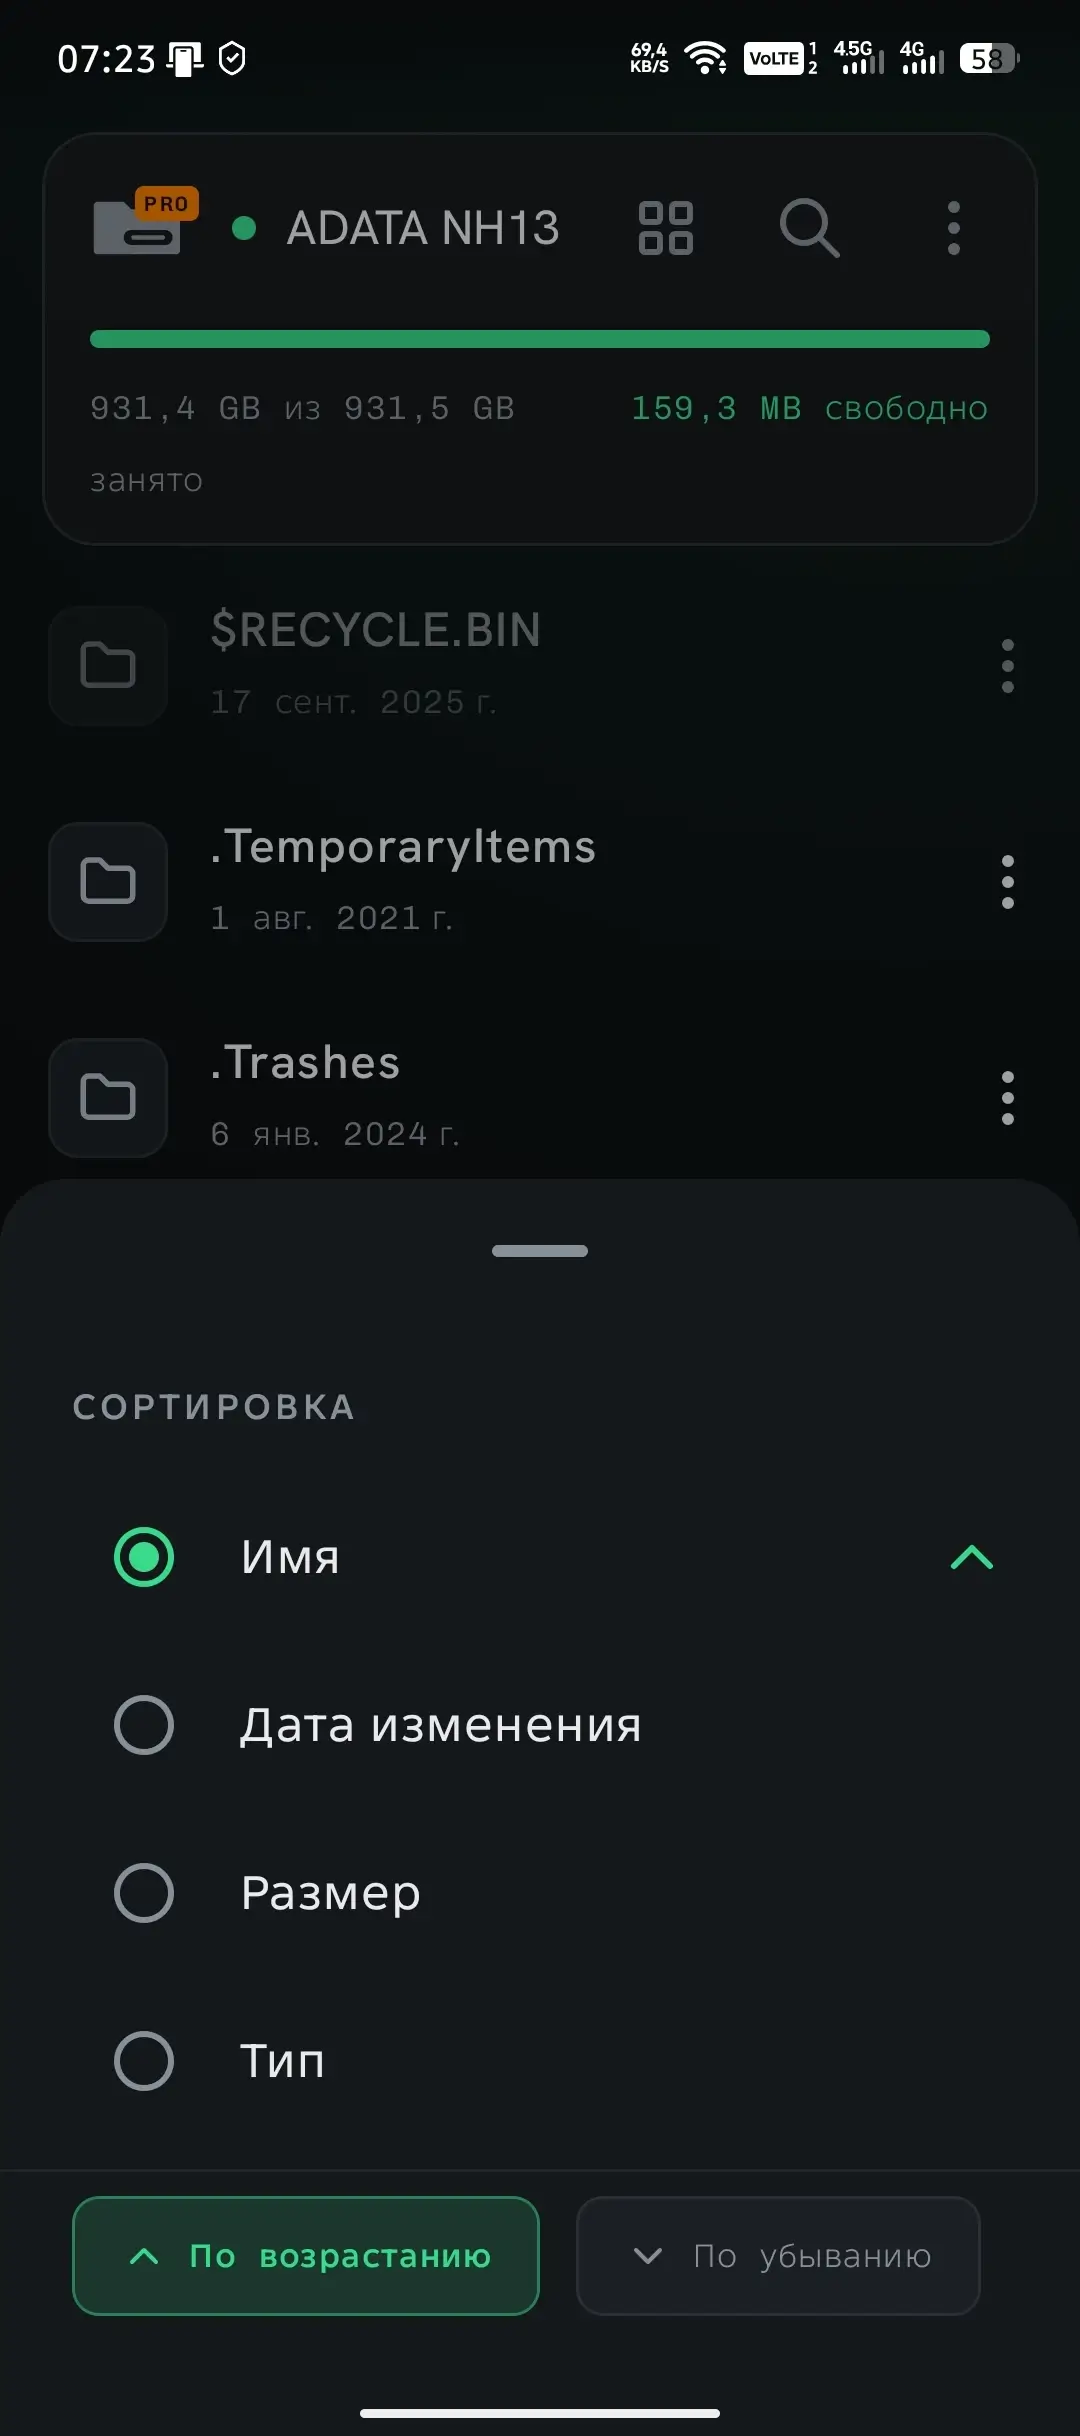
NTFS Reader (Pro) - Откроет доступ к чтению и записи данных на внешних USB-накопителях, жёстких дисках, SSD и флешках с файловыми системами NTFS, exFAT и FAT32 на андроид. Приложение организует удобную работу с файлами и папками, поможет копировать, перемещать, переименовывать и удалять данные, а также позволит открывать фото, музыку и видео непосредственно с подключенного диска без предварительного переноса.
Подключение через USB Type-C или USB OTG упростит обмен файлами в дороге или дома, а поддержка внутренней памяти телефона и встроенной SD-карты сделает управление содержимым быстрым и понятным.
Программа поддерживает чтение и запись на файловых системах NTFS, exFAT и FAT32, а также умеет работать с накопителями и защищенными BitLocker, доступ к которым открывается по паролю или ключу восстановления. Механизмы безопасного сохранения снизят вероятность утраты информации при внезапном отключении устройства во время передачи и позволят подготовить носитель к стандартной проверке и восстановлению на компьютере.
Отсутствие рекламы, аккаунтов и сбора личной информации позволит сохранить приватность.
Особенности приложения:
- Полная поддержка NTFS, exFAT и FAT32;
- Подключение через USB-C, USB-OTG адаптеры;
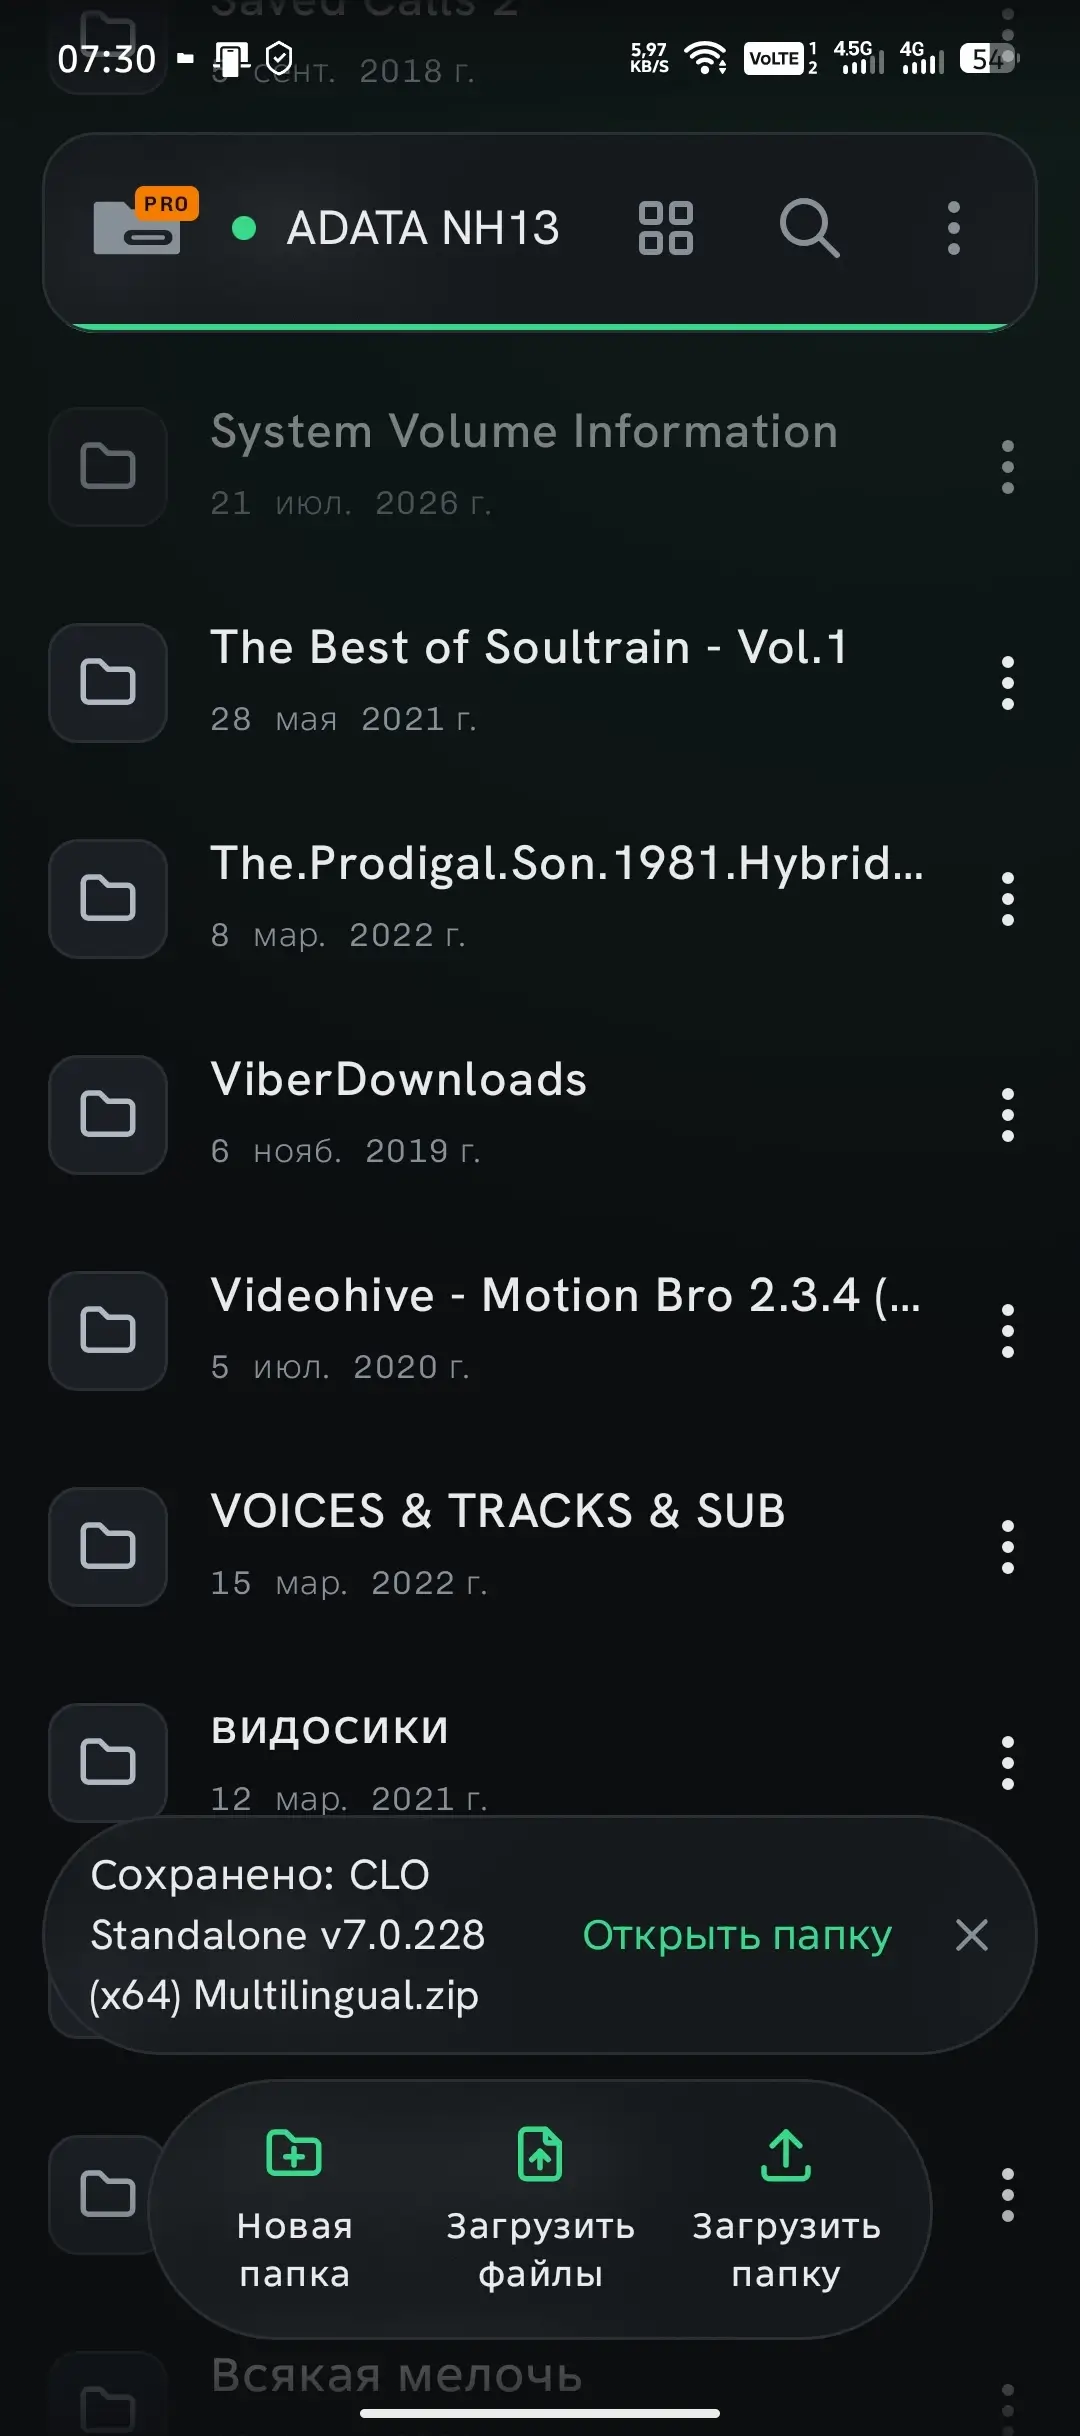
- Просмотр медиа с диска (без копирования на устройство);
- Поиск и сортировка, показ скрытых файлов, подробности папок;
- Операции с файлами папки (копирование, удаление, переименование);
- Поддержка внешних HDD и SSD, USB-флешек и SD-карт (через кардридер);
- Защита записи от сбоев и возможность восстановления через chkdsk fsck;
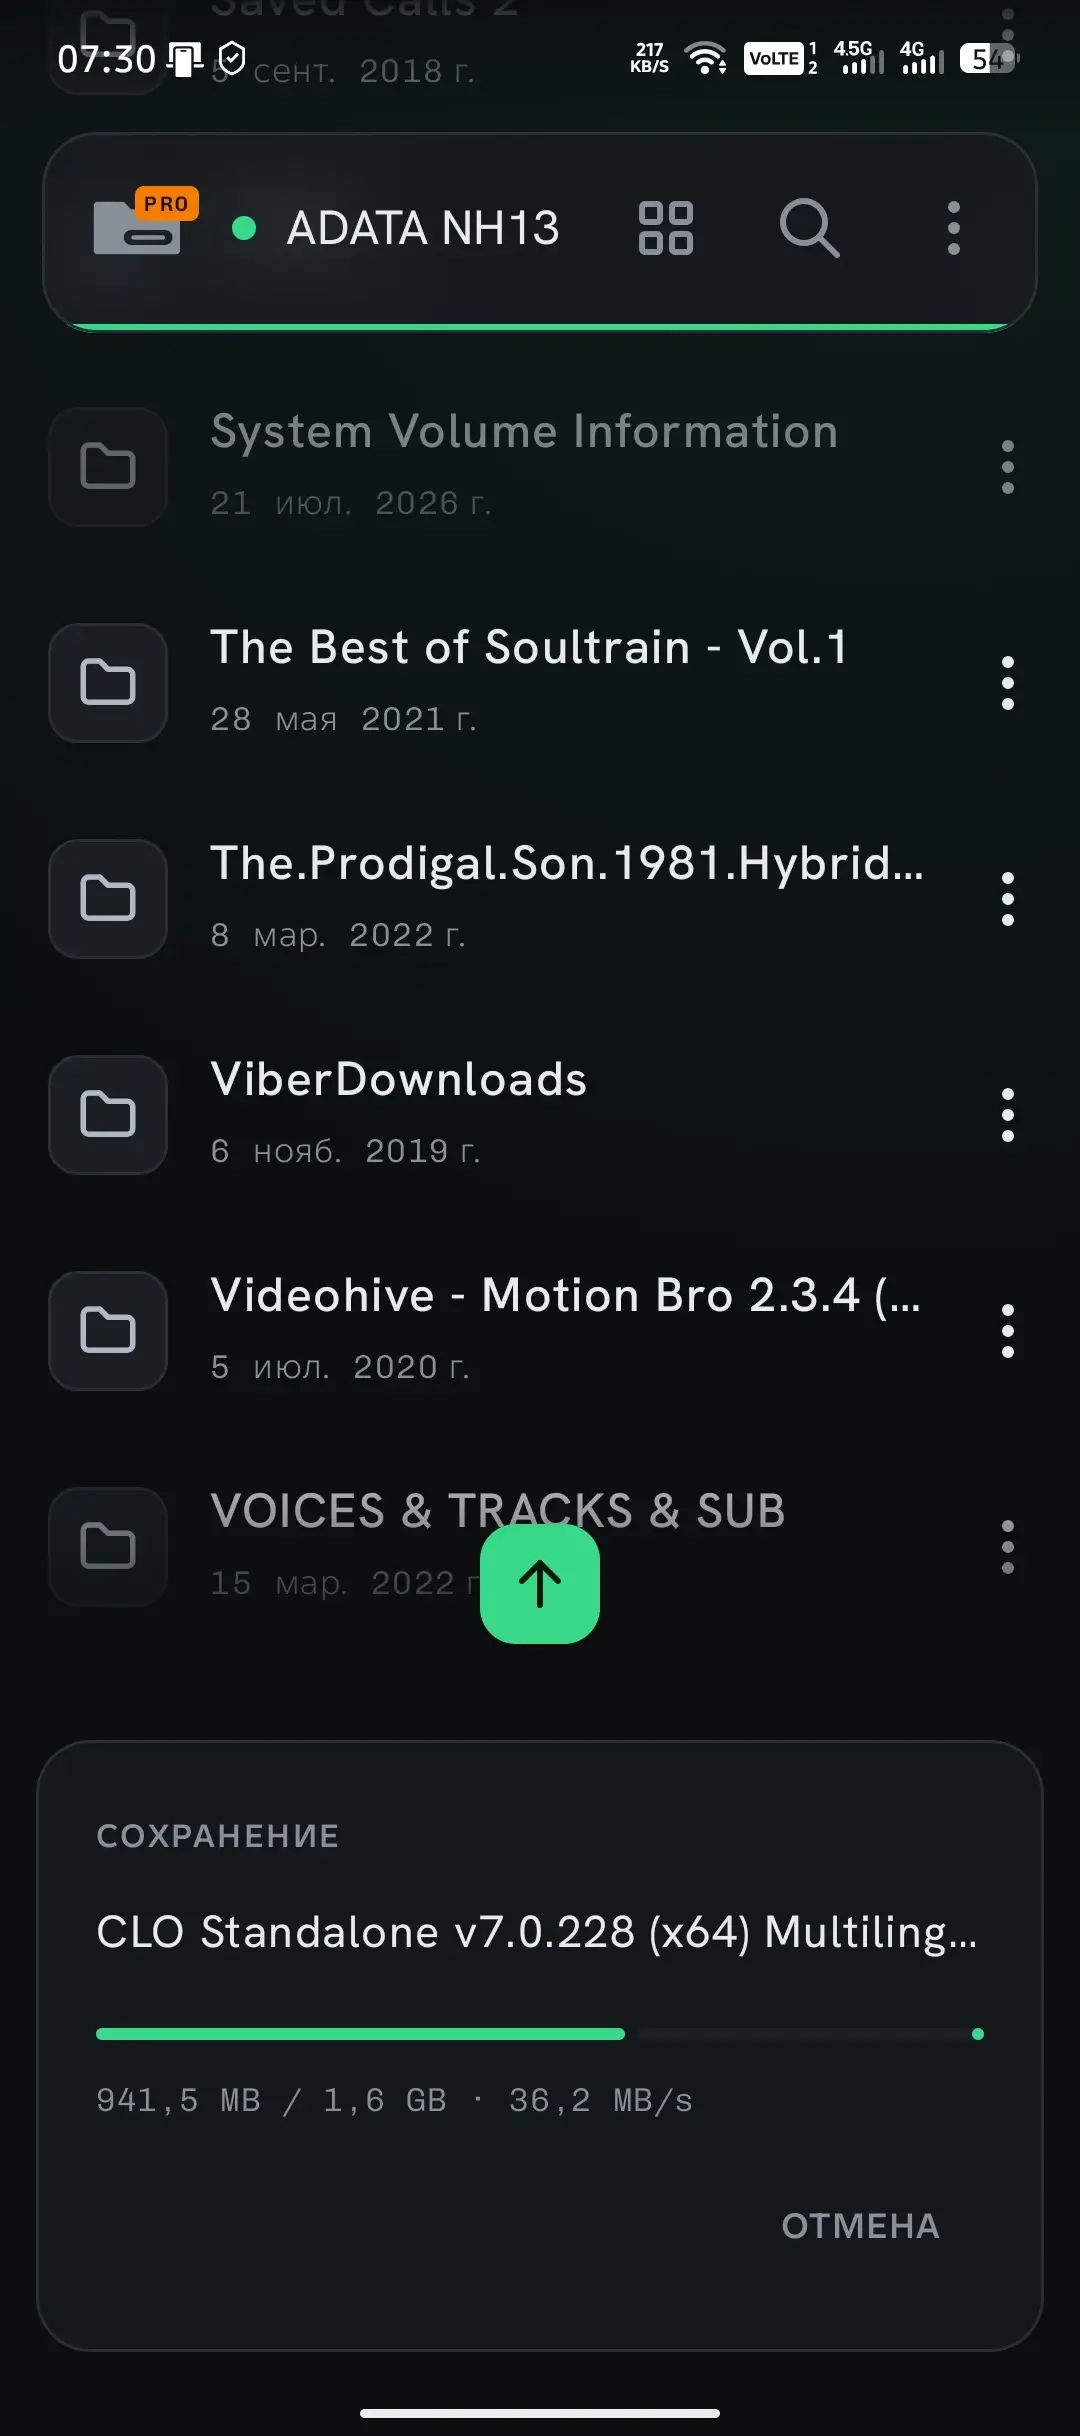
- Отображение прогресса, скорости и оставшегося времени копирования;
- Поддержка дисков больше 2 ТБ, многораздельные носители;
- Работа с BitLocker To Go (пароль или ключ восстановления);
- Без рекламы, трекеров, аналитики и учётной записи;
- Чтение и запись NTFS, exFAT и FAT32.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
NTFS Reader v1.9.1 (Pro)
apk
5.82 Mb
58
Версия 1.9.1 (75)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
17.09.2026, 23:34
Файл
ntfs_reader_v1_9_1_uni_modded_kill.apk
Имя
NTFS Reader
Пакет
dev.stephenkingston.ntfsreader
MD5
0e234ff416fa1225390fc56e81f1e355
SHA-1
598d64d69b04ee0e9202874e73088489f3946c4a
SHA-256
ebe948d86155d9aeafbafc1b087d46f89f4c5fe9650ef206dfaeaad0825616be
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67