

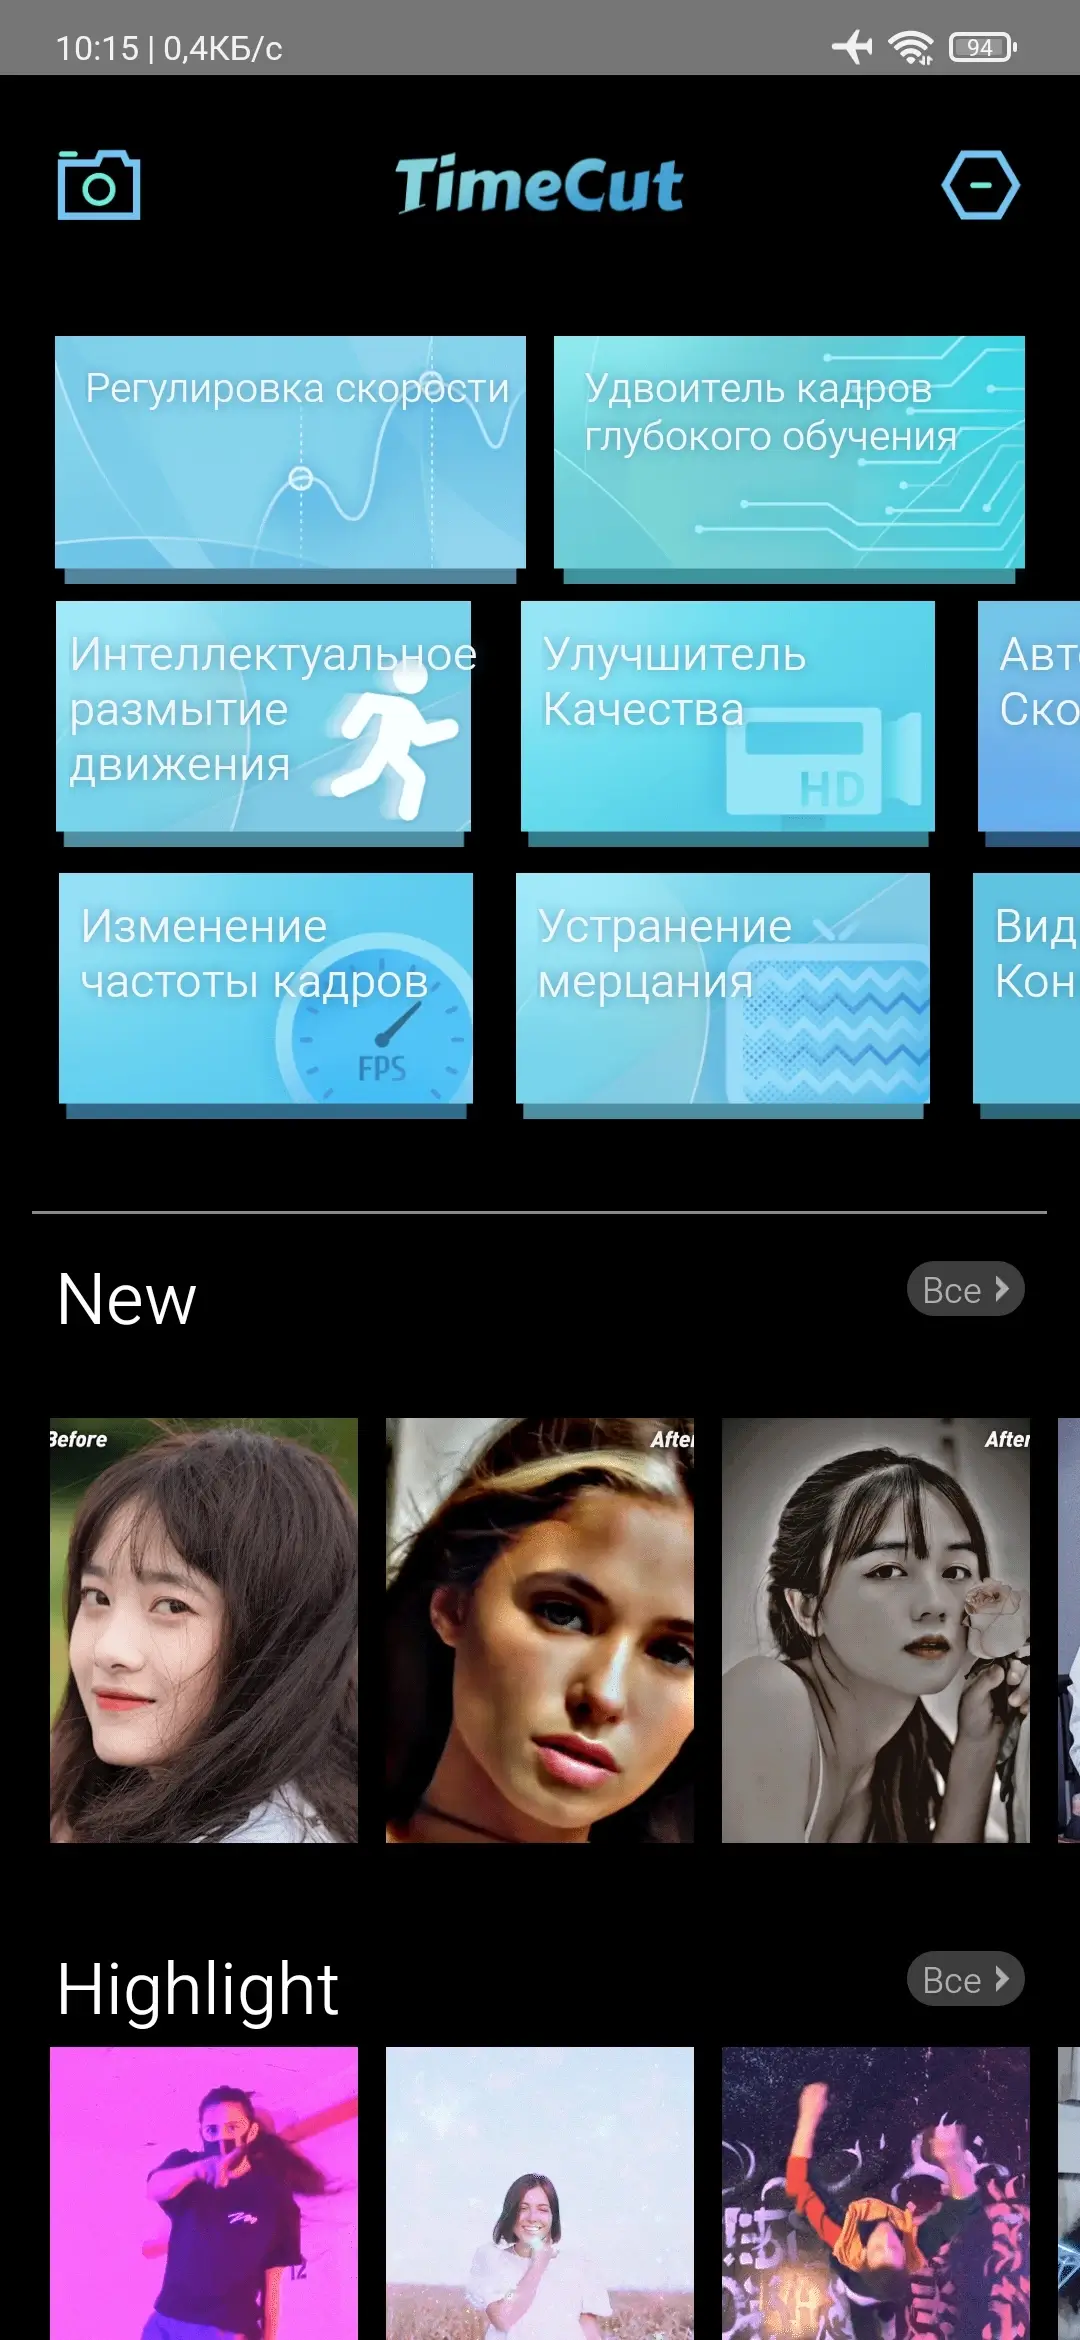
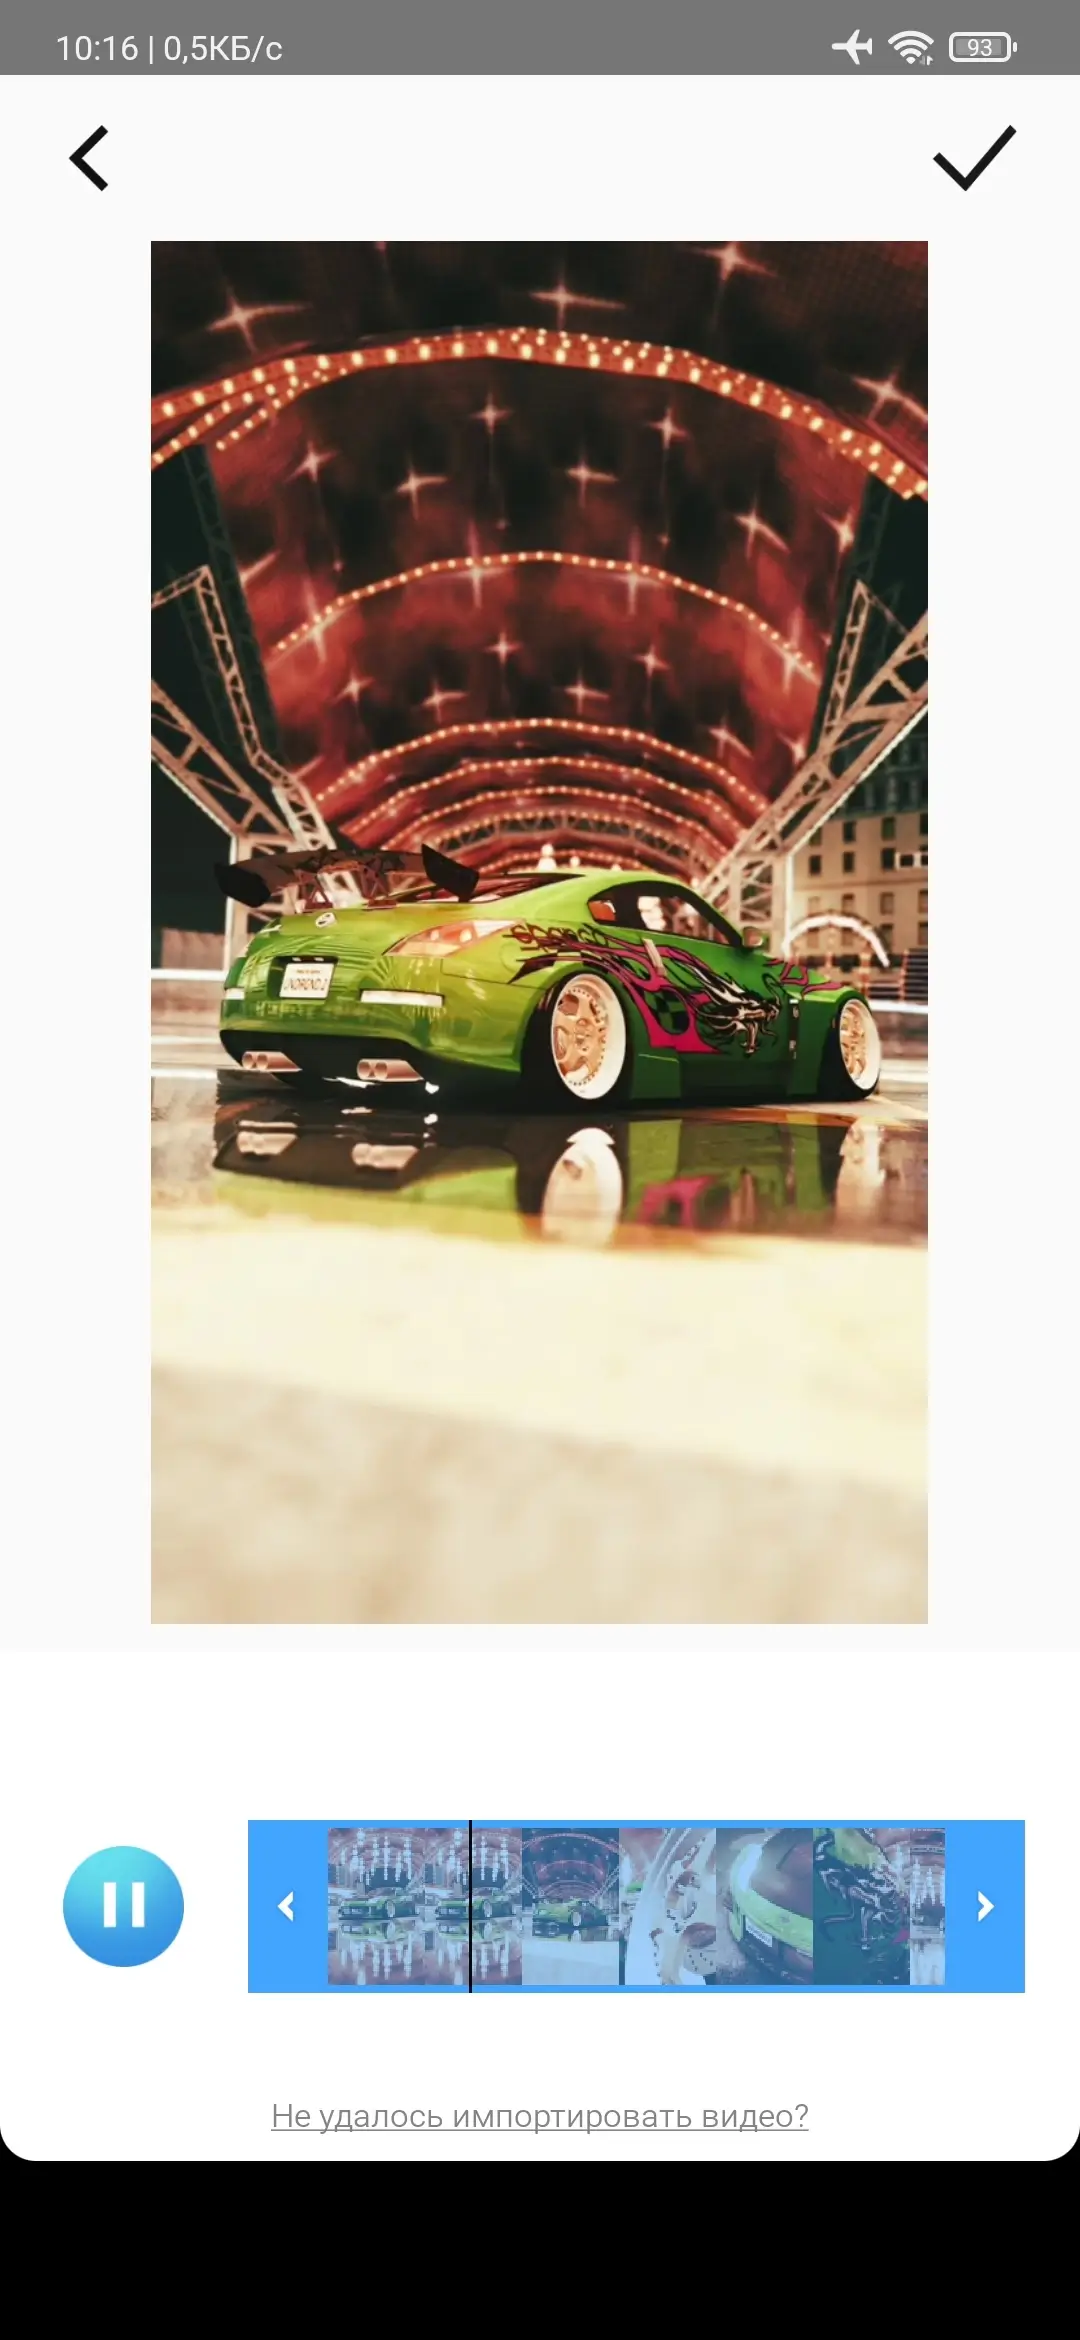
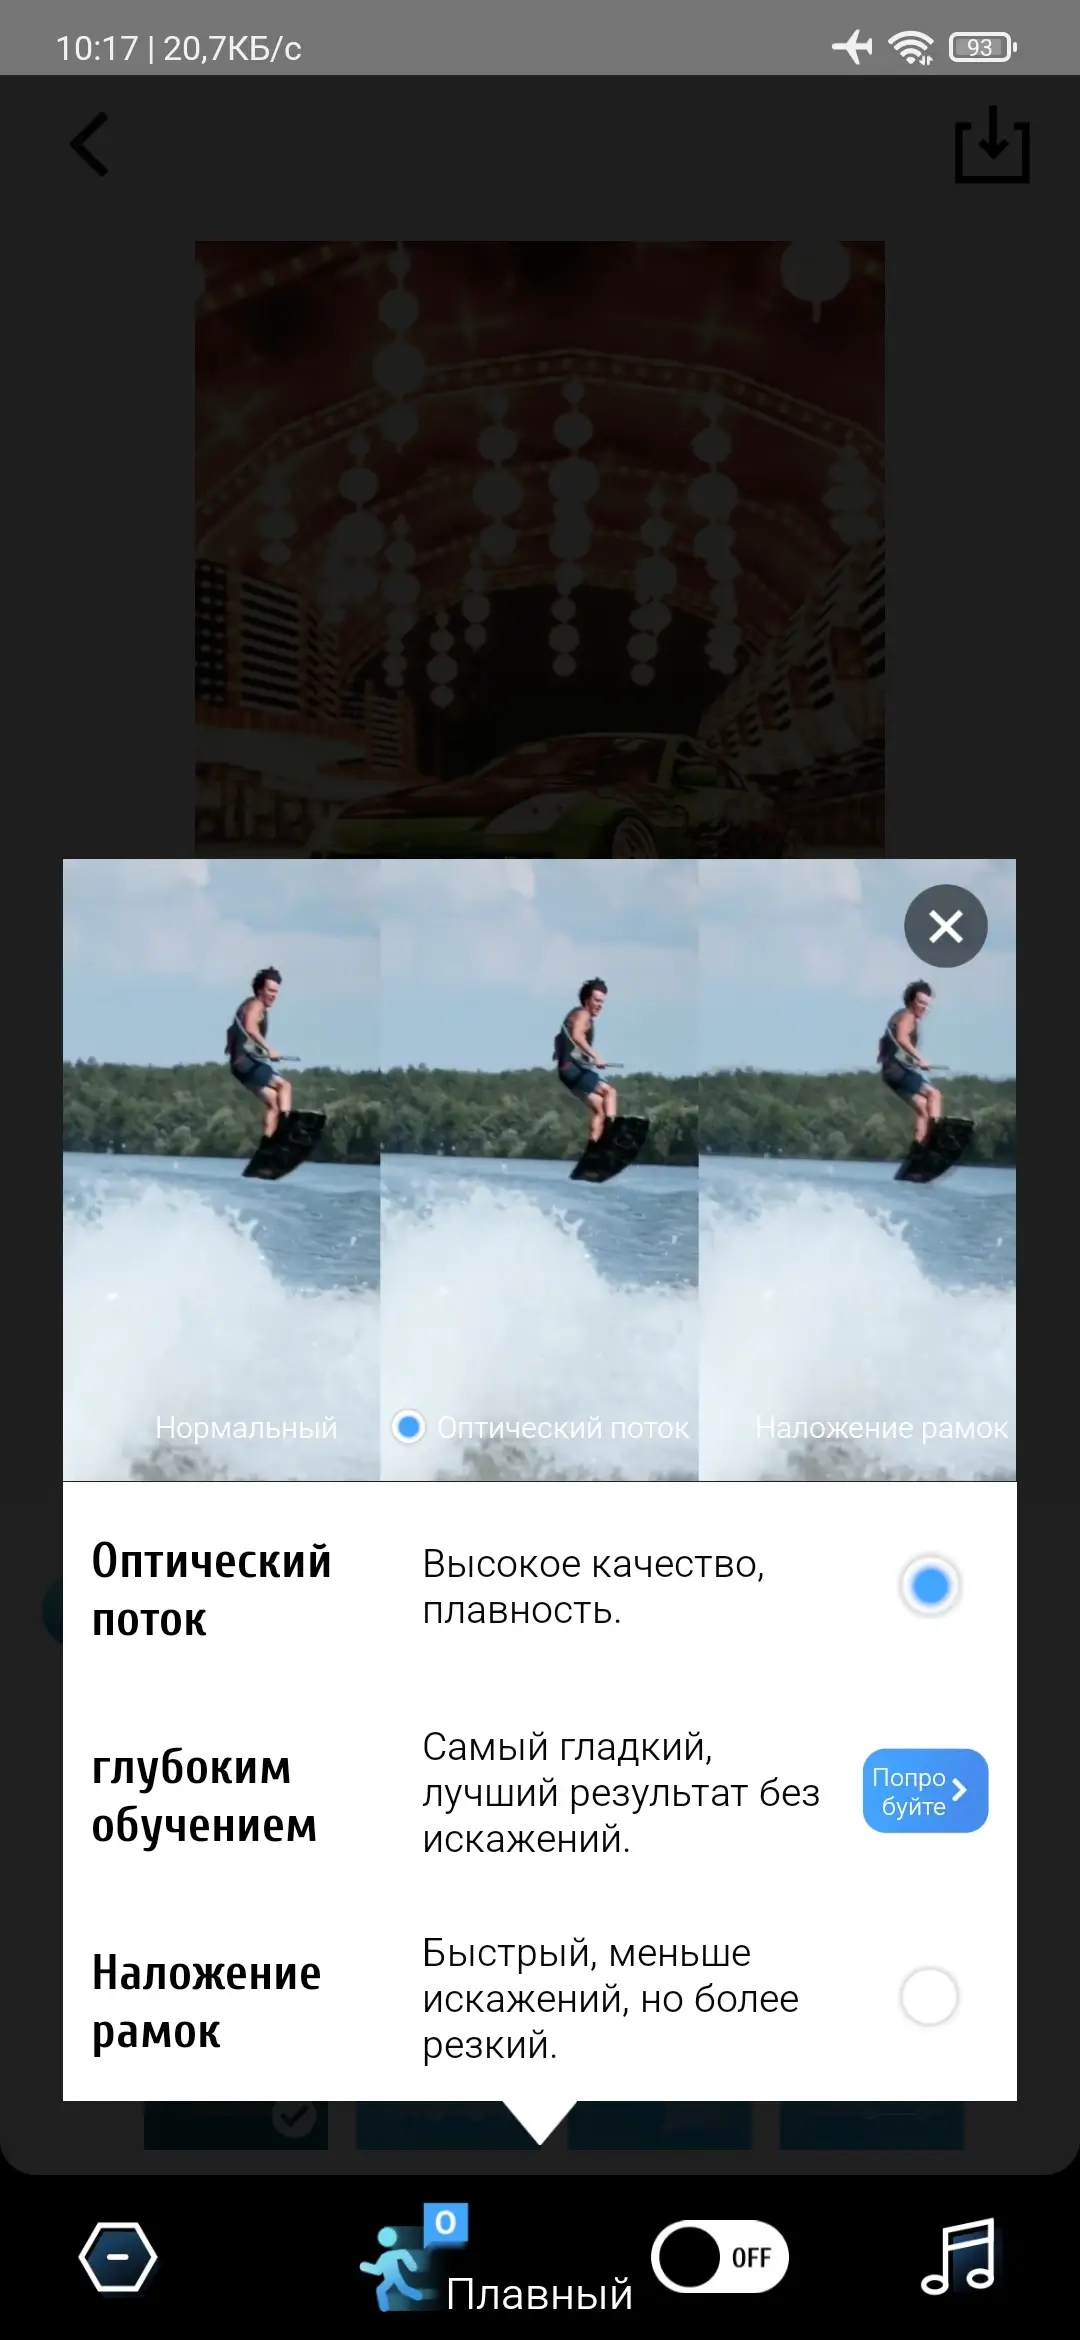
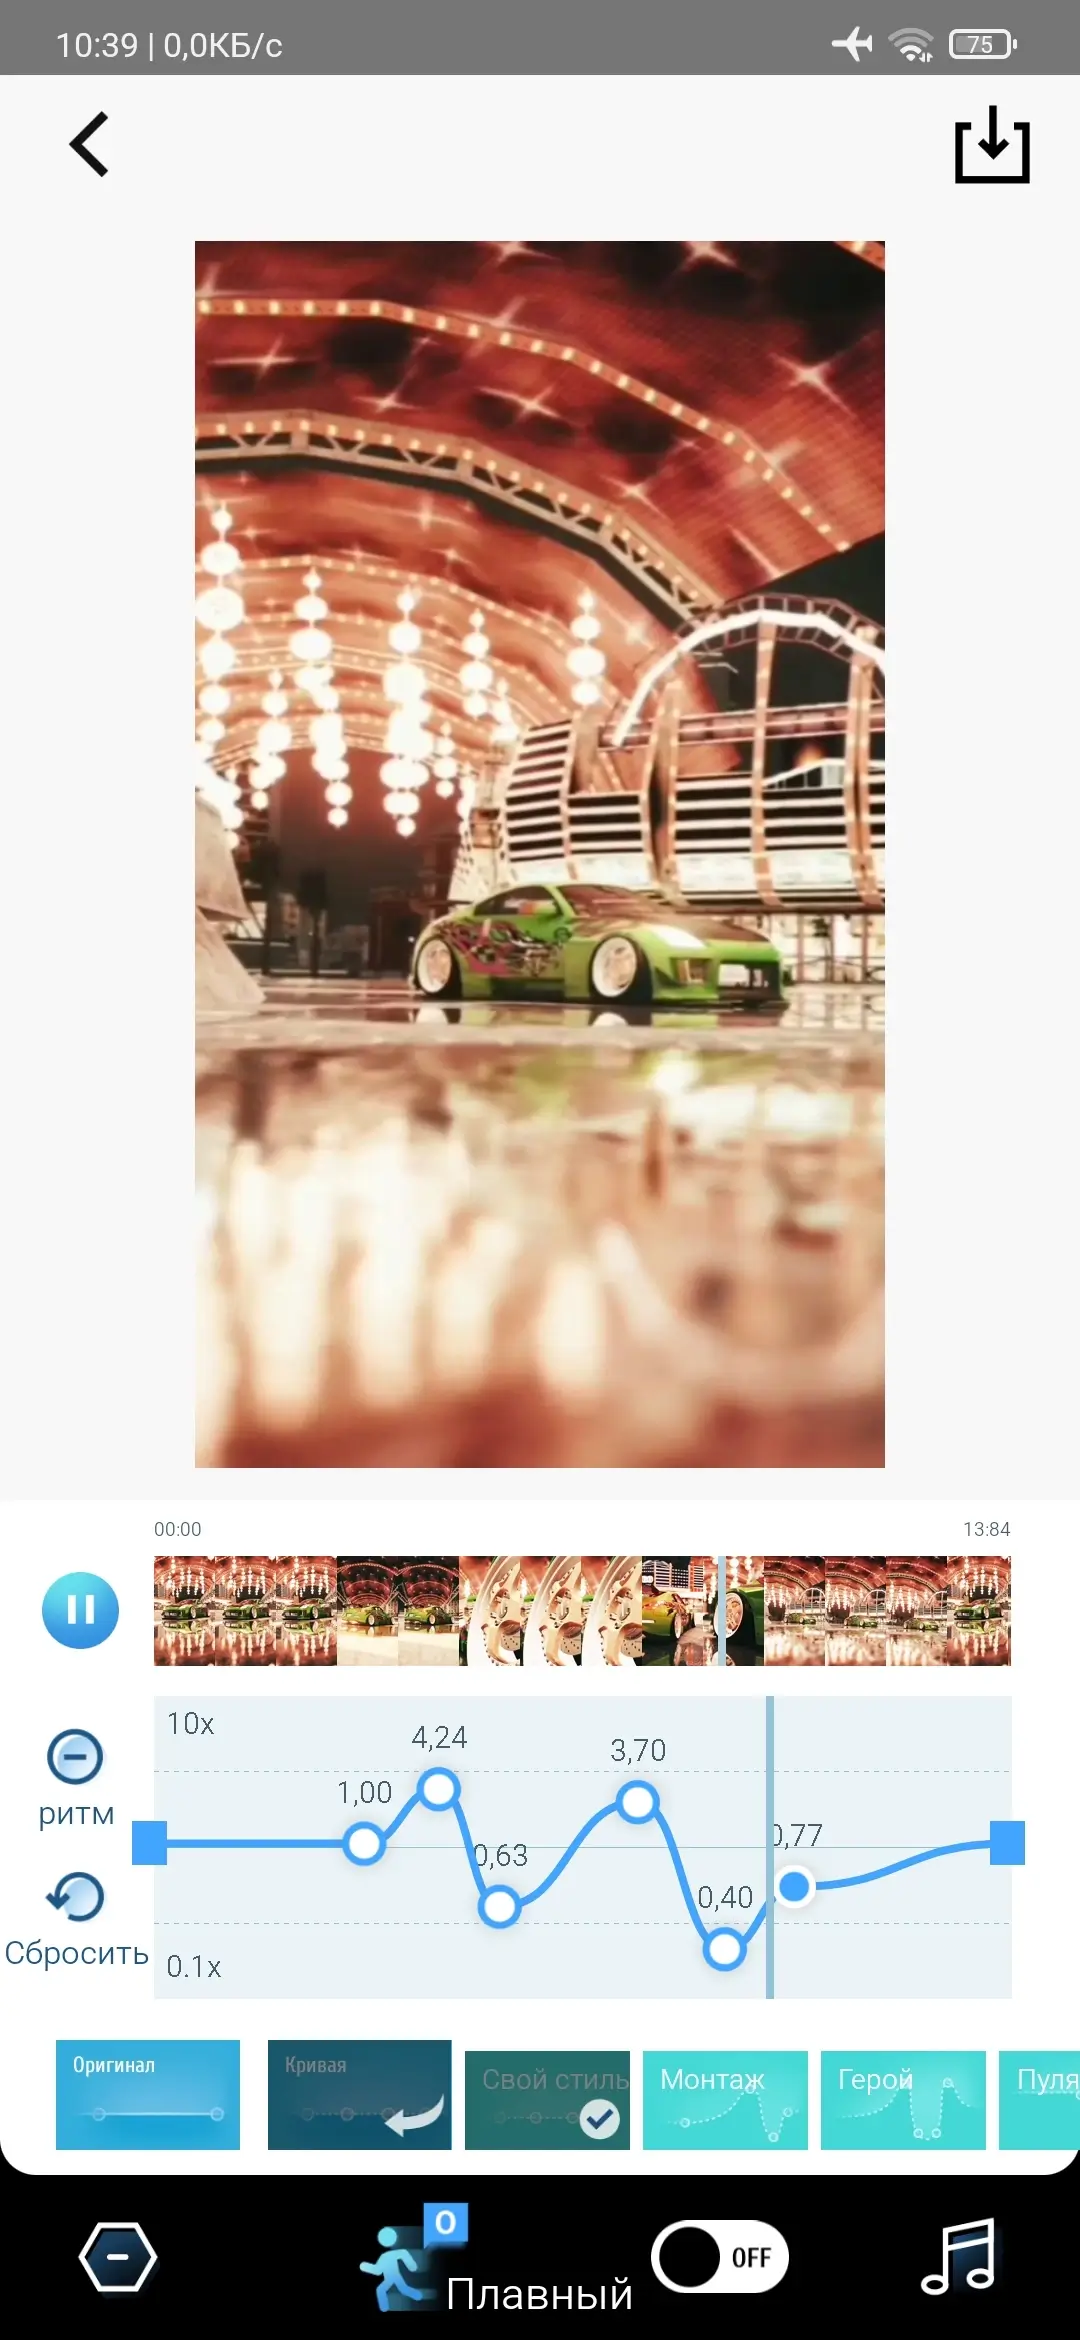
TimeCut (Pro) - Преобразит обычные видео в плавное замедленное или ускоренное воспроизведение без рывков, делая движение естественным благодаря точной Optical Flow-интерполяции. Функциональные возможности редактирования скорости позволят создавать гибкую кривую темпа, расставлять акценты в нужных местах и делать эффектный монтаж для TikTok, Reels, YouTube или сторис.
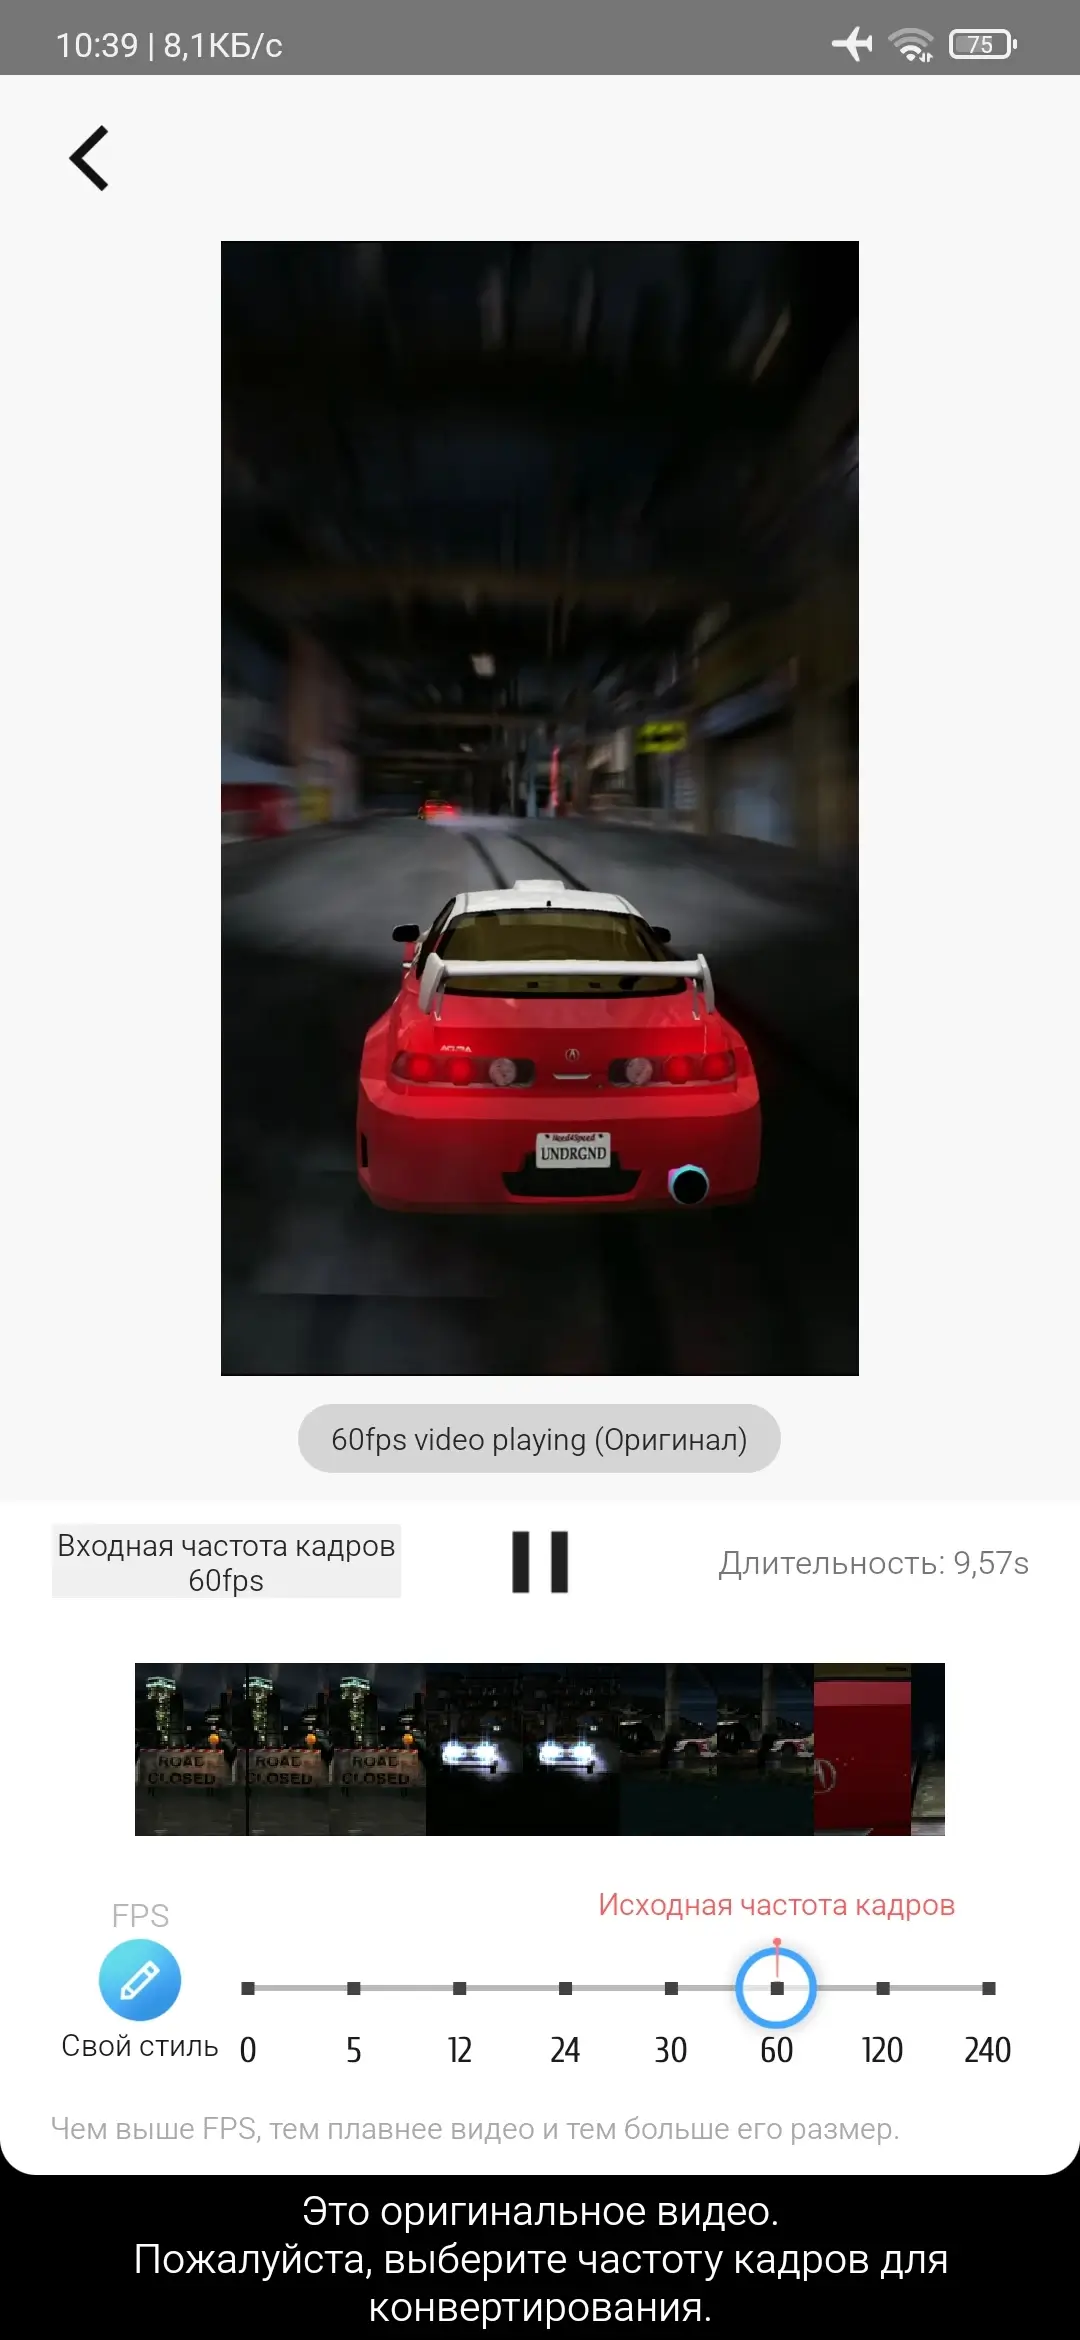
Вы сможете как апскейлить видео и повышать частоту кадров до 60, 120 или 240 FPS, так понижать её до 24 или 30 FPS, чтобы уменьшить размер файла и упростить публикацию в социальных сетях.
Разнообразные визуальные приёмы наподобие "Time Freeze" подчеркнут ключевые эпизоды, добавят выразительные паузы и позволят усилить впечатление от прыжков, танцев, повторов и динамичных сцен. Размытие движения уровня RSMB улучшит восприятие скорости, сделает изображение более кинематографичным и сгладит переходы в ускоренных моментах.
Особенности приложения:
- Ускорение видео до 10x;
- Замедление видео до 1/10x;
- Интерполяция кадров (Optical Flow);
- Ультраплавное SlowMo без задержек;
- Выделение ключевых моментов видео;
- Преобразование обычного видео в HFR;
- Плавное замедление и ускорение видео;
- Настраиваемые кривые изменения скорости;
- Размытие движения с помощью ReelSmart Motion Blur;
- Простое создание GIF для социальных сетей;
- Предустановки для скоростного монтажа;
- Конвертация частоты кадров до 240 FPS;
- Удобный монтаж для TikTok и YouTube;
- Эффекты блеска, зума и яркого света;
- Создание гиперлапсов и таймлапсов;
- Уменьшение размера видеофайлов;
- Добавление музыки к видео;
- Фильтры в стиле VSCO.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
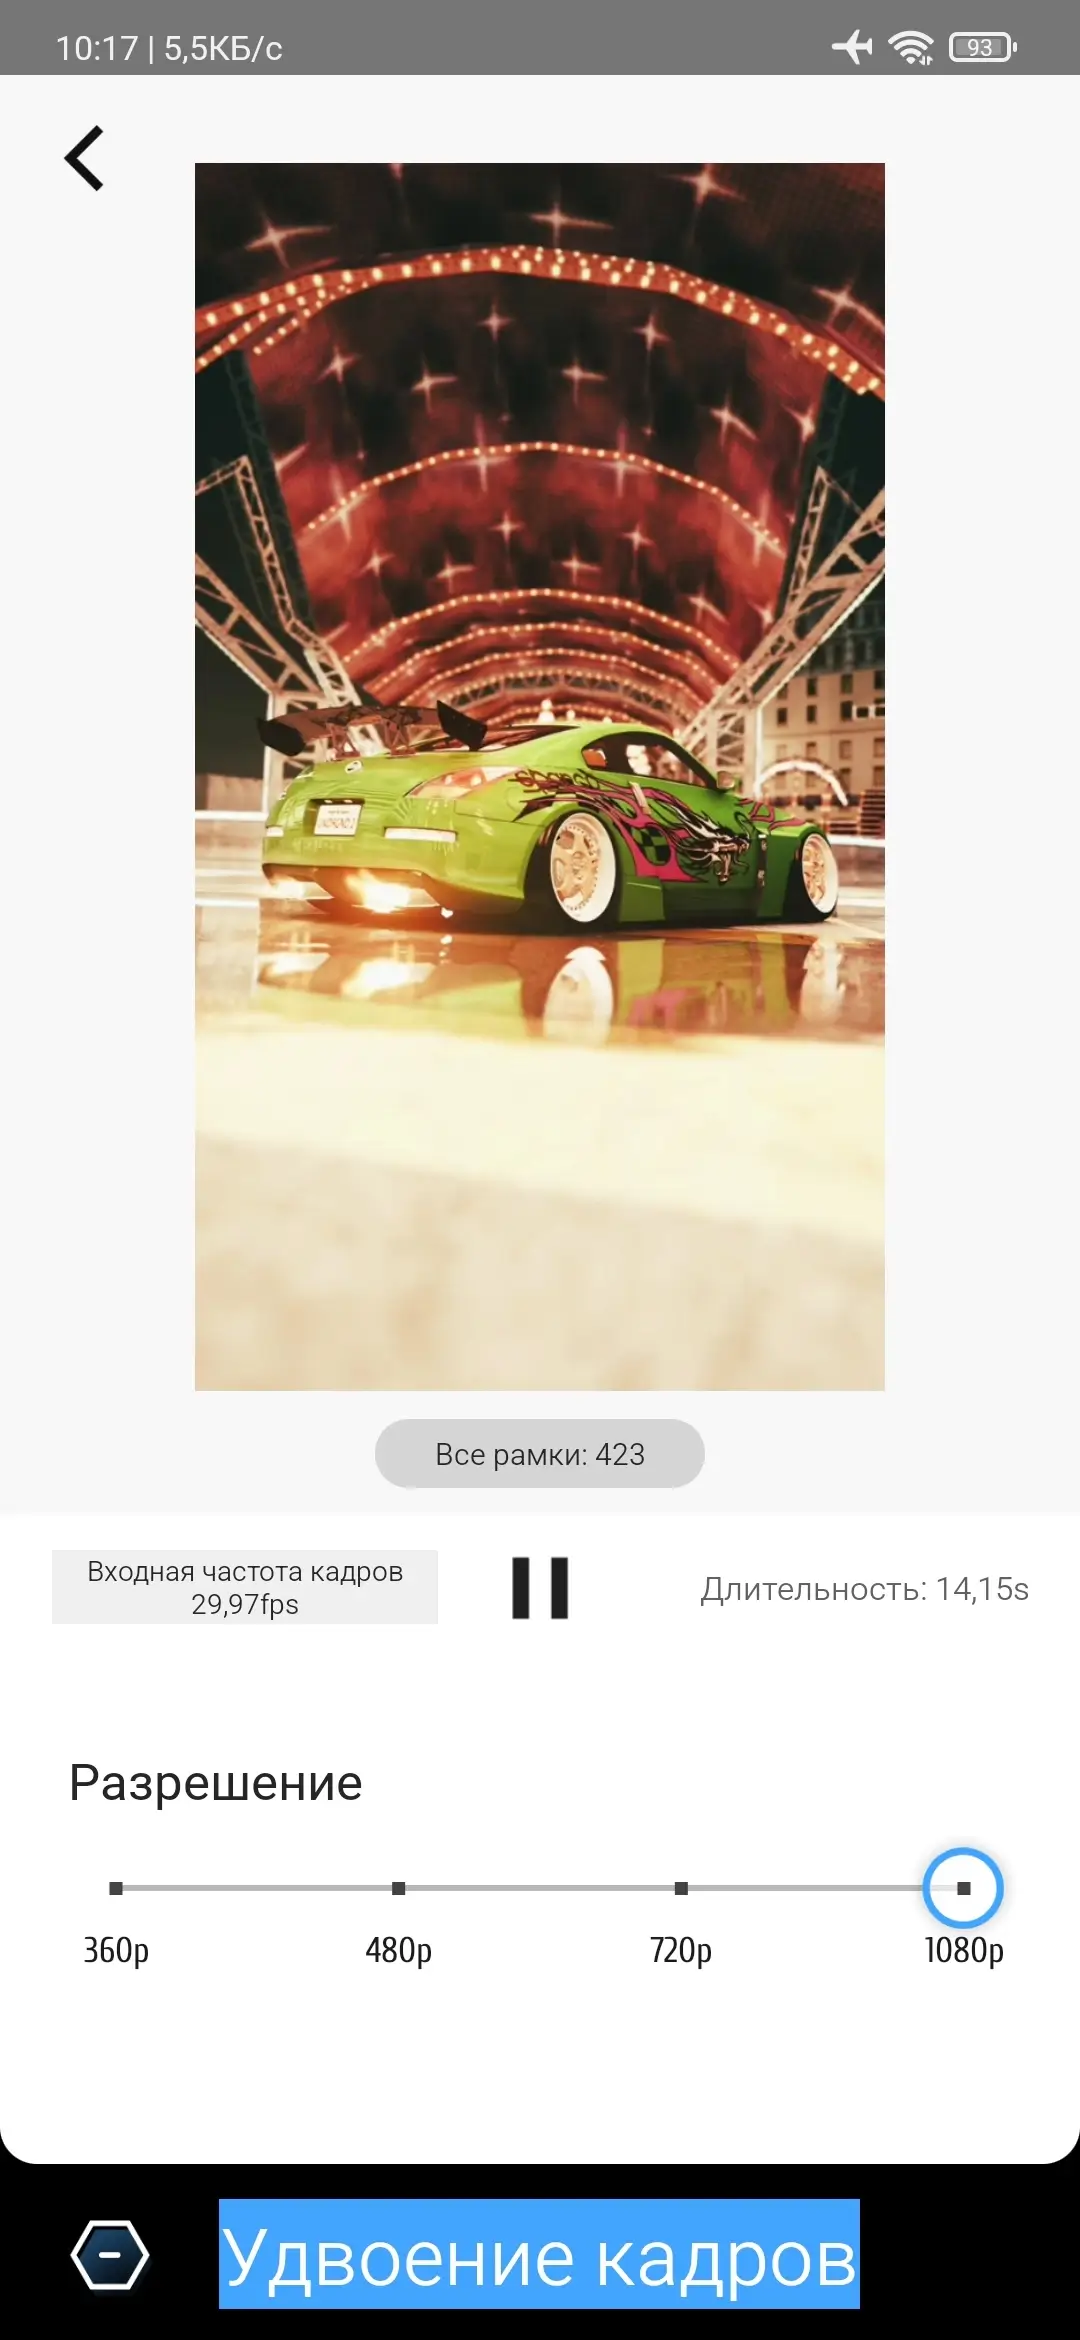
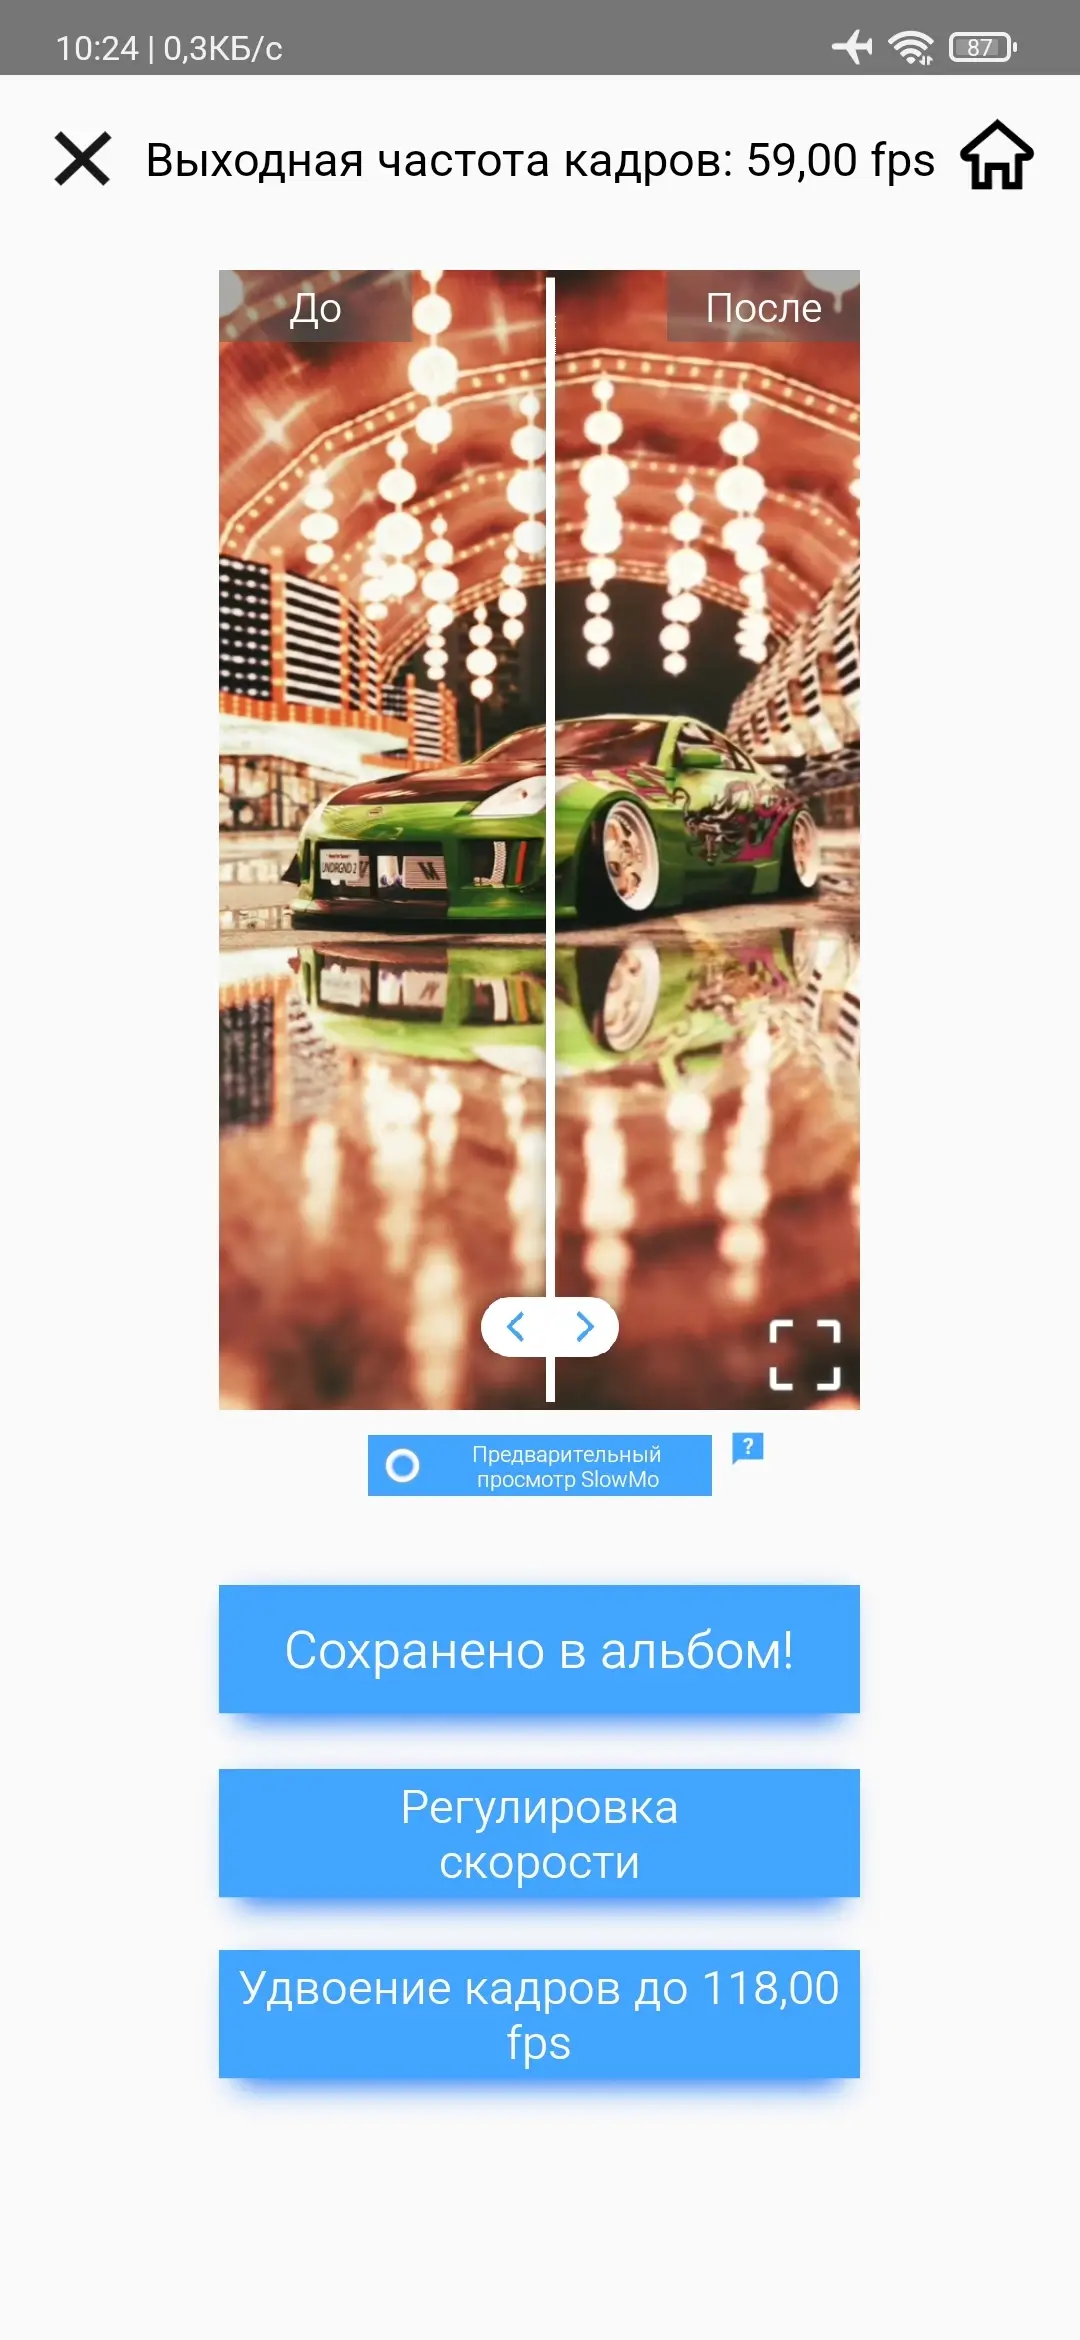
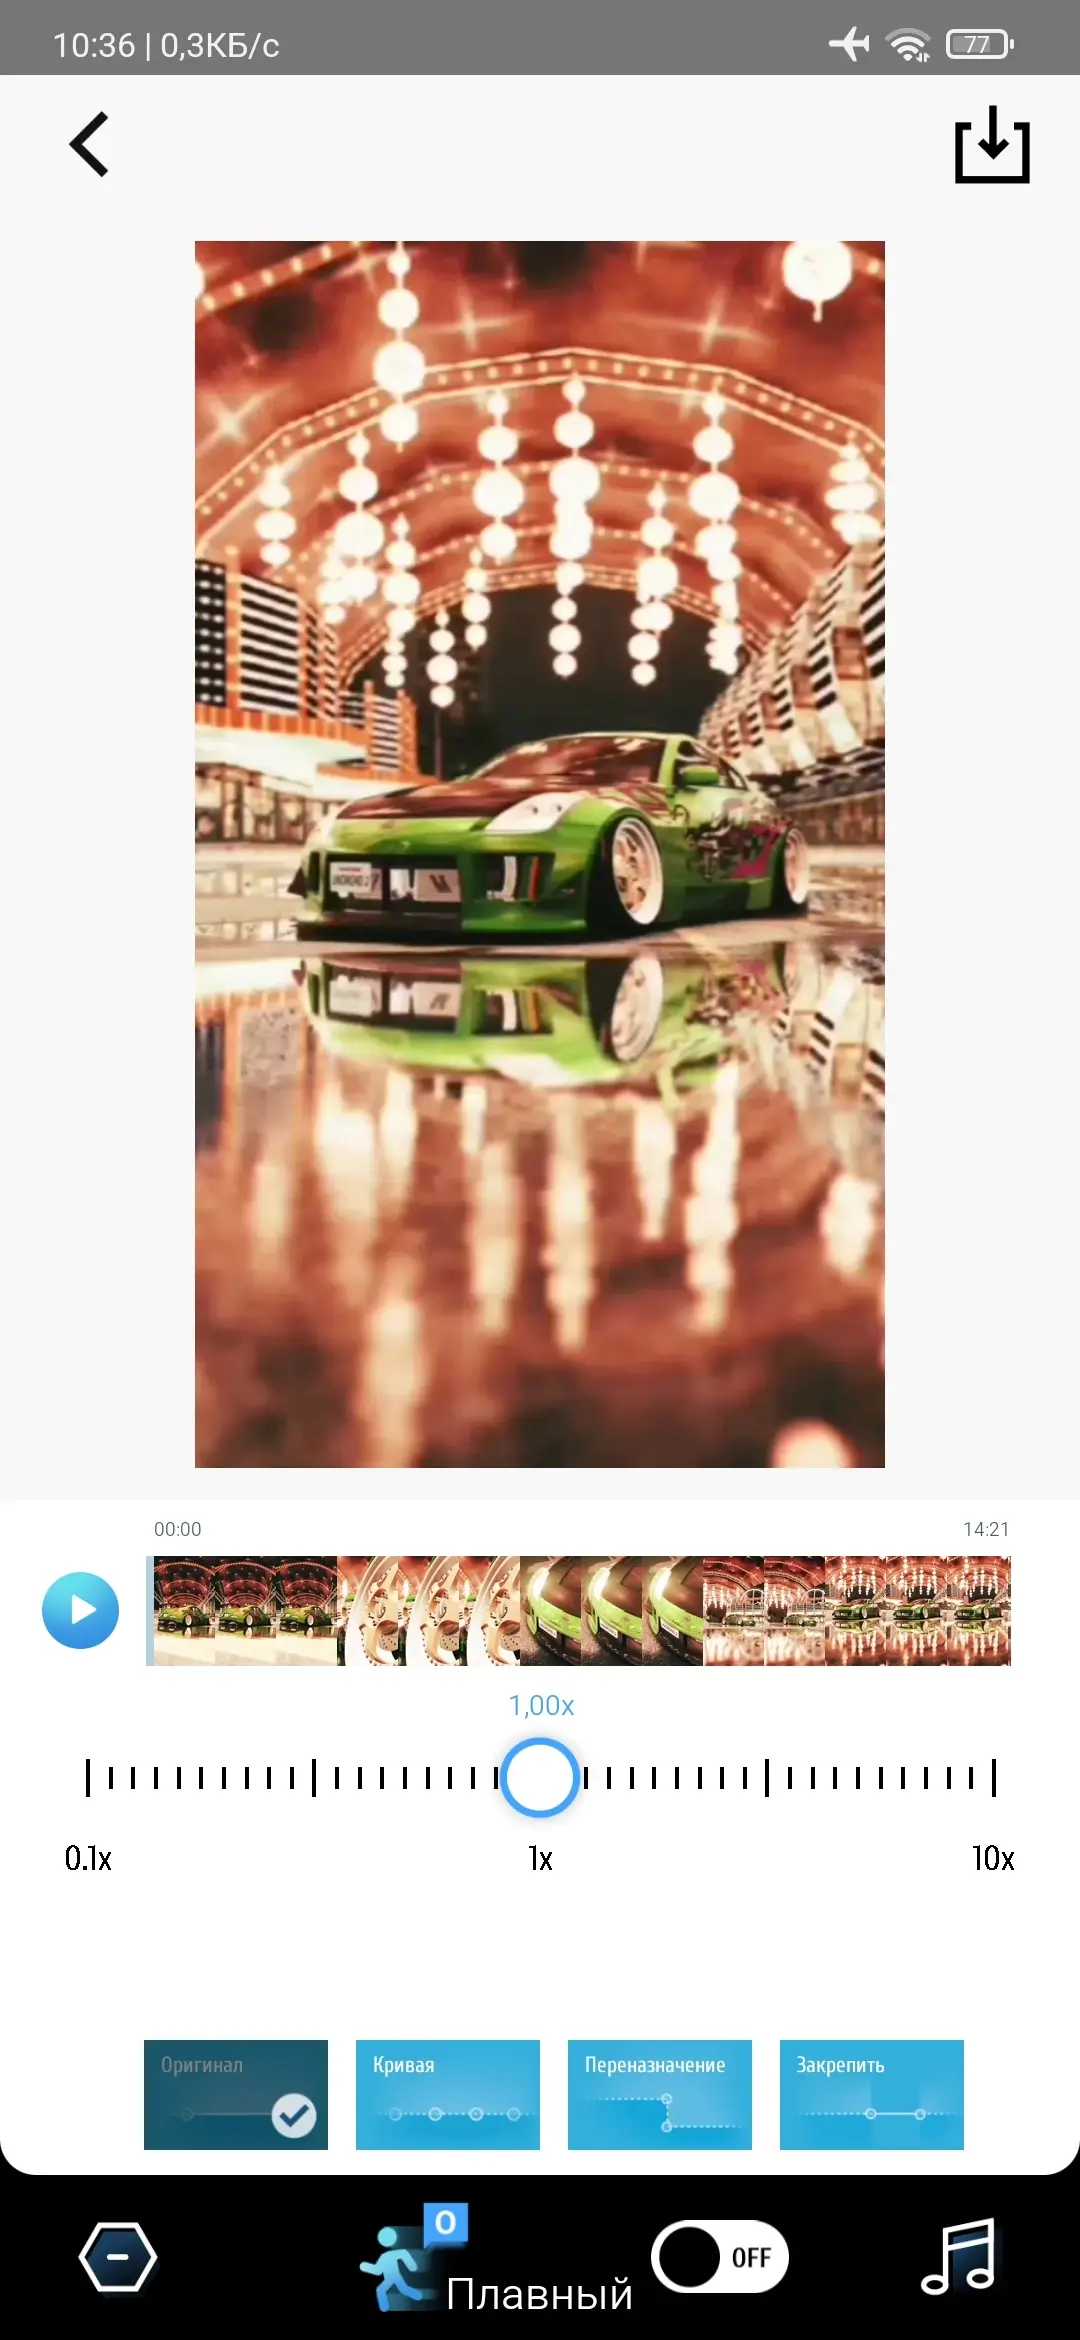
TimeCut v2.6.0 (Pro)
apk
130.18 Mb
21
Версия 2.6.0 (52)
Архитектуры ARMv7, ARM64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
25.09.2026, 11:01
Файл
timecut_v2_6_0_uni_modded_kill.apk
Имя
TimeCut
Пакет
com.accarunit.slowmotion
MD5
327eedb18c78a1cf125b2e1c225b0afe
SHA-1
6916a1311d2d606775073df74bea6cc38007e6c0
SHA-256
6a0c0389cc43586298d6b0577e966c8b88a215ce79bd1167f8c4e8484596b463
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
56