

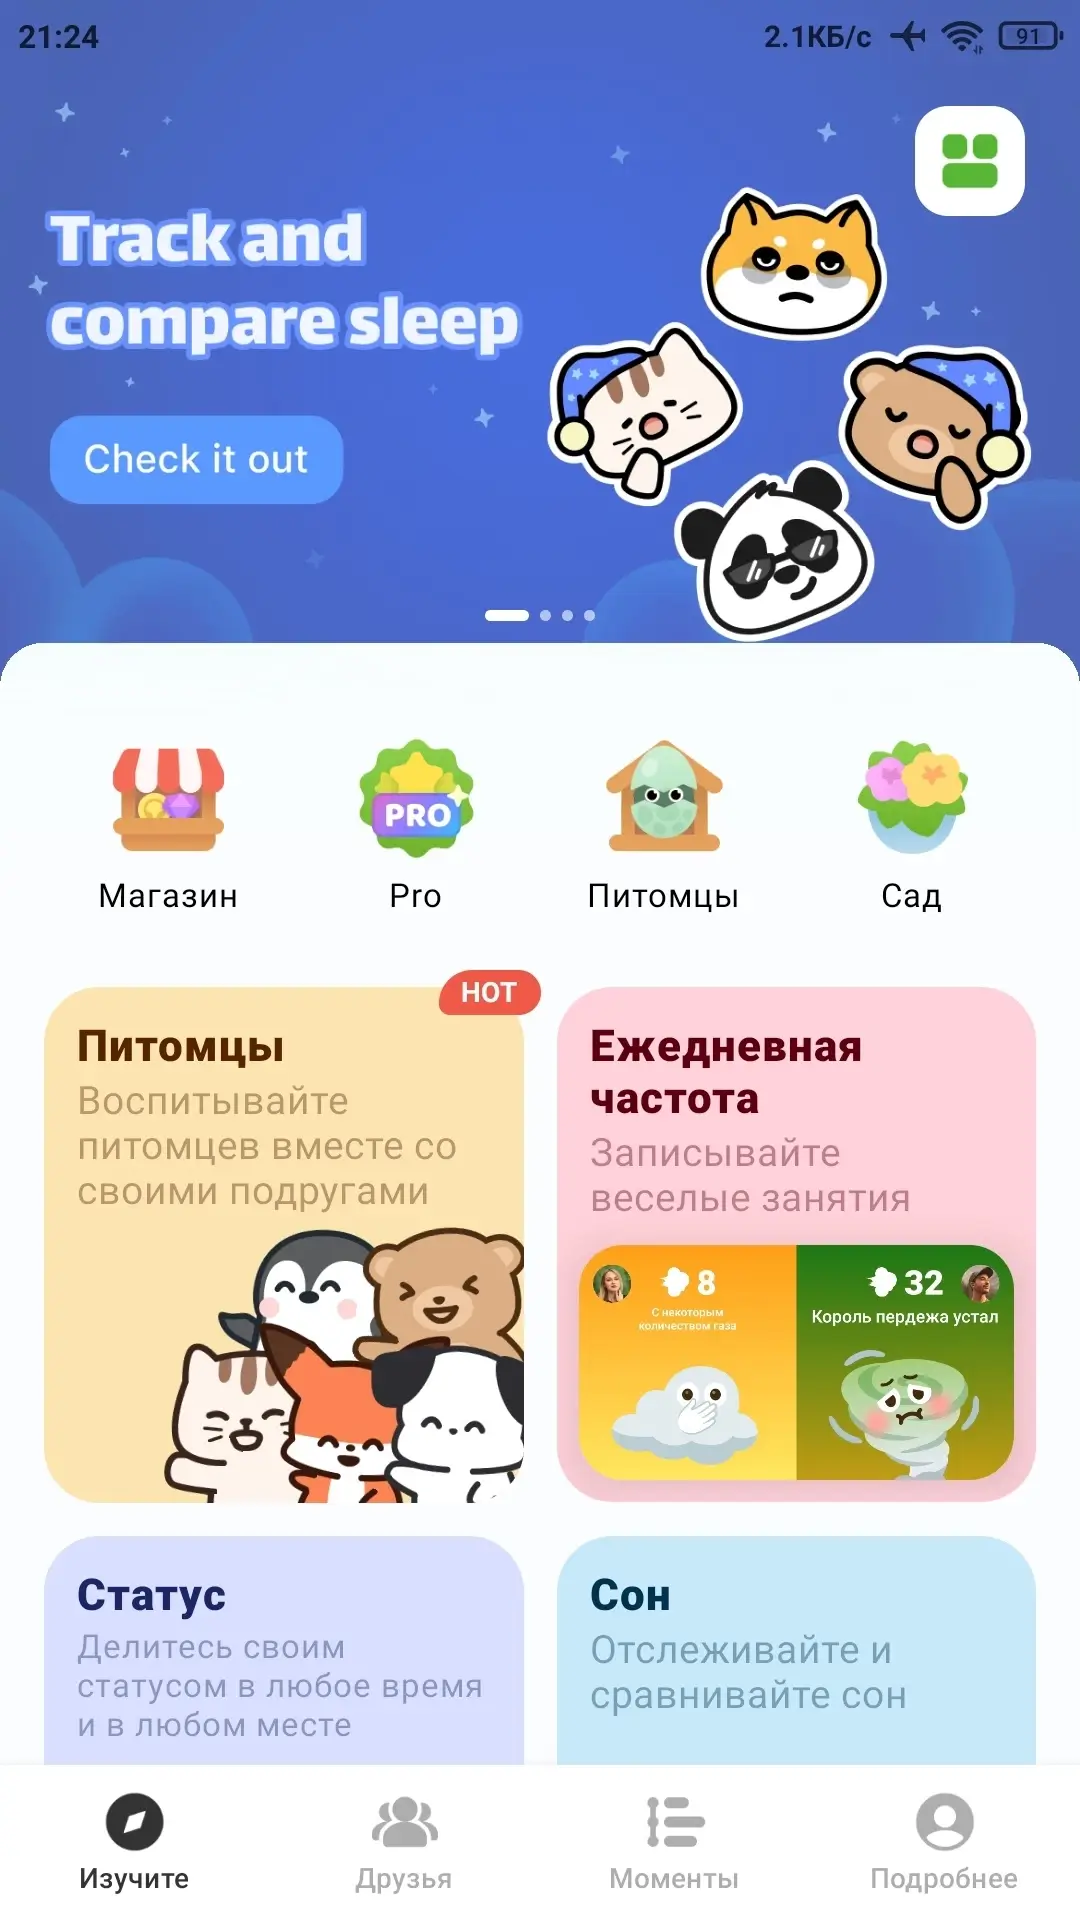
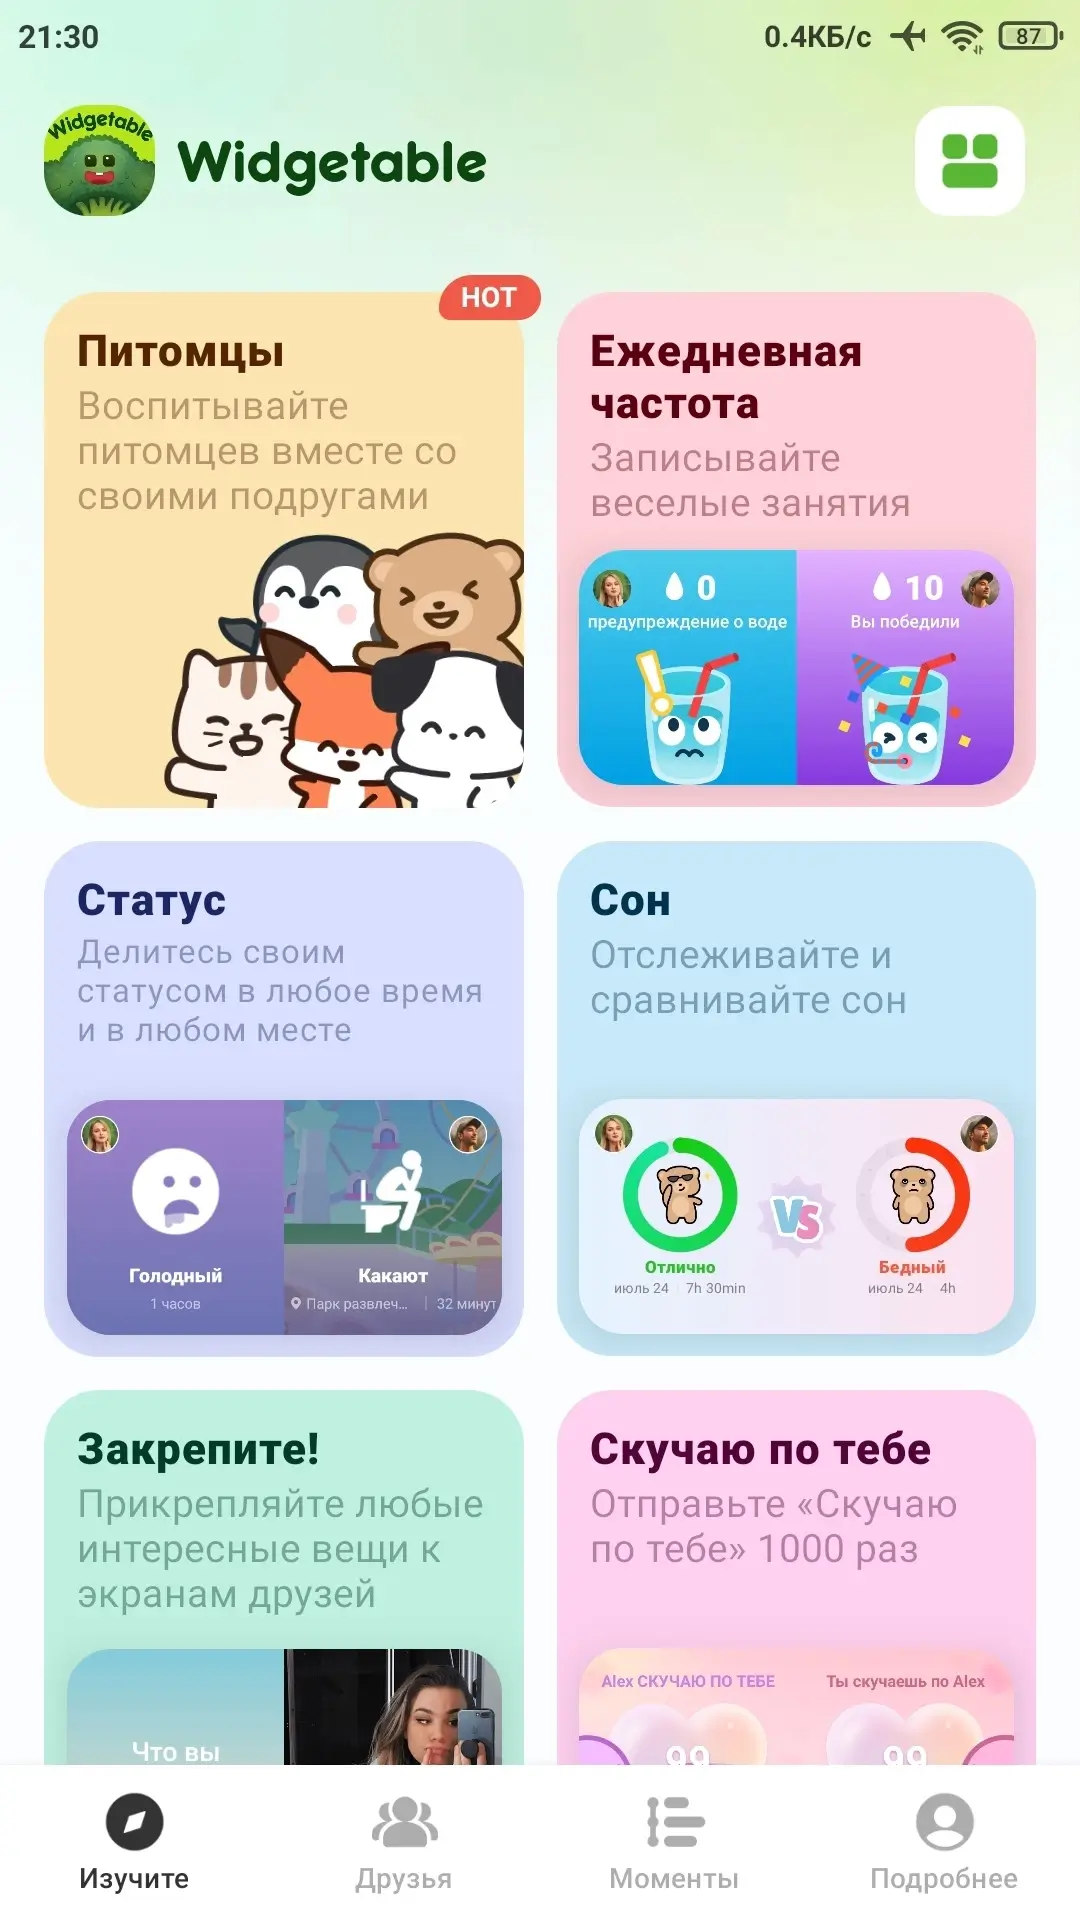
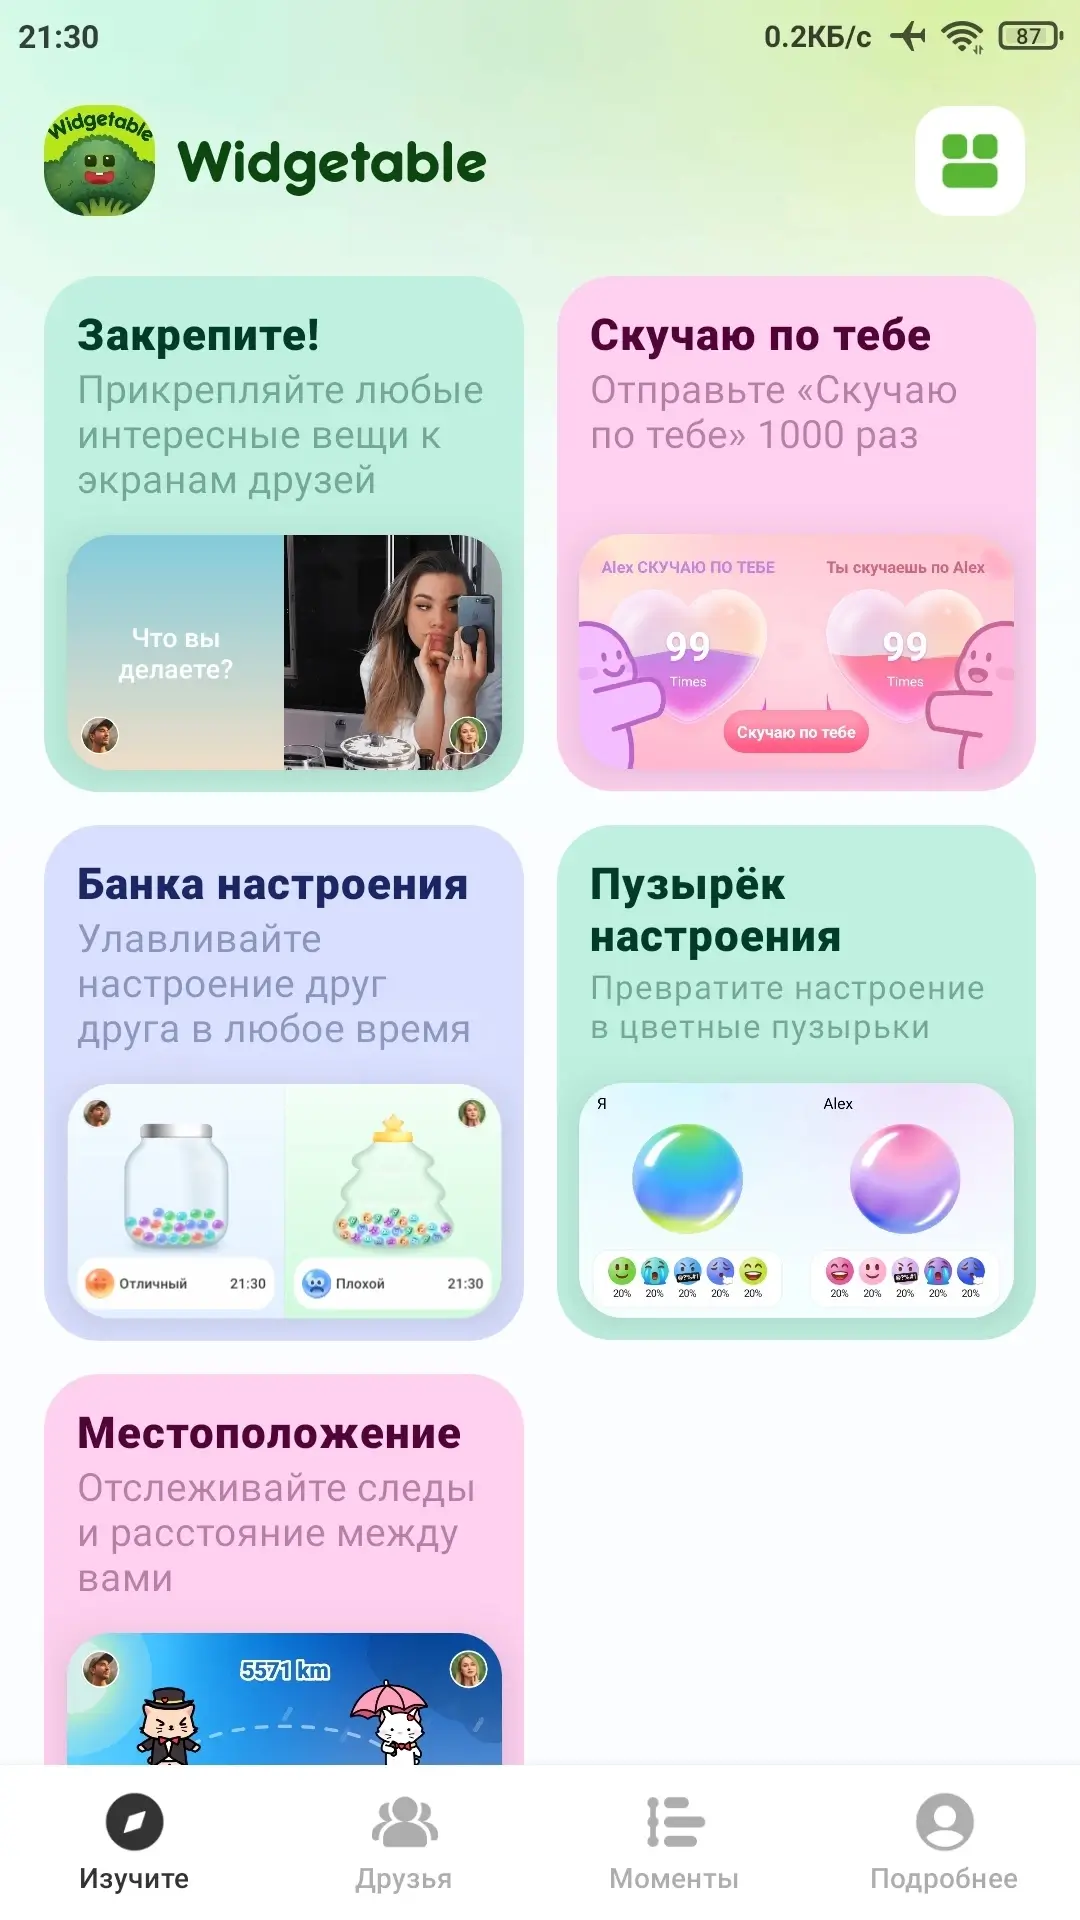
Widgetable (Pro) - Превратит домашний экран вашего андроид-устройства в пространство для радости, творчества и тёплого общения с близкими. С помощью интерактивных виджетов вы сможете создавать совместные активности, делиться эмоциями и поддерживать контакт с близкими независимо от расстояния.
Многообразие функций расширит возможности персонализации, а совместные игры и обмен забавными моментами сделают каждый день ярче.
Приложение предоставит уникальный способ выражать чувства и заботу, что укрепит ваши отношения с друзьями и любимыми.
Как пройти Google авторизацию в моде (требуются root-права):
- Из-за смены подписи авторизация через Google не будет работать.
Единственный вариант связки аккаунта с премиум-версией - войти в аккаунт через оригинальную версию из Google Play, а затем установить поверх модификацию (требуются патчи проверки подписи из Lucky Patcher).
* Метод не проверялся! Может как работать, так и не работать.
* Все тесты проводились на гостевом аккаунте.
Особенности приложения:
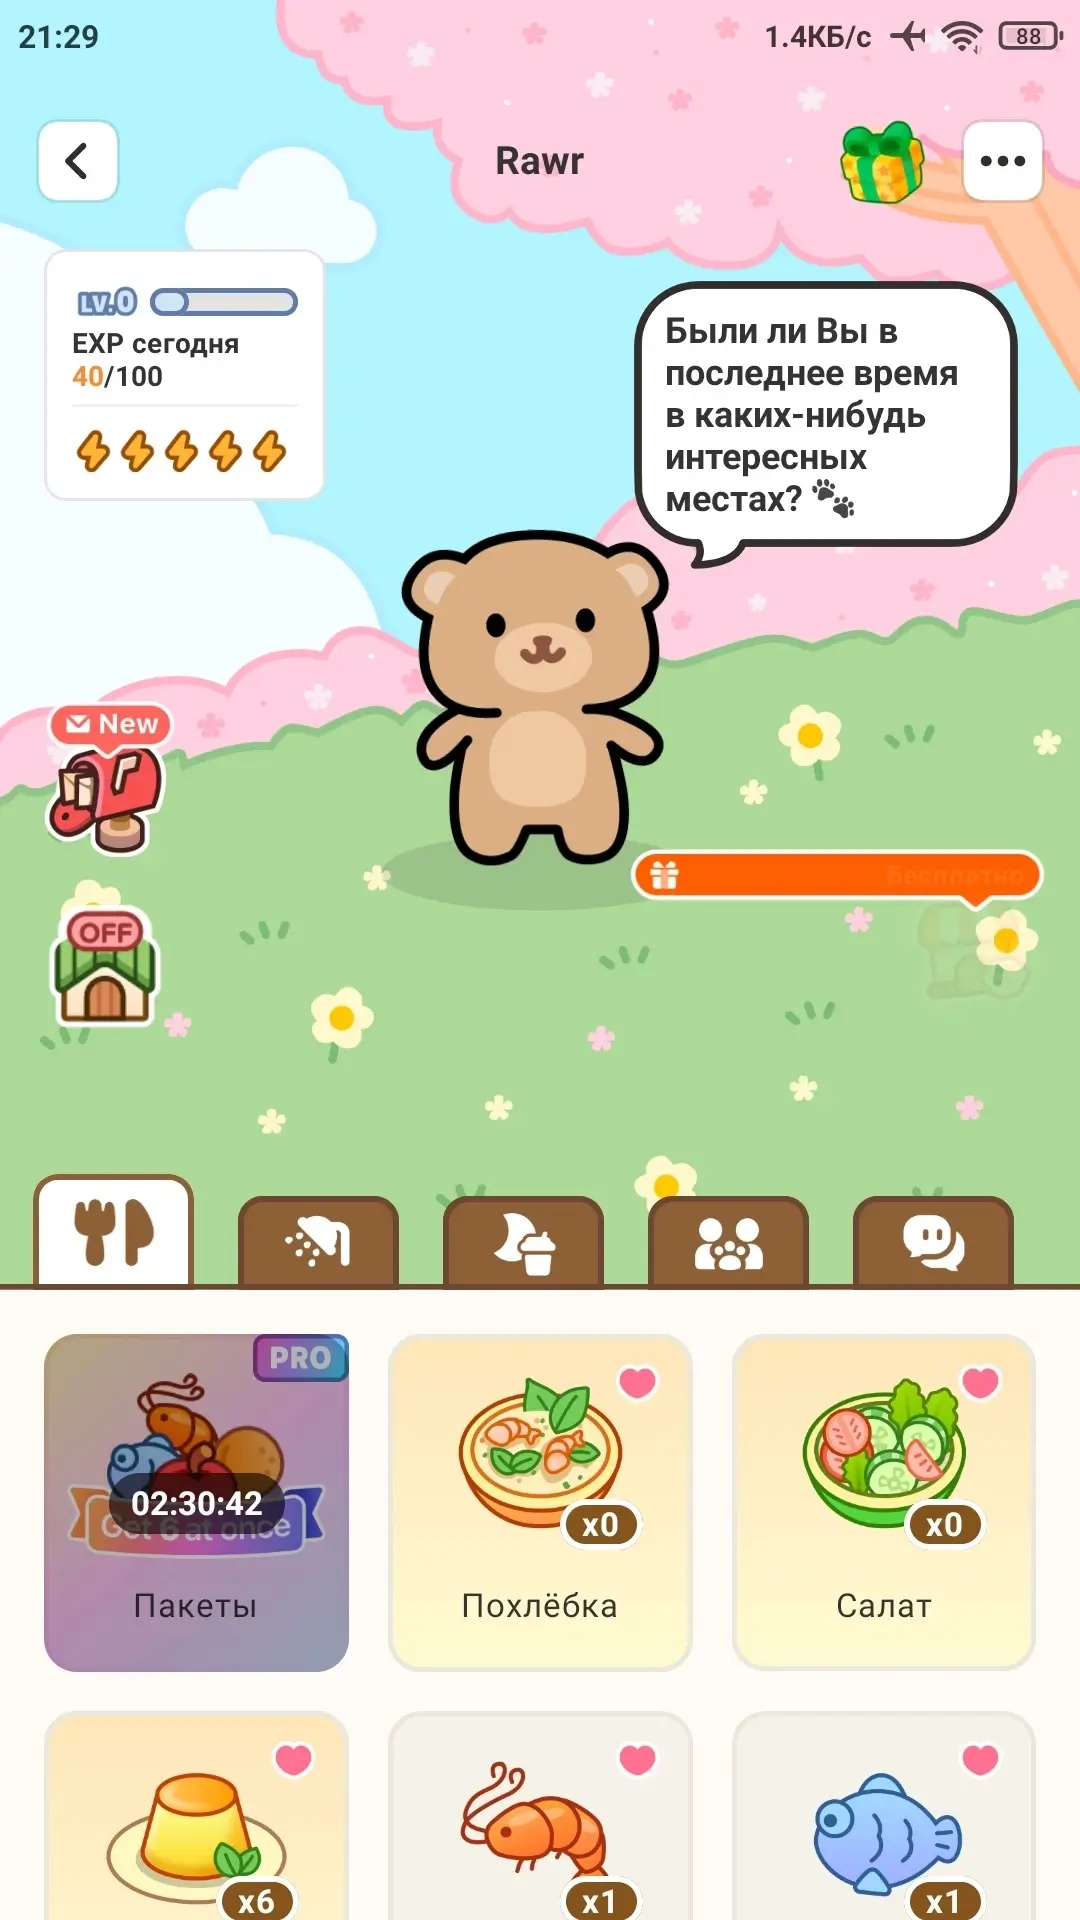
- Совместное воспитание виртуальных питомцев;
- Виджет для отслеживания расстояния между друзьями;
- Персонализация экрана с помощью уникальных тем и обоев;
- Возможность создавать и выращивать виртуальные растения;
- Интерактивные виджеты для совместного использования;
- Синхронизация данных между разными устройствами;
- Обмен ежедневными эмоциями и действиями;
- Быстрое и простое создание новых виджетов.
Особенности модификации (от FuRReX):
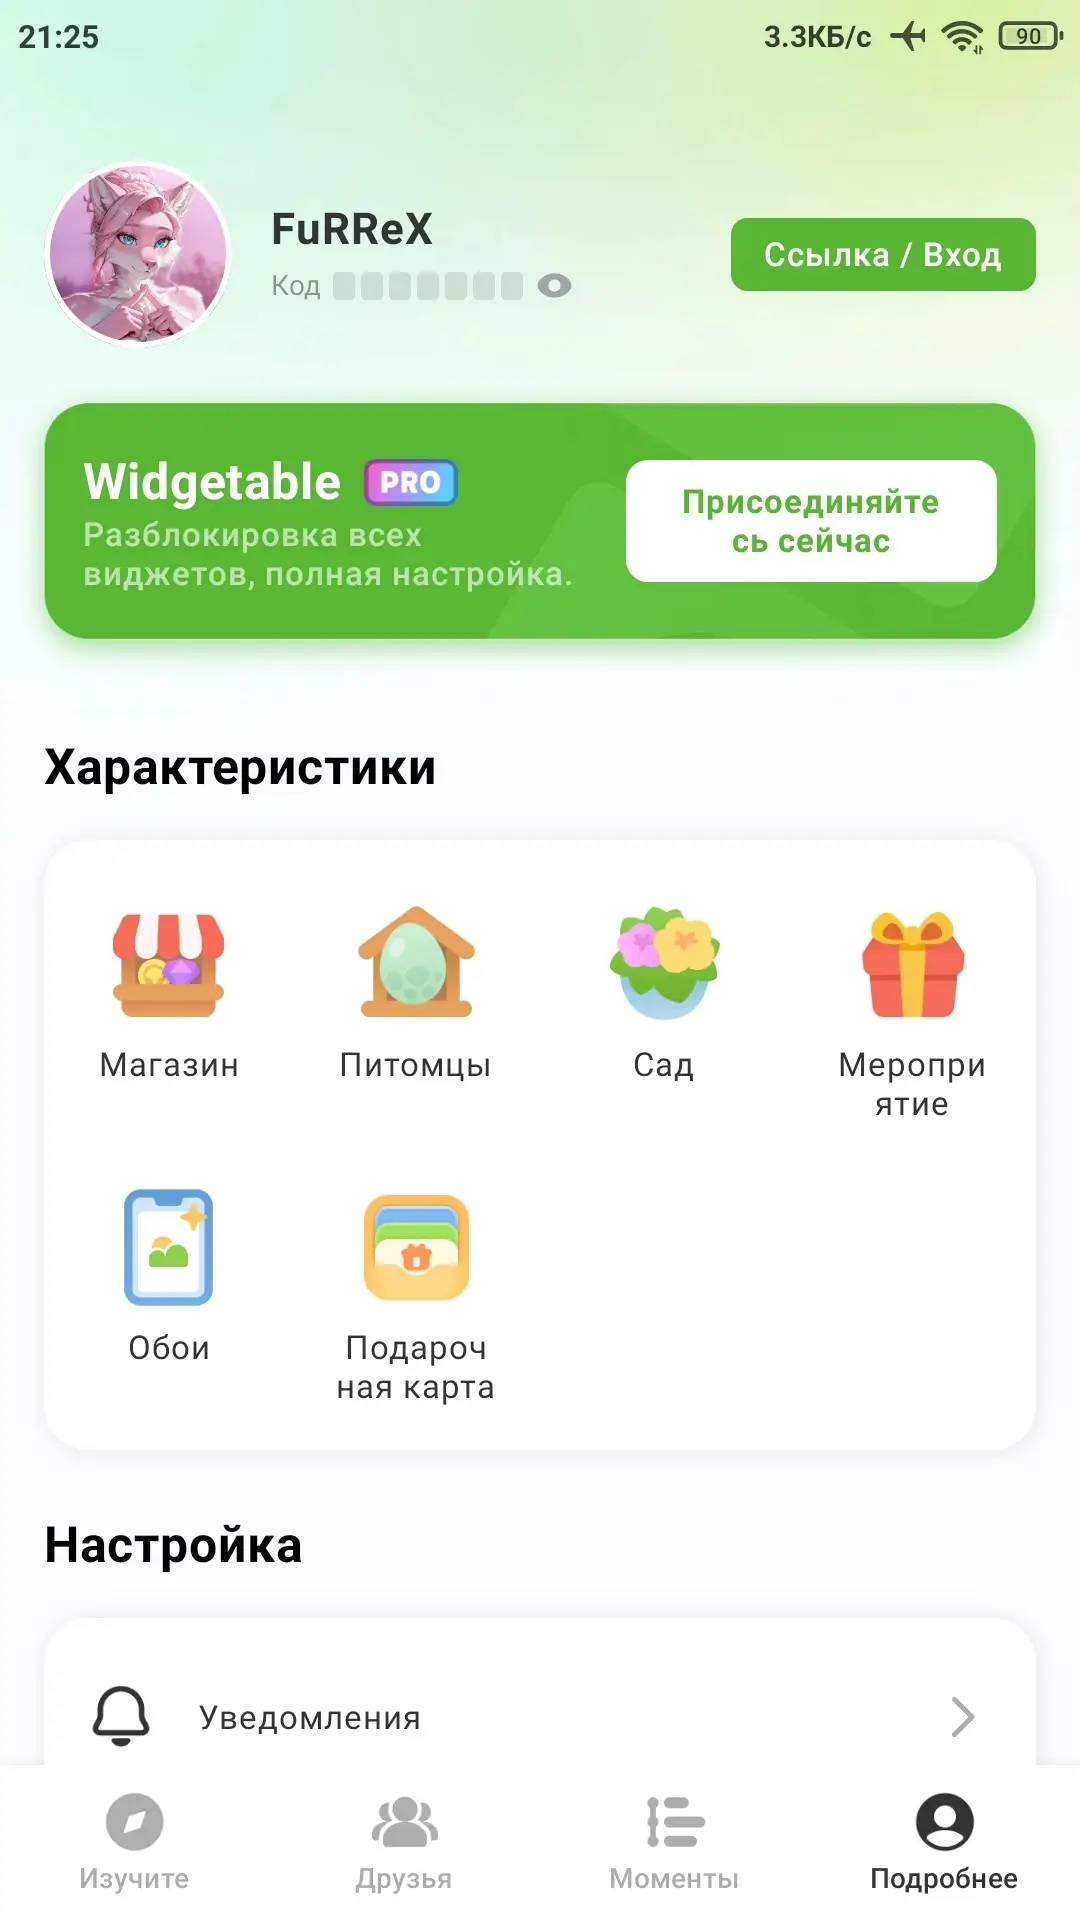
- Premium разблокирован (серверные функции не работают);
- Отключена реклама (кроме бонусов);
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
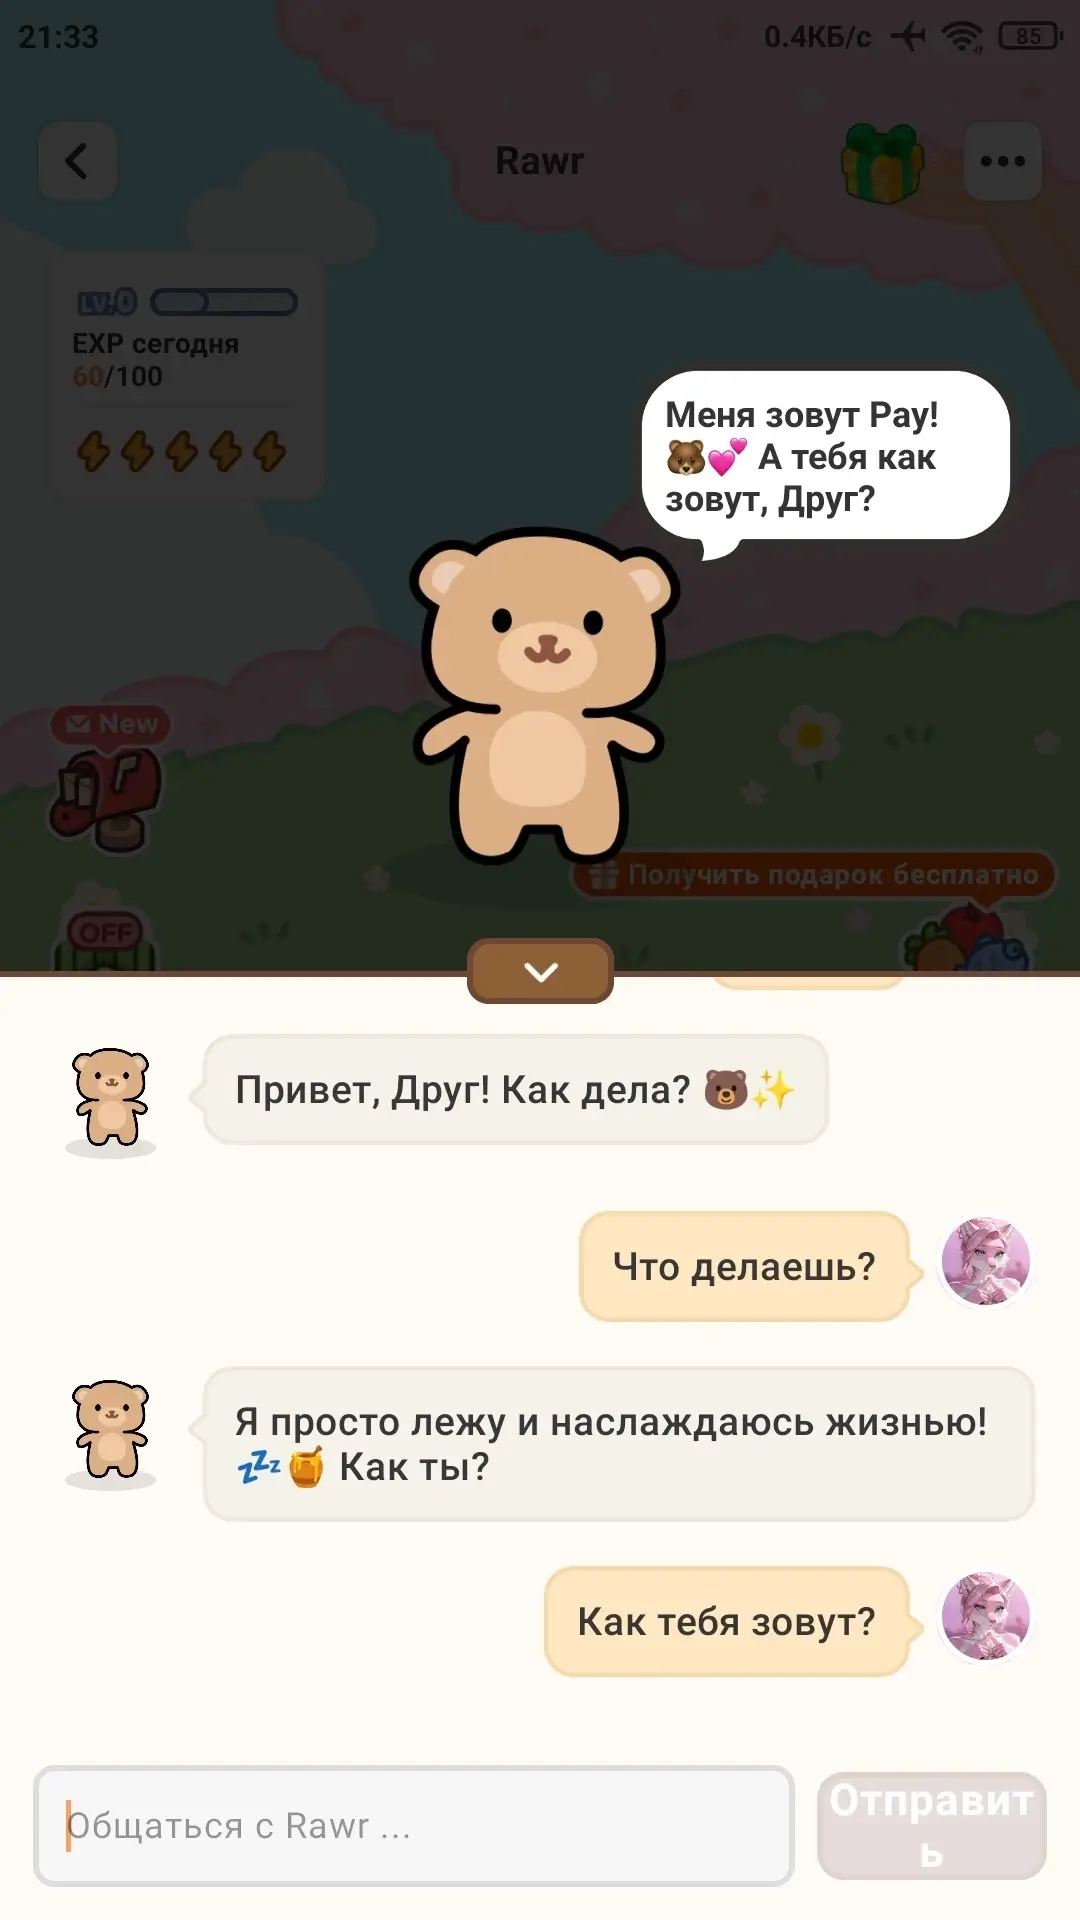
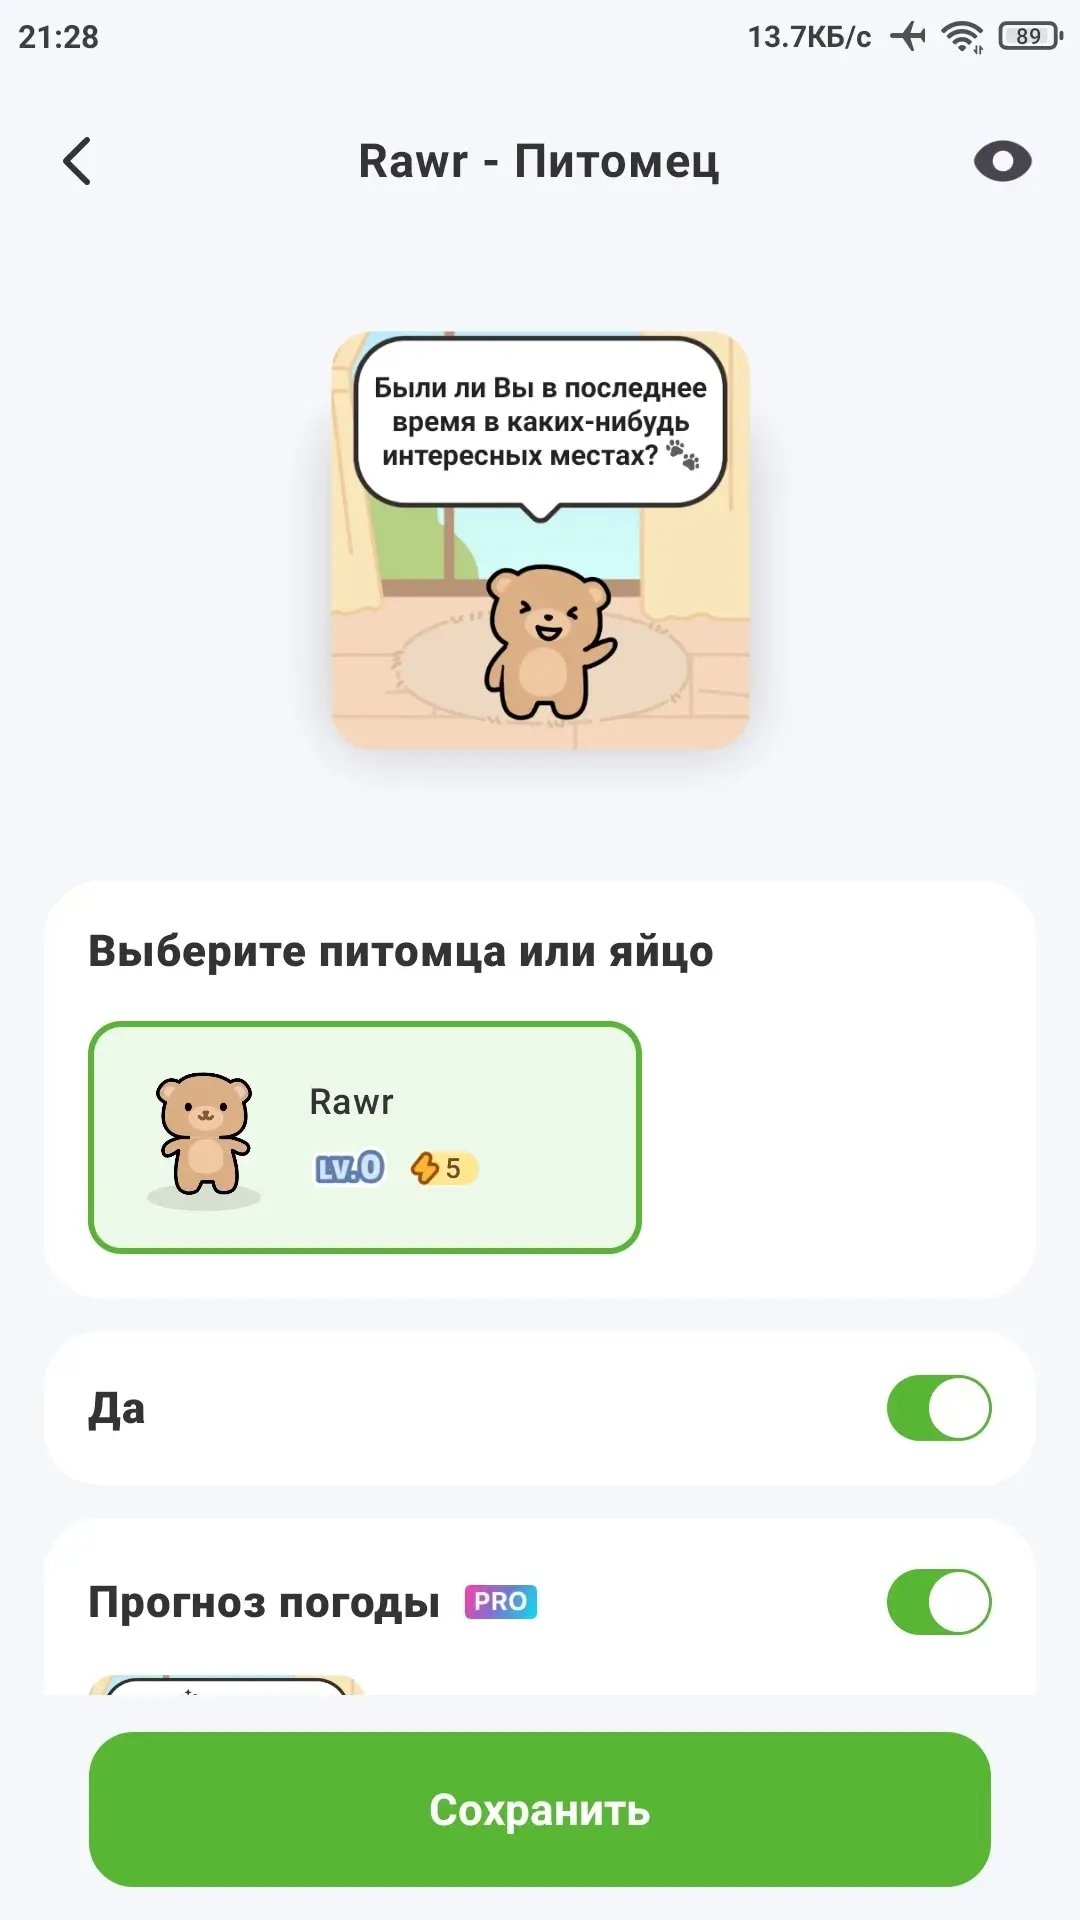
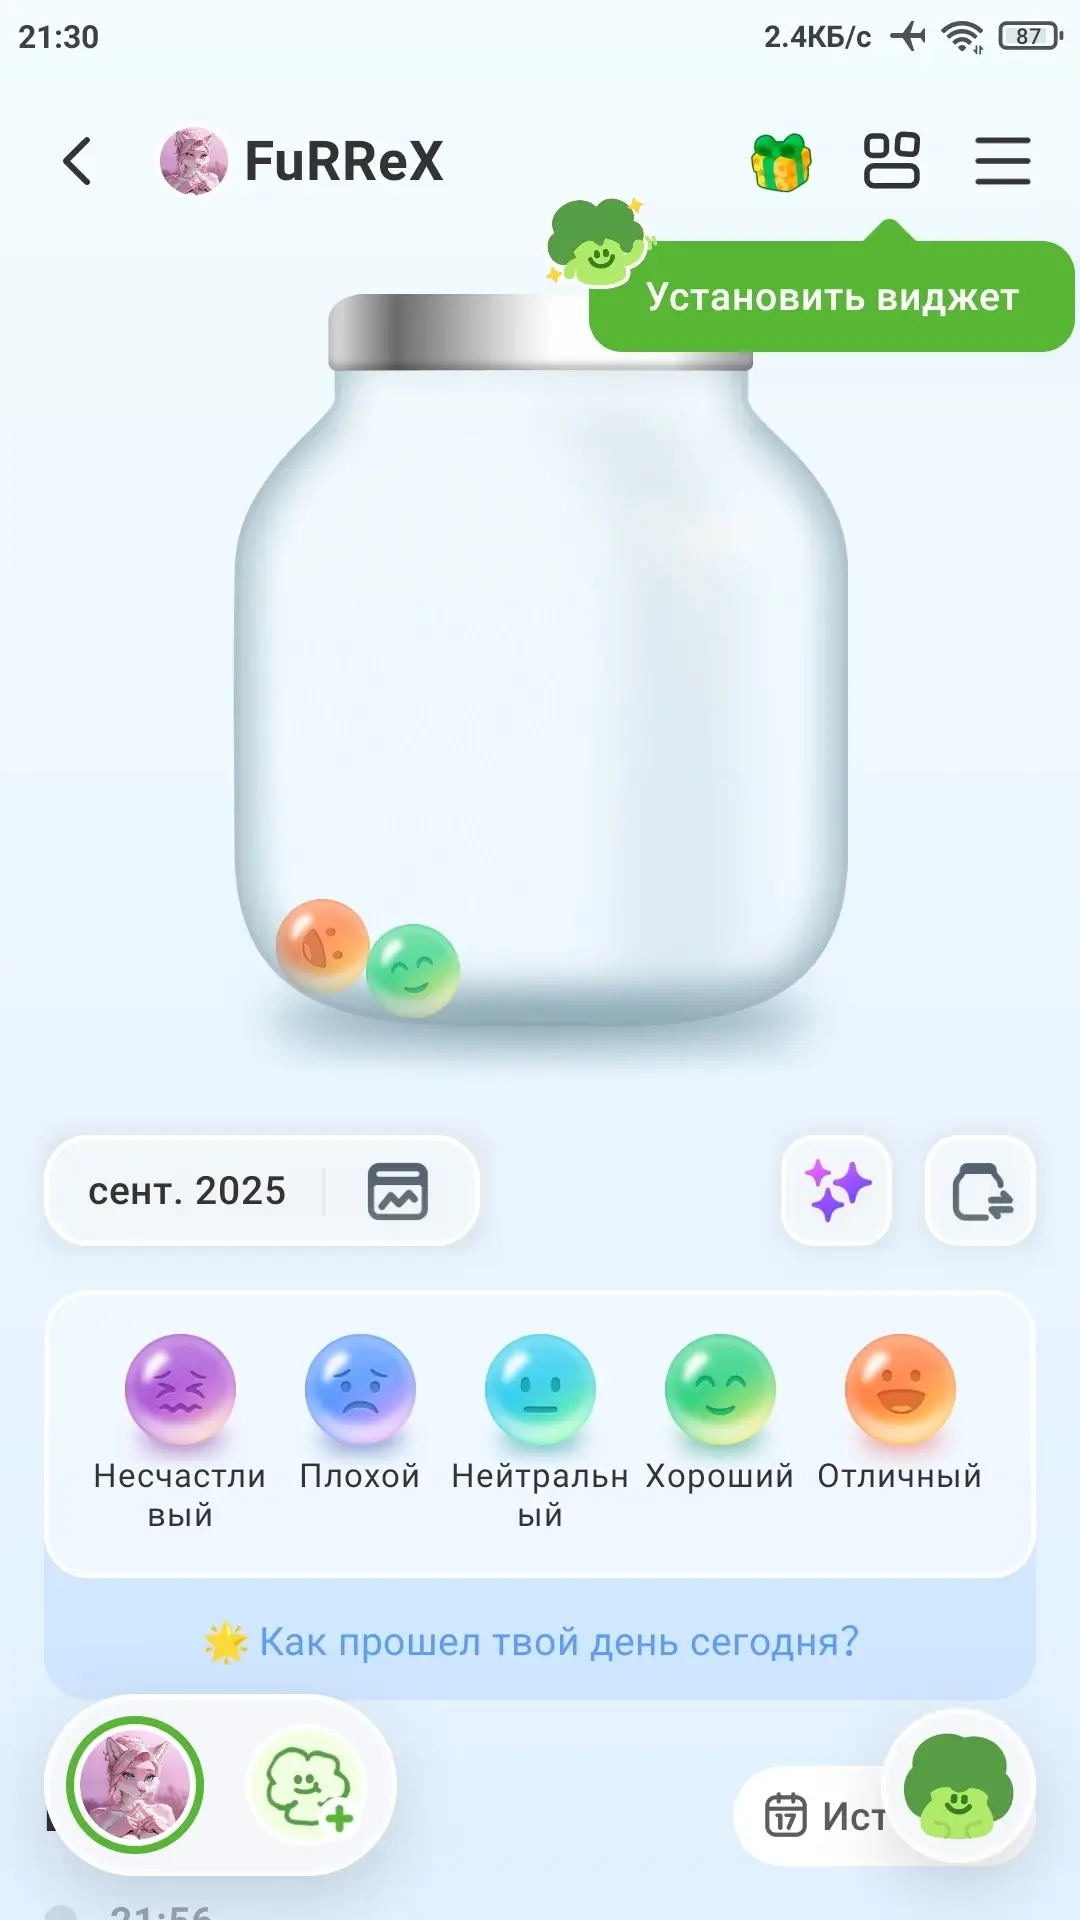
Widgetable v4.1.061 (Pro)
apk
249.39 Mb
684
Версия 4.1.061 (40106101)
Архитектуры ARMv7, ARM64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
30.08.2026, 15:57
Файл
widgetable_v4_1_061_uni_modded_kill.apk
Имя
Widgetable
Пакет
com.widgetable.theme.android
MD5
29c7aa916d82bd2ba6f026080eecfeea
SHA-1
ca38a380685e28e8b4ca32dba4cce33a063c6a95
SHA-256
cf0d50d9f762231e73bee04f959f501047f913af76d5385bea8f516528710a47
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
53