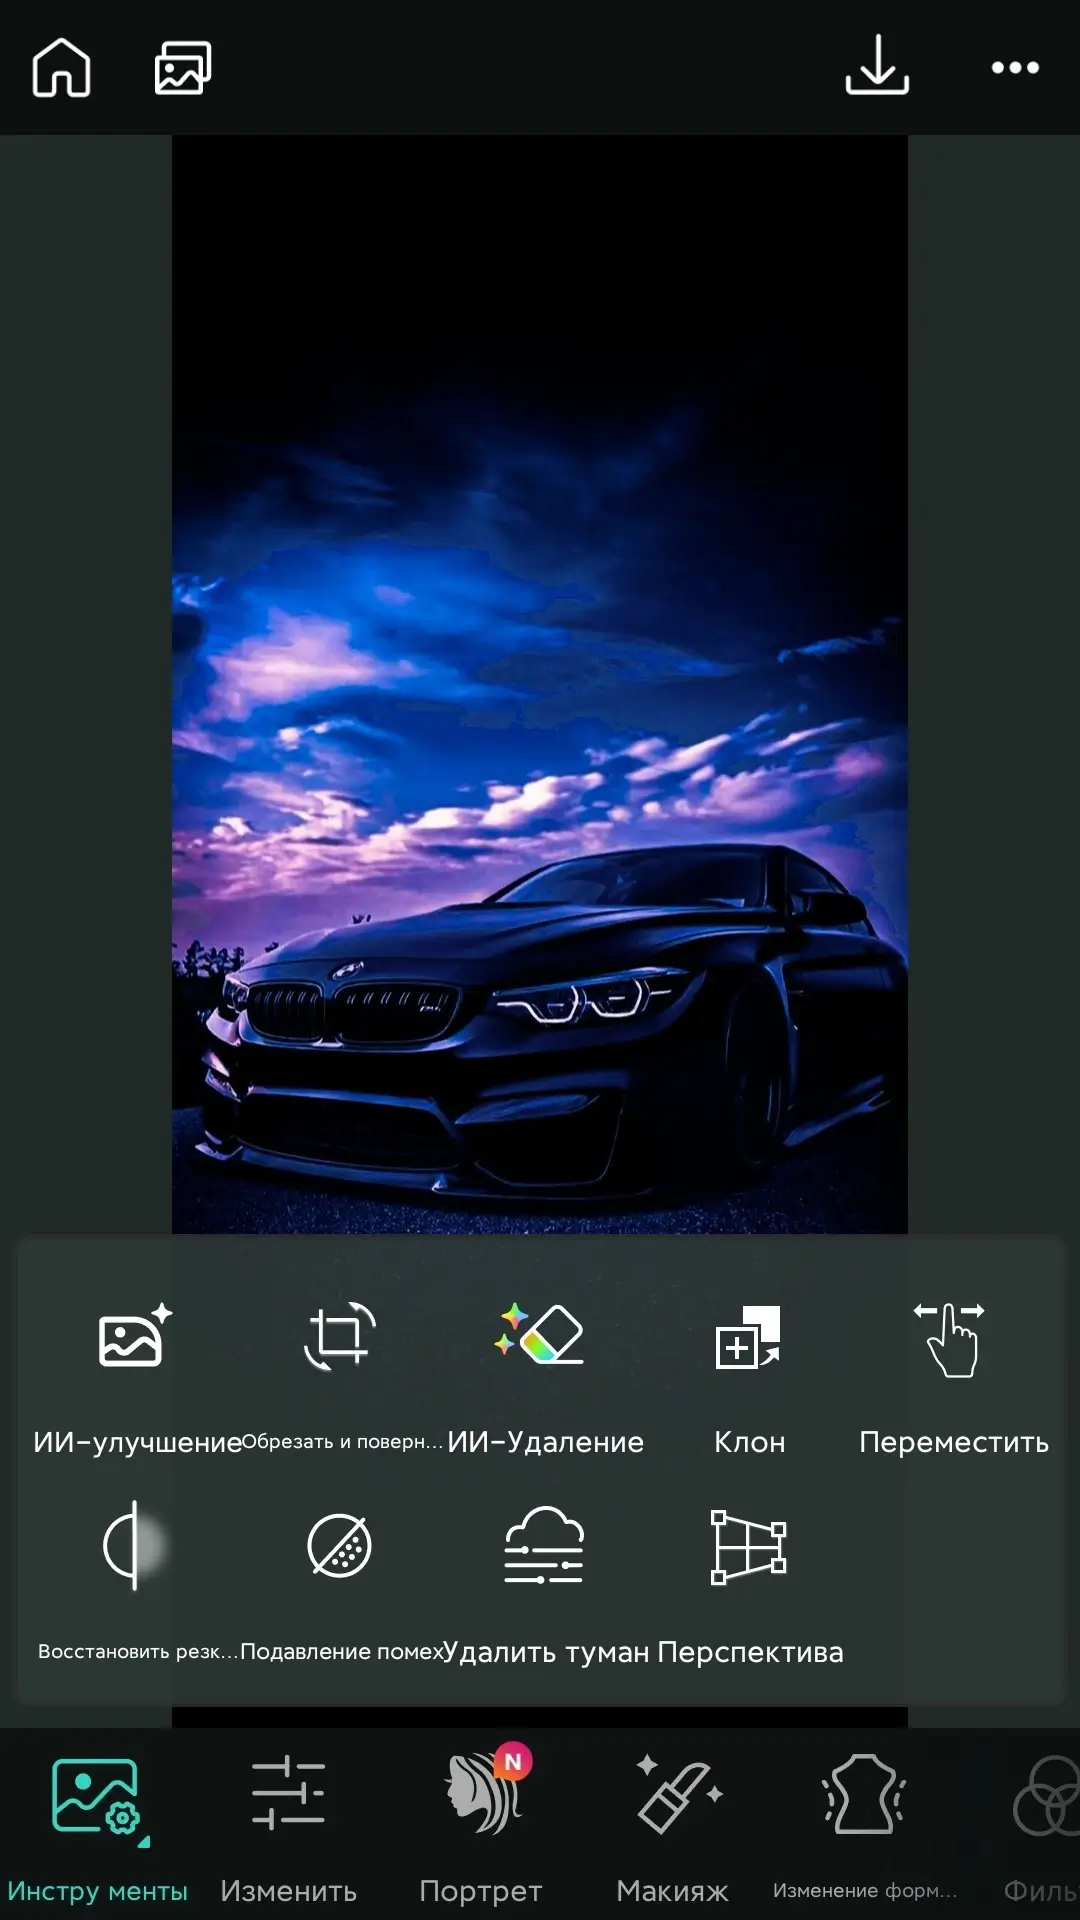
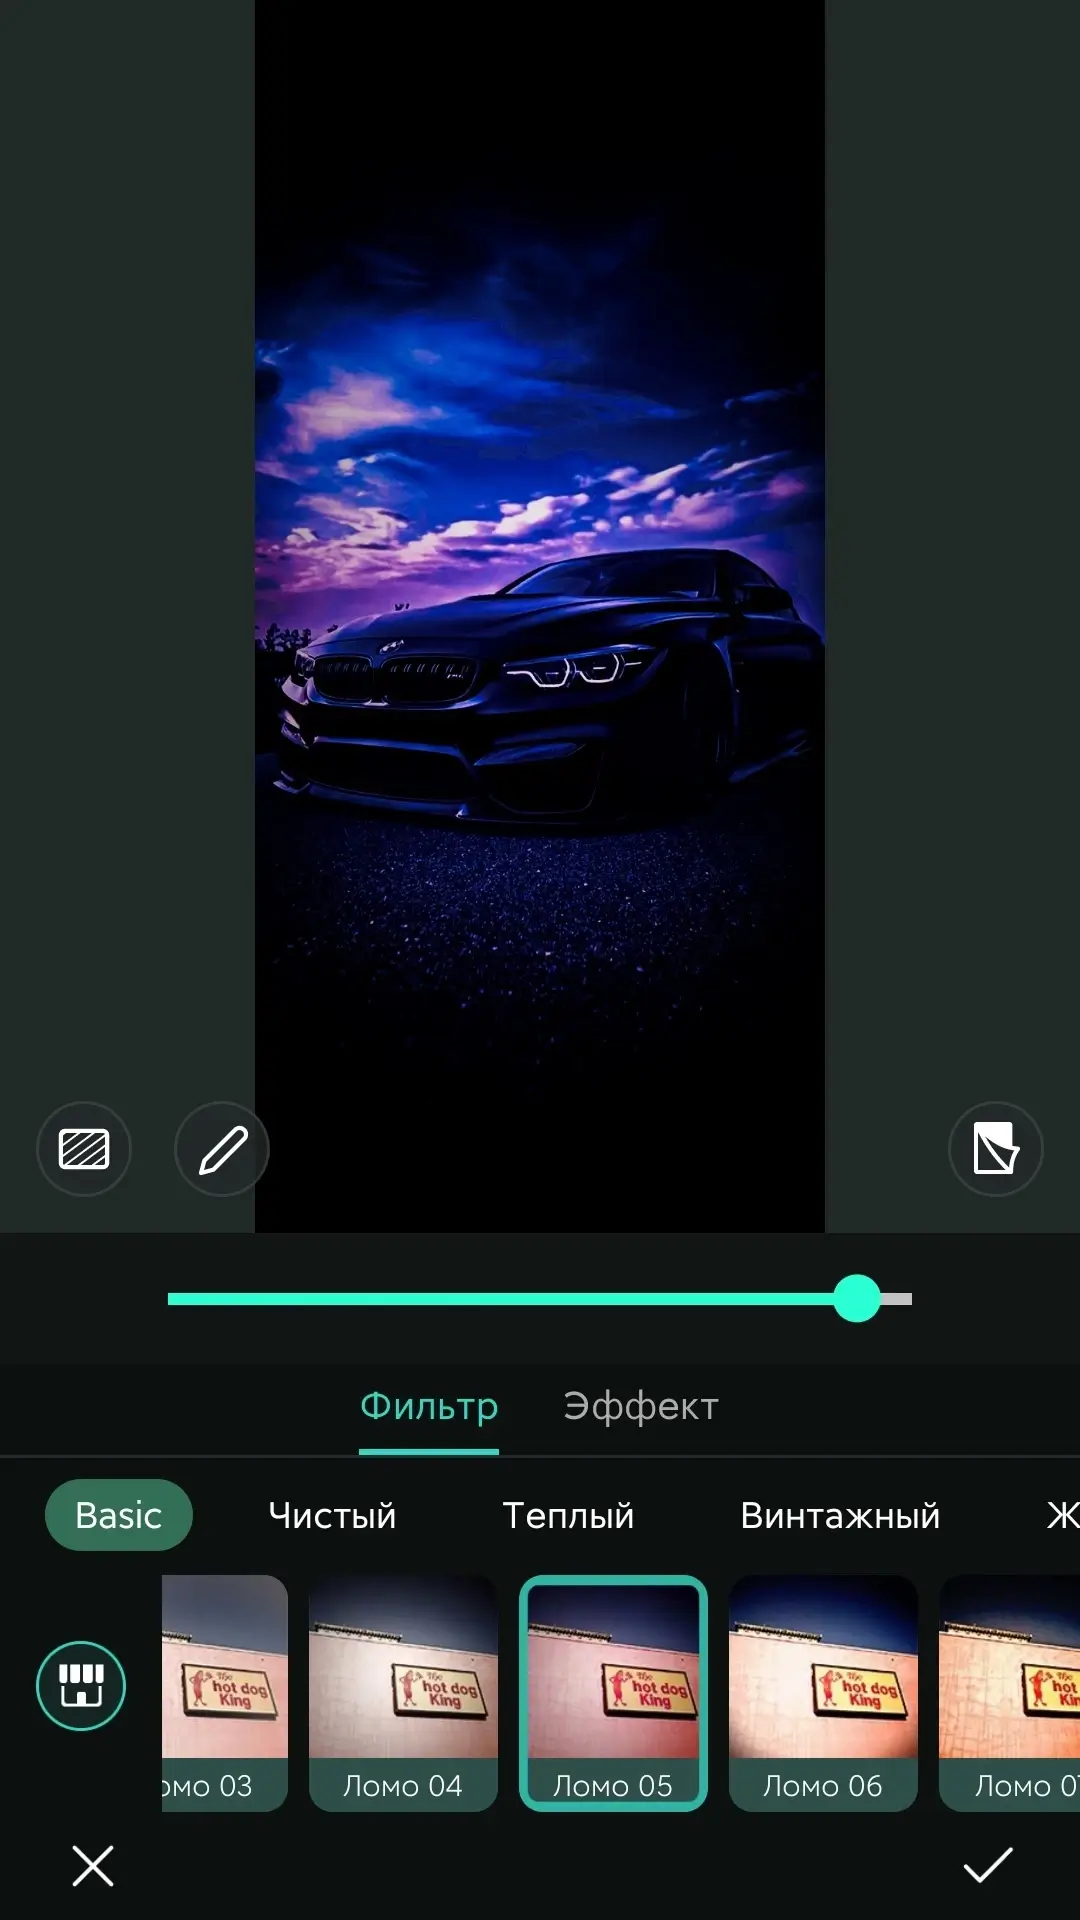
PhotoDirector (Pro) - Многофункциональный фоторедактор, предоставляющий всё необходимое для оптимизации, стилизации и анимации изображений. Реализуйте свои творческие идеи, используя широкий набор инструментов для настройки света и оттенков, обрезки и применения фильтров. Функция анимации позволит легко добавлять движения частиц, создавая естественные и захватывающие эффекты. Анимированные декорации, замена неба и удаление объектов помогут воплотить любые идеи без компромиссов.
Инструменты анимации предлагают:
- Реалистичные анимированные наложения для создания динамичного и атмосферного контента;
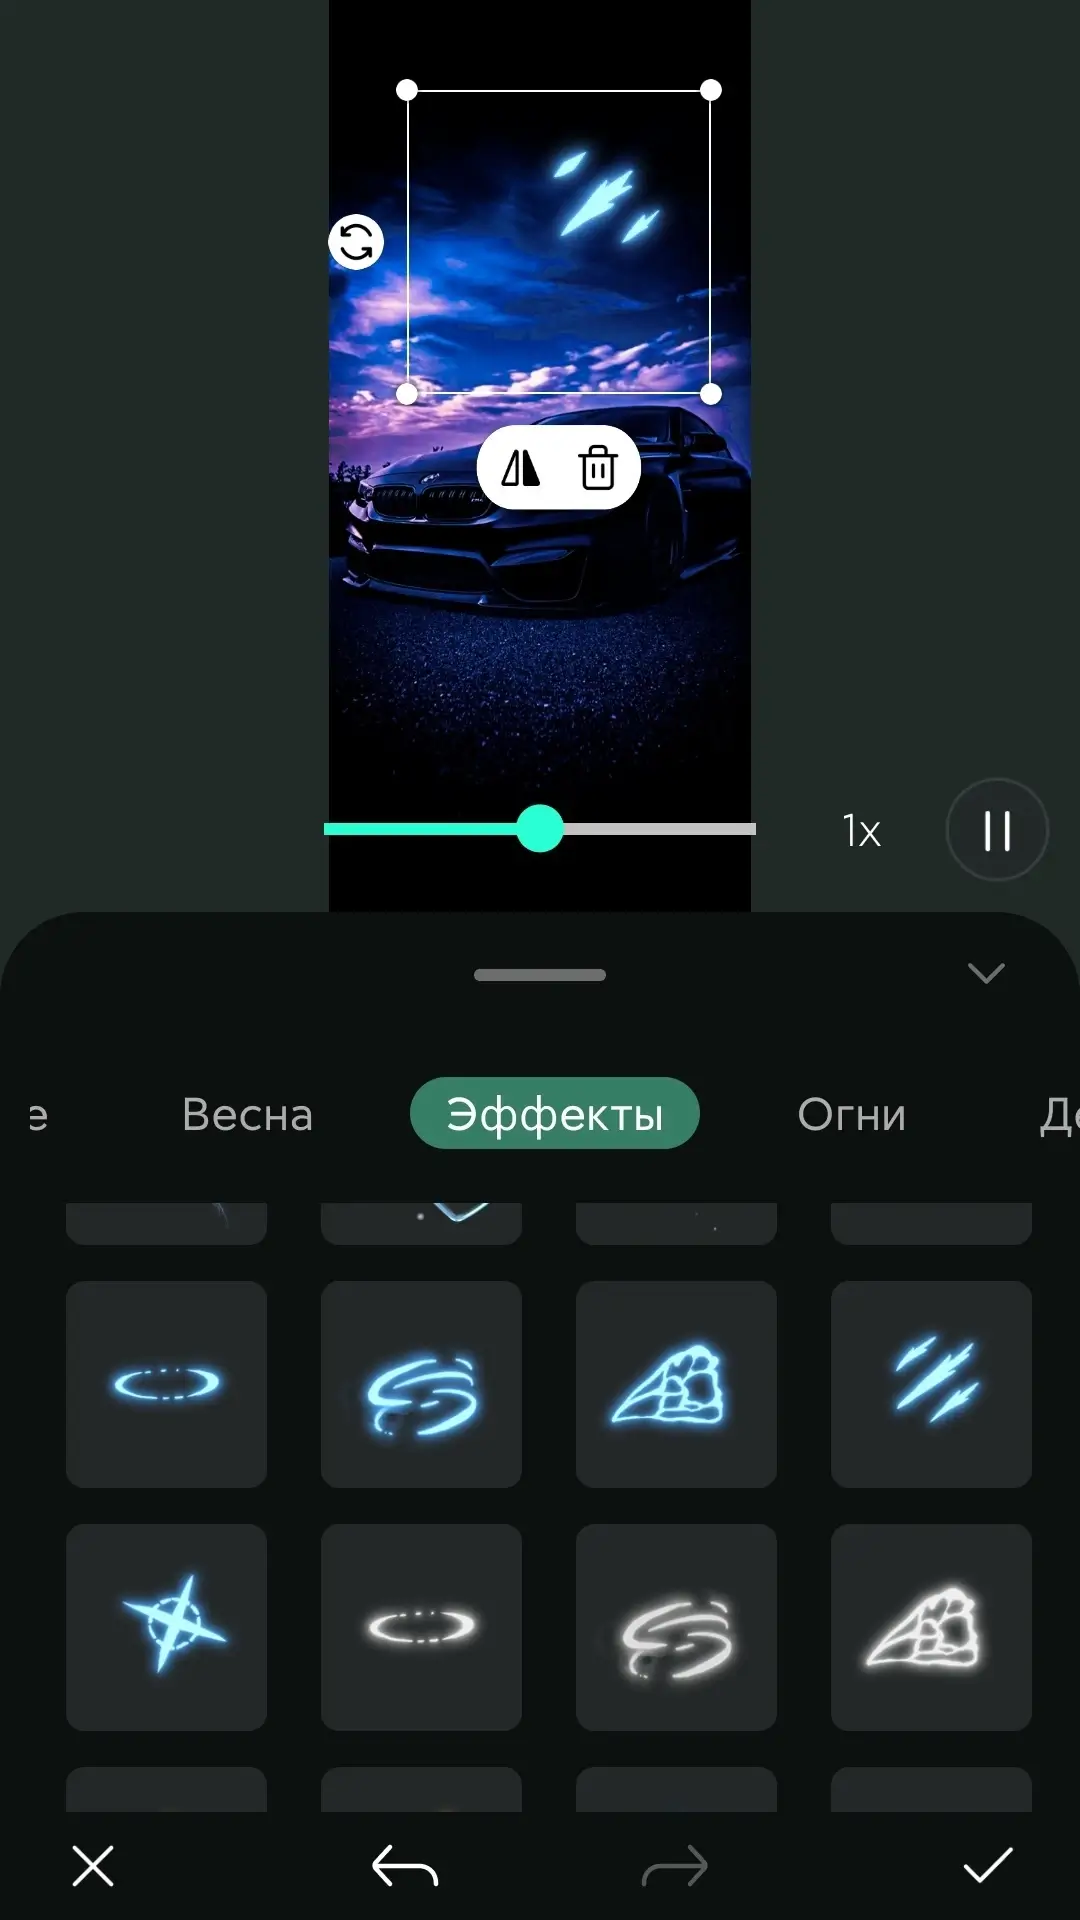
- Анимированные декорации для индивидуальных стилей, добавляйте цветы, животных, эмоции и другие элементы;
- Анимированную дисперсию для драматических эффектов с настройкой направления и формы частиц;
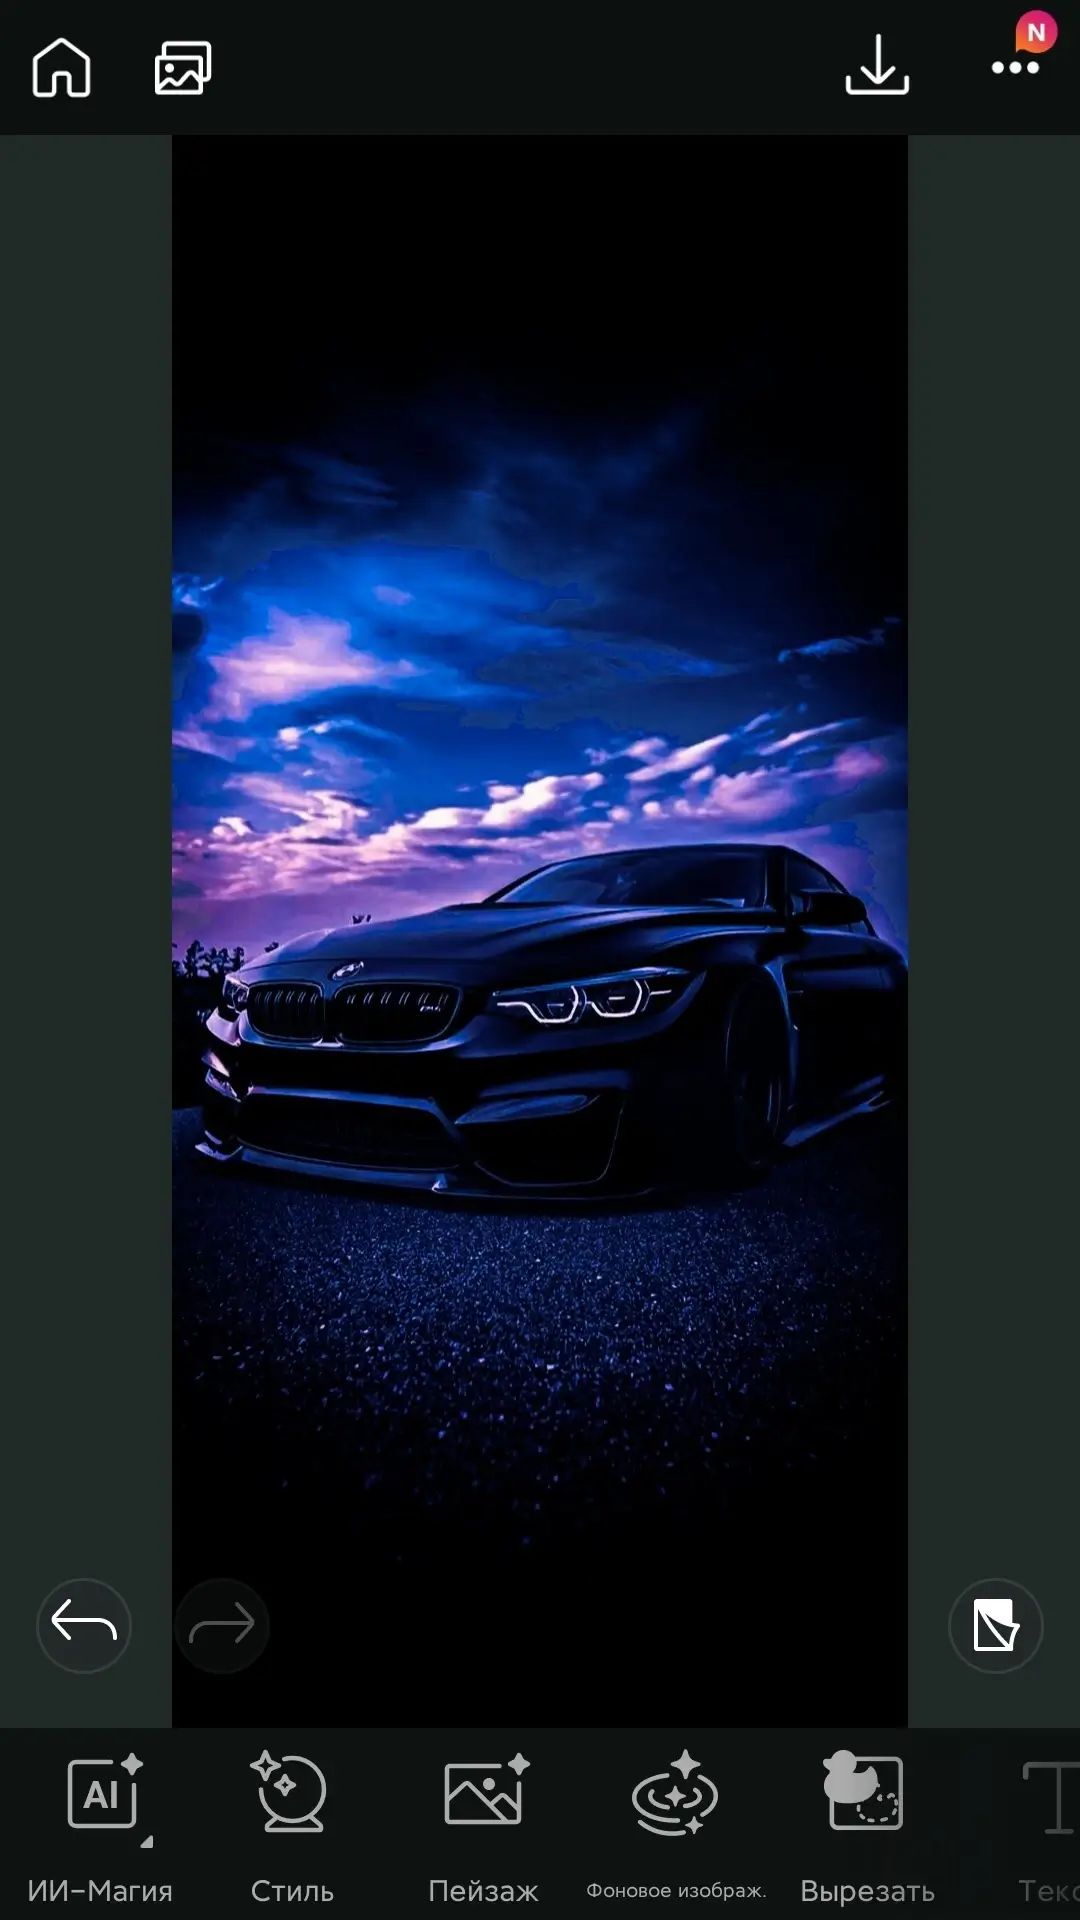
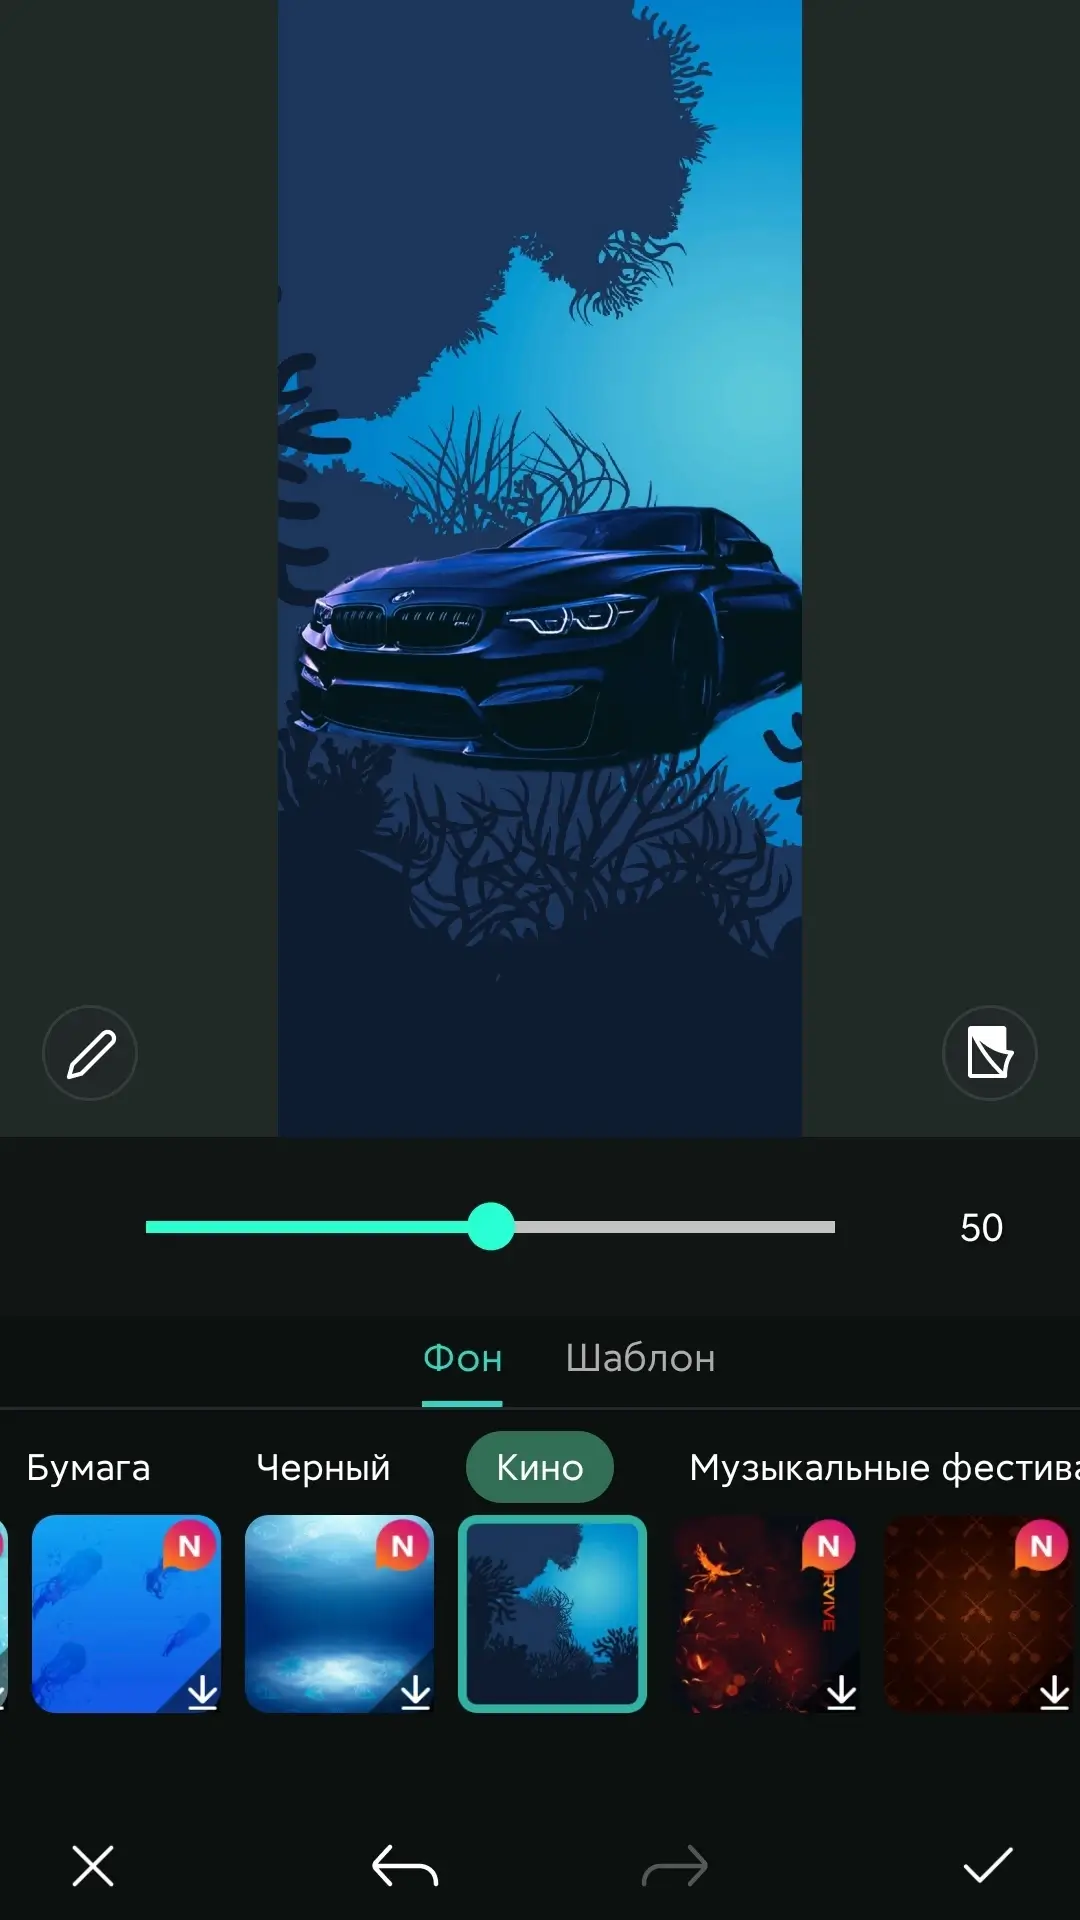
- Редактирование с использованием ИИ, включая замену неба, эффекты и удаление объектов.
Особенности приложения:
- Деликатная коррекция лица;
- Обрезка и вращение изображений;
- Удаление объектов одним нажатием;
- Инструменты баланса белого, HDR и виньетки;
- Сохранение изображений в 4K Ultra HD разрешении;
- Настройка яркости, контрастности, цветовой температуры и насыщенности;
- Фоторетушь, селфи-редактор и удаление эффекта красных глаз;
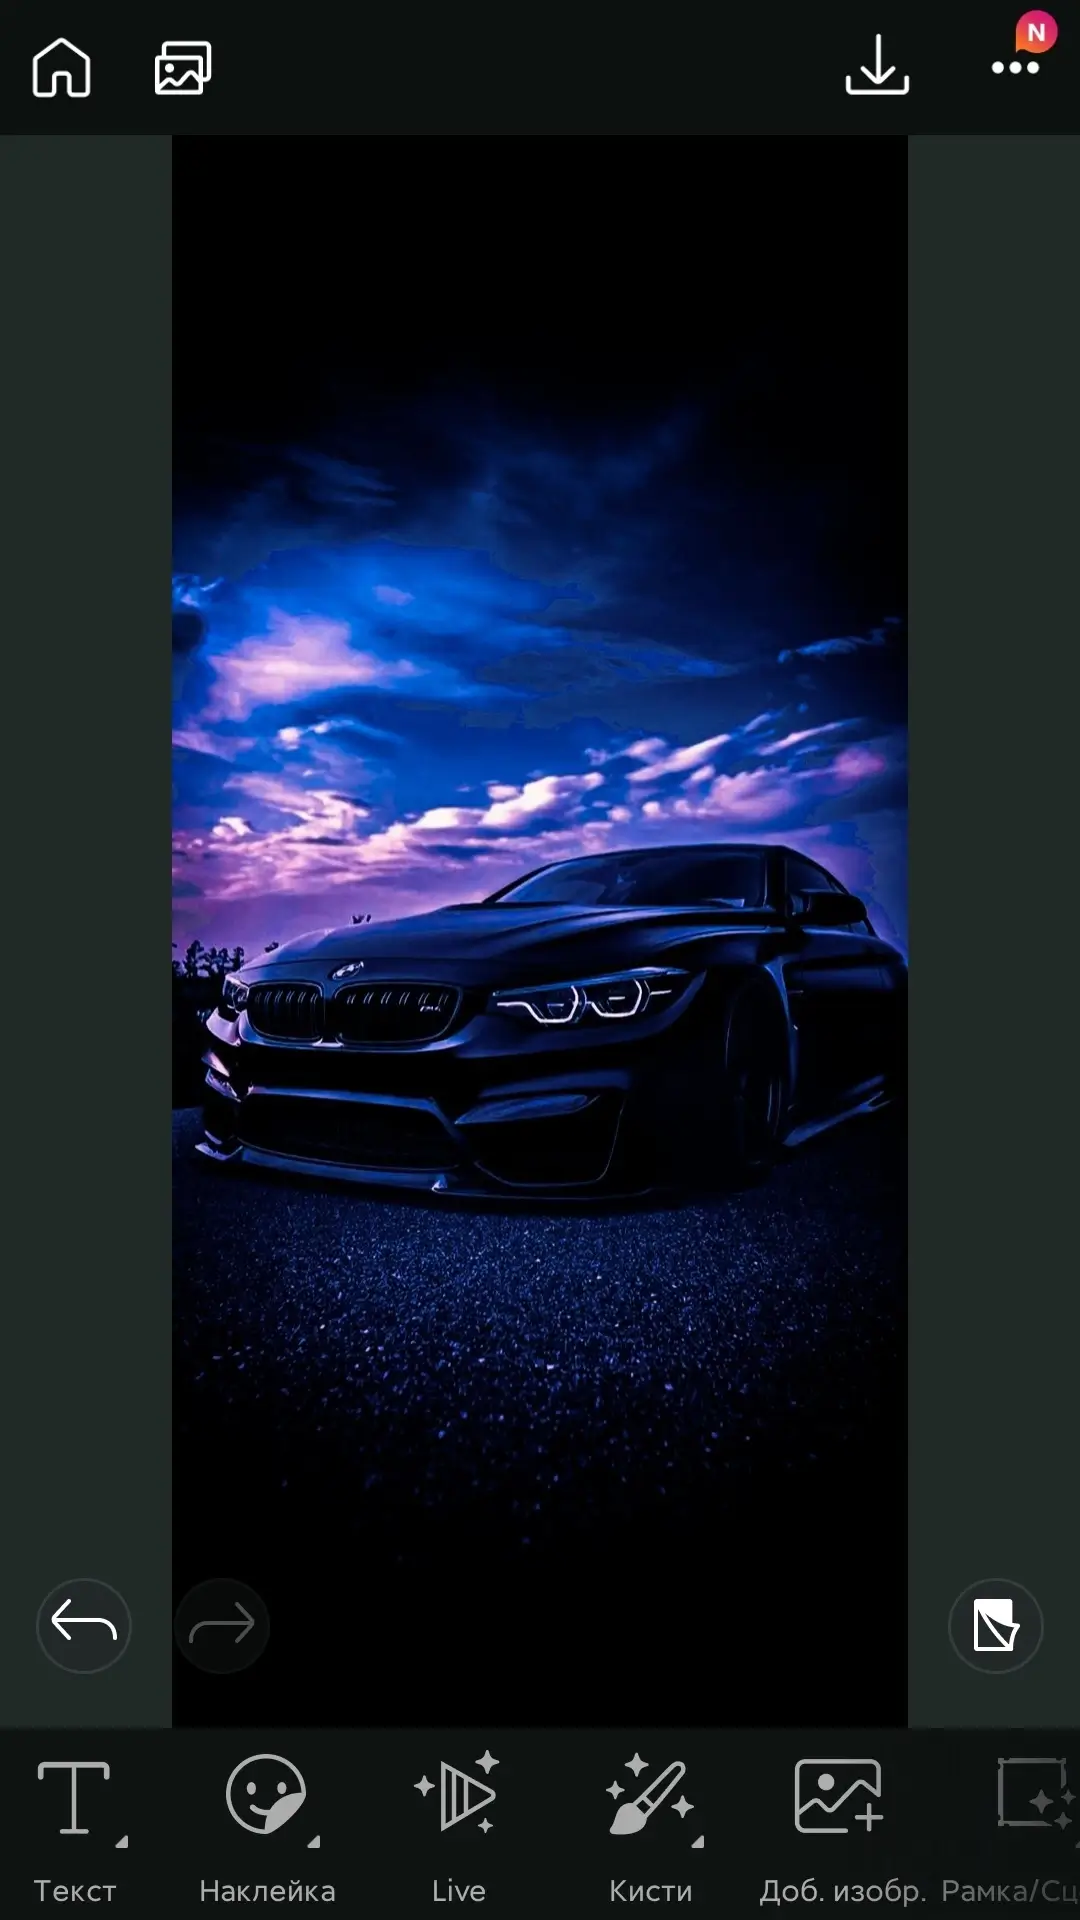
- Коллажи, градиентные маски, размытие и стикеры;
- Замена неба для драматического эффекта;
- Волшебная кисть для изменения стиля;
- Инструмент InstaFill для Instagram;
- Добавление лучей света;
- Подсветка и тень;
- (ИИ-функция) Замена неба с использованием эффектных шаблонов;
- (ИИ-функция) Автоматическое выделение объектов для идеального вырезания;
- (ИИ-функция) Превращение снимков в произведения искусства с помощью умной кисти.
Особенности модификации (от FuRReX):
- Premium разблокирован (AI-кредиты являются серверной функцией);
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
PhotoDirector v20.16.5 (90201650) (Pro)
apk
217.29 Mb
83
Версия 20.16.5 (90201650)
Архитектура ARM64
OS(MIN) Android 11.0+ (API 30)
VirusTotal
01.10.2026, 00:34
Файл
photodirector_v20_16_5_arm64_modded_kill.apk
Имя
PhotoDirector
Пакет
com.cyberlink.photodirector
MD5
c09115b5b6109b94442676ad8479e8bf
SHA-1
7e35d7055203219488ee048778bce3f6b340f025
SHA-256
0241ca51358ea8b11dc78b698adcf86cbcd47078d6dbc090e17aa0afd03d7787
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
59