InShot (Pro) - Функциональный инструмент для создания и обработки фото и видео как для социальных сетей, так и для личных проектов. Приложение позволит быстро обработать контент, добавив музыку, текст, эффекты или стикеры, а также выполнить качественный монтаж с помощью инструментов искусственного интеллекта.
Объединяйте и обрезайте клипы, изменяйте скорость, накладывайте аудио, применяйте фильтры и создавайте эффектное слайд-шоу.
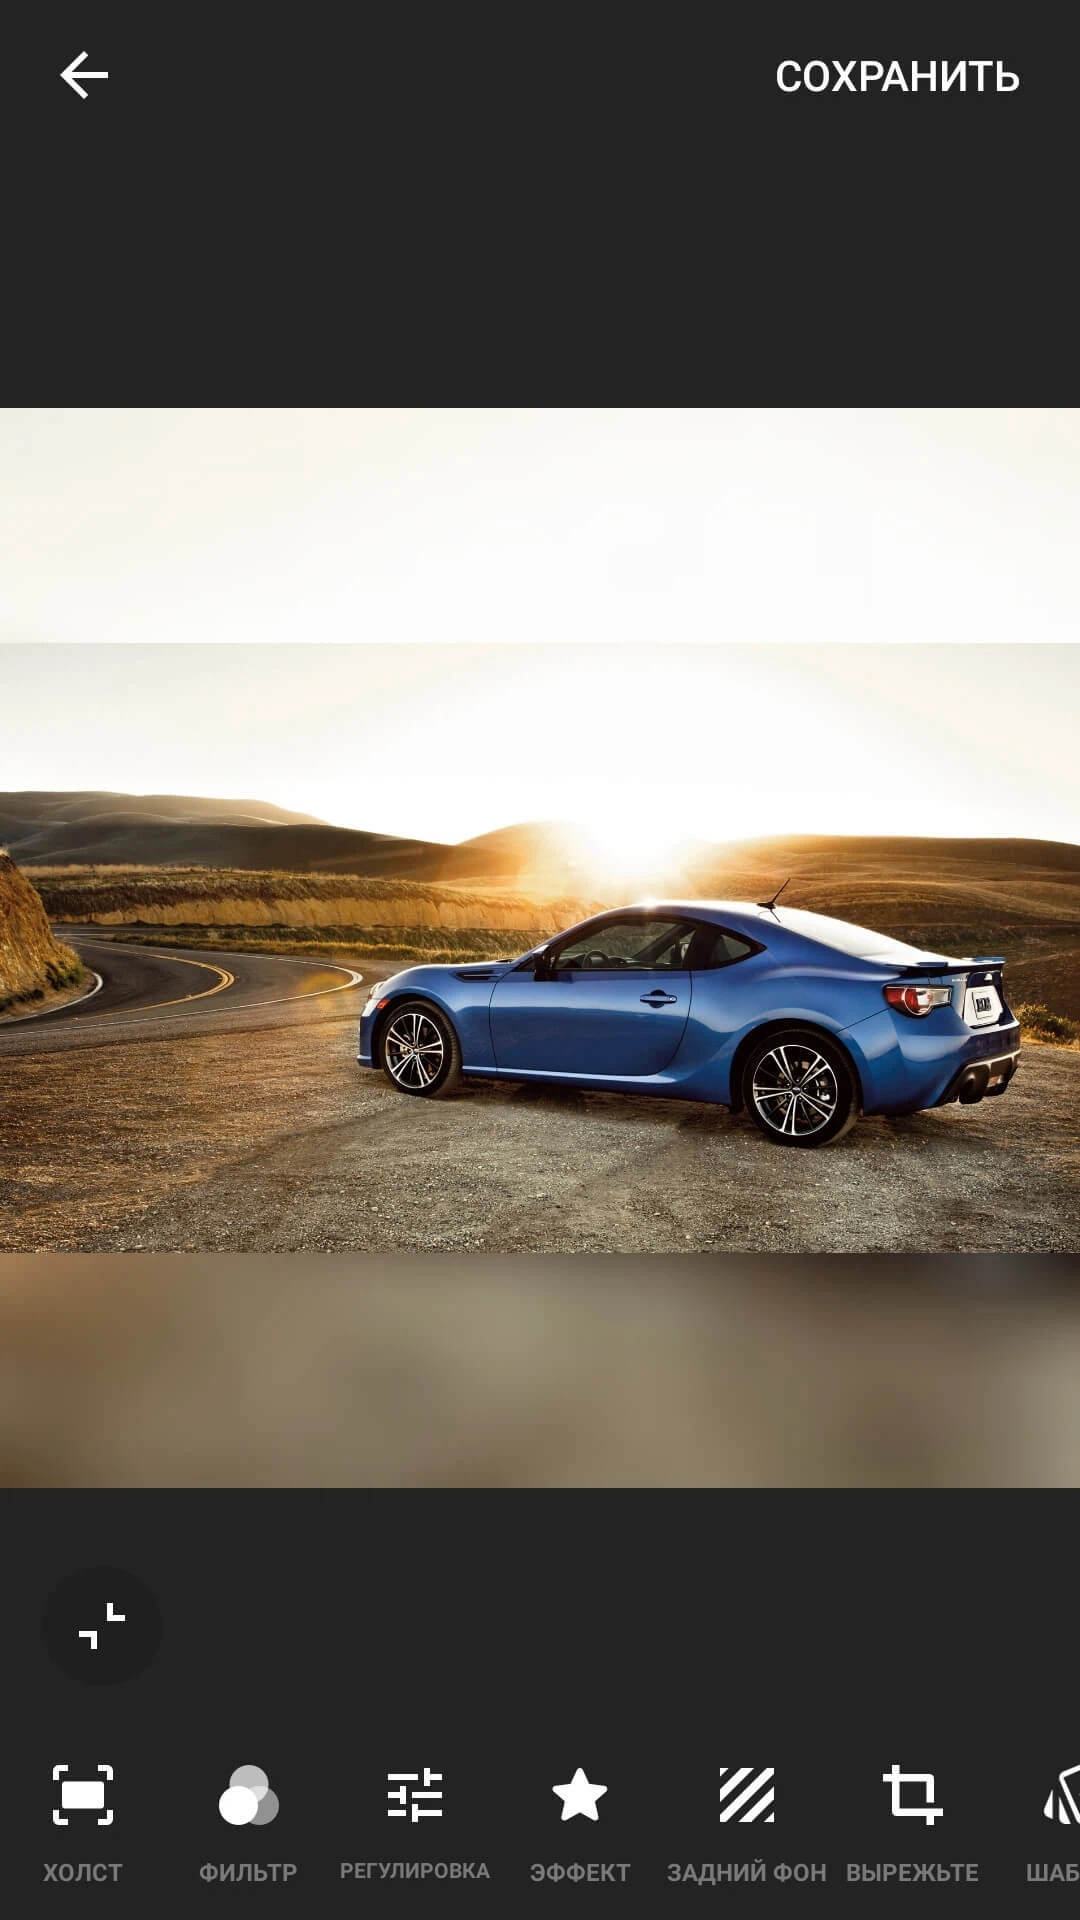
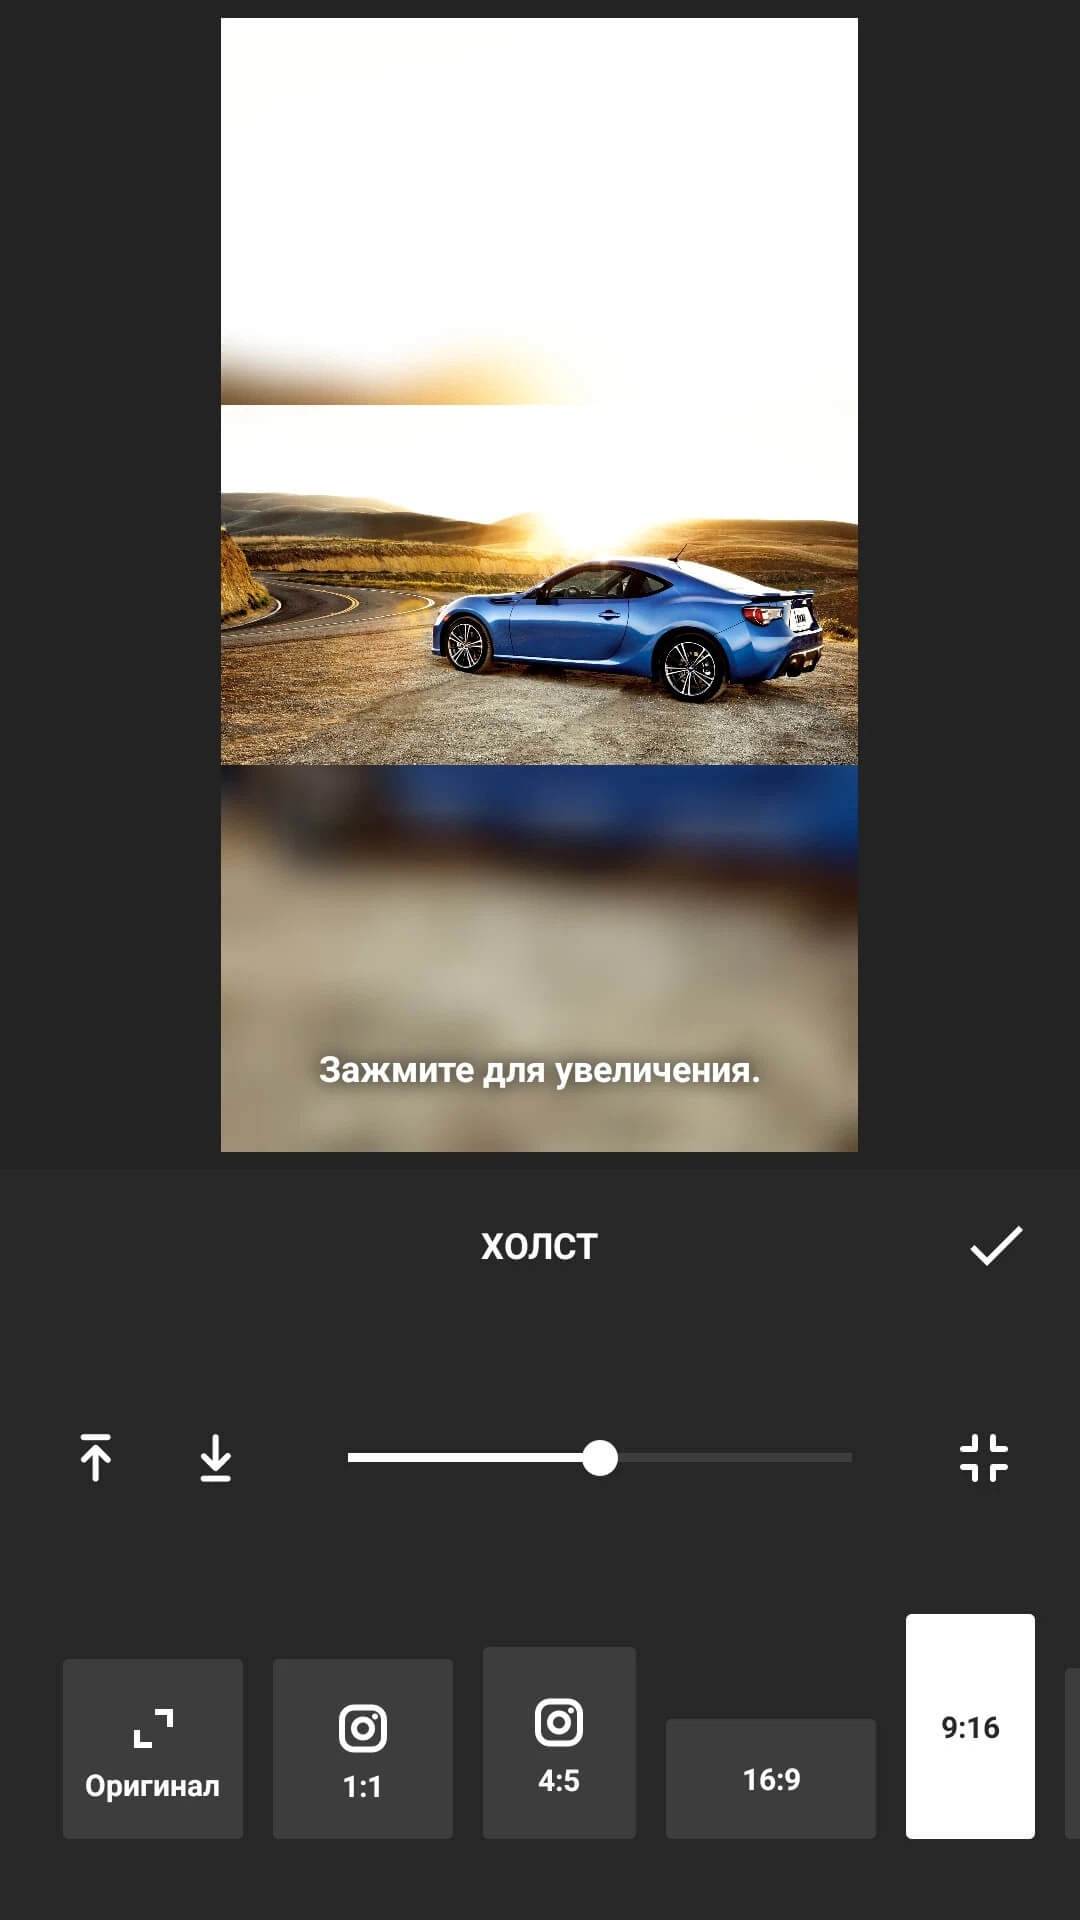
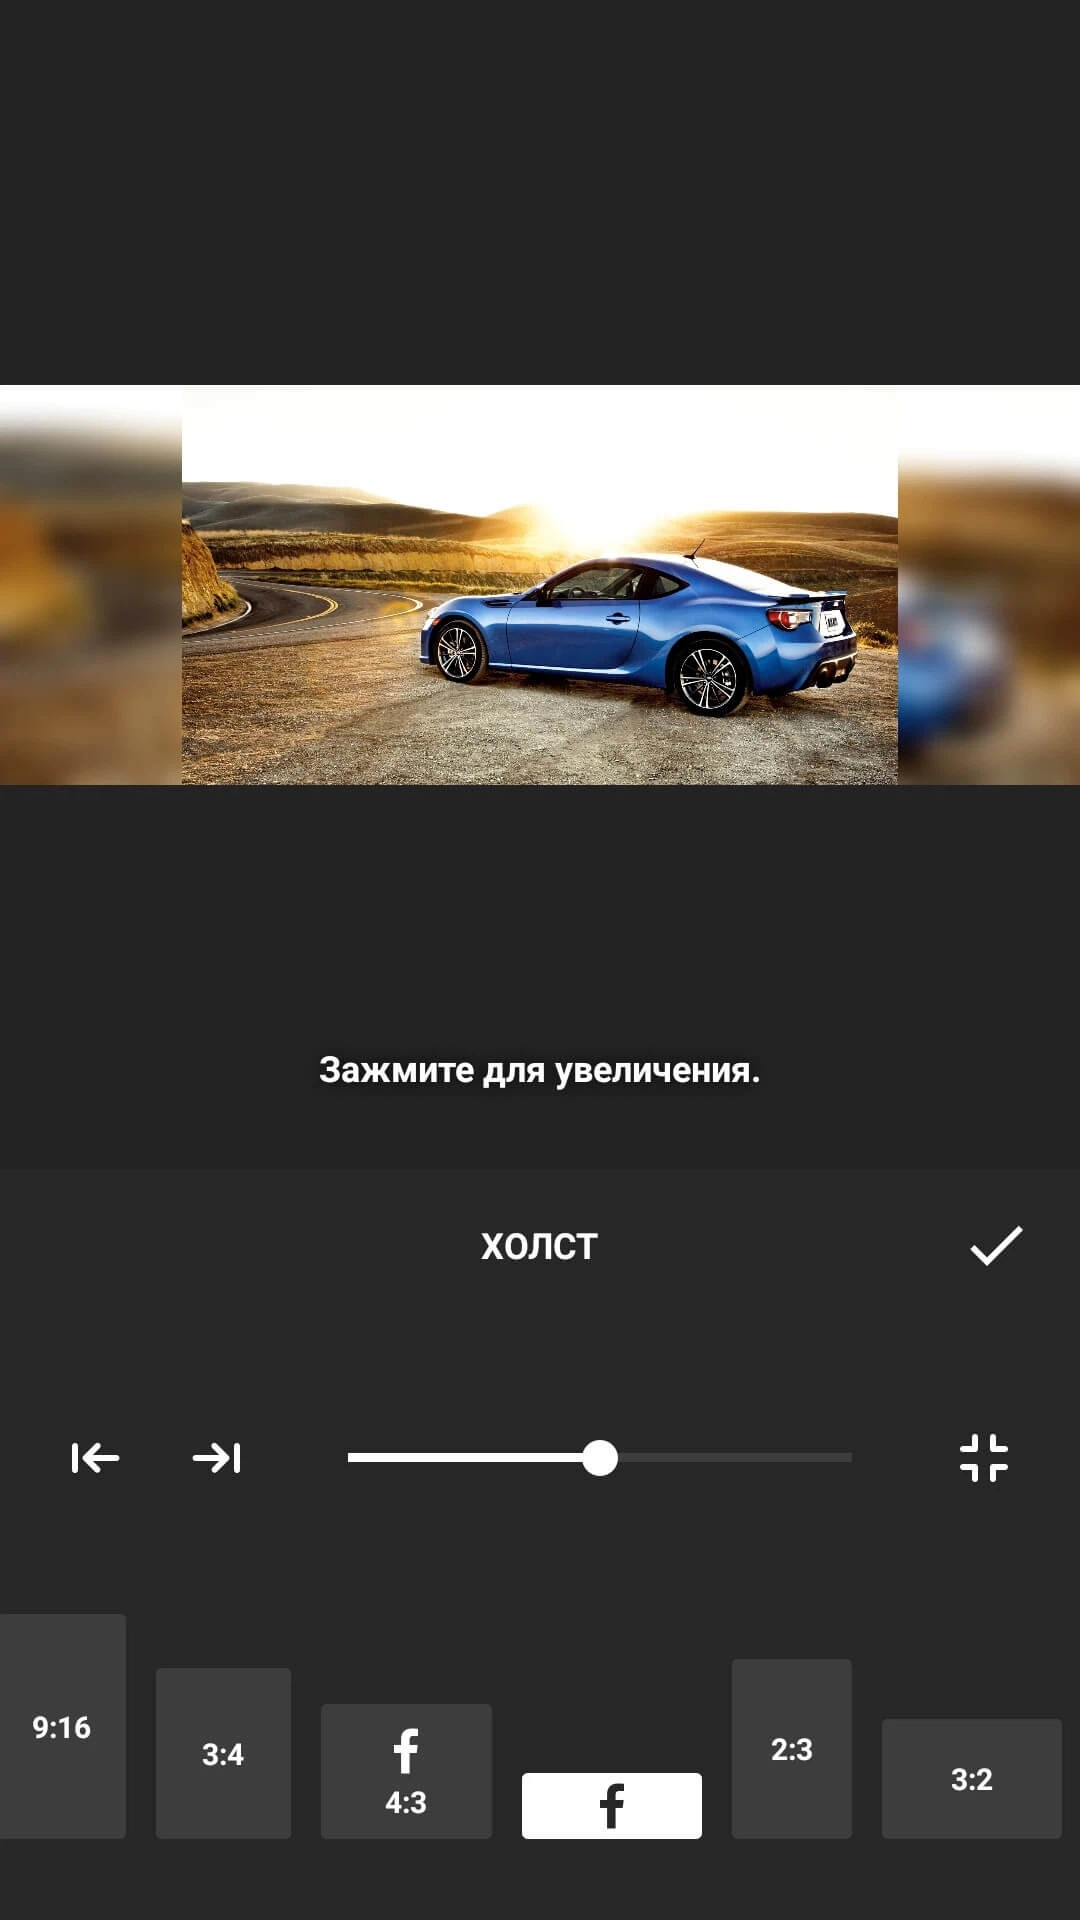
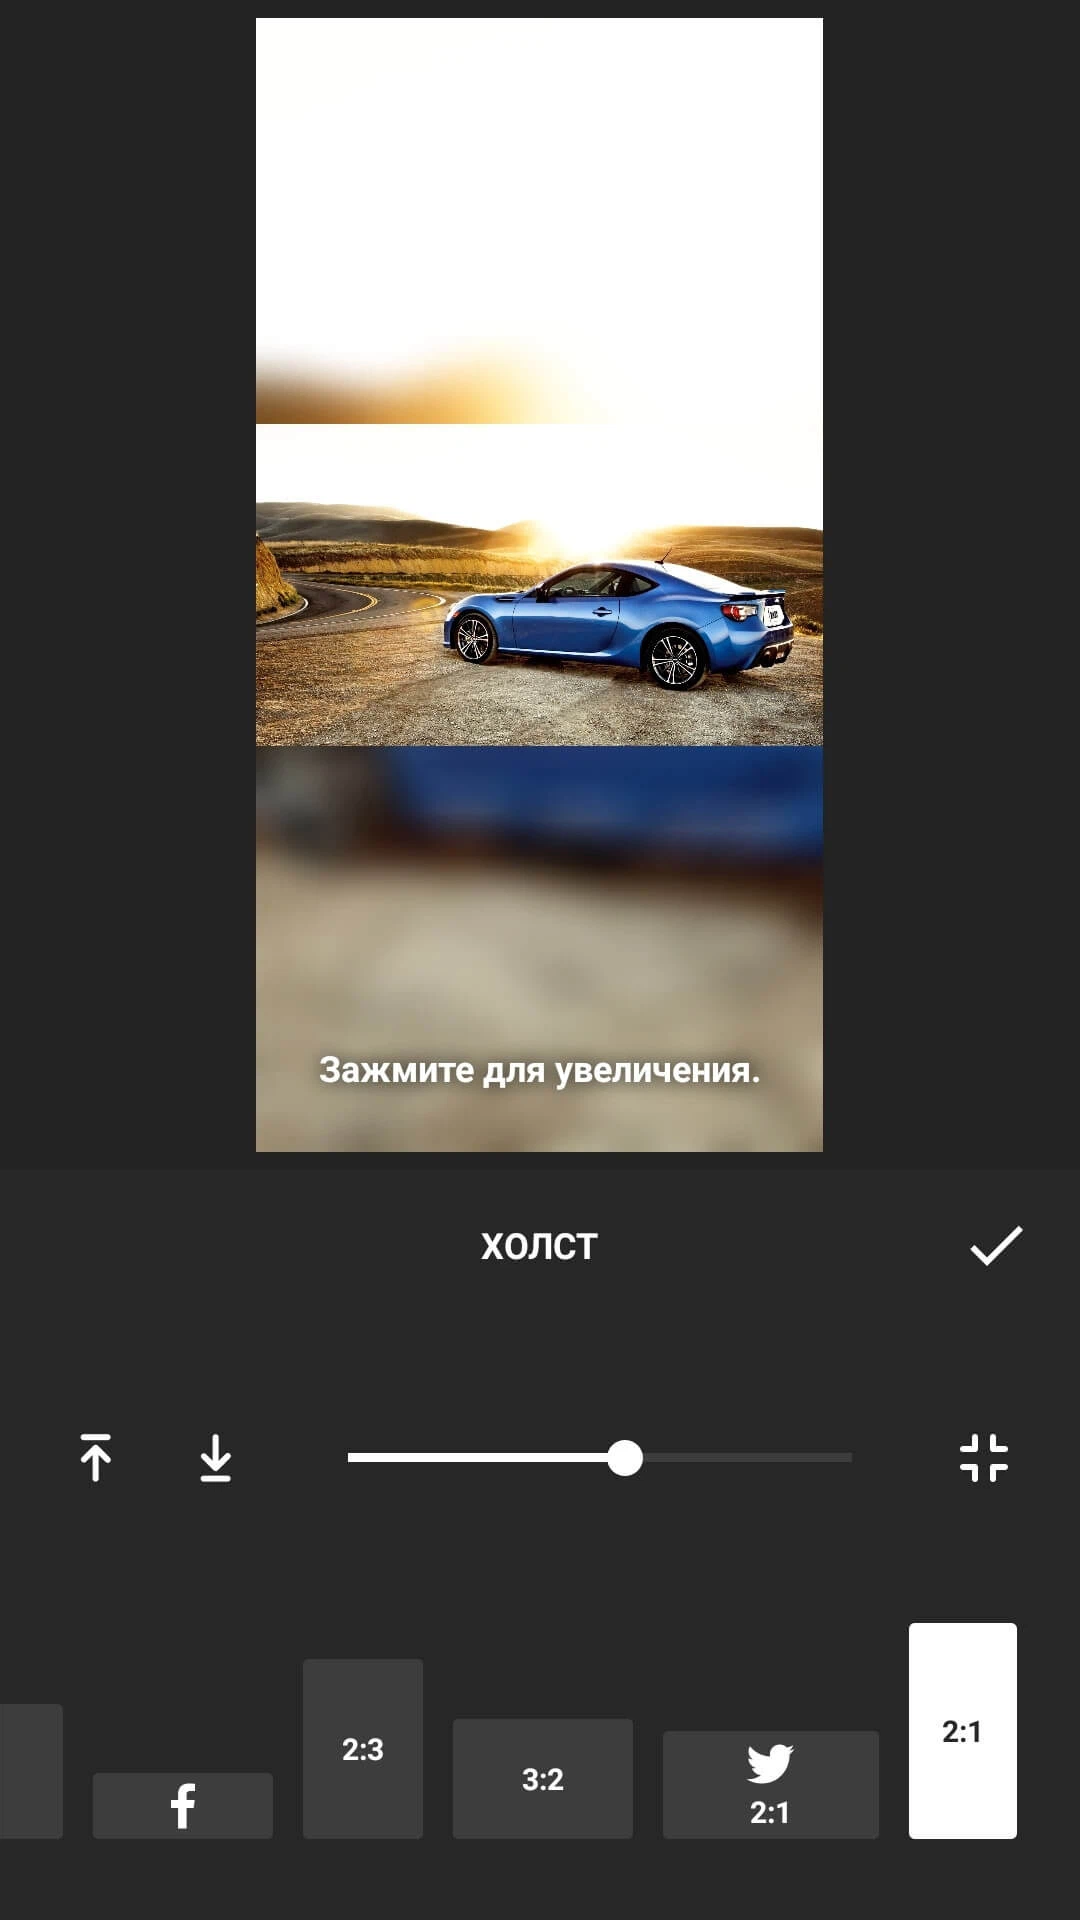
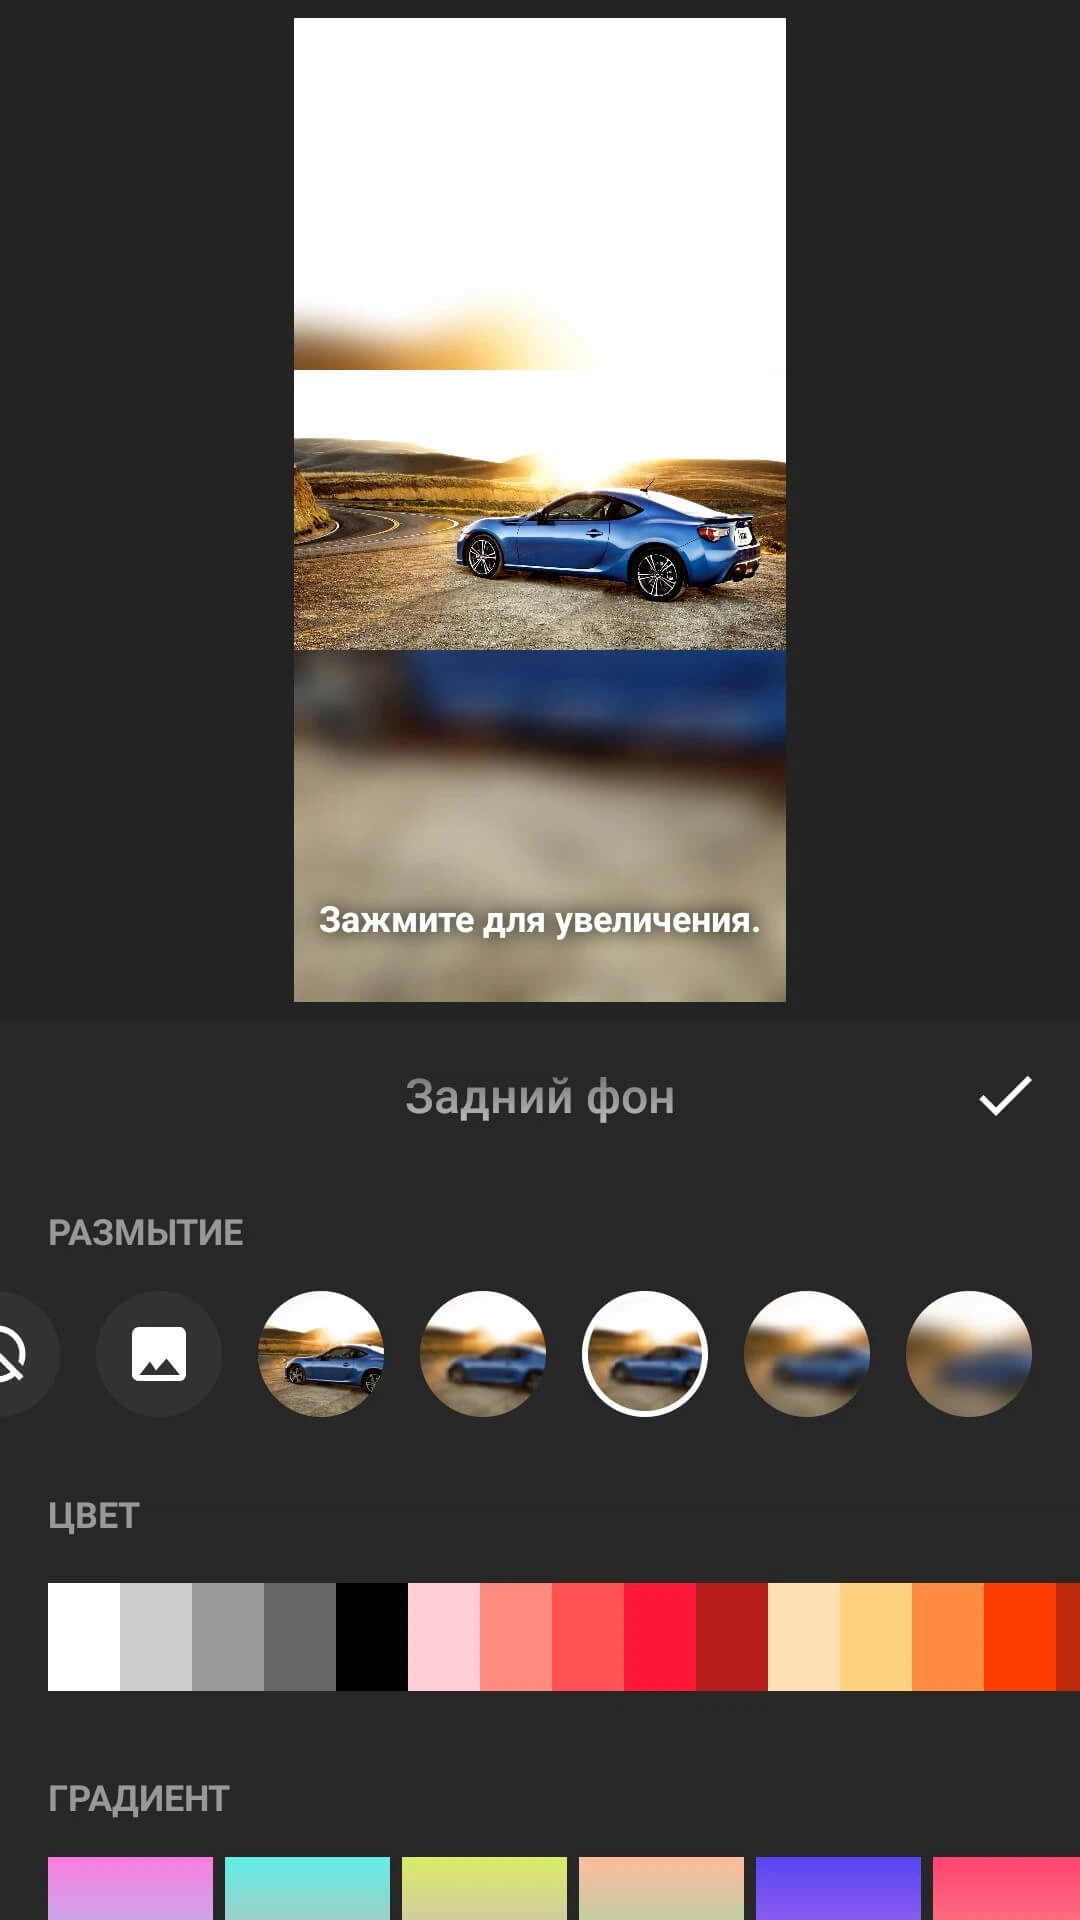
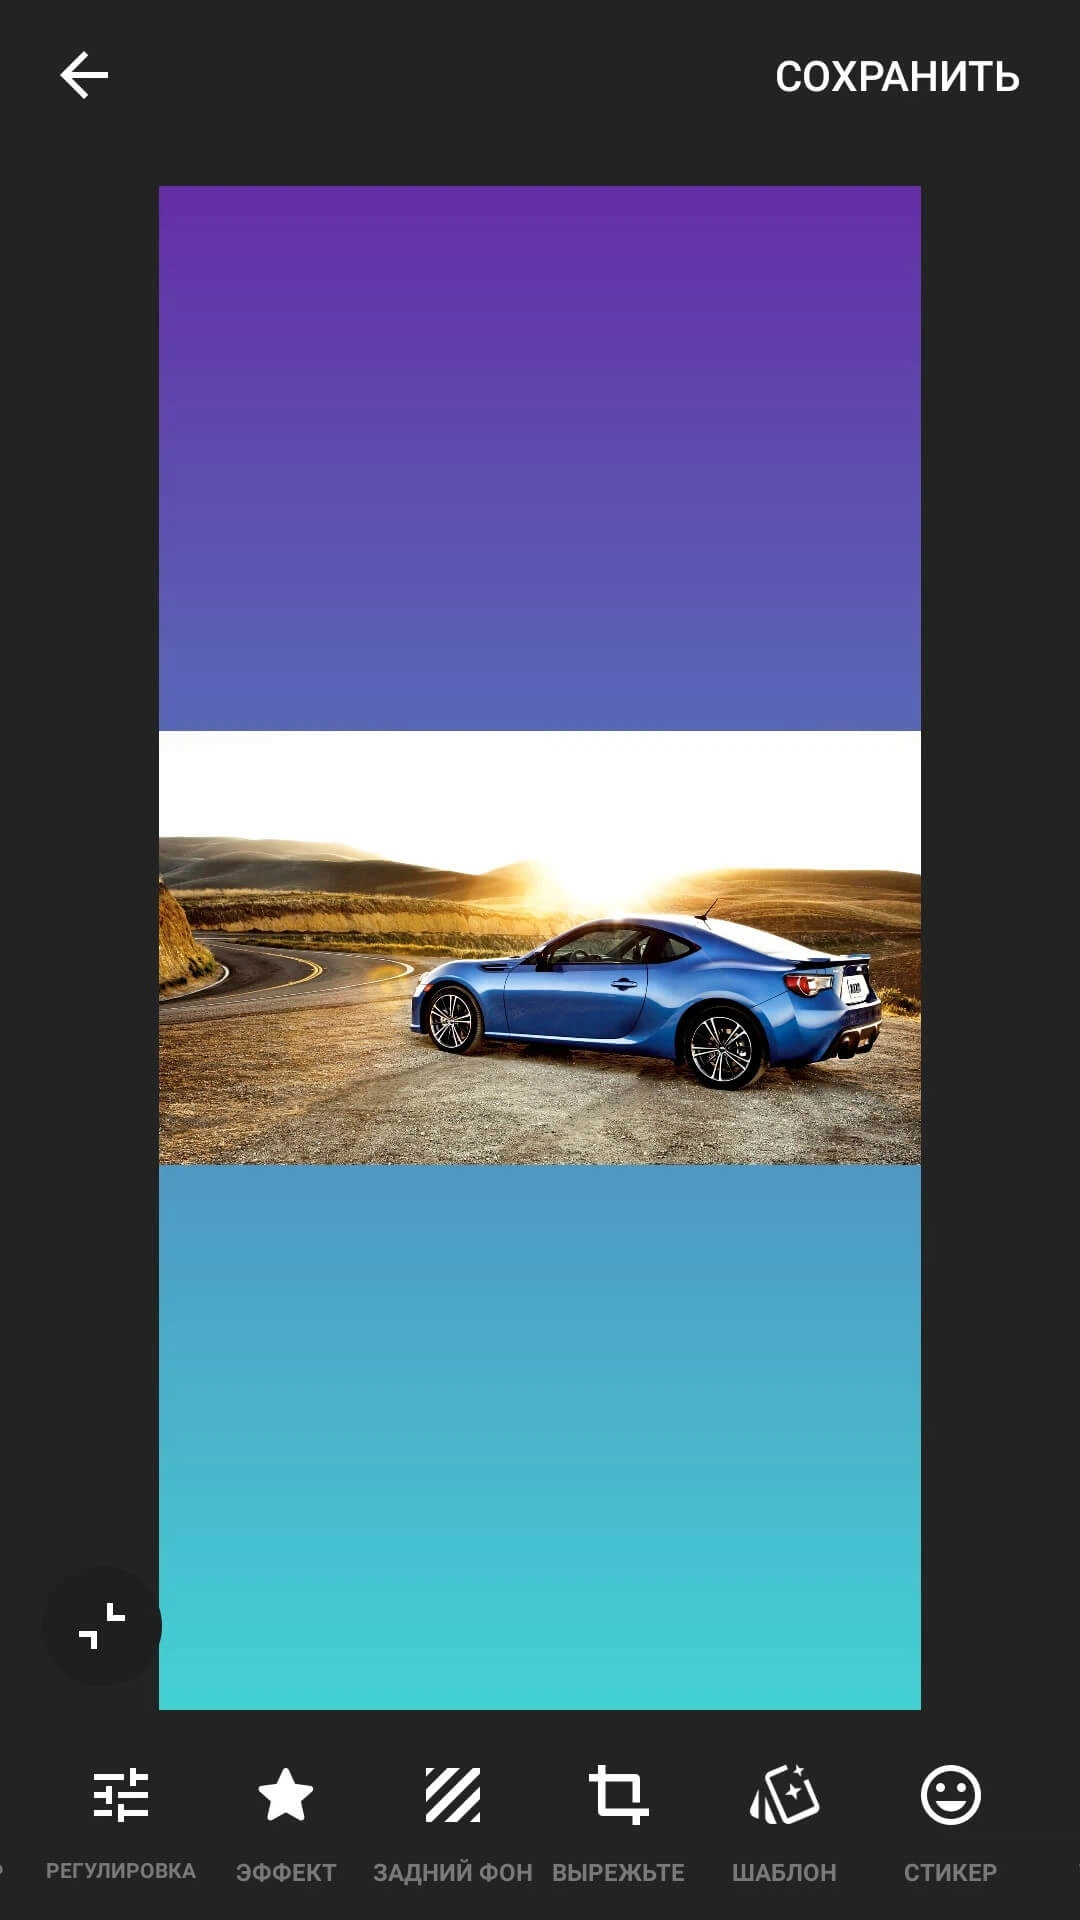
Встроенный фоторедактор предоставит возможность делать коллажи, изменять фон и применять уникальные фильтры.
Особенности приложения:
- Мощный редактор для фото и видео;
- Мгновенное удаление фона и создание субтитров;
- Добавление собственной музыки и звуковых эффектов;
- Удобный фоторедактор с возможностью коллажирования;
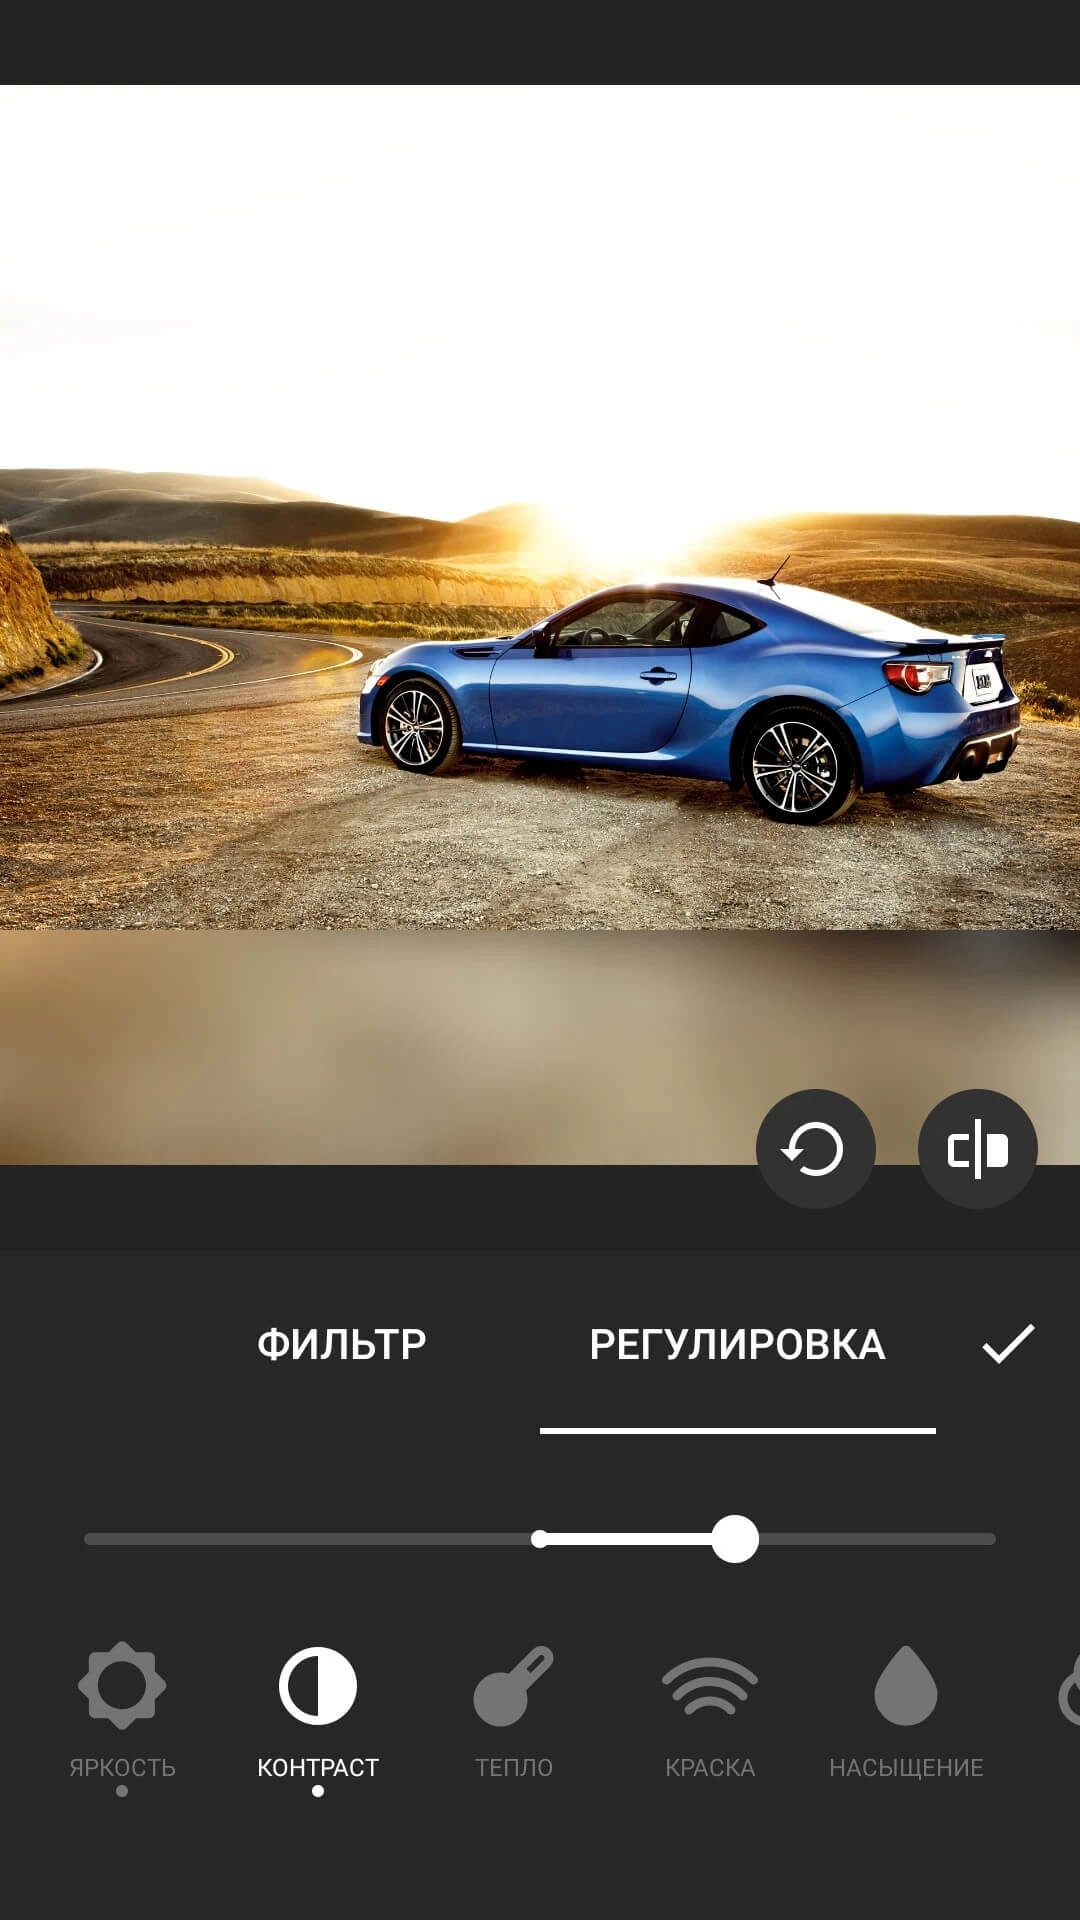
- Богатый выбор фильтров, эффектов, стикеров и шрифтов;
- Обработка видео с профессиональными инструментами;
- Использование ИИ для автоматической обработки;
- Синхронизация аудио и видео в пару нажатий;
- Создание анимированных титров.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
InShot v2.241.1553 (Pro)
apk
87.14 Mb
753
Версия 2.241.1553 (1553)
Архитектуры ARMv7, ARM64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
24.09.2026, 19:09
Файл
inshot_v2_241_1553_uni_modded_kill.apk
Имя
InShot
Пакет
com.camerasideas.instashot
MD5
0dfd9621e63b42e6ec53361766082a84
SHA-1
3c75991871b45d2c9184d509ec4dab9141254df7
SHA-256
0b833cc7e0865be4c8afed668b39a9ba0a955a277ca1208e75bc5048b8ca1ba3
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
60