ibisPaint X (Prime) - Мощное приложение для рисования, подходящее как новичкам, так и профессиональным художникам. Оно предлагает широкий выбор кистей, материалов, фильтров и шрифтов, а также возможность записи процесса создания иллюстрации, что особенно полезно для обучения. Воспользуйтесь интеллектуальными линейками, стабилизацией мазков, режимами наложения слоёв, а также инструментами для работы с векторной графикой и анимацией.
Благодаря поддержке ИИ и расширенным возможностям редактирования, приложение открывает большие перспективы для творчества и позволяет оптимизировать рабочий процесс.
Особенности приложения:
- Более 47000 кистей;
- Анимация и эффекты;
- Разнообразные линейки;
- Встроенная запись рисования;
- Профессиональные инструменты;
- Поддержка 2100+ шрифтов;
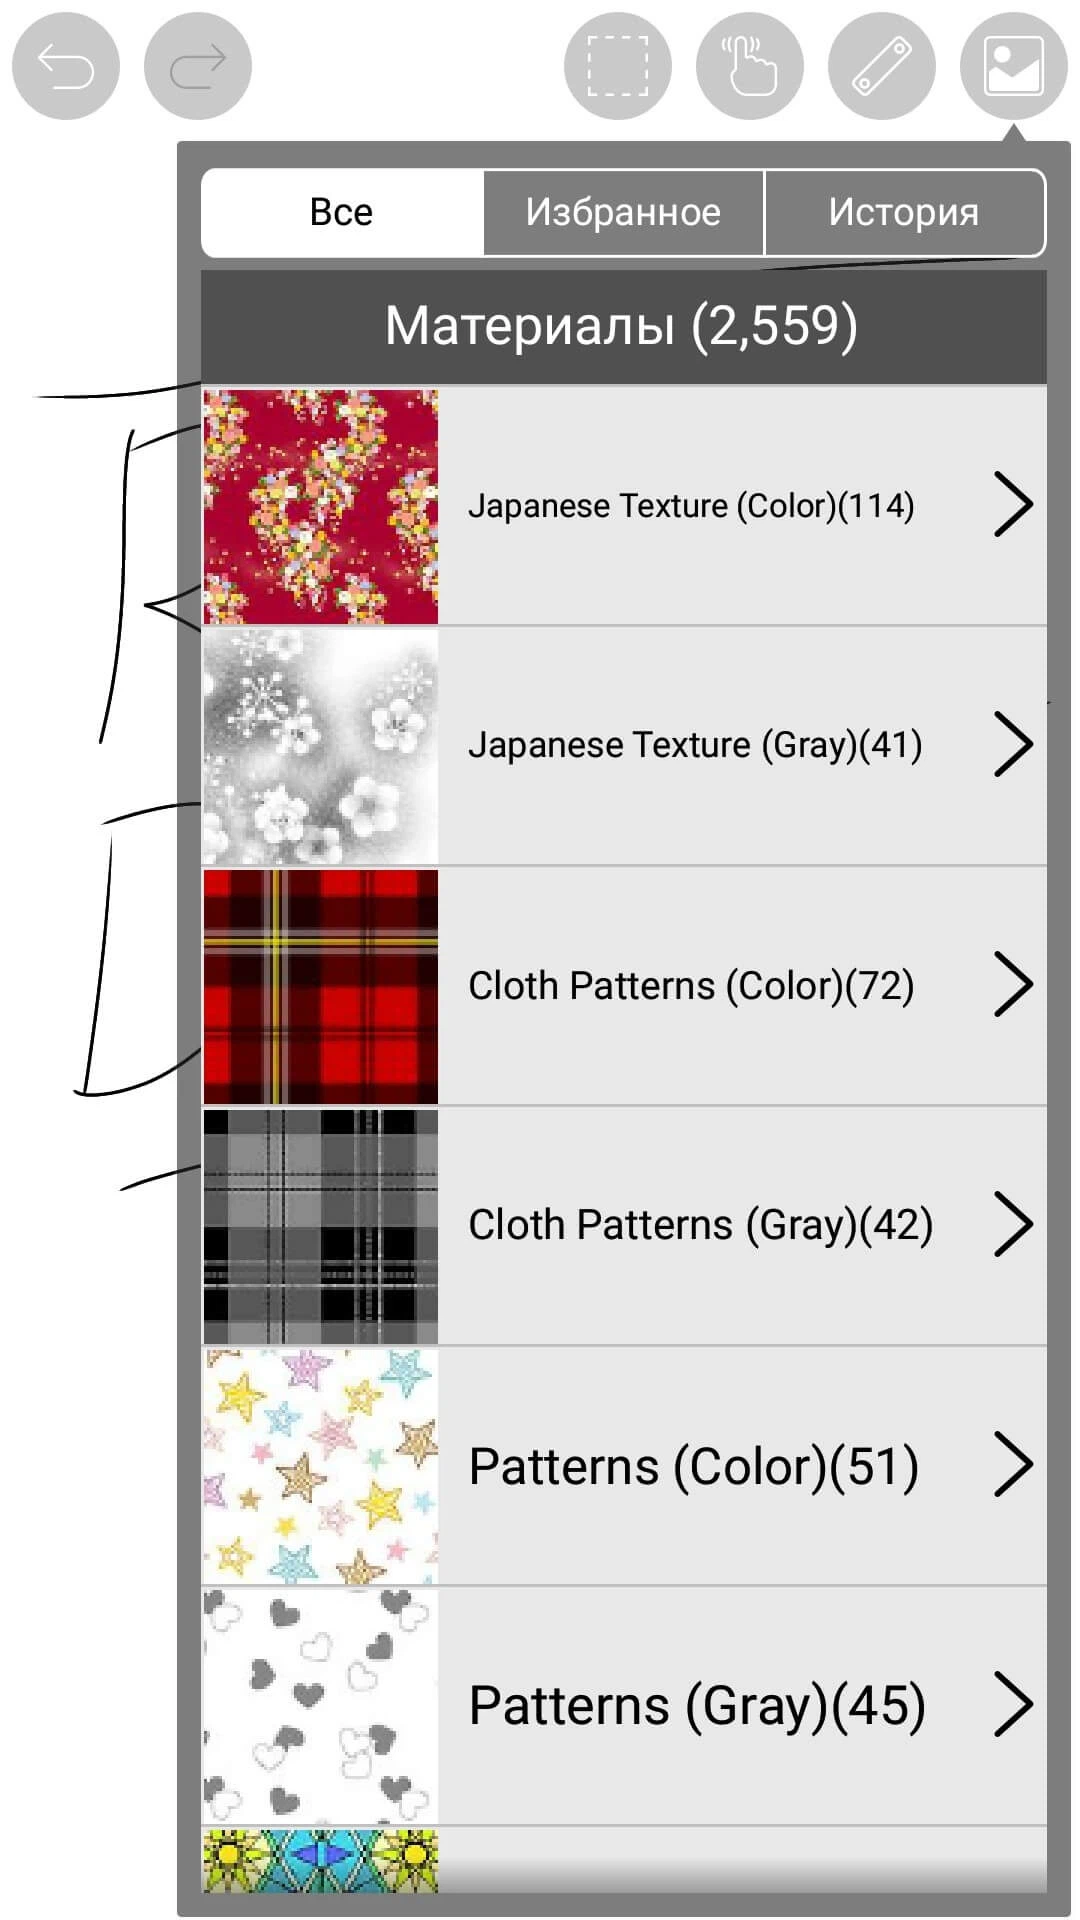
- База из 27000 материалов;
- Интеграция ИИ-функций;
- 84 уникальных фильтра;
- Векторный инструмент.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Версия с Google Play:
ibisPaint X v14.1.5 (GP) (Prime) (ARMv7)
apk
79.39 Mb
324
Версия 14.1.5 (1401050074)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
10.11.2026, 19:52
Файл
ibispaint_x_v14_1_5_gp_arm7_modded_opt_kill2.apk
Имя
ibisPaint X
Пакет
jp.ne.ibis.ibispaintx.app
MD5
175754a1405377e1bcca69a40bab8de4
SHA-1
02496e3f8819c41ac5be0aecd829f49bf1b5ce38
SHA-256
26168d2f87aa22a065c1b20378d2064b44422471f2185c2886d8143d90c37082
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
K7GWTrojan ( 005887001 )DrWebTool.NPMod.1VaristAndroidOS/Obfus.D.gen!EldoradoGoogleDetectedFortinetAndroid/Obfus.RX!tr
5
47
ibisPaint X v14.1.5 (GP) (Prime) (ARM64)
apk
84.46 Mb
34
Версия 14.1.5 (1401050074)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
10.11.2026, 20:01
Файл
ibispaint_x_v14_1_5_gp_arm64_modded_opt_kill2.apk
Имя
ibisPaint X
Пакет
jp.ne.ibis.ibispaintx.app
MD5
bf323ea7aee5fde5ba06365614367cf8
SHA-1
9621cd6d9e7ce8ab25287826e7cd9009f2fc4648
SHA-256
c64907af81e2e71b626e568783572fee7e6d8bf54fe84945e16eb9fb4a974e8c
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
K7GWTrojan ( 005887001 )DrWebTool.NPMod.1GoogleDetectedVaristAndroidOS/Obfus.D.gen!EldoradoFortinetAndroid/Obfus.RX!tr
5
41
Версия с AppGallery:
ibisPaint X v14.1.4 (AG) (Prime) (ARM64)
apk
74.11 Mb
7
Версия 14.1.4 (1401040071)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
10.11.2026, 20:00
Файл
ibispaint_x_v14_1_4_ag_arm64_modded_kill2.apk
Имя
ibisPaint X
Пакет
jp.ne.ibis.ibispaintx.app.hms
MD5
602c5f47cc1c61b38a5412c9b35d0cbd
SHA-1
61ab8ee74445c9dffd6c87d0301f60760a71c926
SHA-256
4132e1c941a7c9bebcf271457be57375317d3e05a67921a4e283d5aa2c640571
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
K7GWTrojan ( 005887001 )DrWebTool.NPMod.1VaristAndroidOS/Obfus.D.gen!EldoradoGoogleDetectedRisingTrojan.Obfus/Android!8.3F7 (CLOUD)FortinetAndroid/Obfus.RX!tr
6
58