

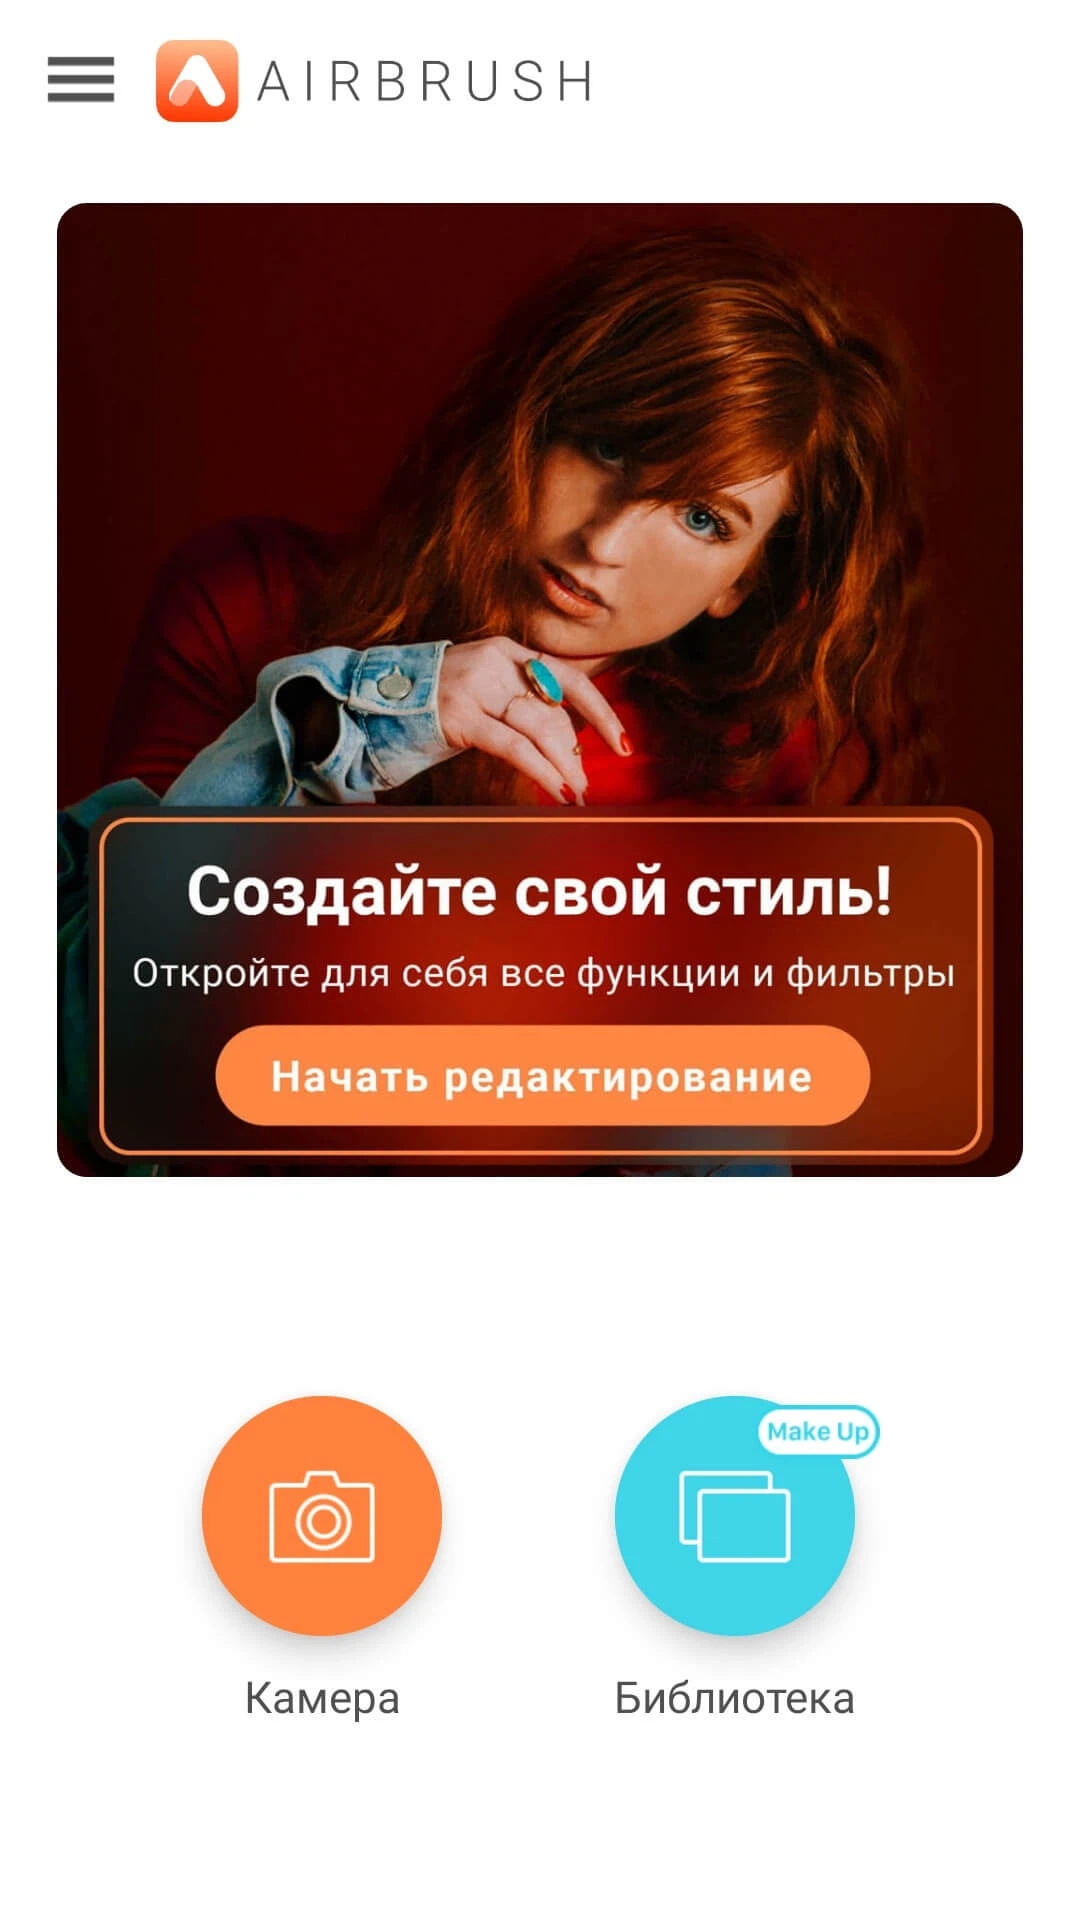
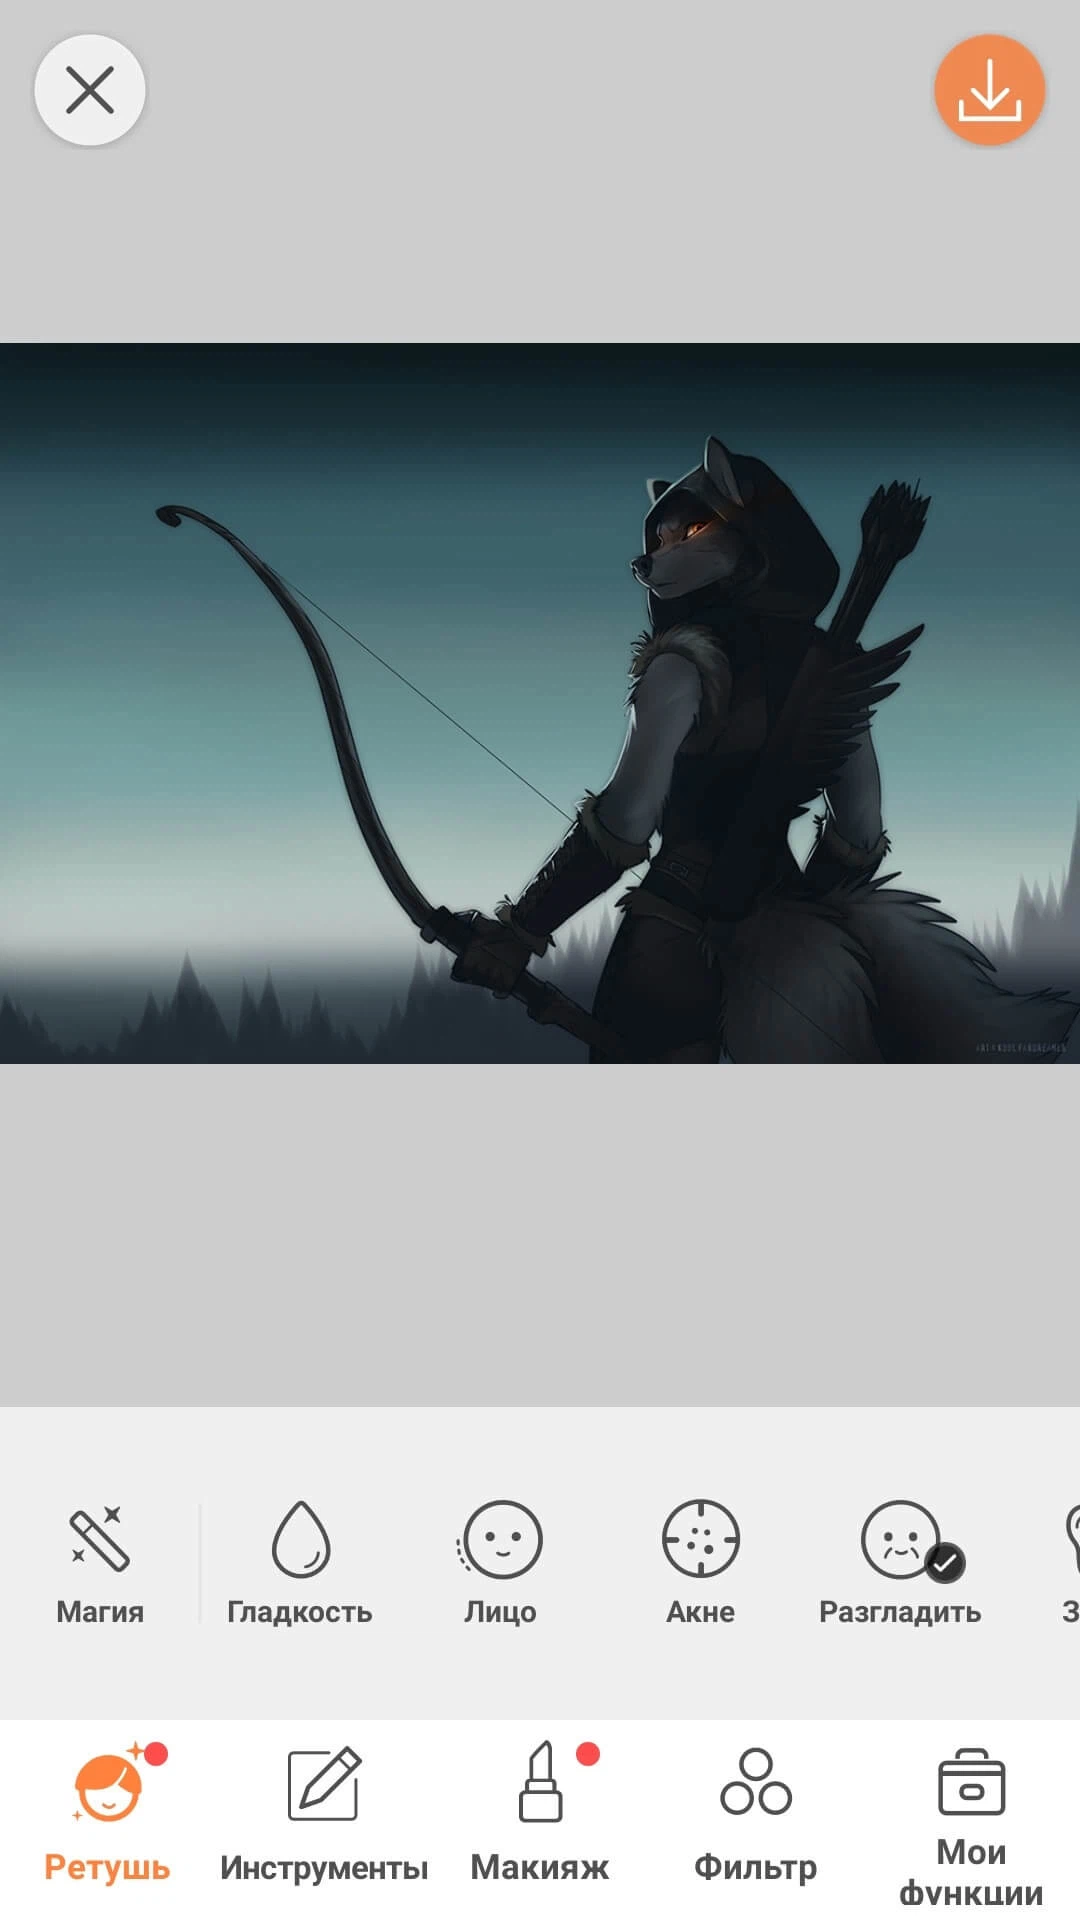
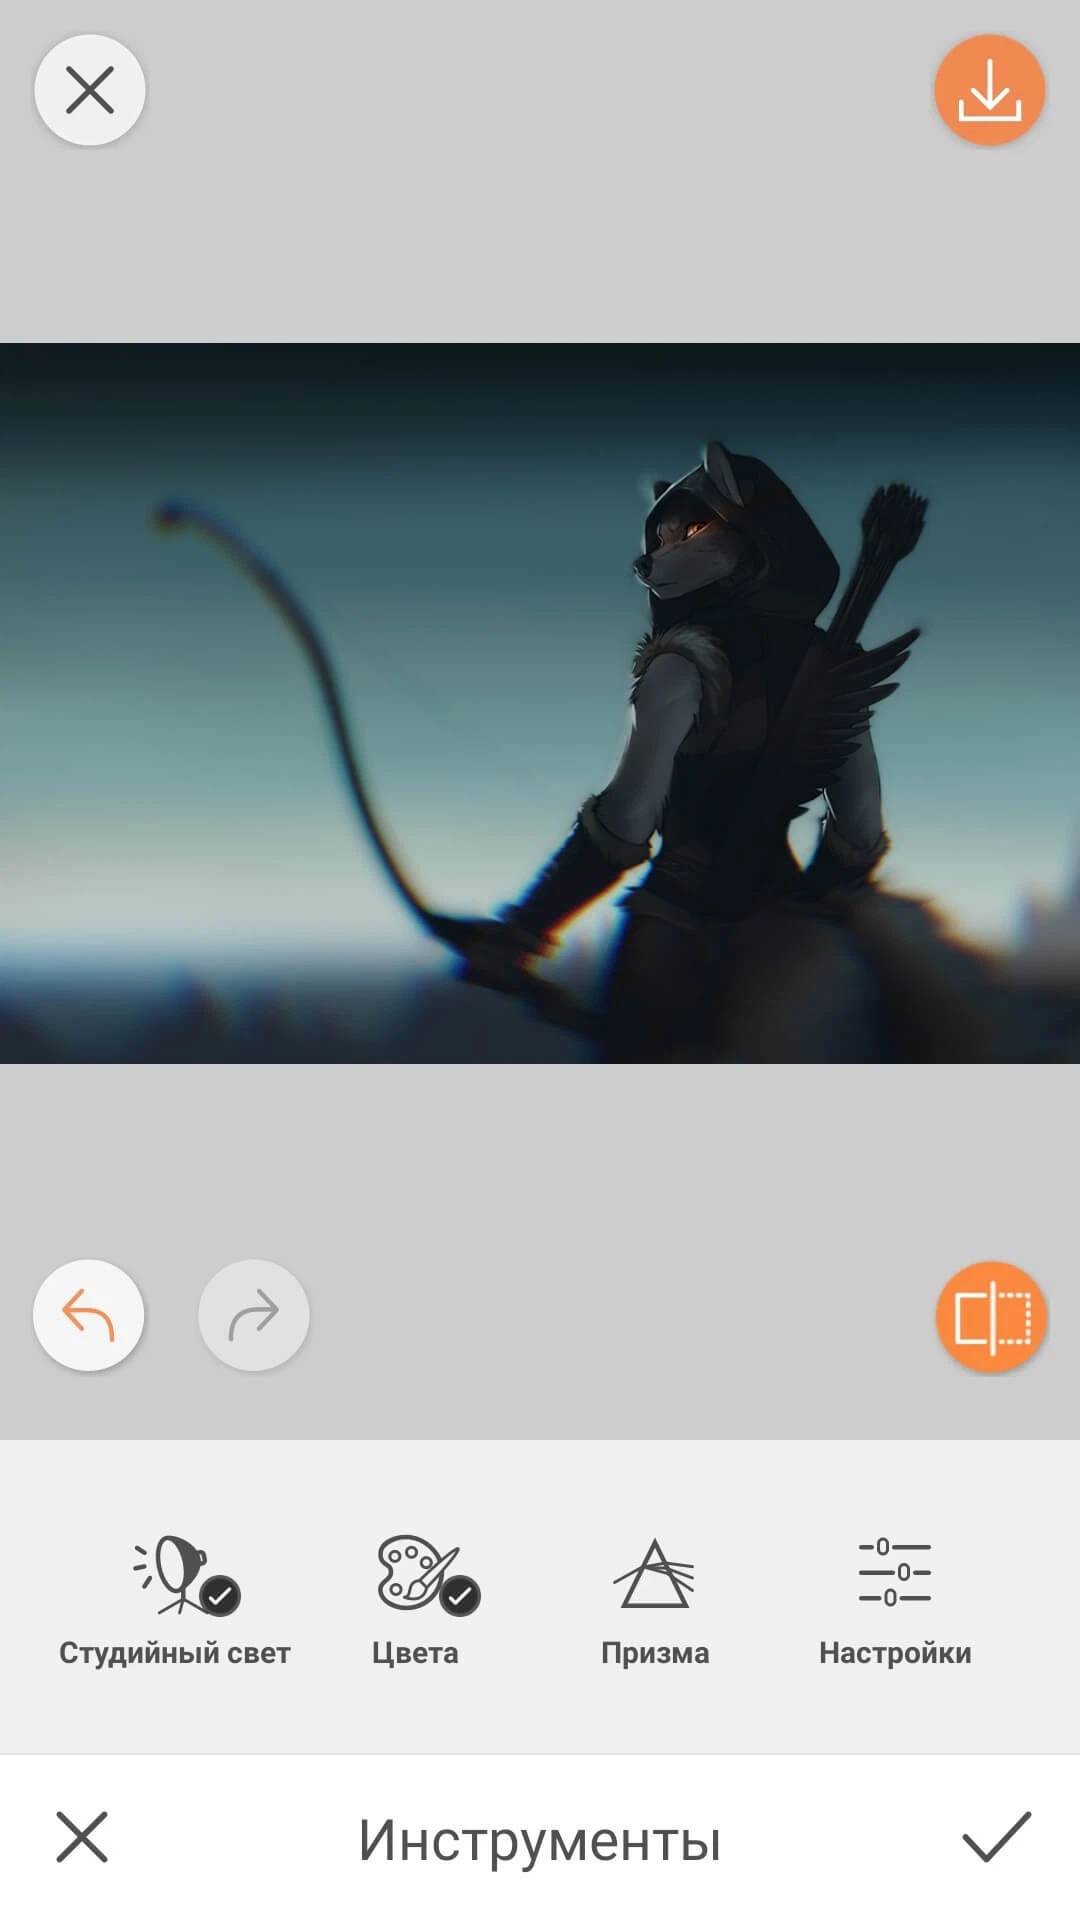
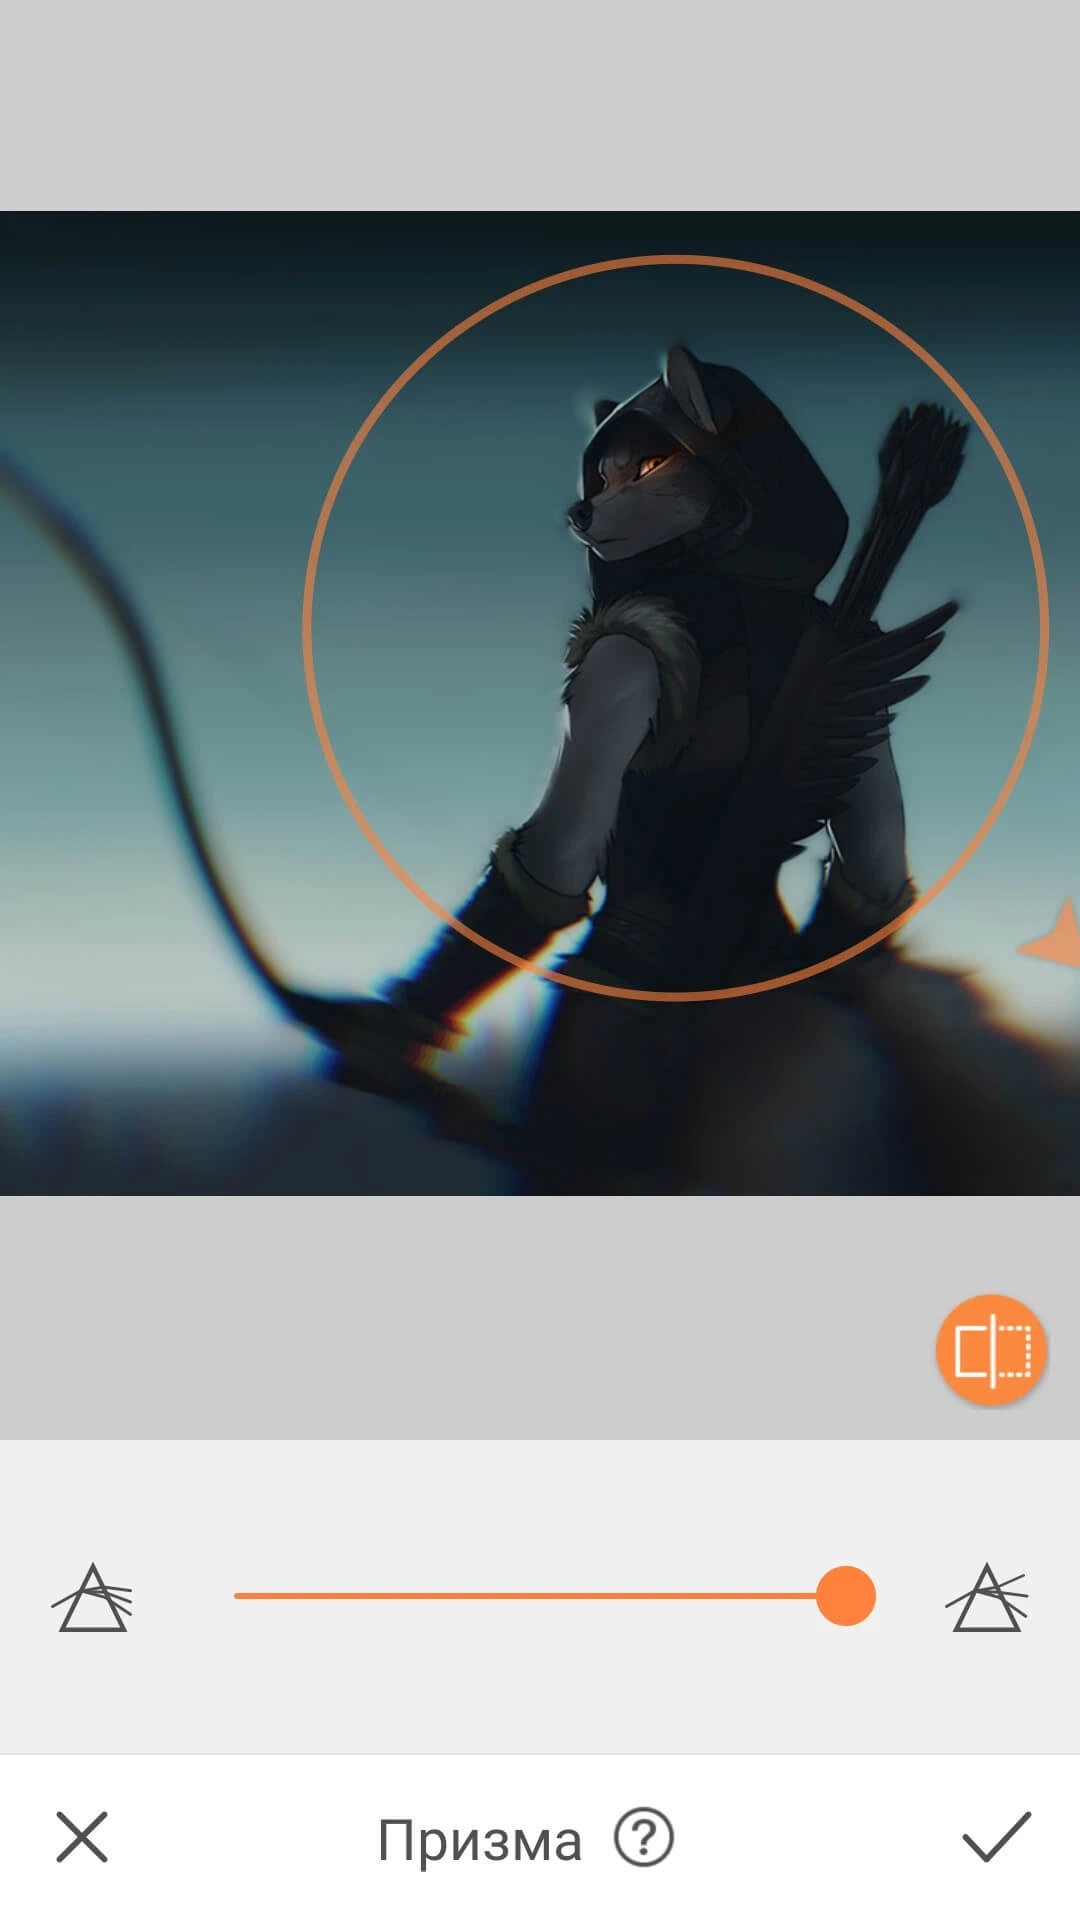
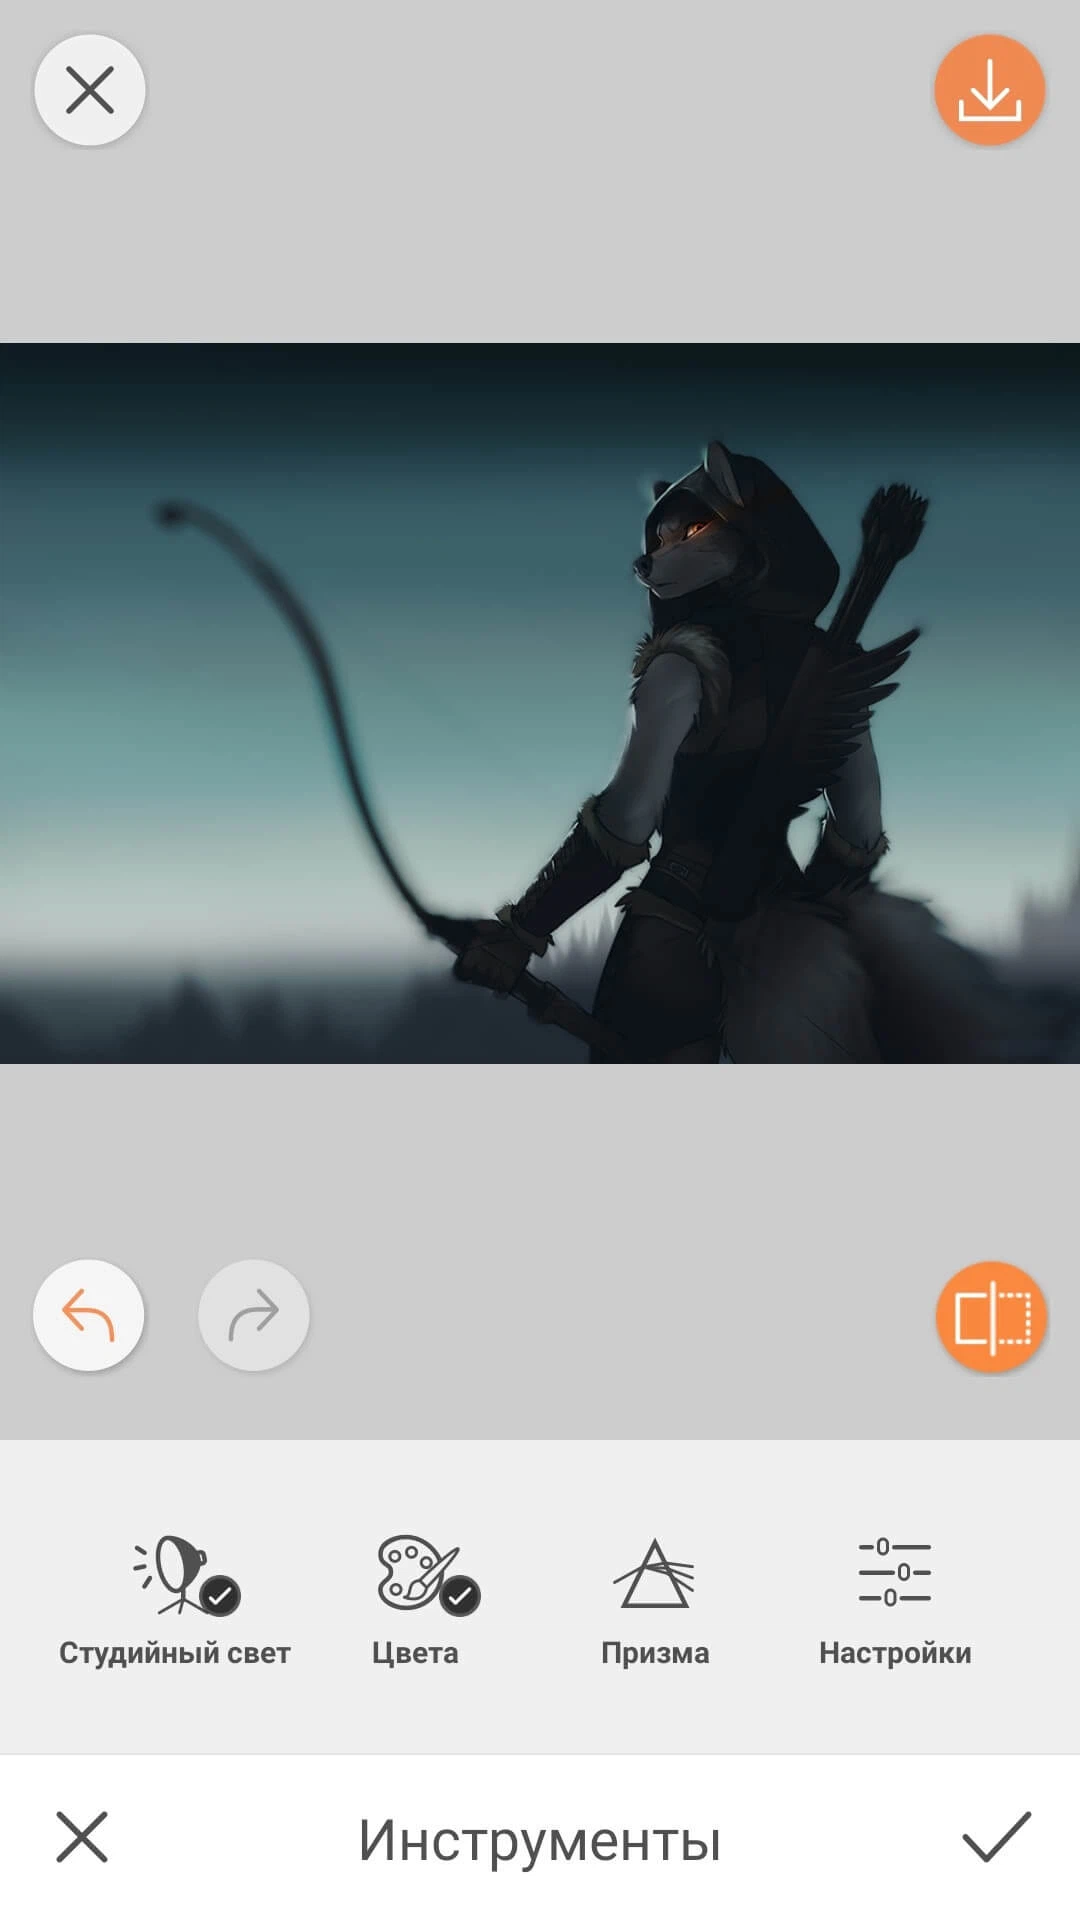
AirBrush (Premium) - Мощный набор инструментов для эффективной обработки фото и видео, который позволит раскрыть и подчеркнуть естественную красоту на каждом кадре. Умные алгоритмы искусственного интеллекта позволят в автоматическом режиме использовать глубокую ретушь, удалять нежелательные дефекты, сглаживать морщины и выравнивать тон кожи, сохраняя при этом живость и индивидуальность изображений.
С этим редактором вы сможете изменить причёску, улучшить черты лица, добавить макияж или скорректировать выражение, что создаст совершенно новый образ. Улучшение фона, цифровая коррекция качества и профессиональные фильтры позволят оживить даже старые фото в плохом качестве, а для видео-селфи откроется расширенный потенциал ретуши и редактирования.
Благодаря простому и понятному интерфейсу, приложение быстро превратит ваши фотографии в яркие и стильные кадры, которые подчеркнут вашу уникальность в социальных сетях.
Особенности приложения:
- Коррекция причёски и цвета волос;
- Профессиональный виртуальный макияж;
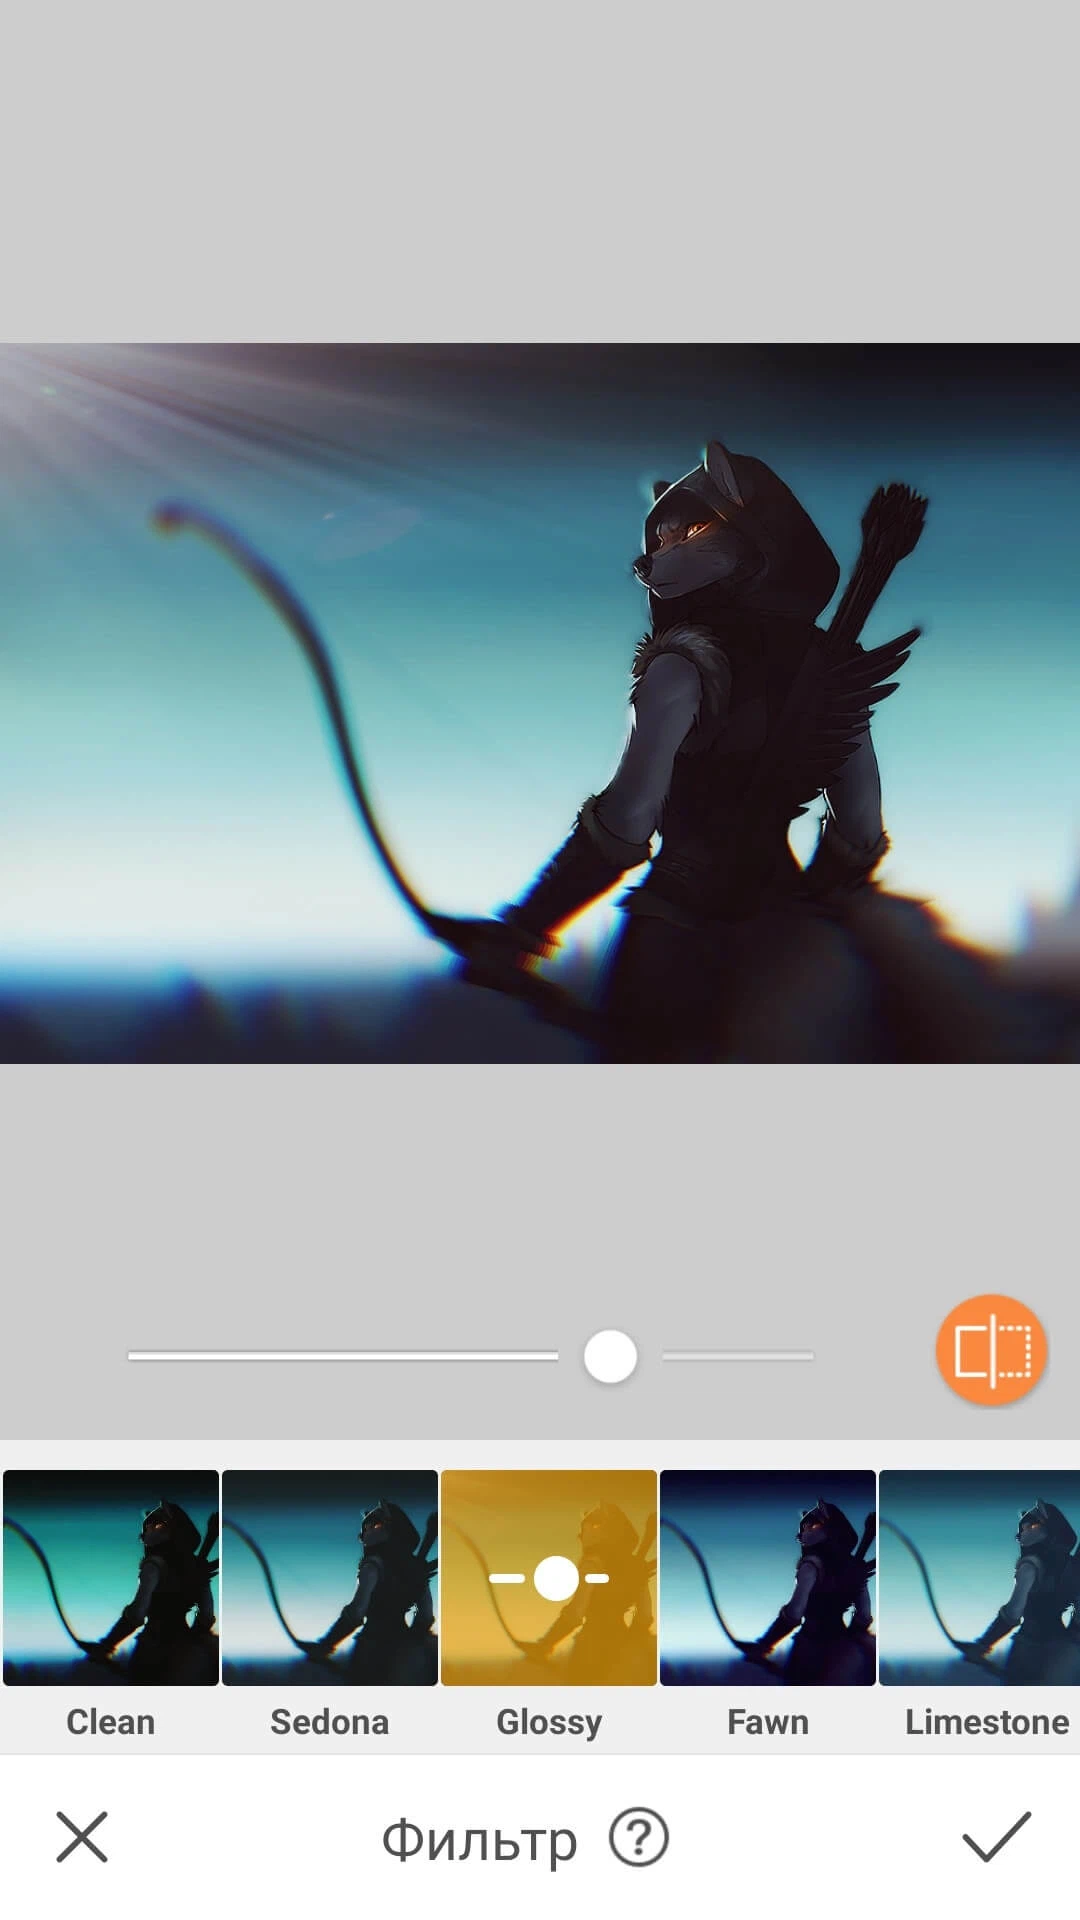
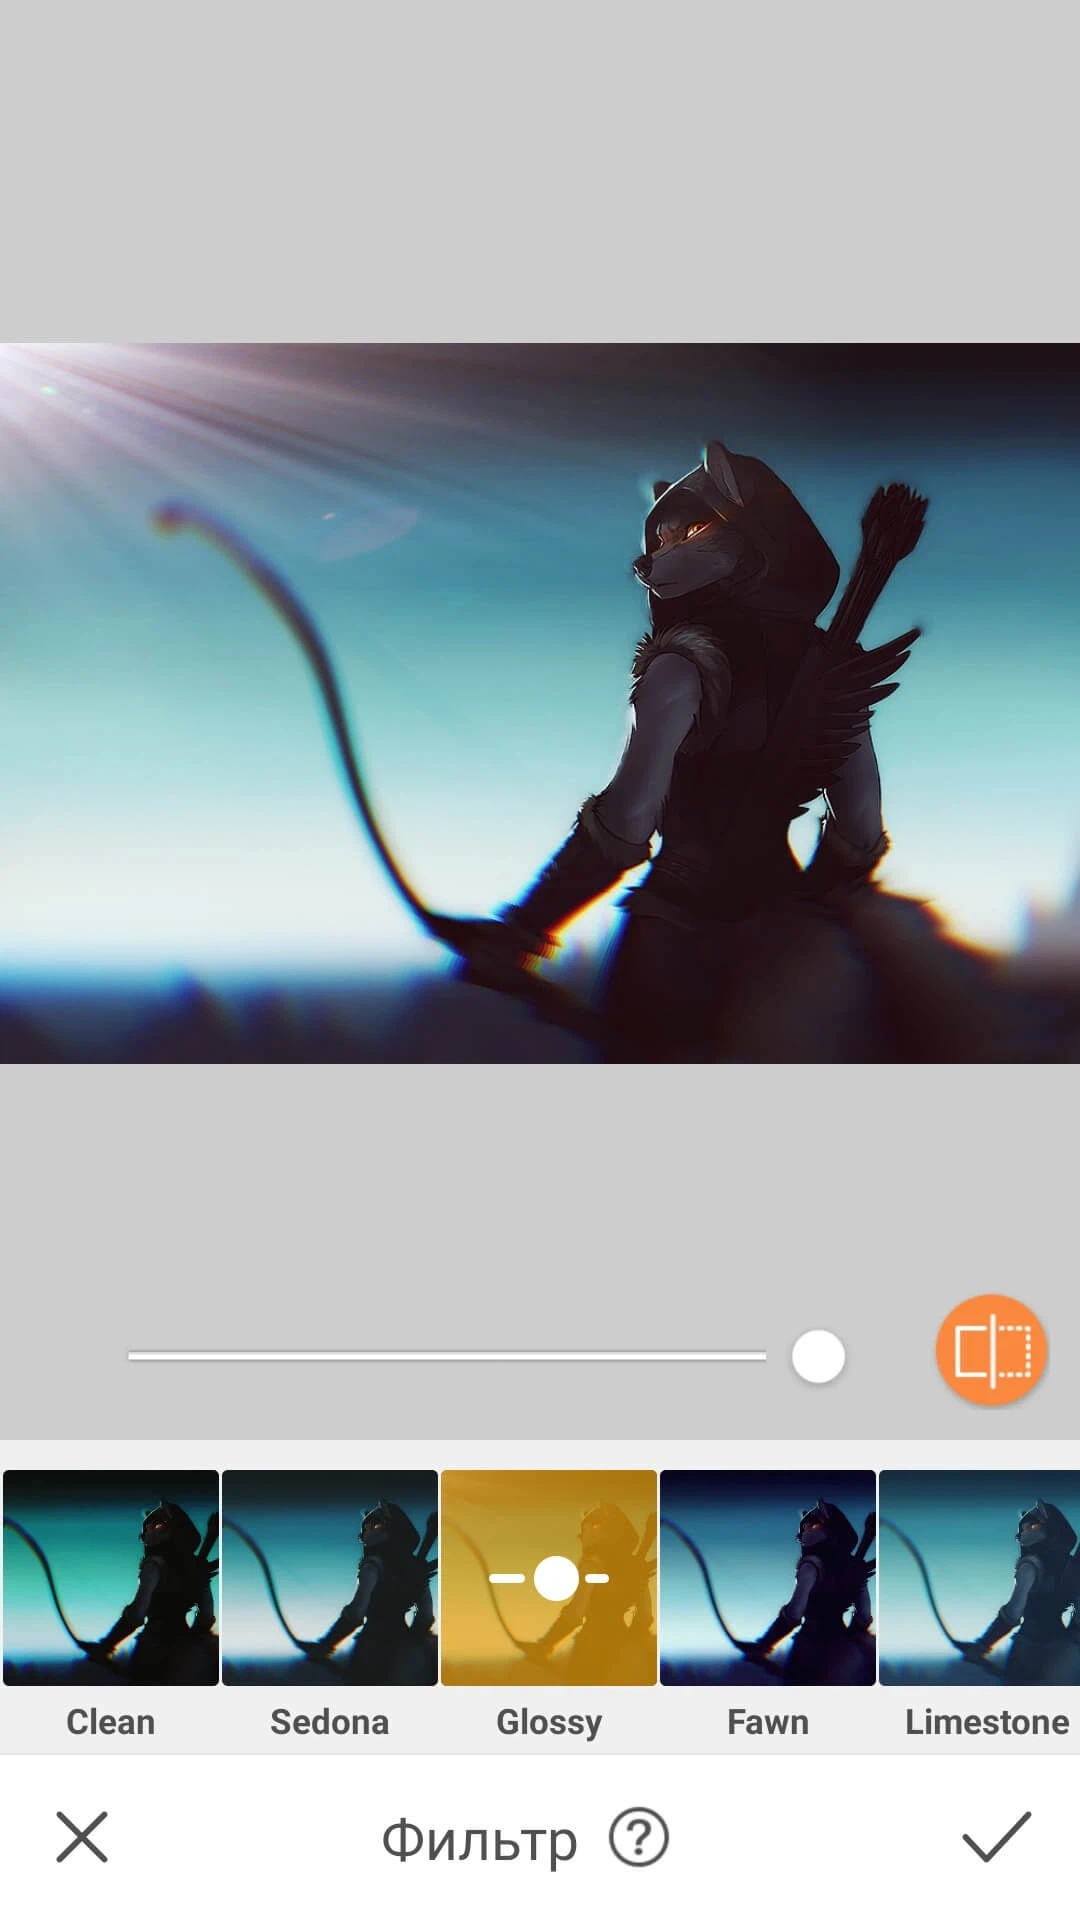
- Фильтры и эффекты для творческого выражения;
- Мгновенное создание профессиональных портретов;
- Улучшение изображений с помощью искусственного интеллекта;
- Возможность автоматического удаления дефектов кожи;
- Интуитивный интерфейс для лёгкого редактирования;
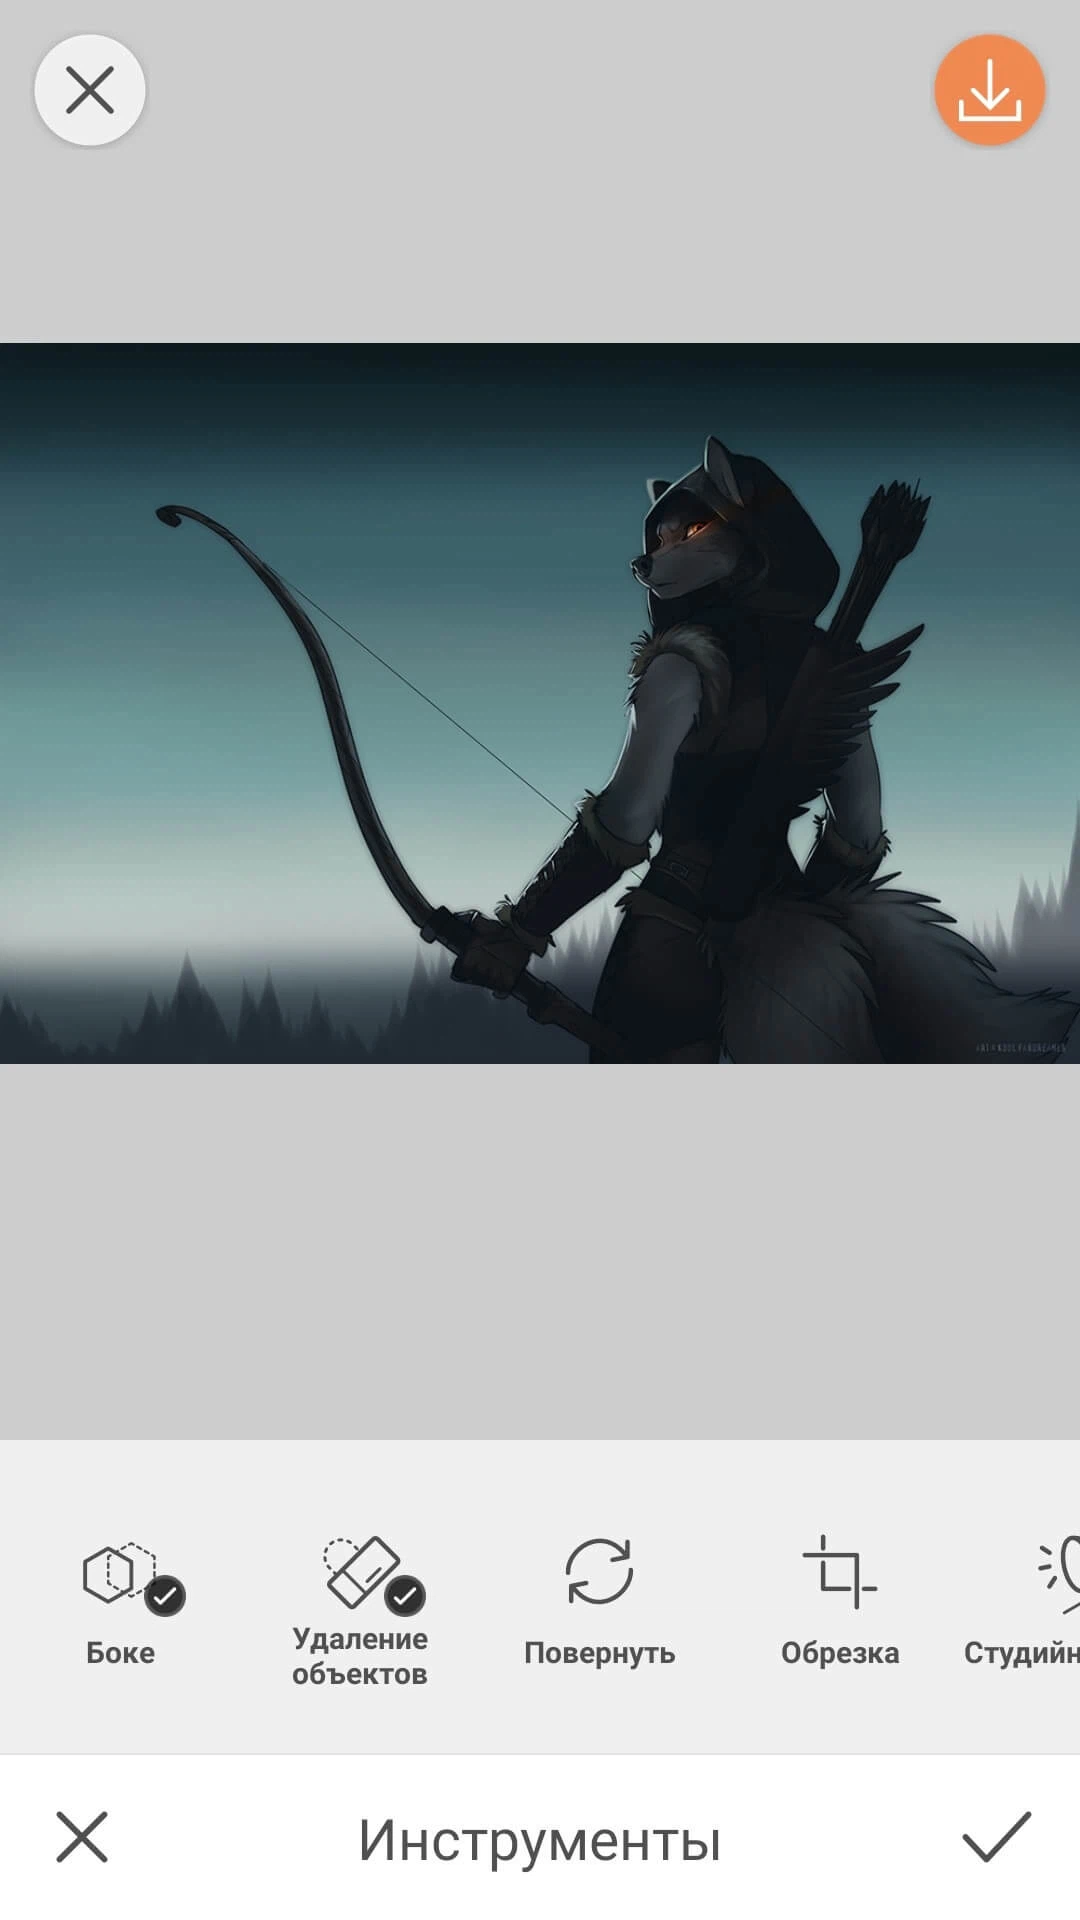
- Гибкая работа с видео: ретушь и удаление объектов;
- Инструменты для изменения формы лица и тела;
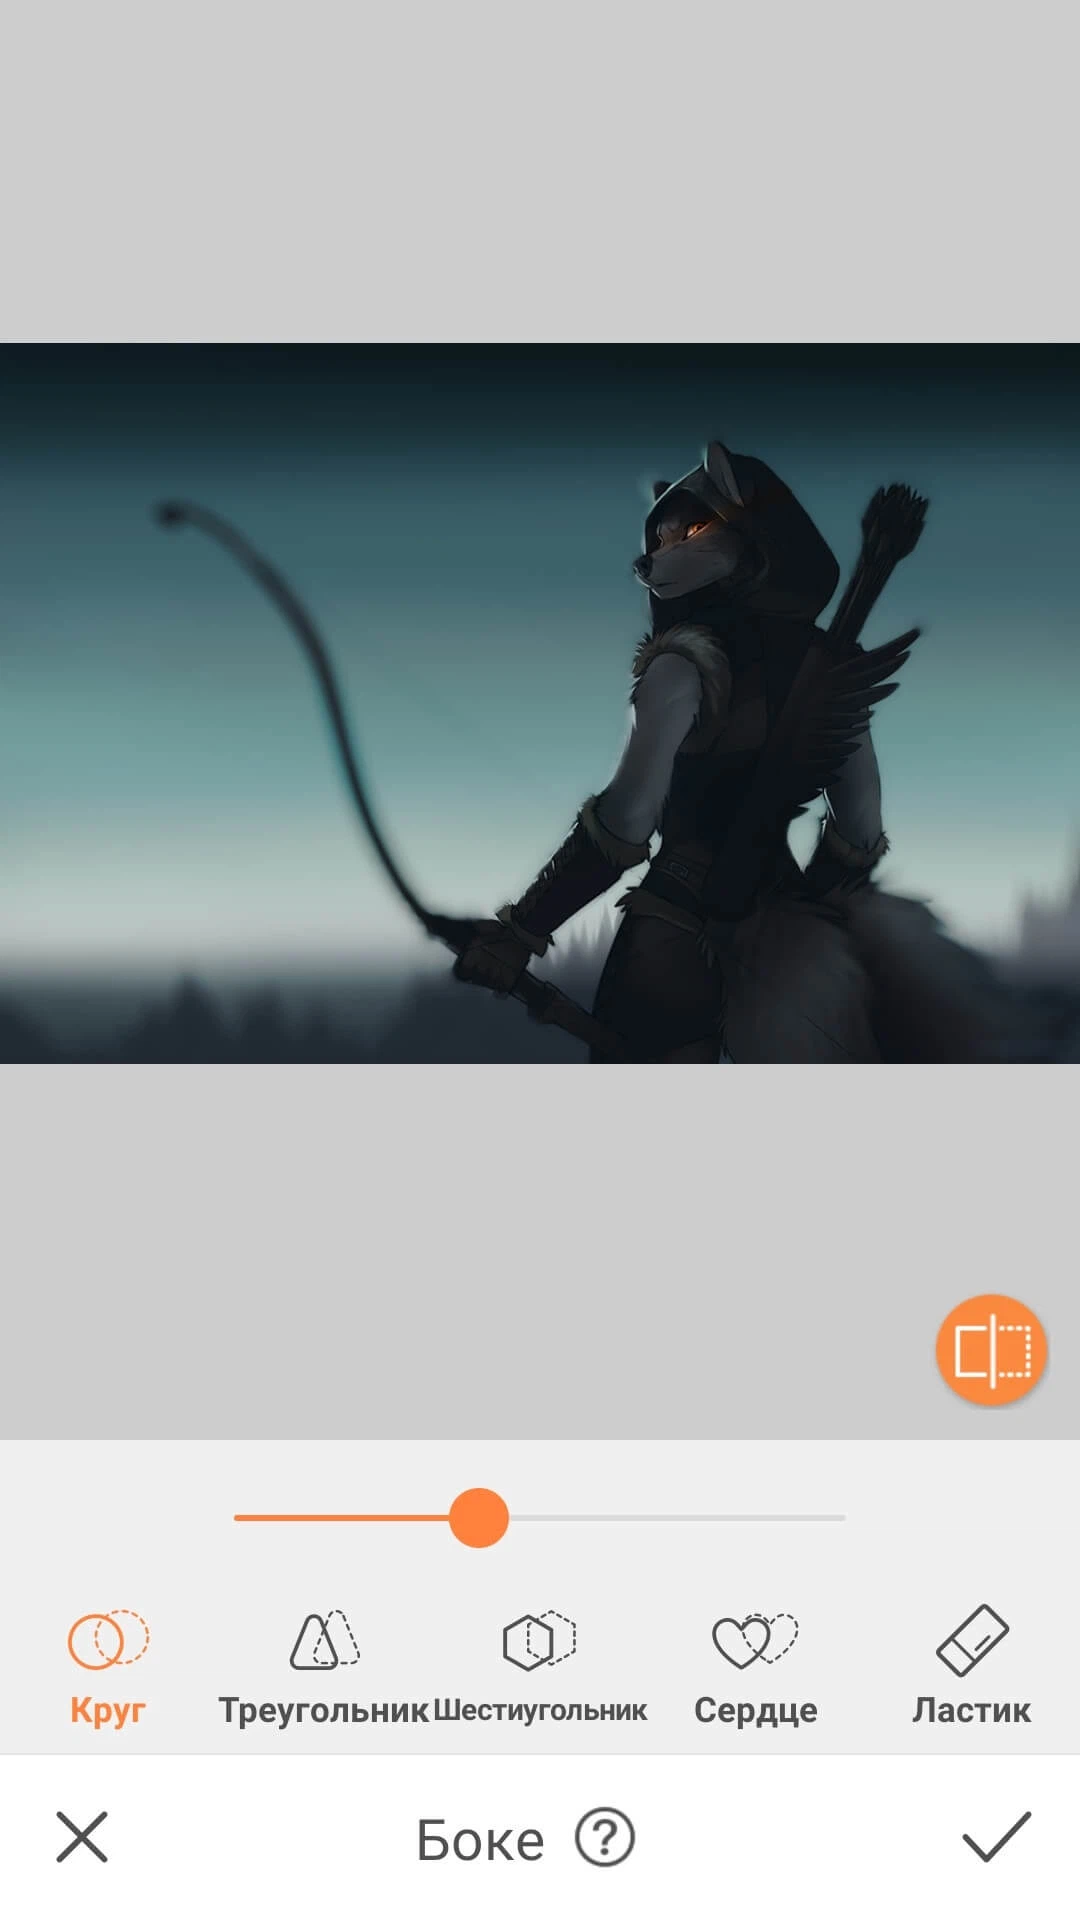
- Быстрое изменение и сглаживание фона.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.

AirBrush v8.16.1 (Premium) (ARMv7)
apk
331 Mb
20
Версия 8.16.1 (108160100)
Архитектура ARMv7
OS(MIN) Android 8.0+ (API 26)
VirusTotal
13.09.2026, 22:44
Файл
airbrush_v8_16_1_arm7_modded_kill.apk
Имя
Airbrush
Пакет
com.magicv.airbrush
MD5
88345268fe161c637cfa3e82098b1be5
SHA-1
eb14a1d5cb248b5e60c2ed0dd1077fab6ad96291
SHA-256
7ccdae837b266c3631ad1d599cd7ebb65c68380e2957a519344cdf23240d9e69
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
50
AirBrush v8.16.1 (Premium) (ARM64)
apk
379.71 Mb
10
Версия 8.16.1 (108160100)
Архитектура ARM64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
13.09.2026, 22:46
Файл
airbrush_v8_16_1_arm64_modded_kill.apk
Имя
Airbrush
Пакет
com.magicv.airbrush
MD5
6562c8848e812ffda0cc91631e0fc6a0
SHA-1
6533670a5baaa9aead363845ef669daf6d4379d9
SHA-256
d6978f20f37ac03800b99c71602e01d89076cc81337d382d130c138d6adb4078
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
57