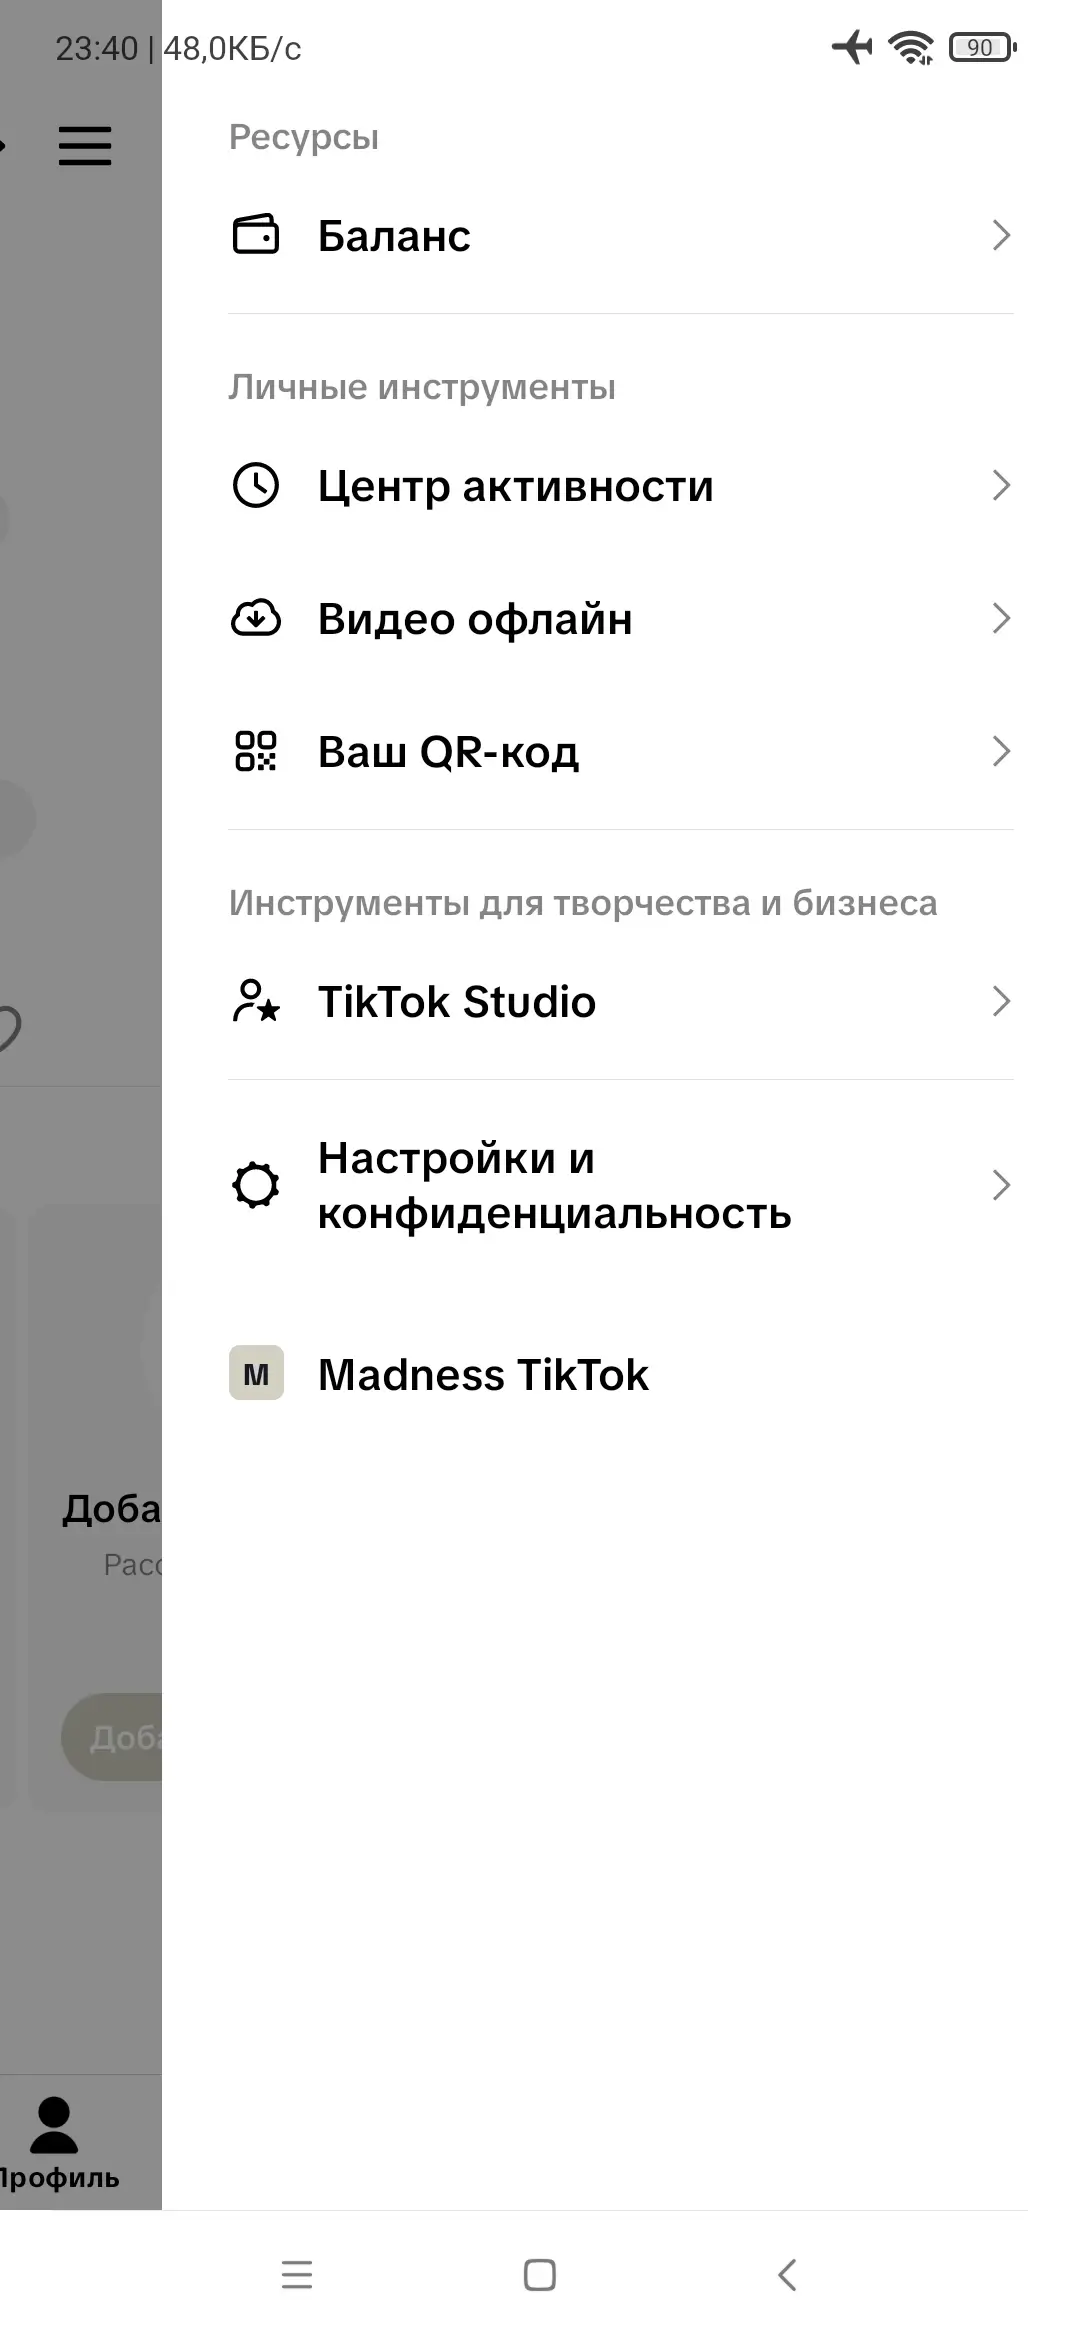
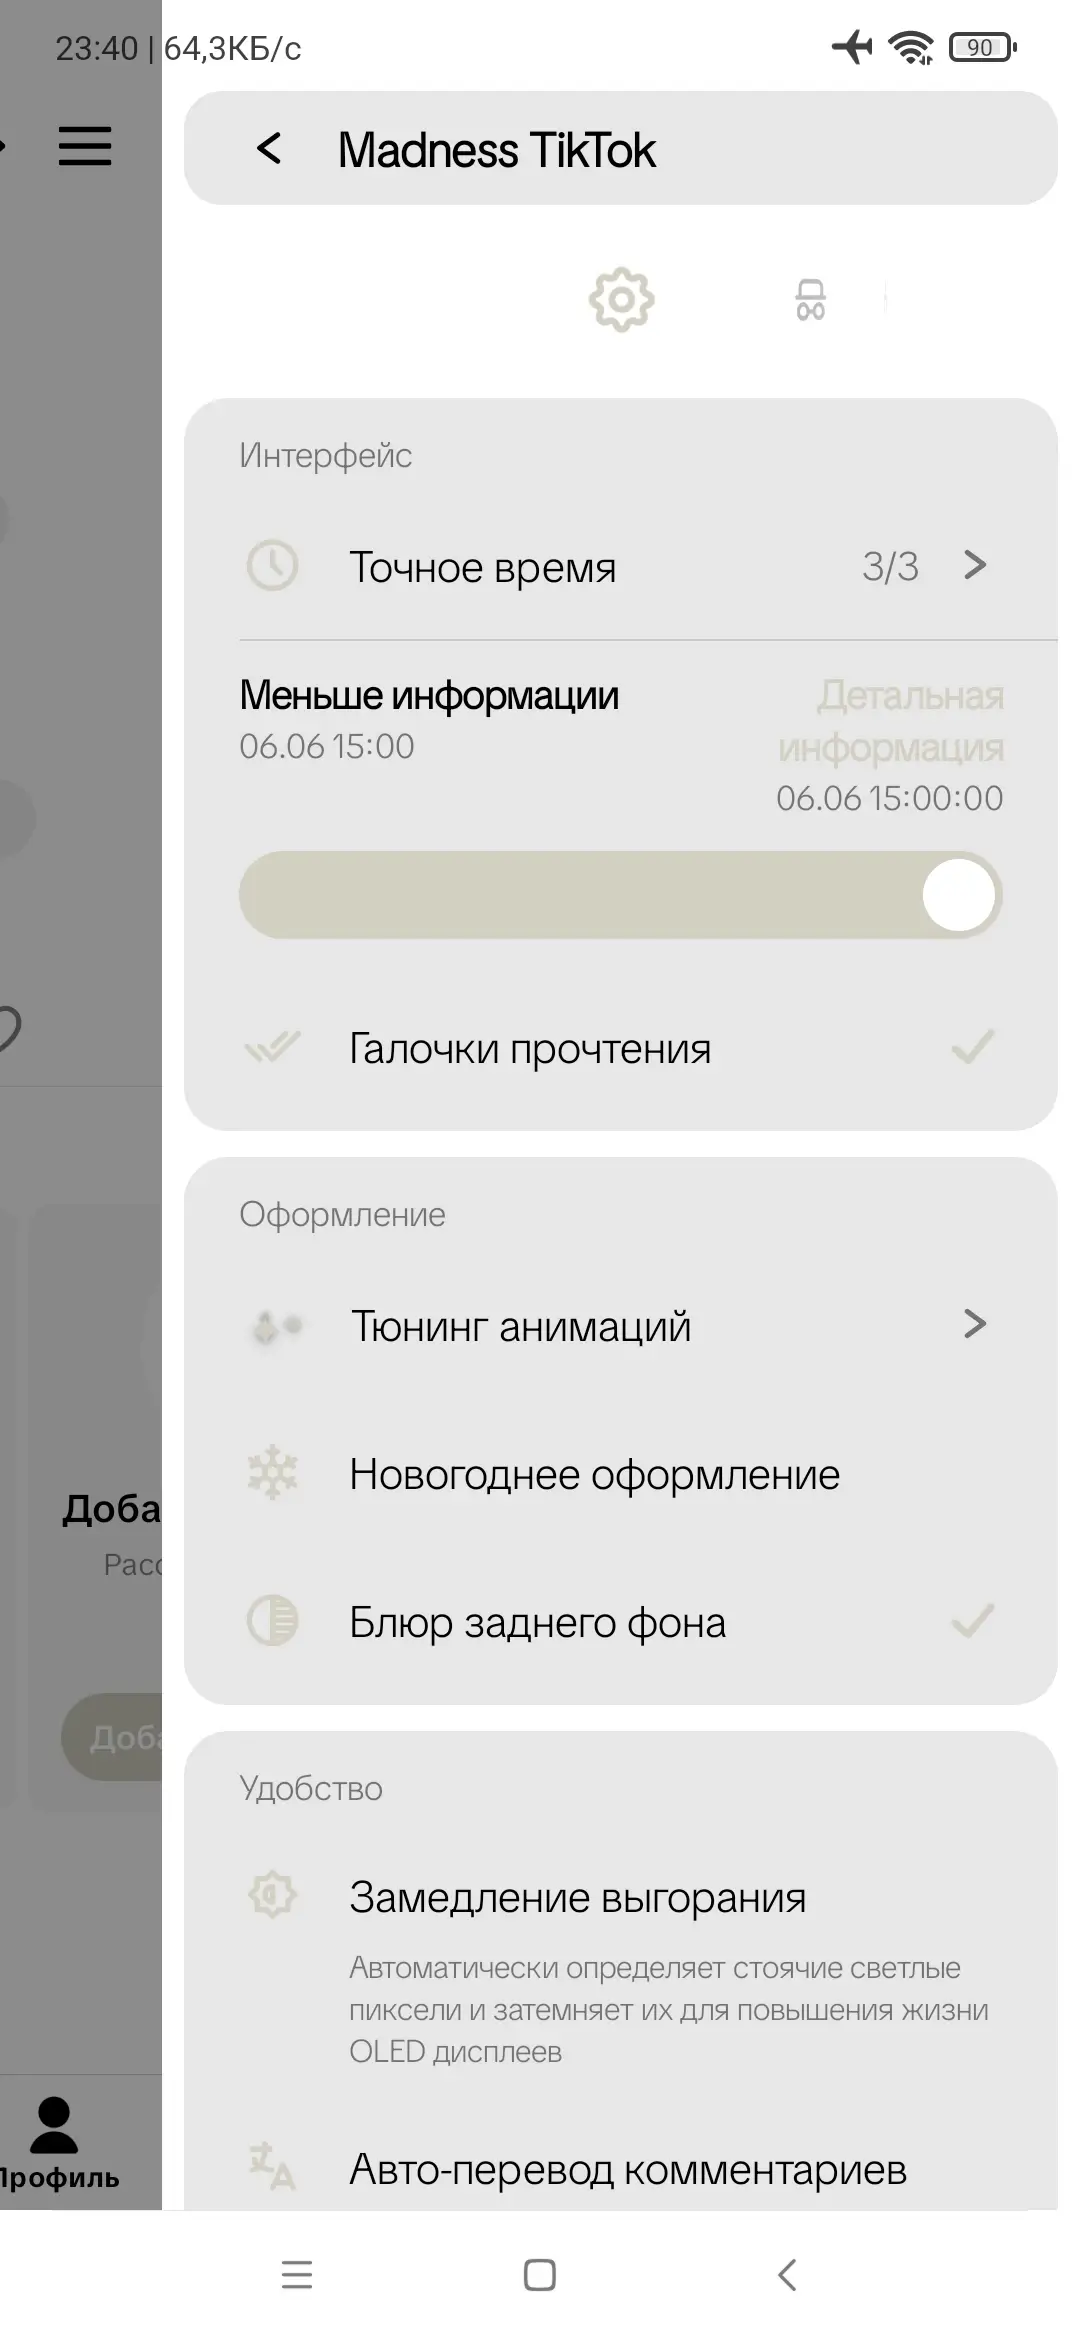
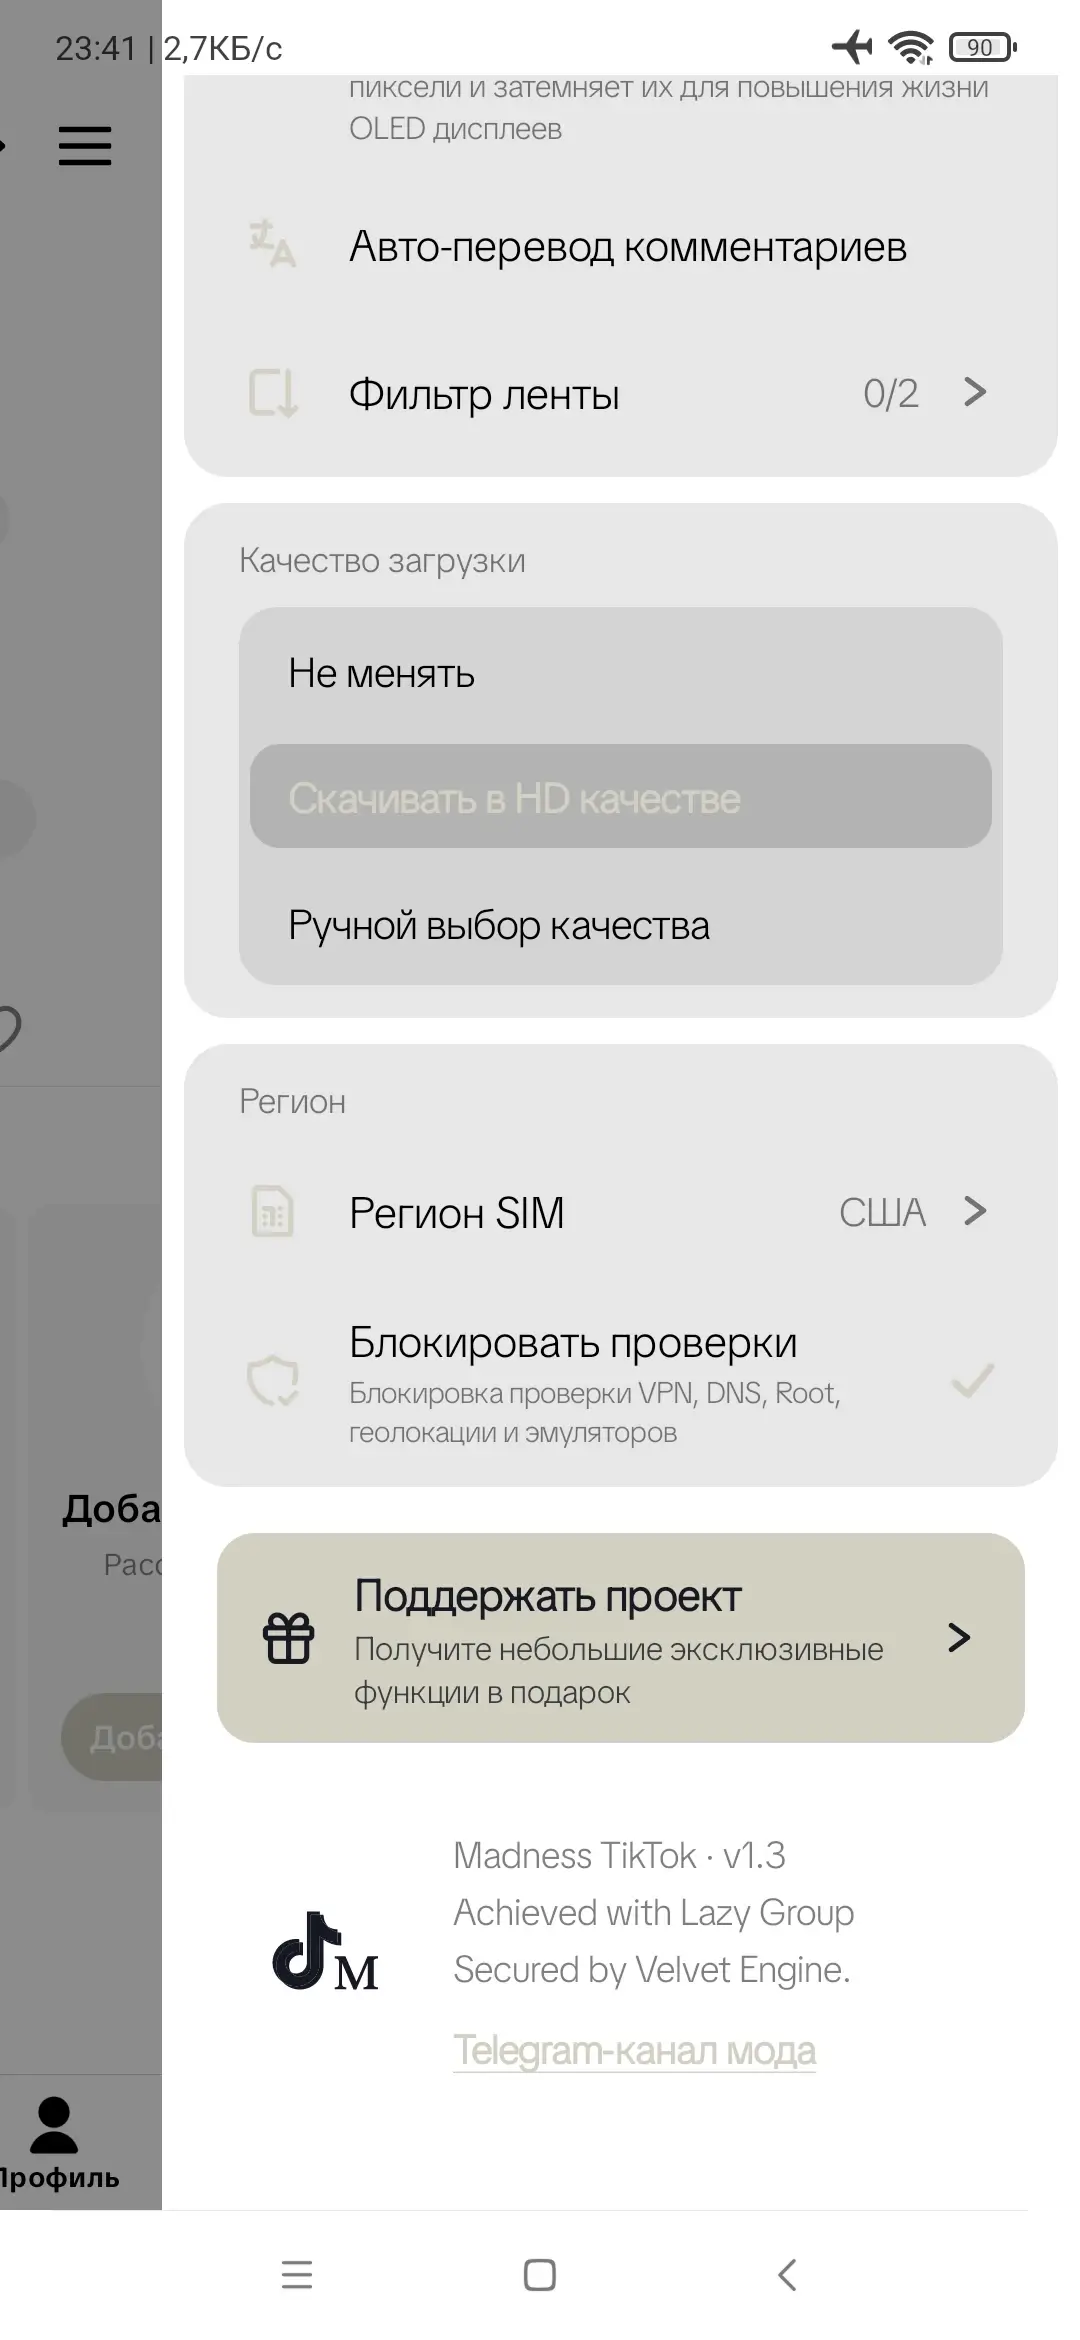
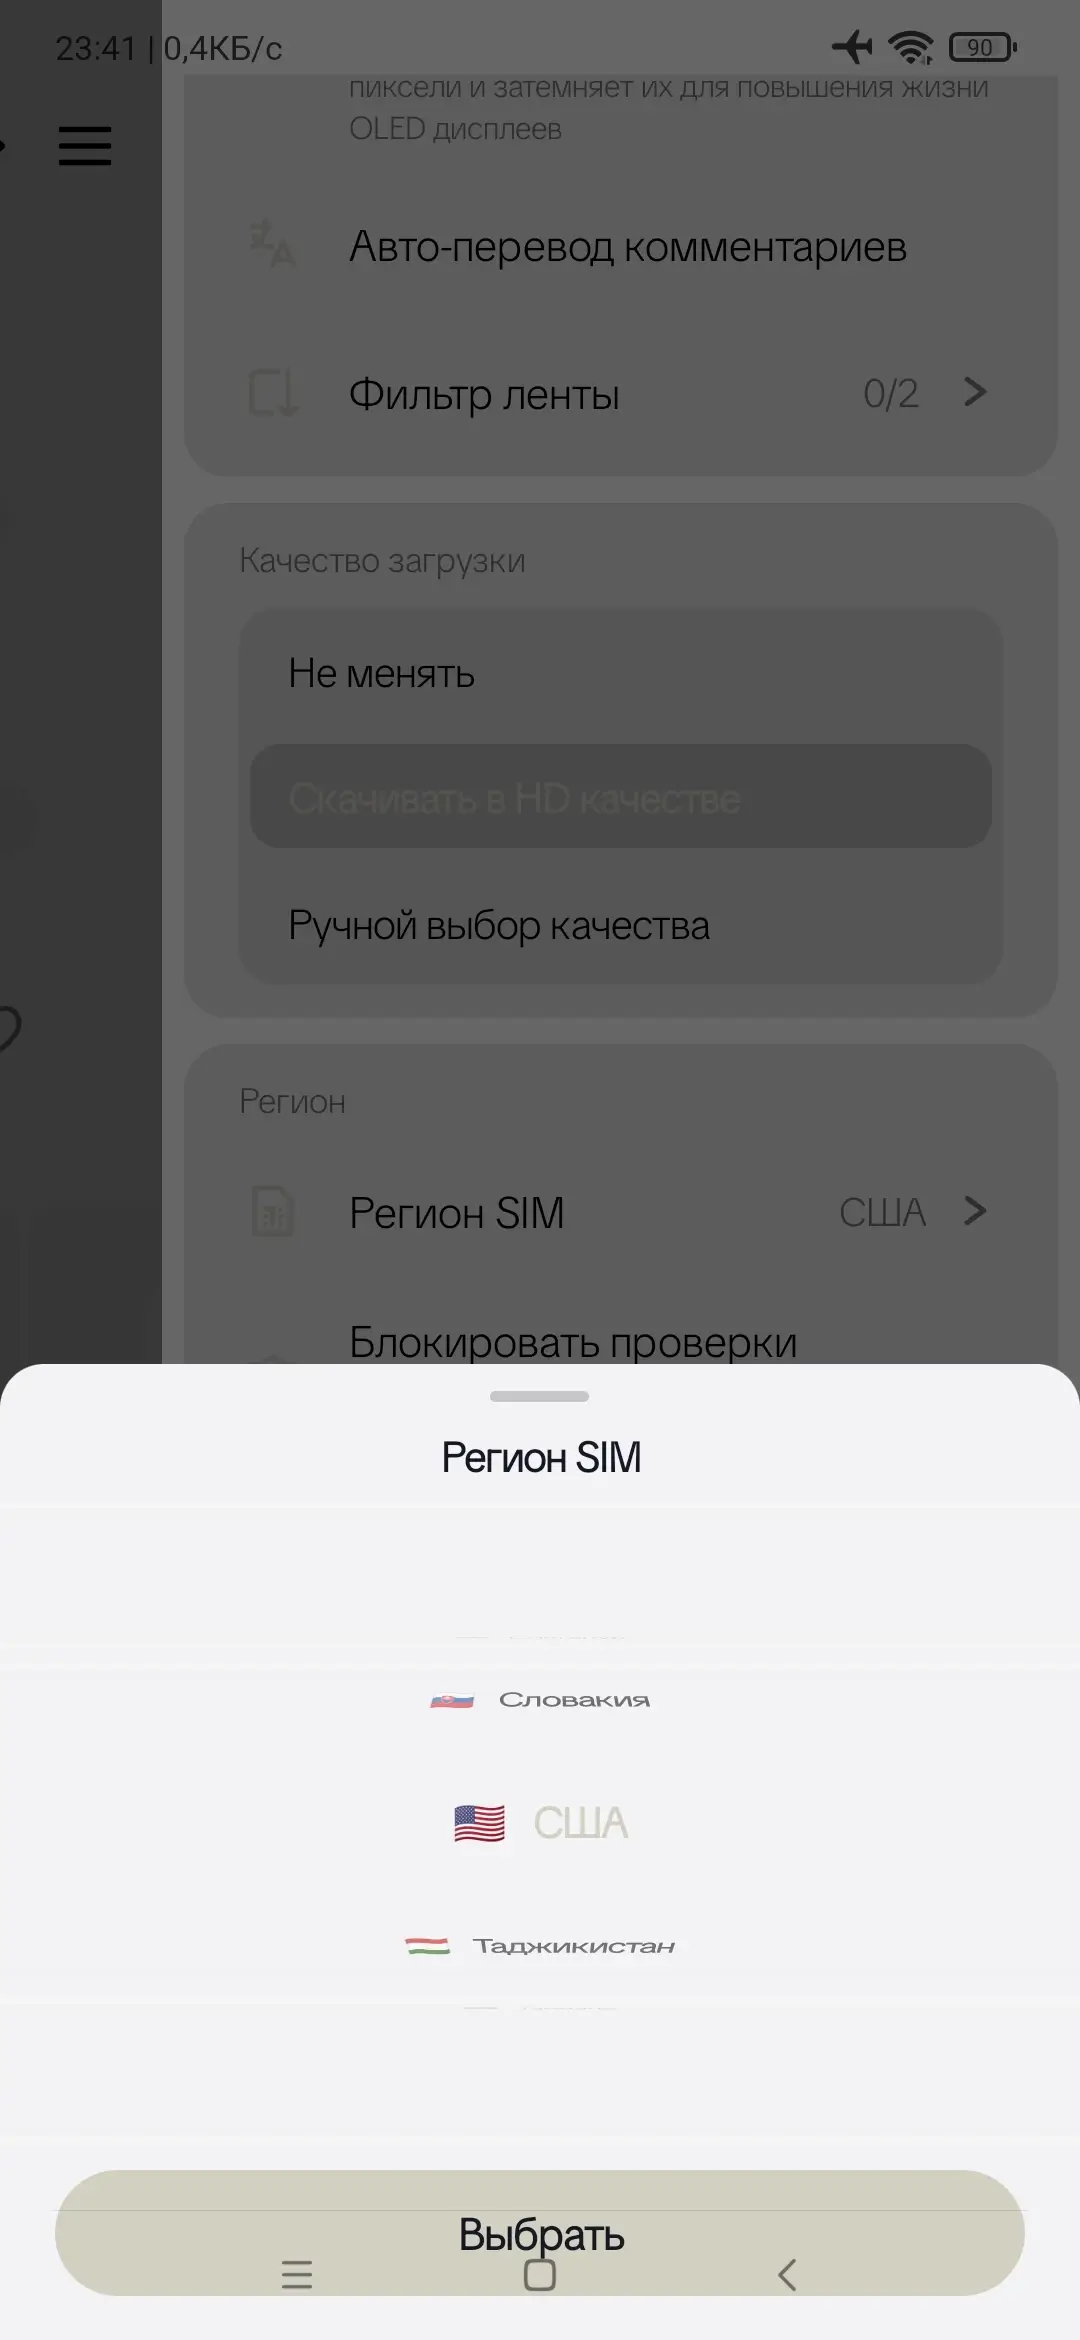
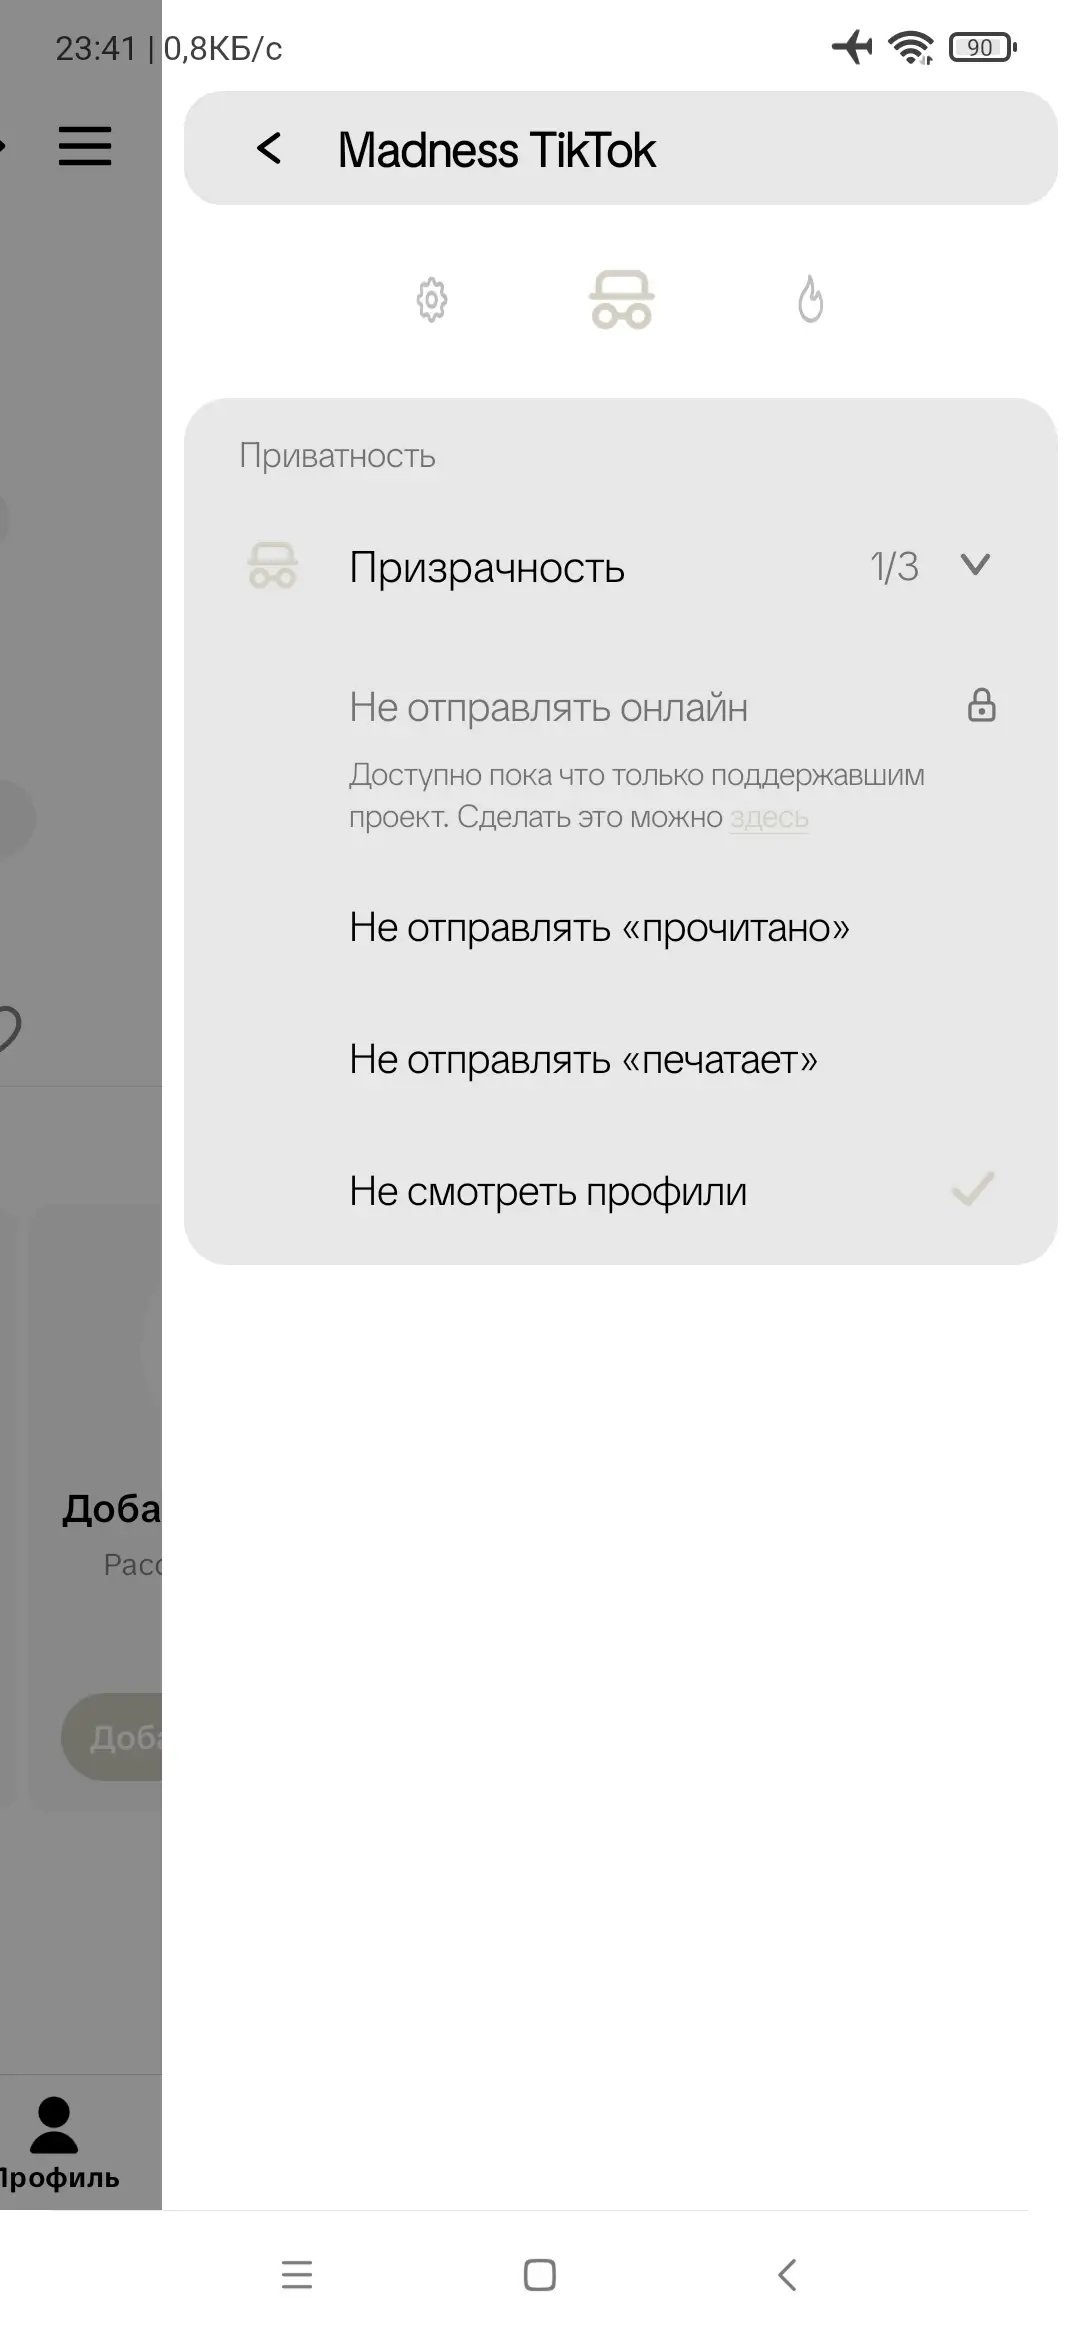
Mad TikTok - Сделает использование TikTok свободнее и удобнее за счёт расширенных настроек приватности, смены региона, оформления и скачивания контента. Мод откроет возможность смены региона без дополнительных плагинов, позволит детально настроить отображение времени активности и публикаций, а также добавит инструменты для кастомизации интерфейса и снижения нагрузки на экран.
Единожды настроенная конфиденциальность позволит читать и смотреть без лишних отметок и уведомлений для других пользователей, а скачивание видео будет доступно в нужном качестве и без водяных знаков.
Особенности приложения:
- Никаких "аварийных" обновлений;
- Отключение рекламы и трансляций;
- Автоматический перевод комментариев;
- Возможность смены региона без сторонних плагинов;
- Автоматическая поддержка серии и кастомные галочки;
- Блокировка отправки статуса 'В сети' (ограниченный доступ);
- Невидимый просмотр профилей (люди не увидят, что вы смотрели их профиль);
- Разблокировка точной даты посещения пользователей (вместо "был 1ч. назад" -> "был в 12:13:14");
- Тюнинг анимаций (все анимации в тиктоке модифицированы и открываются более плавно и с размытием в движении);
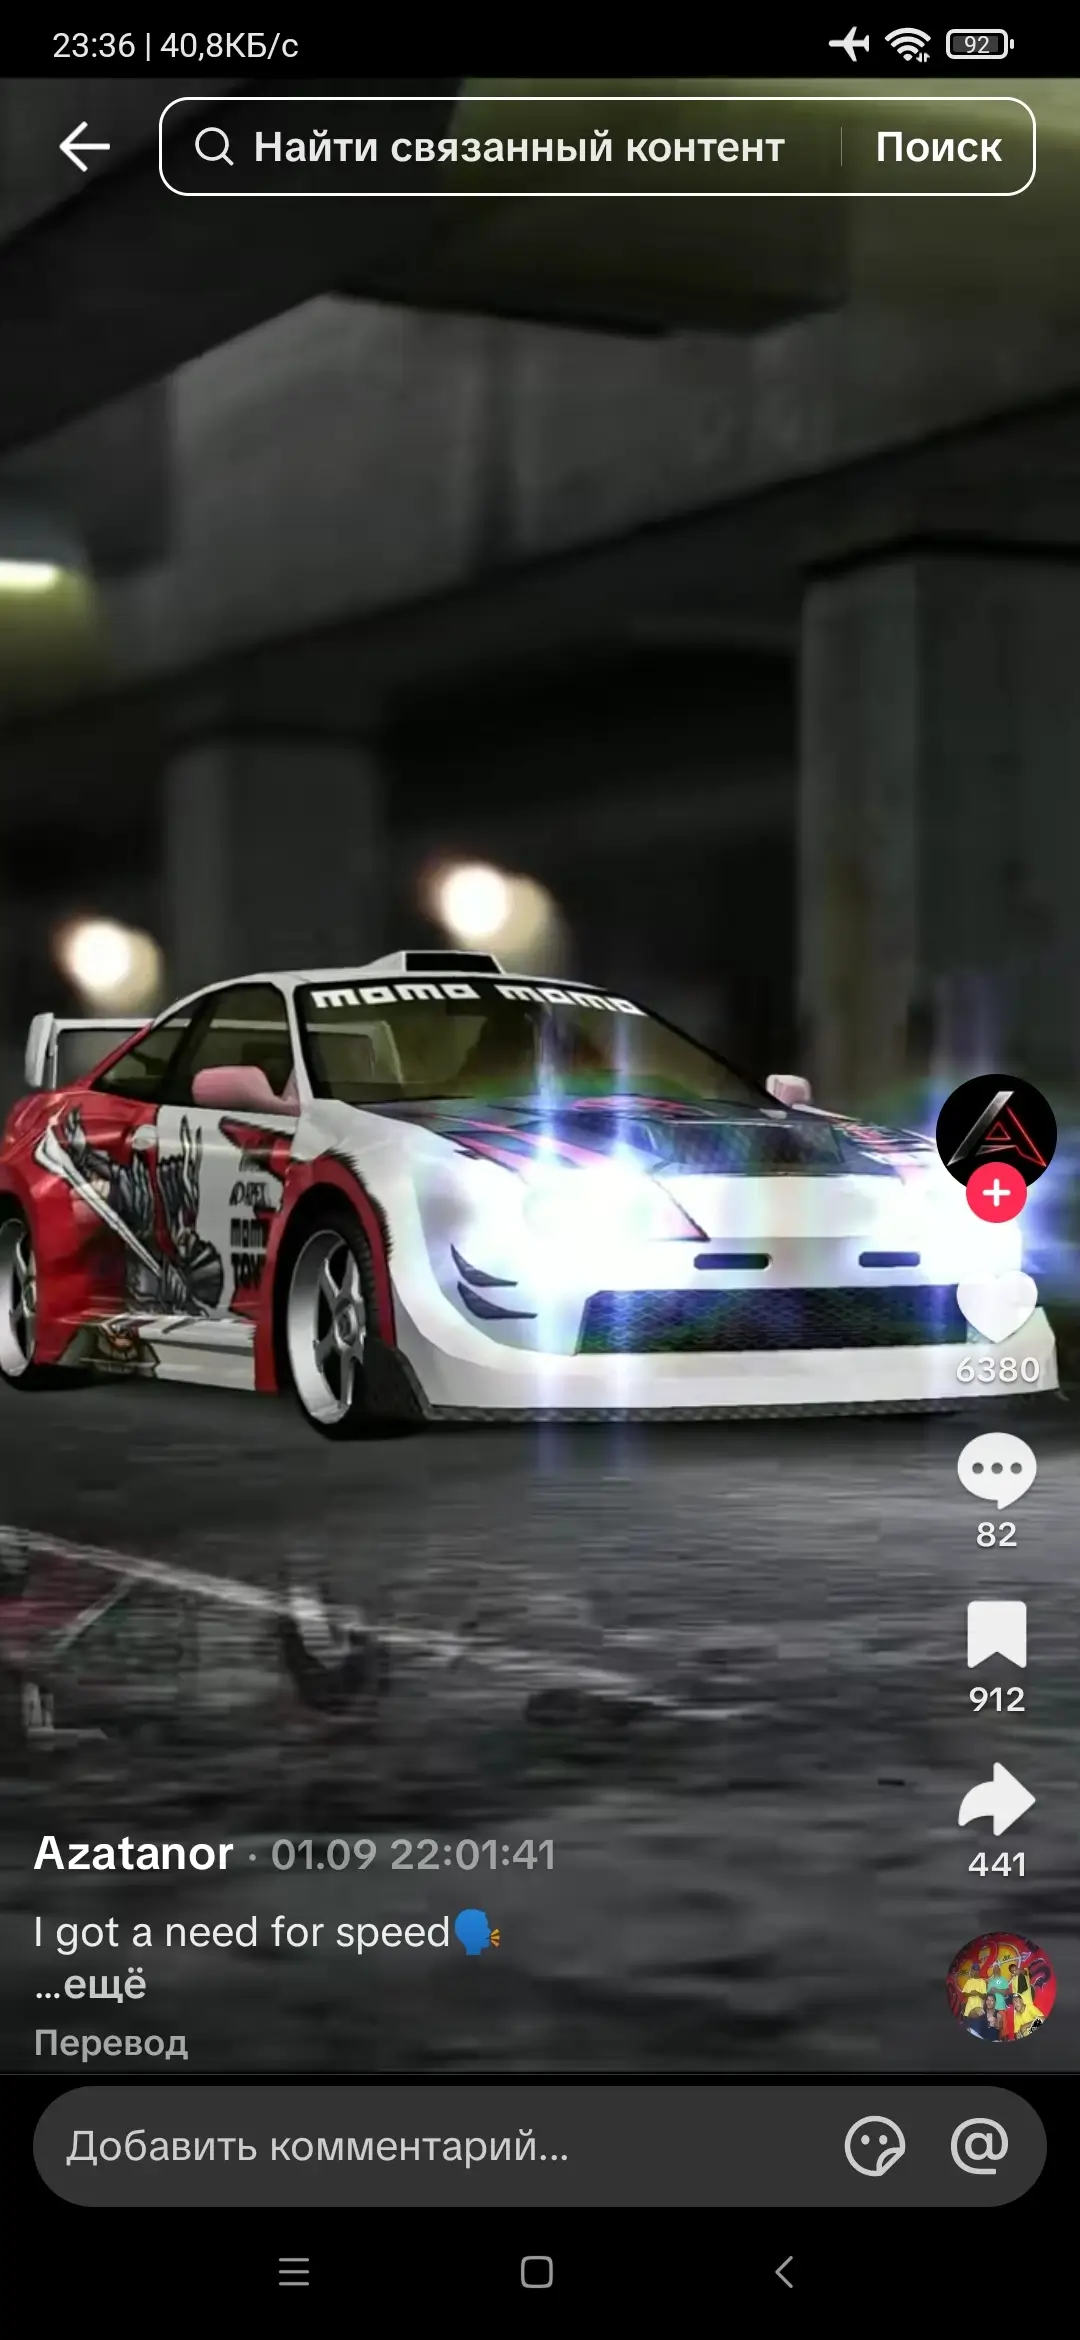
- Разблокировка точного времени отправки комментариев (вместо "1ч. назад" -> "14:15:00");
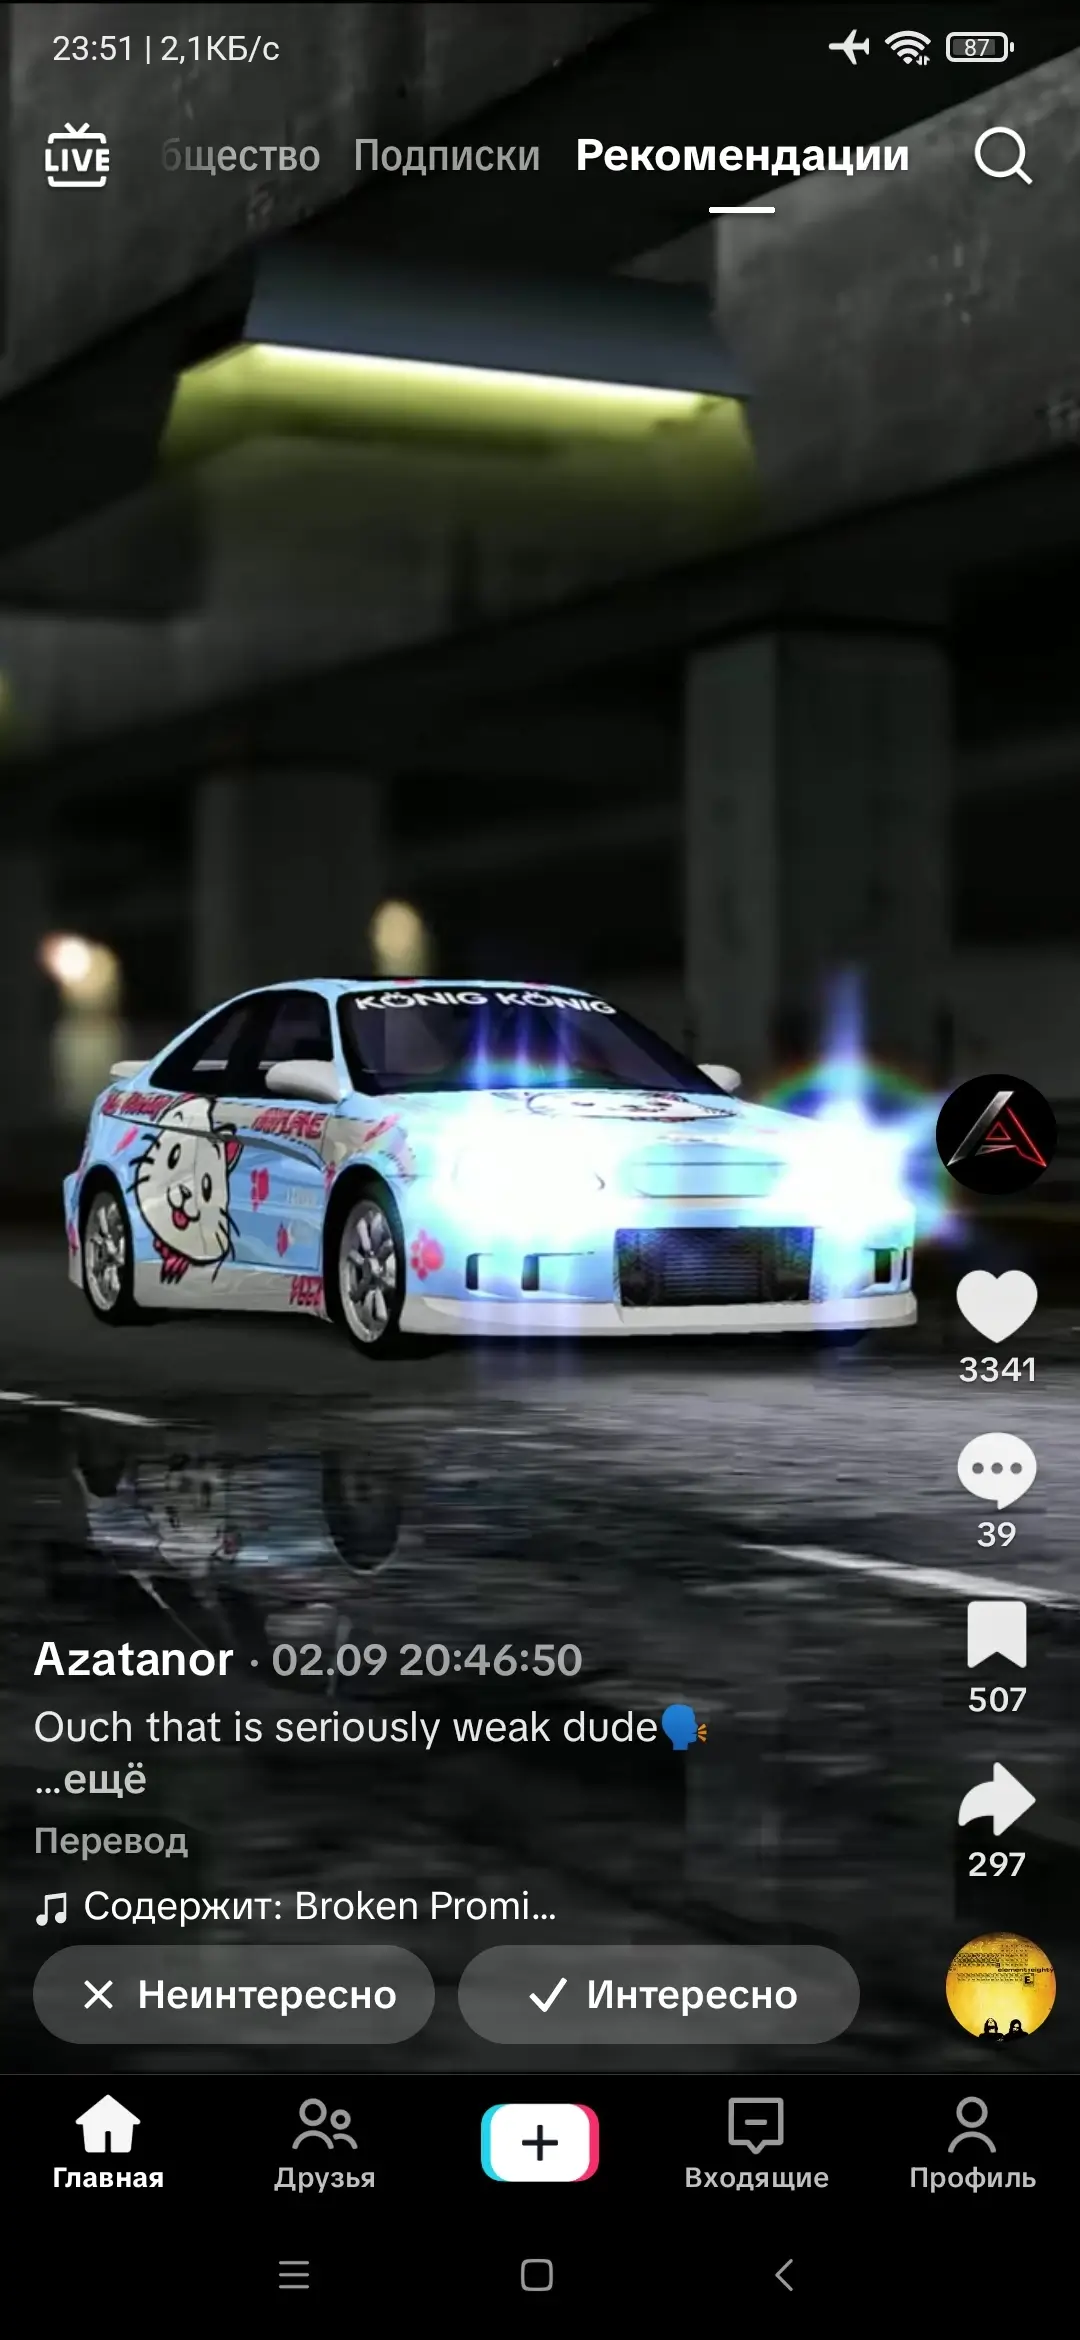
- Разблокировка точного времени публикации (вместо "06-07" -> "06.07 22:11:01");
- Скачивание видео в HD (выбор качества) и без водяных знаков;
- Отключены проверки Root, эмуляторов, DNS, активного V*N;
- Отключение / Включение показа времени в секундах;
- Блюр фона комменатриев, 'поделиться' и подобного;
- Замедление выгорания пикселей на OLED дисплеях;
- Новогодняя тема (снежинки и красная раскраска);
- Добавление времени публикации в ленту;
- Блокировка отправки 'Прочитано';
- Вход через Google.
Источник: Telegram
Альтернативные моды на TikTok:
- TikTok (MOD) (TikTokModCloud) (от Dmitry Nechiporenko)
- TikTok (MOD) (MN-TikTok Pro) (от Ismail Mods)
- TikTok You (MOD) (от Windukk и shiawasez)
- * Mad TikTok (MOD) (от Lazy)
Mad TikTok v3.7 (47.4.4) (MOD)
apk
354.36 Mb
2 392
Версия 47.4.41 (2024704410)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
13.10.2026, 21:33
Файл
mad_tiktok_v3_7_b47_4_4.apk
Имя
Mad TikTok
Пакет
com.zhiliaoapp.musically
MD5
19464e5a92eff23c9559097db288a5e3
SHA-1
96e369cc495304526fe325c42cfc8c3b443a0db5
SHA-256
07a5710d6ac826f859b7d06dfeb5f8fb63181157f9e6d8f538fdbab7a9b433bd
Проверка
Google Play
Подпись
CN=Madness, OU=App, O=Madness, L=City, ST=State, C=US
Имя
Madness
Подразделение
App
Организация
Madness
Локация
City
Регион
State
Страна
US
MD5
b19728fb31b00ca2d2c84f11eb71b722
SHA-1
714526cf31dd19b3644787397aa25eb2a05e7c0b
SHA-256
a11aceebb9d71c34792da1562a76c0ec937a97970a766460a846414fe367039e
Схема
v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
40
Mad TikTok v3.7 (47.4.4) (MOD) apk 354.36 Mb Яндекс Диск Google Play Бесплатное