

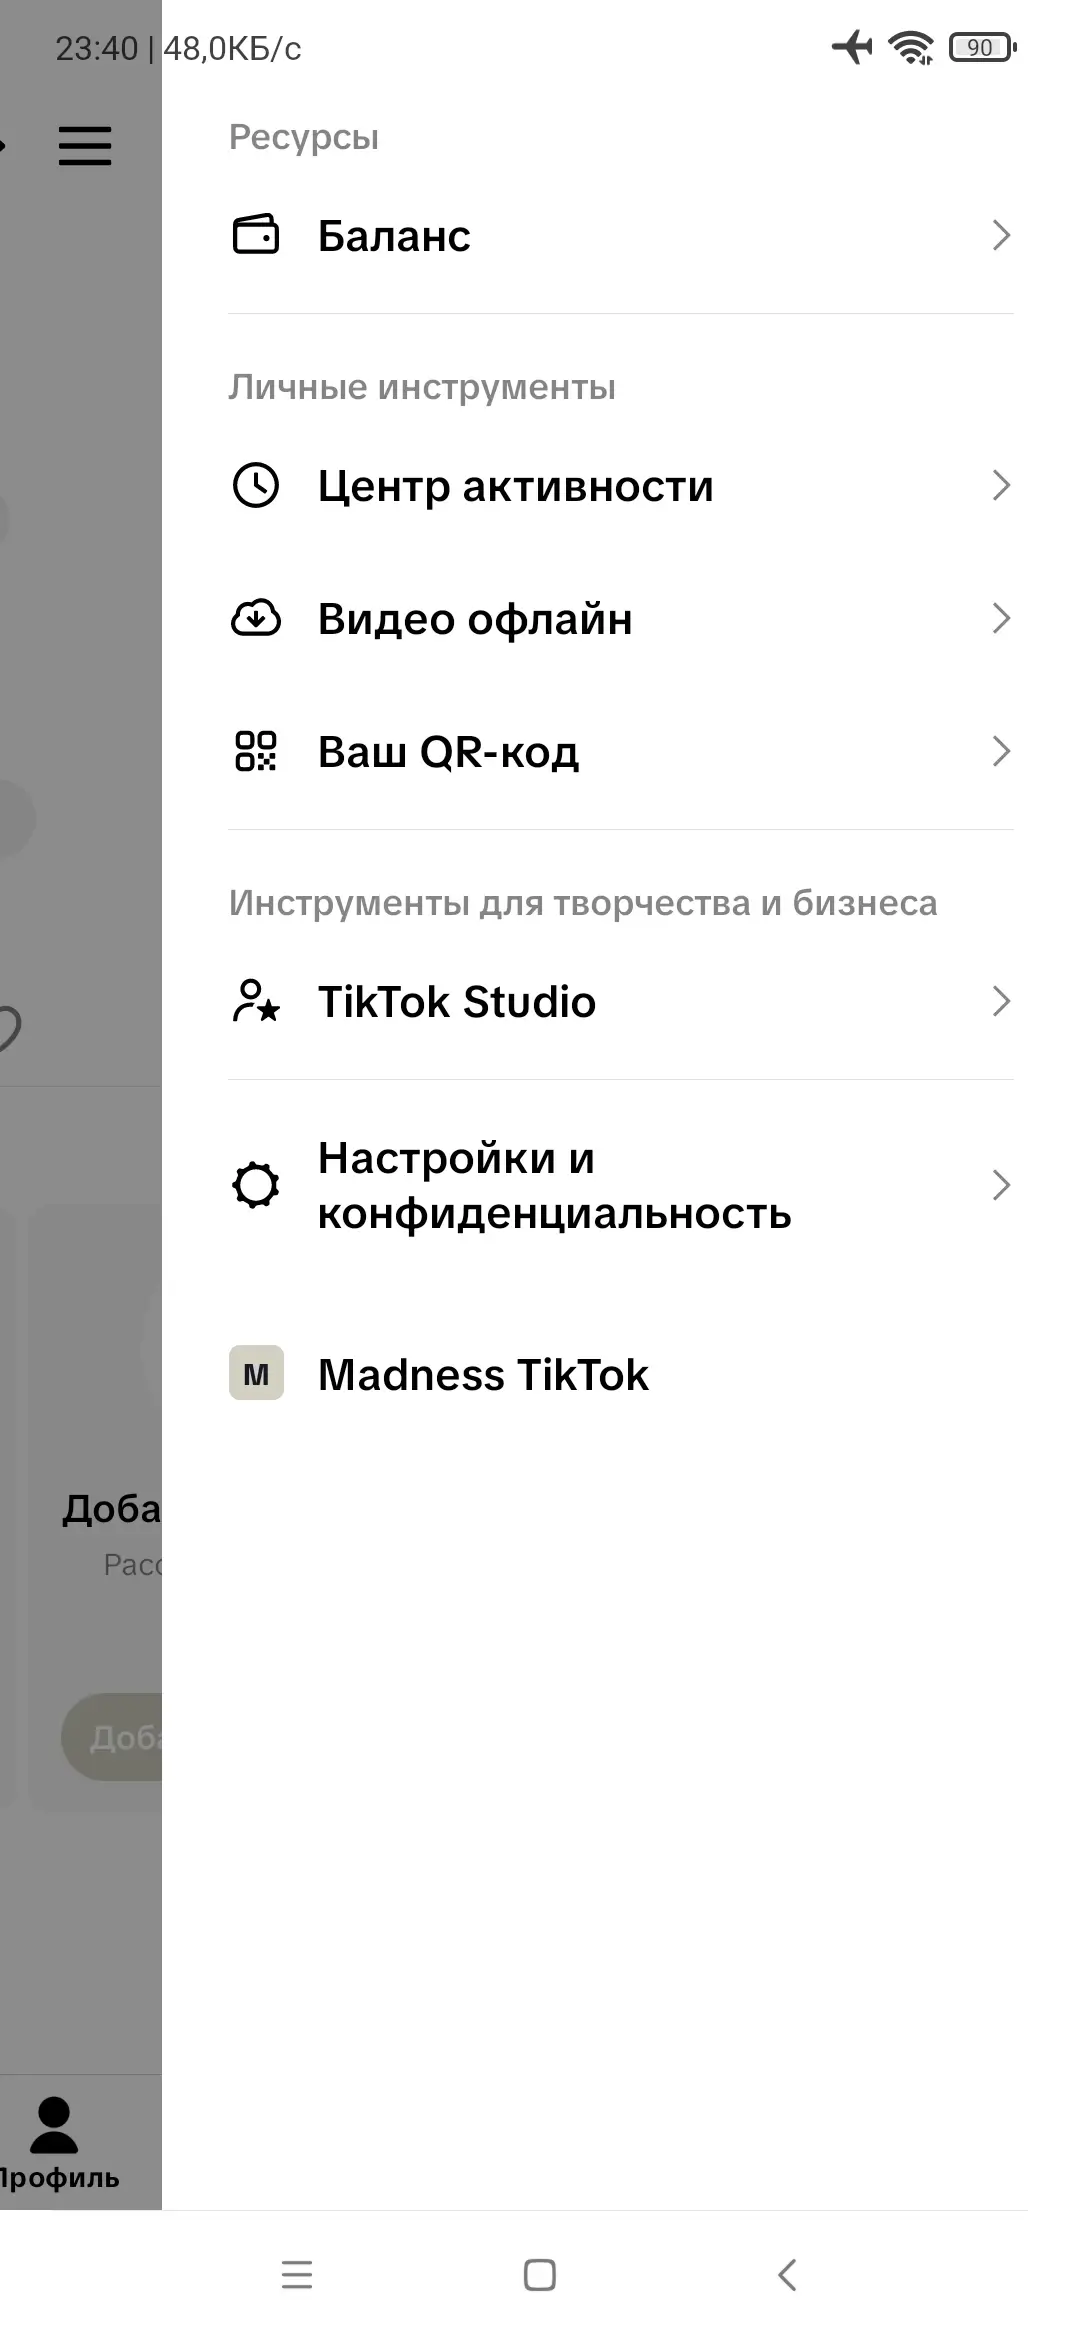
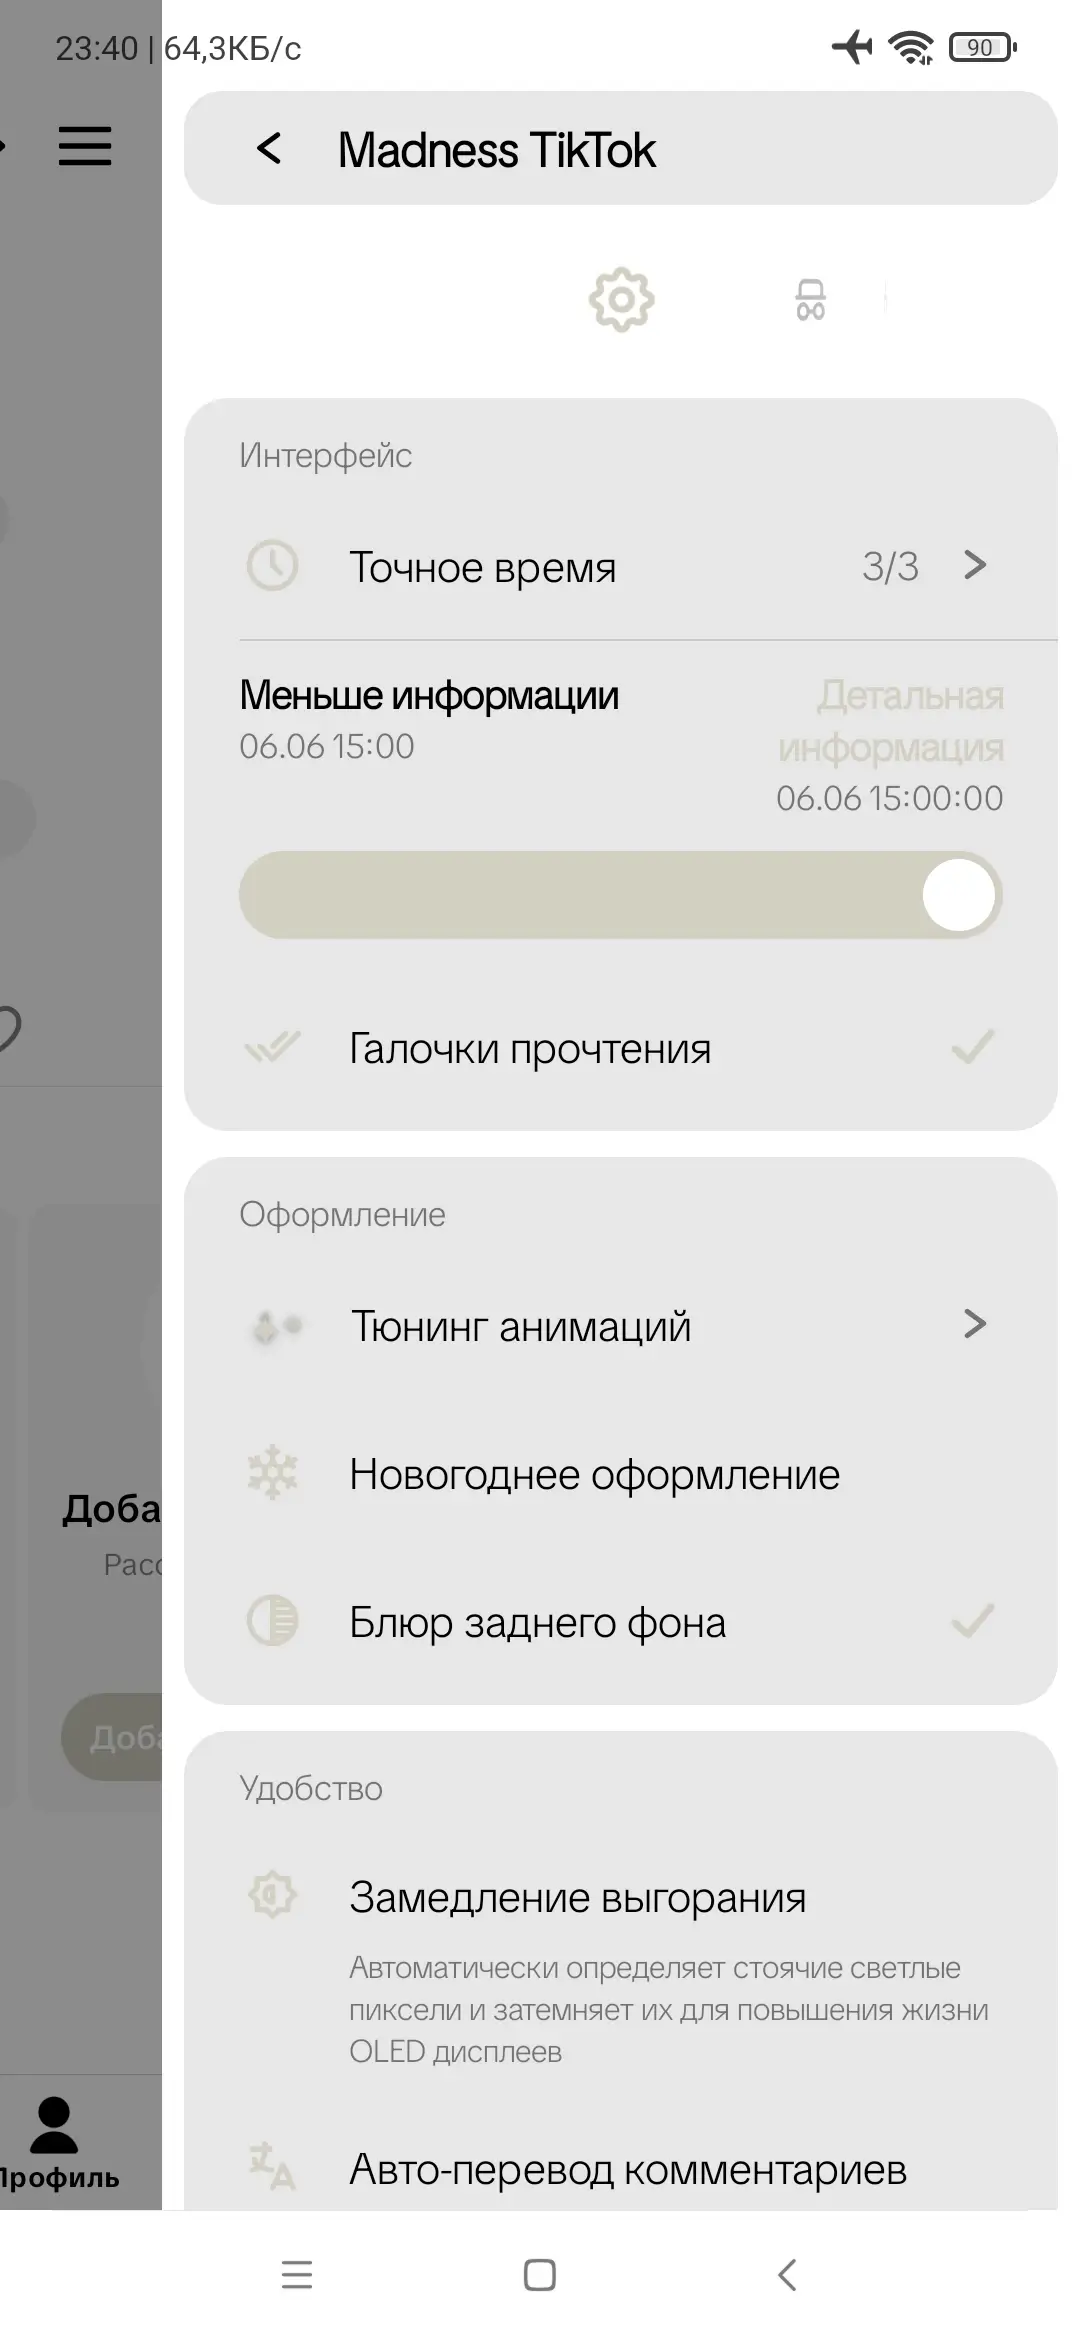
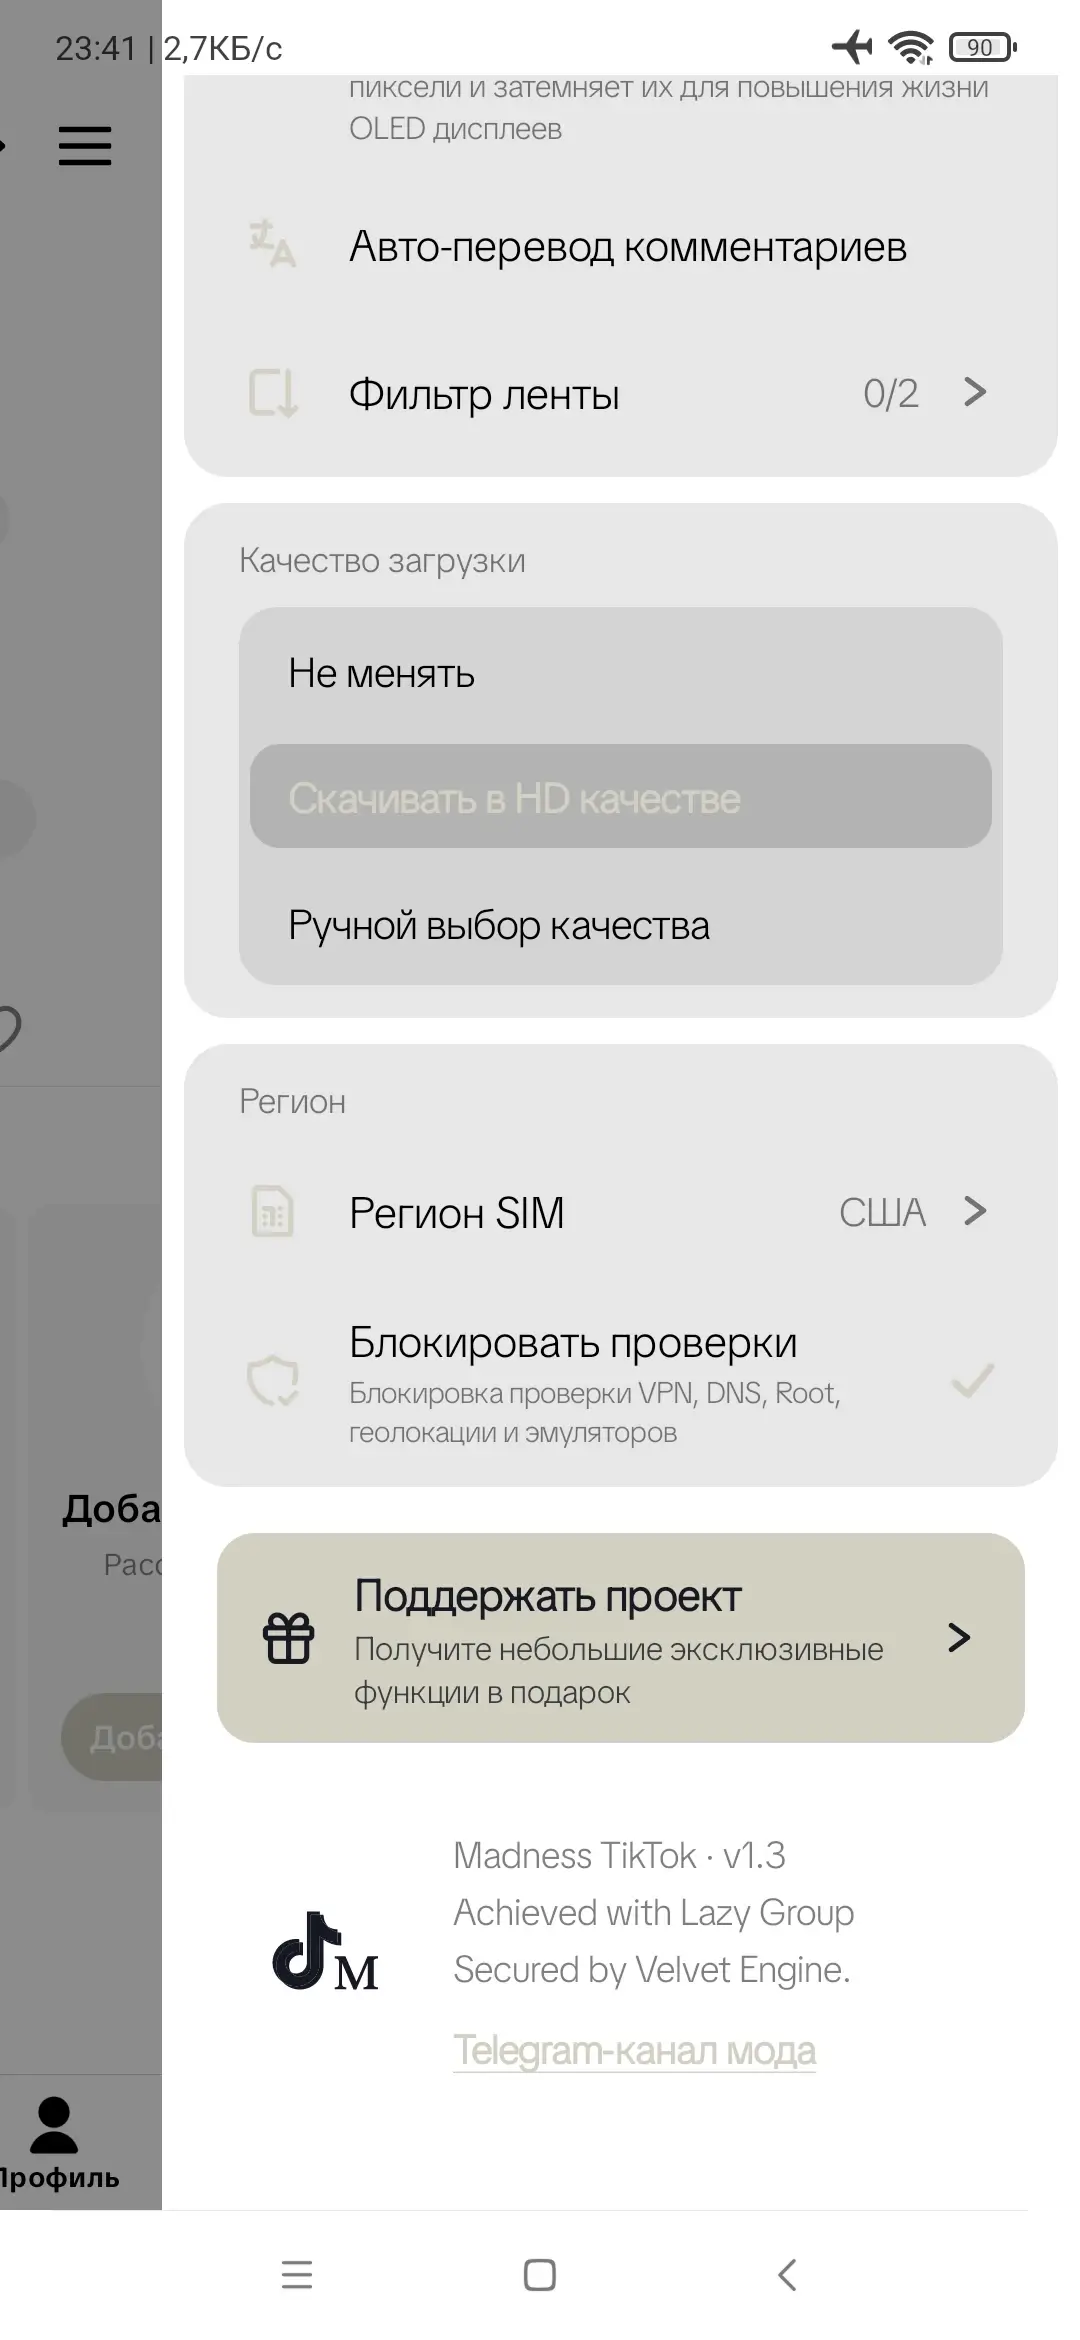
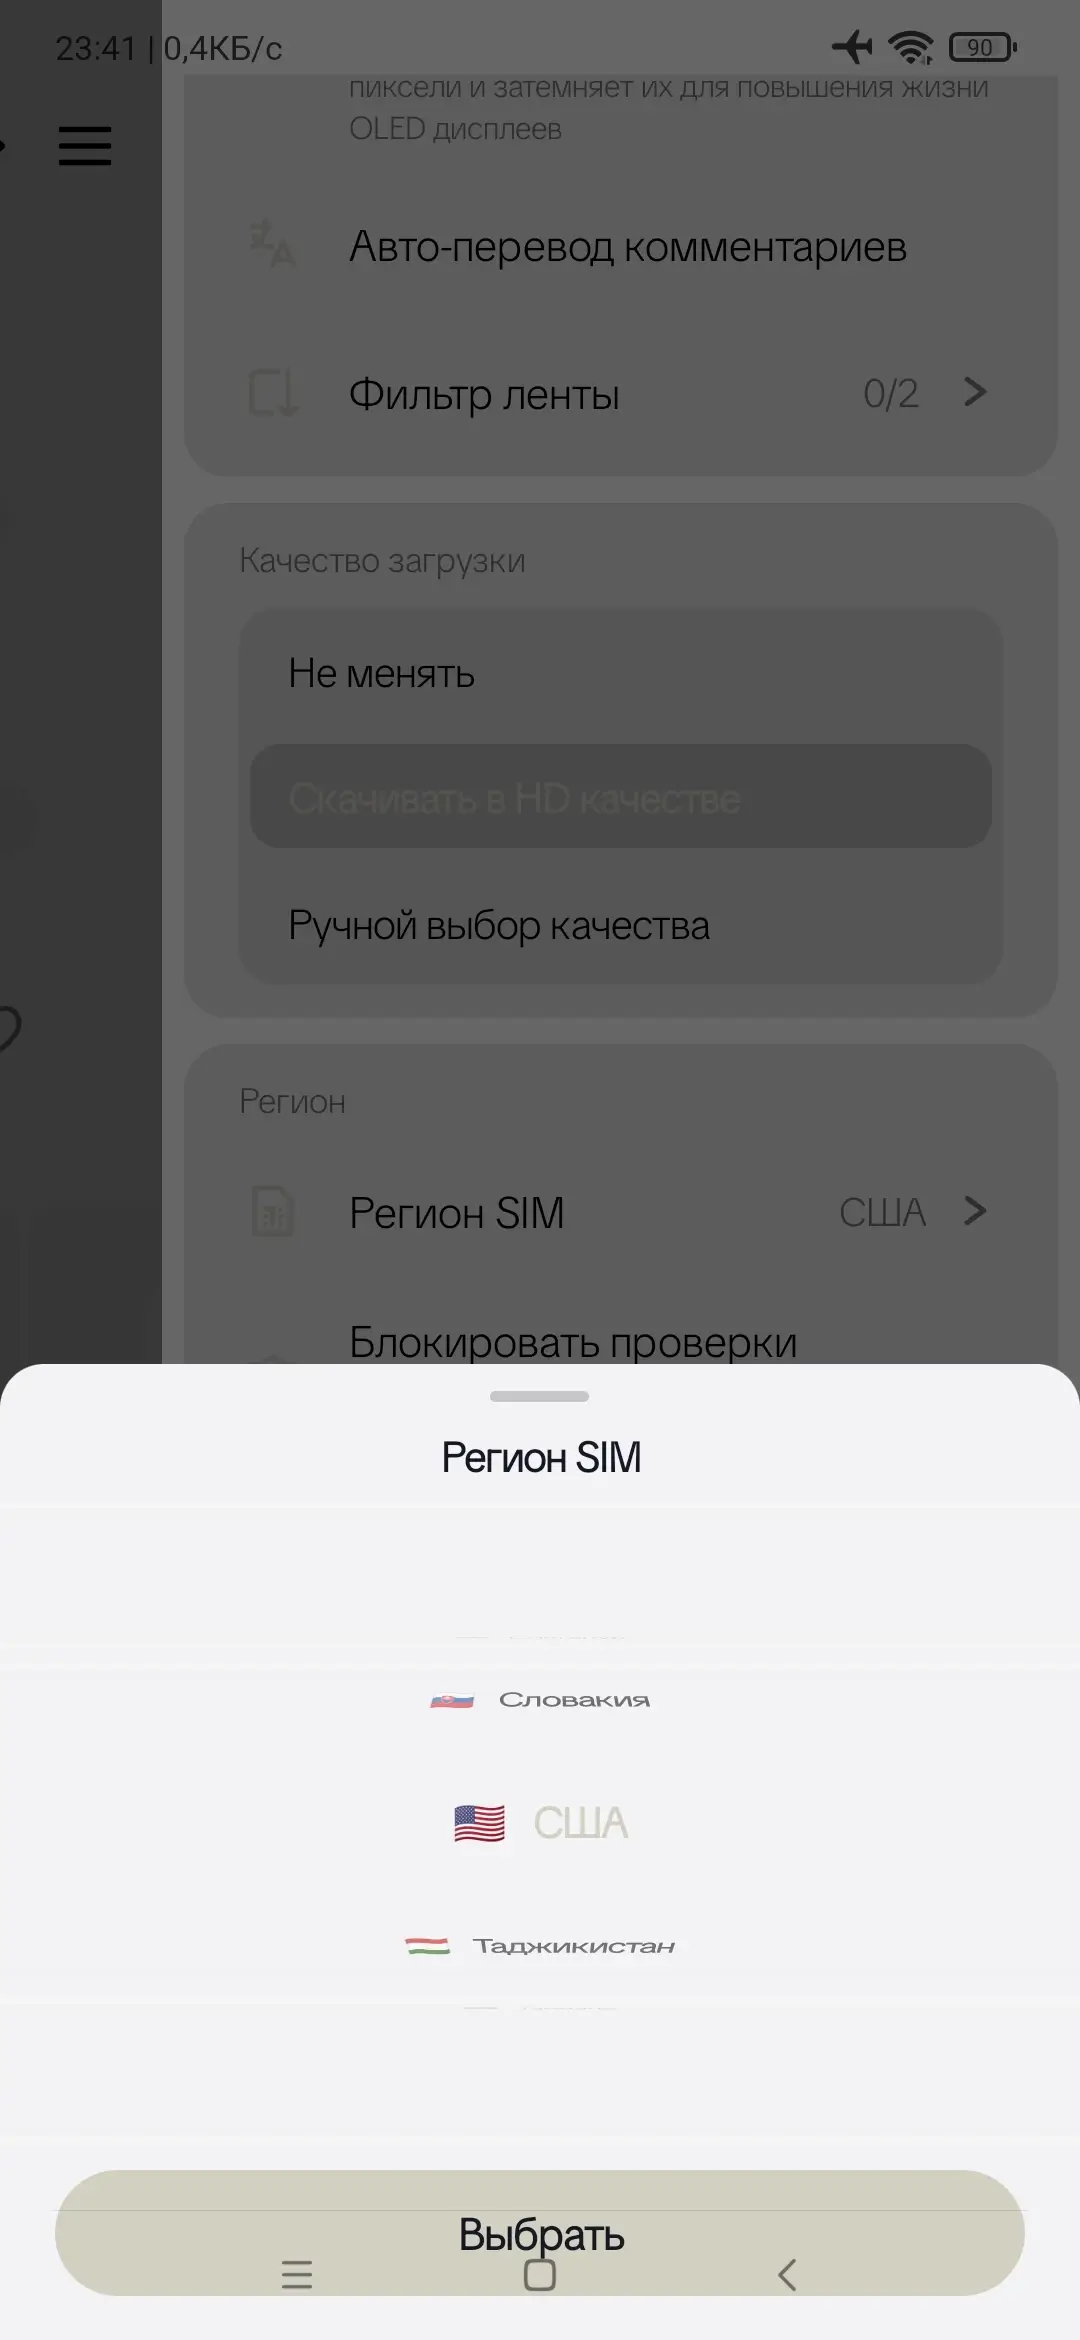
Mad TikTok - Сделает использование TikTok свободнее и удобнее за счёт расширенных настроек приватности, смены региона, оформления и скачивания контента. Мод откроет возможность смены региона без дополнительных плагинов, позволит детально настроить отображение времени активности и публикаций, а также добавит инструменты для кастомизации интерфейса и снижения нагрузки на экран.
Единожды настроенная конфиденциальность позволит читать и смотреть без лишних отметок и уведомлений для других пользователей, а скачивание видео будет доступно в нужном качестве и без водяных знаков.
Особенности приложения:
- Никаких "аварийных" обновлений;
- Отключение рекламы и трансляций;
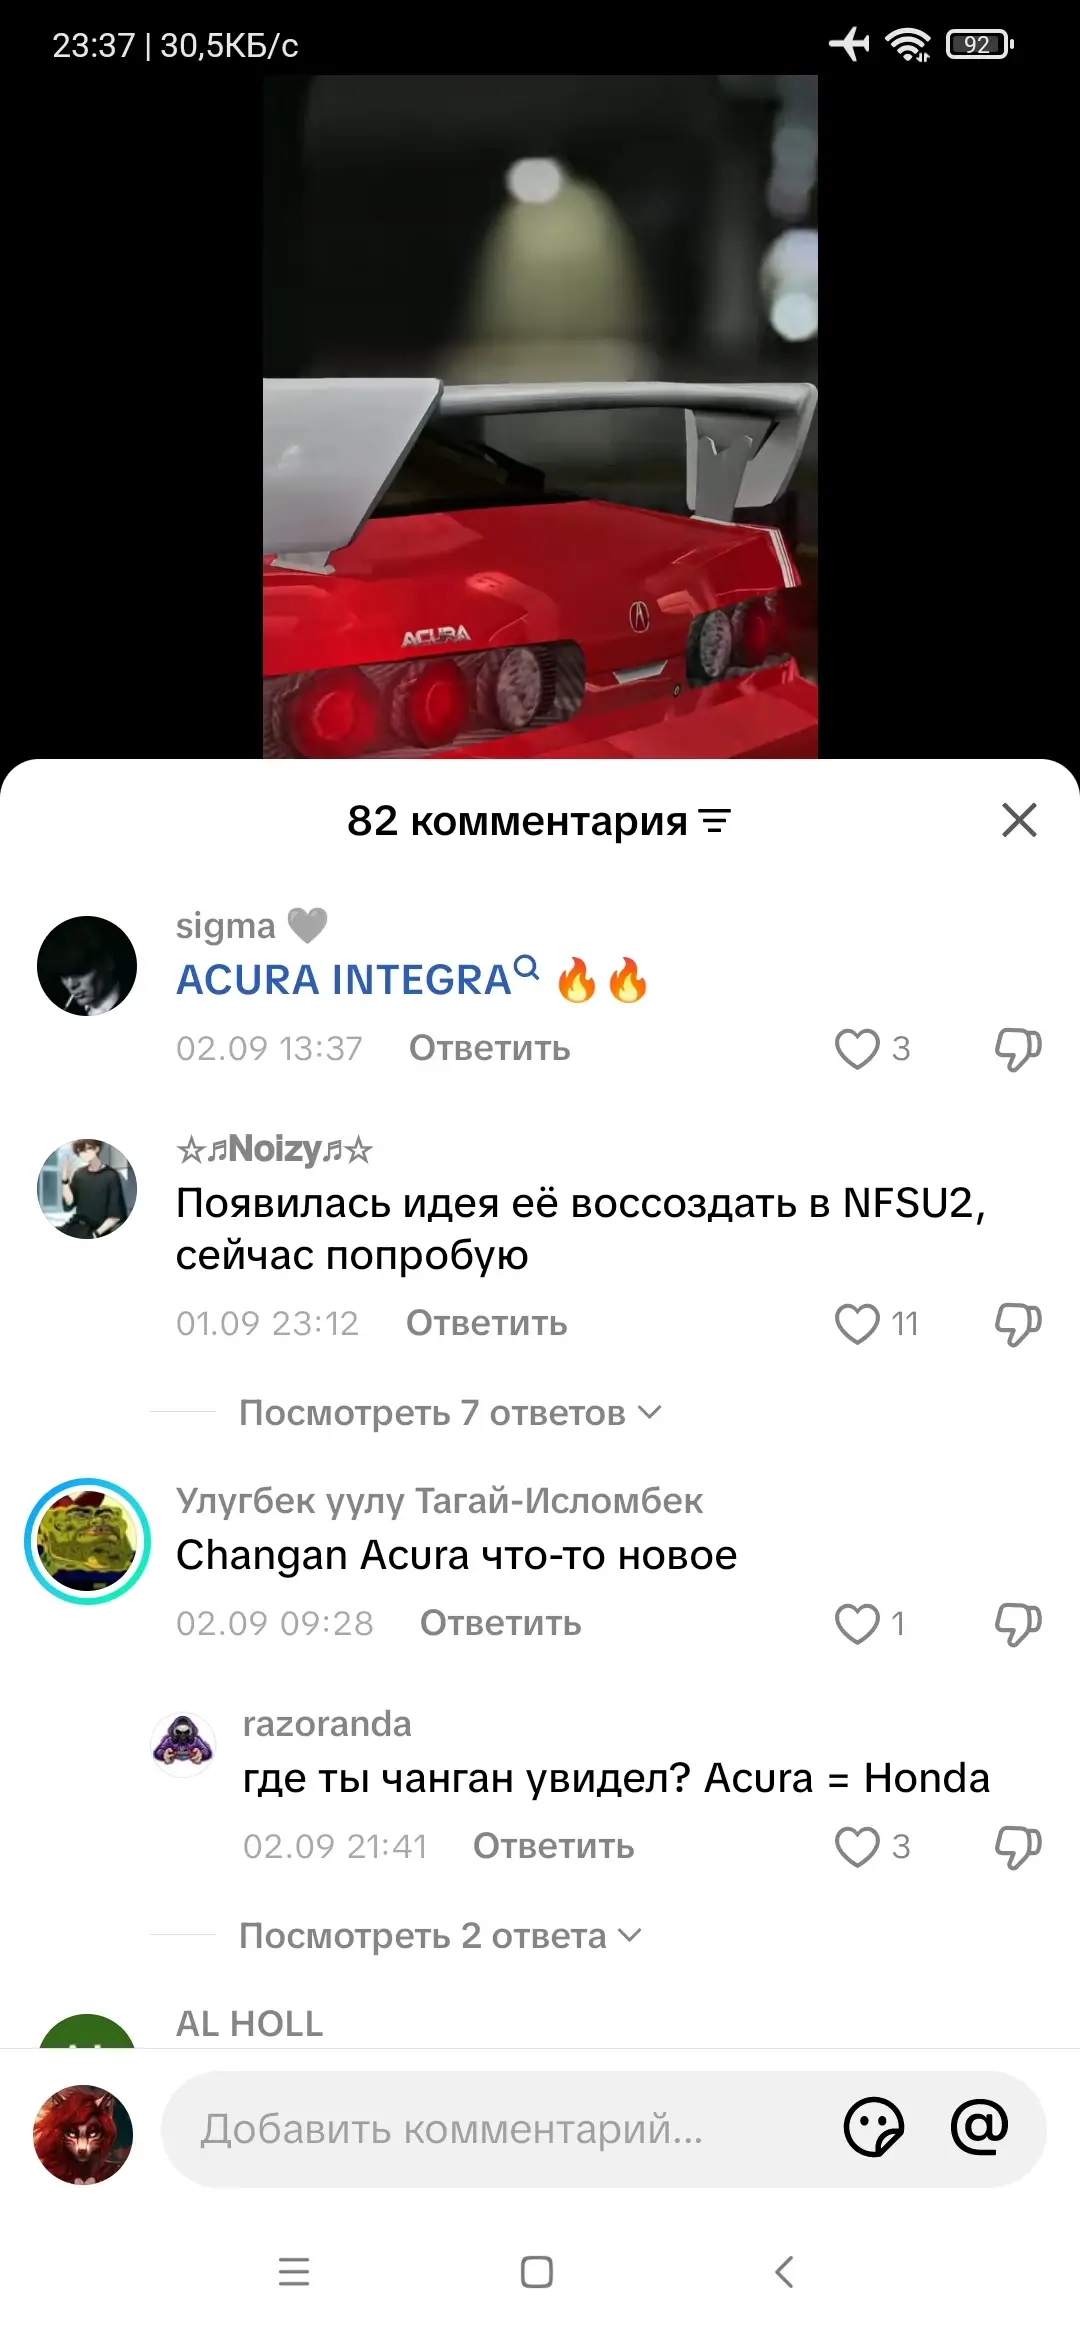
- Автоматический перевод комментариев;
- Возможность смены региона без сторонних плагинов;
- Автоматическая поддержка серии и кастомные галочки;
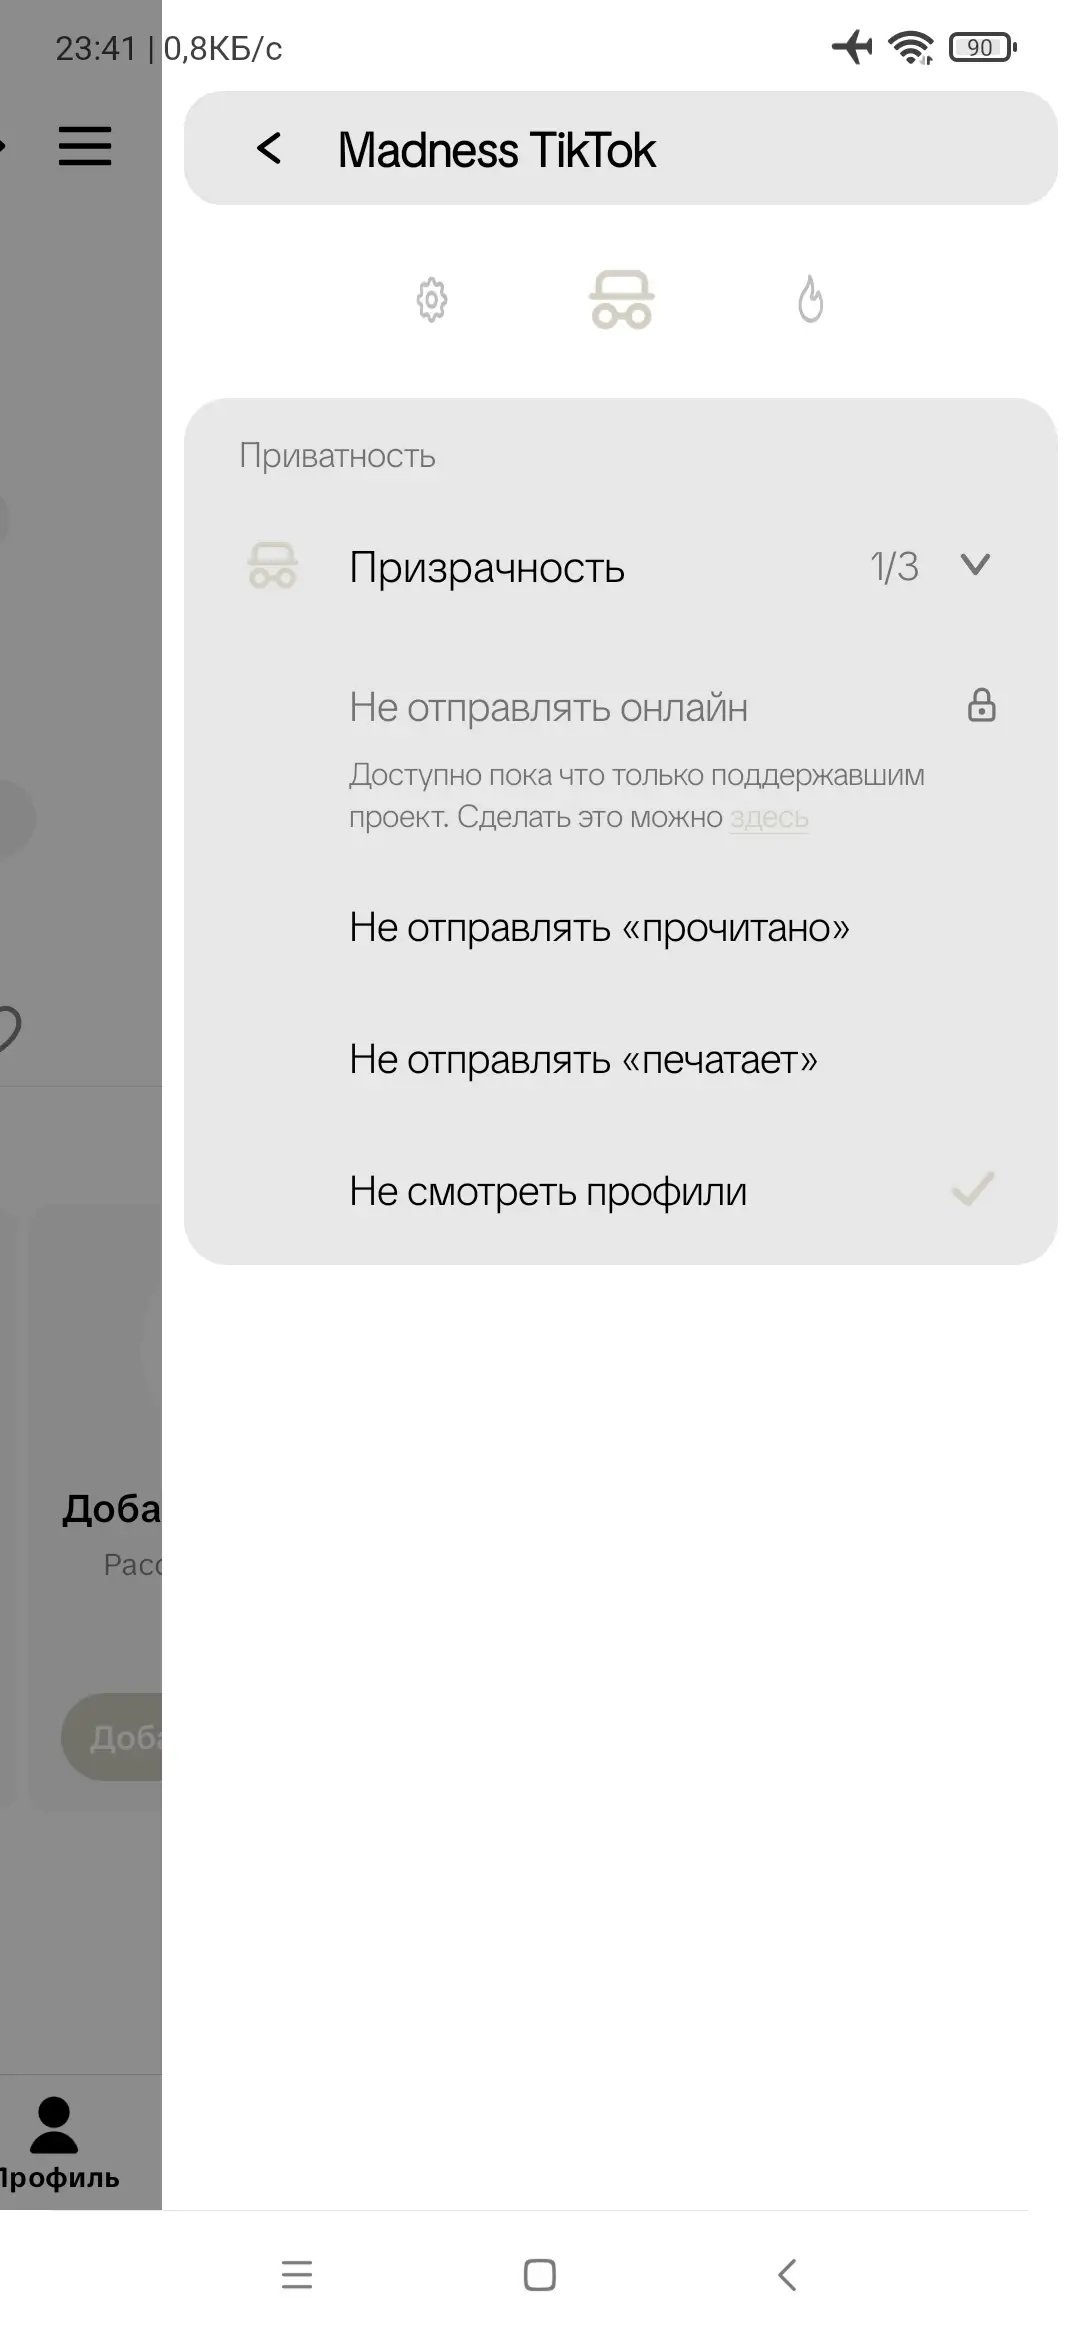
- Блокировка отправки статуса 'В сети' (ограниченный доступ);
- Невидимый просмотр профилей (люди не увидят, что вы смотрели их профиль);
- Разблокировка точной даты посещения пользователей (вместо "был 1ч. назад" -> "был в 12:13:14");
- Тюнинг анимаций (все анимации в тиктоке модифицированы и открываются более плавно и с размытием в движении);
- Разблокировка точного времени отправки комментариев (вместо "1ч. назад" -> "14:15:00");
- Разблокировка точного времени публикации (вместо "06-07" -> "06.07 22:11:01");
- Скачивание видео в HD (выбор качества) и без водяных знаков;
- Отключены проверки Root, эмуляторов, DNS, активного V*N;
- Отключение / Включение показа времени в секундах;
- Блюр фона комменатриев, 'поделиться' и подобного;
- Замедление выгорания пикселей на OLED дисплеях;
- Новогодняя тема (снежинки и красная раскраска);
- Добавление времени публикации в ленту;
- Блокировка отправки 'Прочитано';
- Вход через Google.
Источник: Telegram
Альтернативные моды на TikTok:
- TikTok (MOD) (TikTokModCloud) (от Dmitry Nechiporenko)
- TikTok (MOD) (MN-TikTok Pro) (от Ismail Mods)
- TikTok You (MOD) (от Windukk и shiawasez)
- * Mad TikTok (MOD) (от Lazy)
Mad TikTok v1.3 (46.8.4) (MOD)
apk
341.31 Mb
33
Версия 46.8.41 (2024608410)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
14.09.2026, 02:29
Файл
mad_tiktok_v1_3_b46_8_4.apk
Имя
Mad TikTok
Пакет
com.zhiliaoapp.musically
MD5
66d9a274d11b9f2f8a420c0e31dc49f2
SHA-1
d793c48781d61921c78dae132ac183a81c74319c
SHA-256
d7b2d24331cb41829244c07cb19140843d09d53c8f5848df1f2979d5459f7b1a
Проверка
Google Play
Подпись
CN=xiawanli, OU=aa, O=aa, L=aa, ST=aa, C=CN
Имя
xiawanli
Подразделение
aa
Организация
aa
Локация
aa
Регион
aa
Страна
CN
MD5
e29a70cf57389a797eb568f484ee5548
SHA-1
969a40d35cfac7a04d9be2d7df54a433f4929ddd
SHA-256
c081890cf2a1adf13e56d7b50a4f3d8edb35b7c46d6ccc732dd997b7e433be1d
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
43
Mad TikTok v1.3 (46.8.4) (MOD) apk 341.31 Mb Яндекс Диск Google Play Бесплатное