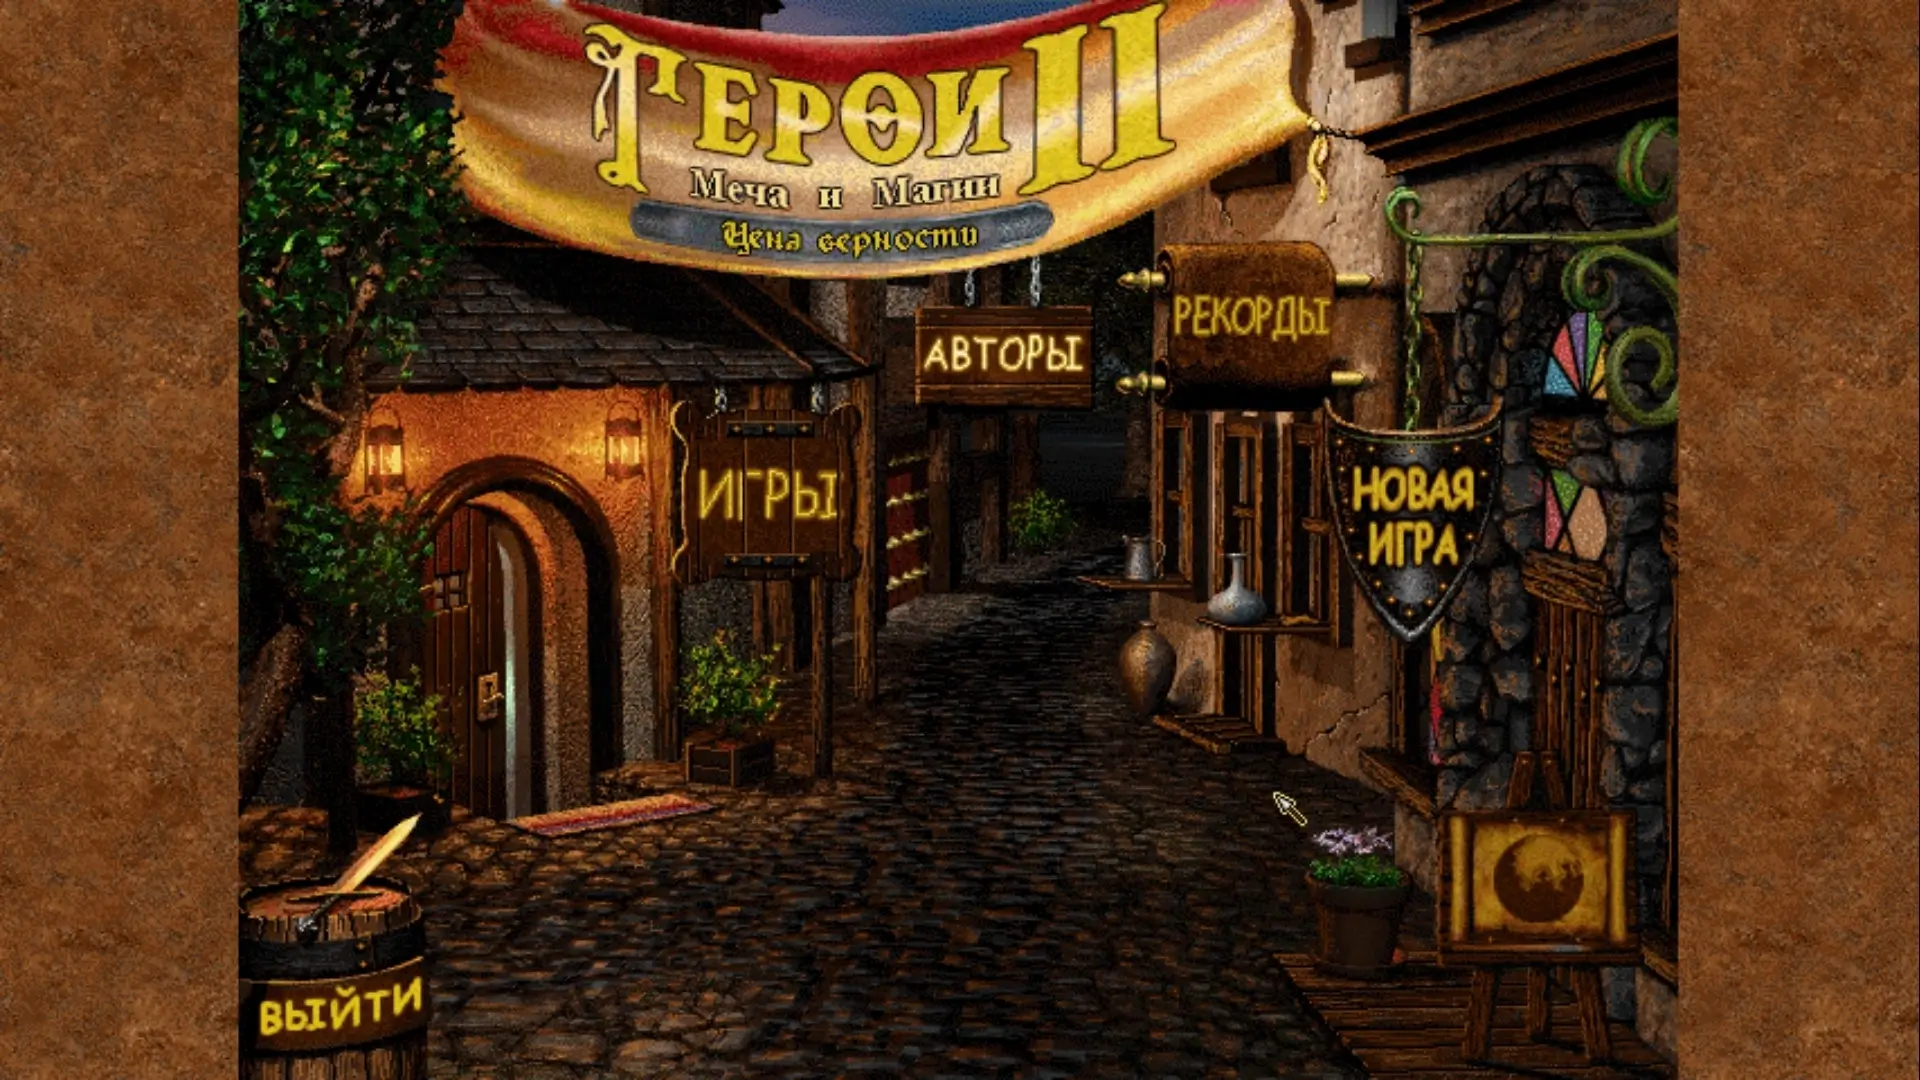
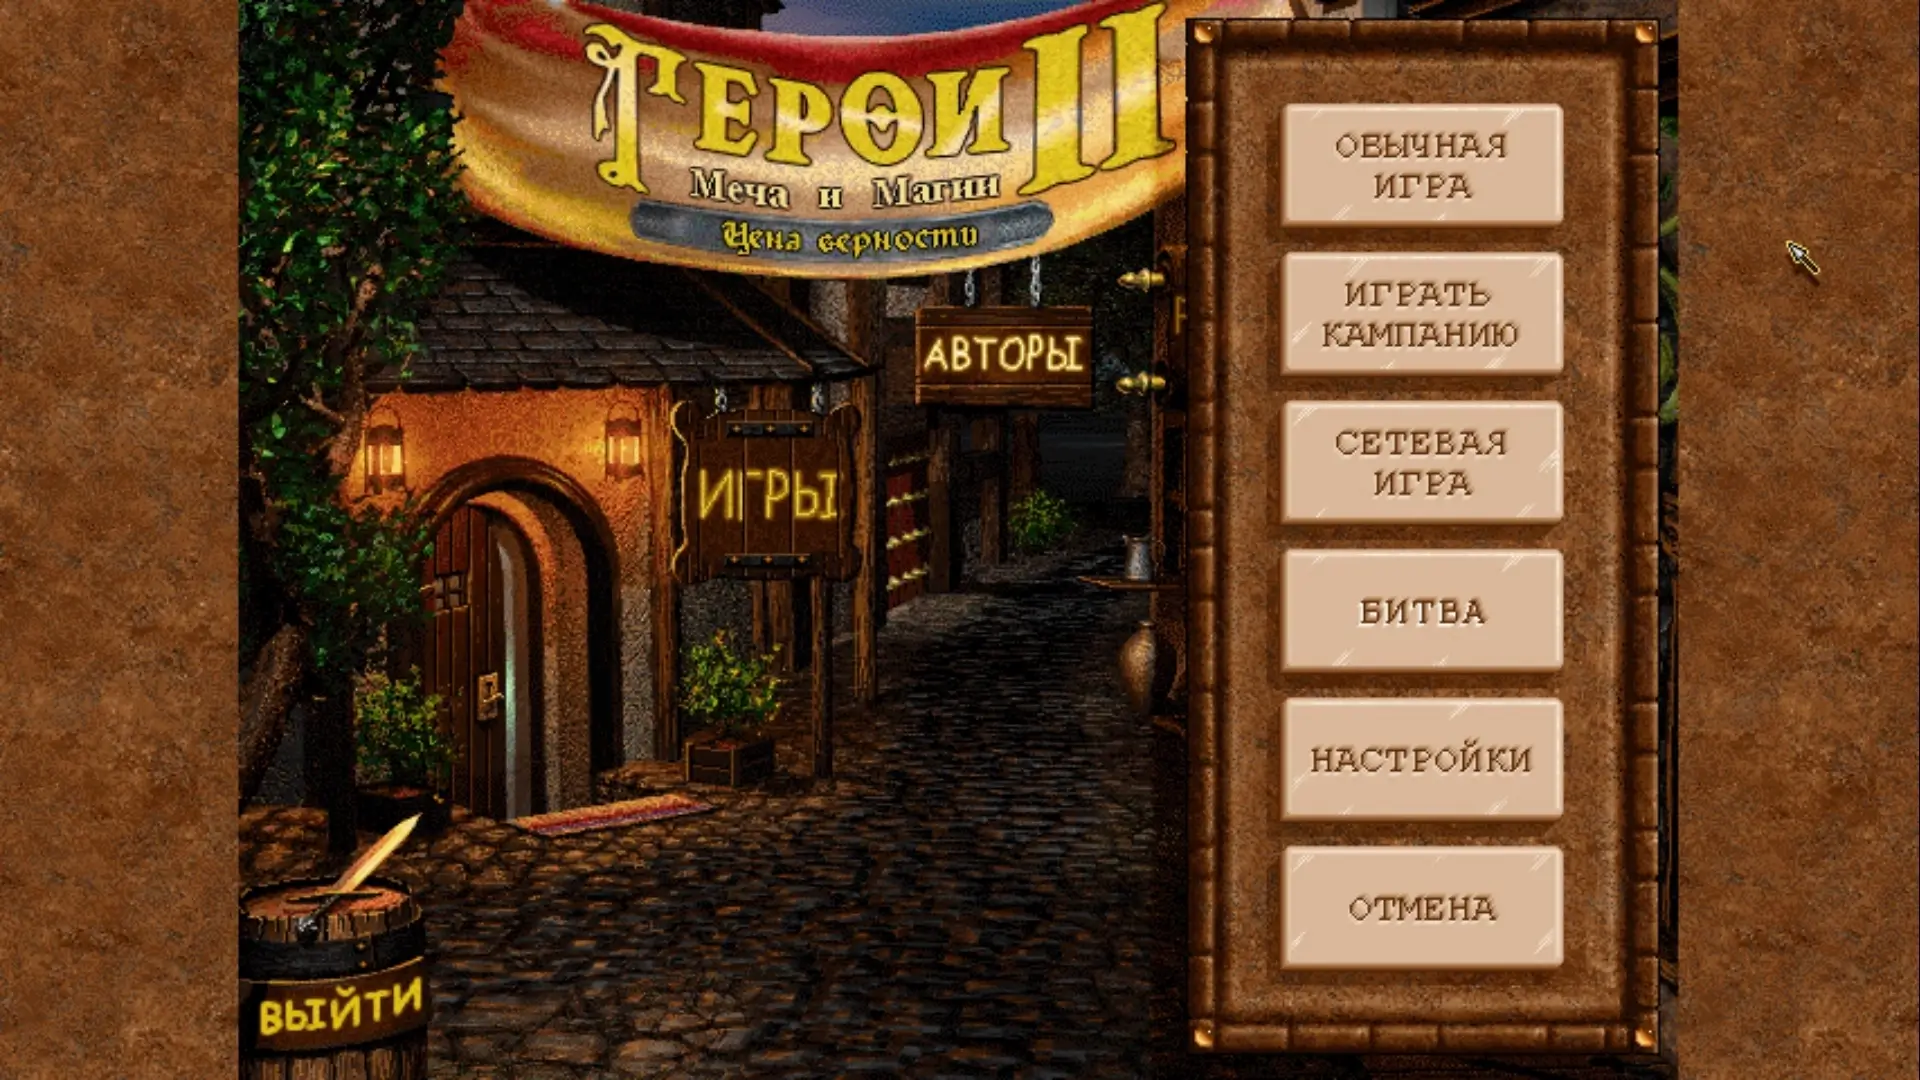
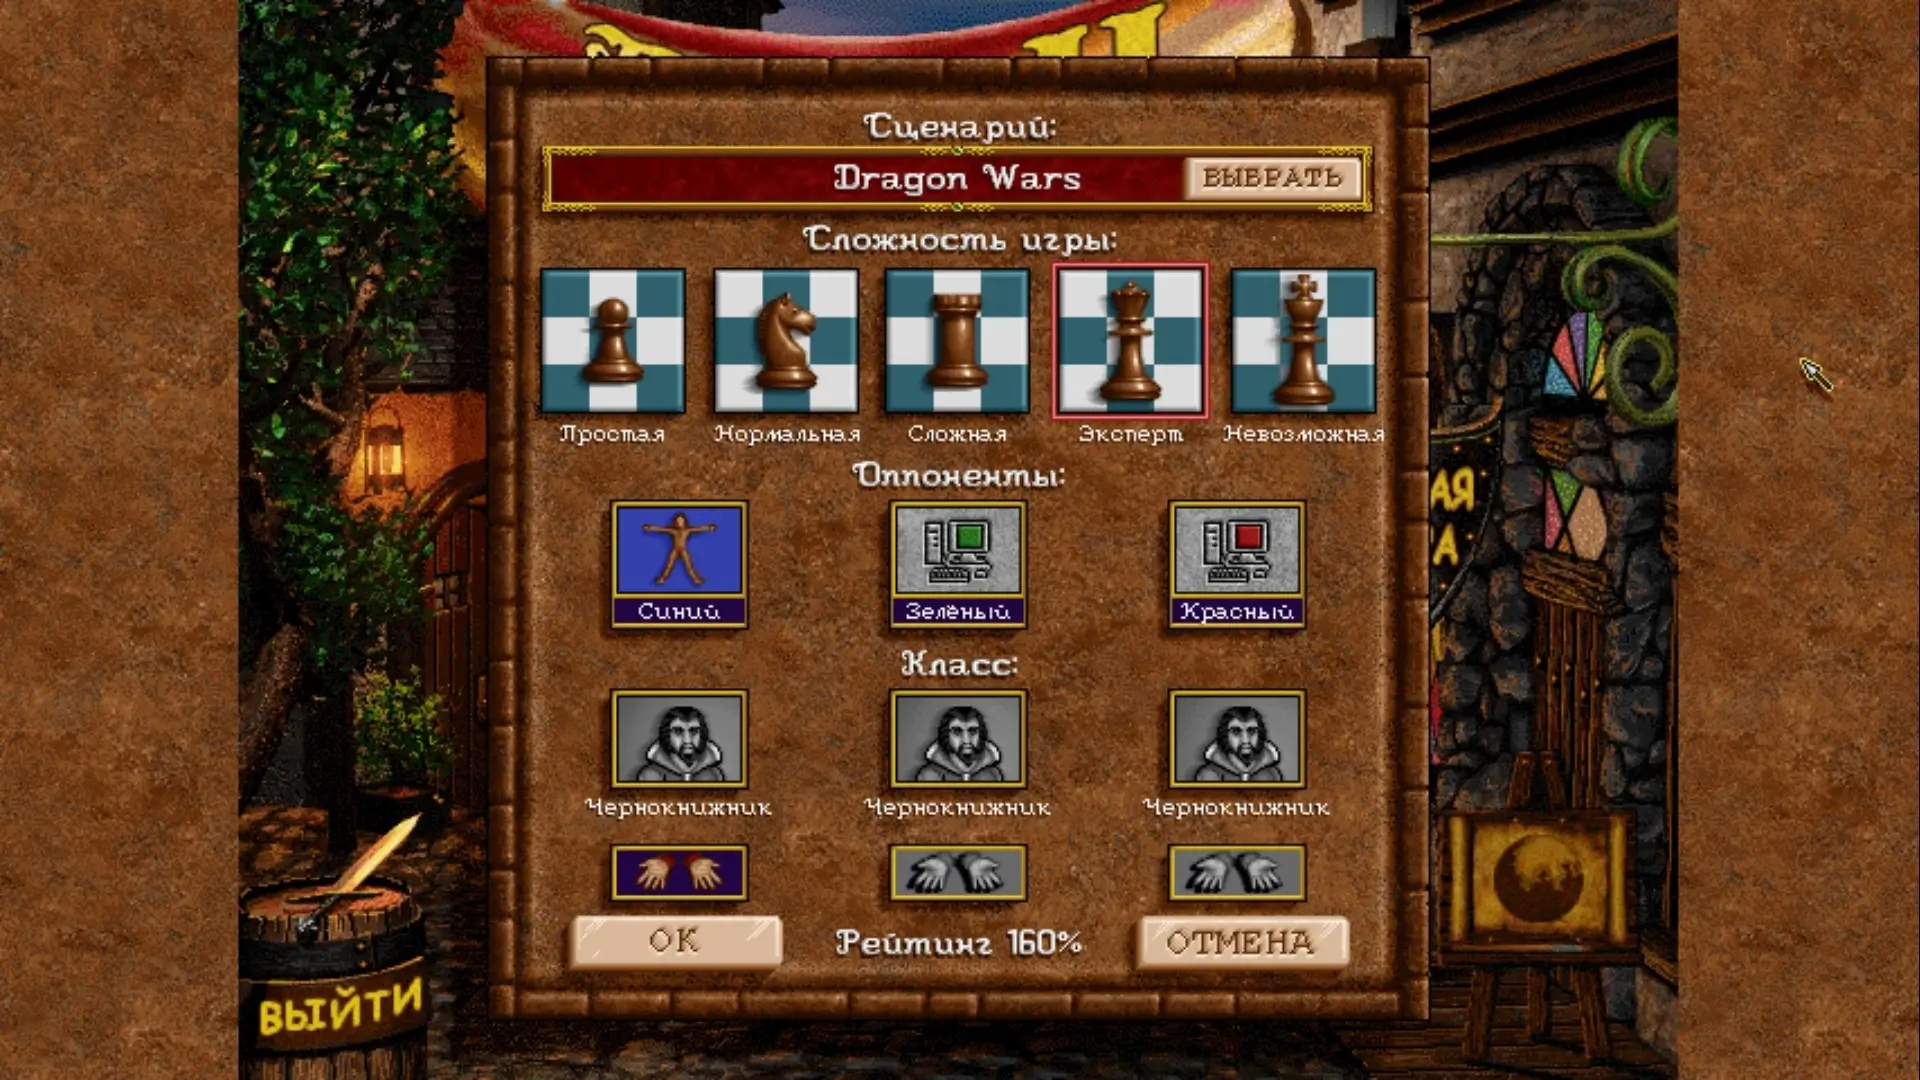
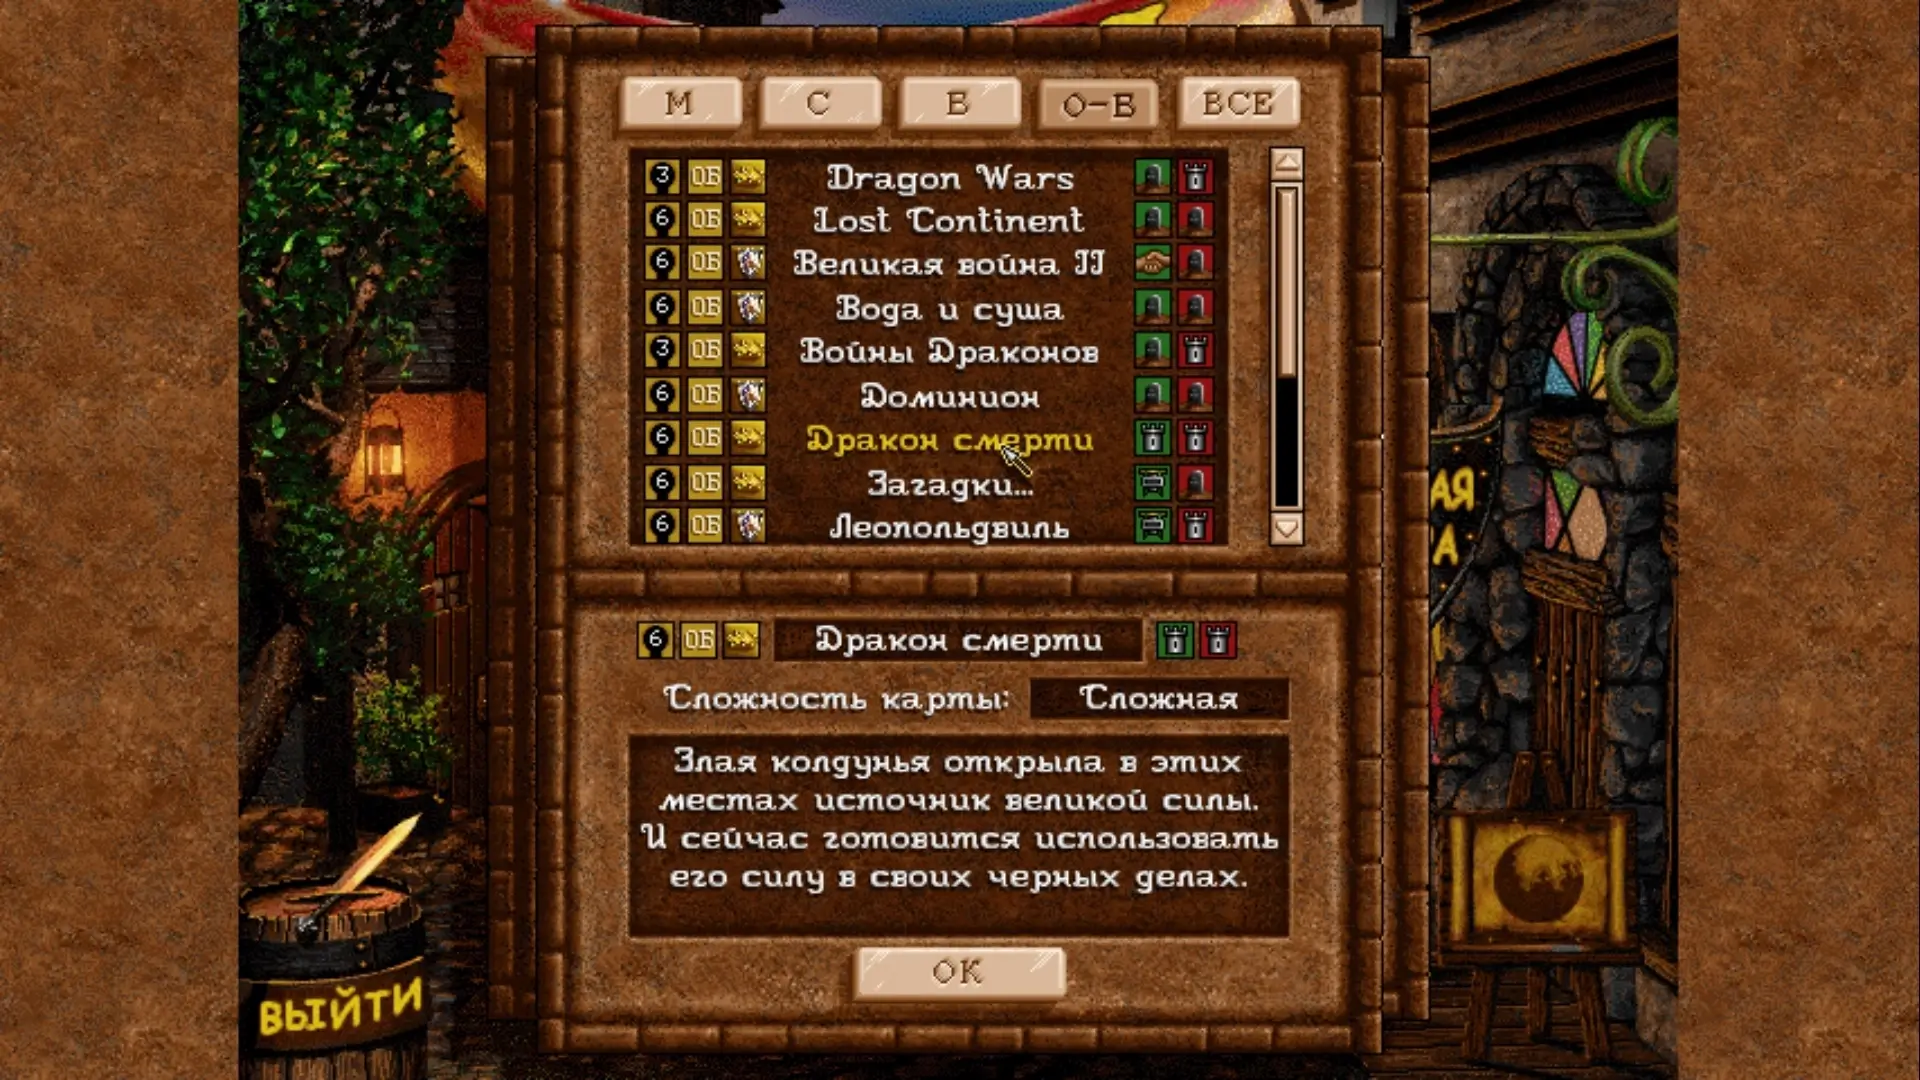
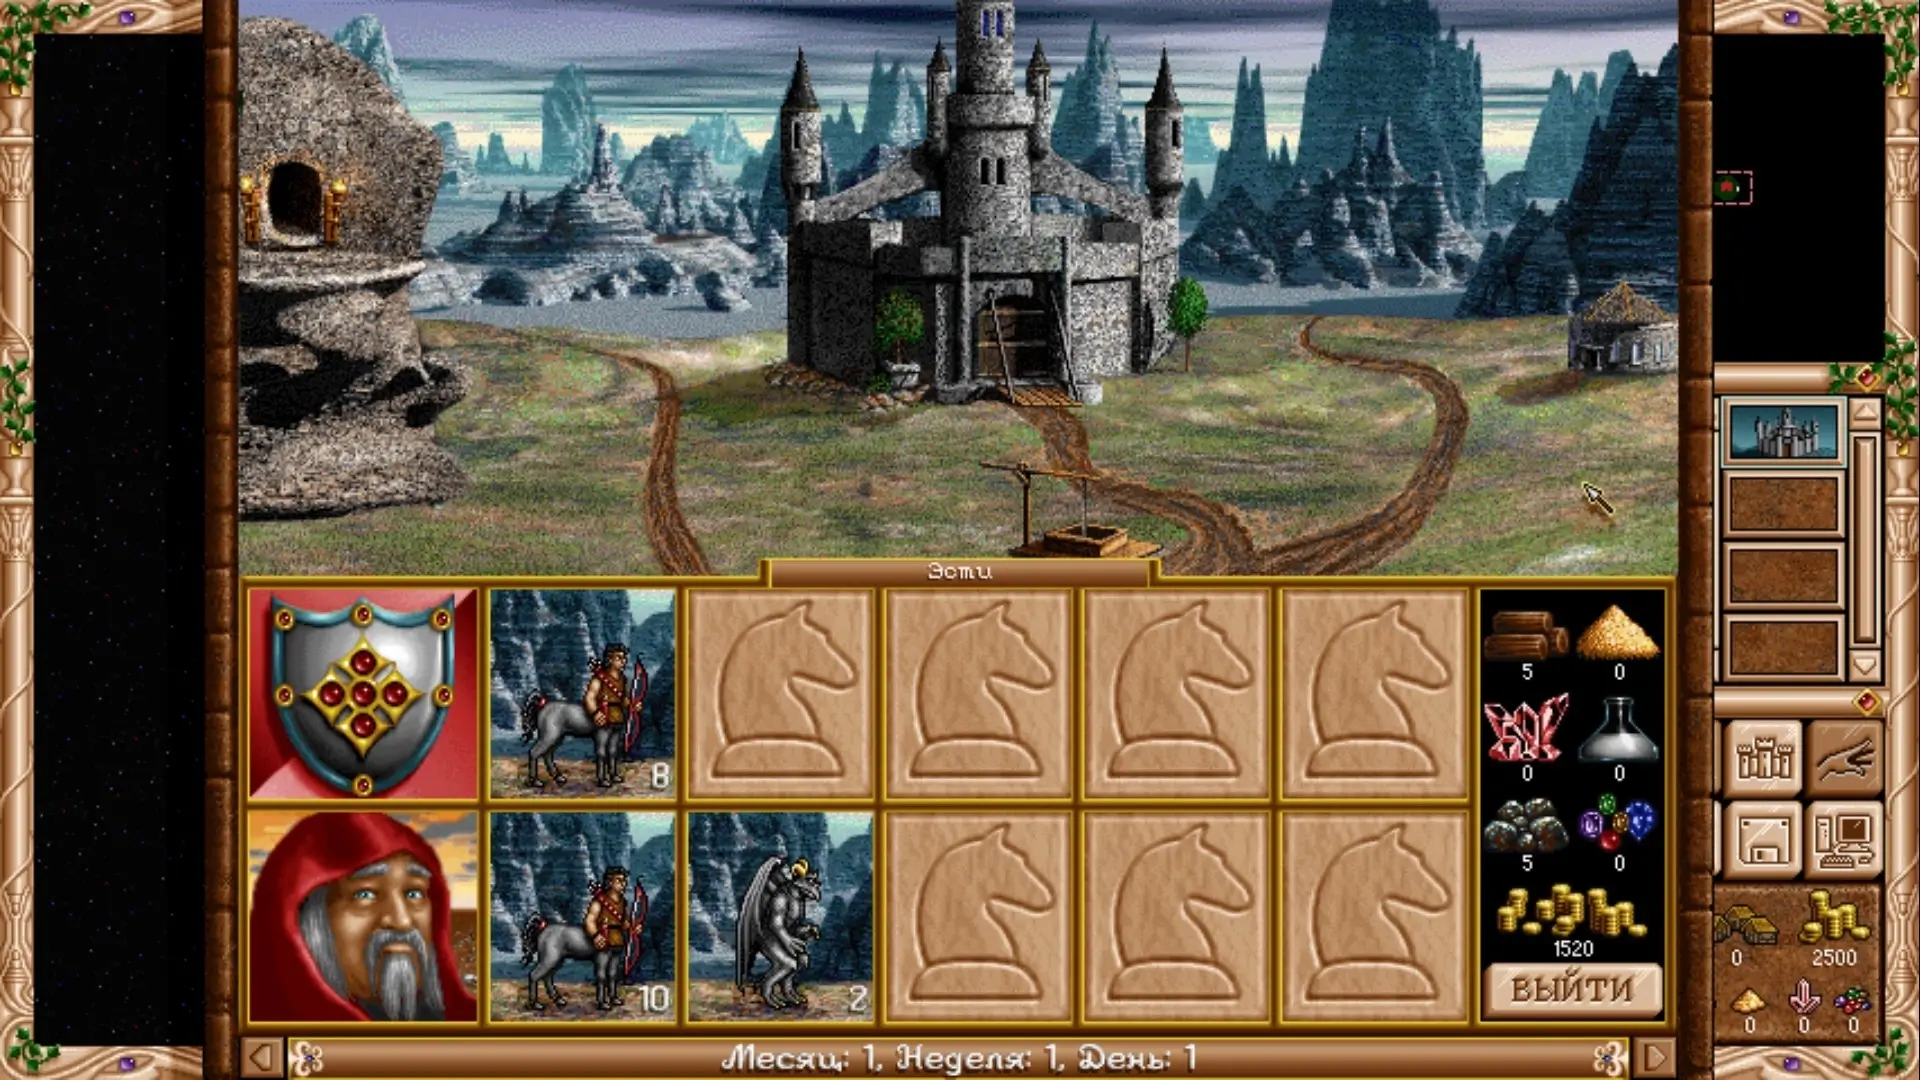
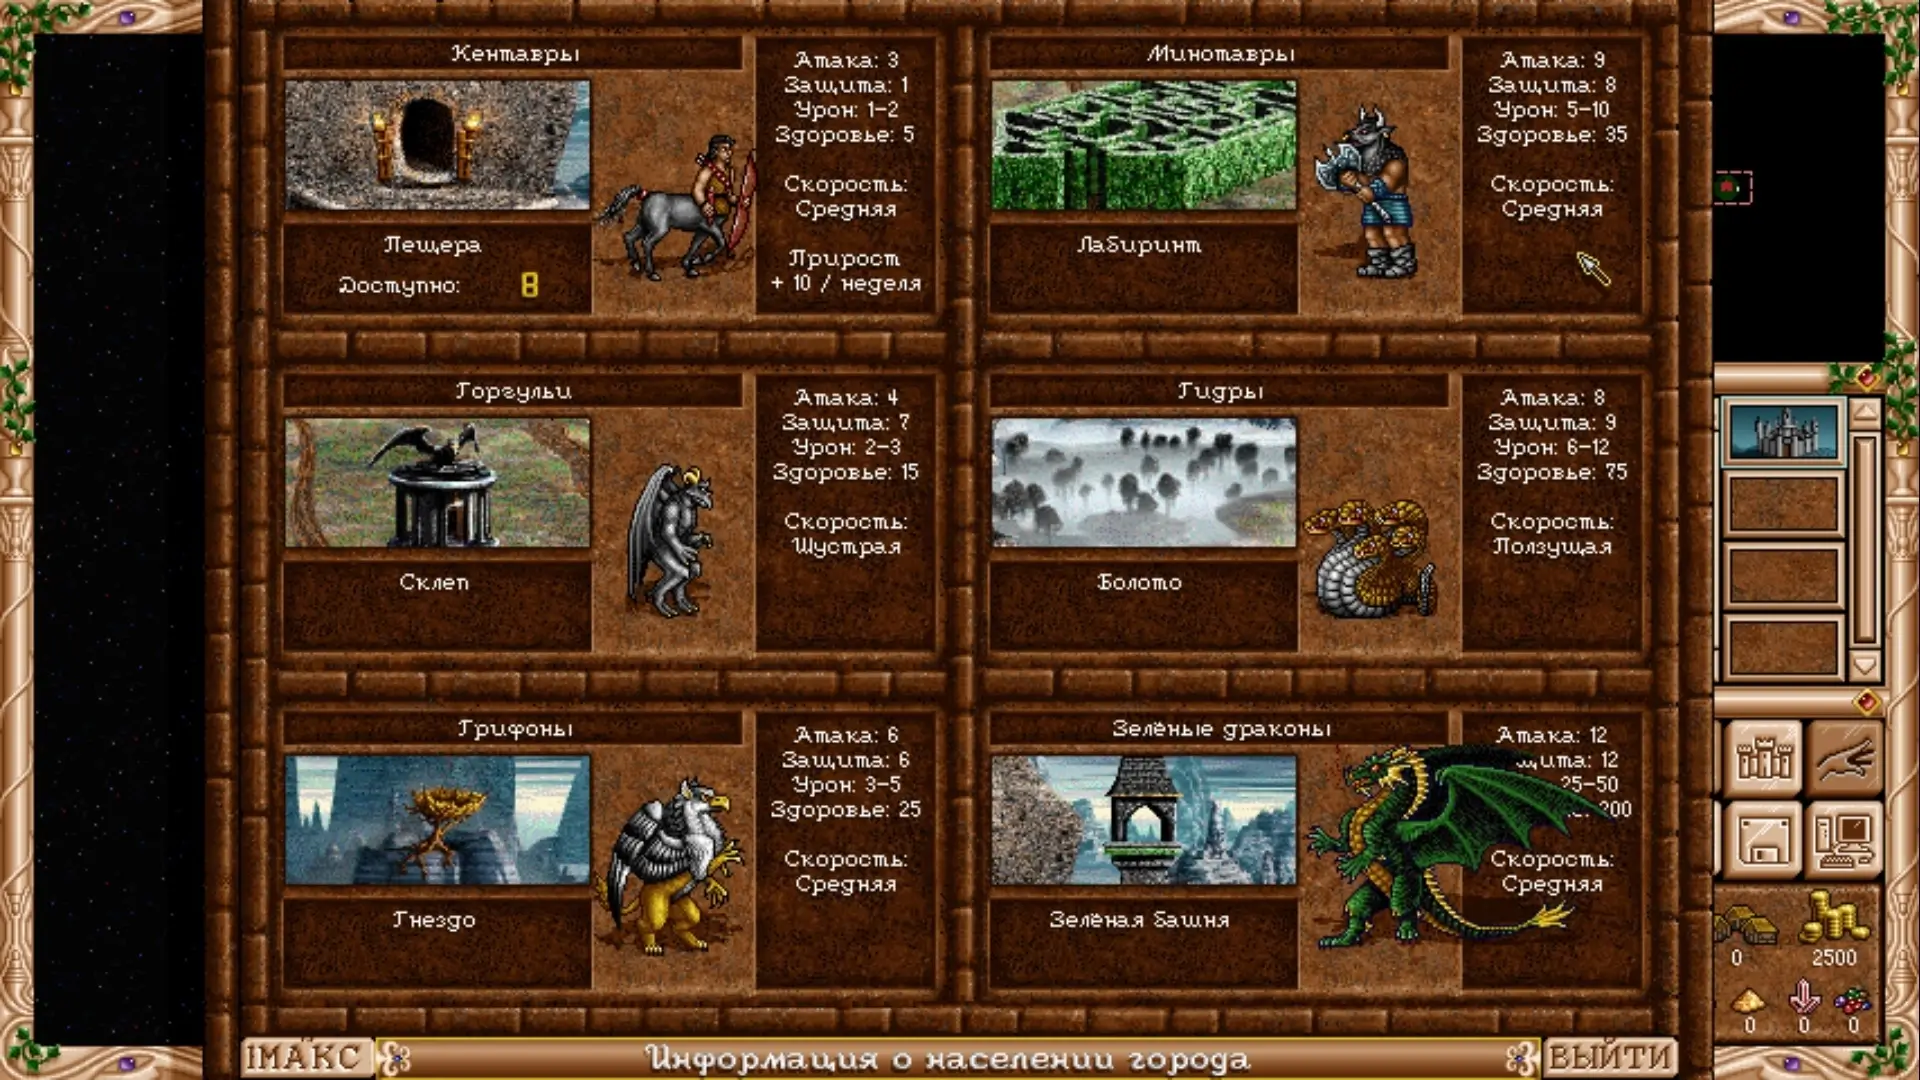
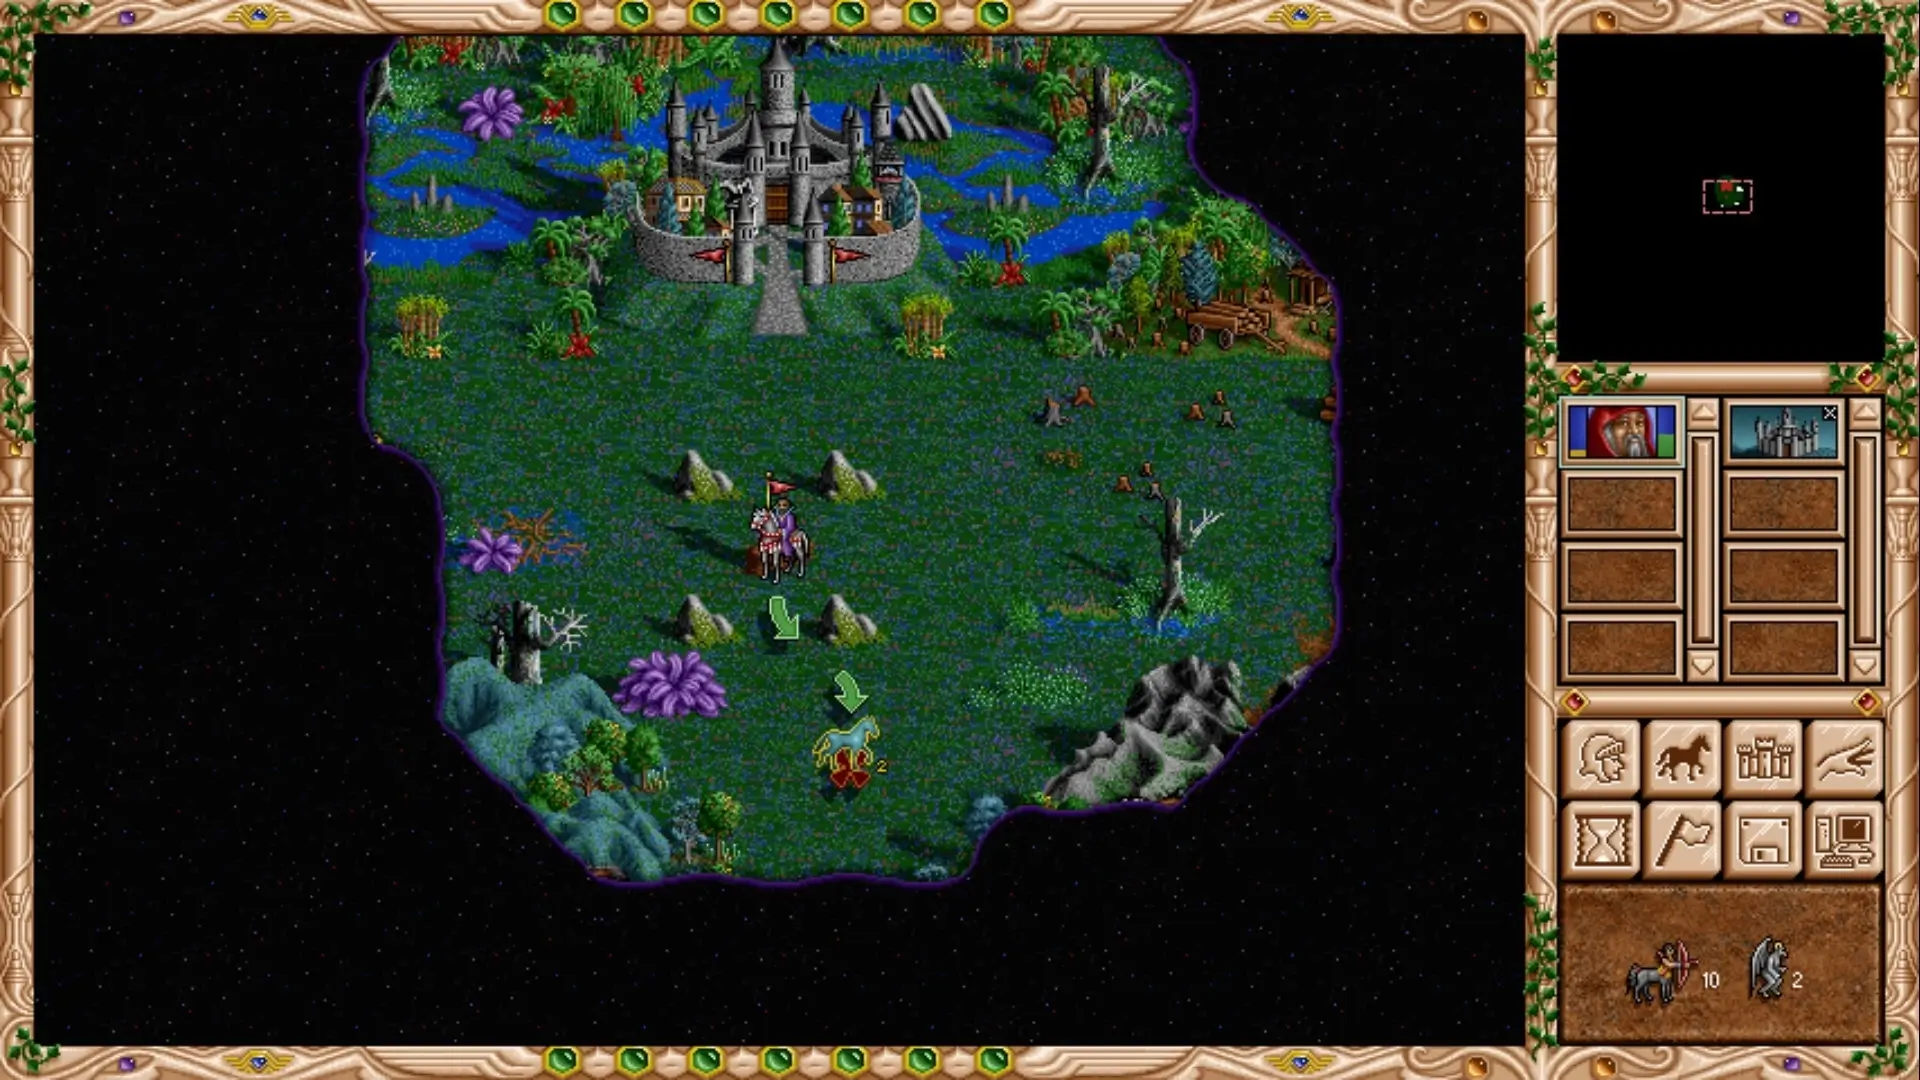
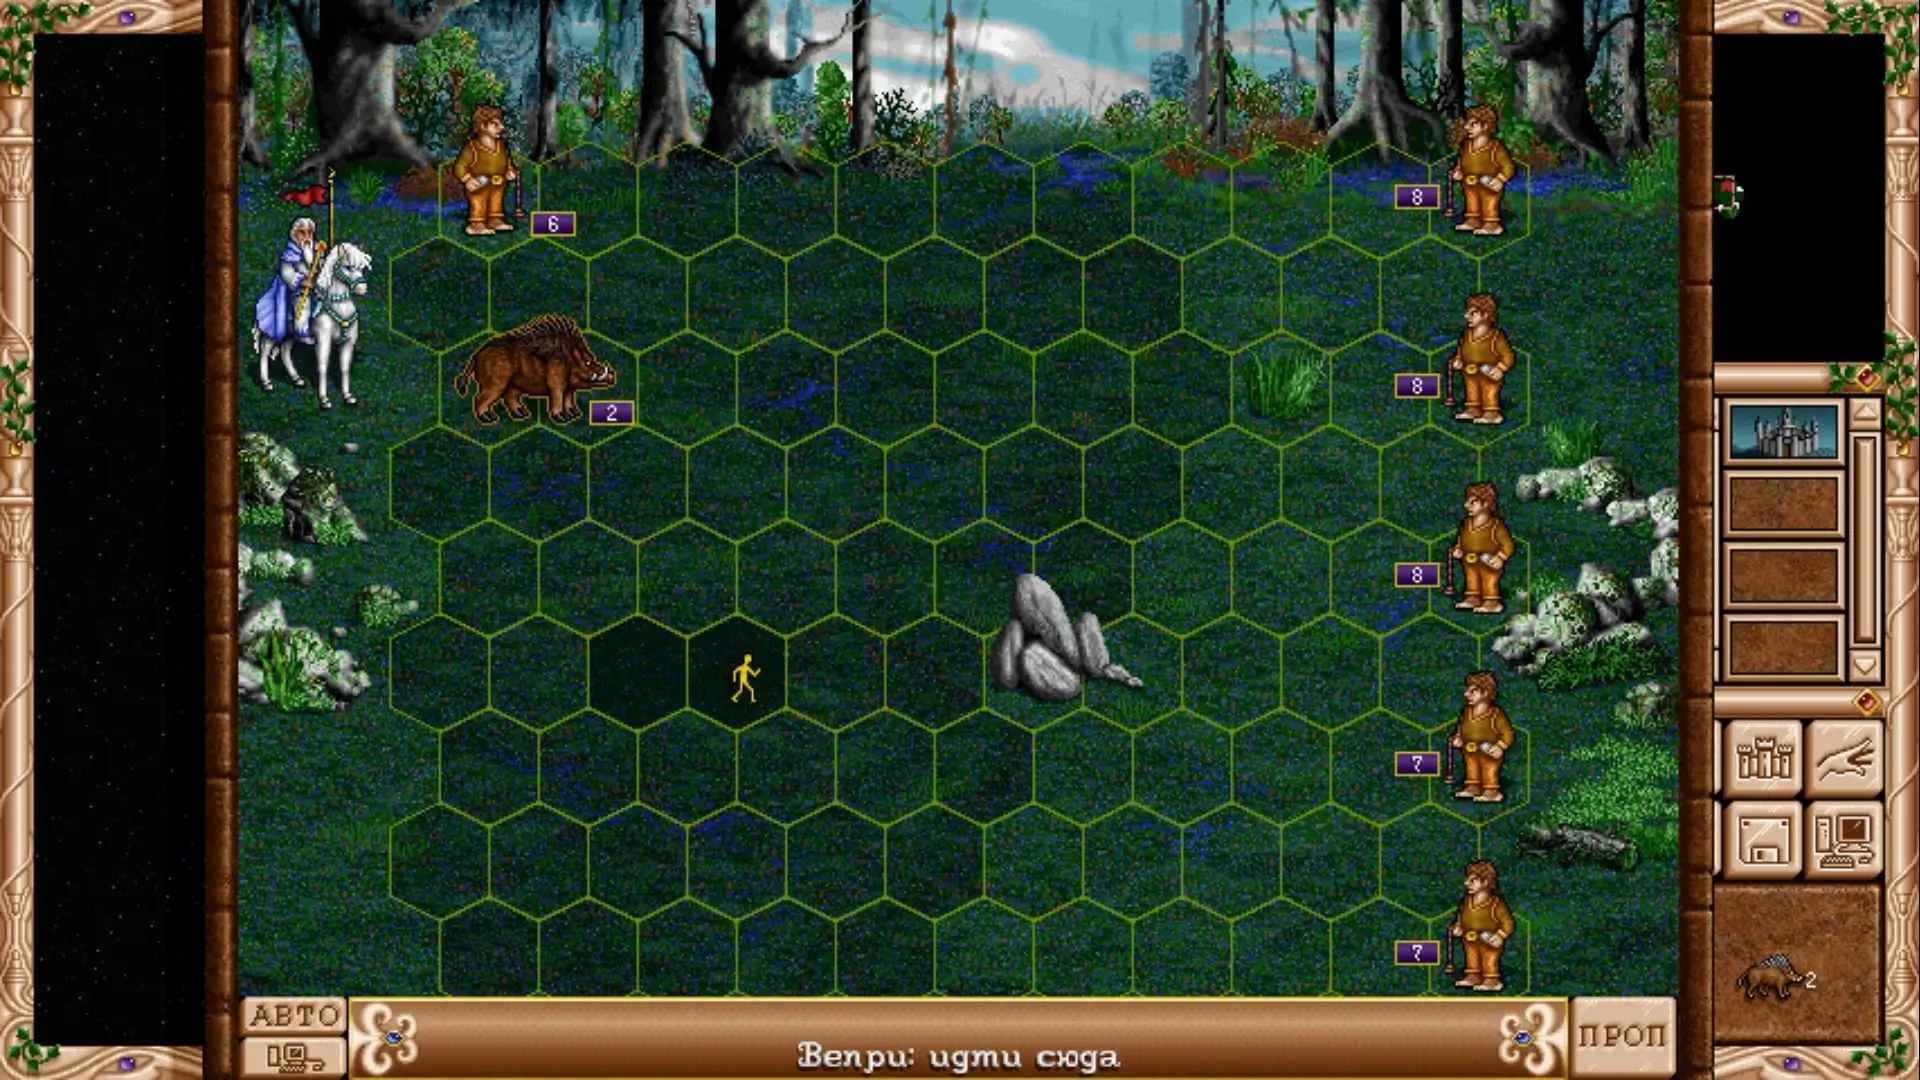
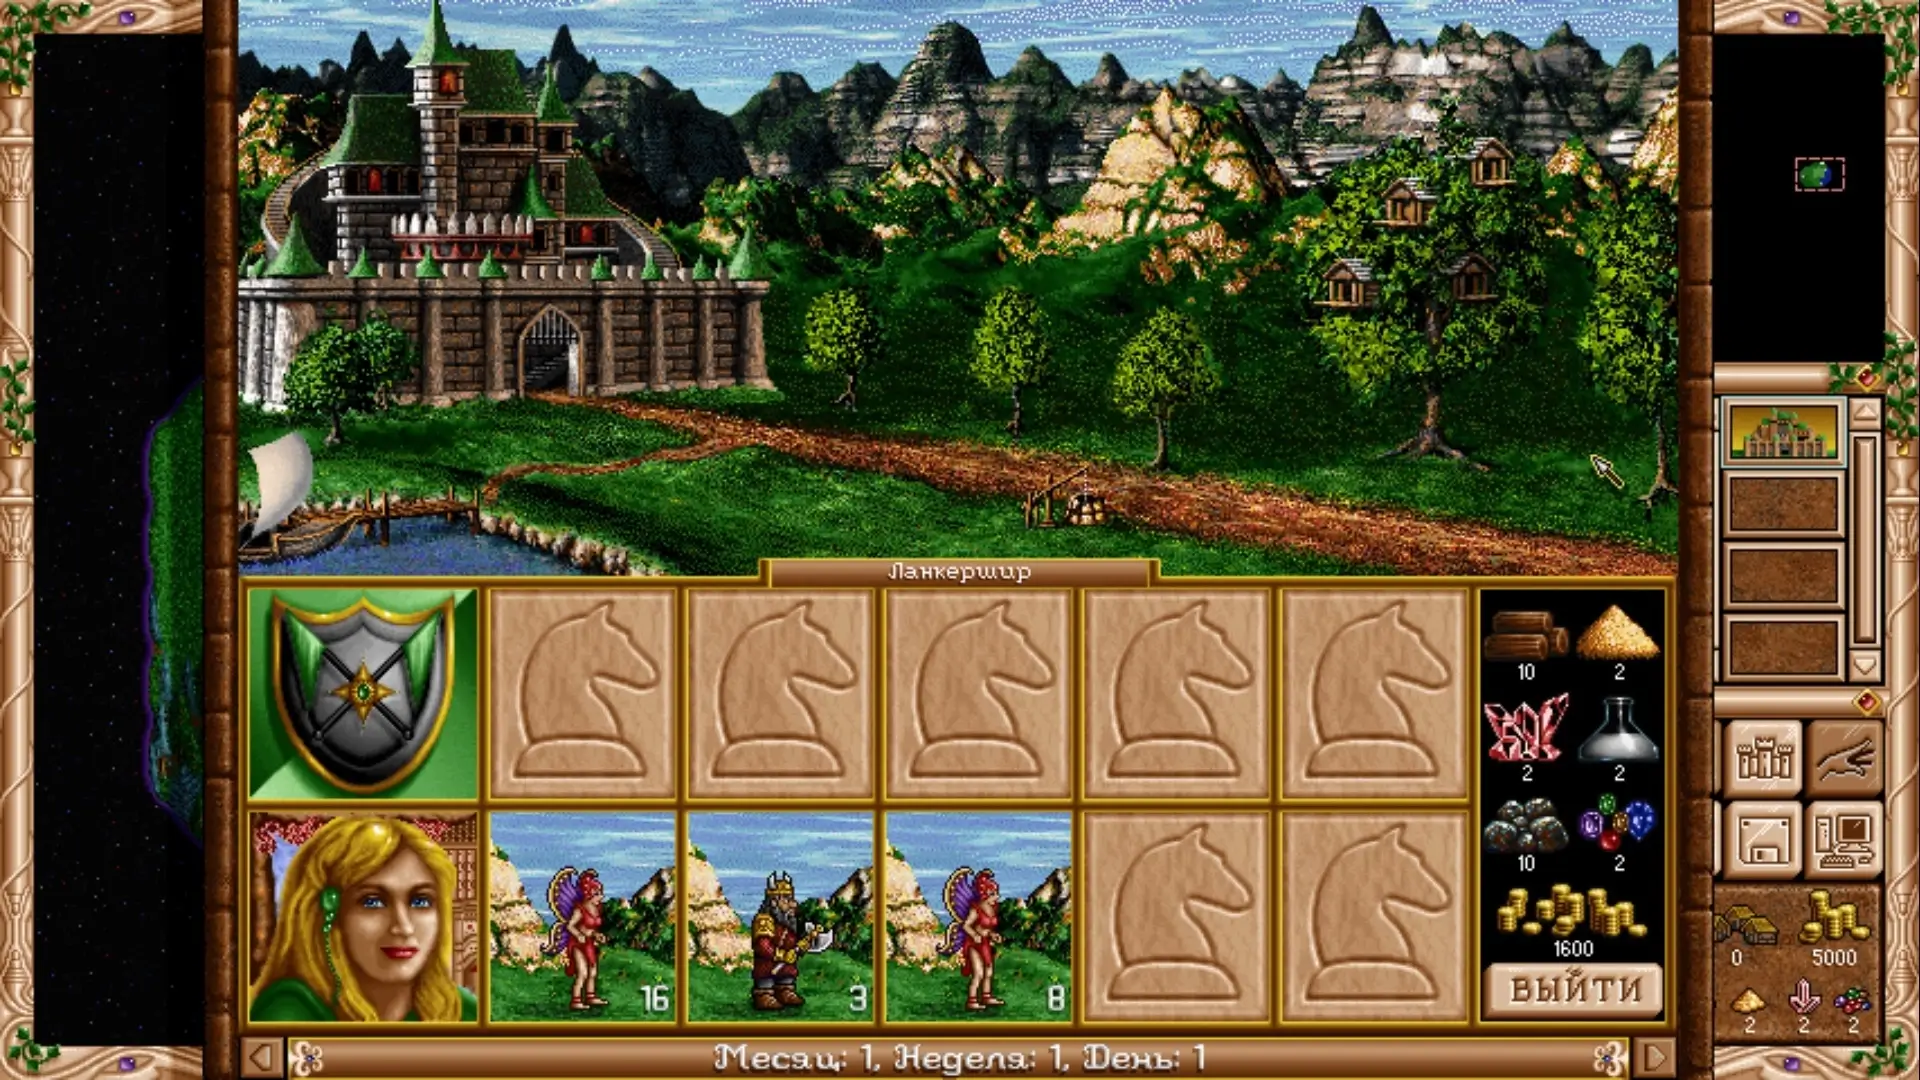
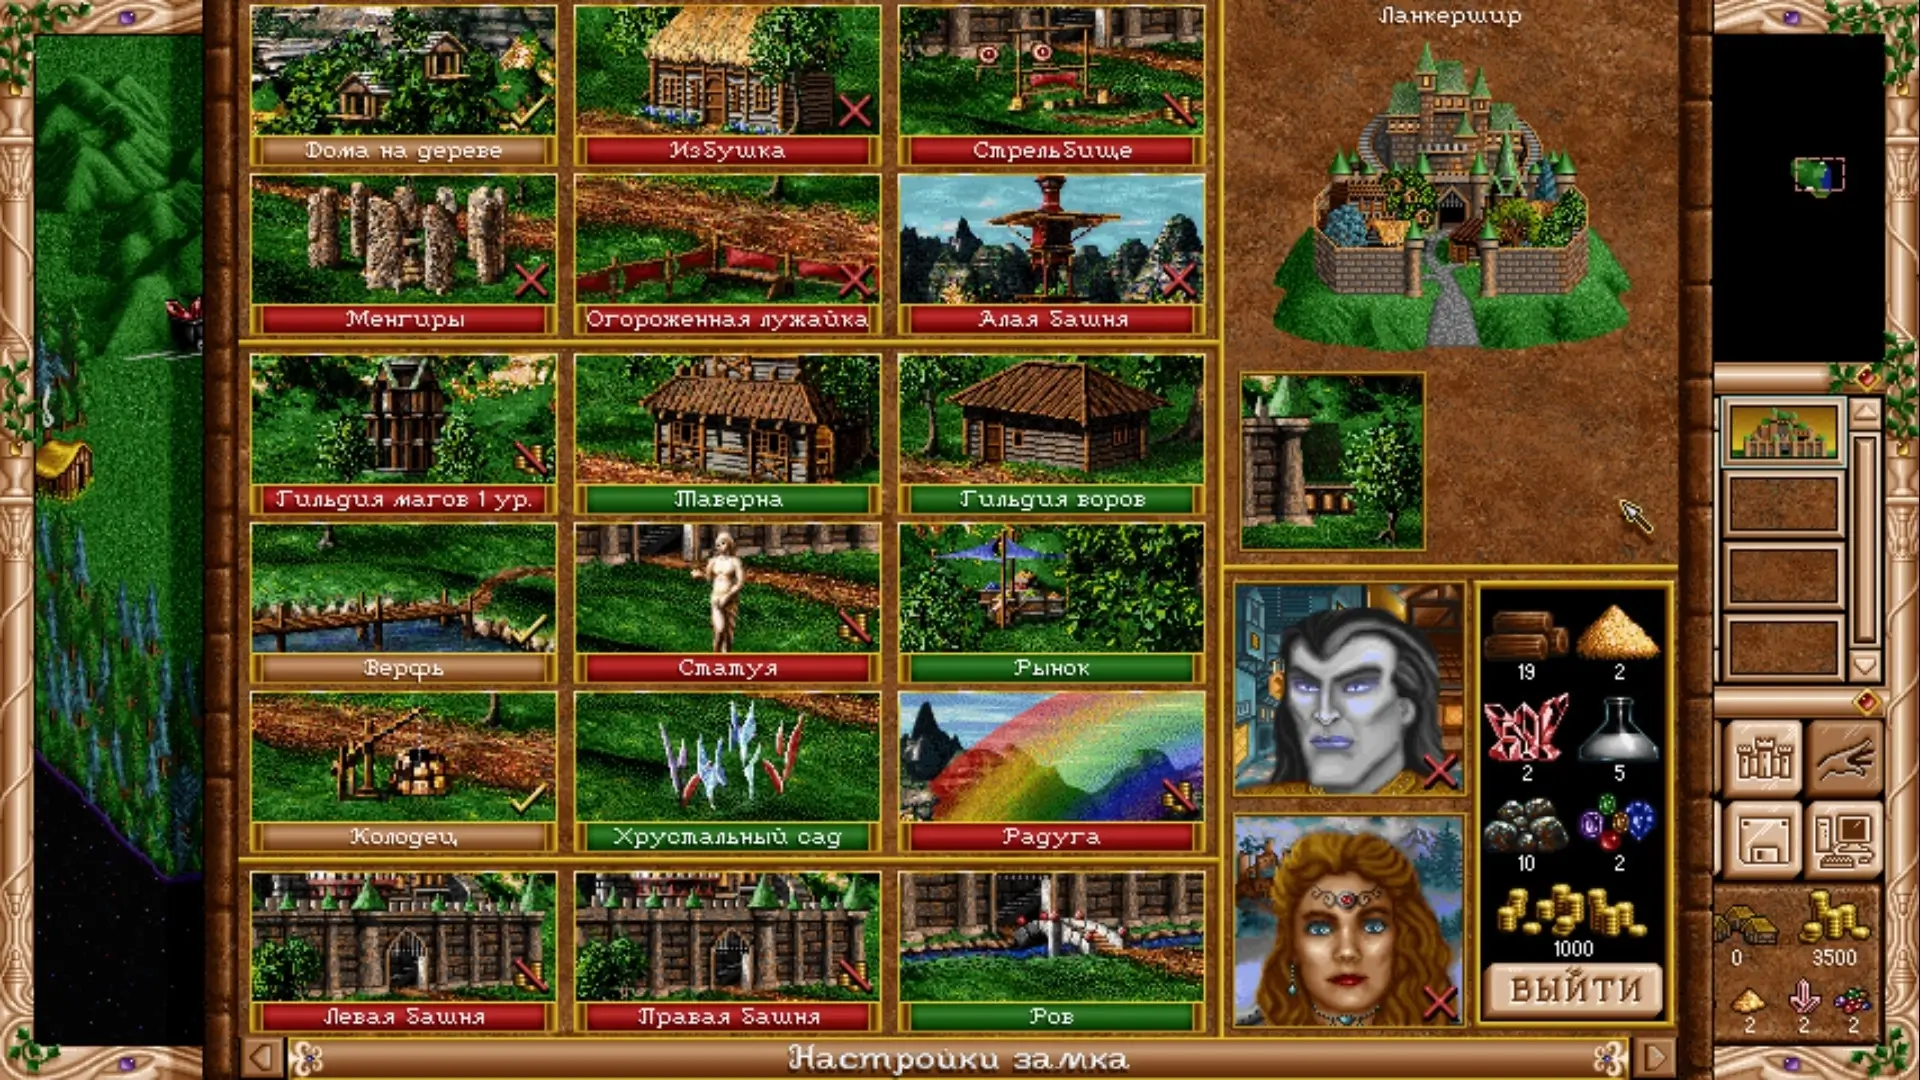
Heroes of Might and Magic II - Портированная версия культовой пошаговой стратегии, впервые увидевшей свет на ПК в 1996 году. В этот раз вас ждёт погружение в стремительный круговорот событий и множество захватывающих испытаний на пути к цели. Игровой процесс станет более увлекательным благодаря новой нелинейной кампании, где каждое ваше решение будет определять дальнейшее развитие событий. Погружению в атмосферу игрового мира способствует великолепное звуковое и музыкальное сопровождение, а также впечатляющие визуальные эффекты.
Вам предстоит выбрать персонажа и активно заниматься его развитием, улучшая его умения, что является ключевой частью игры. Столкнувшись с разнообразными врагами, стоит позаботиться о мощном боевом арсенале. Соберите всё необходимое и отправляйтесь в путь, готовые крушить любого, кто встанет у вас на пути. Игра предлагает увлекательный сюжет с нелинейным развитием, усиливая интерес к прохождению.
Особенности сборки (от maksimn + Asashi):
- Оригинальная полная сборка КЭШа;
- Полностью на русском языке от Буки;
- Со всеми видеороликами и оперной музыкой;
- Протестировано на Android 9.0 и Android 15.0.
Как установить Heroes 2 (fheroes2) на андроид:
- Скачиваем и устанавливаем APK (Heroes of Might and Magic 2 (fheroes2));
- Скачиваем КЭШ в любое удобное место (распаковка не требуется);
- Запускаем установленное (fheroes2) приложение;
- Нажимаем на кнопку "Извлечь ресурсы HOMM2";
- Ищем архив с КЭШем (тапаем по нему);
- Нажимаем на кнопку "Запустить игру".
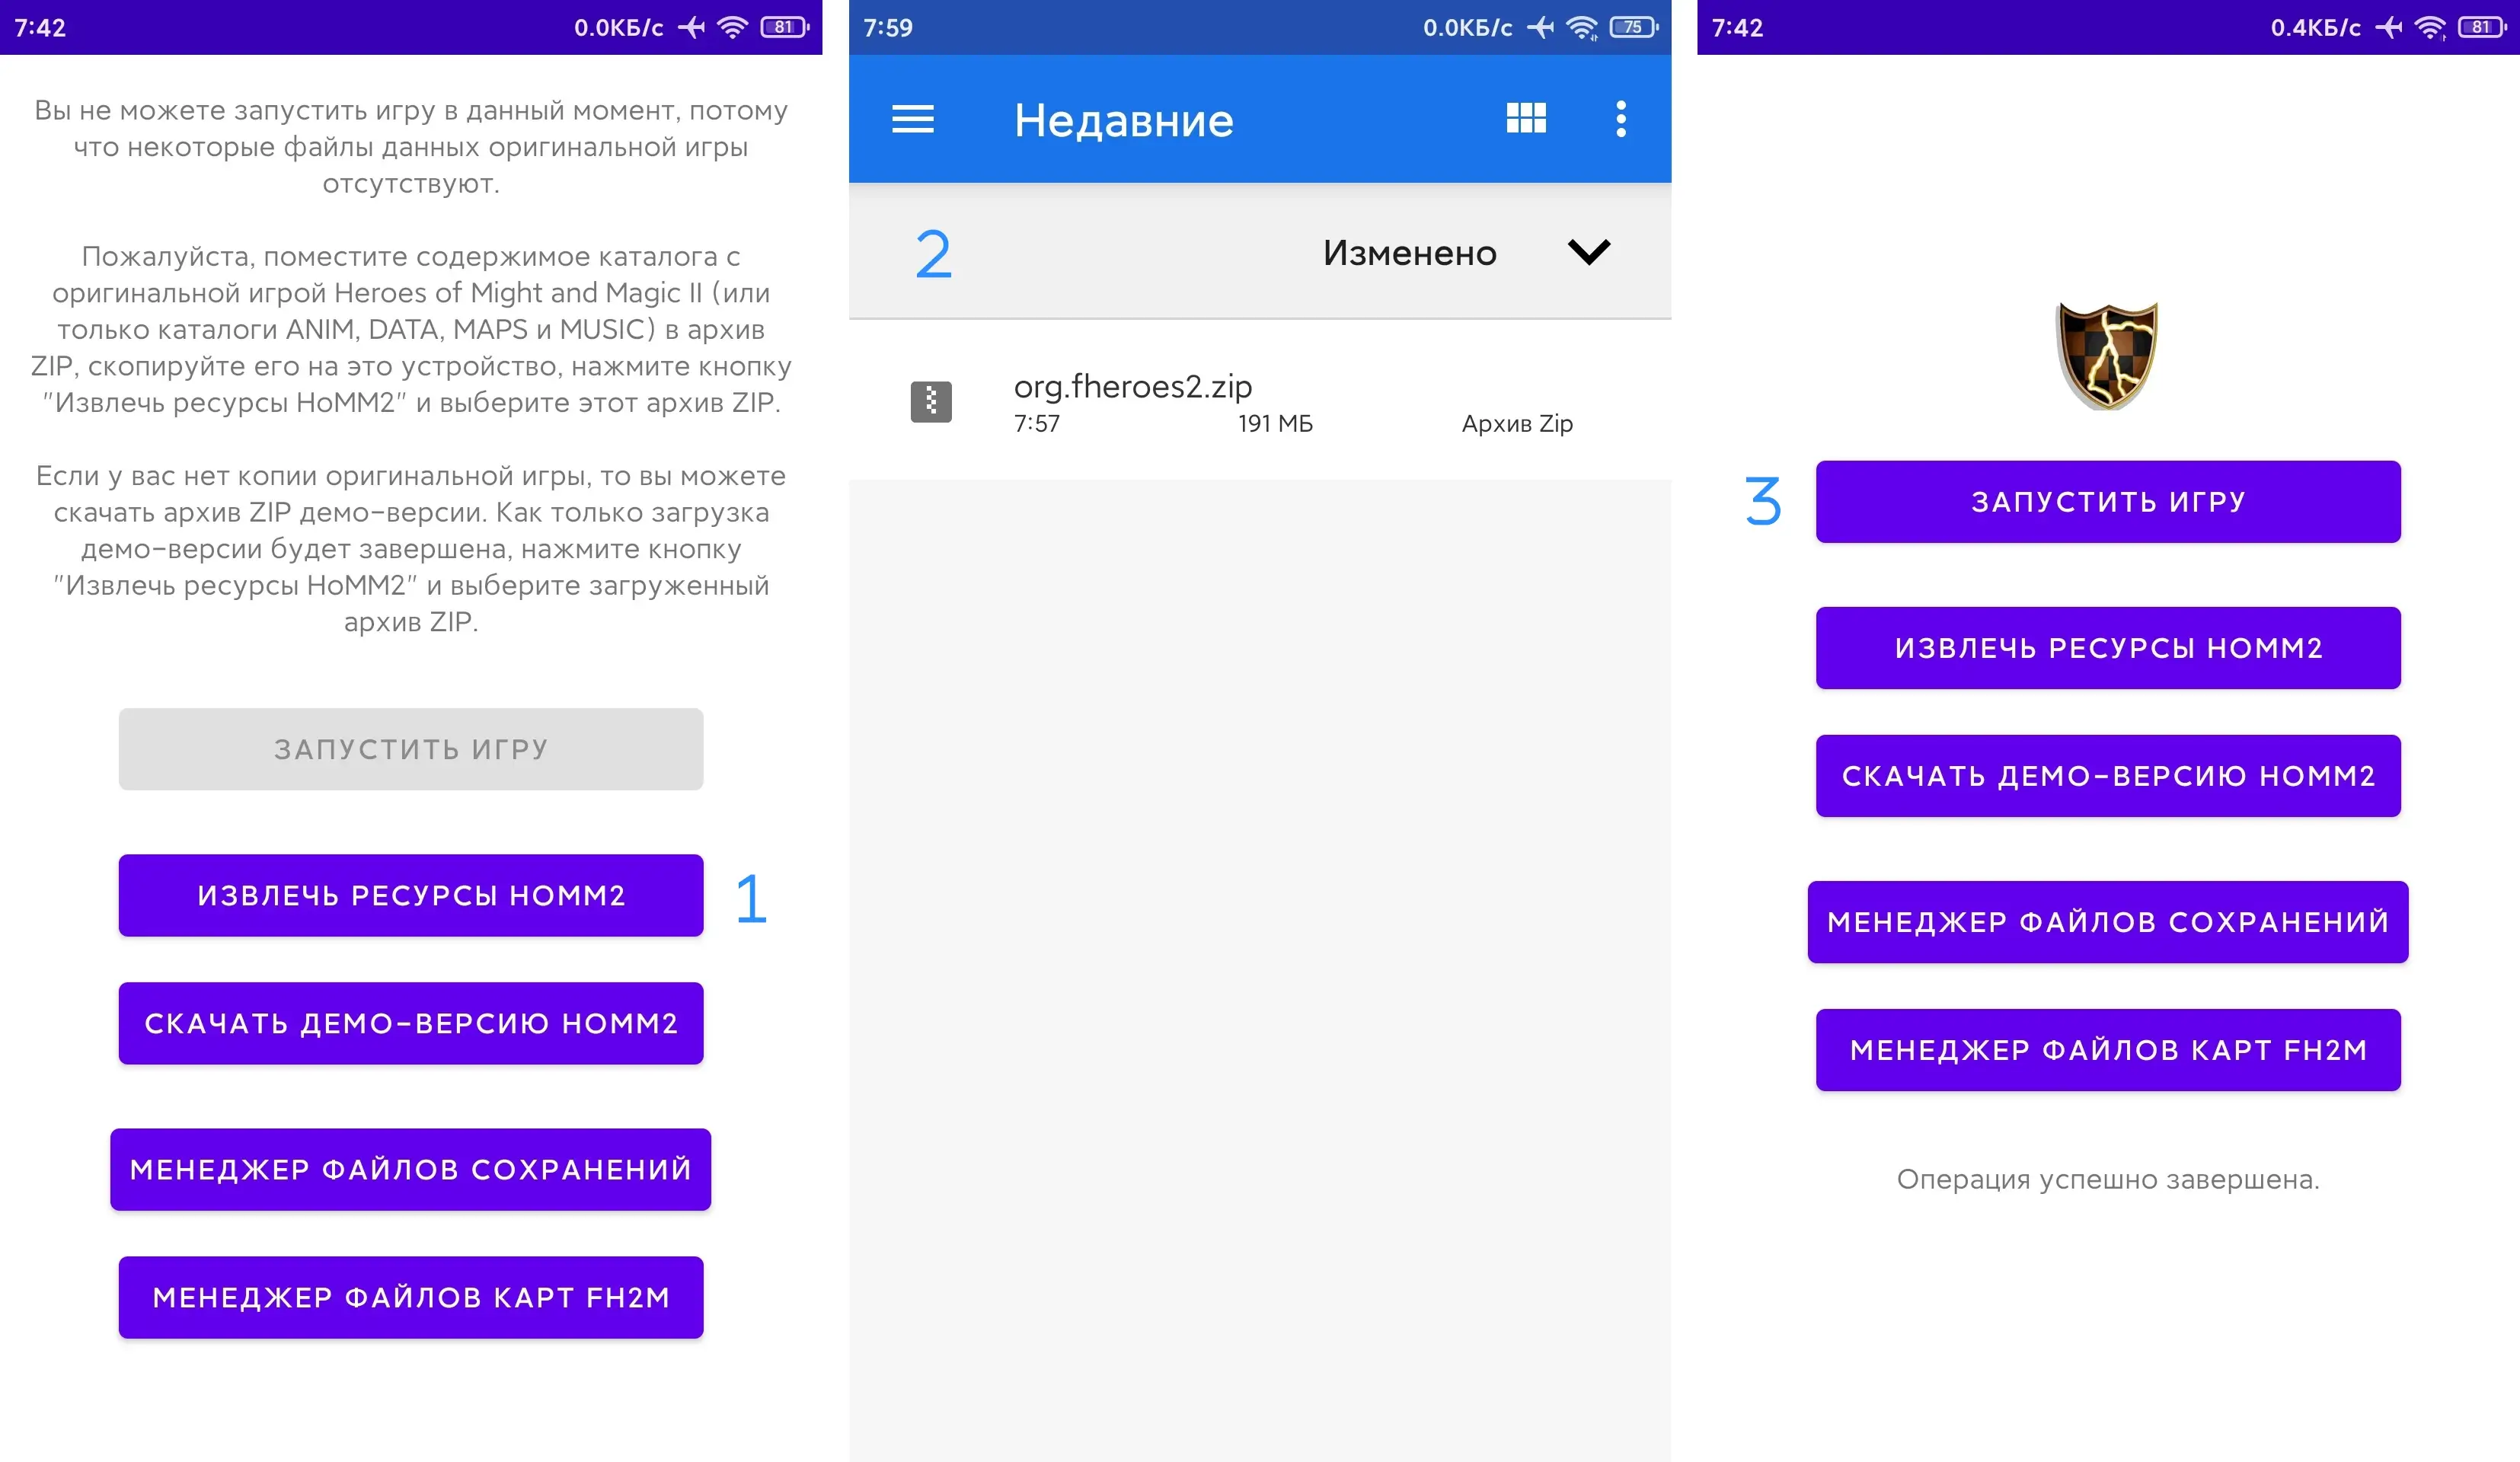
Установка завершена.
SDCard/Android/data/org.fheroes2/files
Источник: GitHub
Клиент для запуска:
Heroes of Might and Magic 2 (fheroes2) v1.1.16
apk
26.78 Mb
202
Версия 1.1.16 (33)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 5.1+ (API 22)
VirusTotal
15.06.2026, 19:29
Файл
fheroes2_v1_1_16.apk
Имя
fheroes2
Пакет
org.fheroes2
MD5
13afc4d94cbd3c3c85e1b4197ef9695b
SHA-1
80962901beef56b2168a5fa2553d72e2b77a0863
SHA-256
7d9da7654c810db663c7095837a53d95e90d8c4875ba54ee87636c6d3b17a00a
Проверка
Google Play
Подпись
CN=Ihar Hubchyk, OU=fheroes2 Resurrection team, O=fheroes2 Resurrection team, L=Singapore, ST=Singapore, C=SG
Имя
Ihar Hubchyk
Подразделение
fheroes2 Resurrection team
Организация
fheroes2 Resurrection team
Локация
Singapore
Регион
Singapore
Страна
SG
Действует от
30.10.2022 14:15:03 MSK
Действует до
06.10.2122 14:15:03 MSK
MD5
328e99c41825f251ef10820feb1c6031
SHA-1
d85c2a7756512d242e07860ec488f14ced245222
SHA-256
e31cae6b56df57f3db0a789c61843e4eed3bdb41fe30b6c4063fbf934ee2d5af
Серийник
d7035de
Схема
v1 + v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
68
Игровые файлы (КЭШ):
Heroes of Might and Magic 2 (fheroes2) v1.0.0 (КЭШ)
zip
182.15 Mb
1 366
VirusTotal
03.11.2024, 08:46
Файл
fheroes2-full-v1.zip
MD5
09fed29bb084091dd25a3125a1187372
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
66