

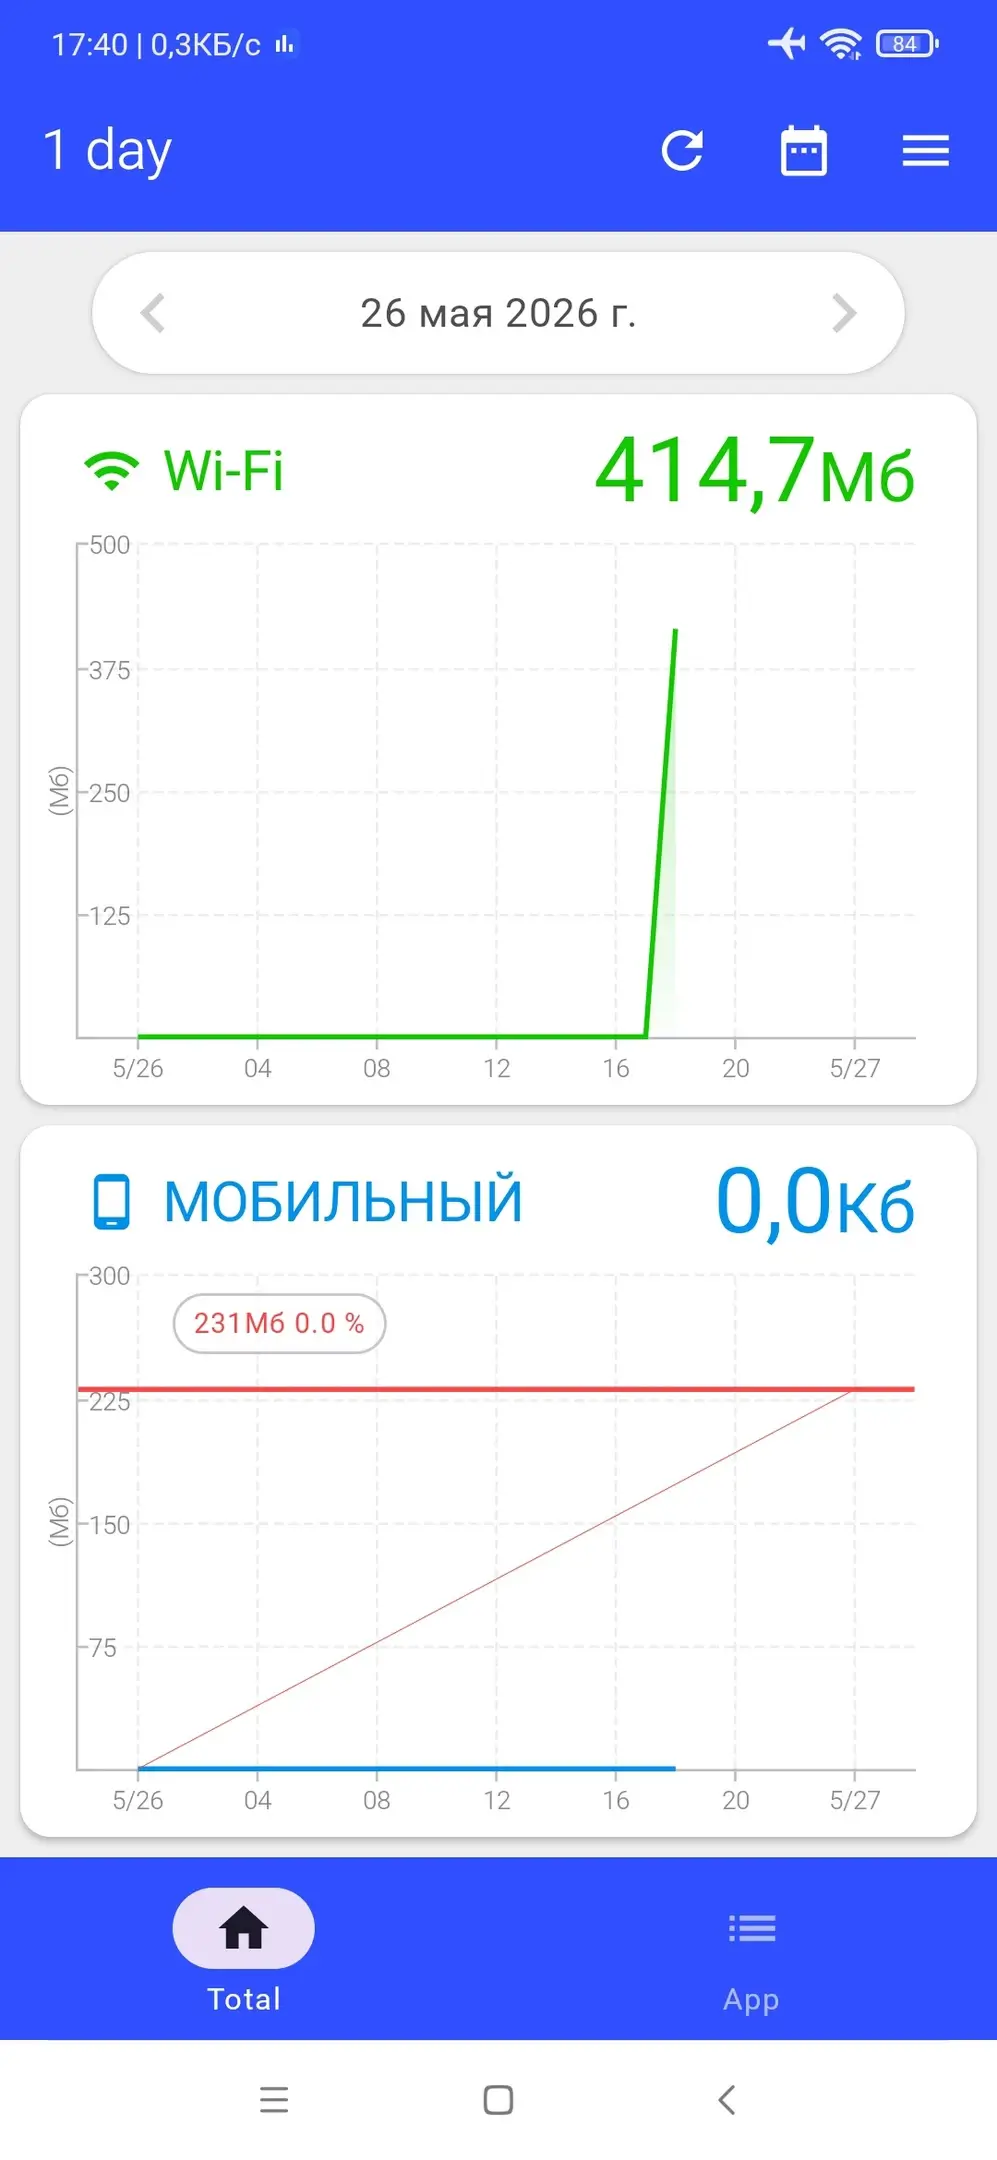
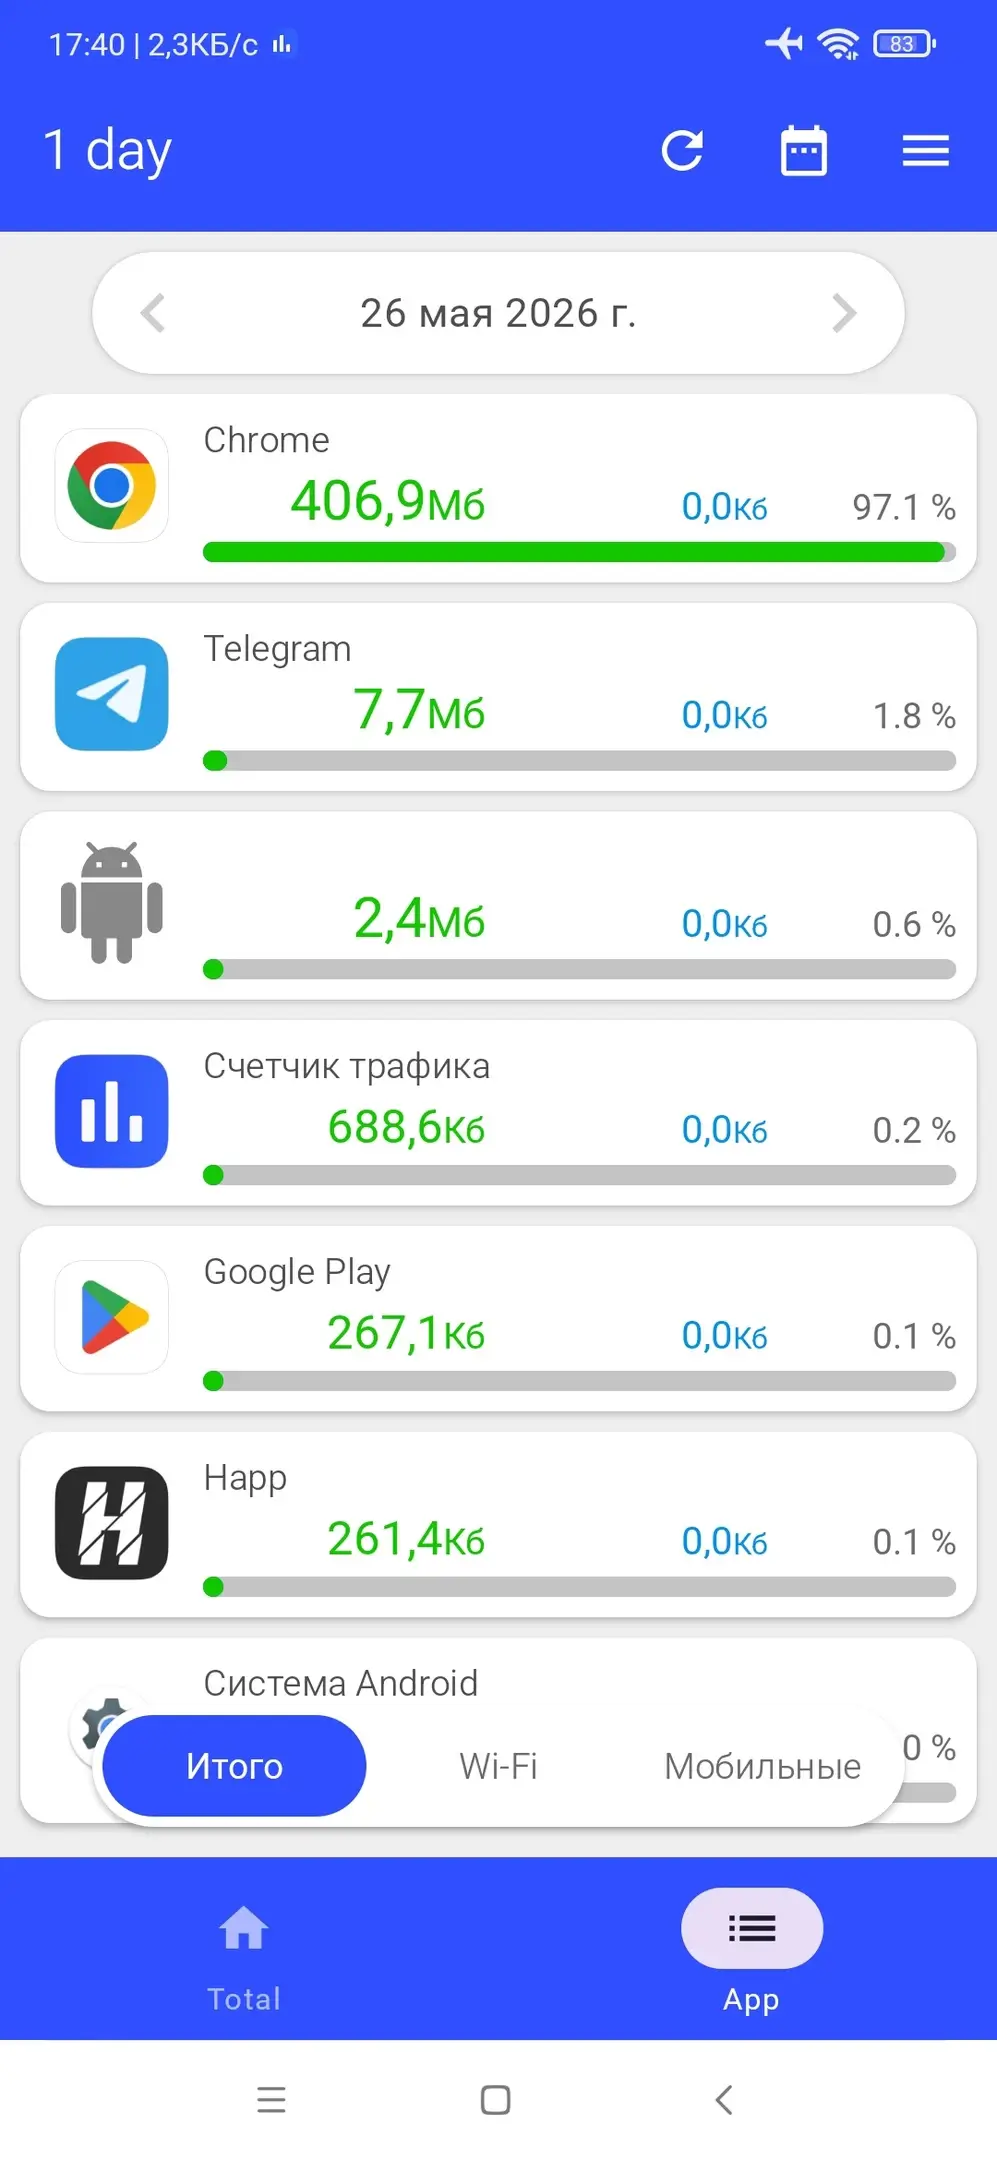
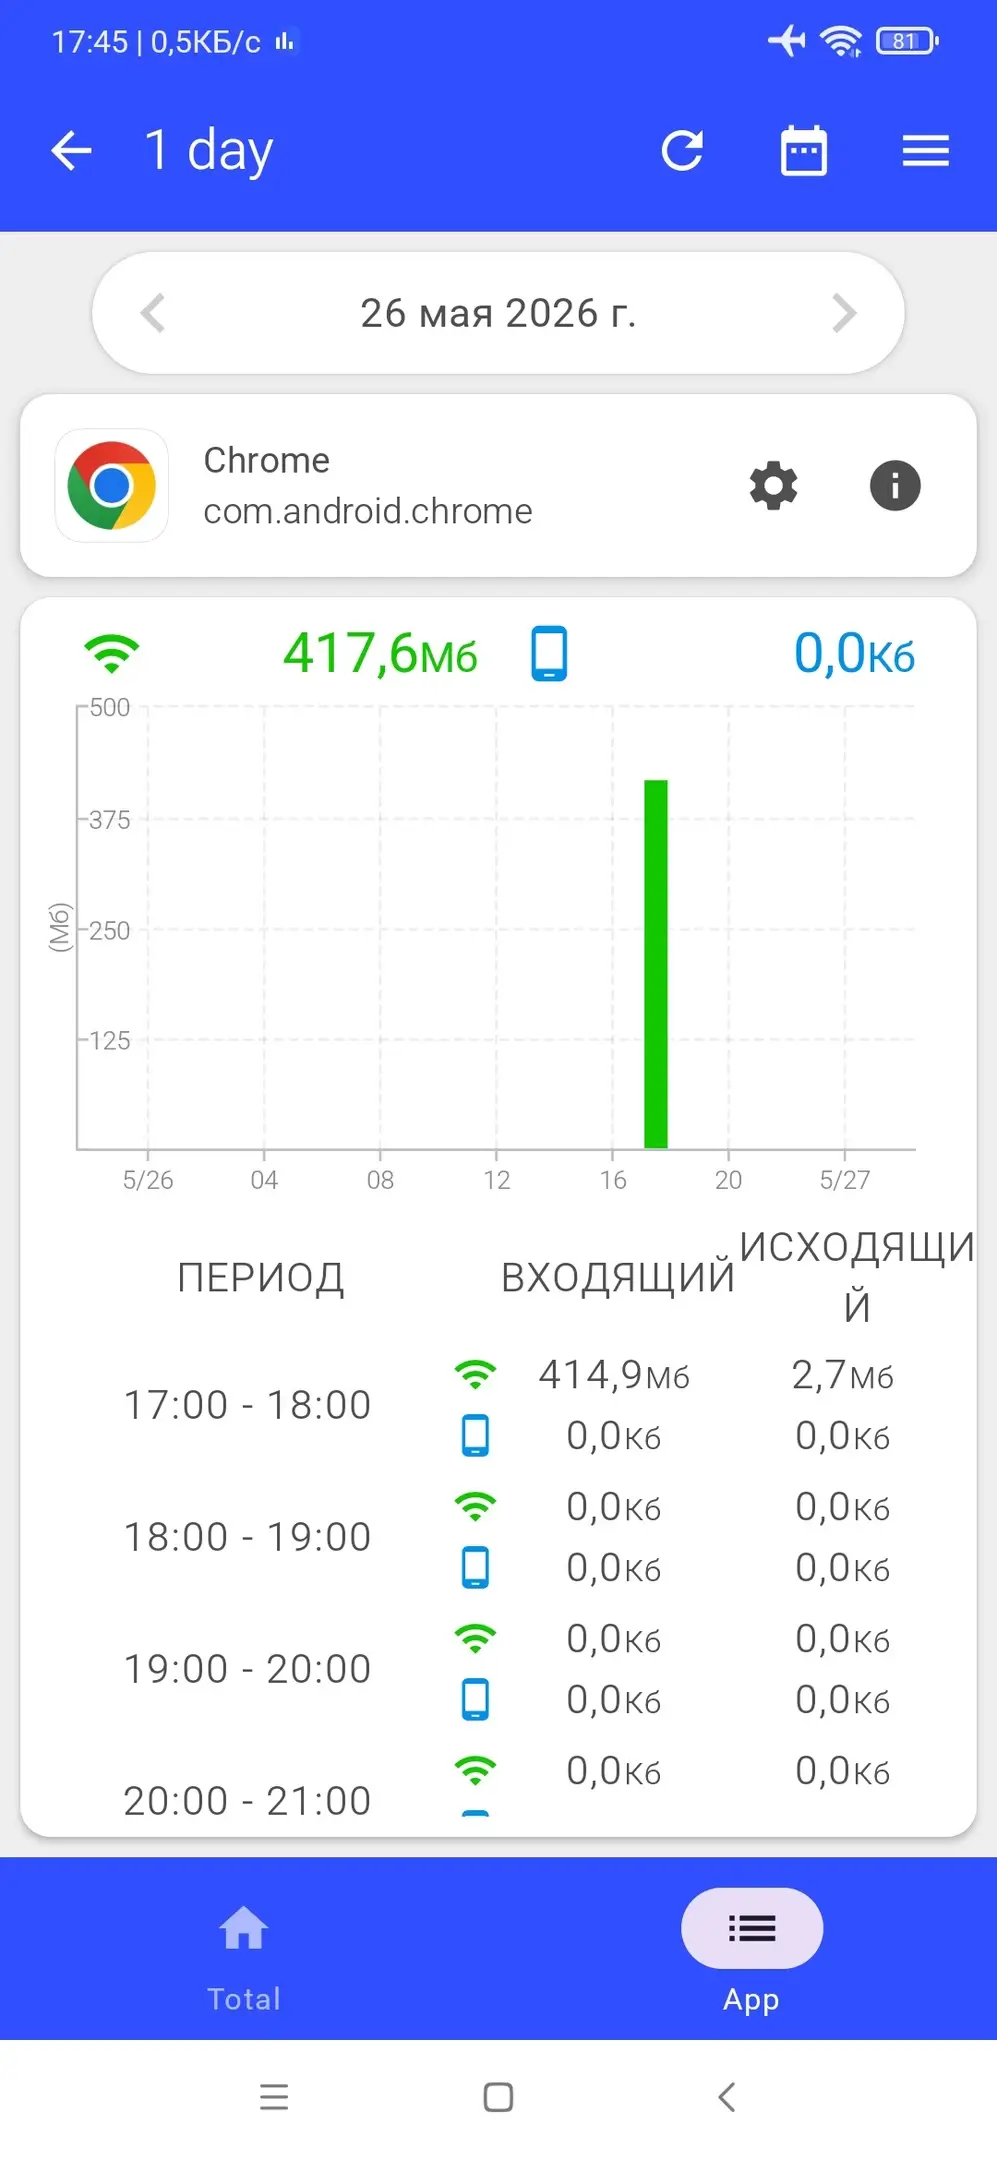
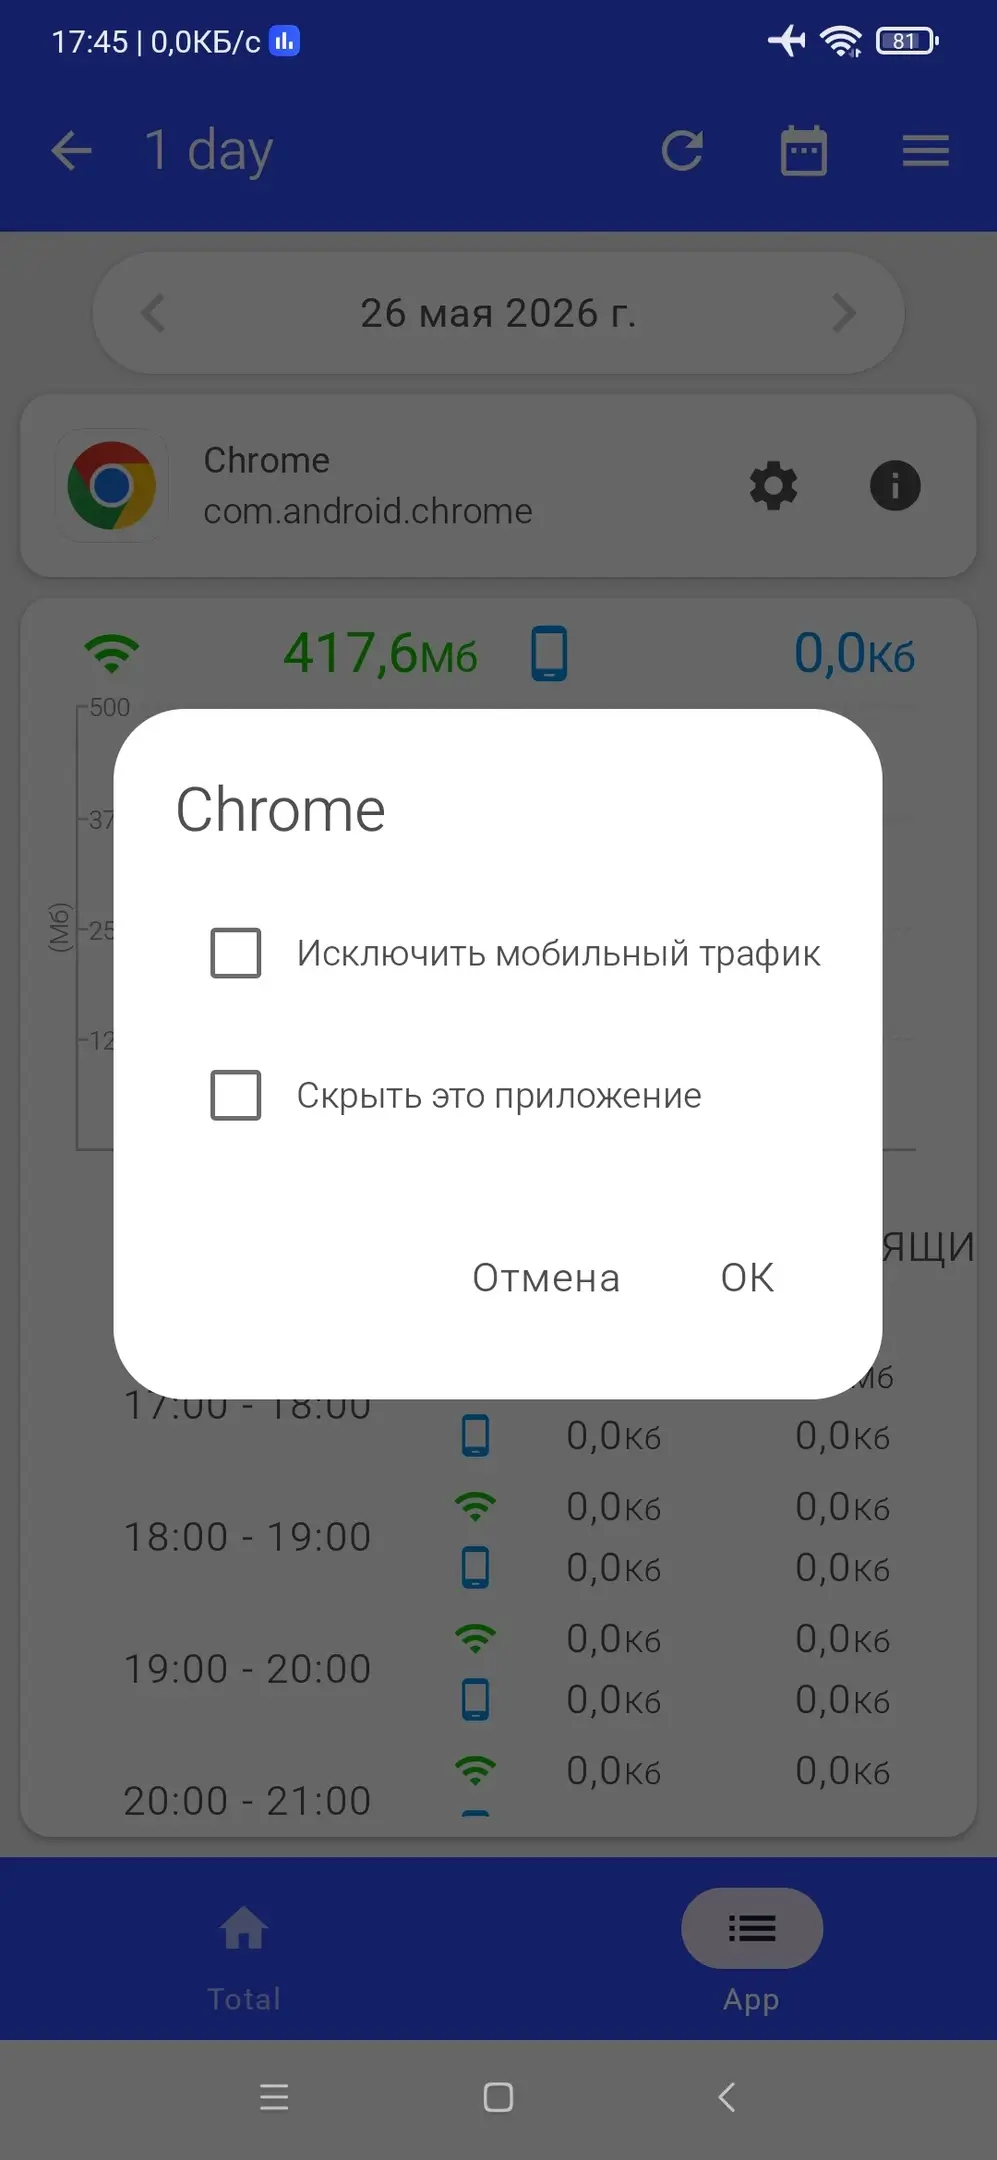
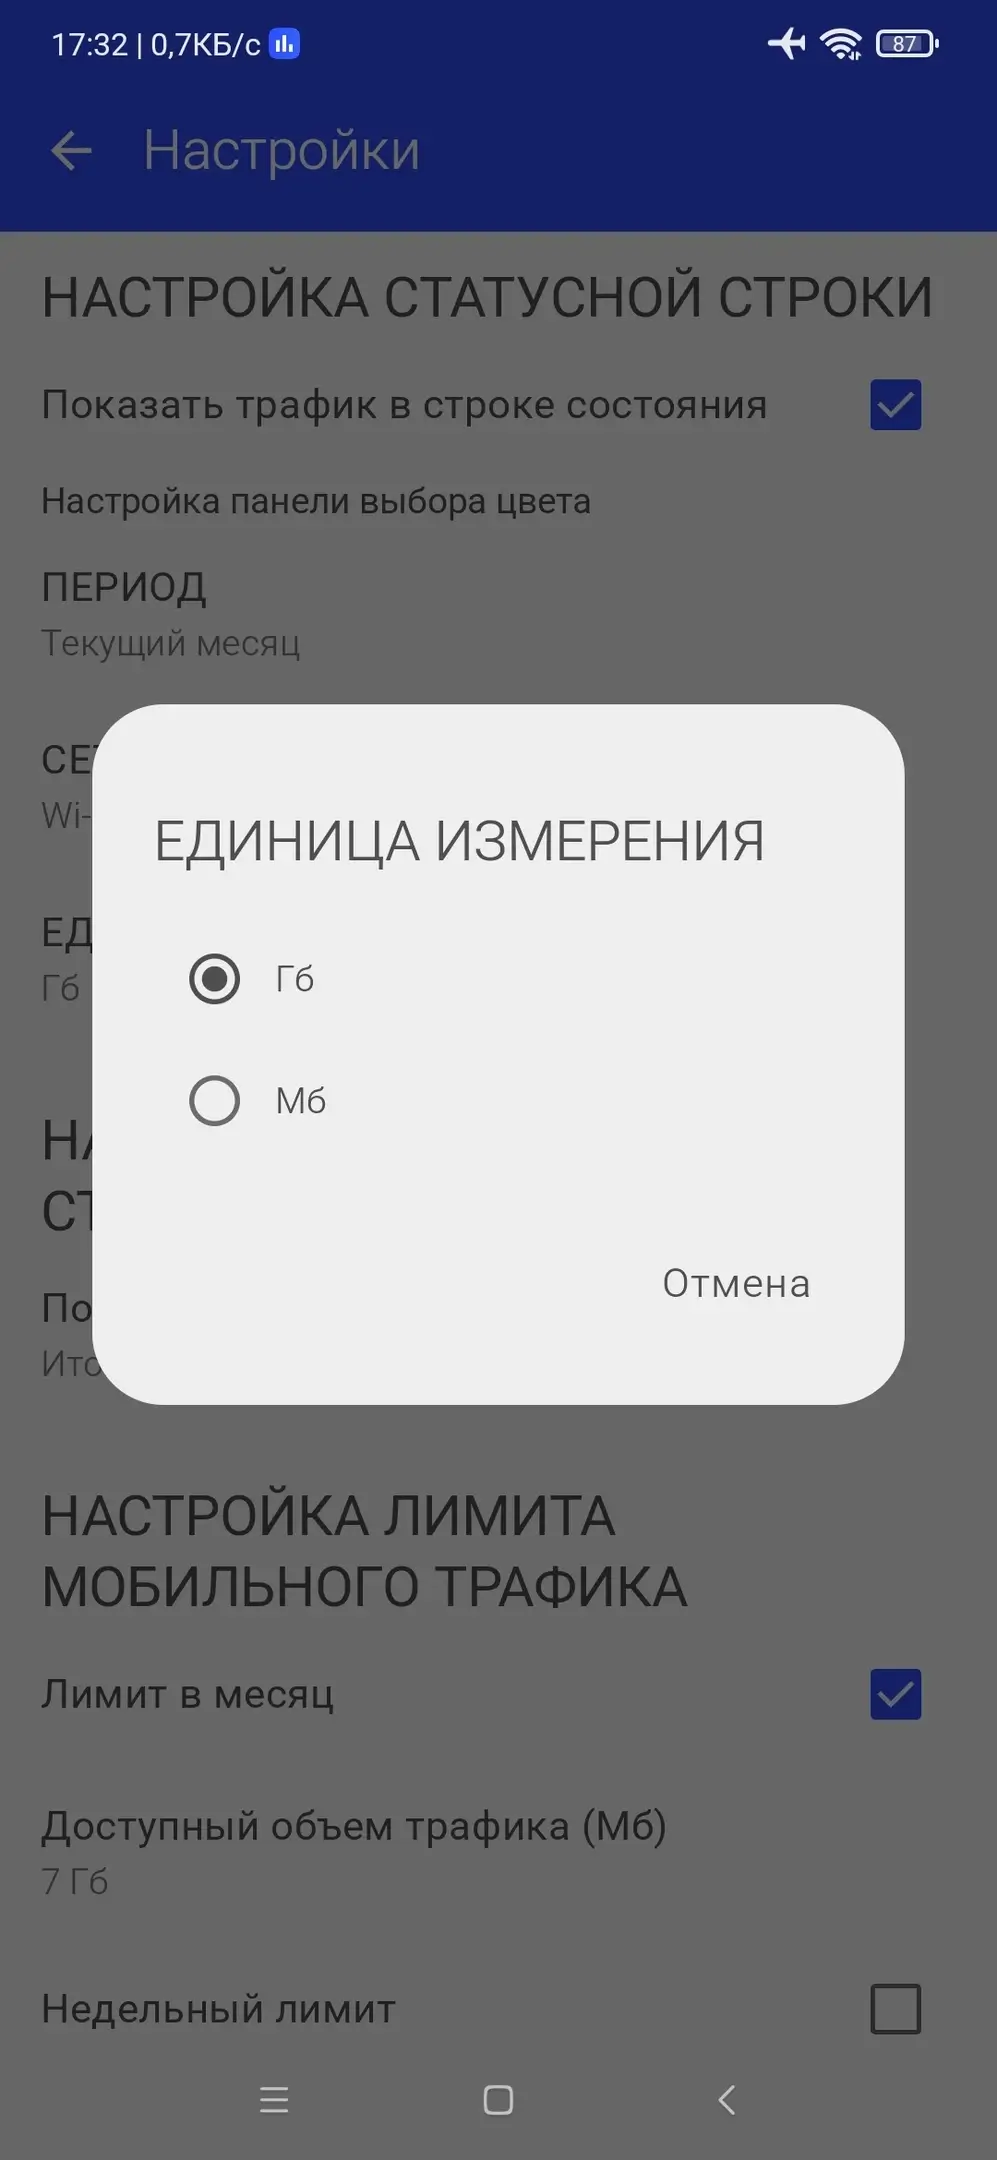
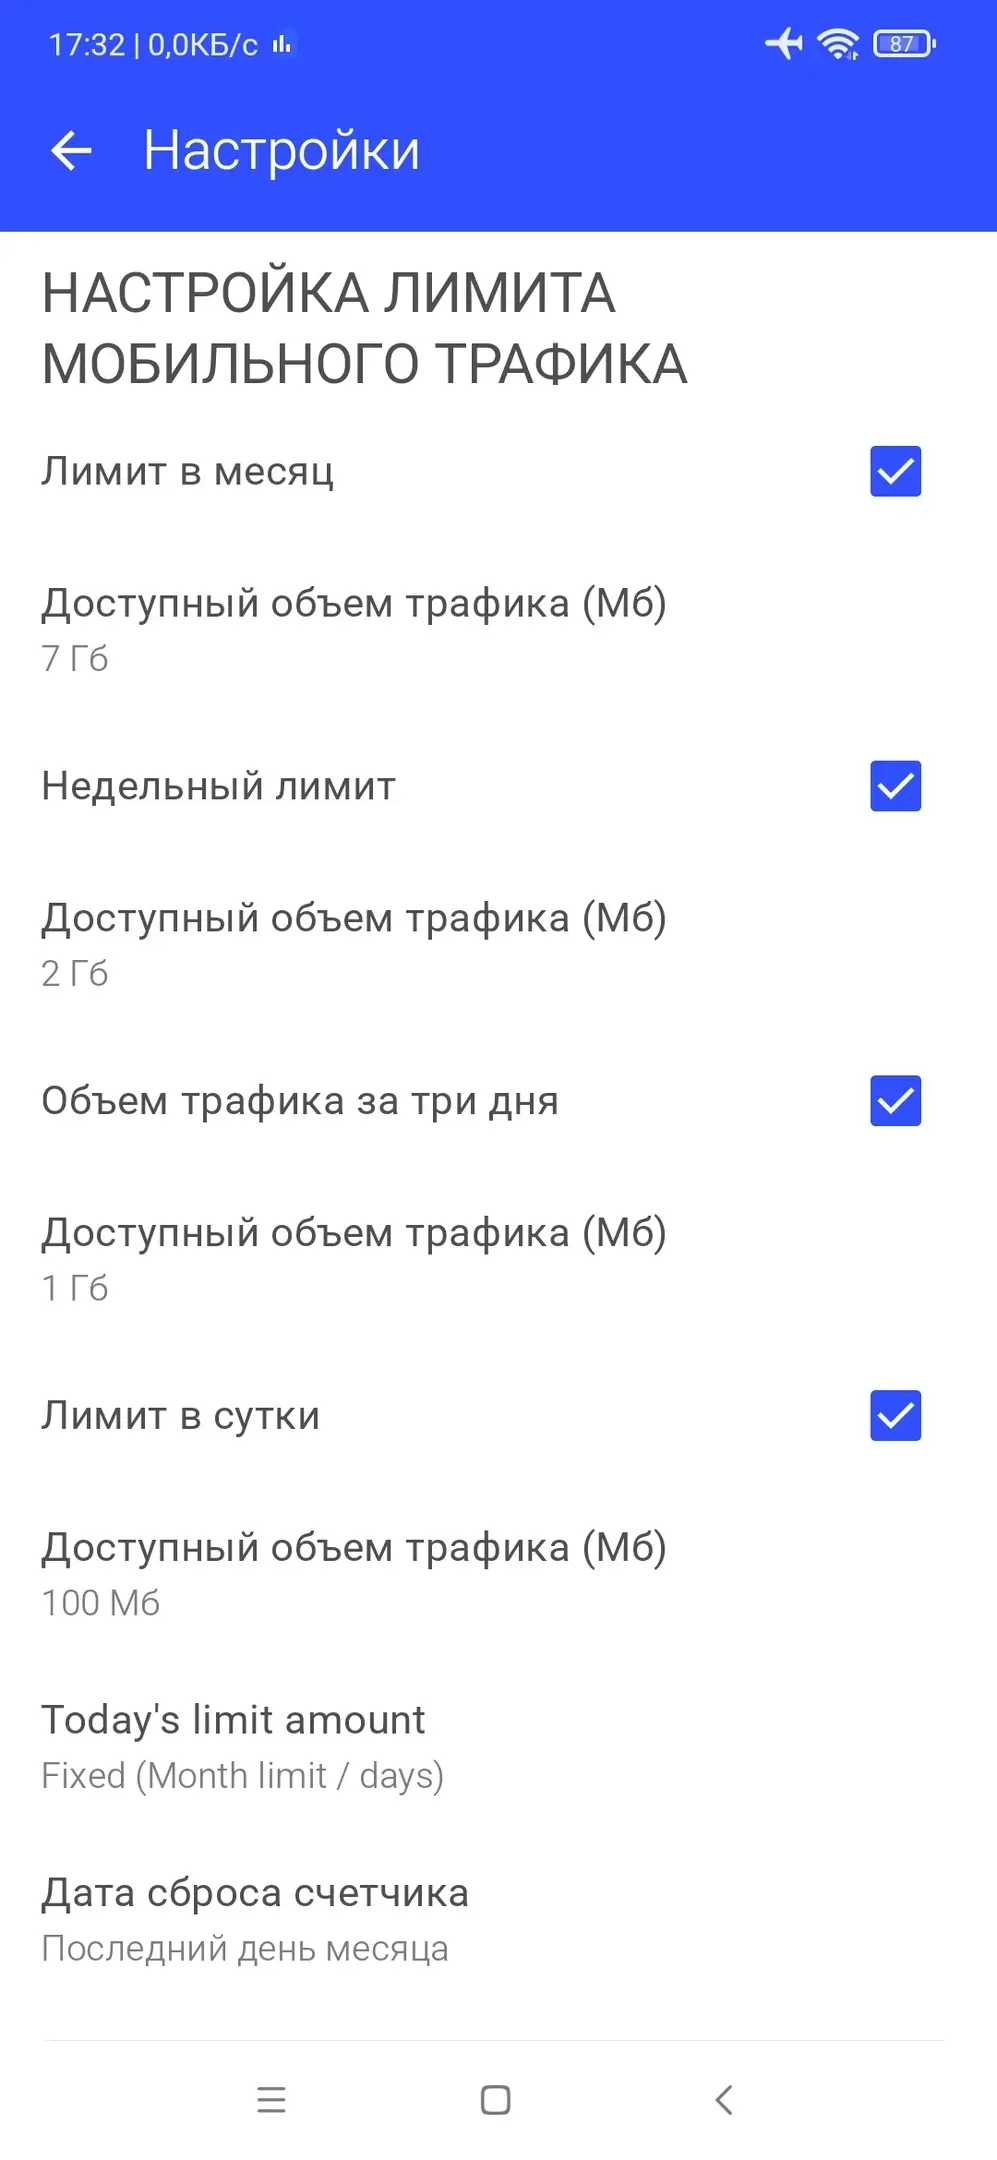
Счетчик трафика (Premium) - Позволит контролировать расход интернет-трафика и поможет избежать перерасхода лимита на андроид. Приложение будет автоматически отслеживать использование данных после первого запуска и предоставит детальную статистику по мобильной сети и Wi-Fi. Вы всегда сможете узнать, какие программы или игры потребляют больше всего трафика, и своевременно принять меры. Удобные графики и простой интерфейс сделают анализ информации максимально быстрым и доступным.
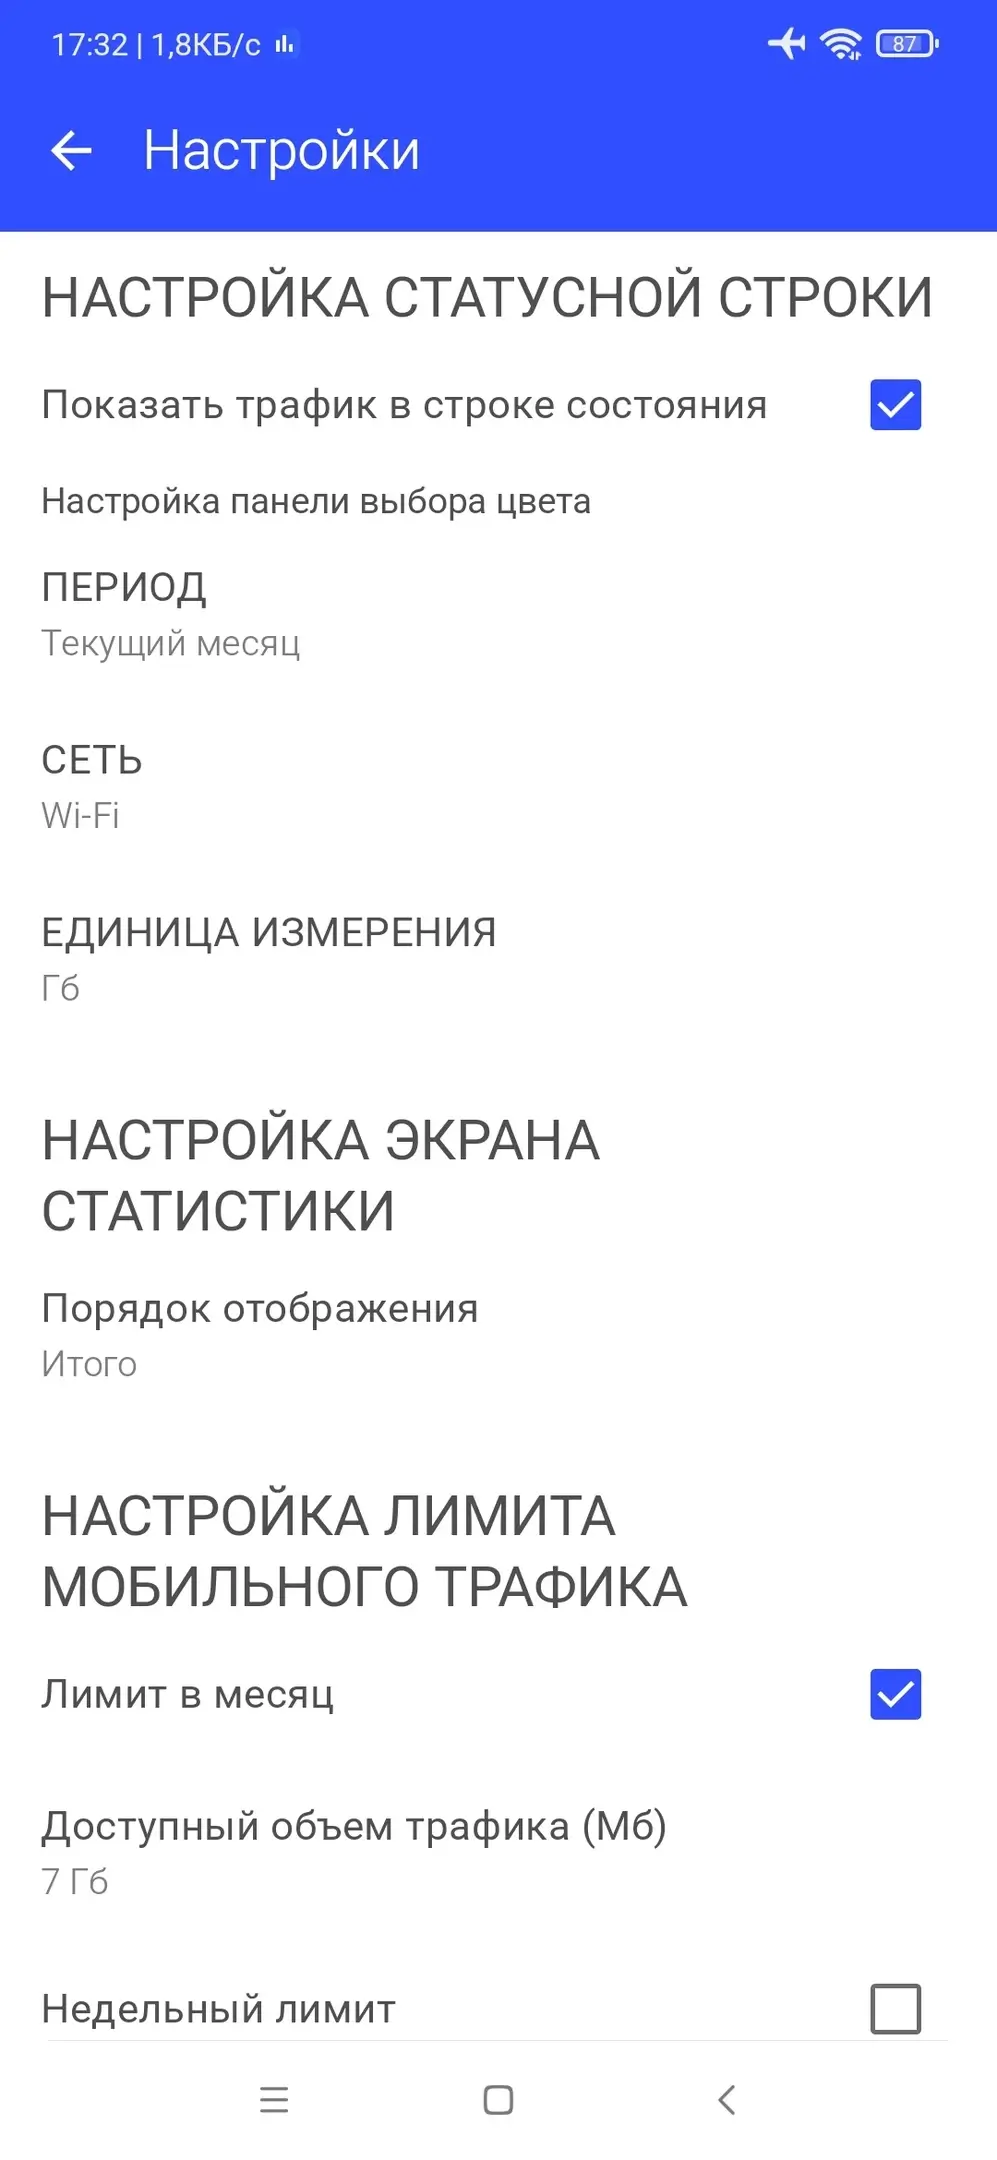
Воспользуйтесь виджетами для мгновенного просмотра статистики без необходимости открывать приложение, а функция постоянного отображения скорости передачи данных предоставит возможность оперативно контролировать изменения.
Особенности приложения:
- Высокая точность мониторинга;
- Виджеты для быстрой проверки;
- Графическое отображение статистики;
- Постоянное отображение скорости передачи;
- Мониторинг использования данных по приложениям;
- Автоматическое измерение использования данных;
- Организация данных по каждому SSID Wi-Fi;
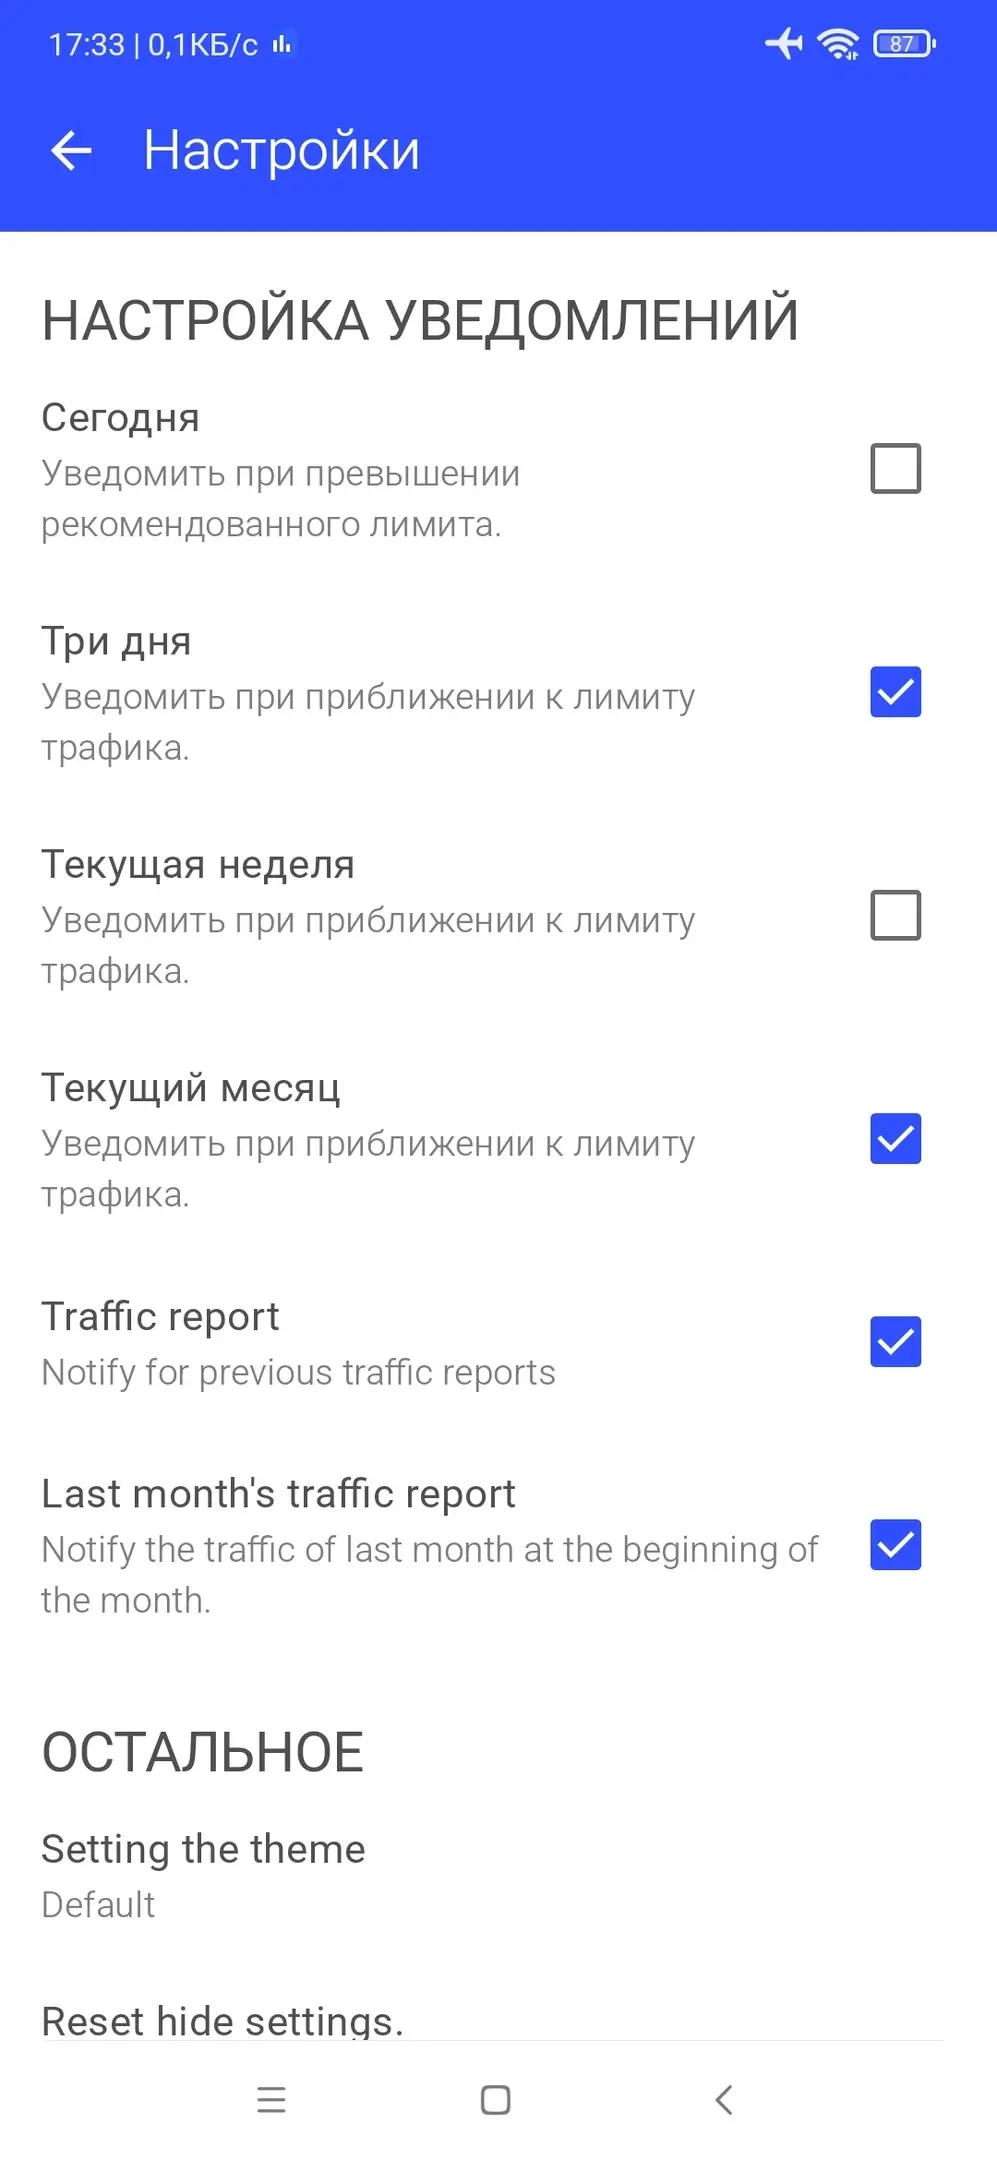
- Предупреждения о перерасходе трафика;
- Разделение Wi-Fi и мобильных данных;
- Простой и интуитивный интерфейс.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Data Usage Monitor v1.24.3147 (Premium)
apk
20.84 Mb
28
Версия 1.24.3147 (3147)
Архитектура ARM64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
13.09.2026, 03:16
Файл
data_usage_monitor_v1_24_3147_arm64_modded_s.apk
Имя
Data Usage Monitor
Имя(RU)
Счетчик трафика
Пакет
com.andcreate.app.trafficmonitor
MD5
9c1a8f3cb84973f96dfd1db97e55ce5c
SHA-1
5921989a10cfe1b8bfcdbeeb27cae59a81196657
SHA-256
9c96d2e390aa36c2a5caba4fe8c0f9d90b5b12ae0791058a609f54771b8f9c13
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
66