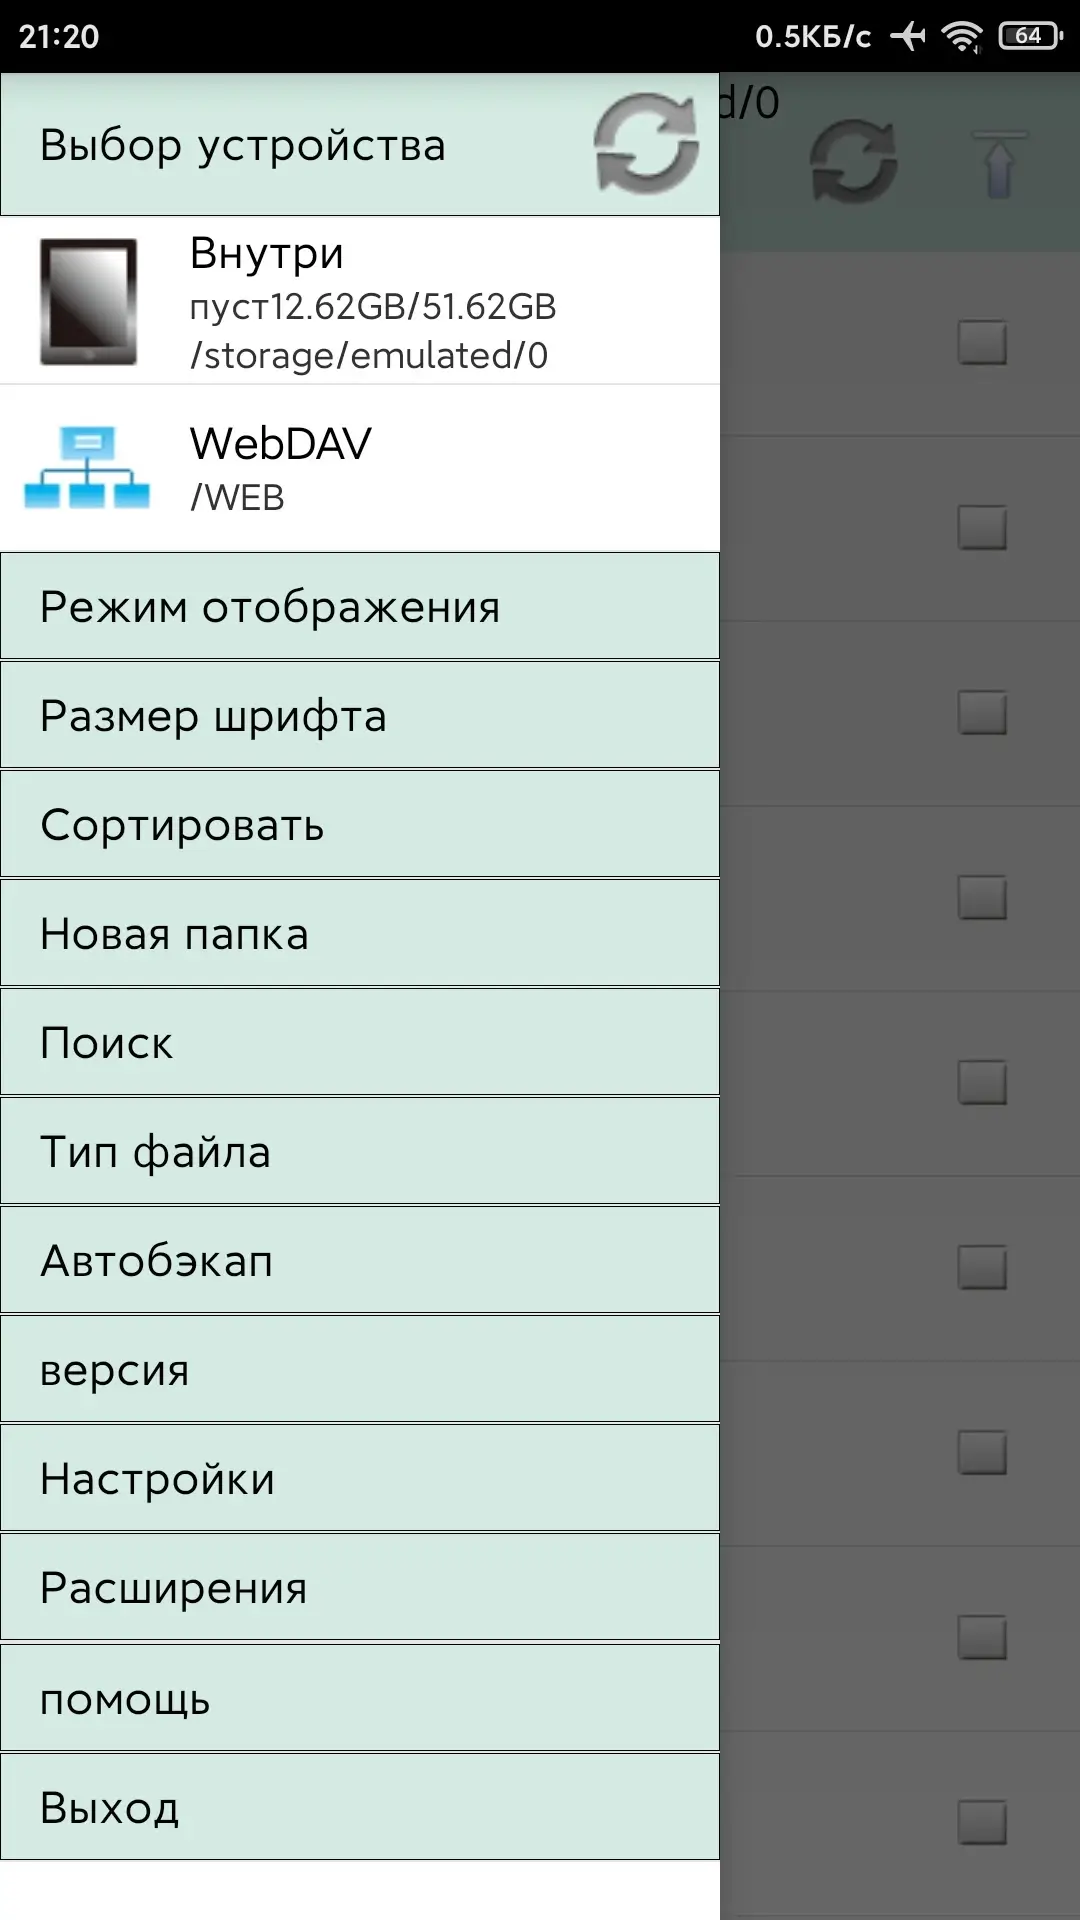
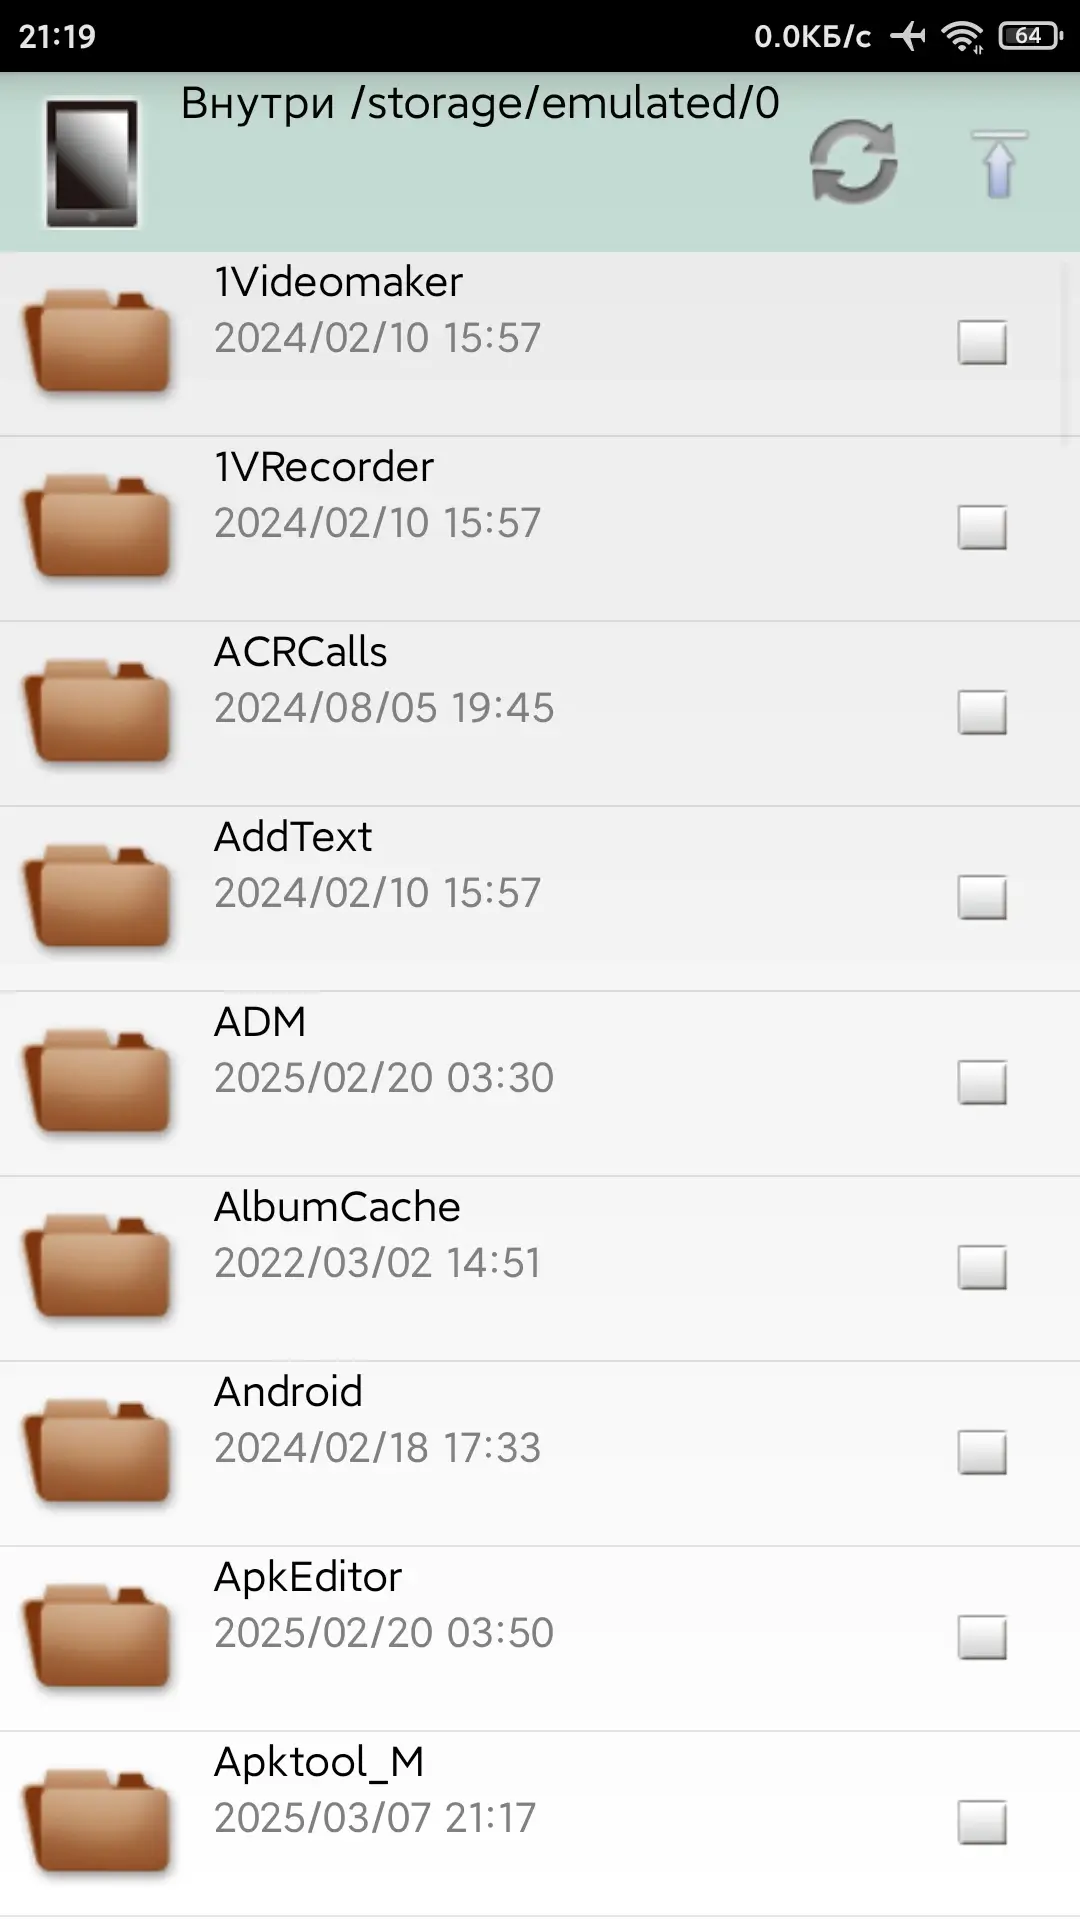
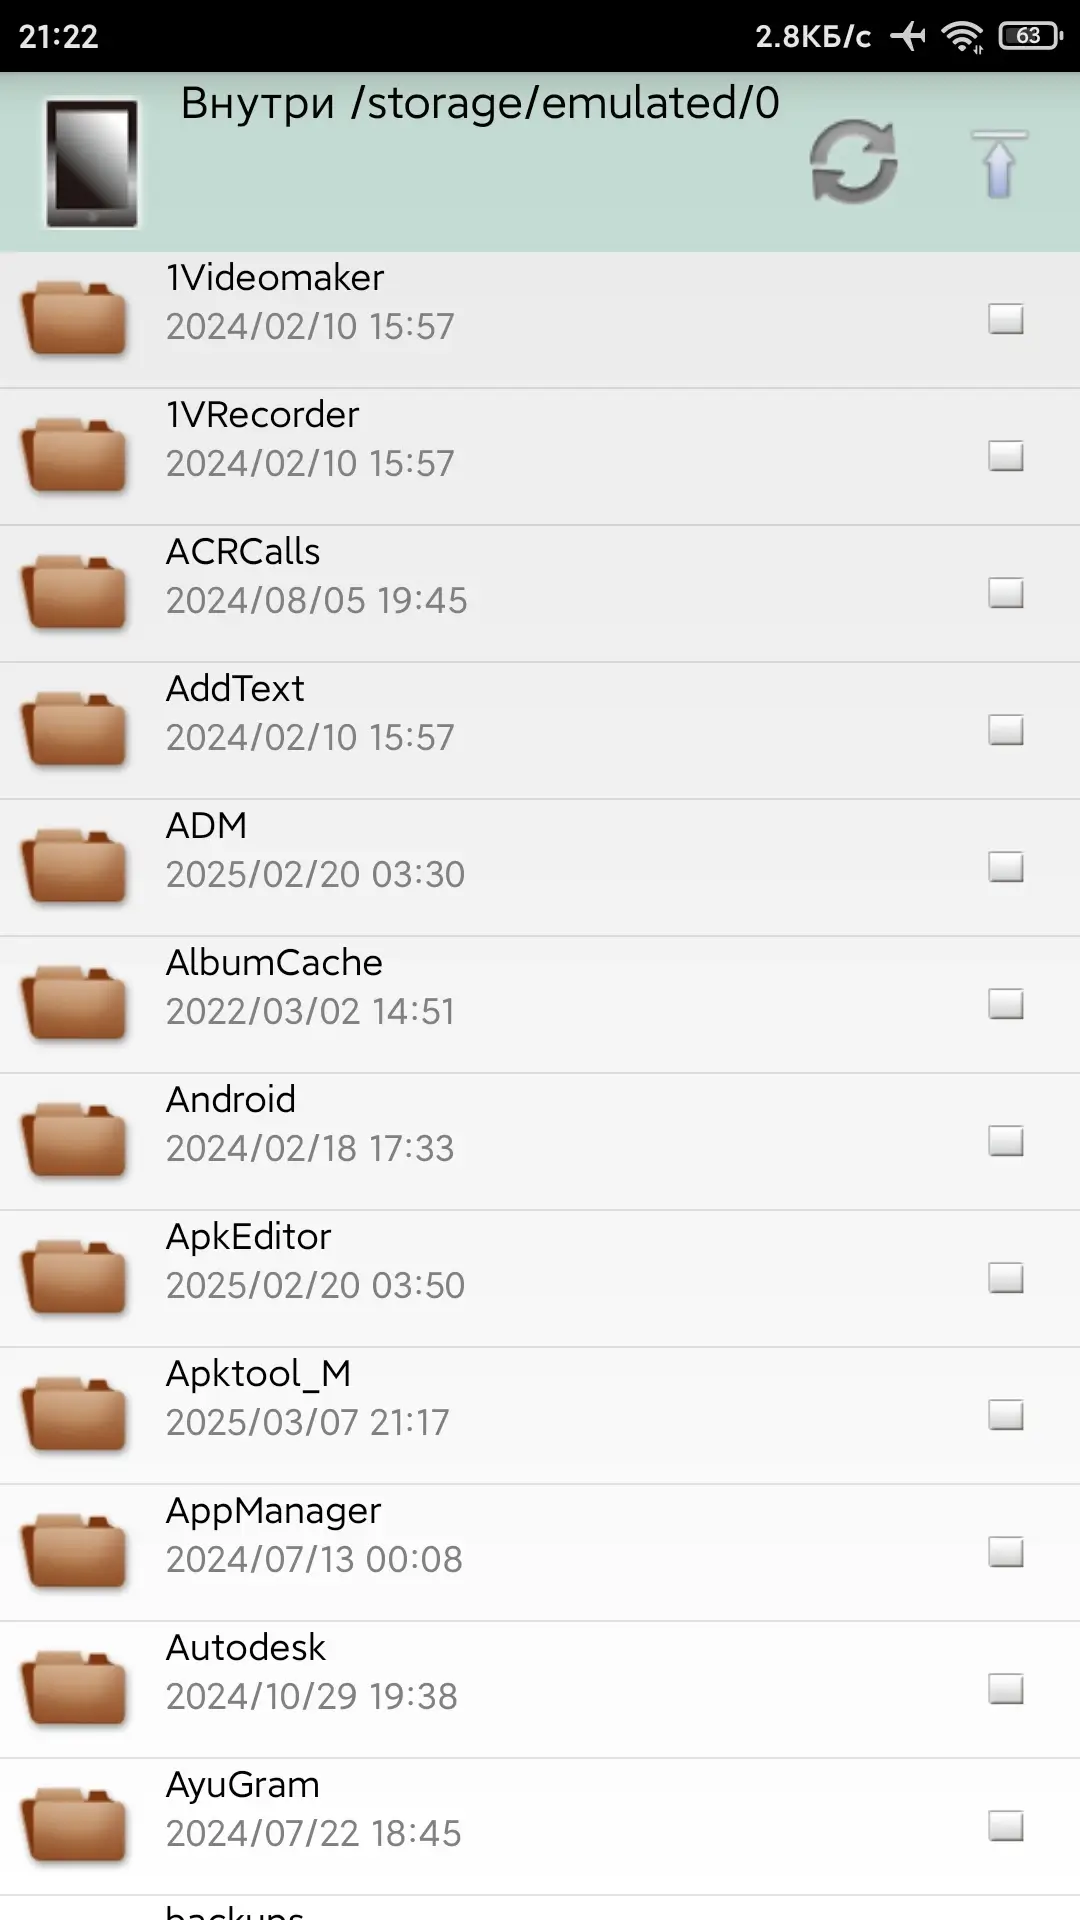
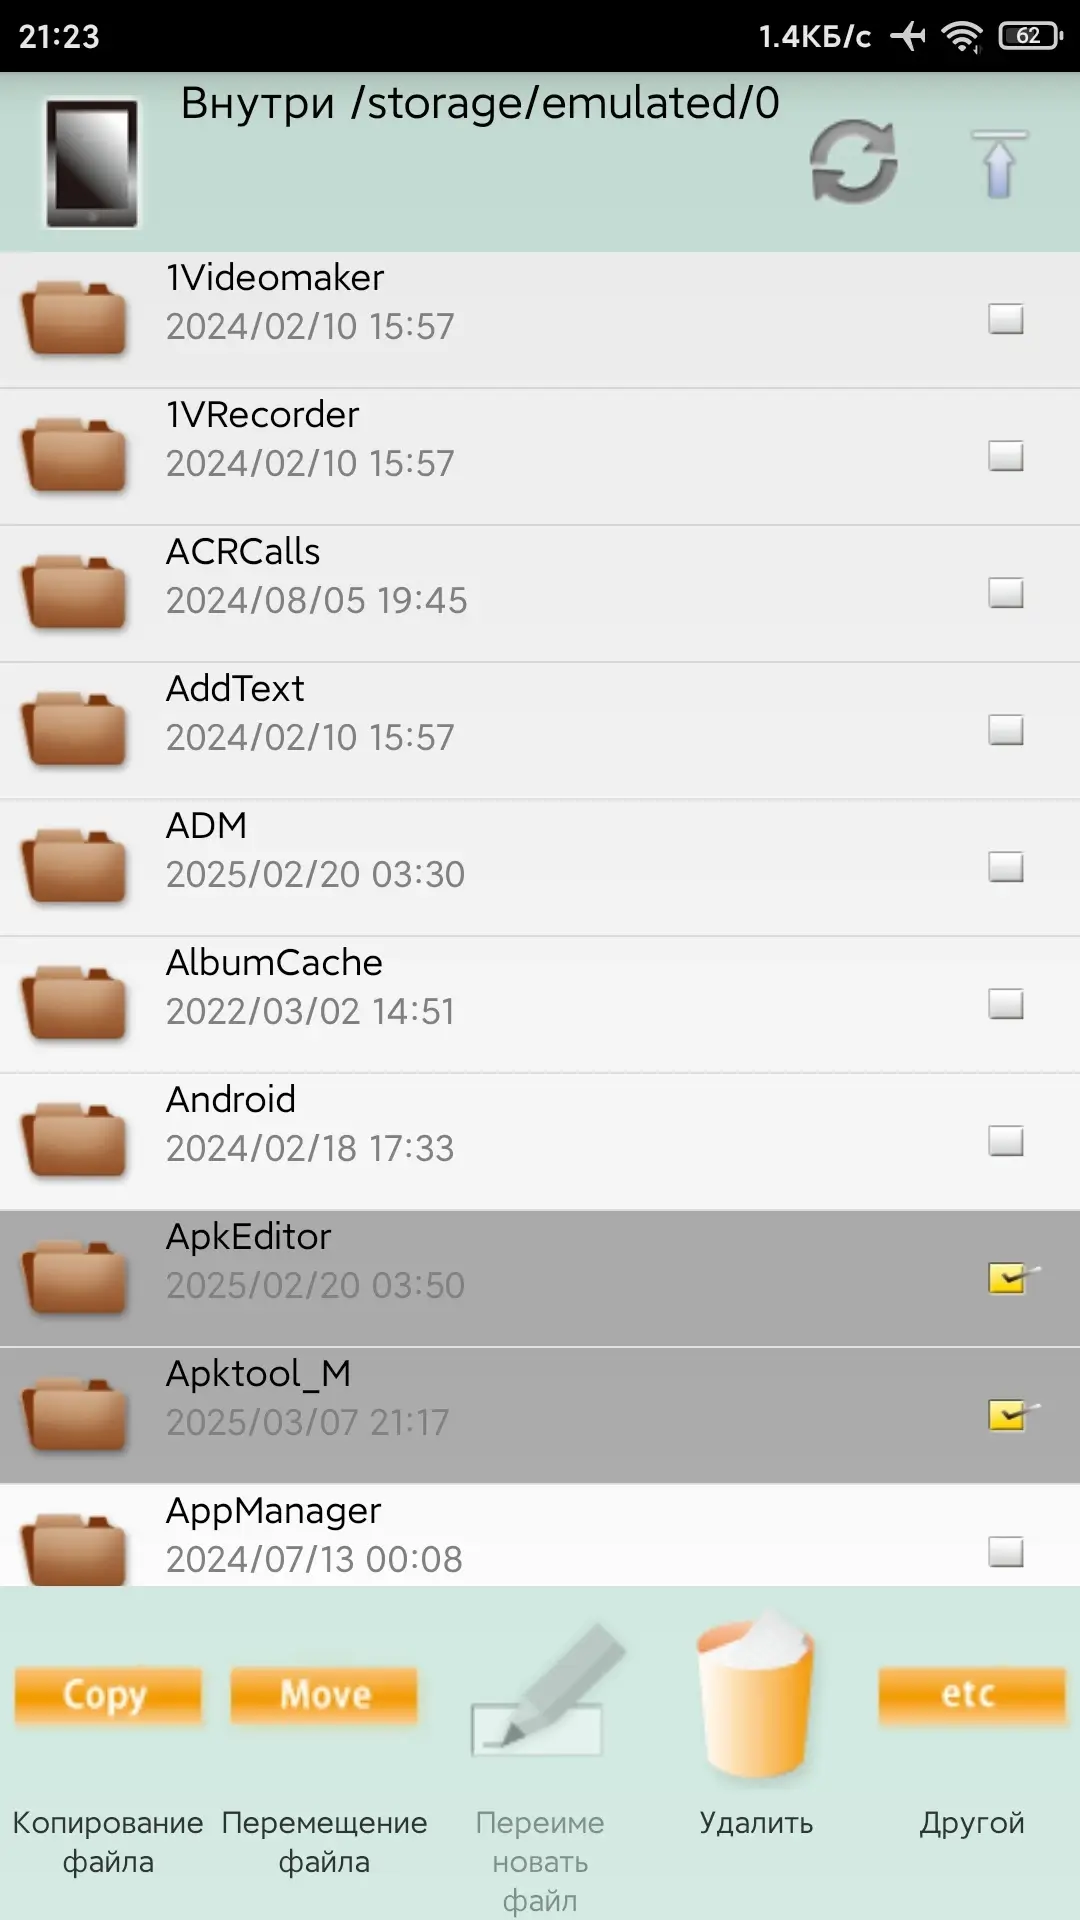
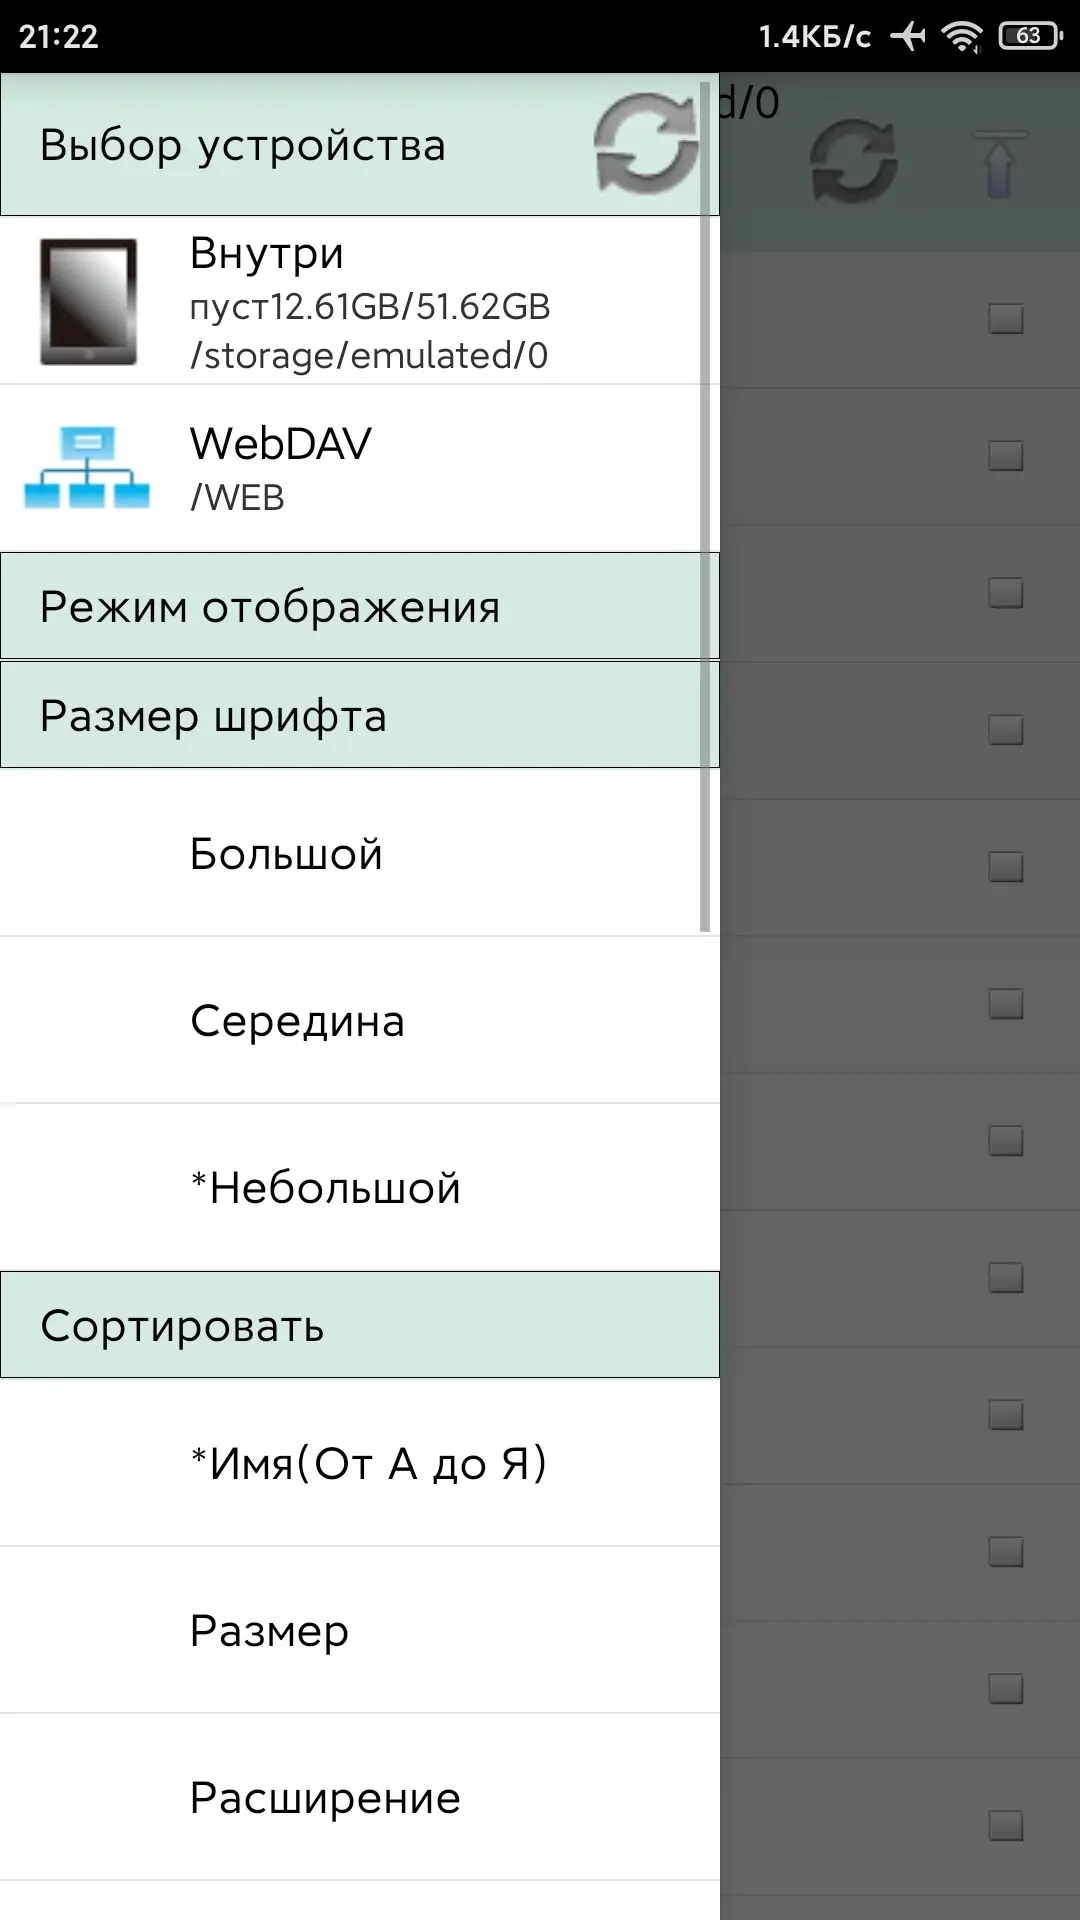
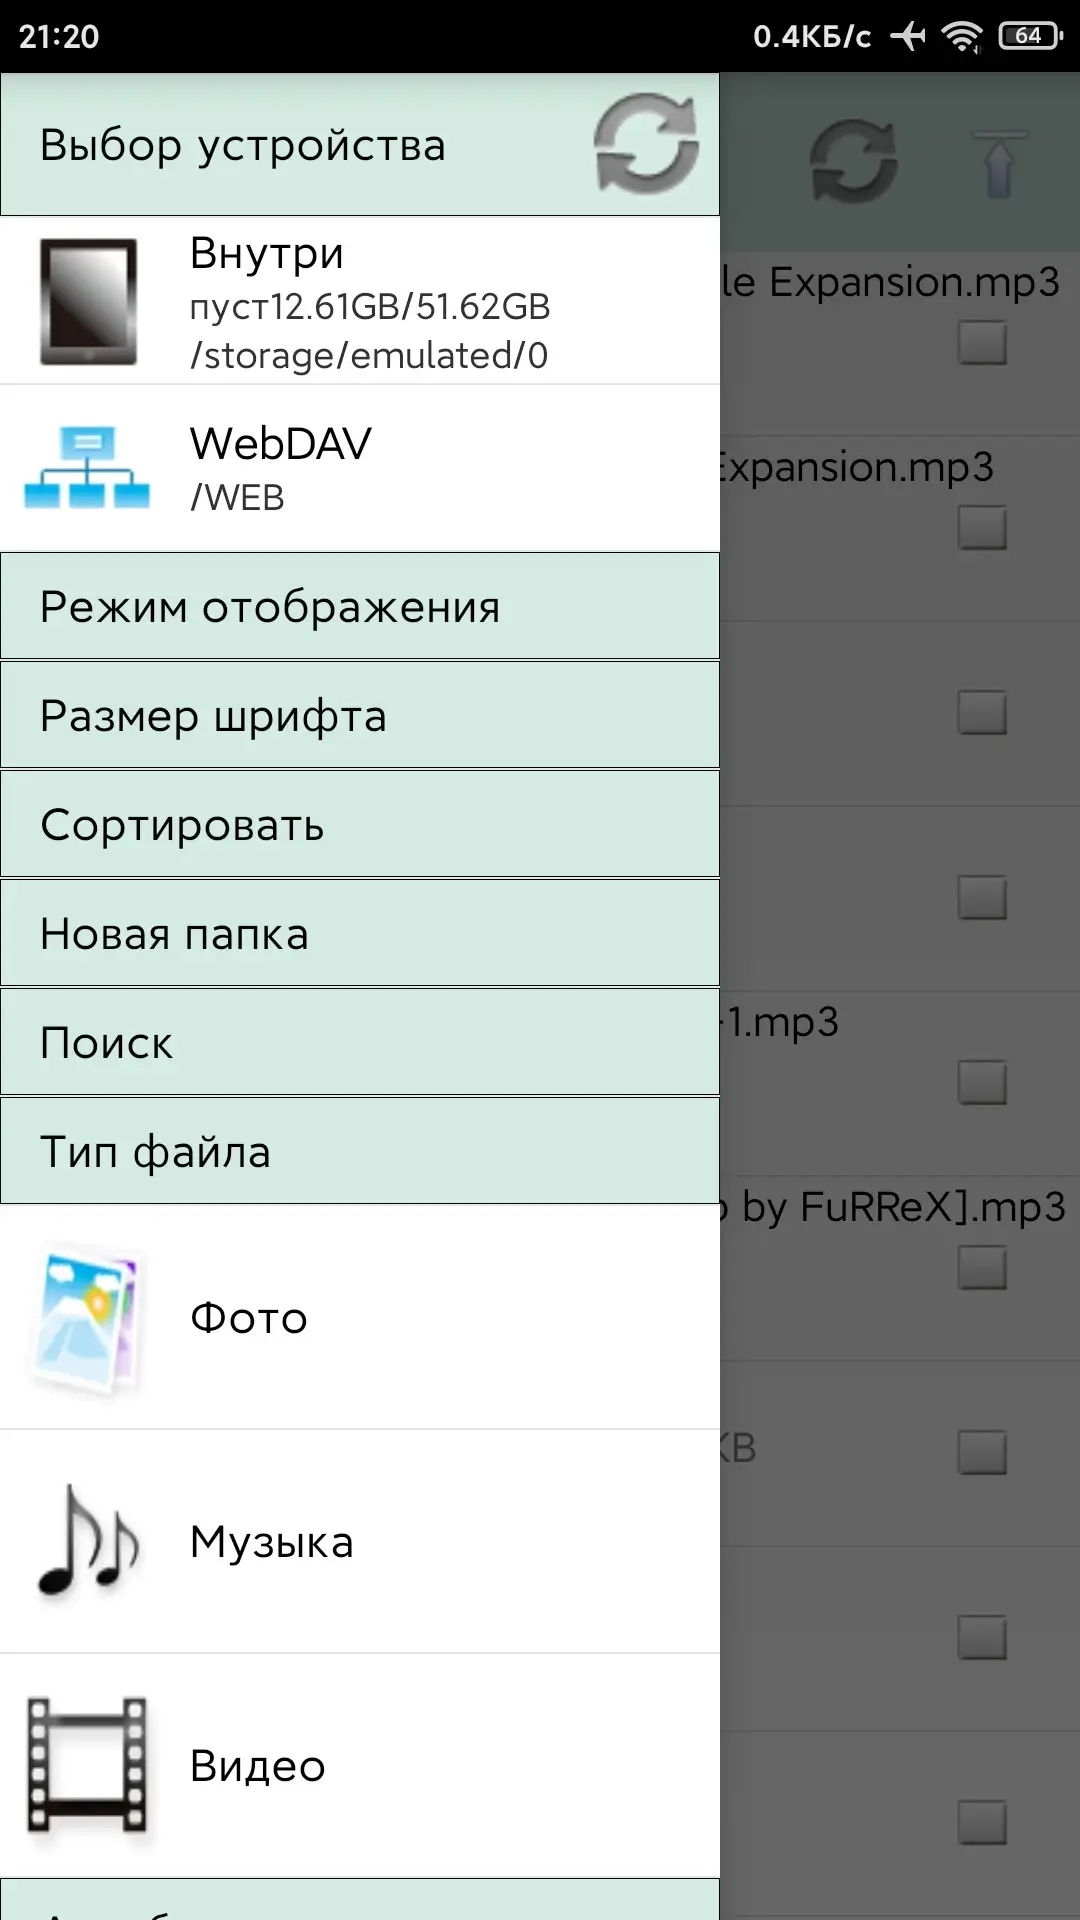
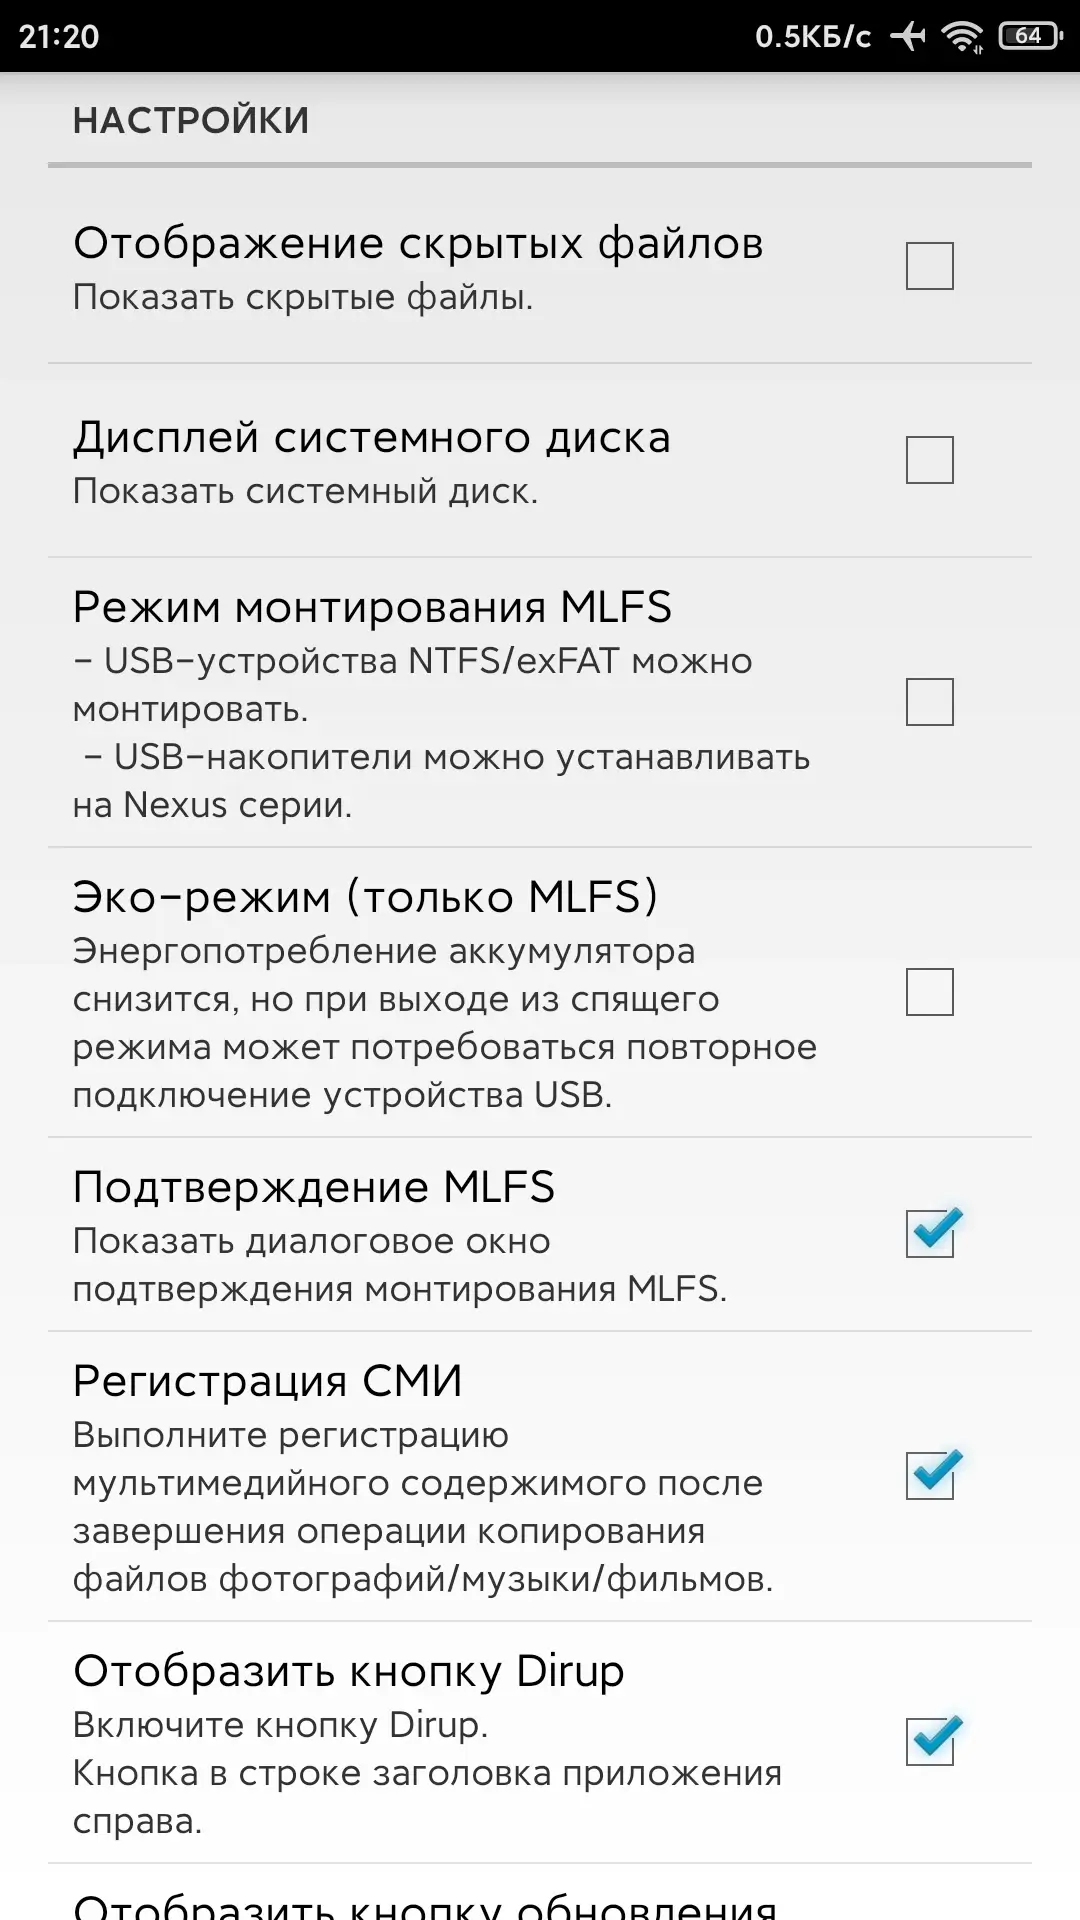
MLUSB Mounter (Premium) - Приложение для управления файлами во внутренней памяти и на USB-устройствах (флешки, жёсткие диски, кардридеры и т.п.). Оно поддерживает работу с различными файловыми системами, включая NTFS, exFAT, FAT32, FAT16, UDF и ISO9660. Также программа умеет копировать, перемещать, удалять и переименовывать файлы, что делает её универсальным инструментом для управления данными.
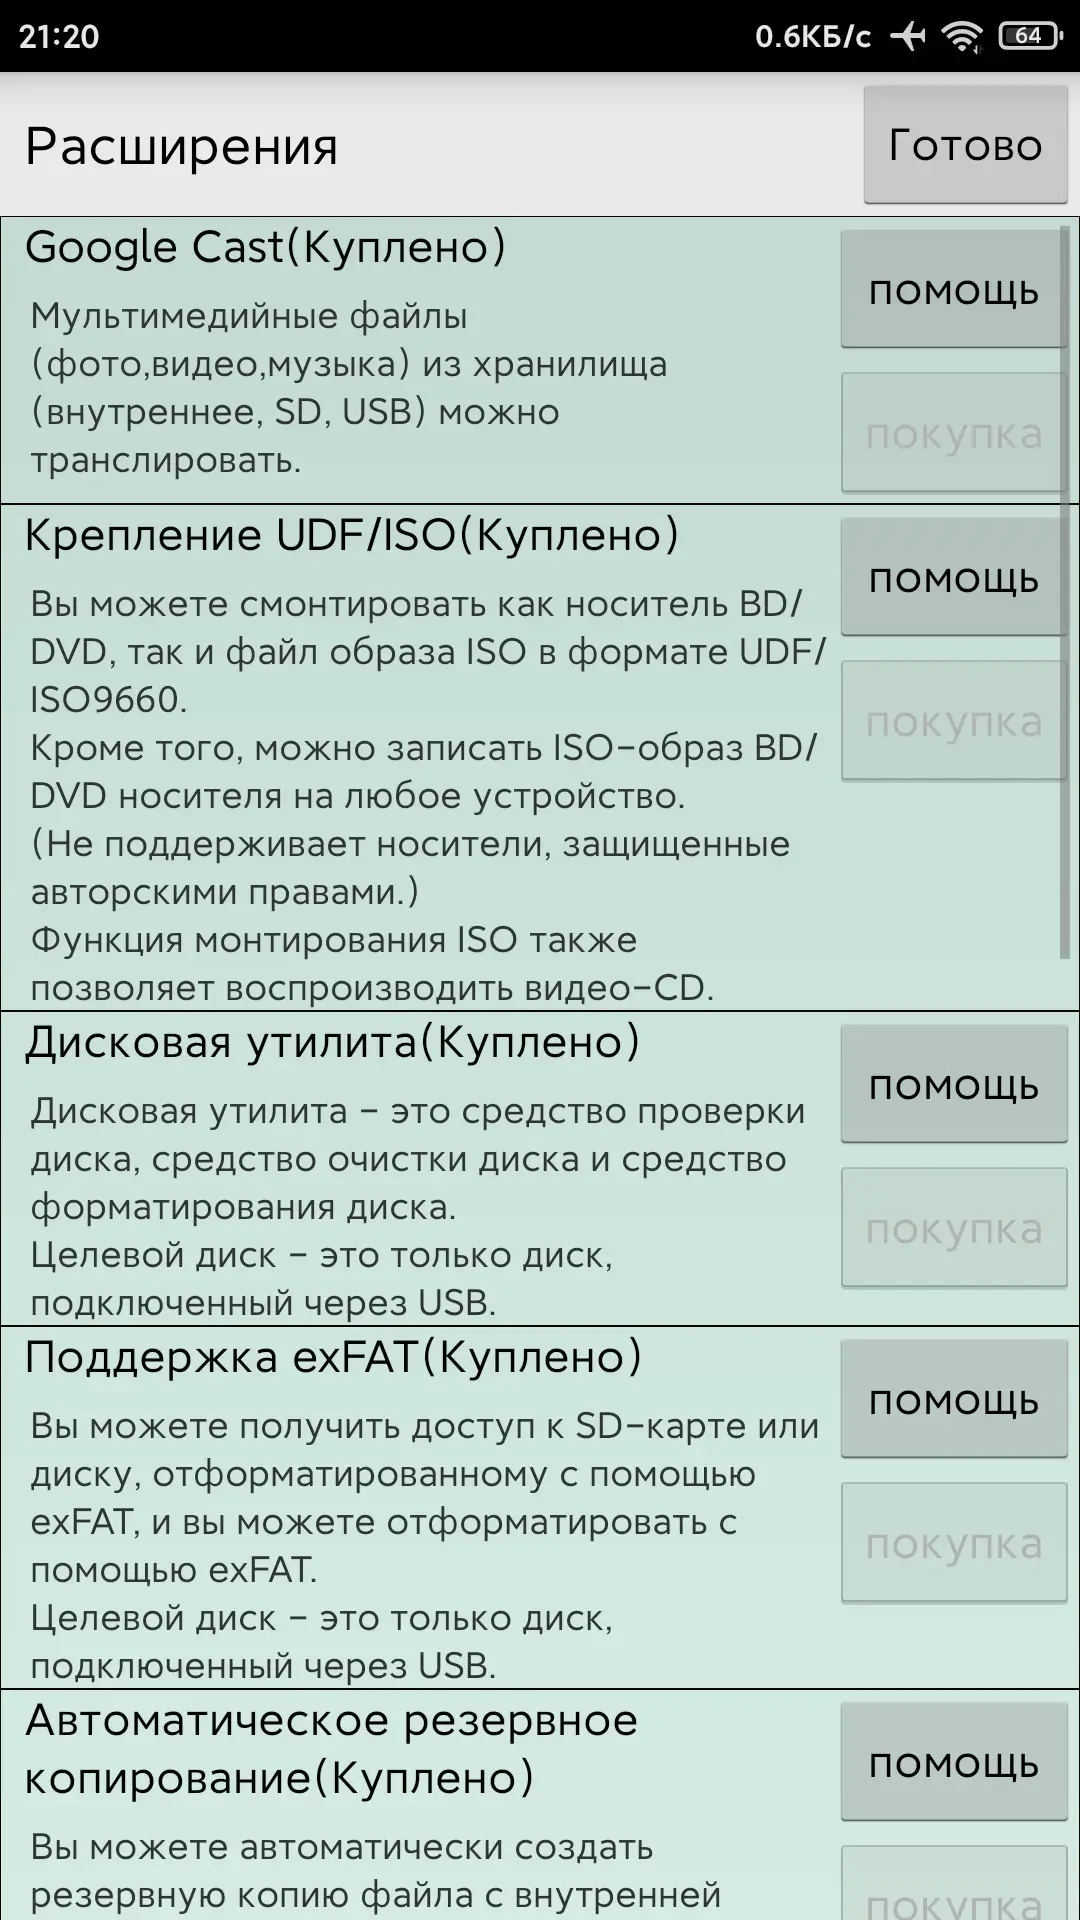
Кроме того, она обеспечивает надёжный доступ к устройствам через WebDAV и может интегрироваться с такими сервисами, как Google Cast, что позволит транслировать контент на телевизор. Создавайте резервные копии мультимедийных файлов в автоматическом режиме и управляйте USB-устройствами без необходимости использования компьютера.
Особенности приложения:
- Управление файлами (копирование, перемещение, удаление, переименование);
- Поддержка файловых систем NTFS, exFAT, FAT32, FAT16, UDF, ISO9660;
- Монтирование exFAT и UDF / ISO;
- Возможность записи на NTFS;
- Поддержка WebDAV-клиента;
- Сервер WebDAV для доступа к файлам;
- Форматирование и проверка USB-дисков;
- Двухэкранный интерфейс для работы с файлами;
- Автоматическое резервное копирование на USB-устройства;
- Поддержка встроенной памяти, SD-карт и USB-носителей.
Особенности модификации (от FuRReX):
- Premium разблокирован (все расширения доступны);
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 67
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 62
MLUSB Mounter v2.04.007 (Premium)
apk
19.64 Mb
34
Версия 2.04.007 (98)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
10.11.2026, 03:33
Файл
mlusb_mounter_v2_04_007_uni_modded_opt_kill.apk
Имя
MLUSB Mounter
Пакет
jp.co.medialogic.usbmounter
MD5
ad7c15f6dbab81ae69c54c2e63b5009b
SHA-1
c55c8ee333ae84d6ba3fdc72d49eb7b8eb5246b6
SHA-256
ac7c768a7d80459cb1ae5f3c1d1a2e3ff935924a3aa4baf3b17344331cc4c4a1
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65