

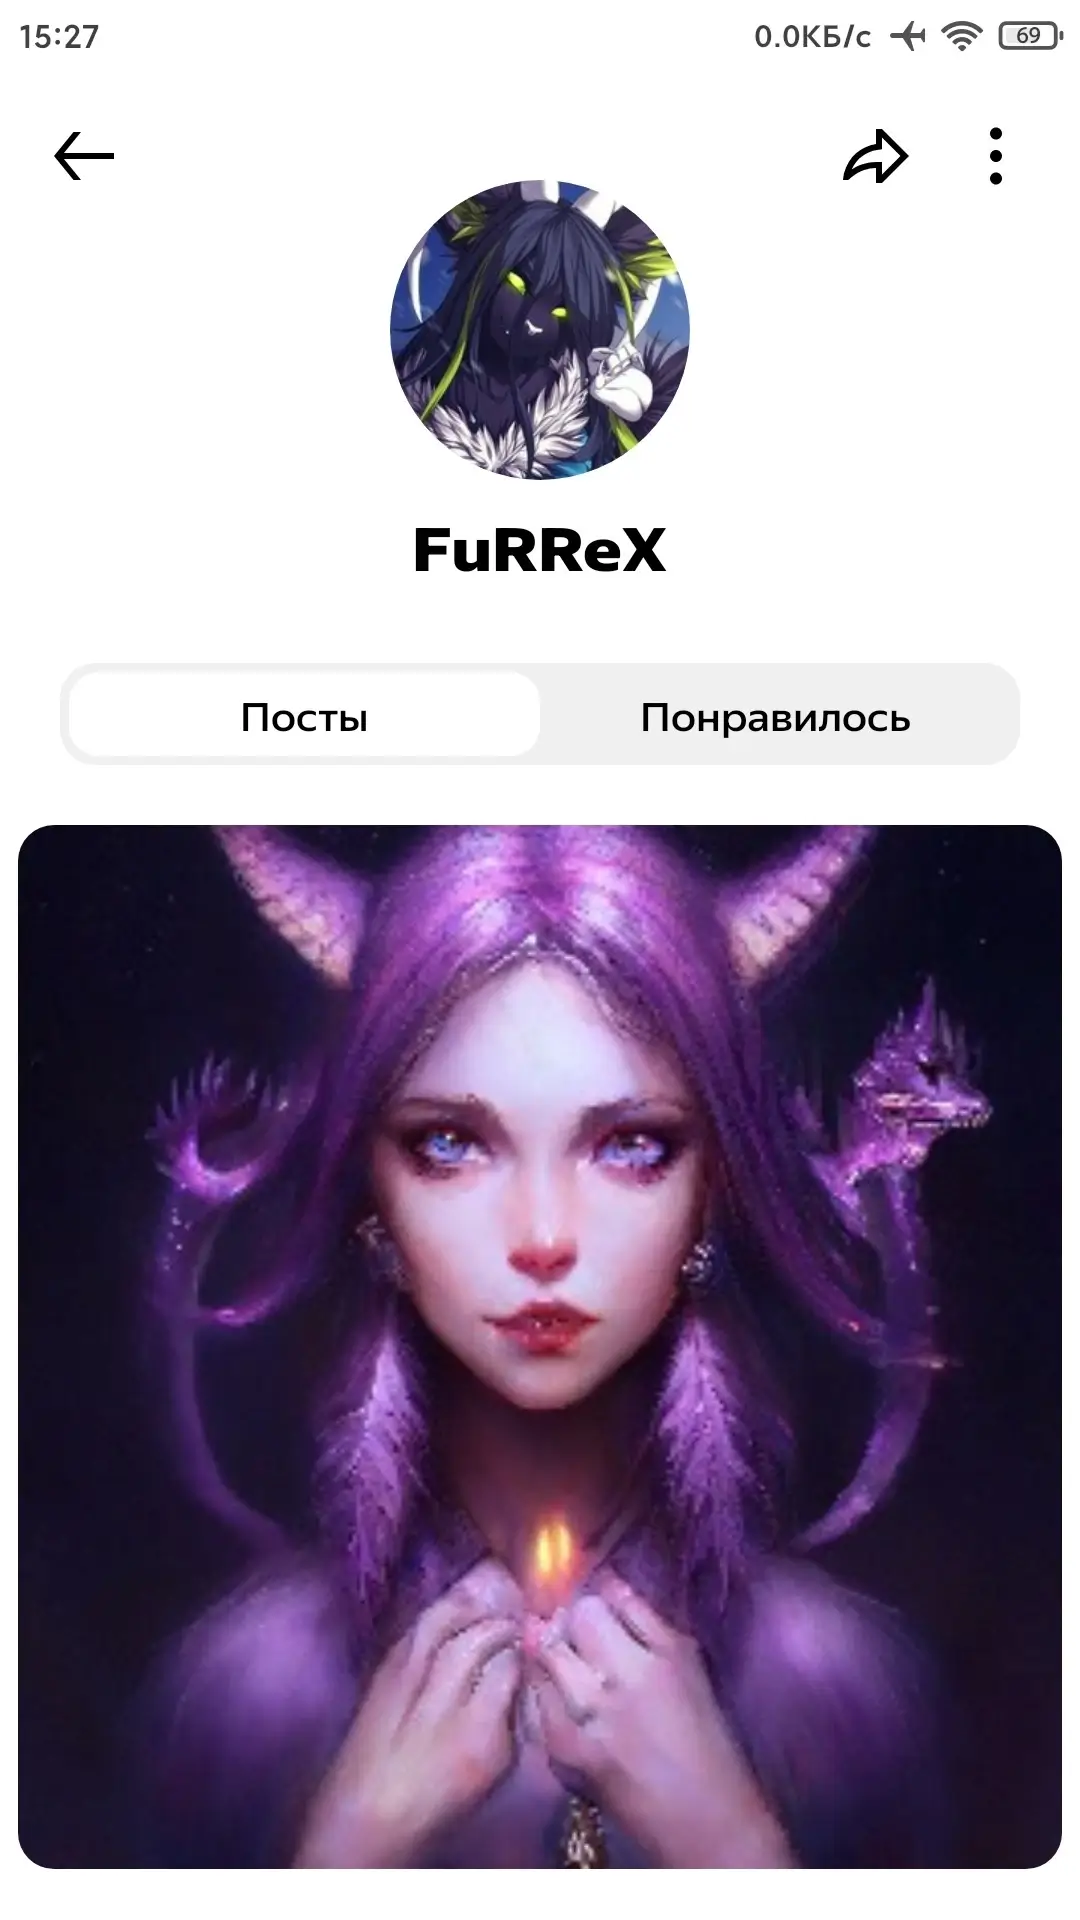
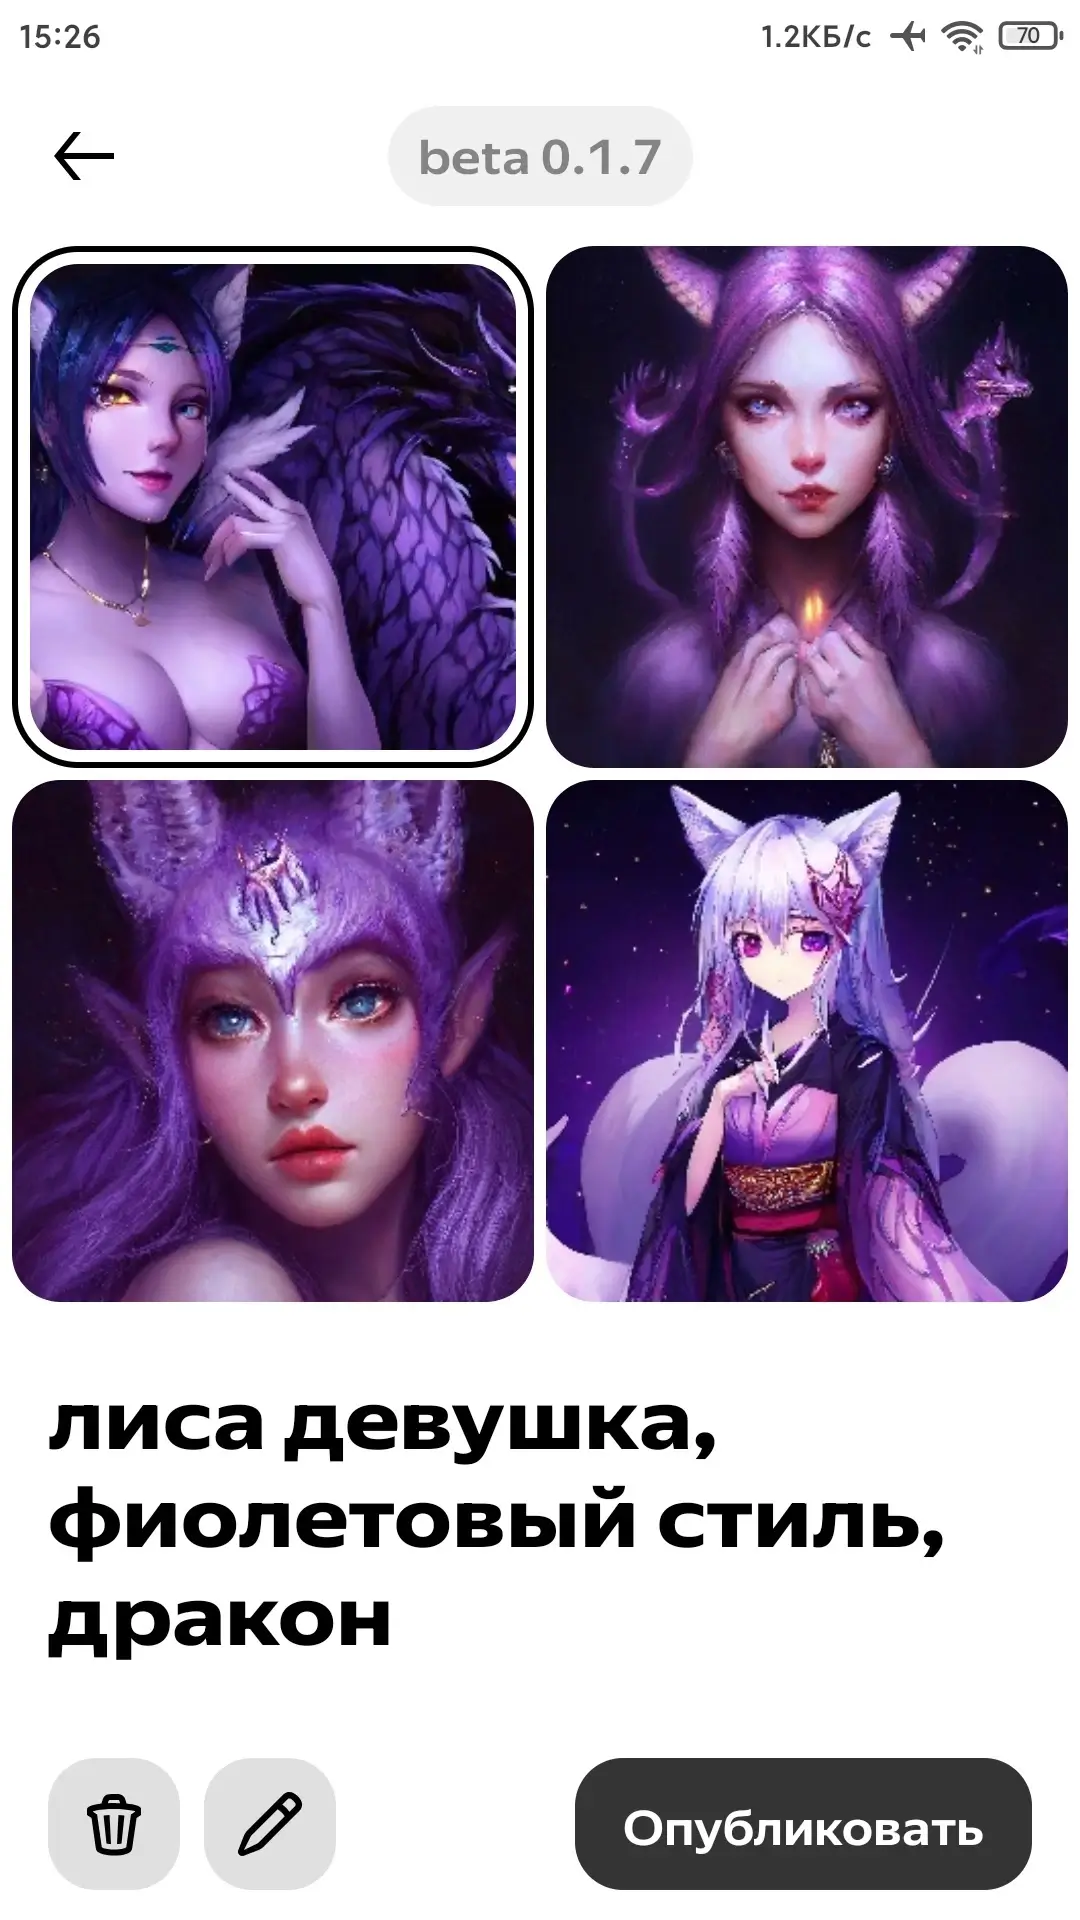
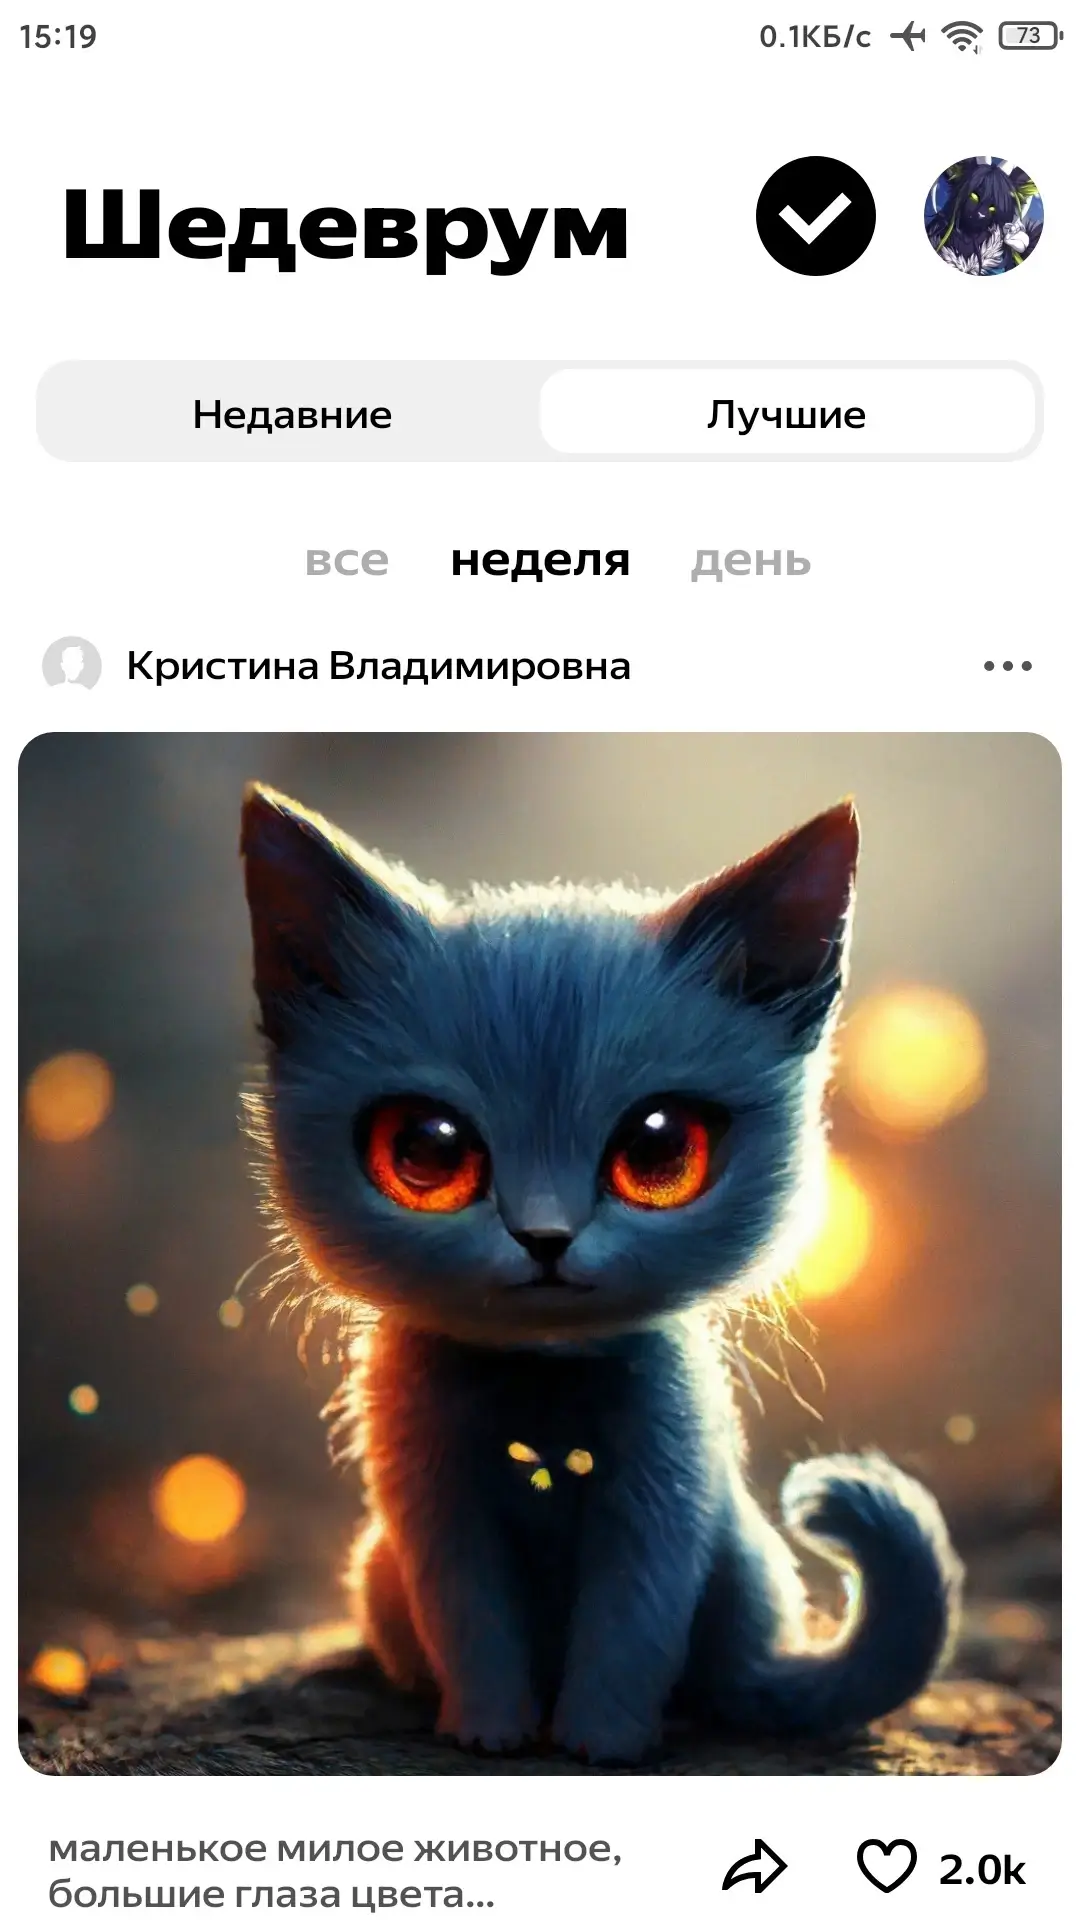
Shedevrum (Шедеврум) - Мультиязычная нейронная сеть для генерации изображений по текстовому описанию. Система создаст сразу четыре варианта, что позволит выбрать наиболее подходящий результат. Вы сможете делиться своими работами с сообществом и получать оценки от других участников.
Приложение поддерживает неограниченное количество генераций, а точность изображений будет зависеть от детализации введённого описания. Искусственный интеллект учтёт даже особые пожелания, включая стилистические предпочтения и имитацию манеры известных художников, а также сможет создавать работы в различных художественных стилях.
Особенности приложения:
- Имитация стиля известных мастеров;
- Неограниченное количество генераций;
- Учитывает стилистические предпочтения;
- Генерация четырёх изображений за один запрос;
- Поддержка различных художественных стилей;
- Публикация лучших работ в сообществе;
- Точная передача деталей по описанию;
- Интерактивная система оценок.
Устанавливать с помощью (на выбор):
Shedevrum v11.12.0
apkm
42.52 Mb
85
Версия 11.12.0 (11012000)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 7.0+ (API 24)
Pairip(защита) Отсутствует
VirusTotal
18.08.2026, 03:21
Файл
shedevrum_v11_12_0.apkm
Имя
Shedevrum
Пакет
com.yandex.shedevrus
MD5
7dcbc5547a38c180ee24192eb20070d8
SHA-1
d04600848cb43f25a39c2f4ac5e1fa19f592315a
SHA-256
c5785ad9a3a58592b277fba96970923f07f11384b5d0e65758af1ab3e8a57a73
Проверка
Google Play
Подпись
CN=OOO Yandex, OU=Mobile Development, O=OOO Yandex, L=Moscow, ST=Moscow, C=RU
Имя
OOO Yandex
Подразделение
Mobile Development
Организация
OOO Yandex
Локация
Moscow
Регион
Moscow
Страна
RU
MD5
1c7e3cc458b4dbf6f0ce44e9ac9940e8
SHA-1
5d224274d9377c35da777ad934c65c8cca6e7a20
SHA-256
aca405ded8b25cb2e8c6da69425d2b4307d087c1276fc06ad5942731ccc51dba
Схема
v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63