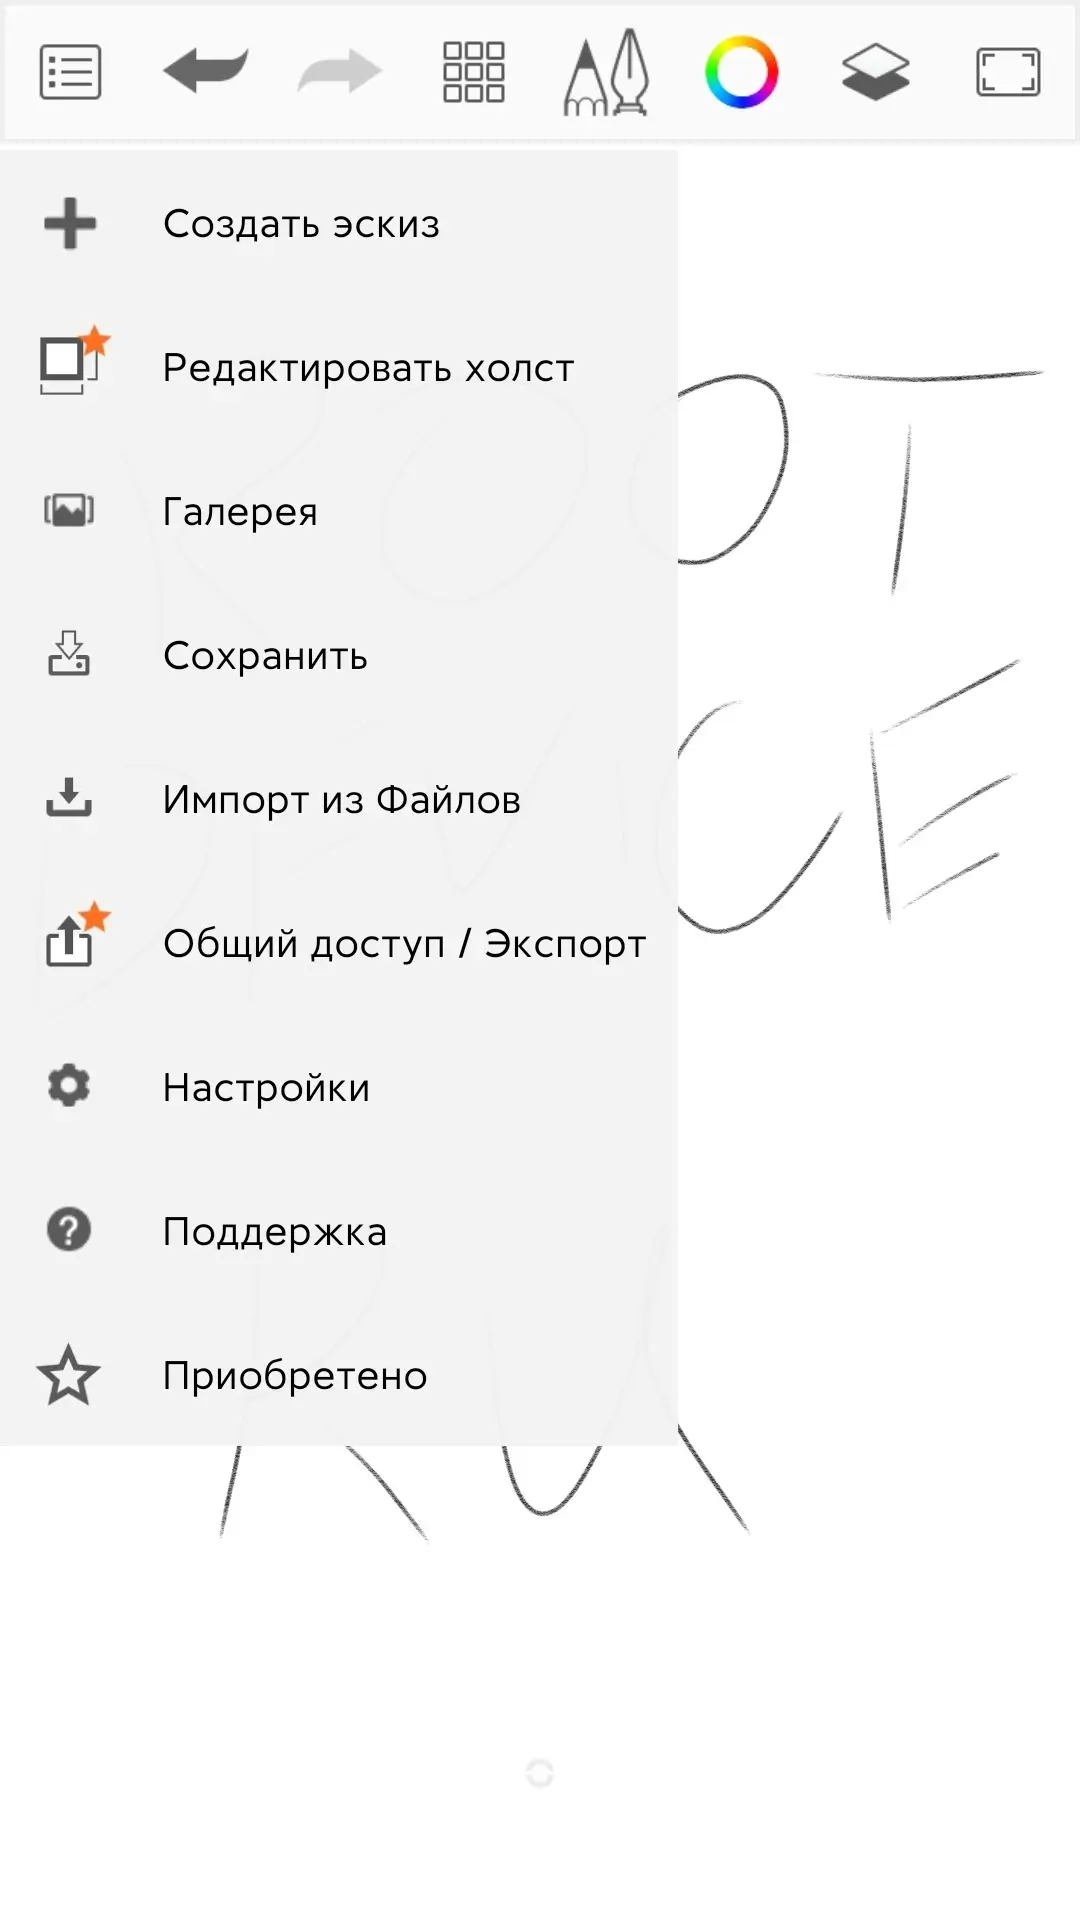
Autodesk SketchBook (Premium) - Превосходный инструмент, который идеально подходит как для создания мгновенных эскизов, так и для работы над полноценными произведениями искусства. Приложение завоевало любовь художников и иллюстраторов благодаря широкому выбору профессиональных функций и гибкой настройке инструментов.
Скетчбук на андроид предлагает интуитивно понятный интерфейс и естественный процесс работы, позволяющий сосредоточиться на творческом выражении идей без лишних отвлечений.
Особенности приложения:
- Полный набор типов кистей;
- Разнообразные режимы наложения;
- Направляющие и линейки для точности;
- Возможность экспериментов с рисунками;
- Простая настройка кистей для точного эффекта;
- Полное погружение в процесс рисования;
- Возможность экспериментов с цветами;
- Многоуровневая работа со слоями;
- Чистый интерфейс для эскизов;
- Минималистичный дизайн.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Удалена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Архитектуры: ARMv7, ARM64
SketchBook v6.3.0 (Premium)
apk
85.83 Mb
4
Версия 6.3.0 (454269)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
10.11.2026, 00:02
Файл
sketchbook_v6_3_0_uni_modded_opt_p_kill.apk
Имя
Sketchbook
Пакет
com.adsk.sketchbook
MD5
3295c66ac9b3ef6bd3796762e70f630b
SHA-1
9fa100ff87774210635306f87abd7c881a039d01
SHA-256
519a9d5faee90e3e520bddc3f9362e40a083acc9459369577139486492053d94
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62
Архитектуры: x86, x86_64
SketchBook v6.3.0 (Premium) (X)
apk
137.27 Mb
0
Версия 6.3.0 (454269)
Архитектуры x86, x86_64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
10.11.2026, 00:37
Файл
sketchbook_v6_3_0_uni_modded_opt_p_kill_x.apk
Имя
Sketchbook
Пакет
com.adsk.sketchbook
MD5
29294b09607697dd354a22c04a76fad5
SHA-1
ec5173671bac994d57d1a1efdb4851c0c4e7e49d
SHA-256
788adaaee5fc4d329ed7c49b0b5f759412ef37df173b0e0bd25f0454f687c969
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63