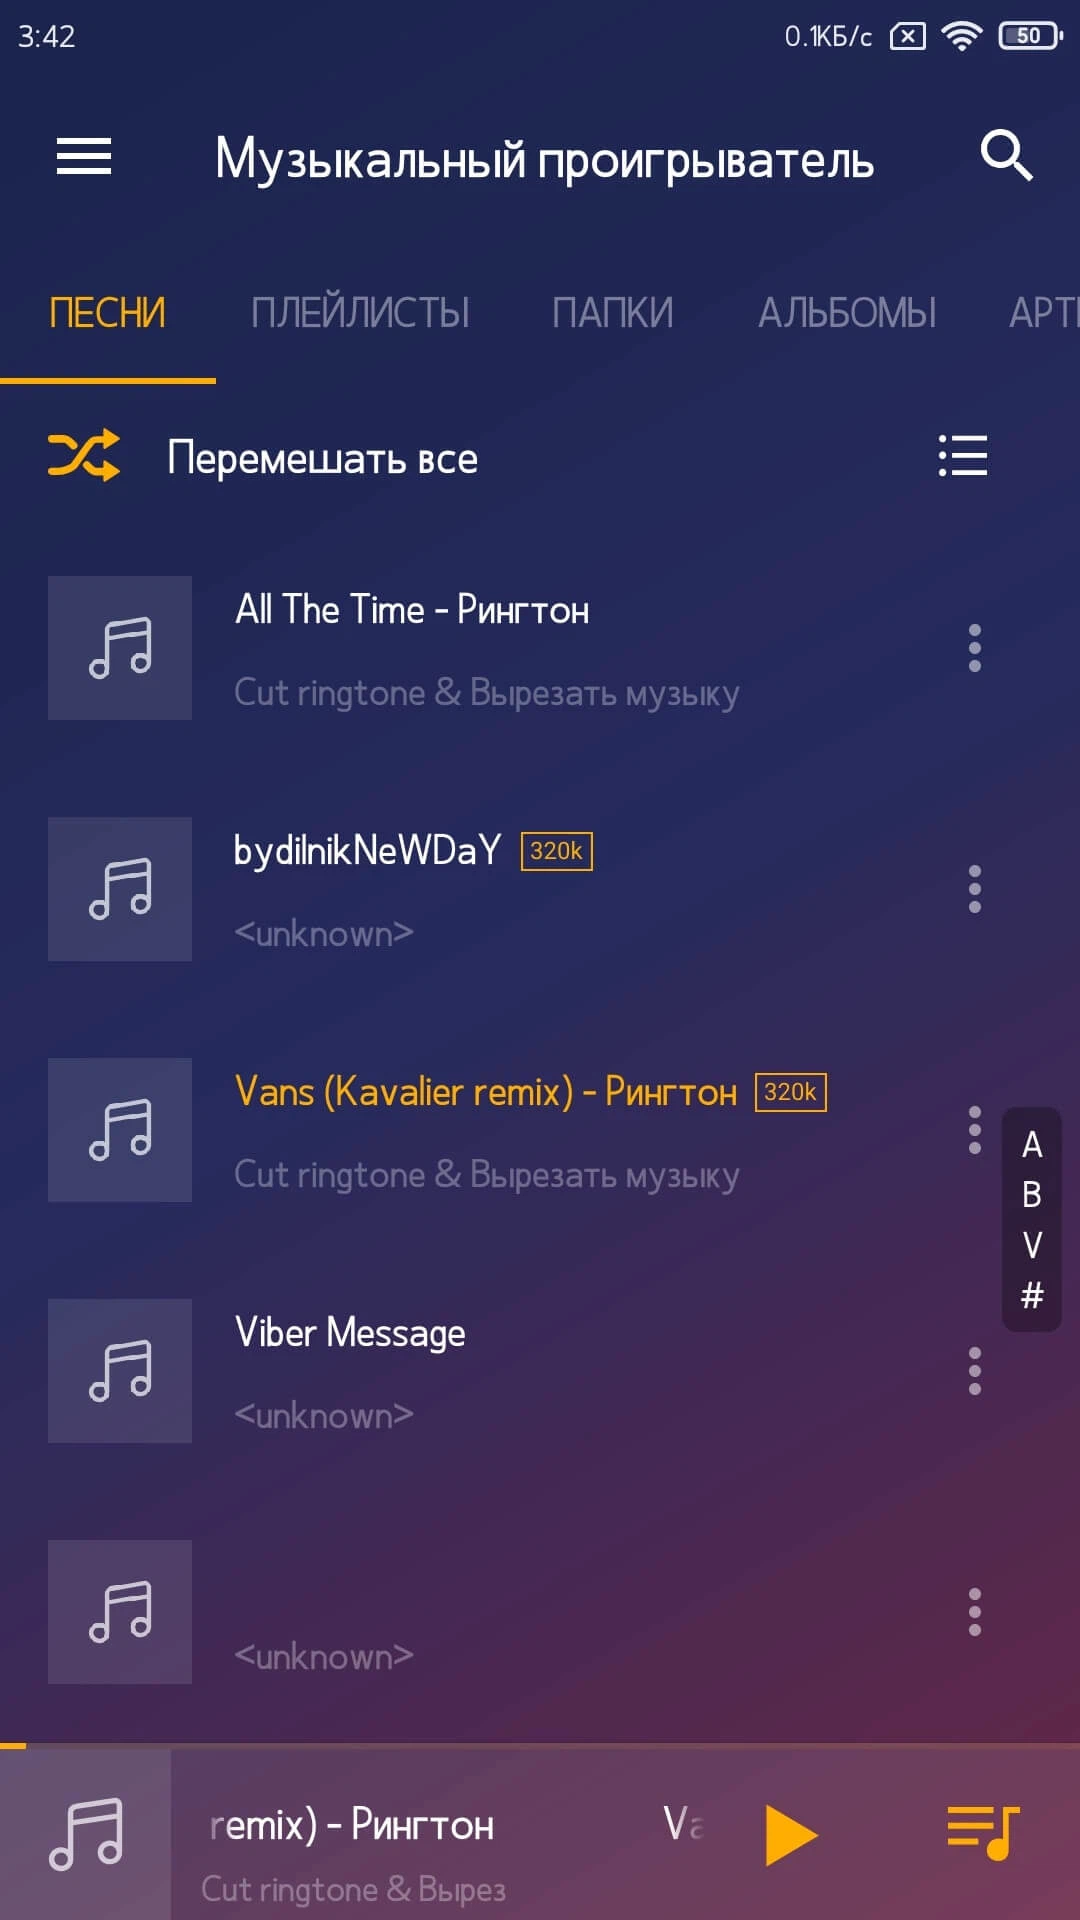
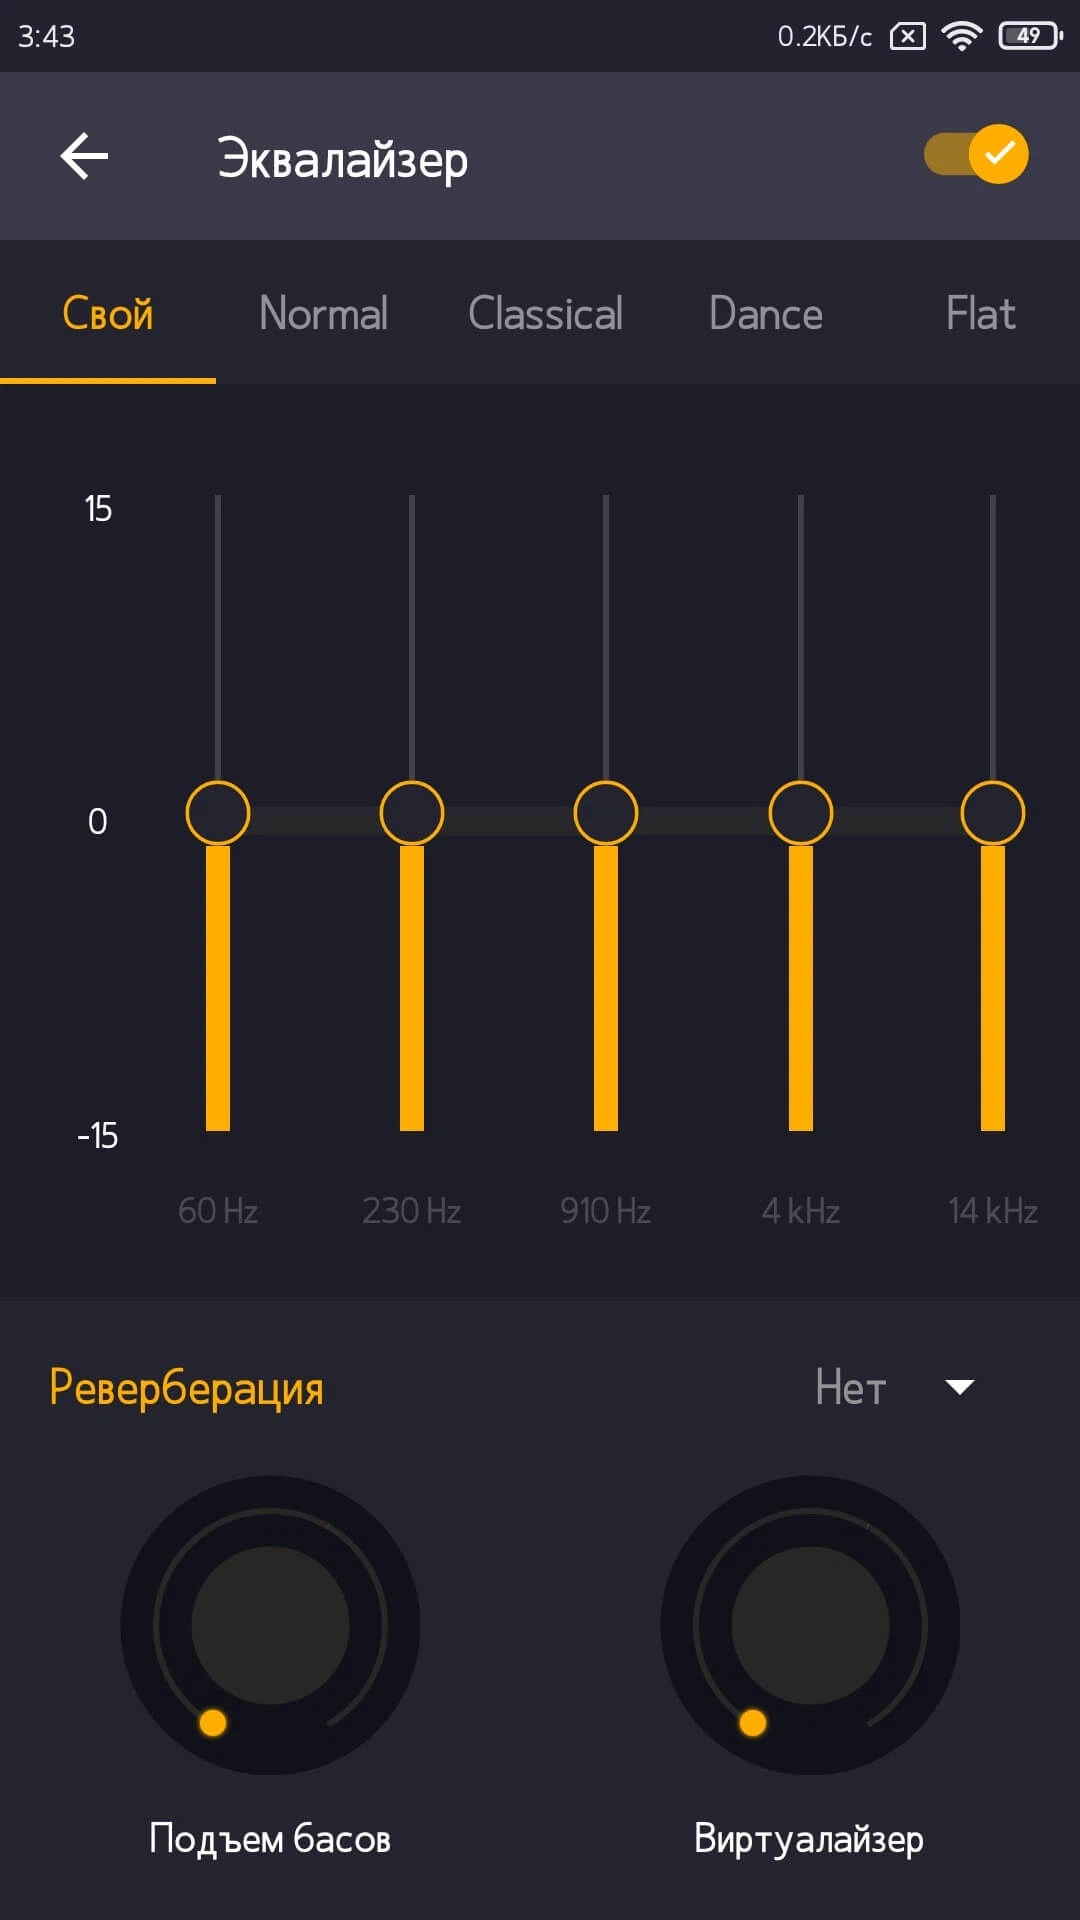
Music Player (Pro) - Мощный музыкальный плеер для андроид с широкими возможностями кастомизации. Приложение предоставит отличный эквалайзер с возможностью усиления басов, эффектом эха и другими аудиоэффектами. Оно поддерживает все форматы музыкальных и аудиофайлов, включая MP3, MIDI, WAV, FLAC, AAC, APE и другие.
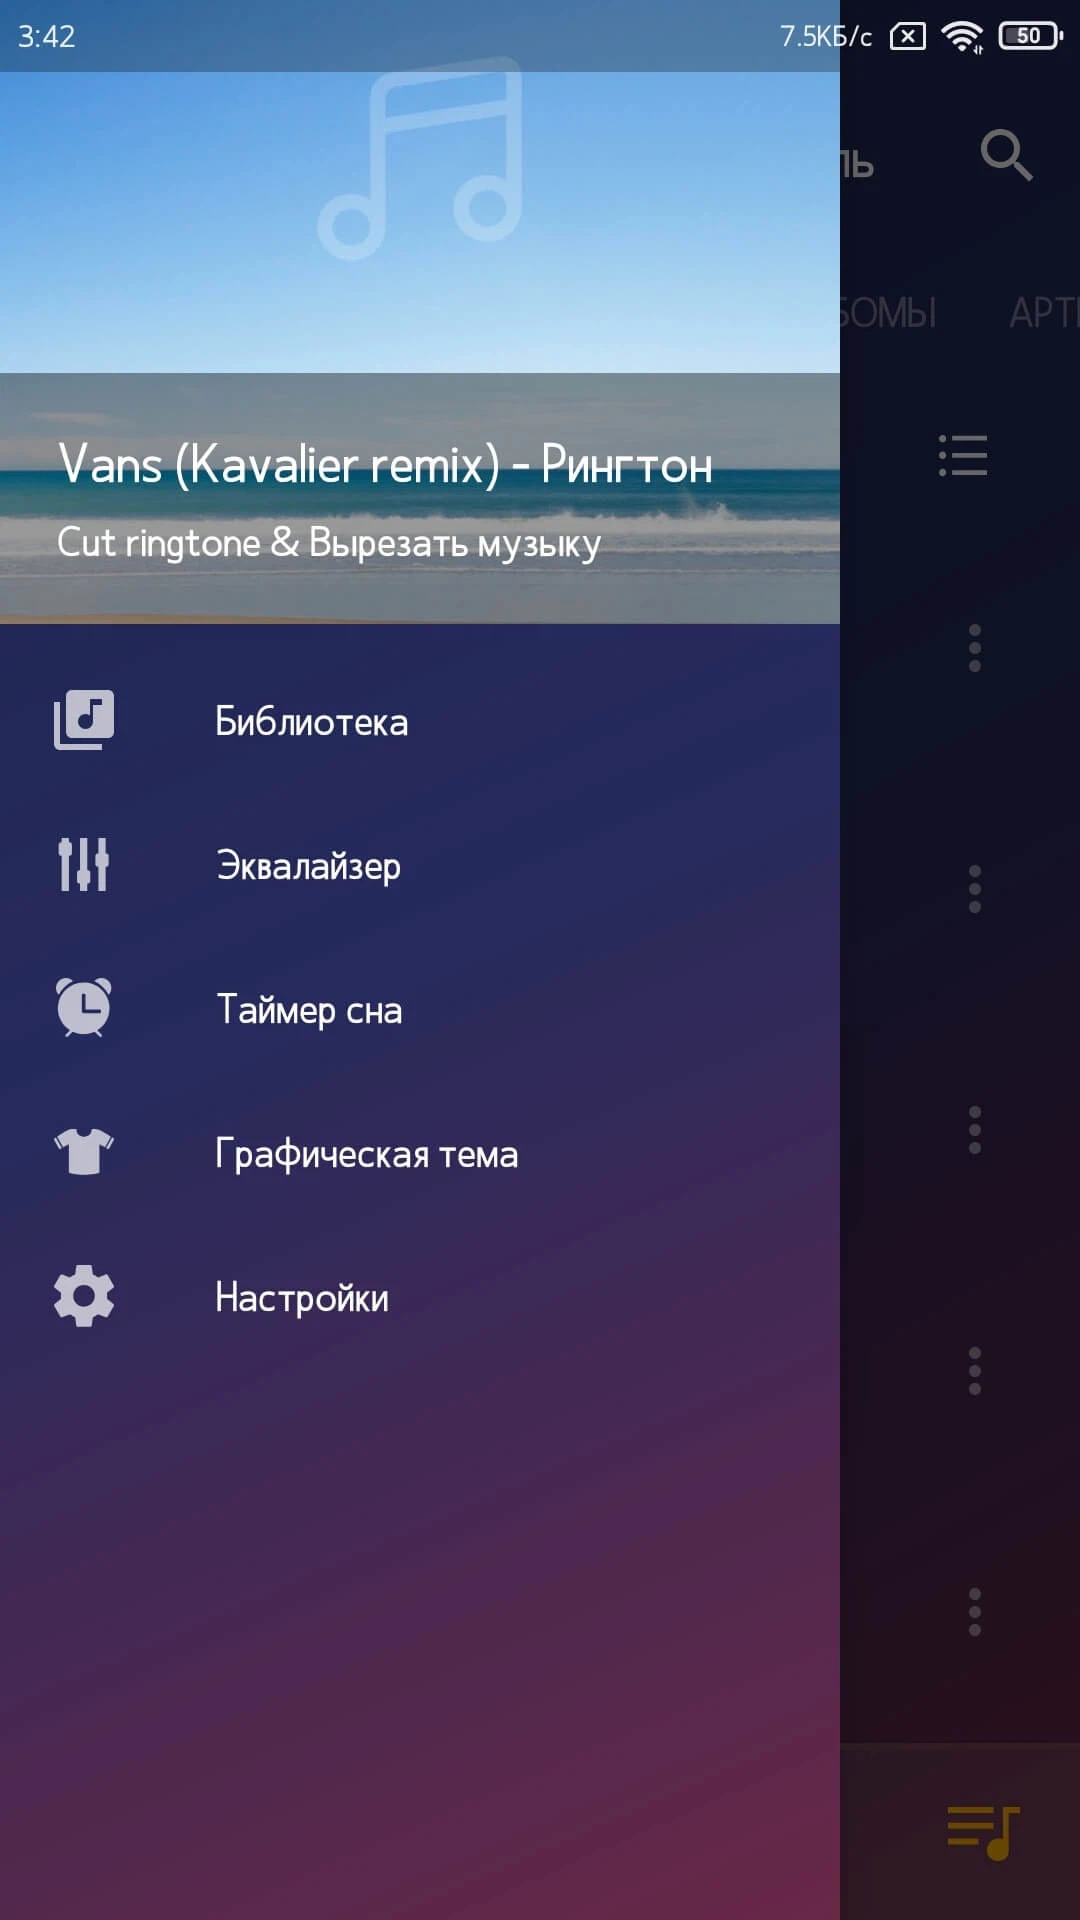
Стильный пользовательский интерфейс с выбором индивидуального дизайна позволит легко ориентироваться в широких возможностях приложения.
Основные функции:
- Стильный дизайн и темы;
- Удобный поиск песен по ключевым словам;
- Управление с экрана блокировки и панели уведомлений;
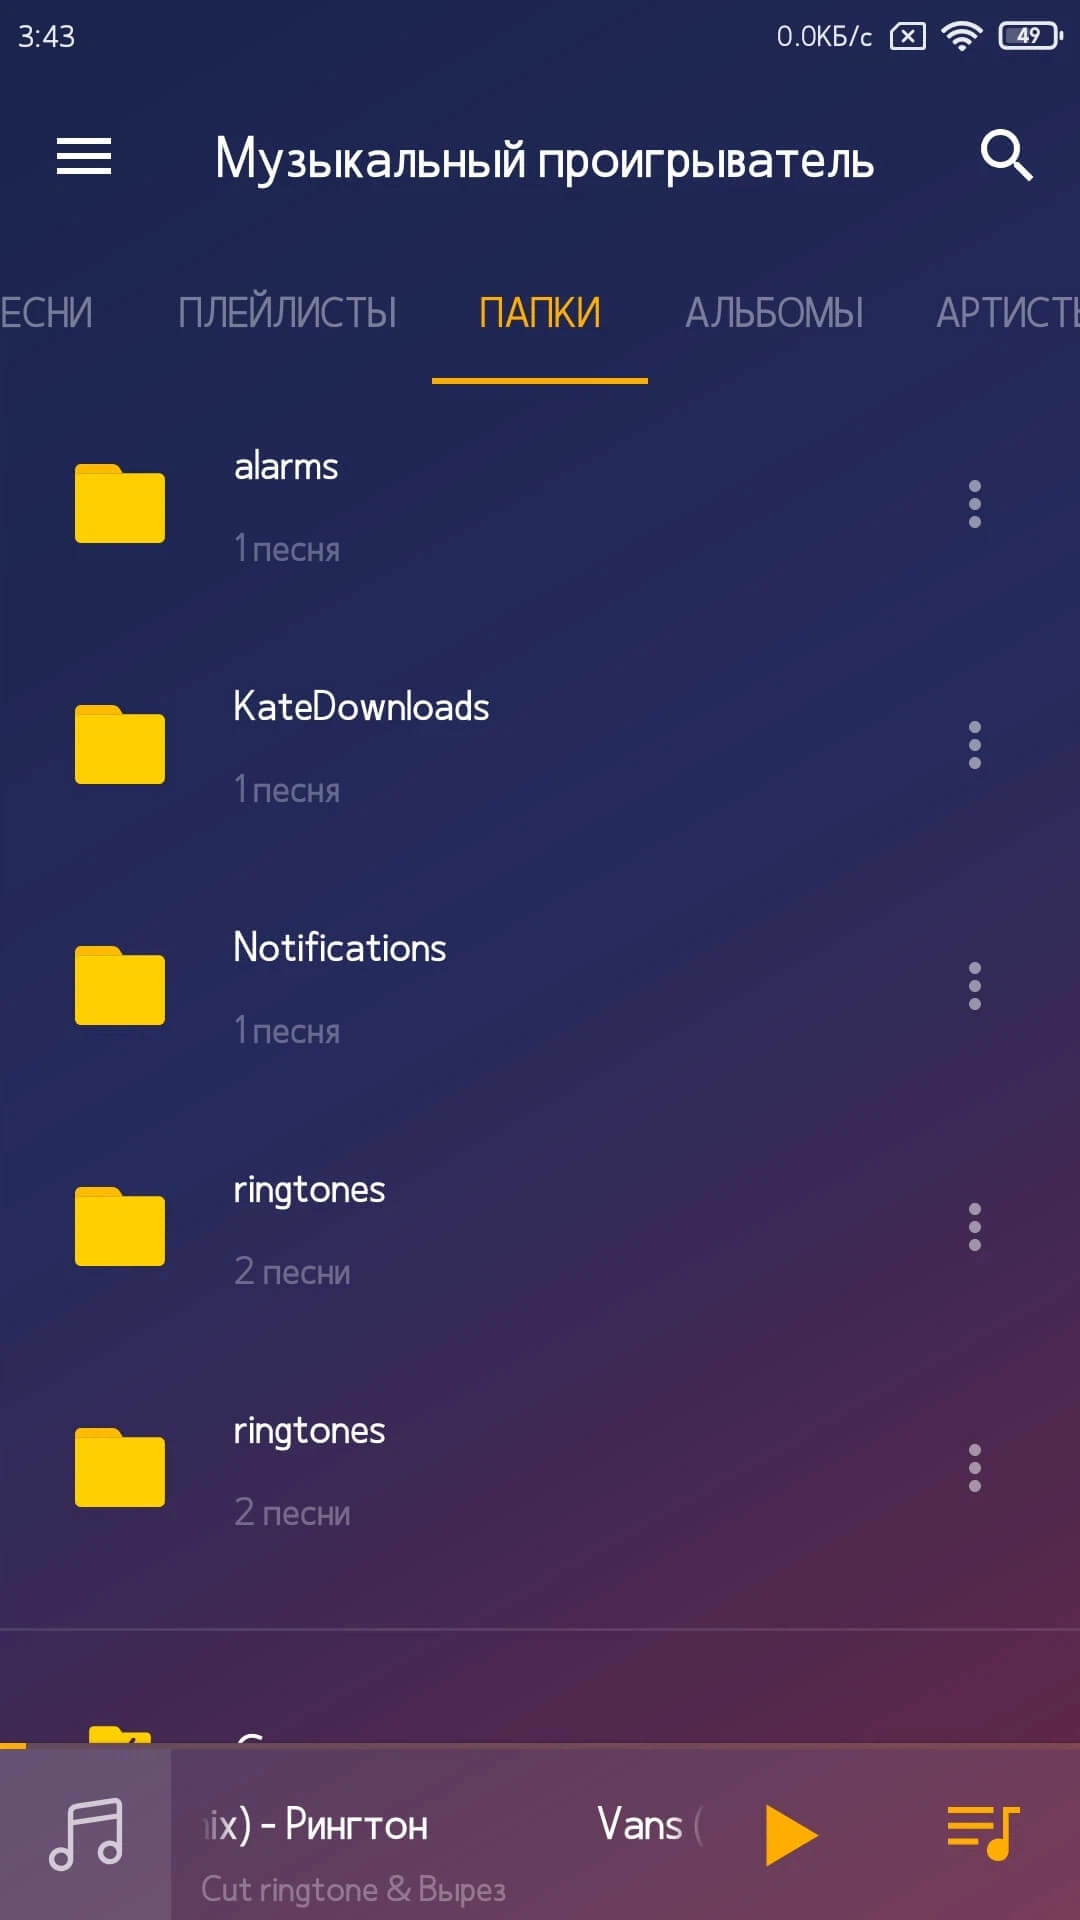
- Просмотр по всем песням, исполнителям, альбомам, папкам и плейлистам;
- Воспроизведение песен в случайном, заданном порядке или по кругу;
- Мощный эквалайзер с усилением басов, эффектом эха и т.д.;
- Любимые песни и персонализированные плейлисты;
- Автоматический поиск аудиофайлов;
- Поддержка всех аудиоформатов;
- Подходит для тренировок;
- Таймер сна.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Music Player v4.5.1.191 (Pro)
apk
25.57 Mb
14
Версия 4.5.1.191 (191)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
17.11.2026, 05:07
Файл
music_player_v4_5_1_191_uni_modded_opt_kill.apk
Имя
Music Player
Имя(RU)
Аудиоплеер
Пакет
musicplayer.musicapps.music.mp3player
MD5
ace26bb6af429b63ff91c578f92d0016
SHA-1
9f6fd5da9071038d440040c04f3b13ee80fcbae2
SHA-256
7e1f29e7cf984ae1aad6c4596a5a2874940b213d2988f91ff985b9545024660a
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63