

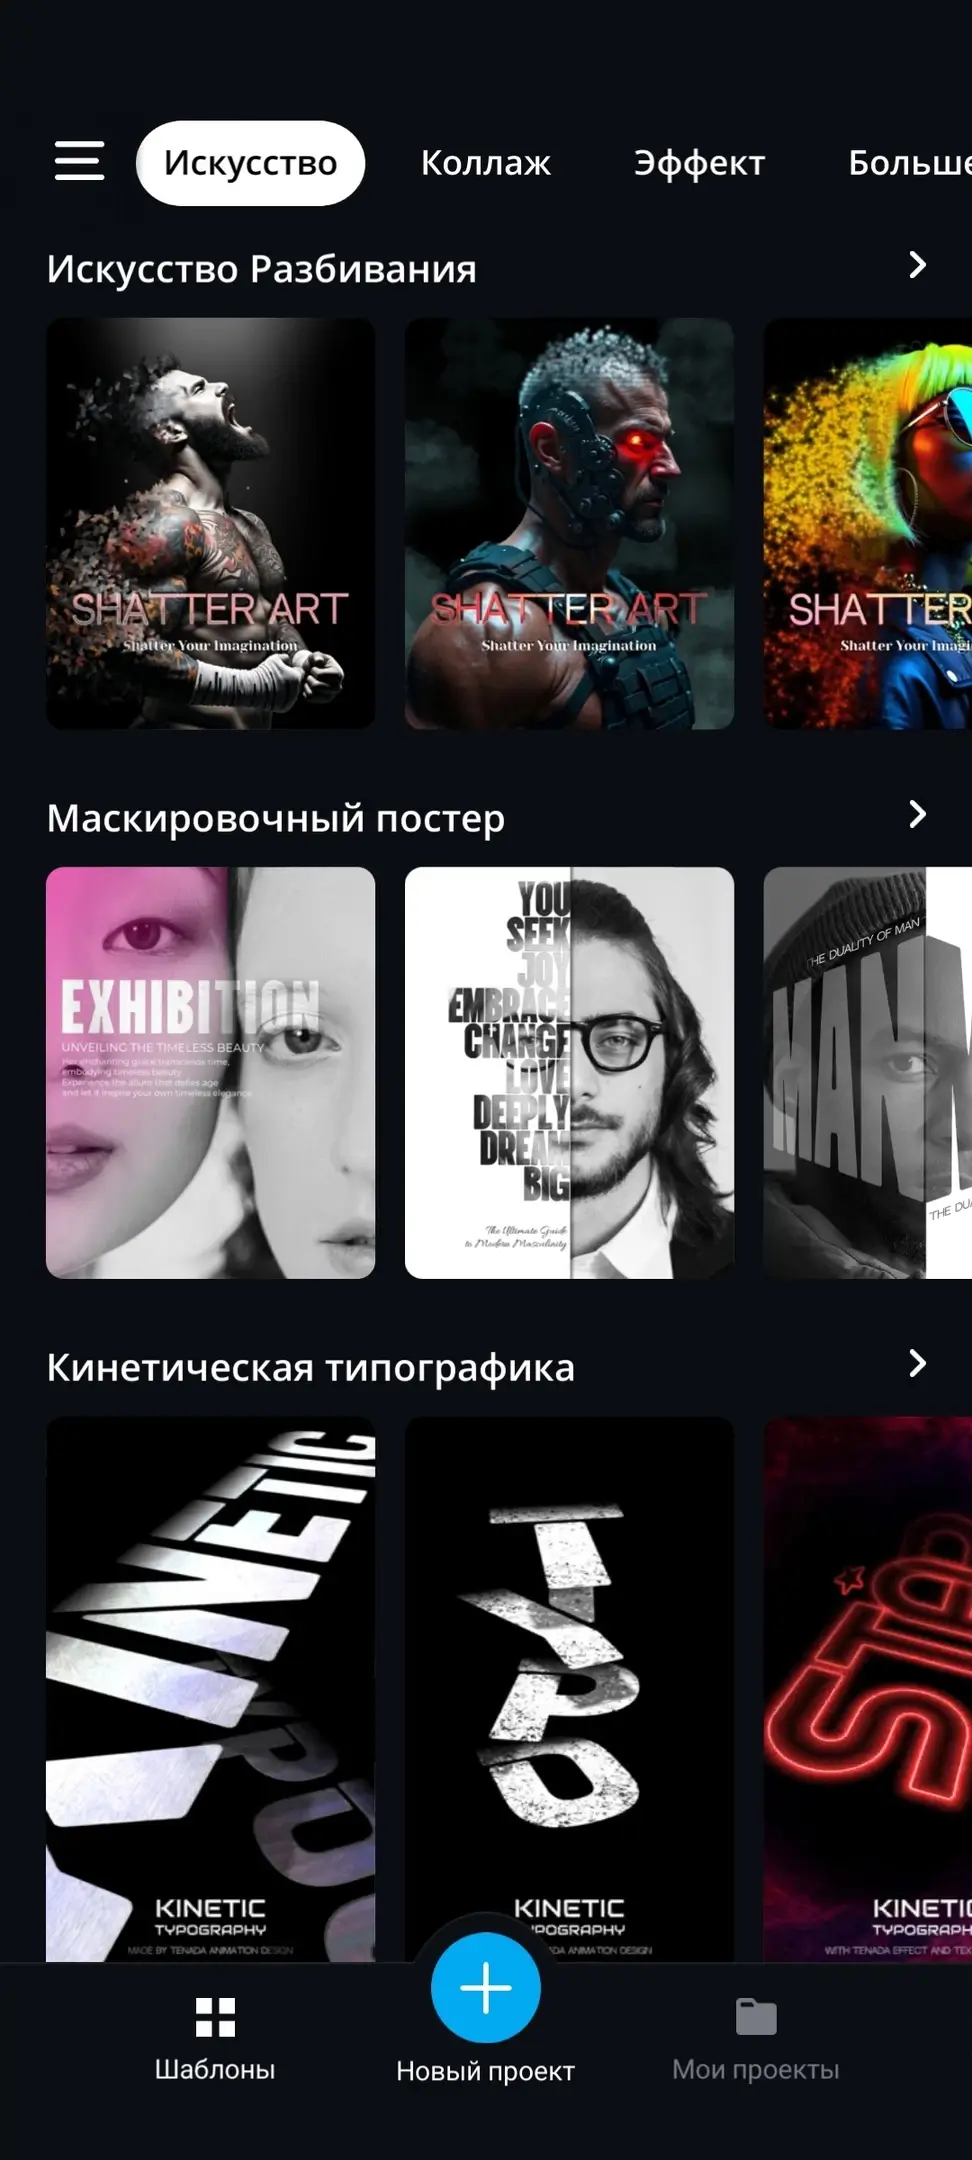
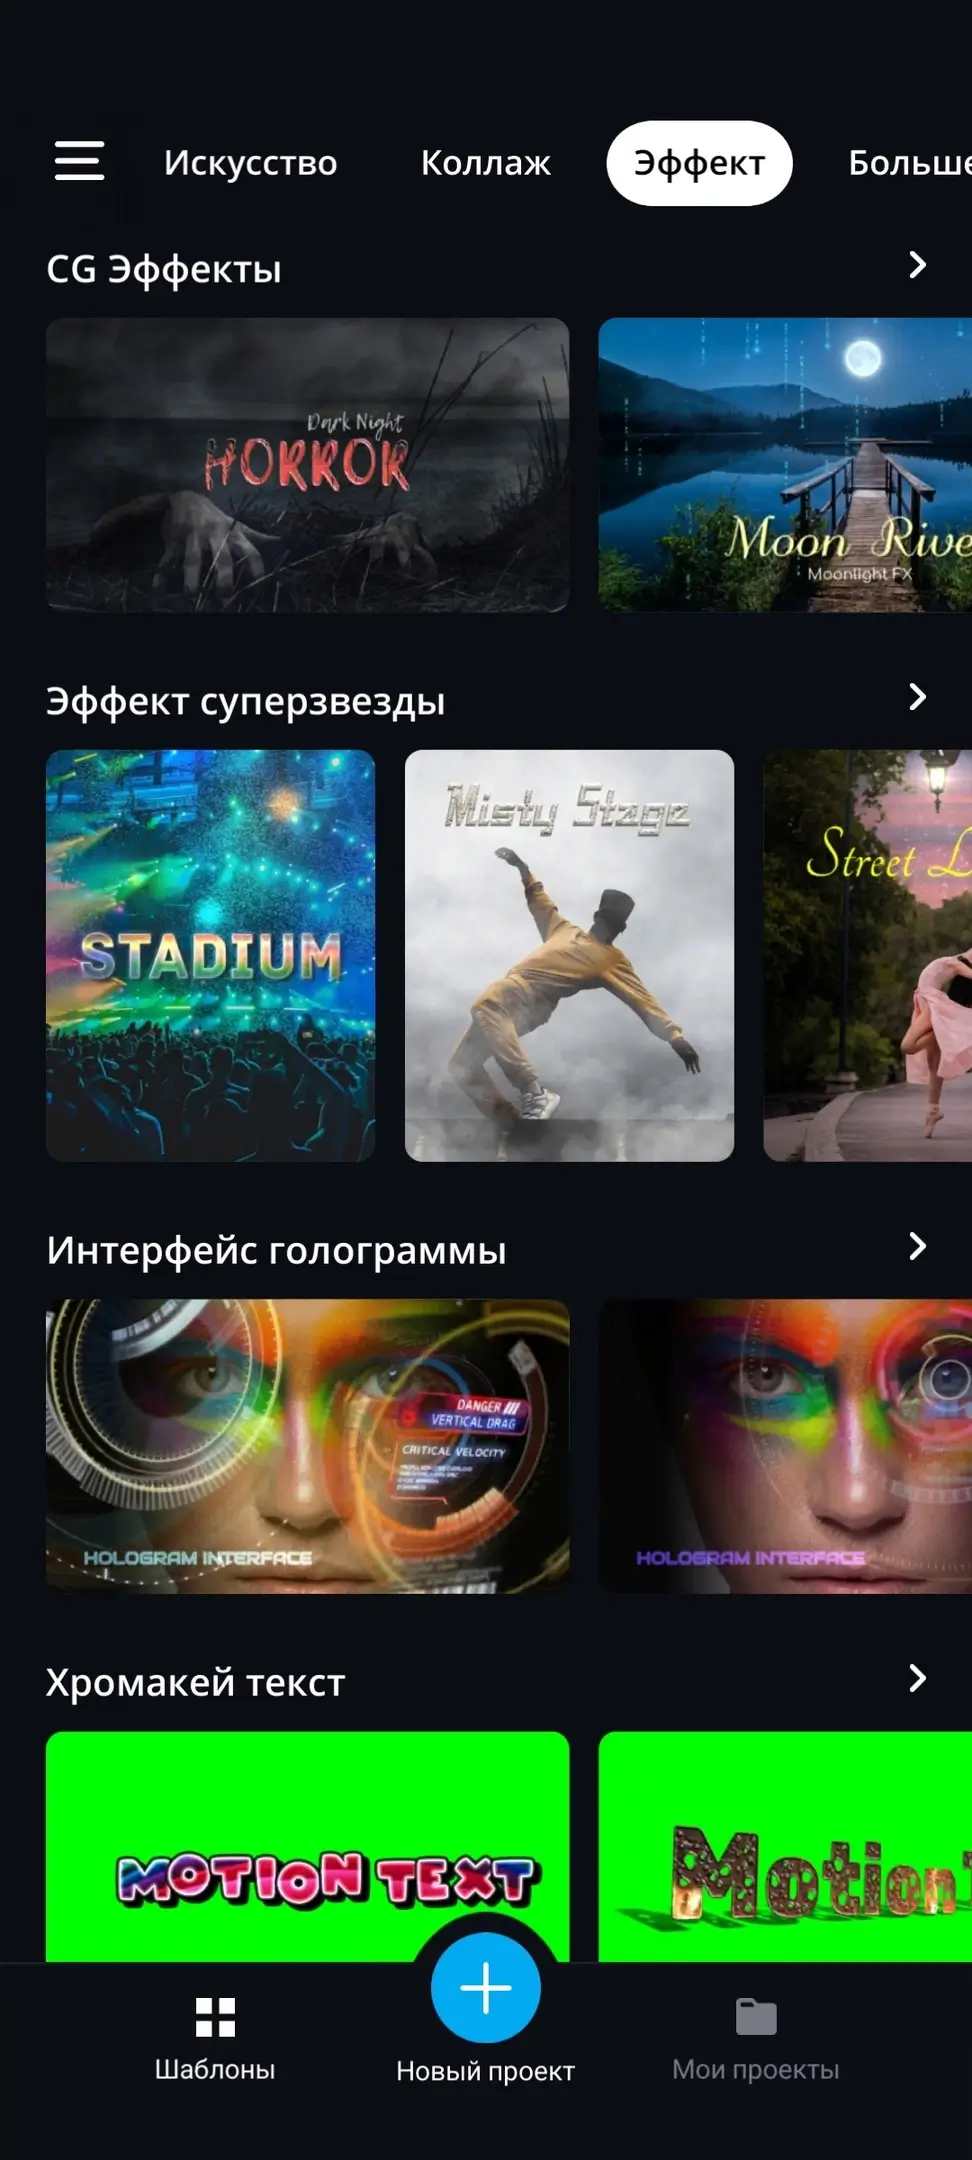
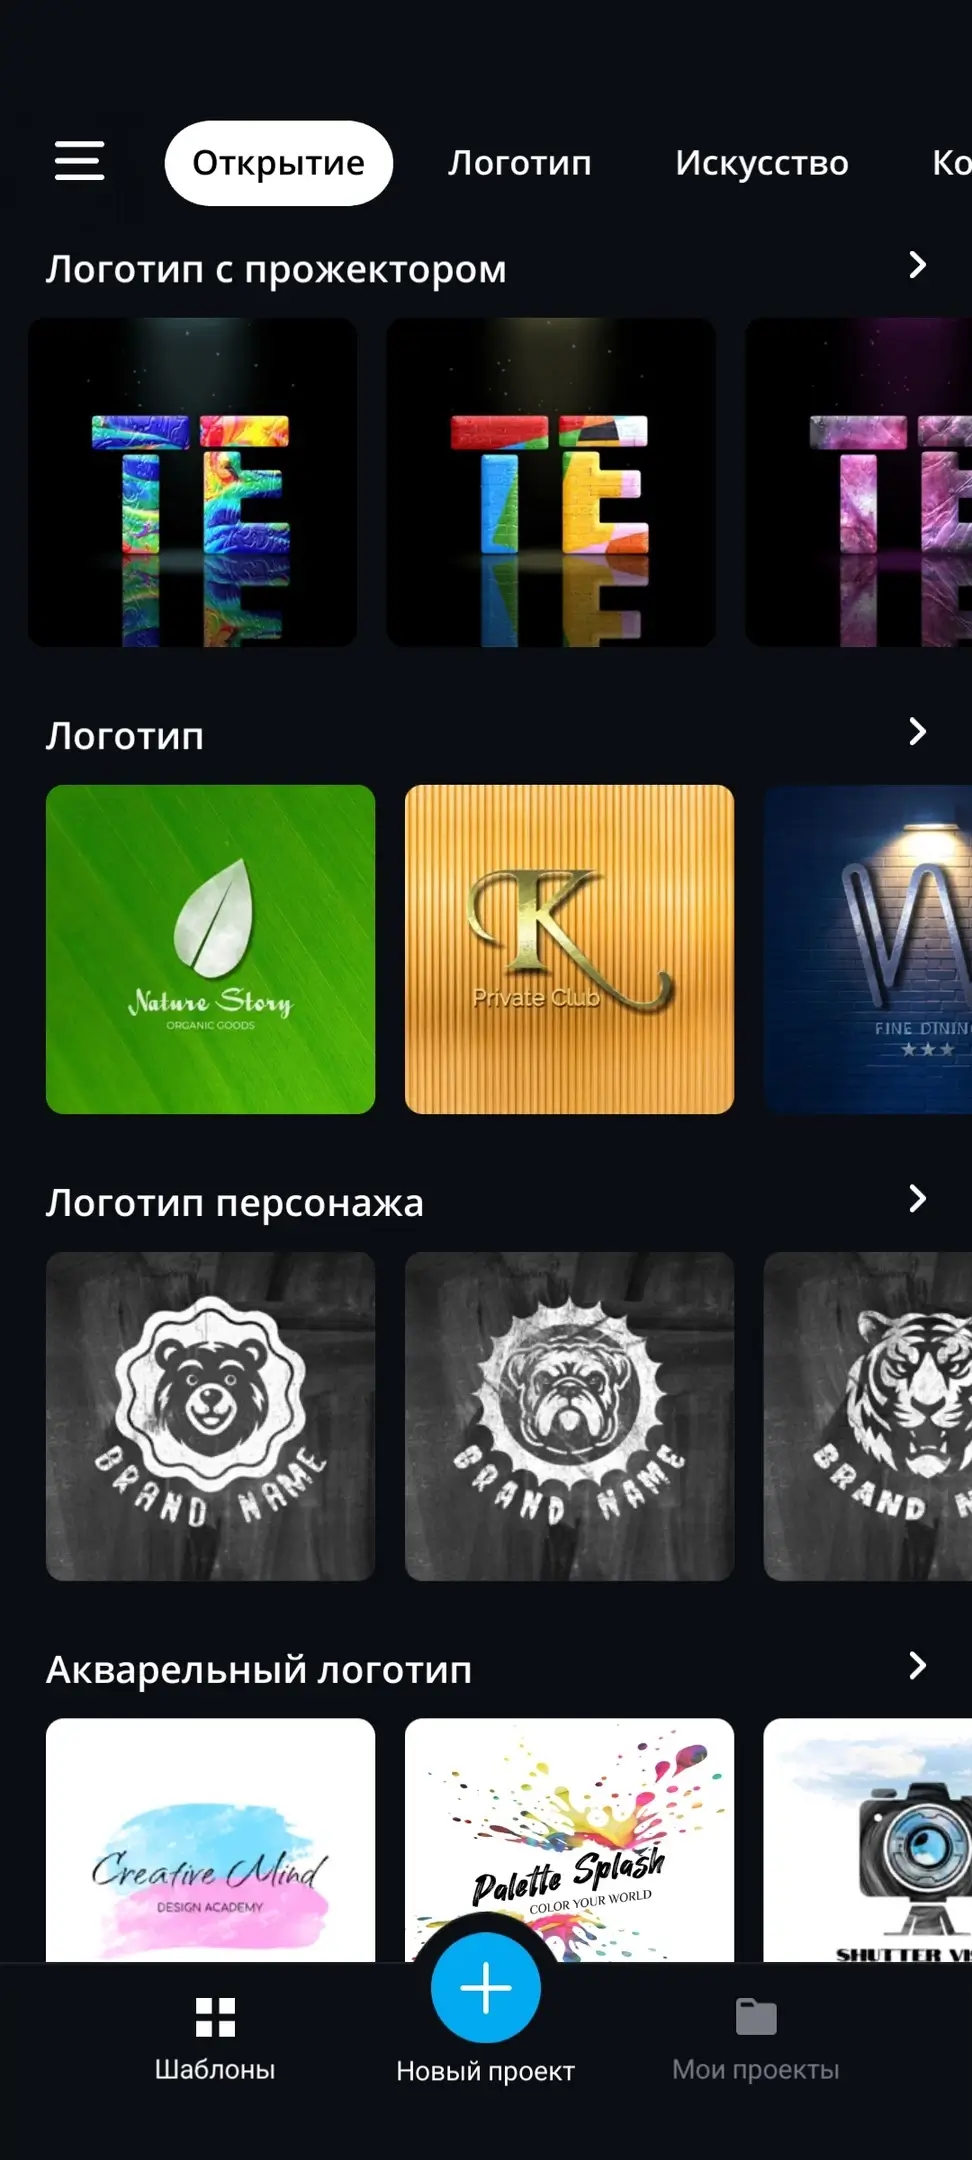
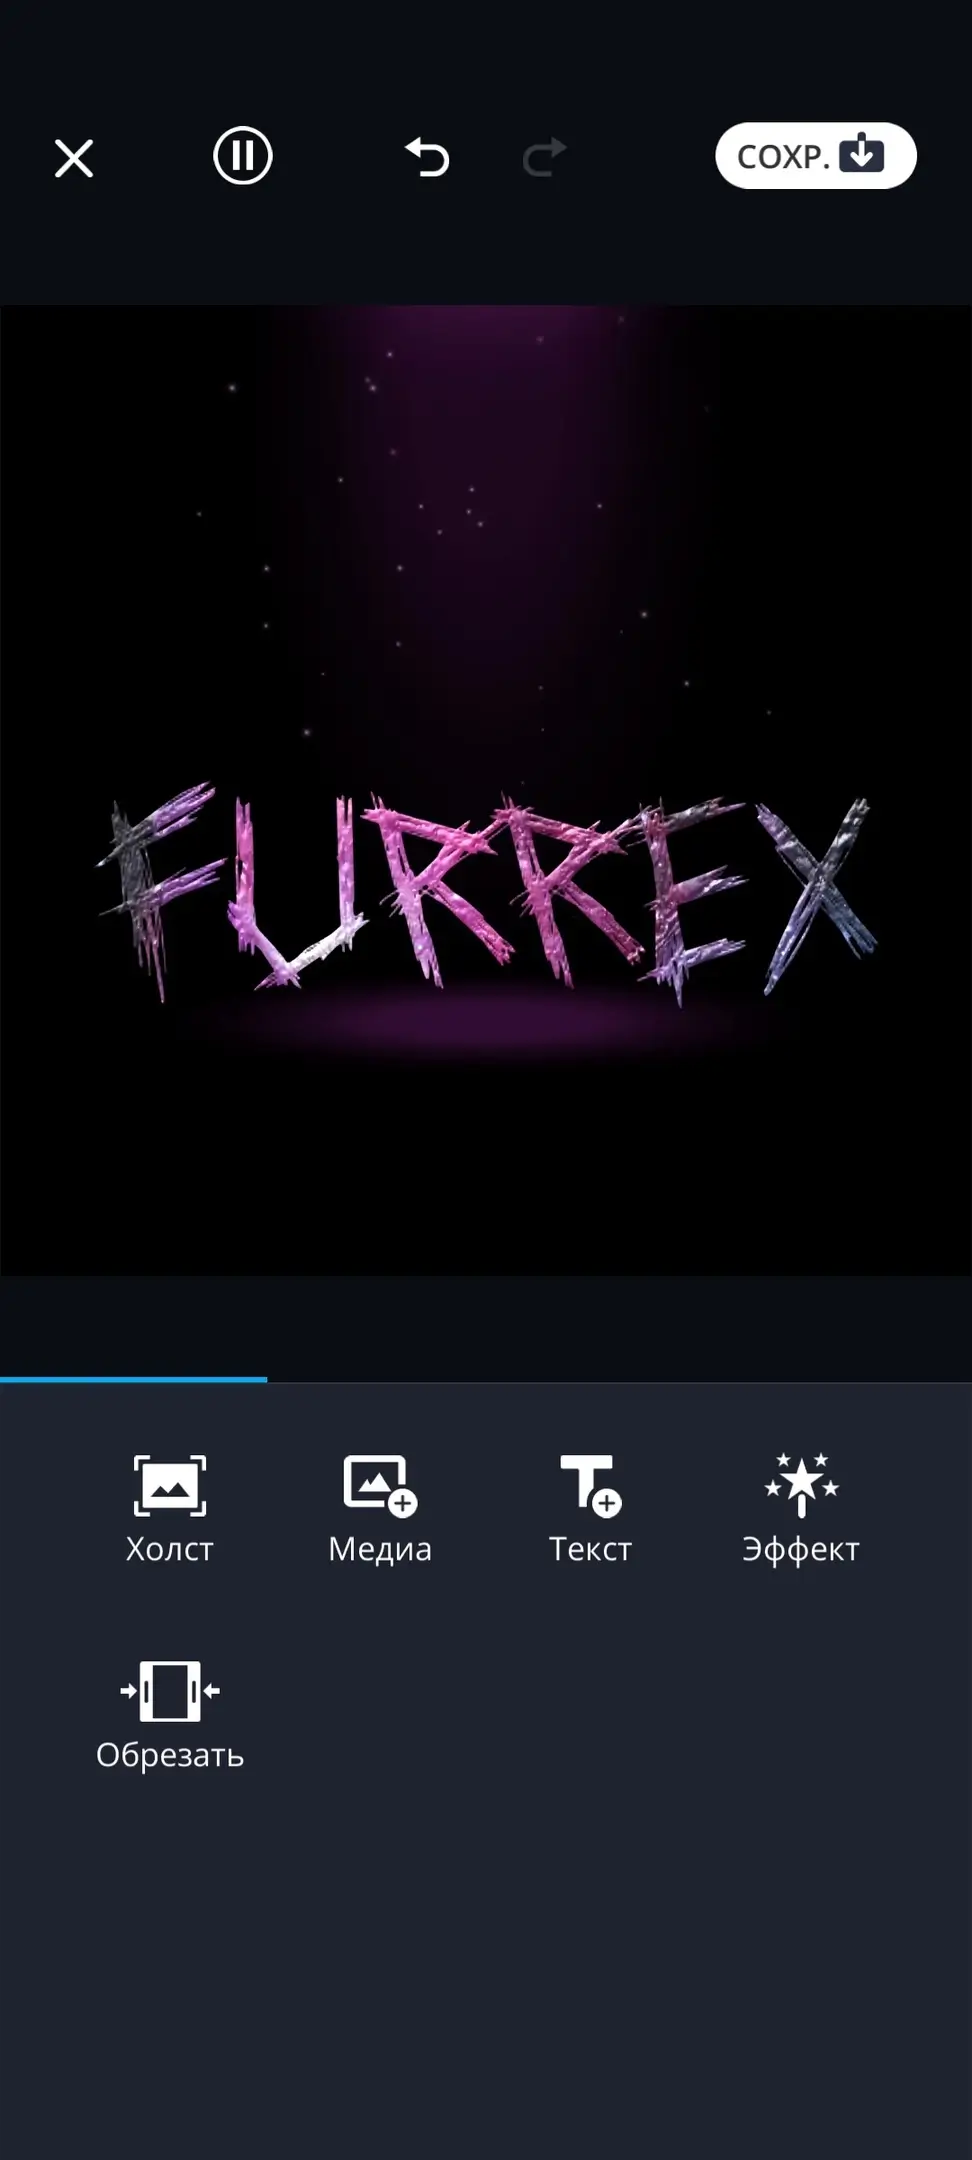
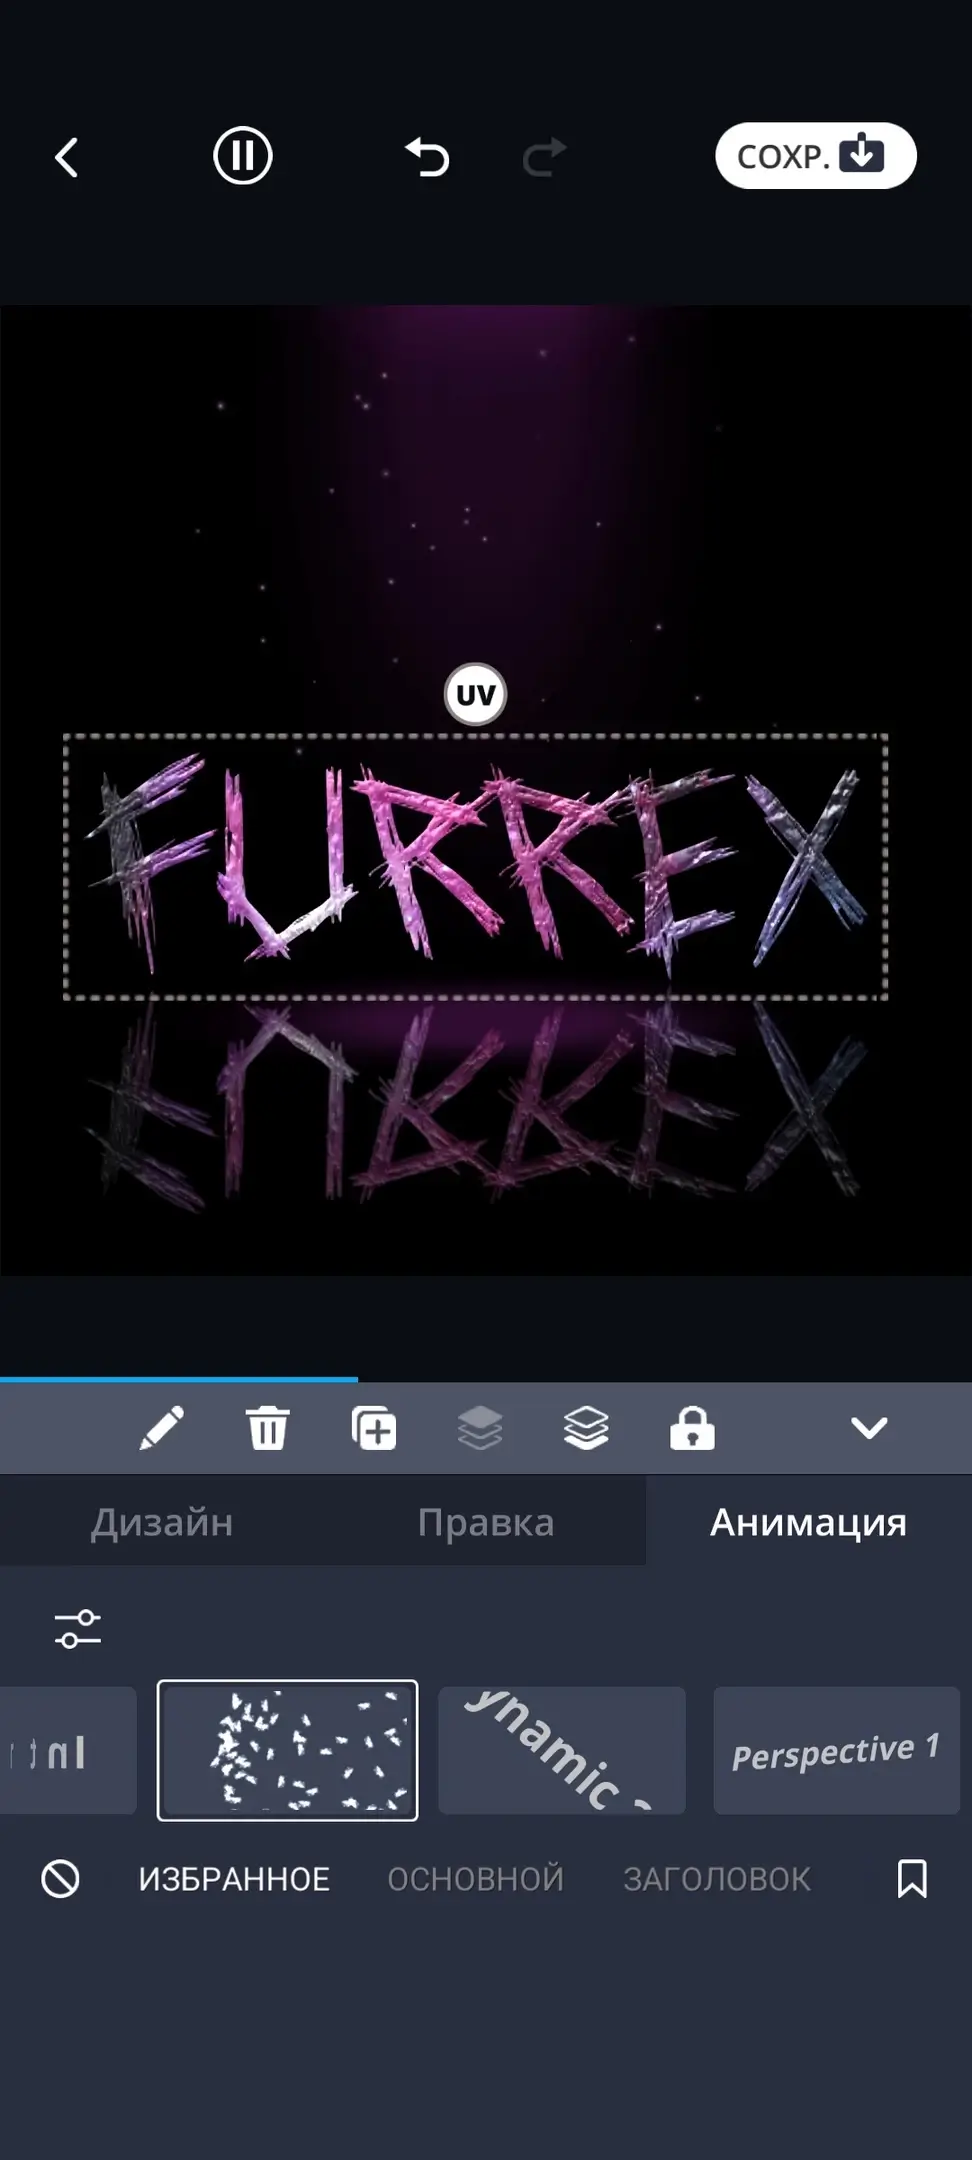
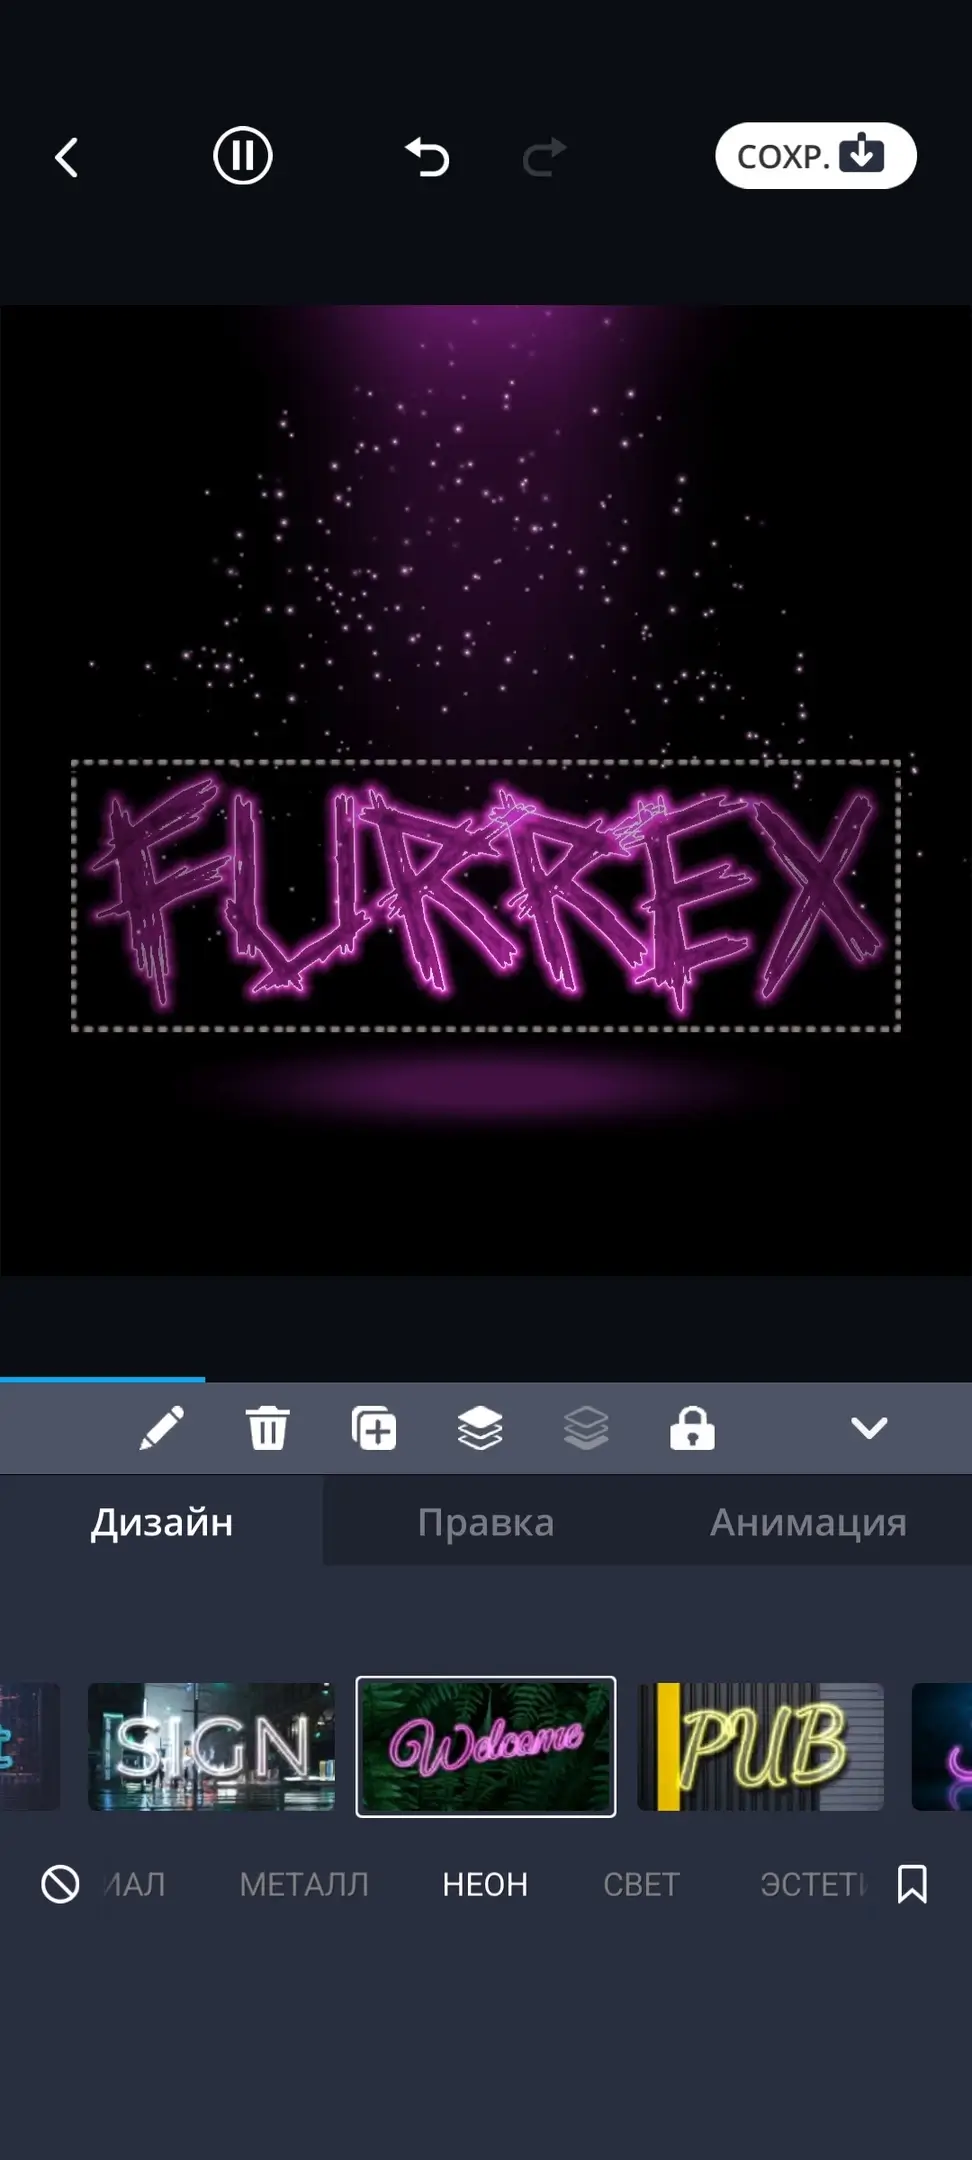
TENADA (Pro) - Мощный и интуитивно понятный инструмент для создания логотипов, плакатов, флаеров и другого графического контента. Добавляйте объёмный текст и анимации на фотографии, чтобы ваше творчество засияло в социальных медиа. Шаблоны дизайна помогут легко воплотить идеи в жизнь, адаптируя текст и изображения под ваши требования.
Более 300 вариантов 3D-анимаций и широкий выбор шрифтов придадут вашему проекту уникальность. Возможность редактирования фото и видео в 3D-пространстве предоставит больше возможностей для реализации креативных решений.
Особенности приложения:
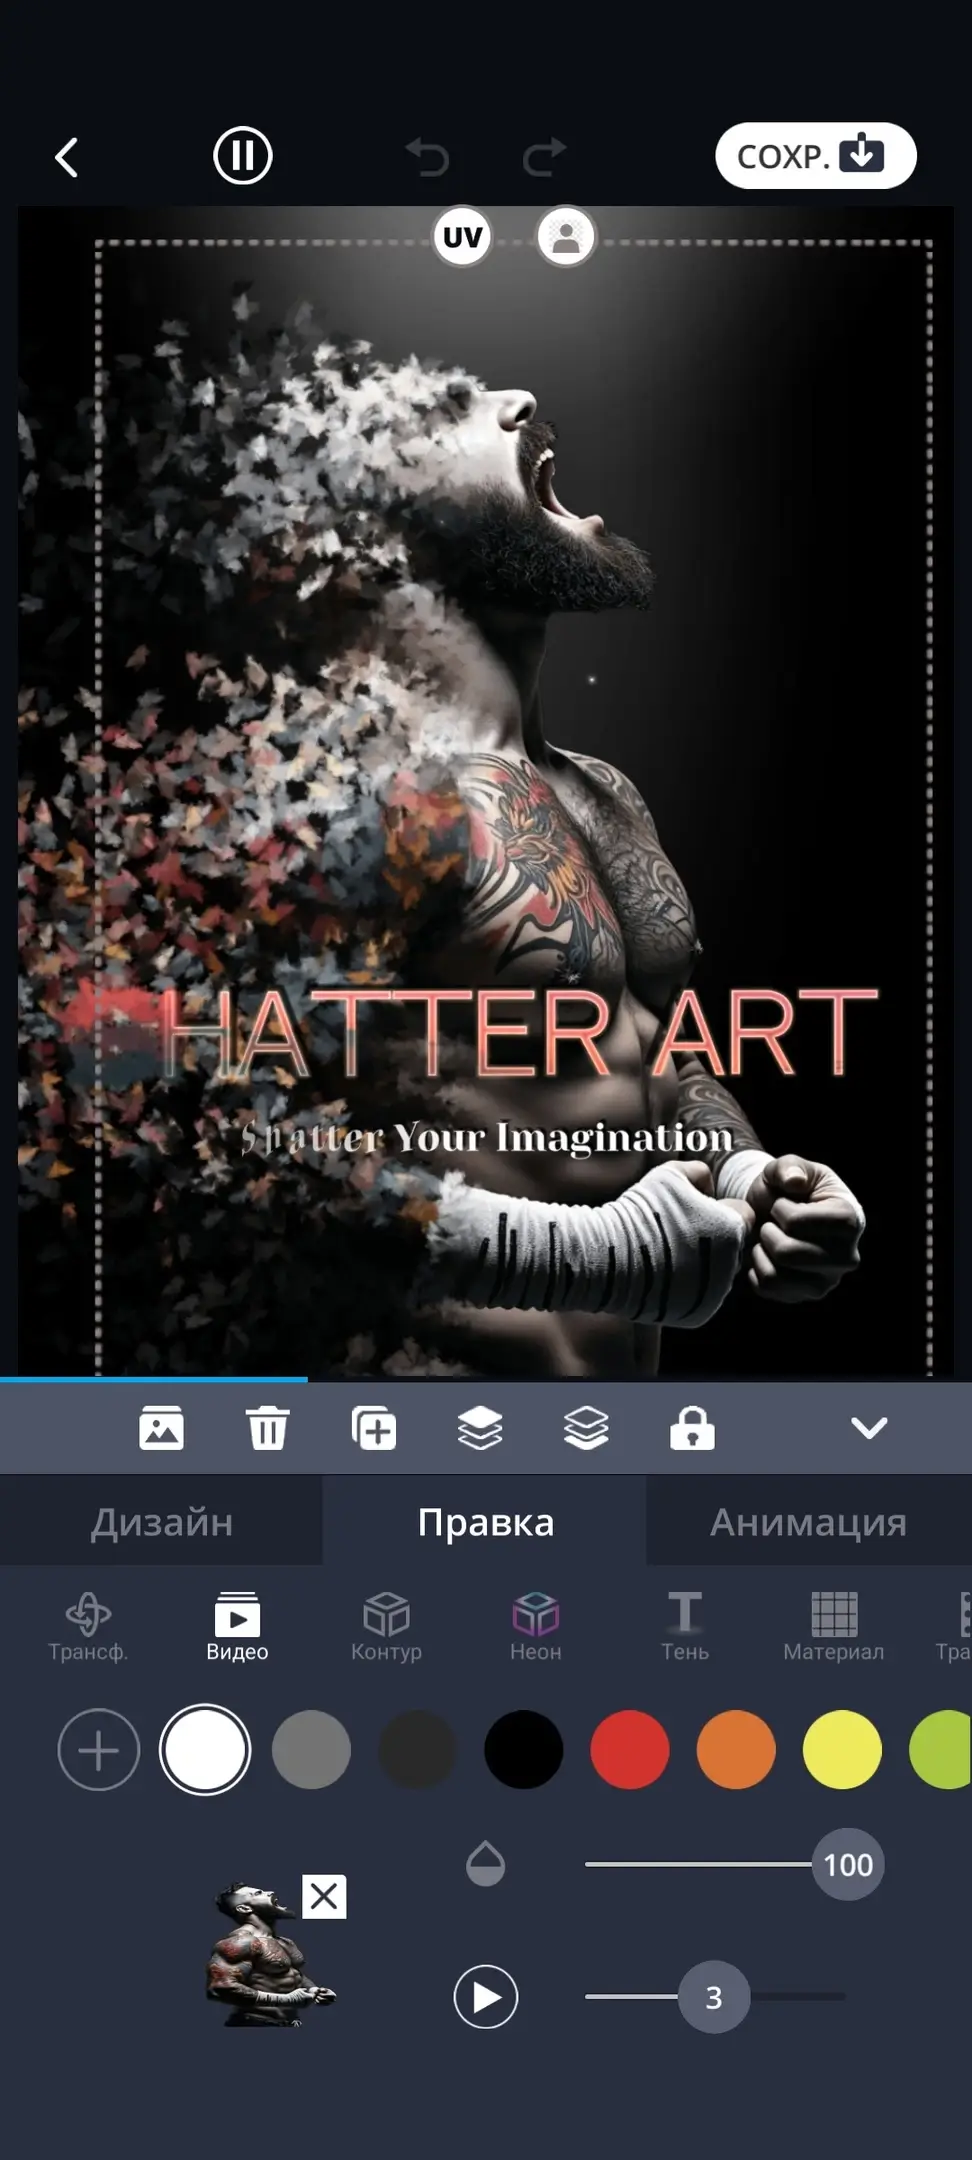
- AI-удаление фона;
- Создание 3D-коллажей с фото и видео;
- Эффекты фаски и тиснения с освещением;
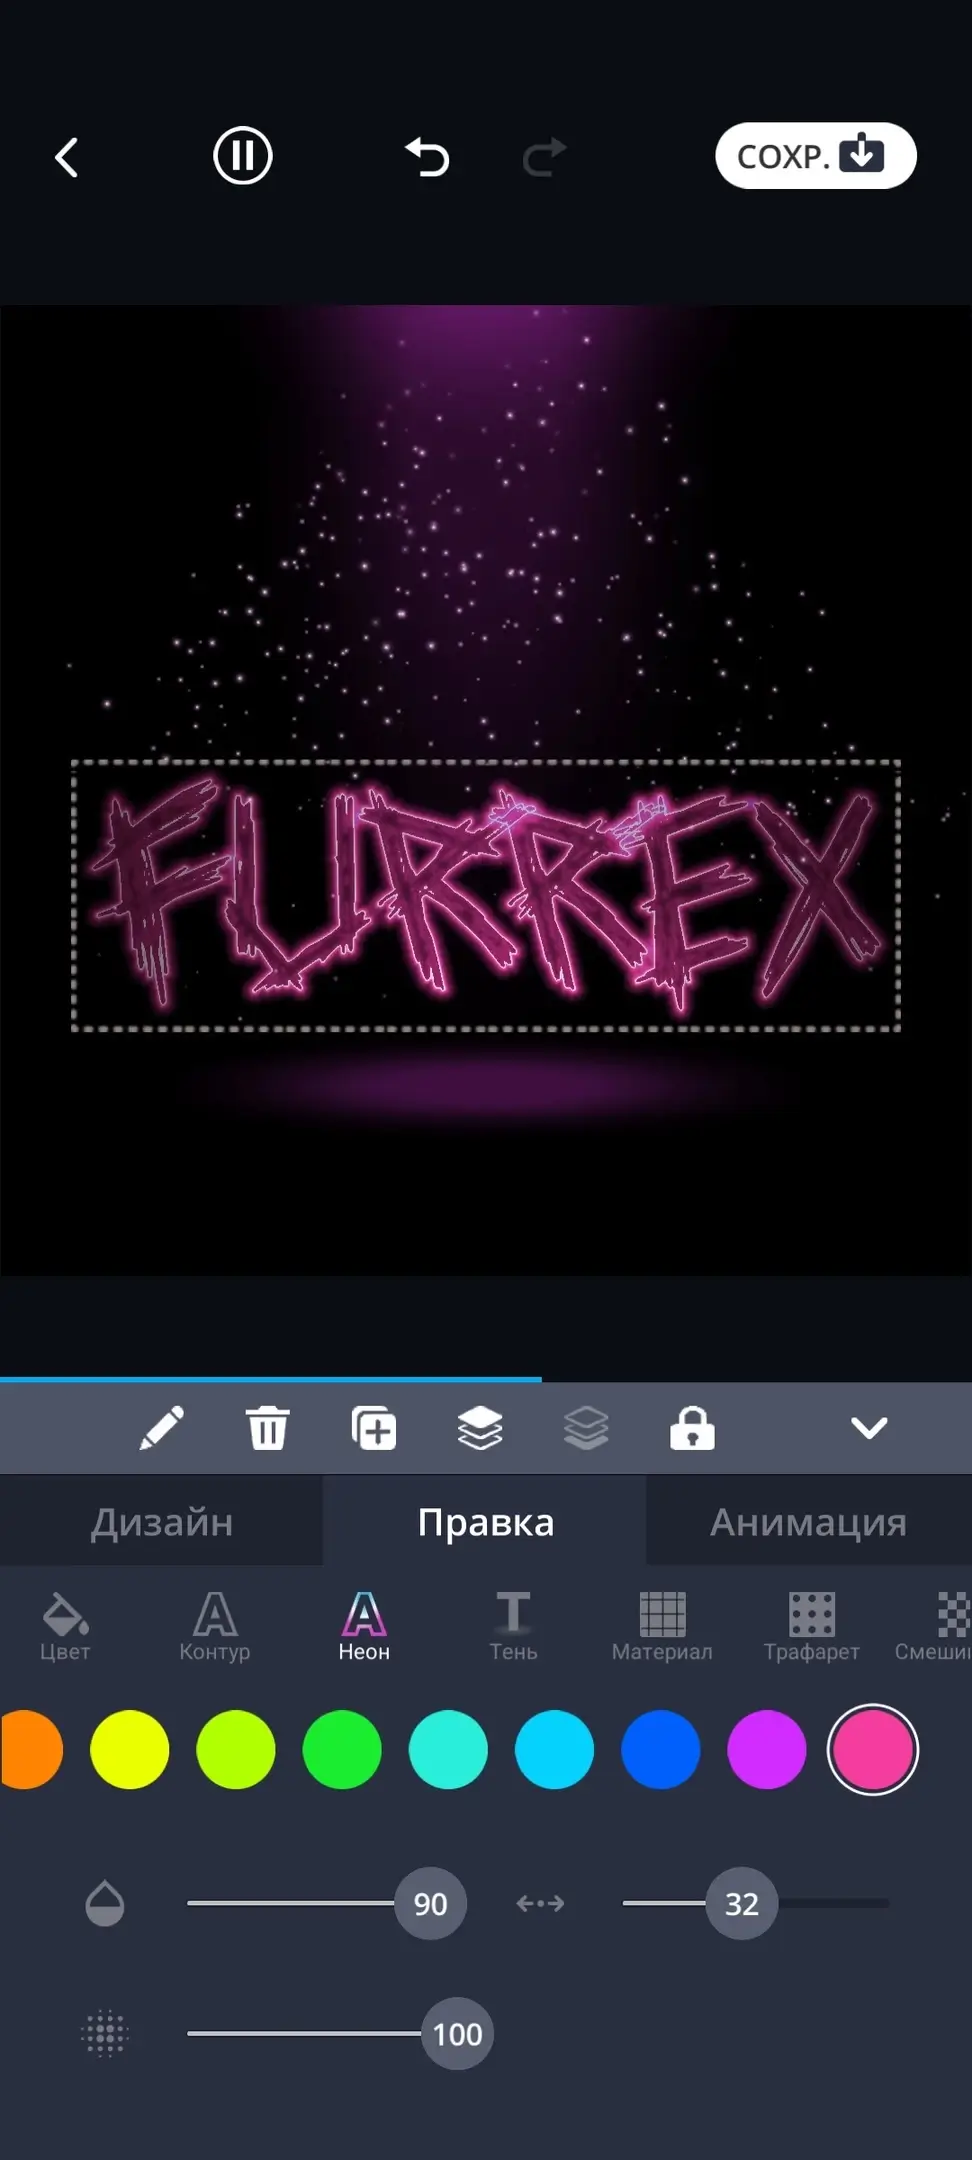
- Тематические настройки (неон, материал, огонь);
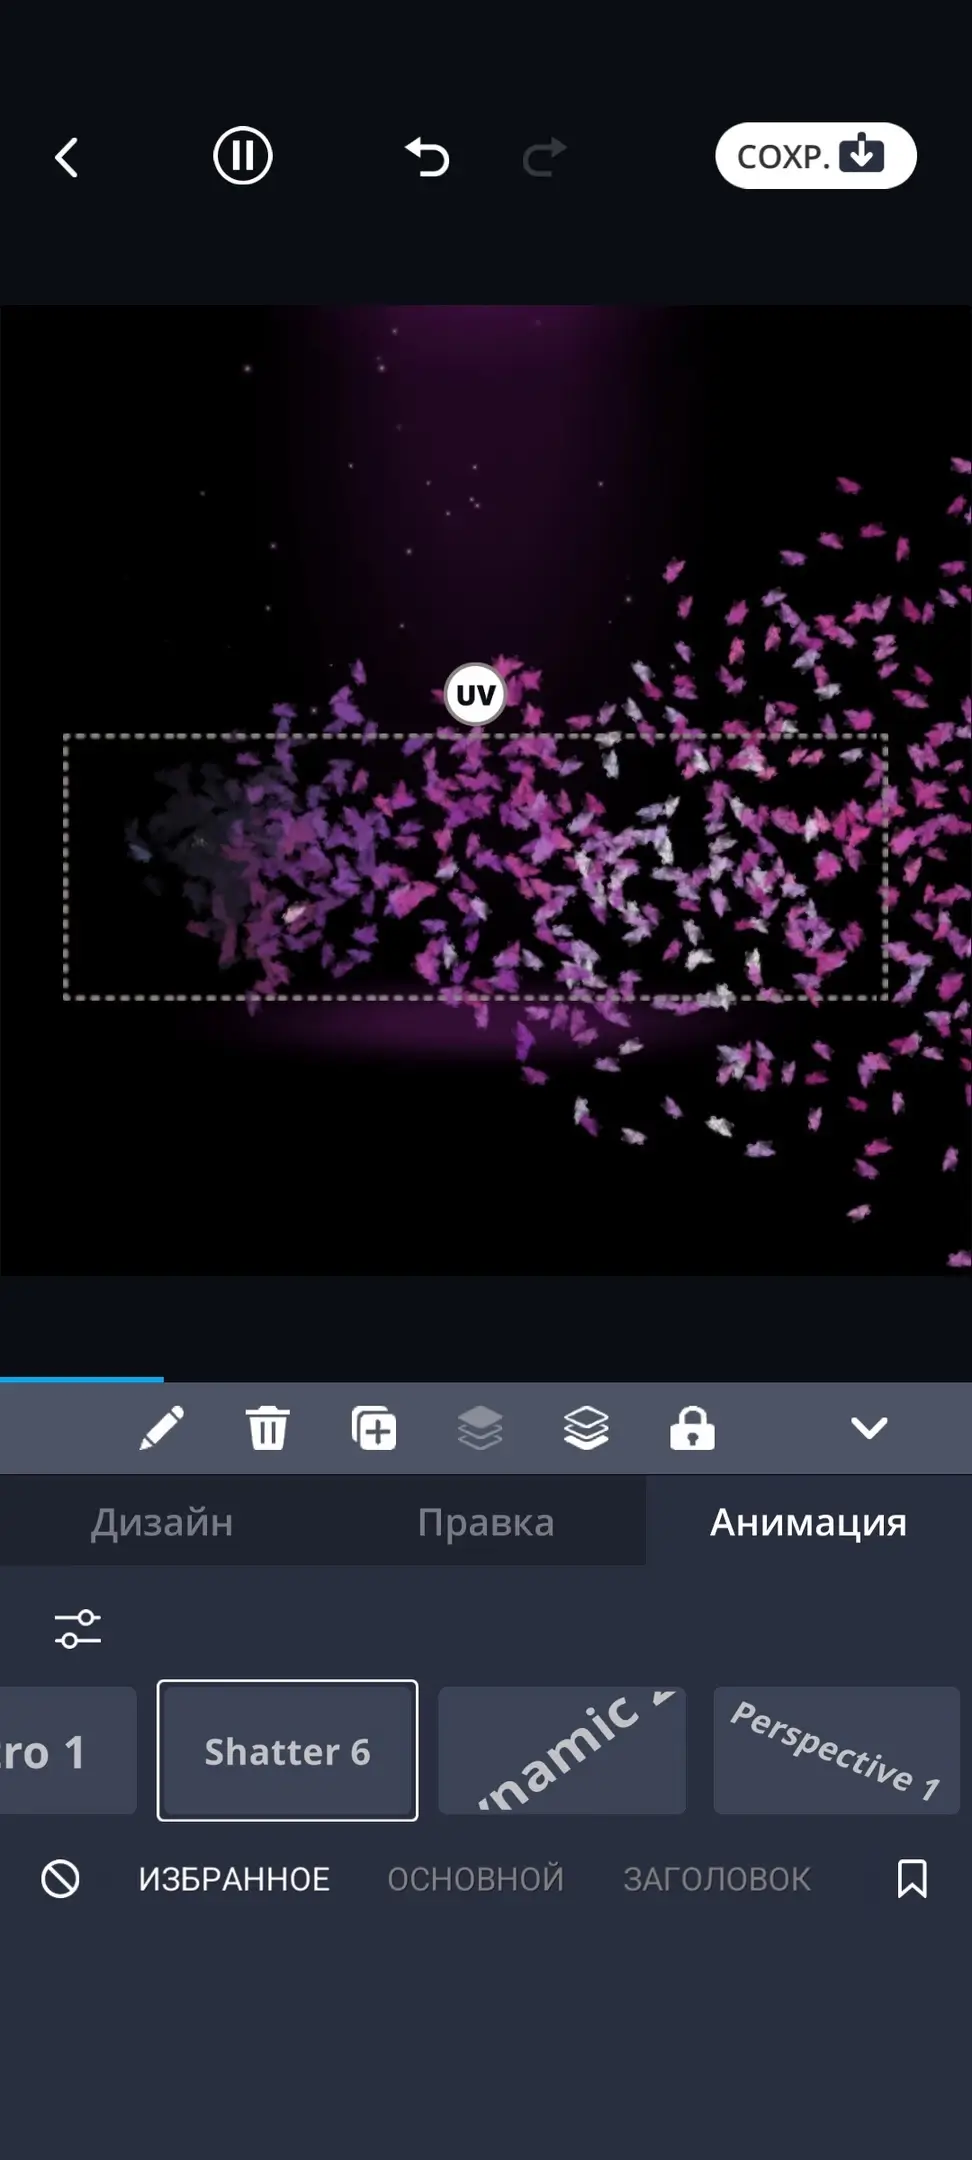
- Конструктор анимированного текста (300+ настроек);
- Доступ ко всем шрифтам (трафаретные, каллиграфические и др.);
- Инструменты для текста и фото: анимация, неон, реалистичные материалы;
- Разнообразие шаблонов: типографика, анимация, акварель, иллюстрации и др.;
- Гибкий редактор анимации (скорость, угол, продолжительность);
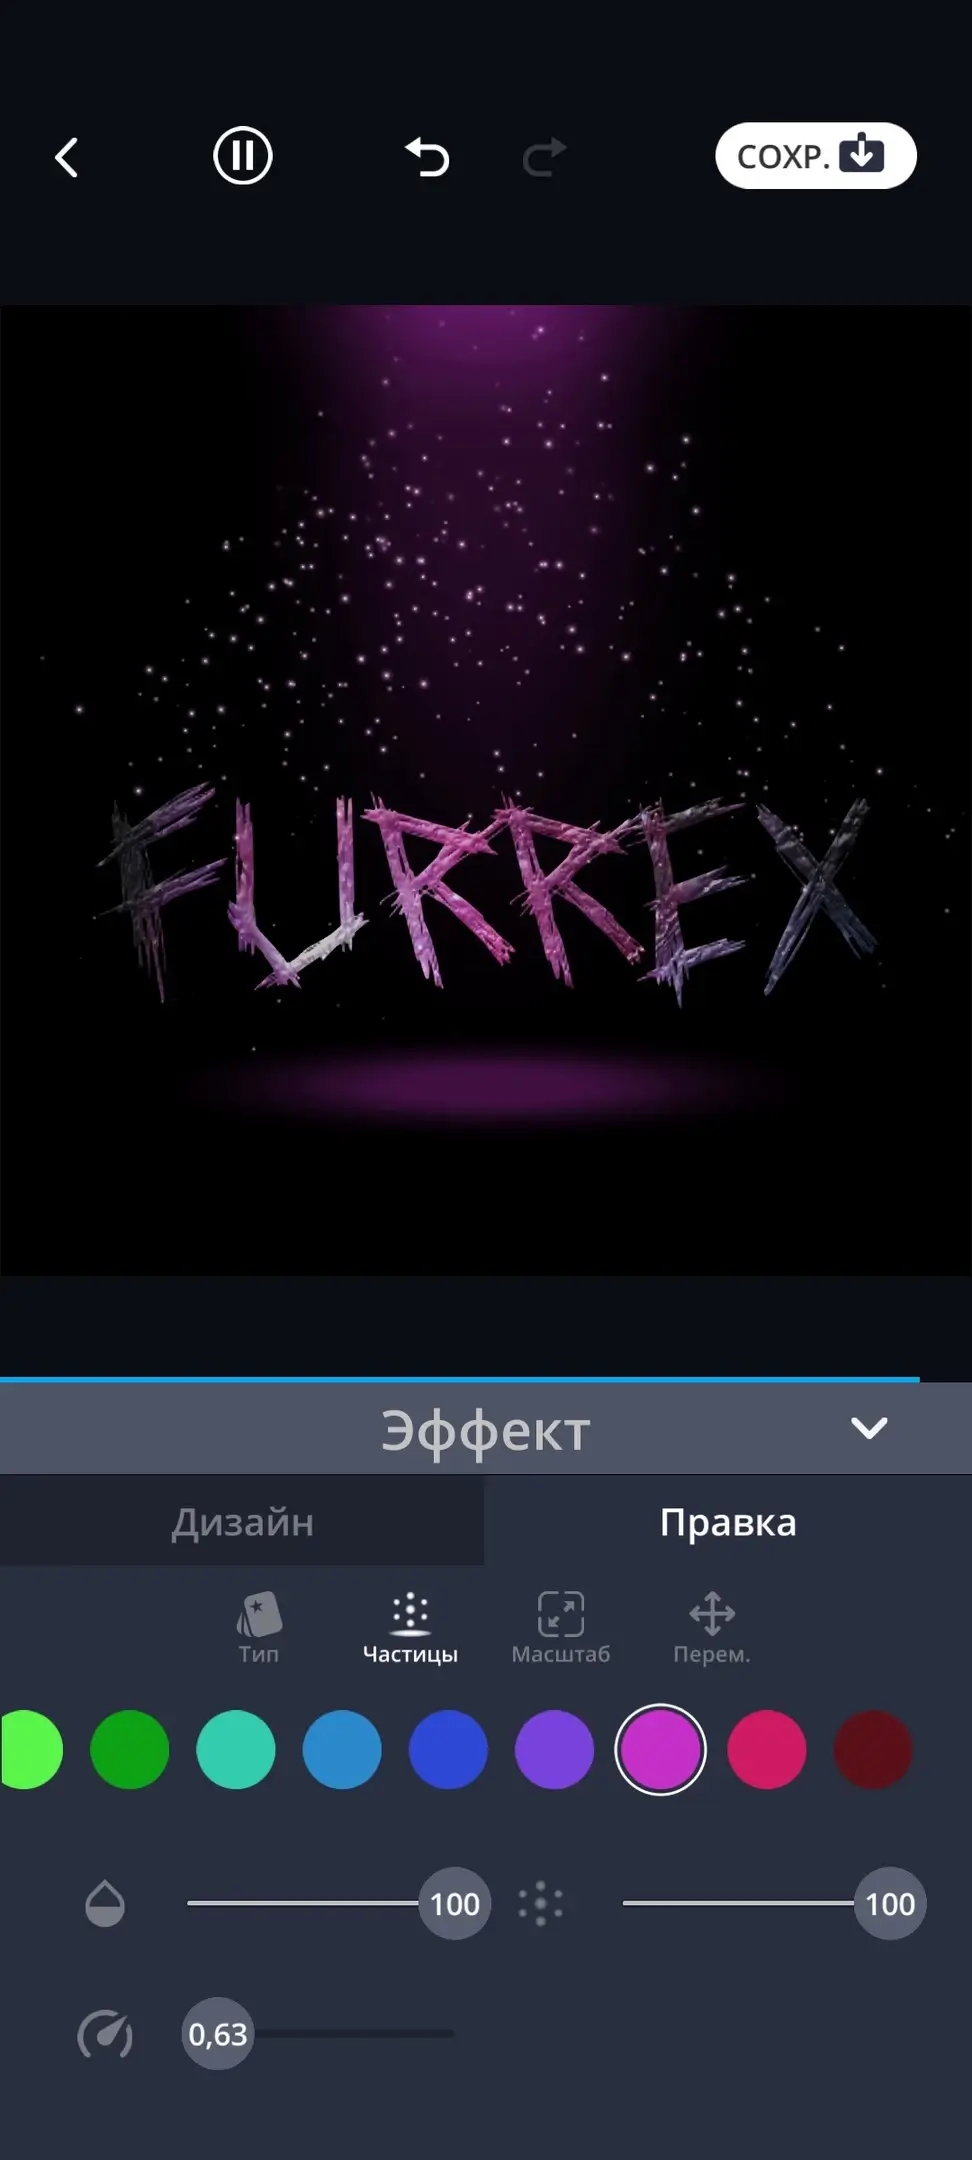
- Профнастройка текста (цвет, прозрачность, тени, неон);
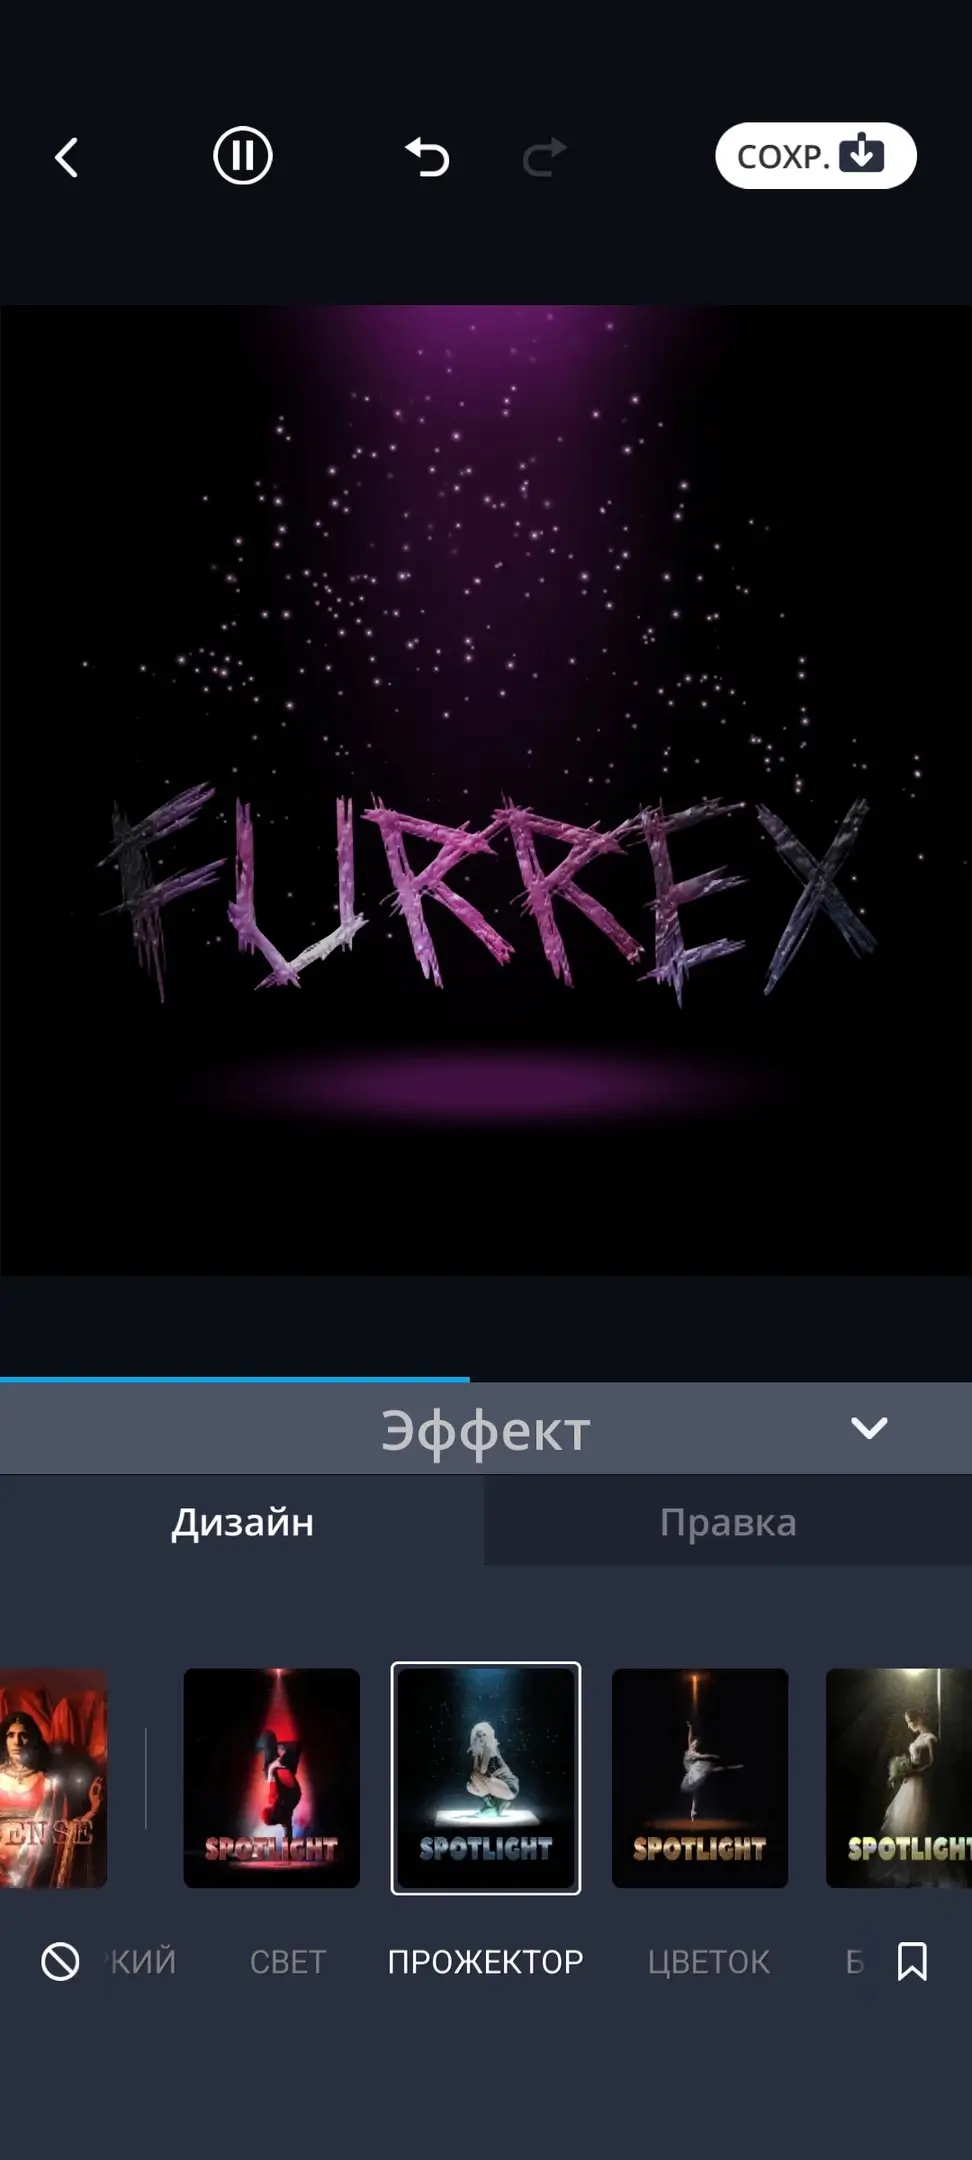
- Библиотека эффектов: зум, трансформация, слоумо;
- Поддержка форматов: 1:1, 4:5, 16:9, 9:16;
- Регулировка формы (кольцо, волна);
- Анимация и поворот по осям X, Y, Z;
- Экспорт без водяных знаков;
- Настройка 3D-теней.
Особенности модификации (от youarefinished):
- Premium разблокирован;
- Оригинальная подпись изменена.
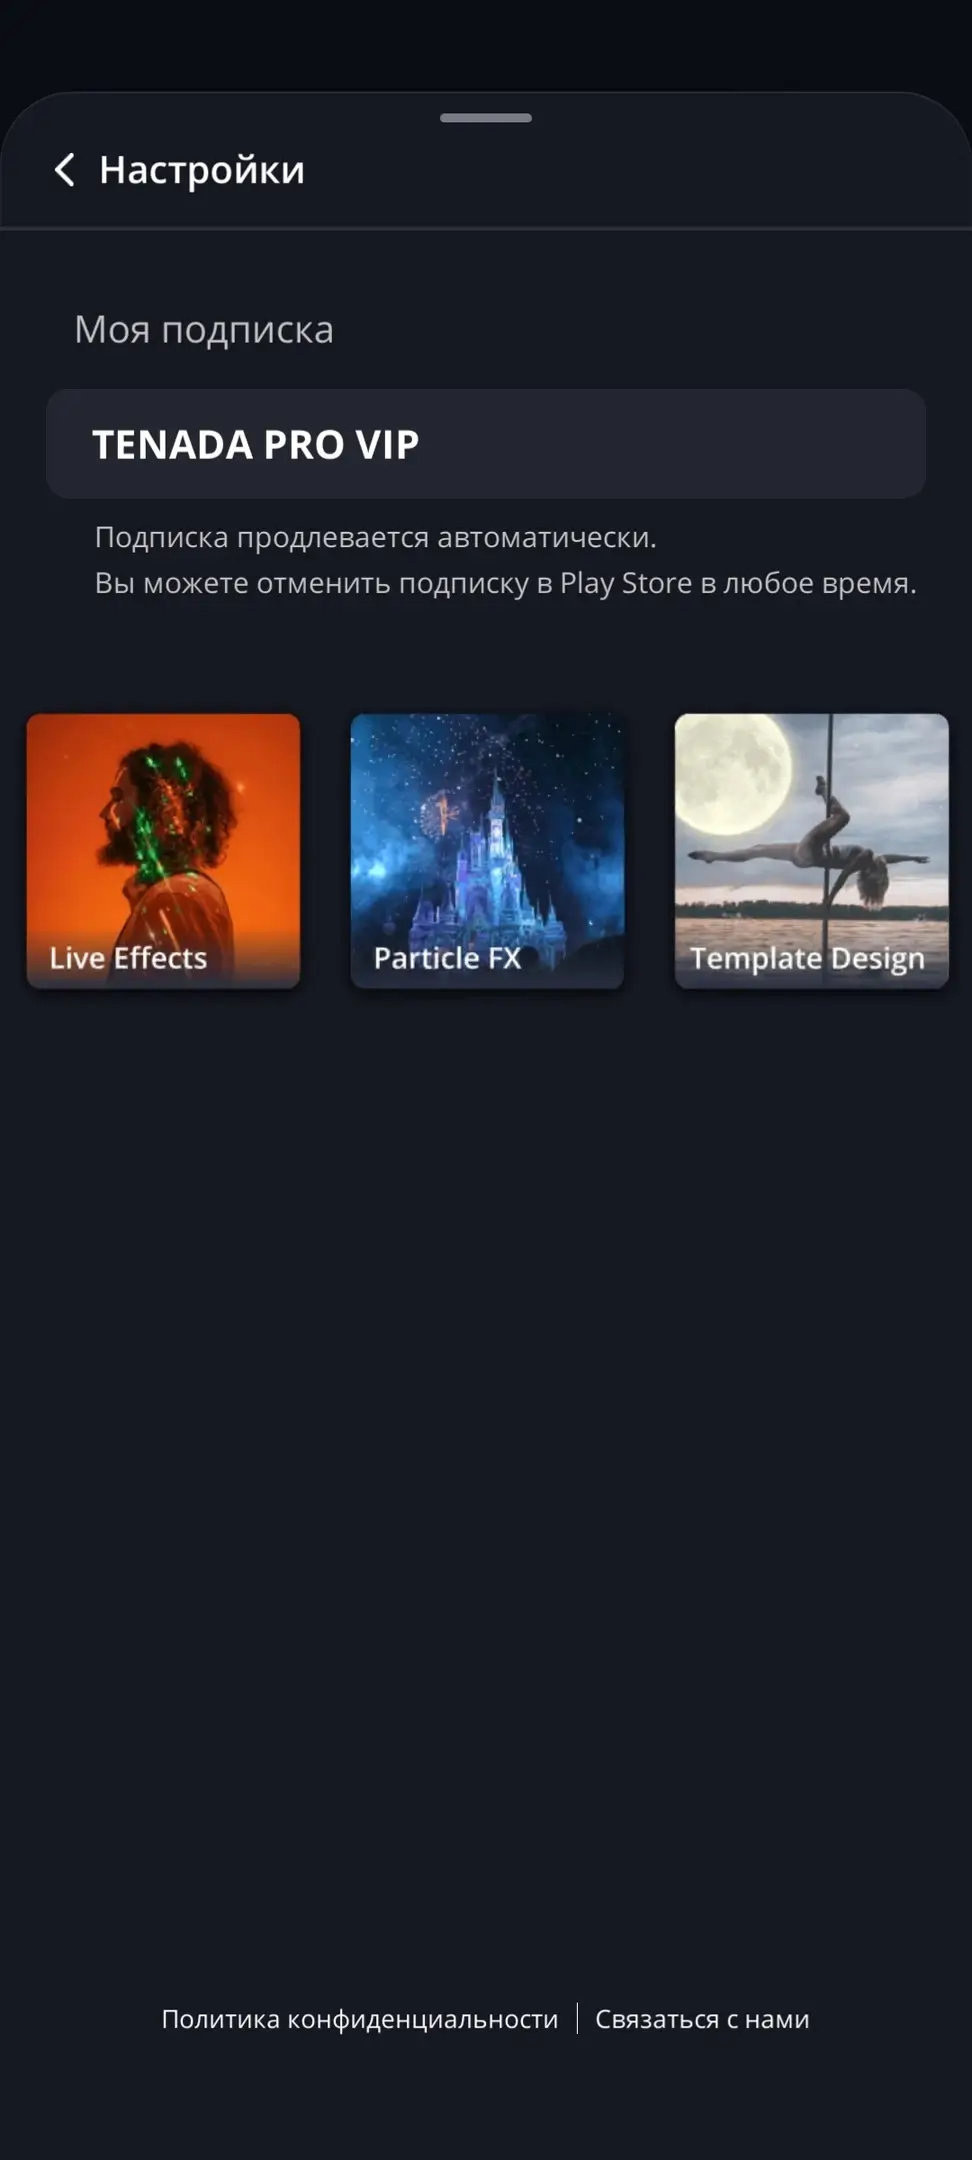
TENADA v6.4.3 (Pro)
apk
158.59 Mb
32
Версия 6.4.3 (204)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
26.08.2026, 03:28
Файл
tenada_v6_4_3_b204_arm64_patched.apk
Имя
TENADA
Пакет
com.tenada.android
MD5
737f0b431318021381894269cc35ab7c
SHA-1
7ac745e95bfbe23bbd75878d7d347e395ec0ce28
SHA-256
4de50789c420ed1cfa90bff95b9a5c4a03e504185fdf96b294337dbb0a0b3619
Проверка
Google Play
Подпись
CN=youarefinished, OU=android, O=Google, L=LA, ST=California, C=US
Имя
youarefinished
Подразделение
android
Организация
Google
Локация
LA
Регион
California
Страна
US
Действует от
20.11.2021 15:02:04 MSK
Действует до
14.11.2046 15:02:04 MSK
MD5
ffad74a28f9a8acc6c7aa33b964d303f
SHA-1
13501c91424608b5dca1ffc857abc173488b7784
SHA-256
7981162e75cd768fc2efacee773c924be0c52217a86d85c4d2a8304f2bf1c4b4
Серийник
6391bab
Схема
v3
Ключ
youarefinished
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64