

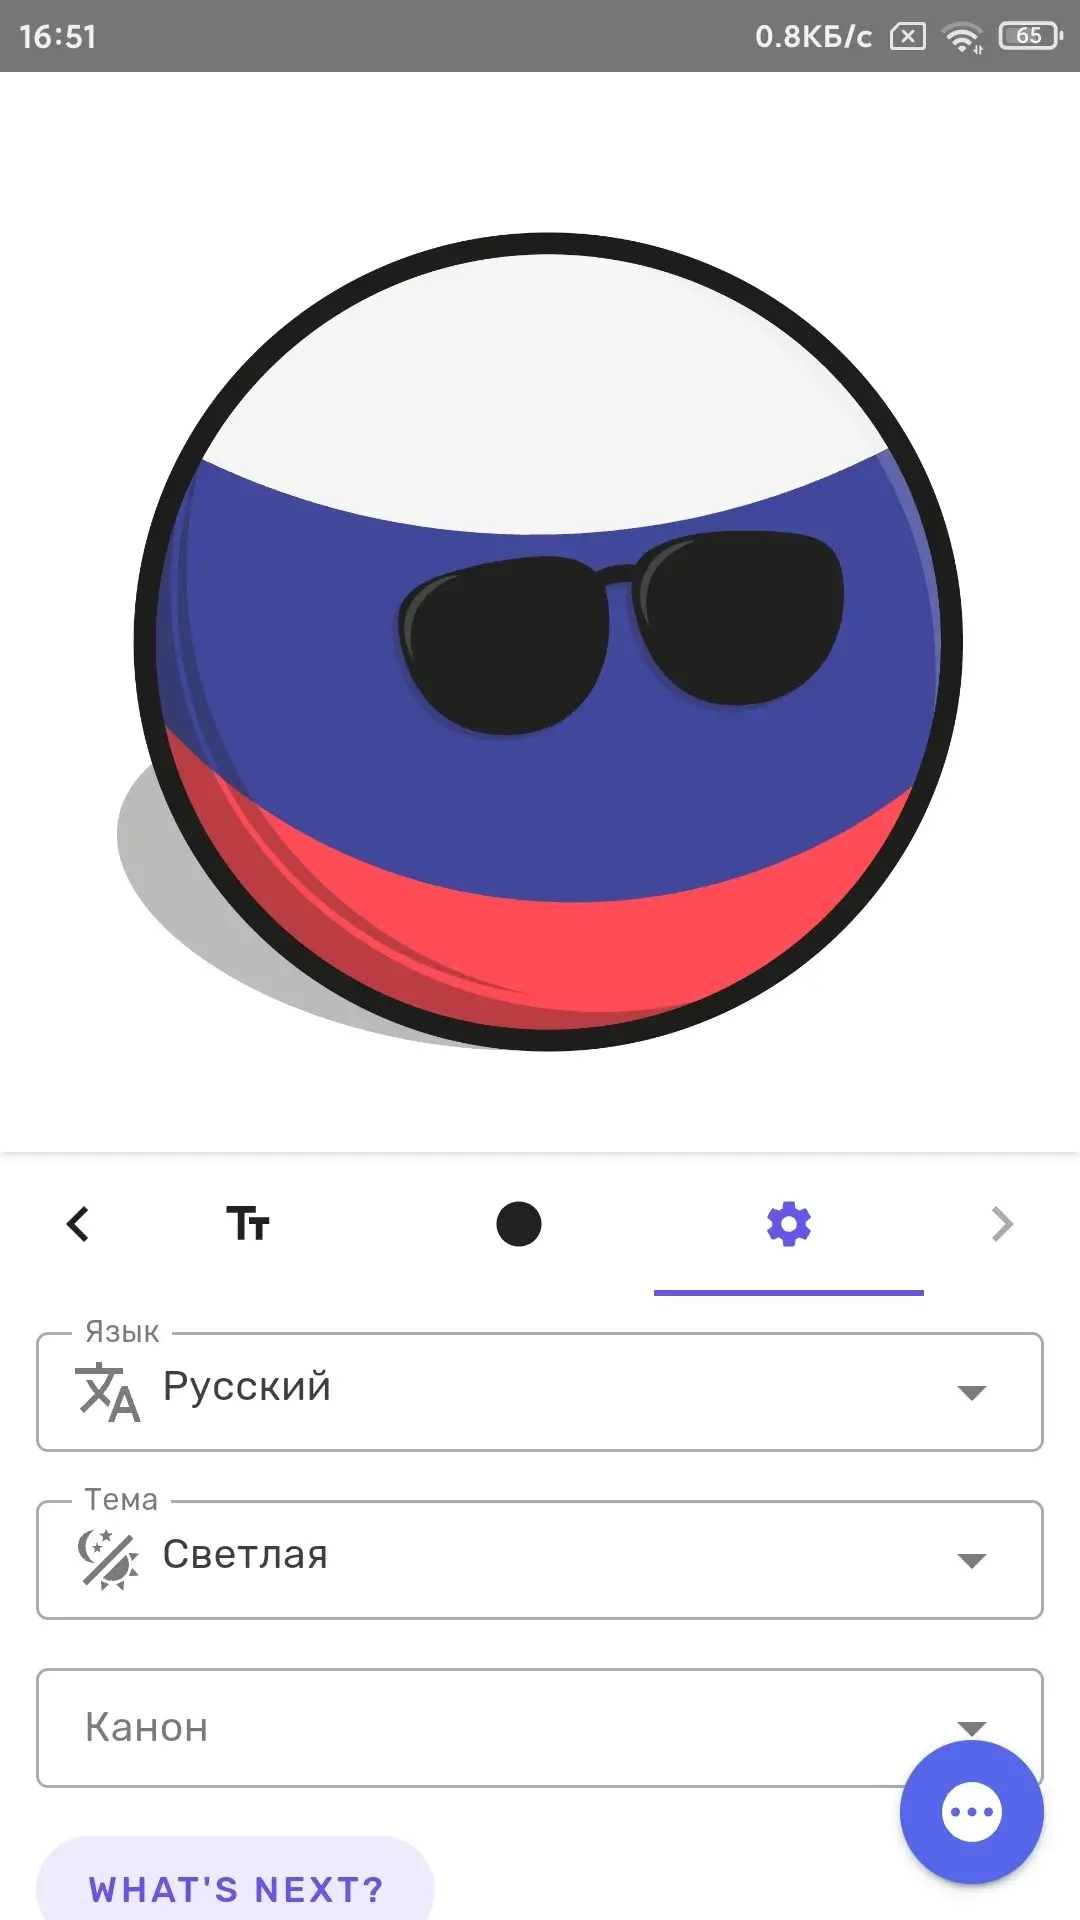
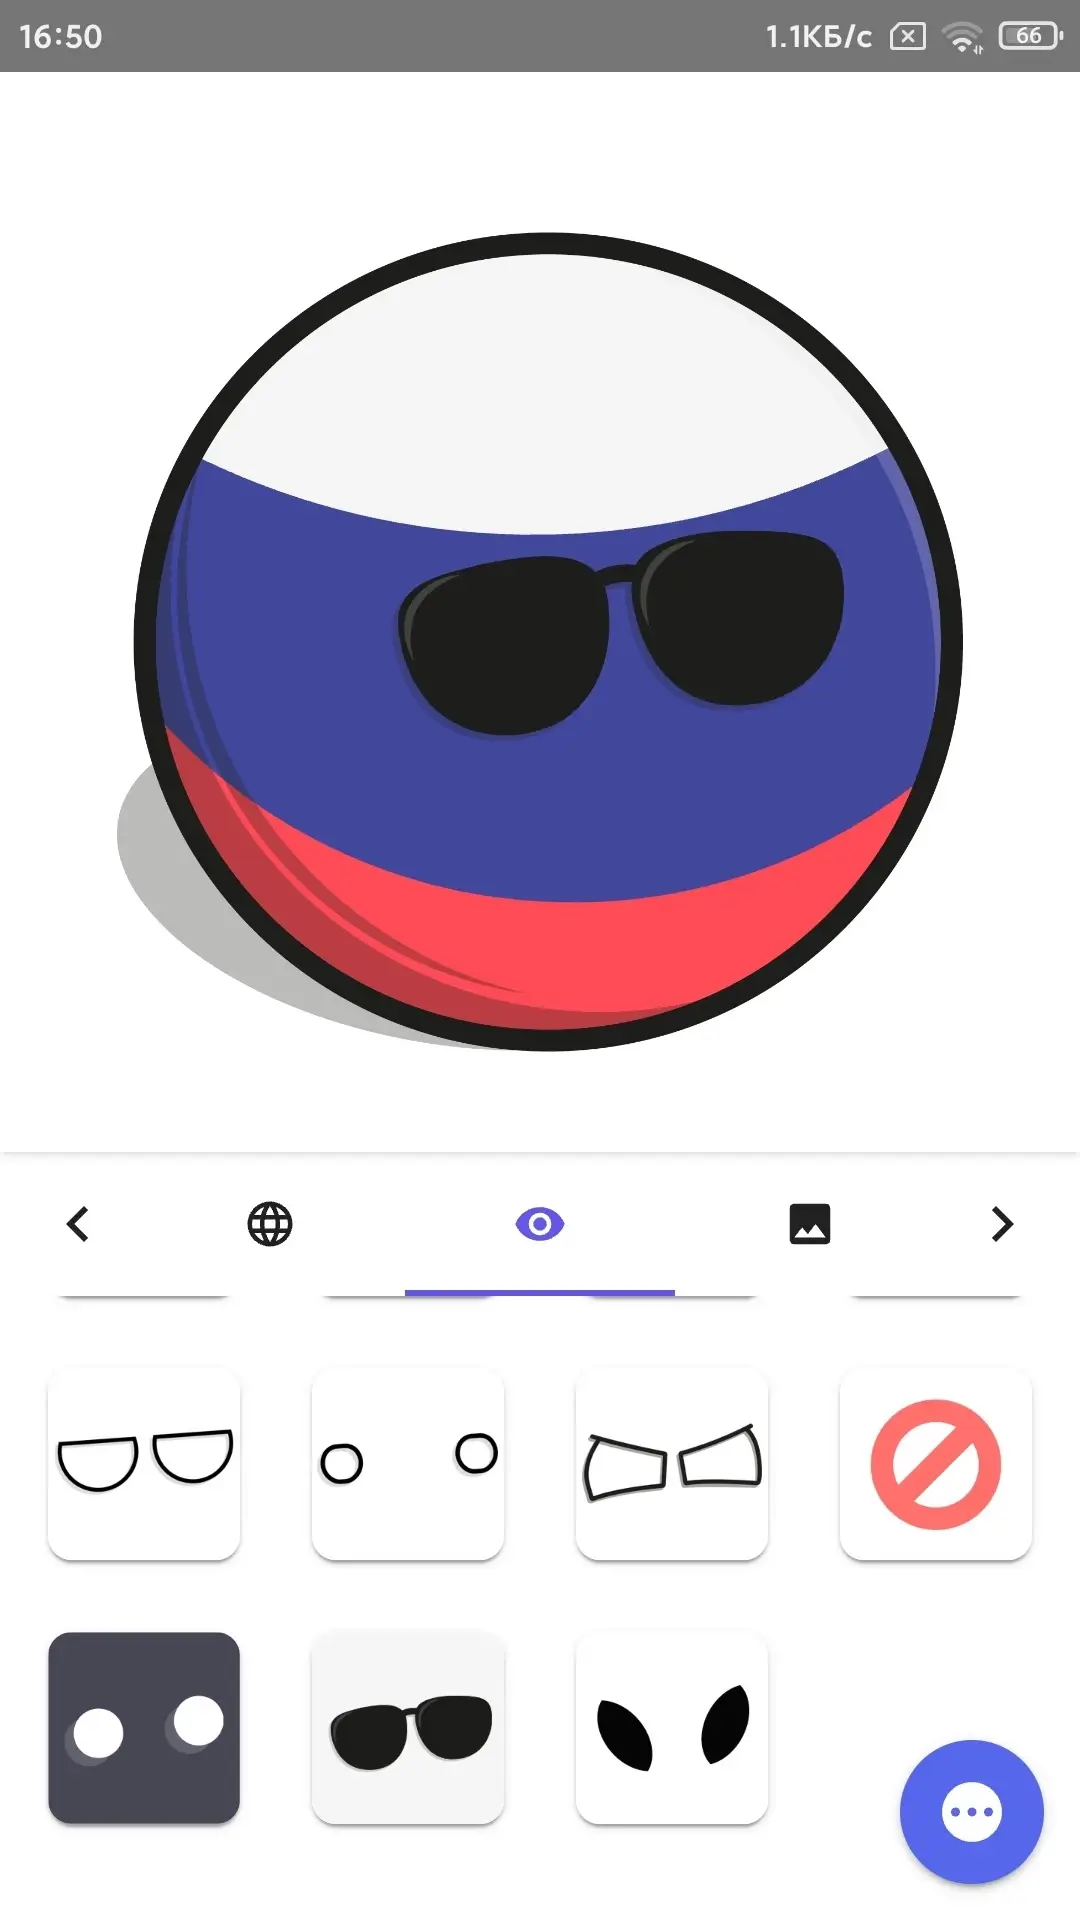
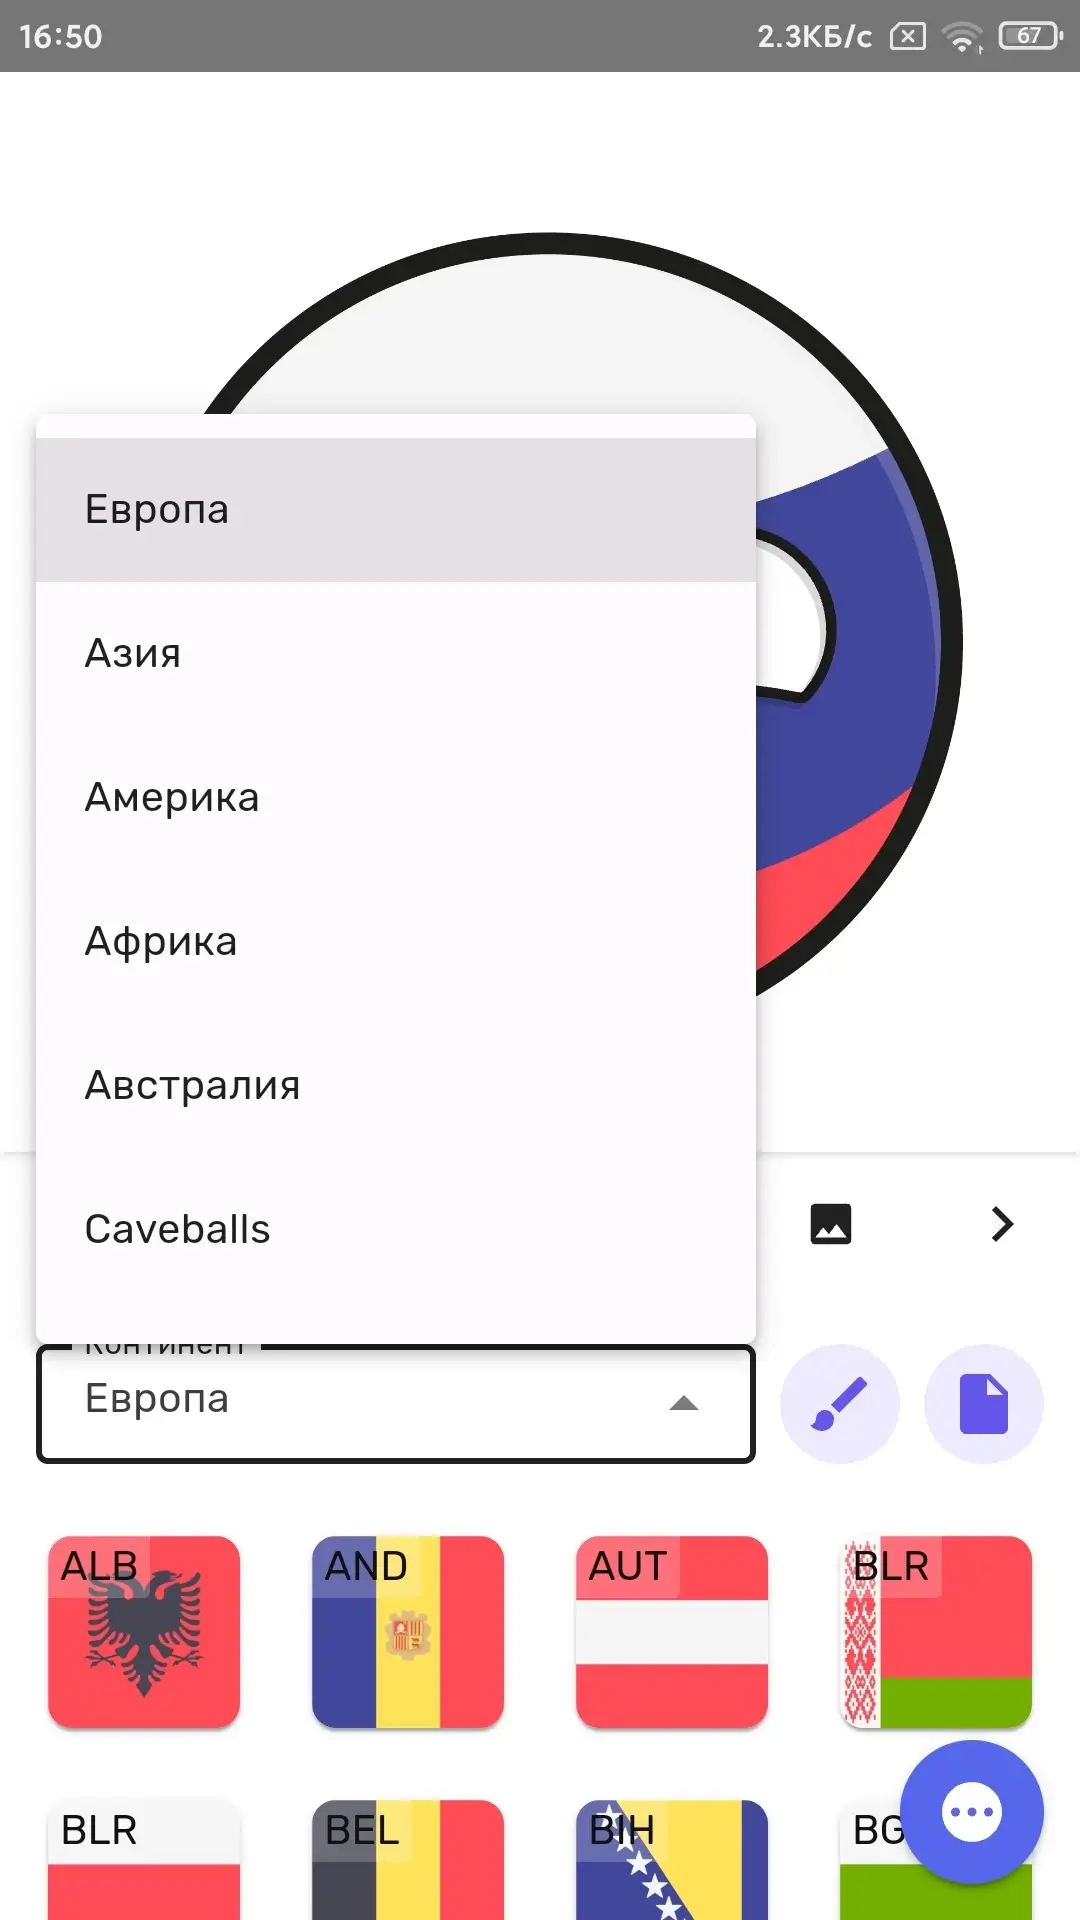
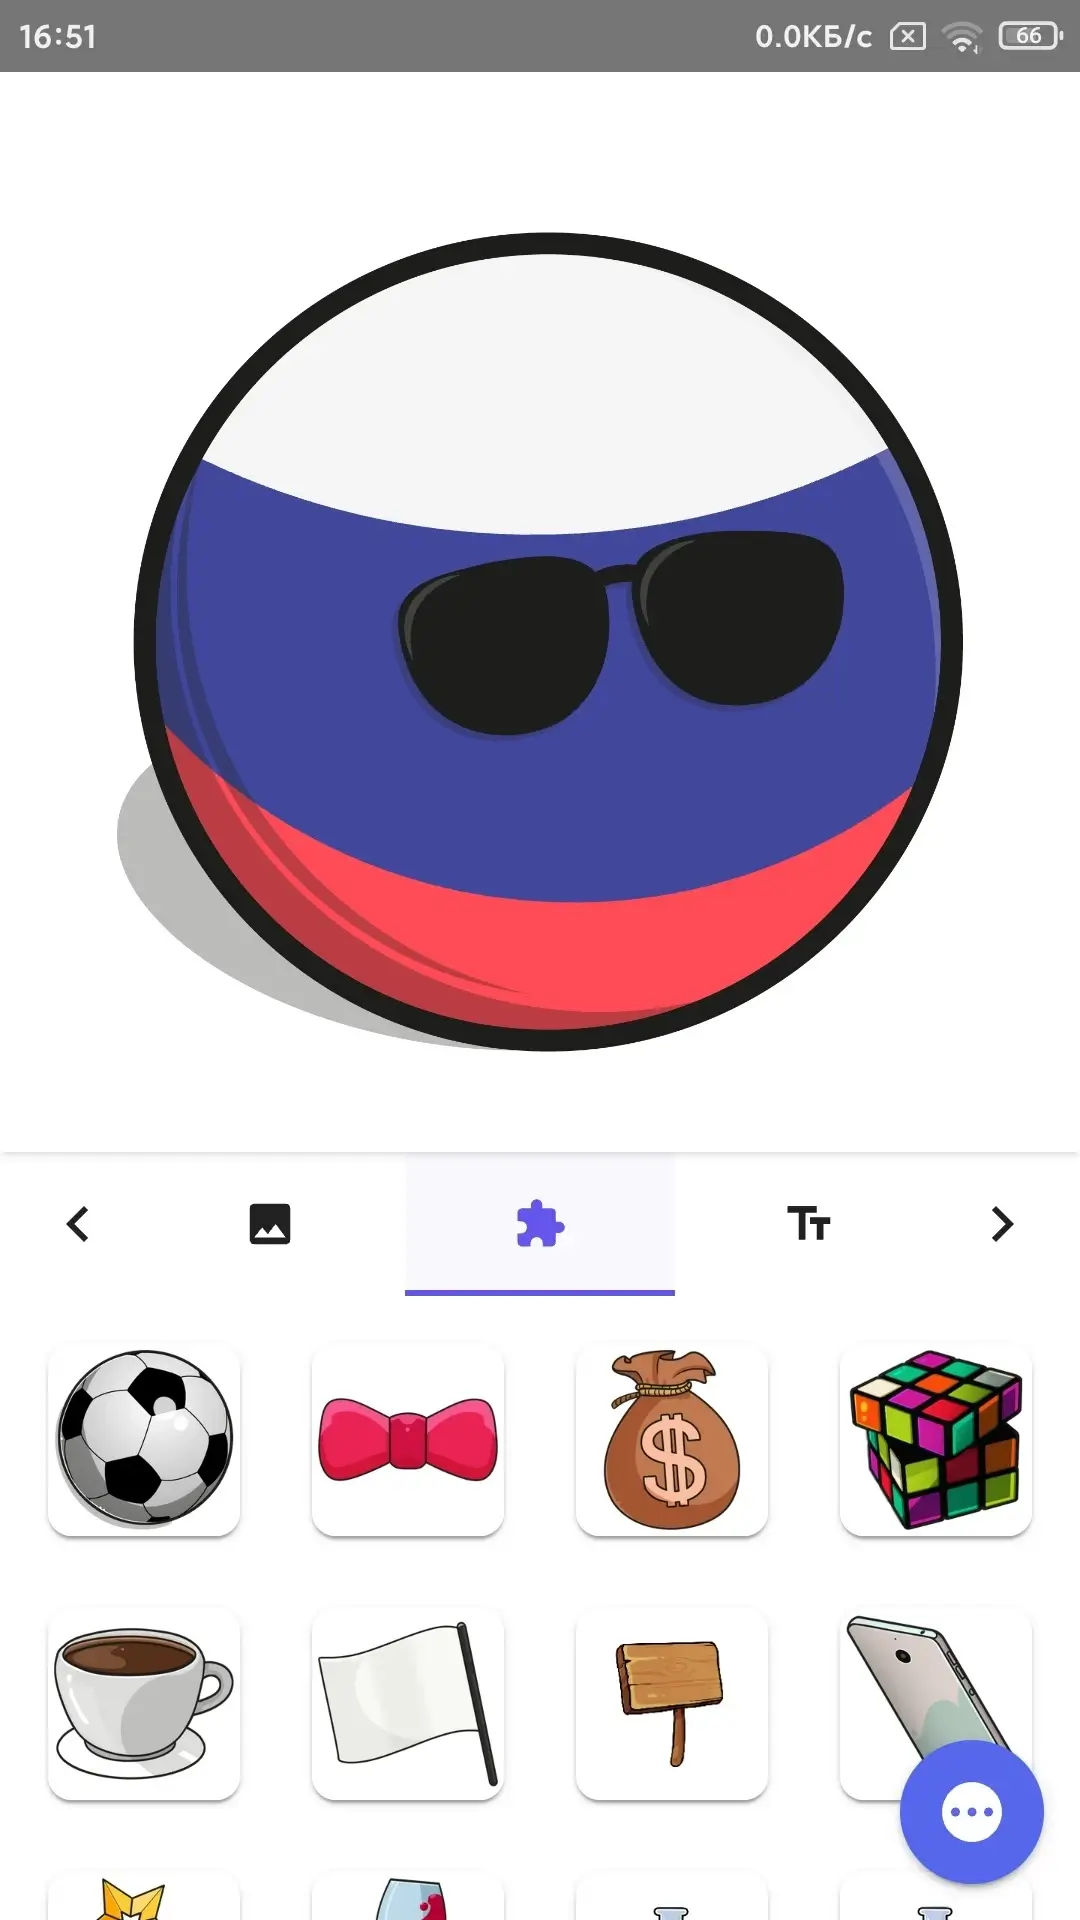
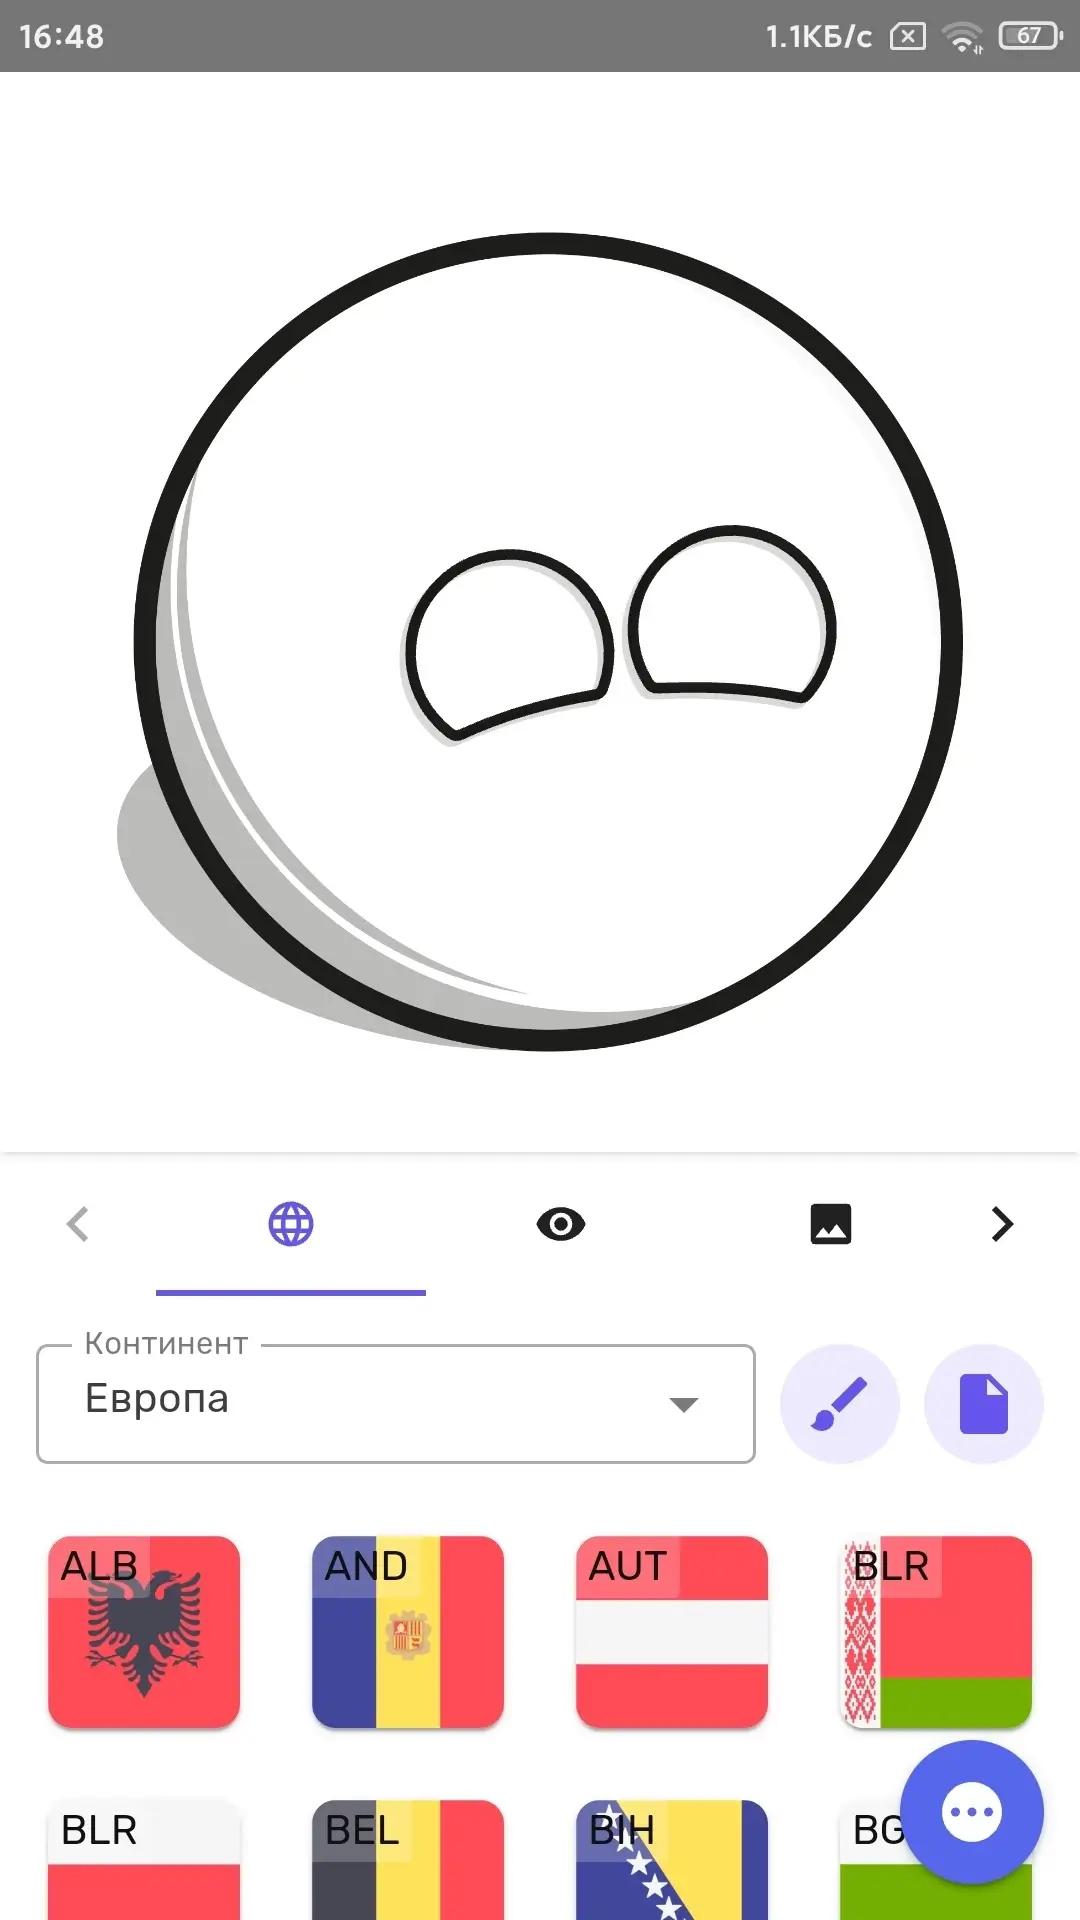
Countryballs Stickers (Ad-Free) - Создавайте уникальные стикеры с изображениями стран. Выбирайте флаги из различных континентов, включая исторические, и используйте разнообразные фоны разных стилей и категорий для создания нужного настроения. Добавляйте элементы и настраивайте их положение, чтобы достичь желаемого образа. Эмоции можно выразить, изменяя форму и выражение глаз.
Готовые стикеры можно сохранить на устройстве или отправить друзьям через мессенджеры.
Особенности приложения:
- Большой набор флагов;
- Наличие исторических флагов;
- Изменение формы глаз и эмоций;
- Вариативность добавляемых предметов;
- Создание уникальных стикеров со странами;
- Возможность изменения выражения глаз;
- Настройка положения элементов;
- Разнообразные фоны и стили;
- Изменение выражения глаз.
Особенности модификации (от FuRReX):
- Заблокирован весь рекламный код;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Countryballs Stickers v3.8.0 (Ad-Free)
apk
25.71 Mb
33
Версия 3.8.0 (300089)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
09.10.2026, 16:58
Файл
countryballs_v3_8_0_uni_modded_opt_kill.apk
Имя
Countryballs
Пакет
com.buggames.countryballs
MD5
97e68bf506709bb39f96360615fed532
SHA-1
d6521554639e378f6701d04aad61531a1ccb7dc0
SHA-256
5e6bfa193fdc17c3bb9328840f01dcfd39c67b2596e4a693adefb51239475846
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
57