

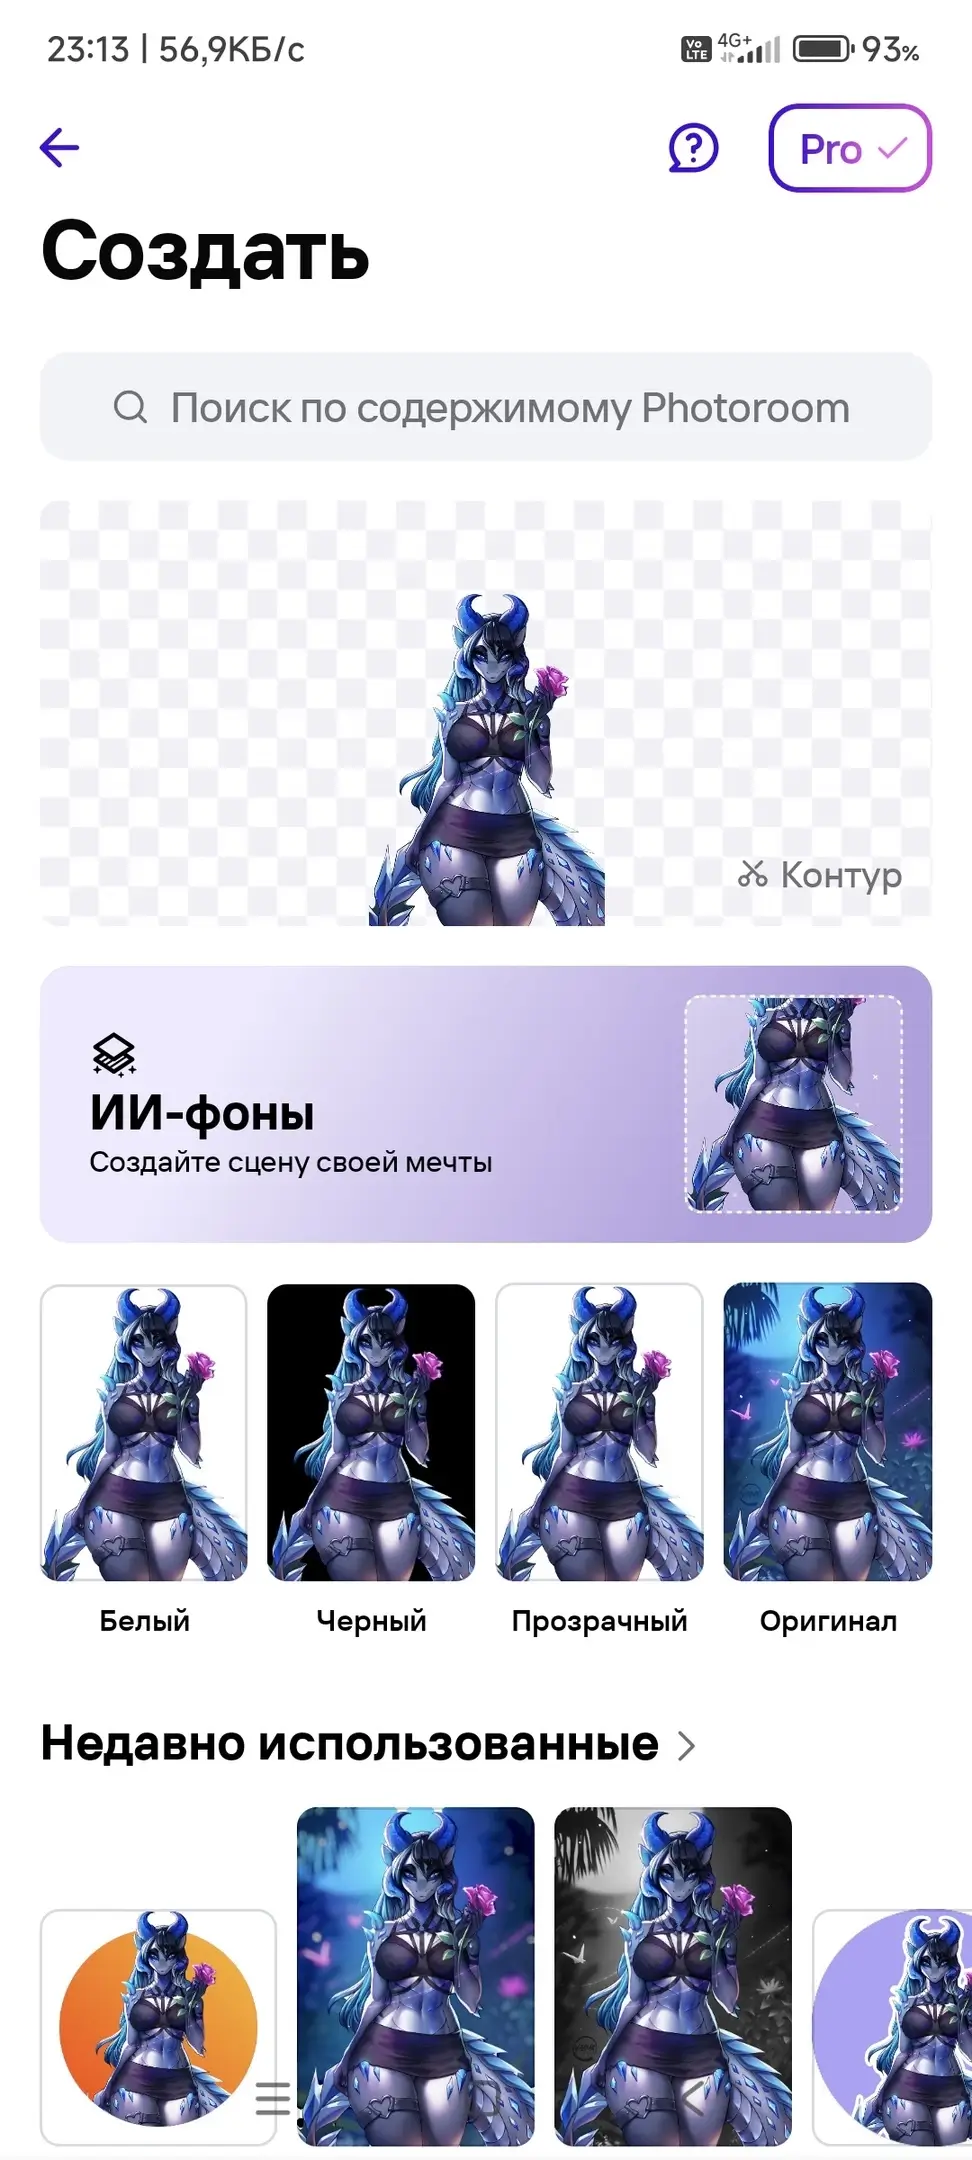
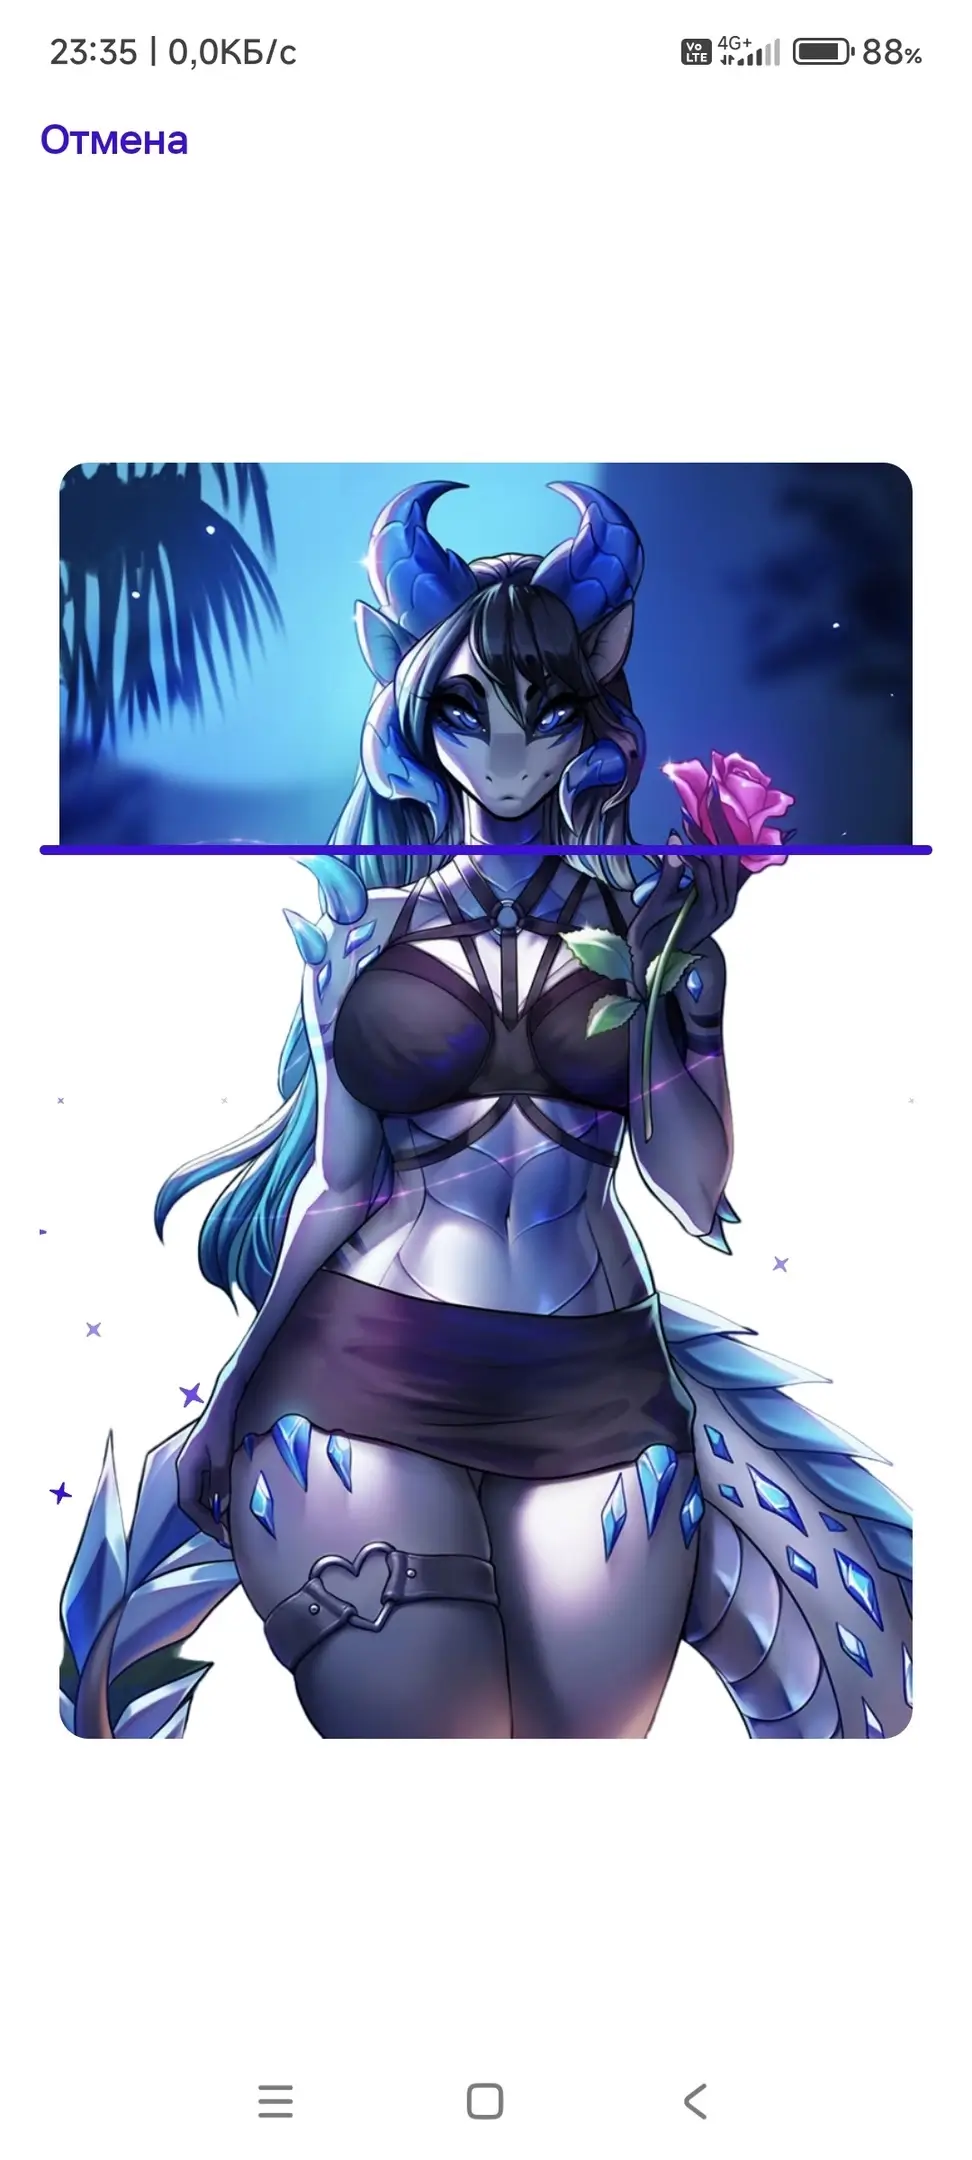
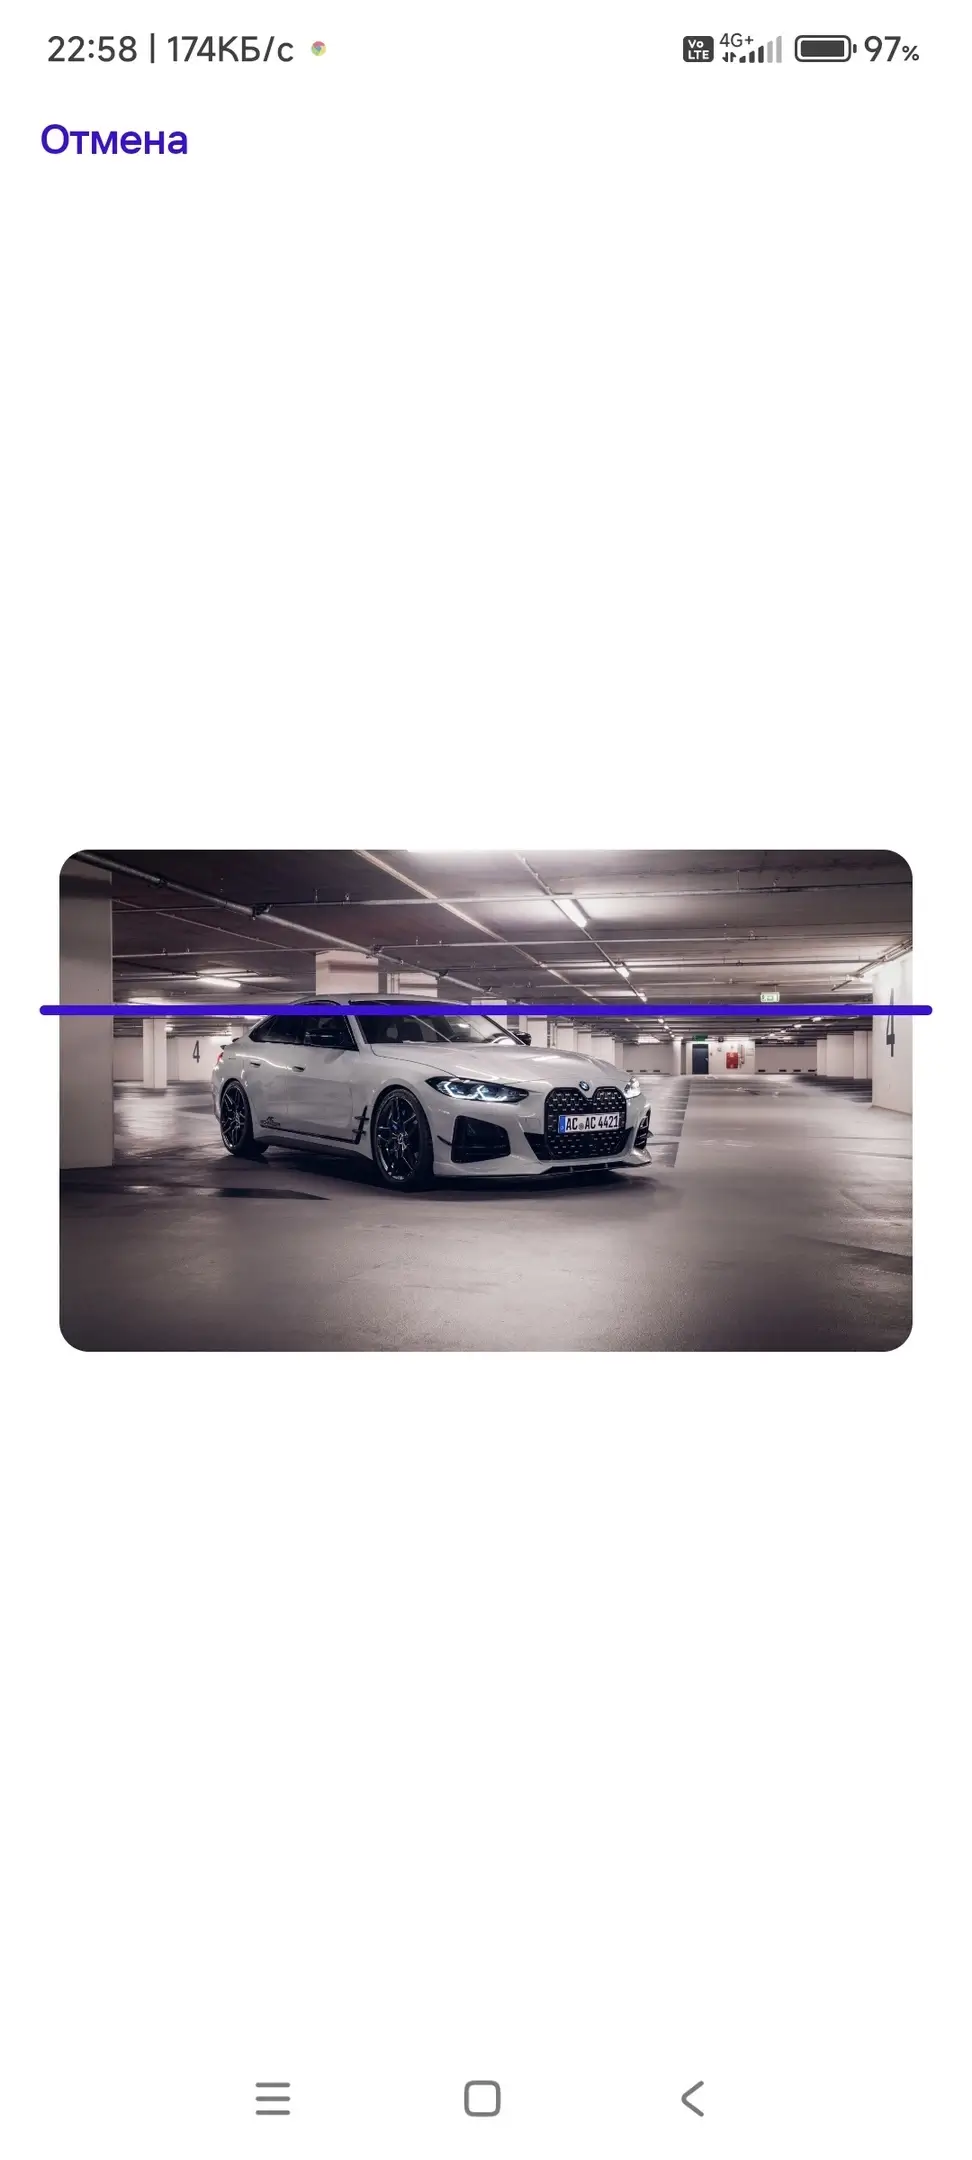
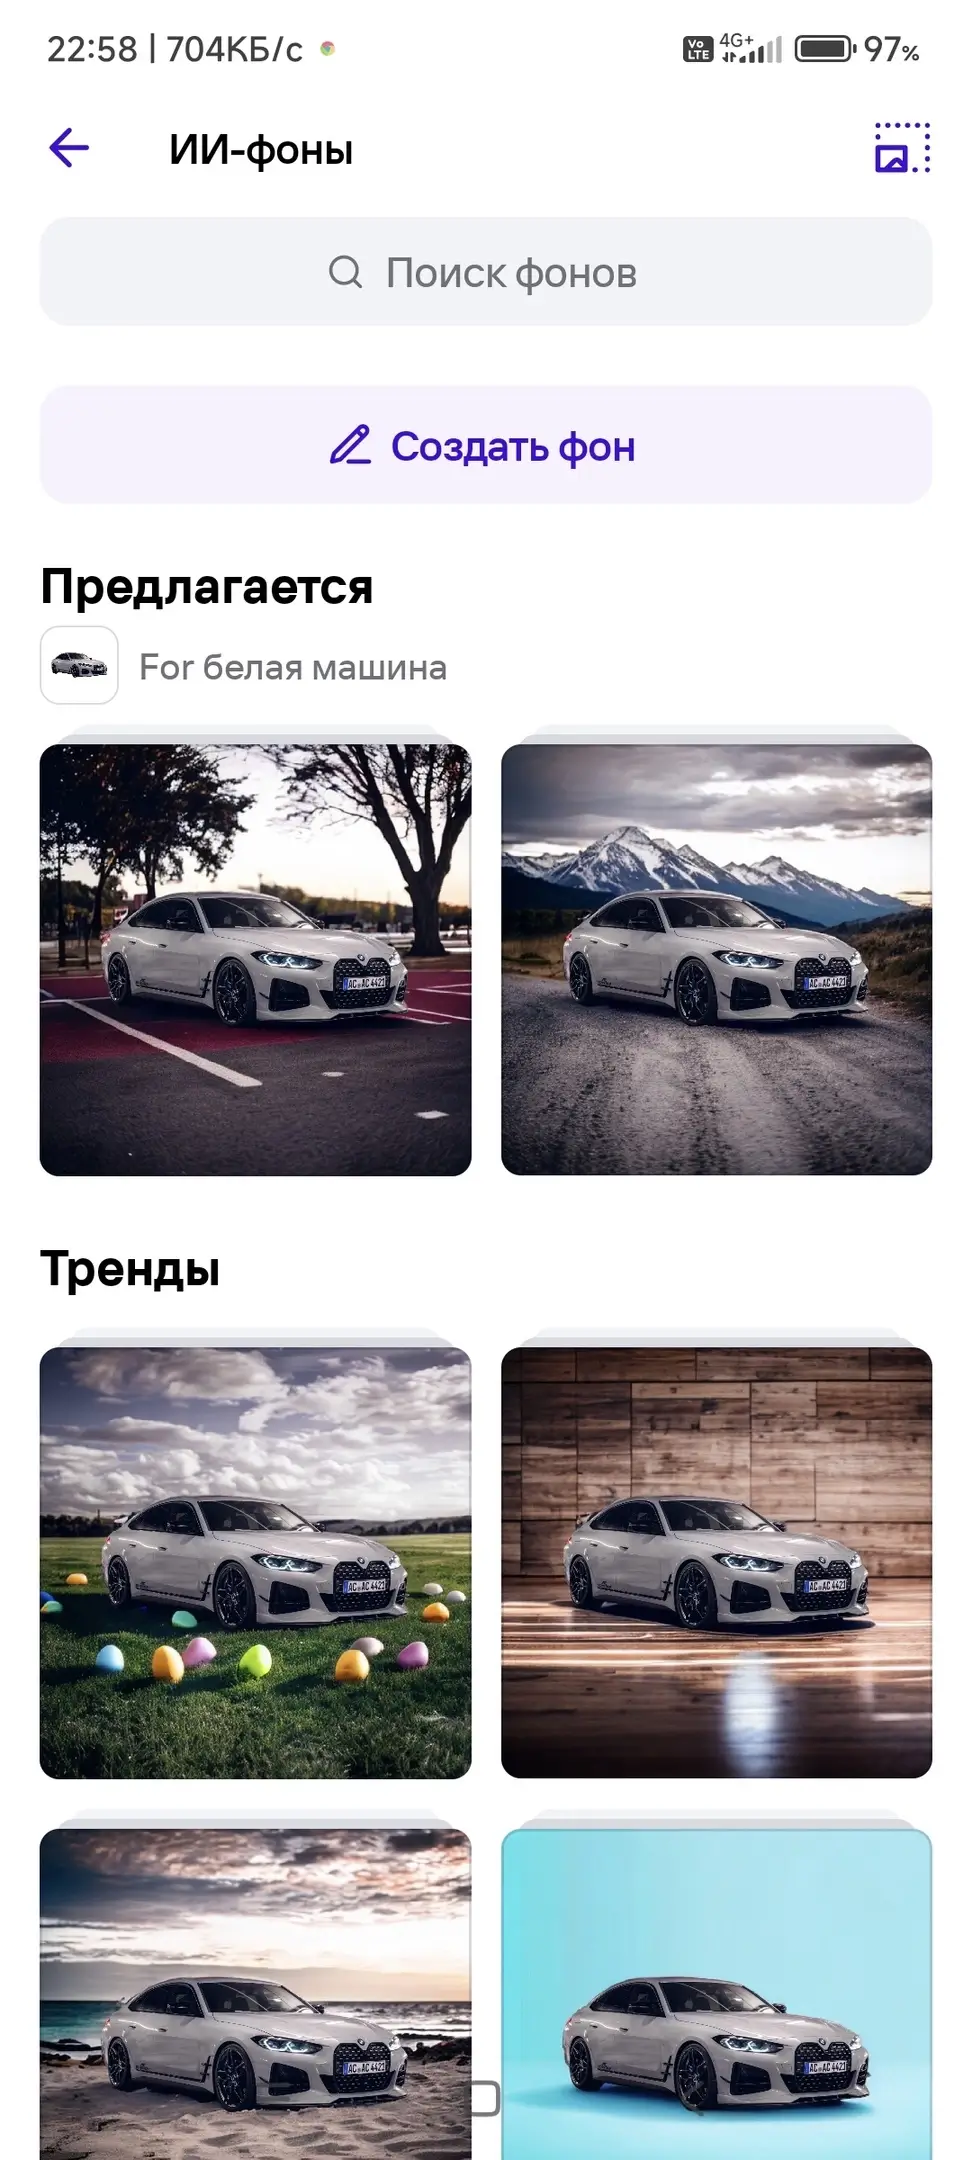
Photoroom (Ultra) - Лучшее средство для удаления и замены фона на фотографиях с использованием искусственного интеллекта (AI). Регулируйте освещение, добавляйте текст, логотипы и стикеры, создавайте красивые коллажи. Благодаря многочисленным шаблонам фона, предложенным AI, вы получите оригинальные и стильные варианты для своих фотографий. Всё это доступно одним кликом и без необходимости быть экспертом в обработке изображений.
Создавайте изображения продуктов для интернет-магазинов, портреты для социальных сетей, фотографии для документов, обложки для видеороликов и страниц социальных сетей.
Photoroom является мощным AI инструментом для обработки фотографий и создания профессиональных изображений.
Особенности приложения:
- Удаление и замена фона на фотографиях с использованием искусственного интеллекта (AI);
- Многочисленные шаблоны фона предлагаемые искусственным интеллектом (AI);
- Добавление текста, логотипов и стикеров;
- Регулировка освещения;
- Создание красивых коллажей;
- Создание портретов для социальных сетей;
- Создание изображений продуктов для интернет-магазинов;
- Создание обложек для видеороликов и страниц социальных сетей.
Особенности модификации (от NURIK):
- Ultra разблокирован (некоторые AI-функции недоступны на стороне сервера);
- Оригинальная подпись изменена.
Примечание: В "Studio" качество добавили серверную проверку, её не обойти, но остальные качества пока работают. Пользователи с другого форума протестировали "v3", он не сильно отличается от "Studio", достаточно ввести более точный промпт для обработки.
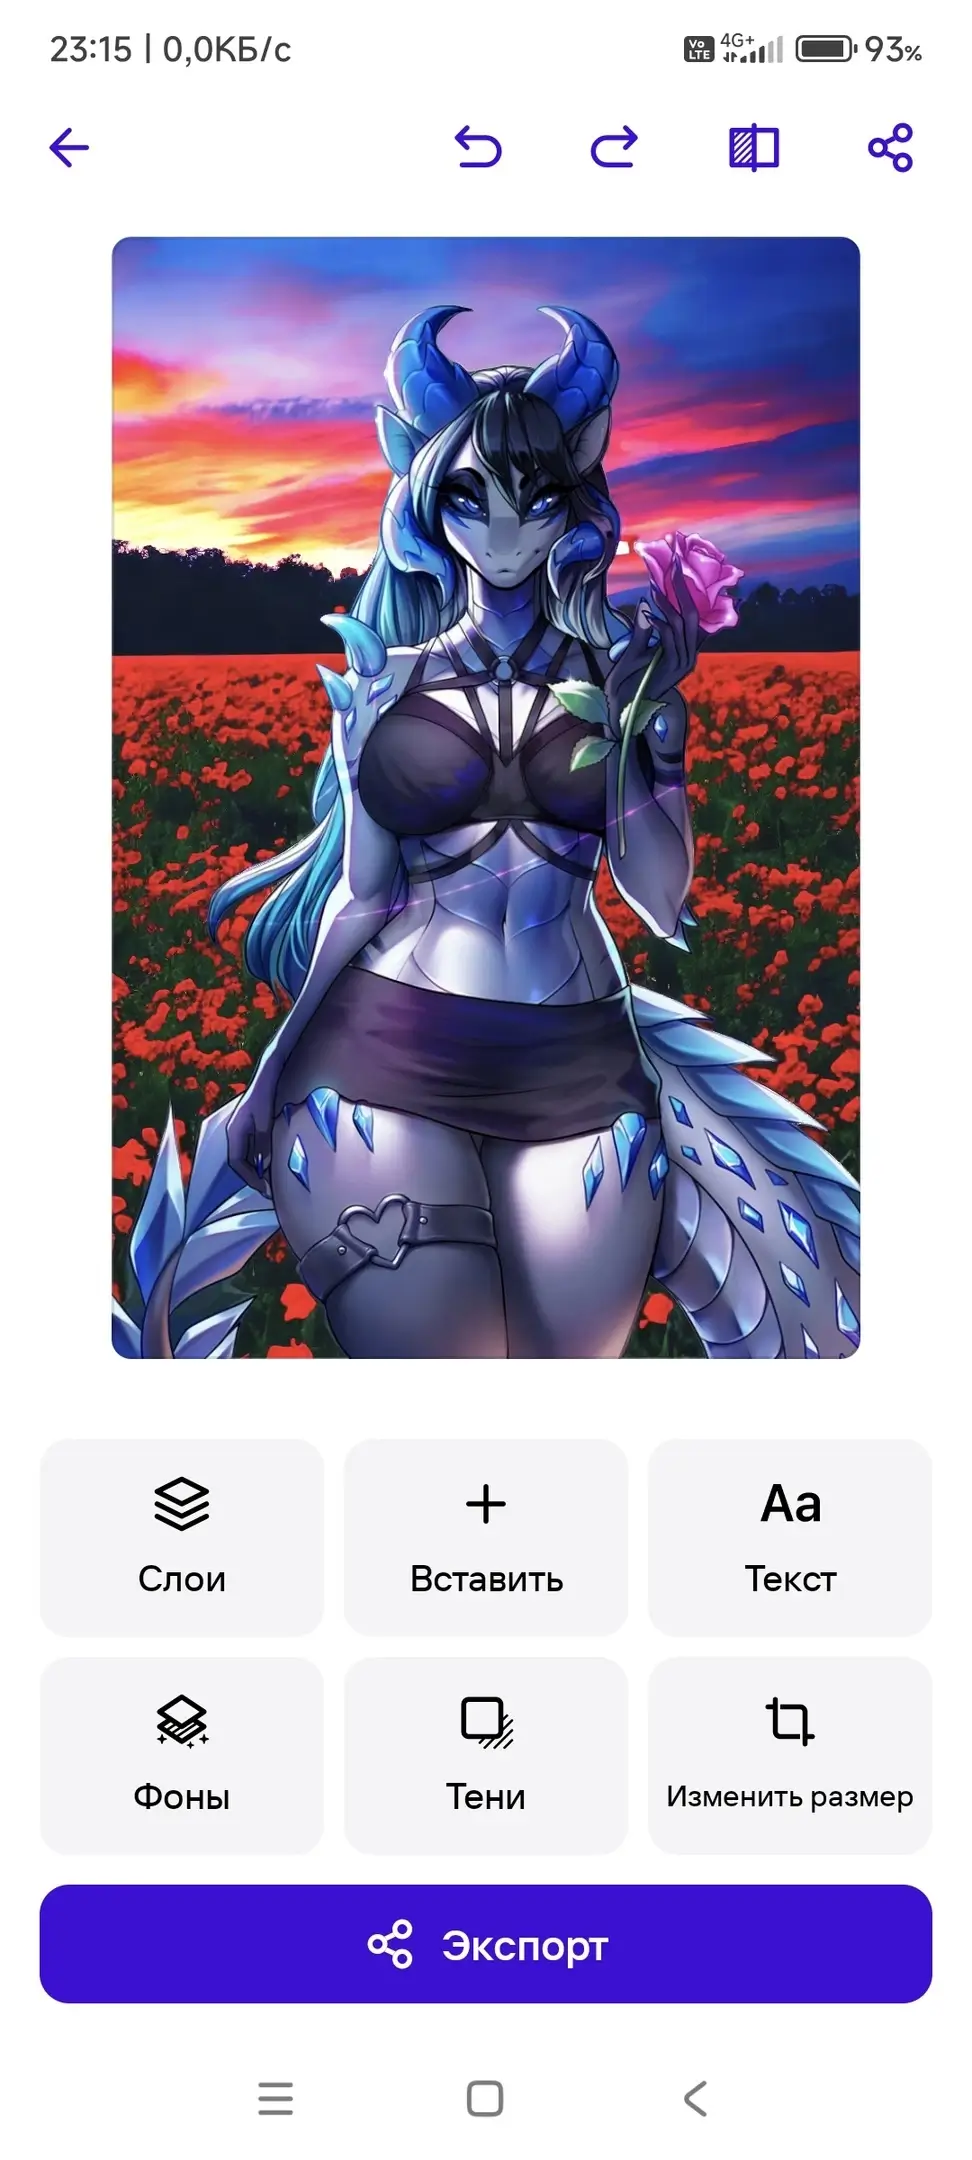
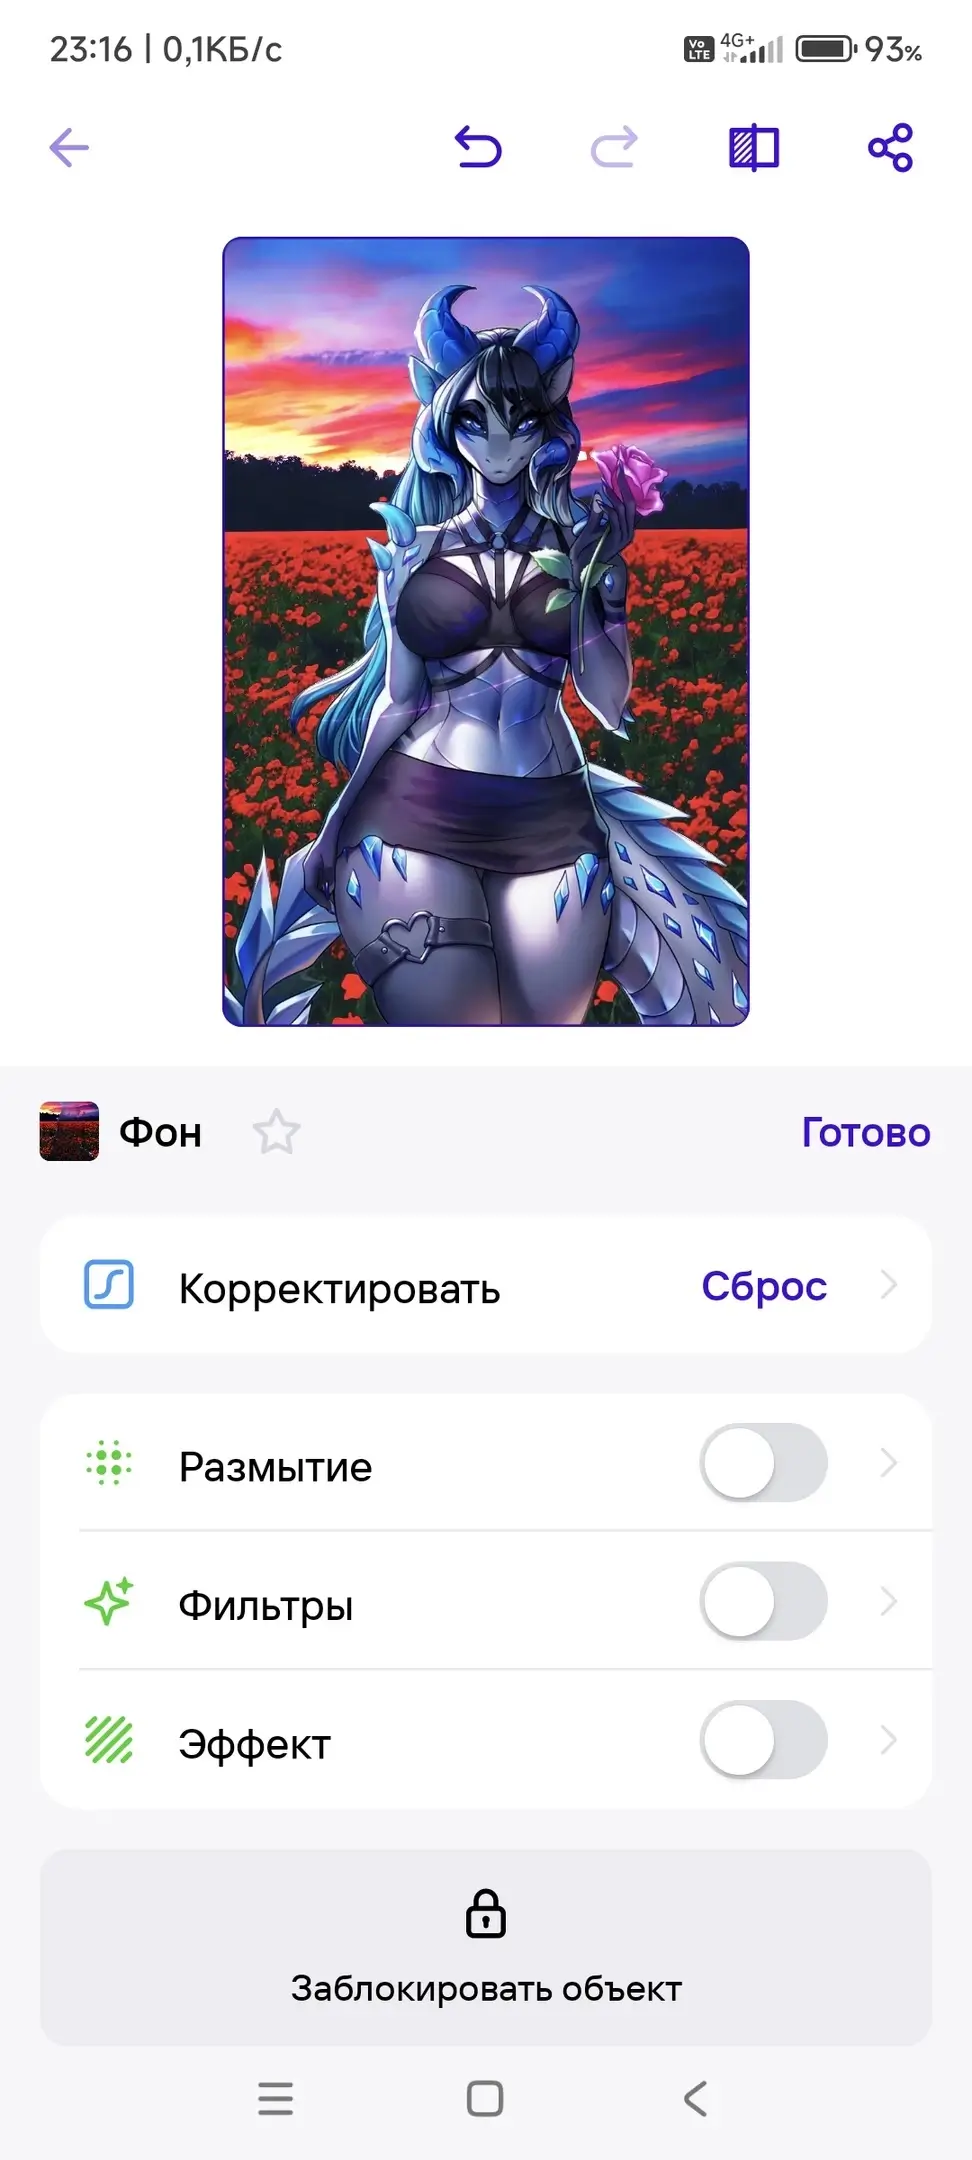
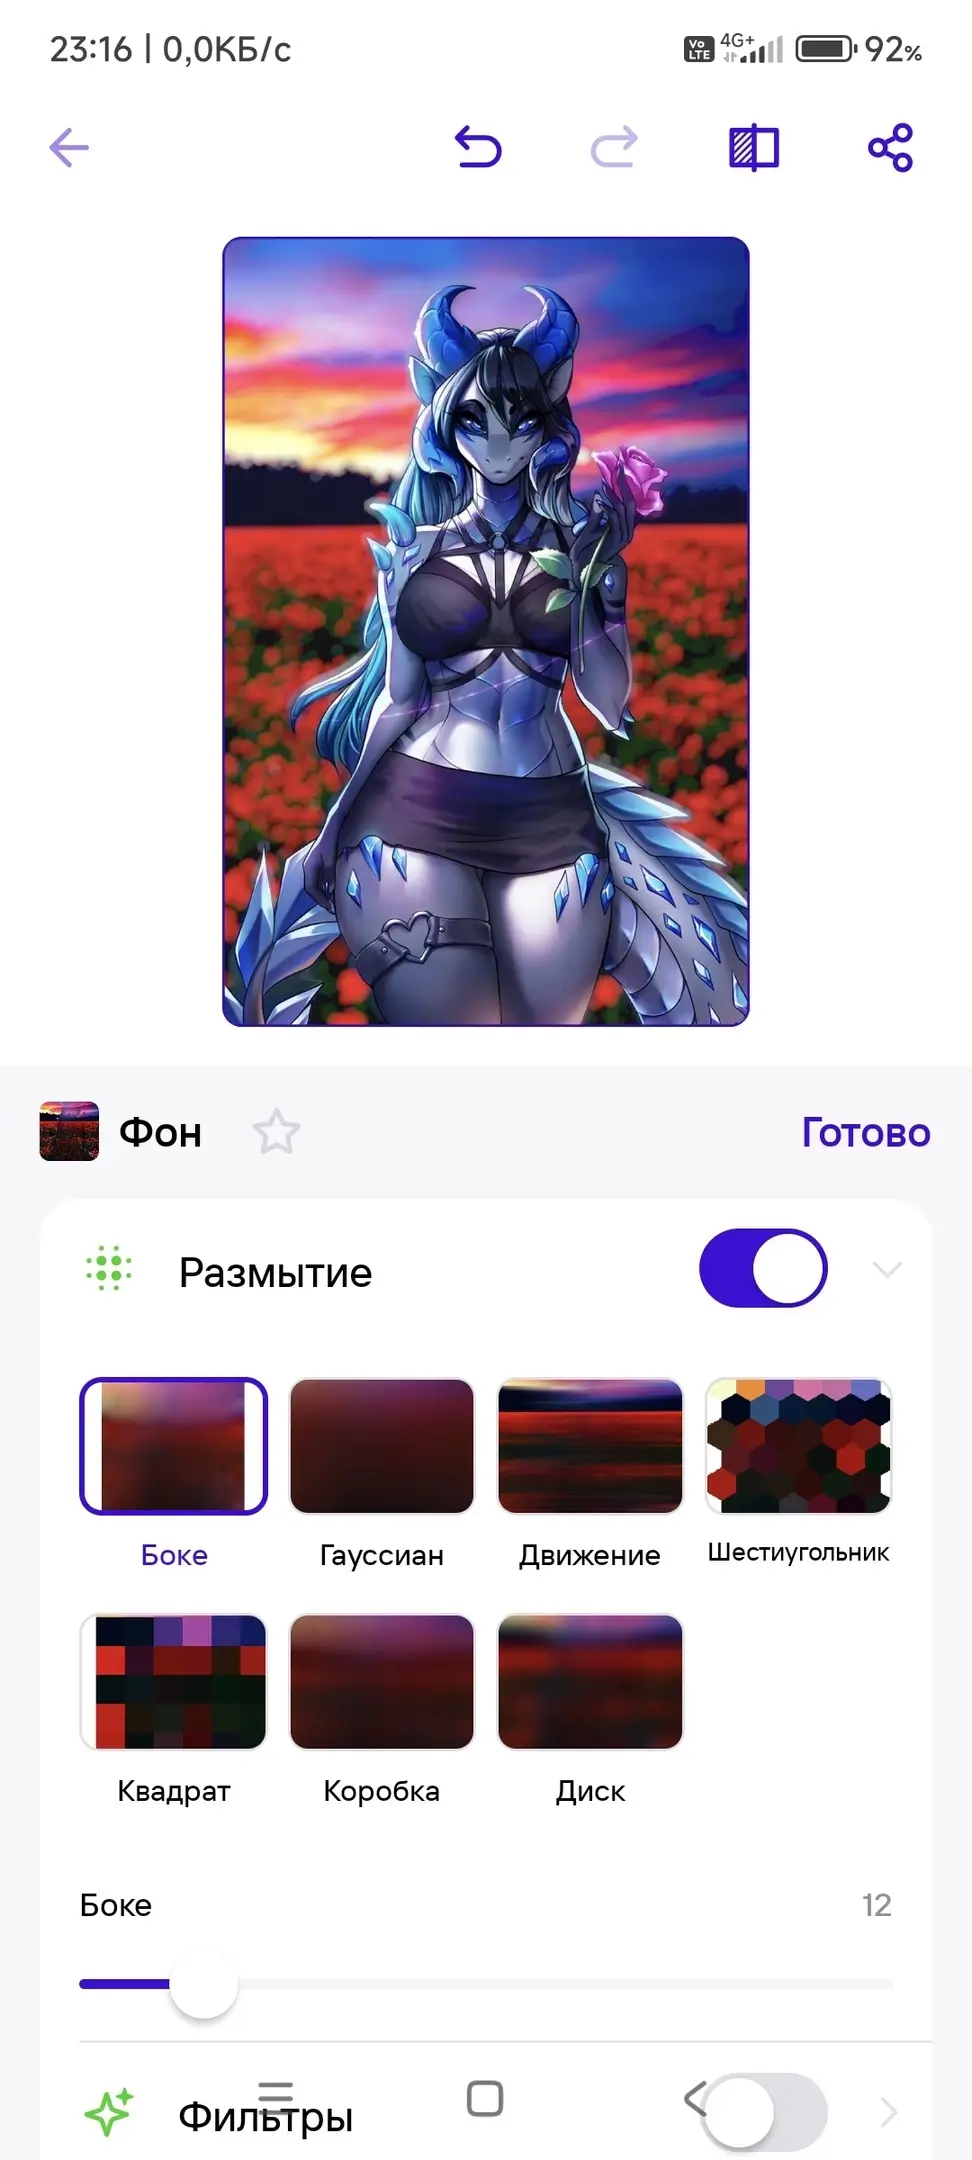
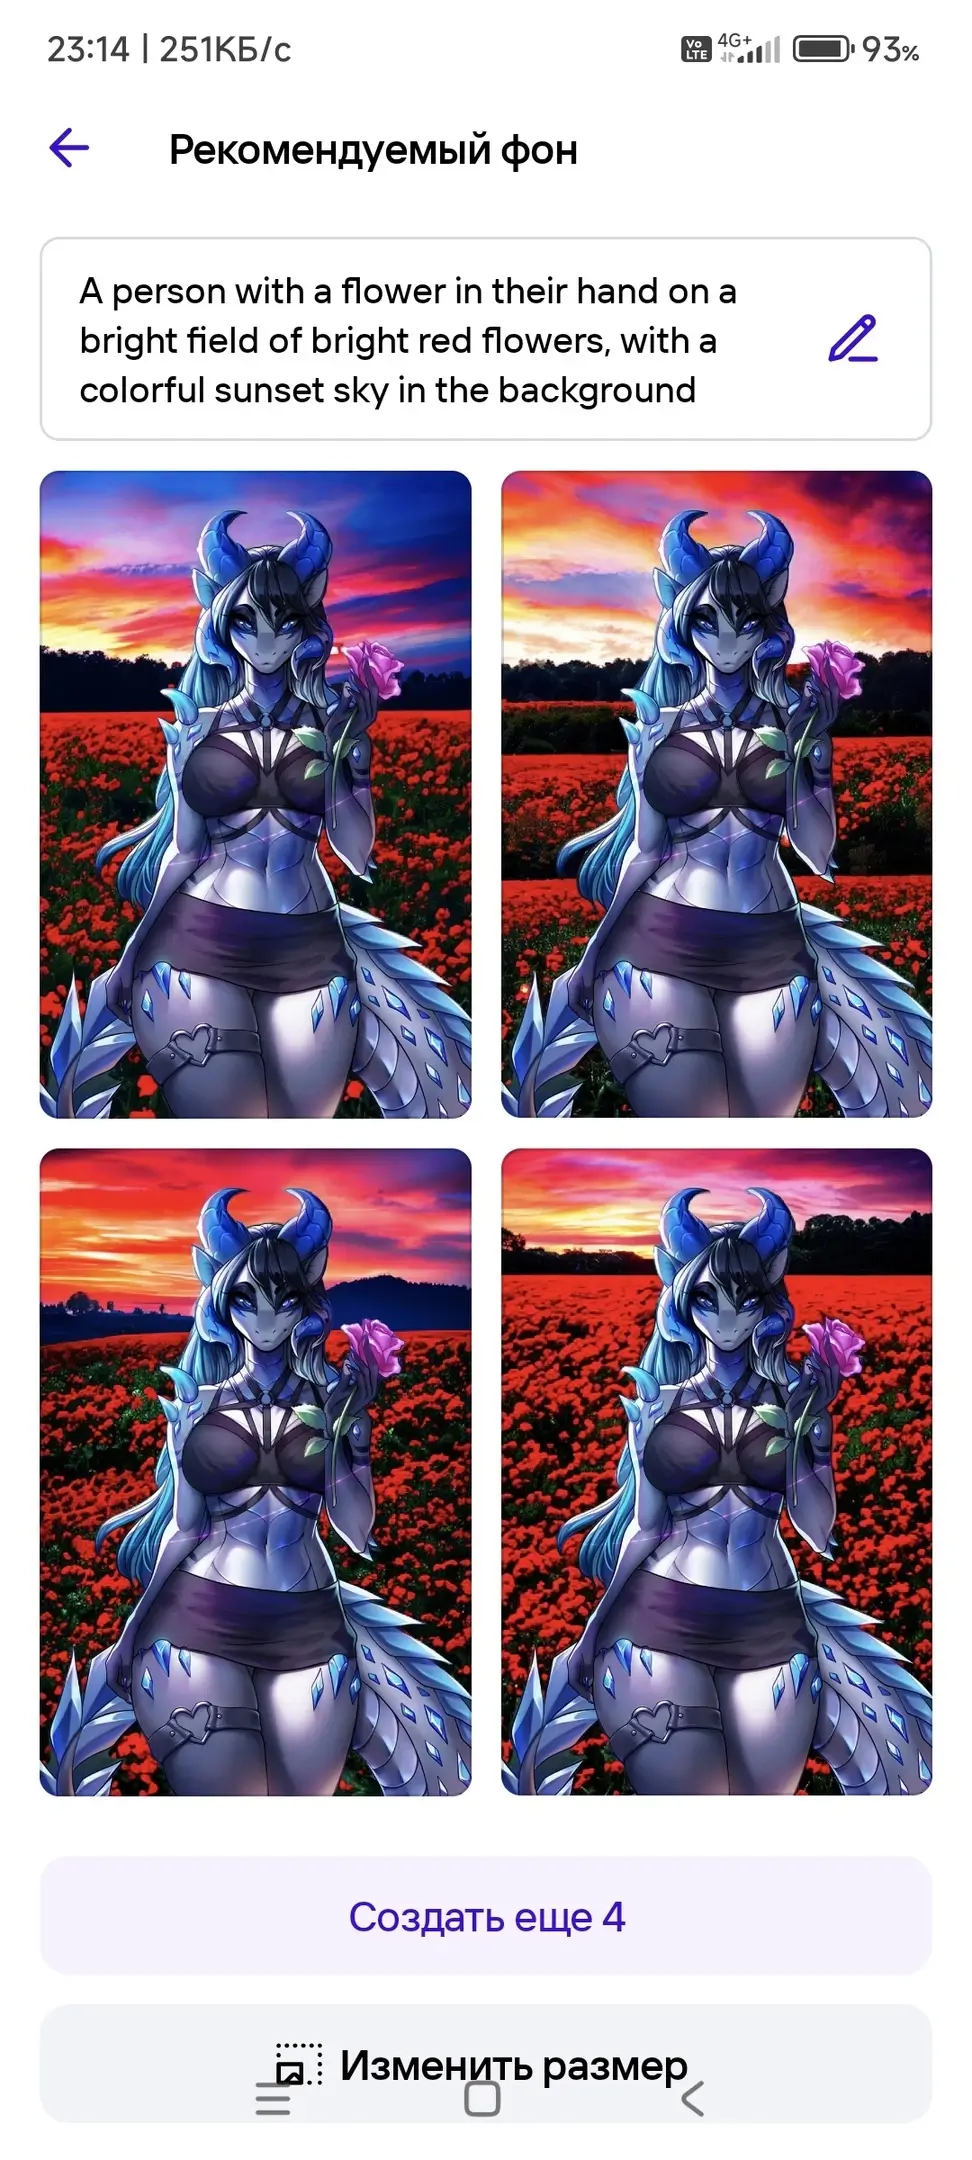
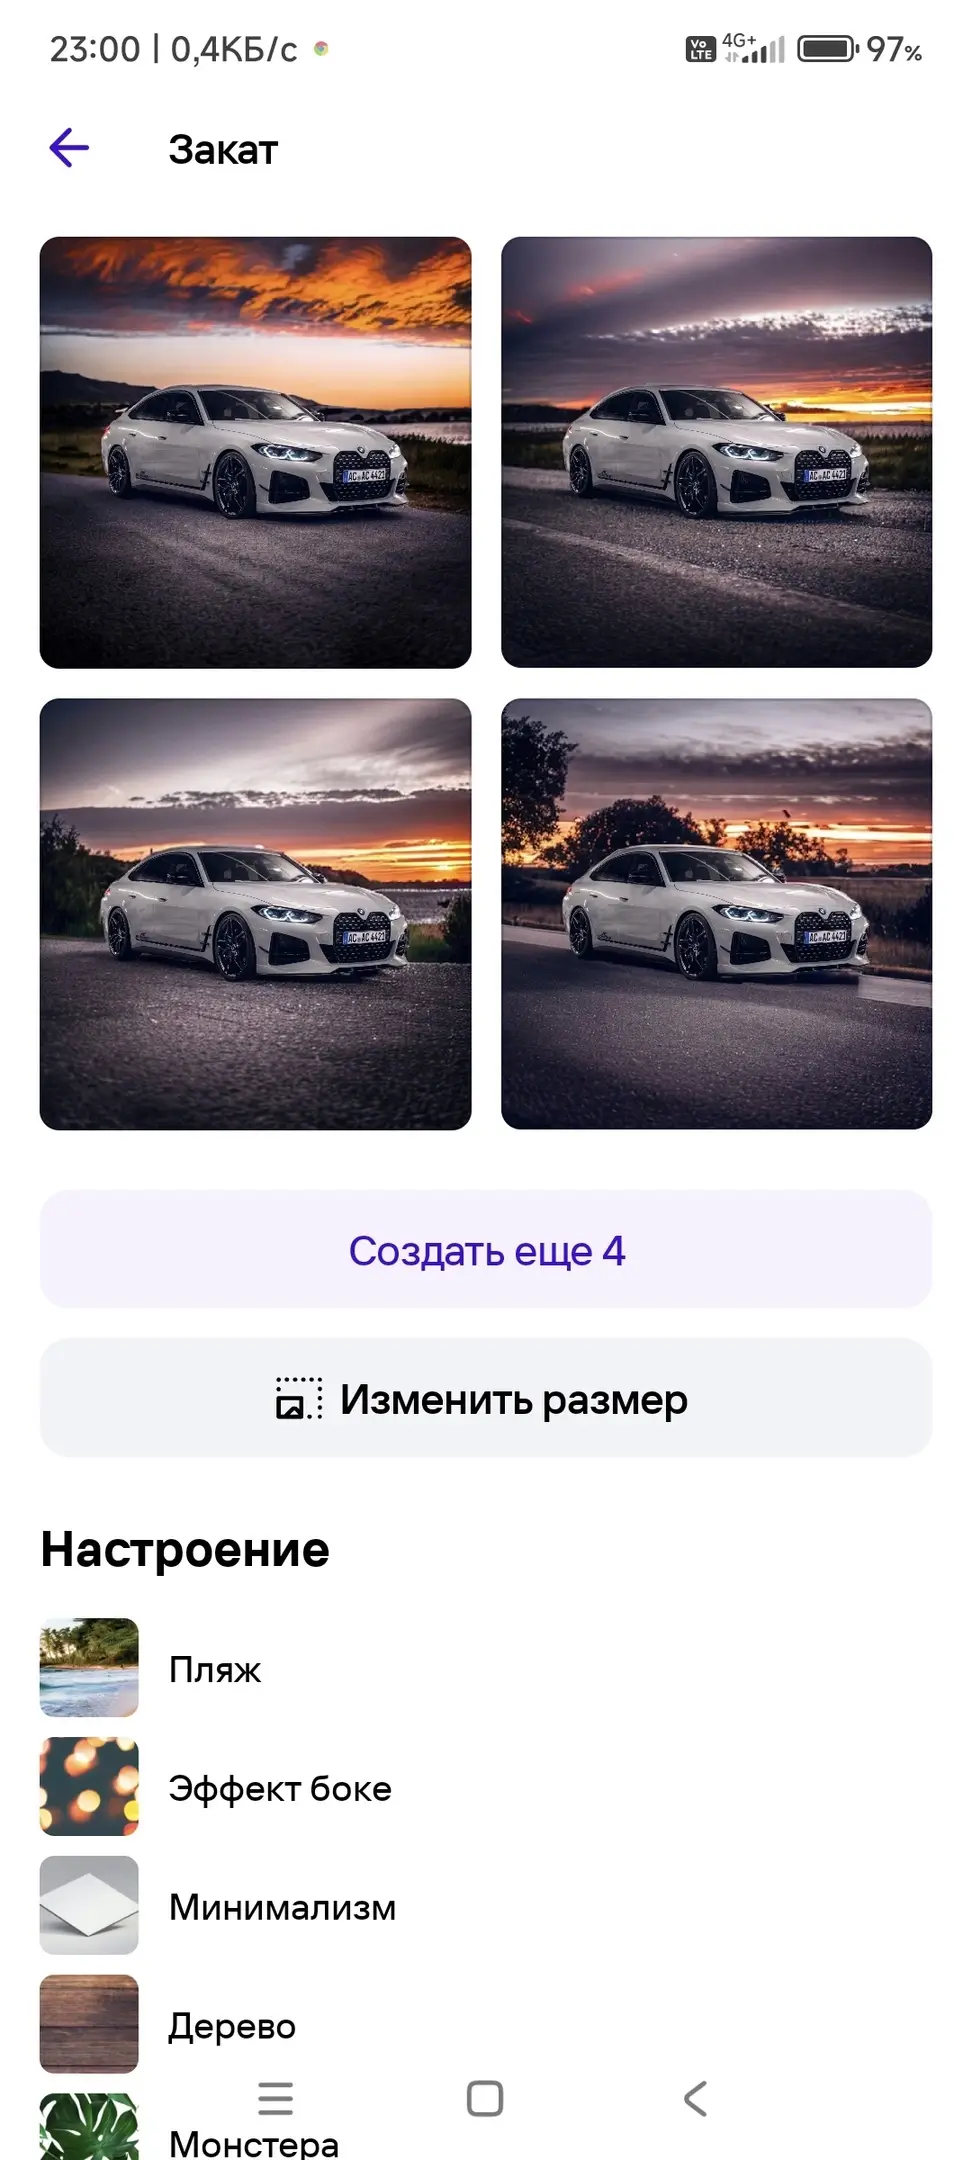
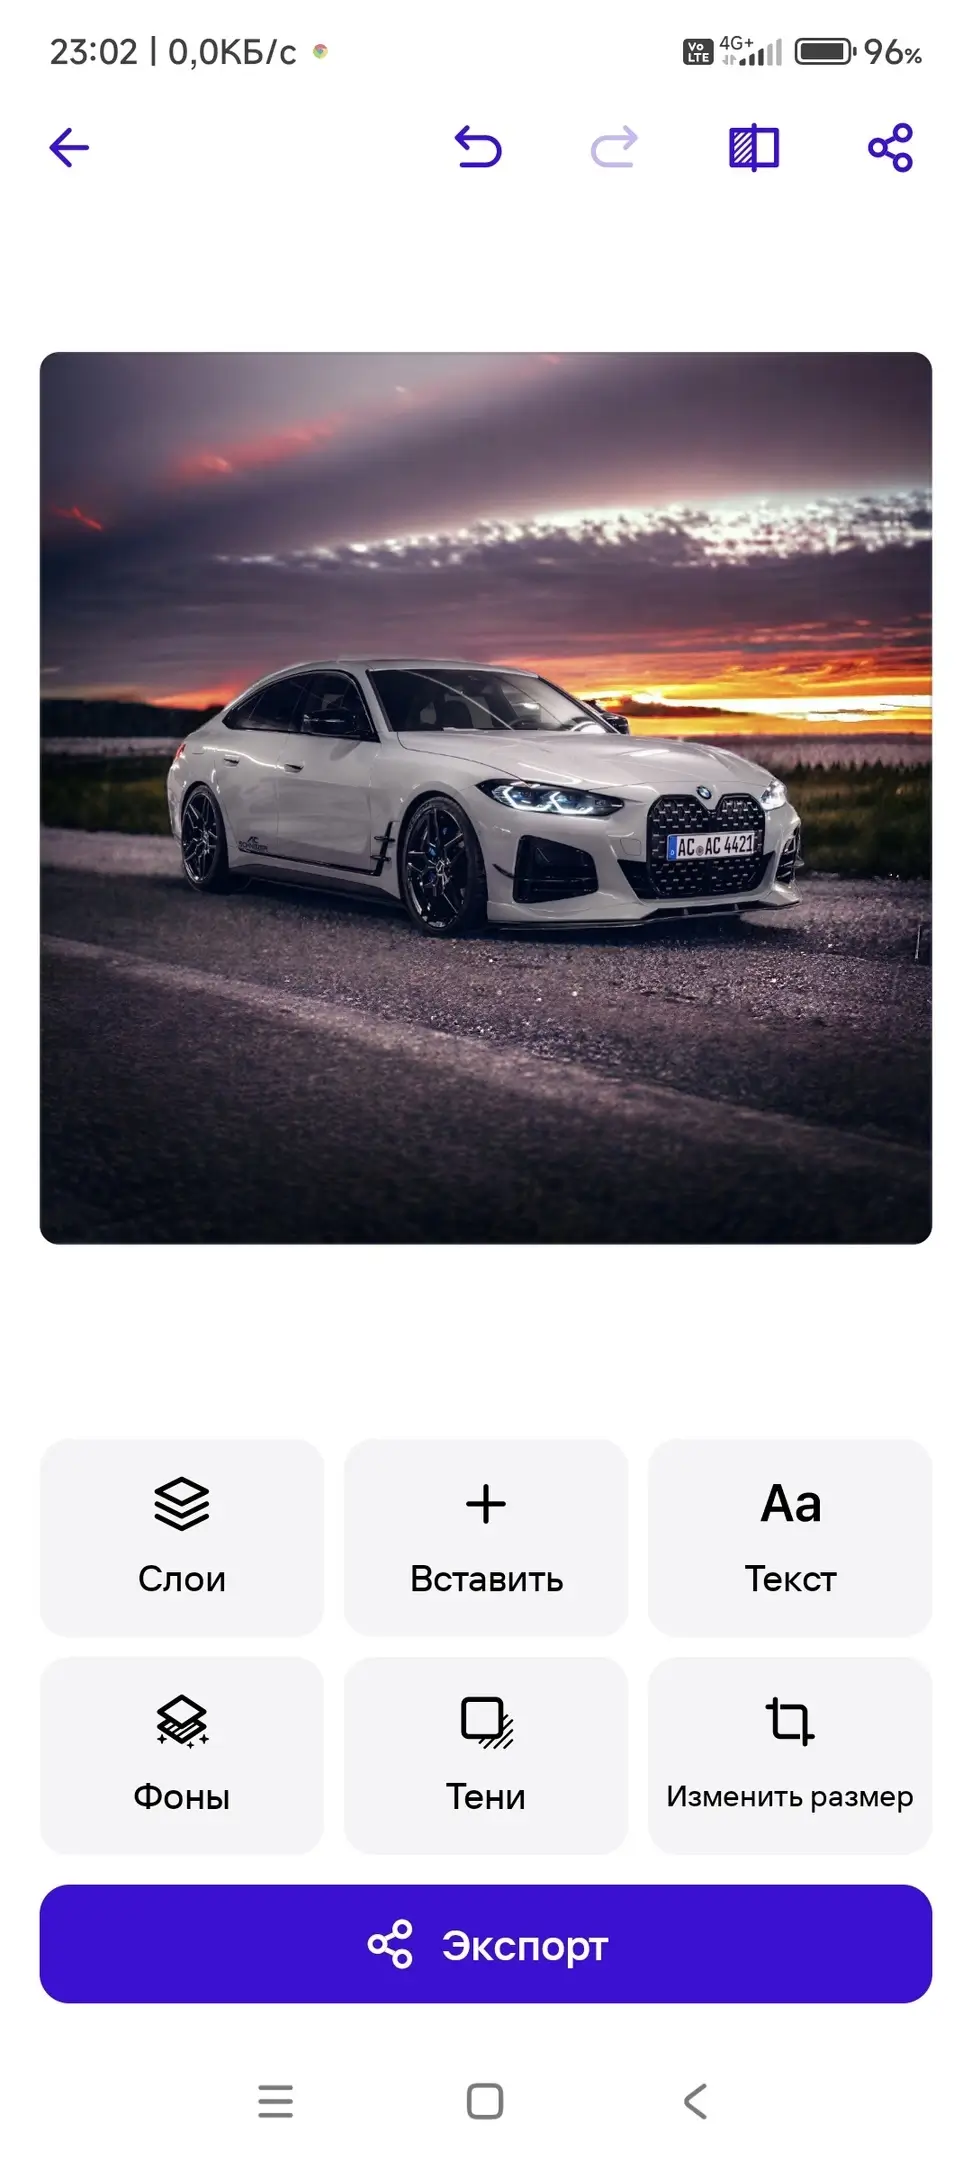
Photoroom v2026.39.01 (Ultra) (ARMv7)
apk
158.9 Mb
255
Версия 2026.39.01 (2559)
Архитектура ARMv7
OS(MIN) Android 10.0+ (API 29)
VirusTotal
28.09.2026, 04:15
Файл
photoroom_v2026_39_01_b2559_arm7_mod.apk
Имя
Photoroom
Пакет
com.photoroom.app
MD5
eb47708d9c77f6ae2268573142ee5ee6
SHA-1
fe8e4dc8be70fe0e593e75d20558e8b5b3c43db5
SHA-256
dab2e55d57fad8890b1178f15d81253be56fdfae8fd4cae0982b7c375338fc0c
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67
Photoroom v2026.39.01 (Ultra) (ARM64)
apk
161.09 Mb
59
Версия 2026.39.01 (2559)
Архитектура ARM64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
28.09.2026, 04:16
Файл
photoroom_v2026_39_01_b2559_arm64_mod.apk
Имя
Photoroom
Пакет
com.photoroom.app
MD5
e422a37154fdb57dfec726bd39f58b21
SHA-1
8ea95f98199bde46fe3da4e2163967c487611d6c
SHA-256
0e8fed893243ce8f3b2967b05aa24f98cc7bdbdbc1482c77e3af2151dd01588f
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67