

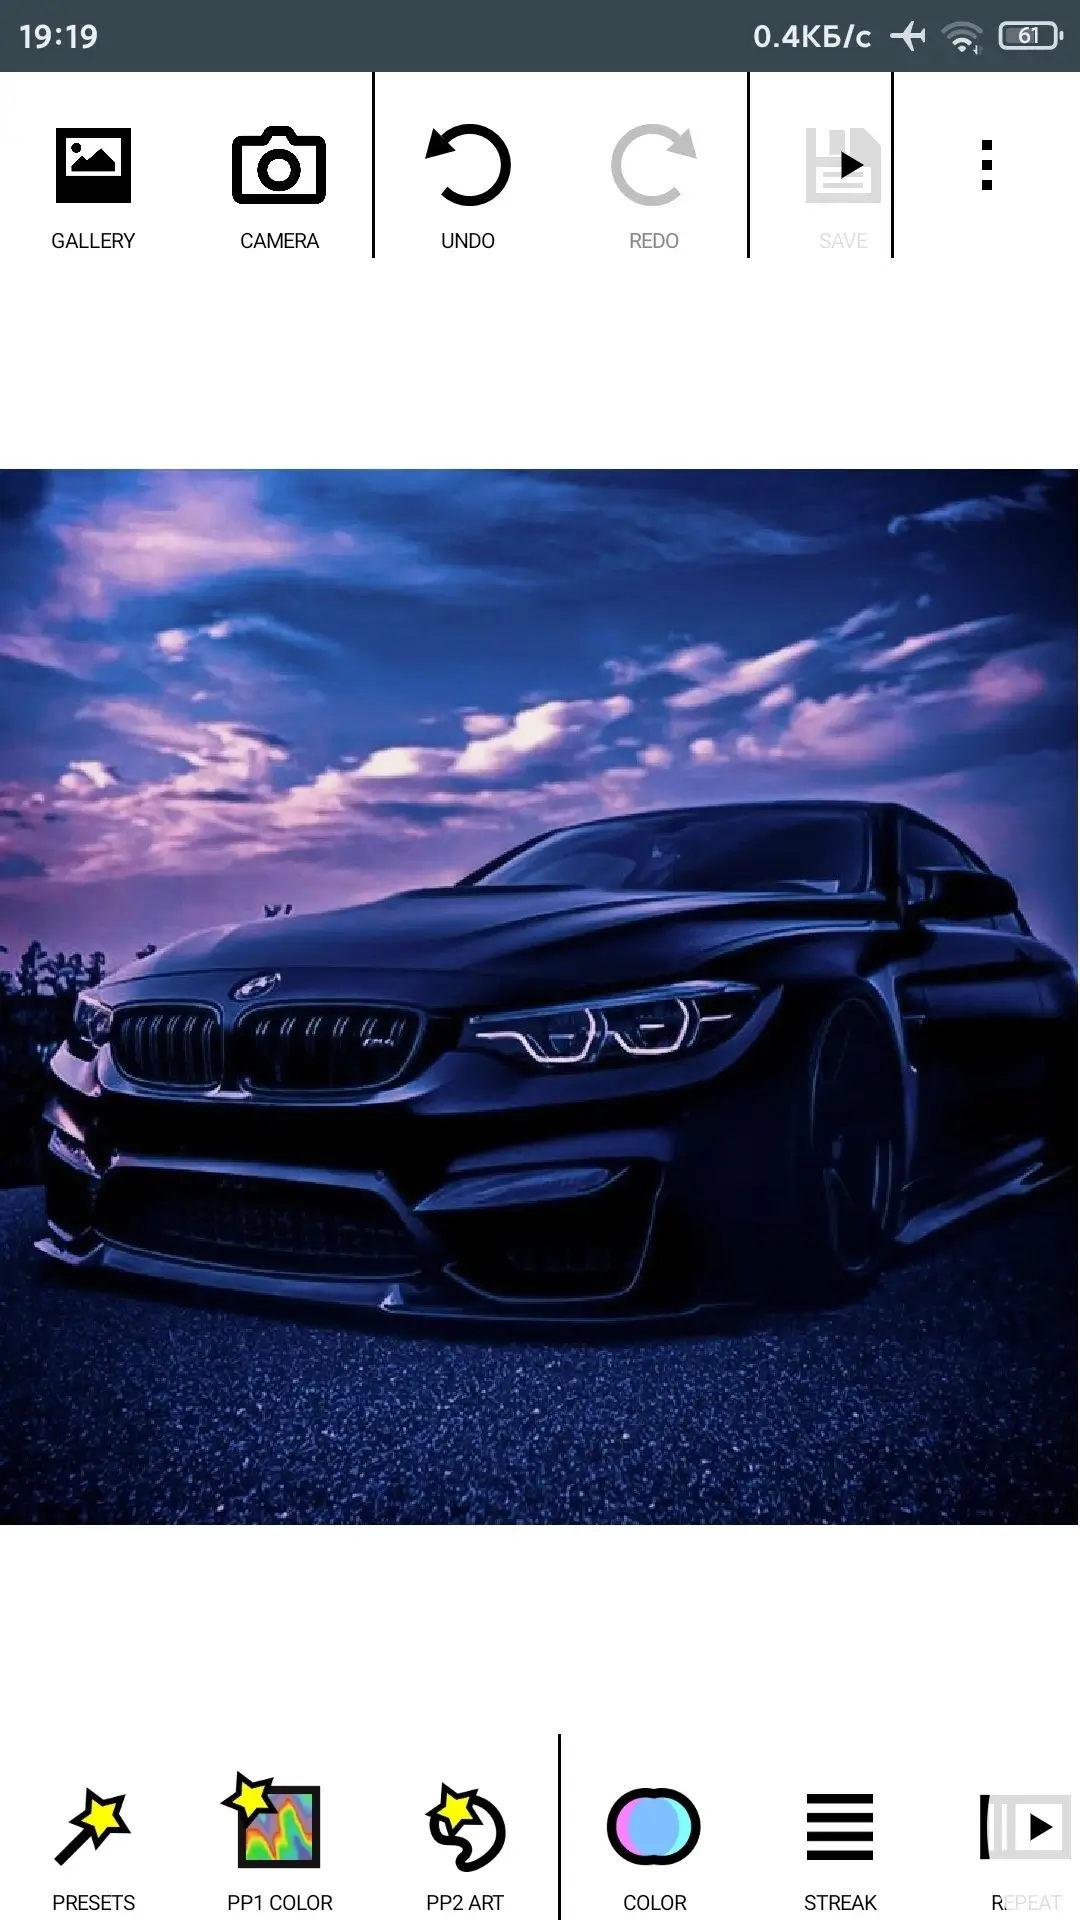
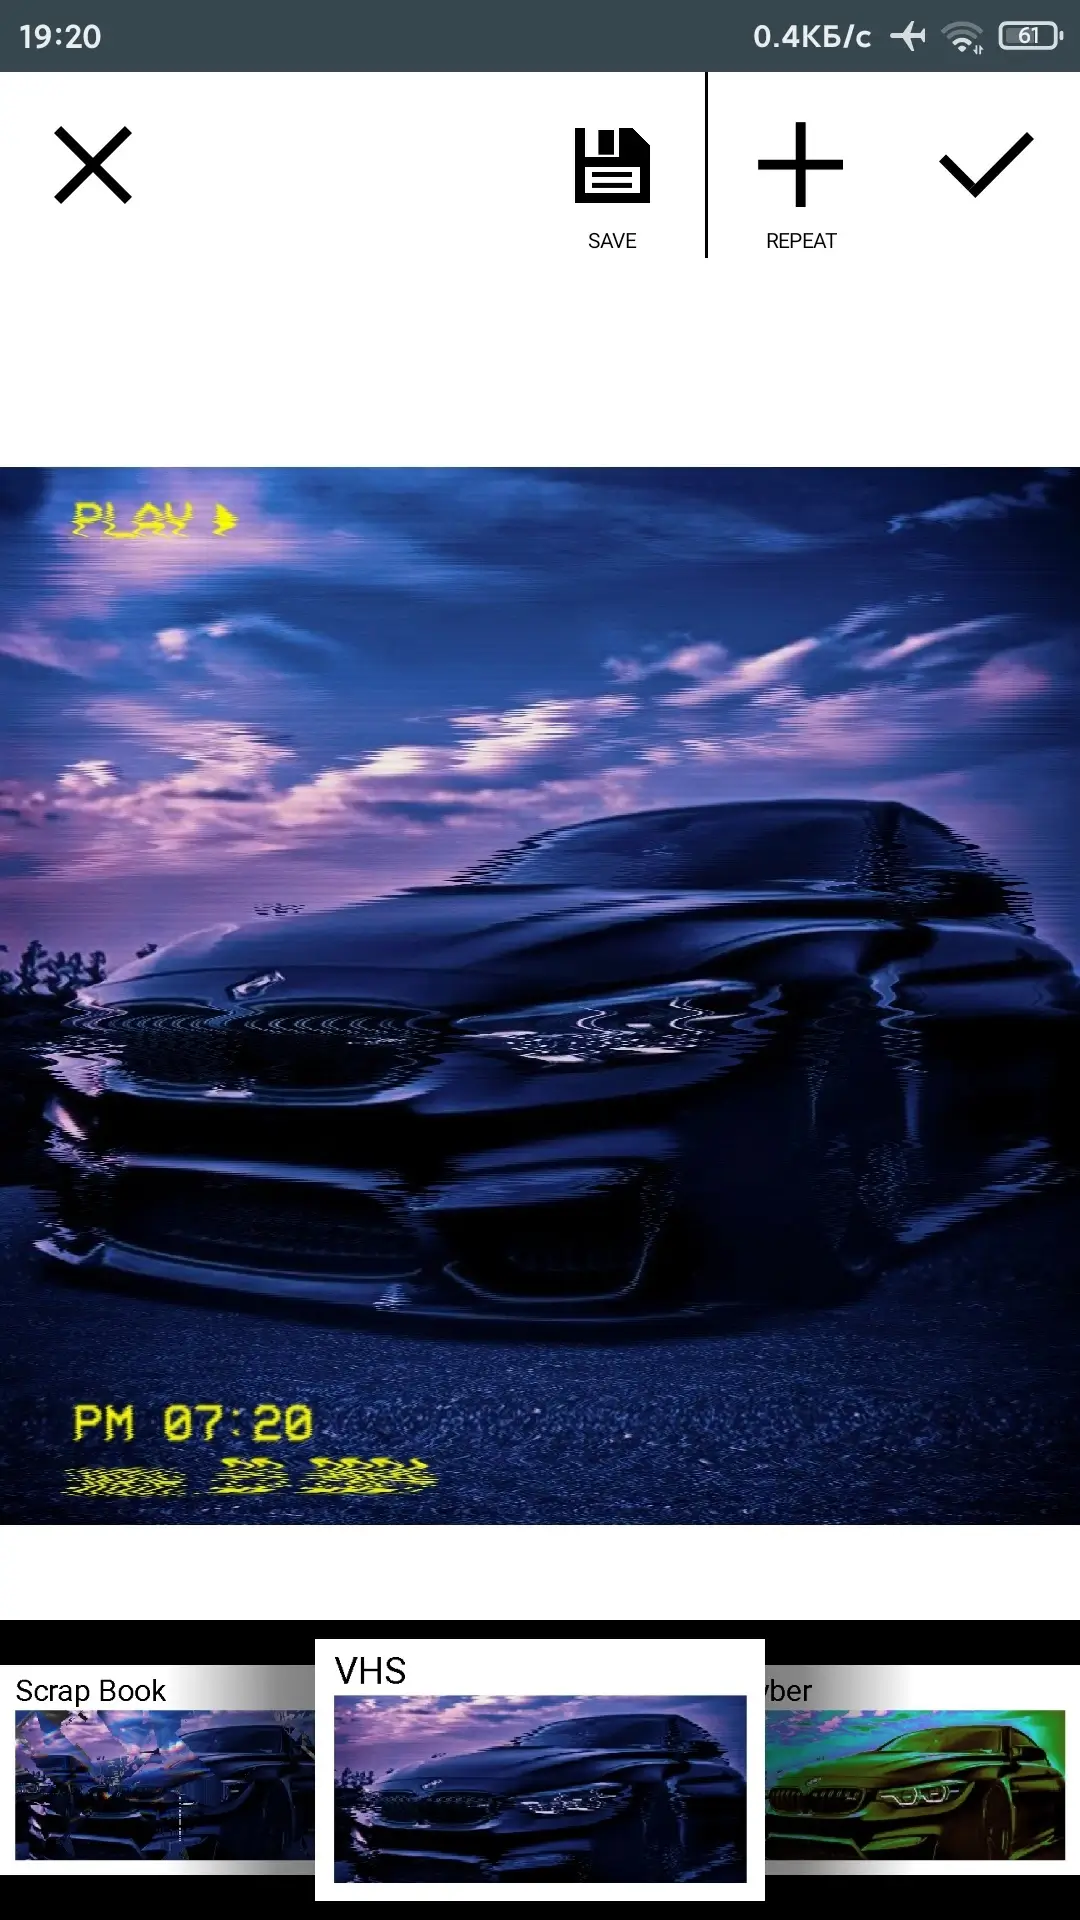
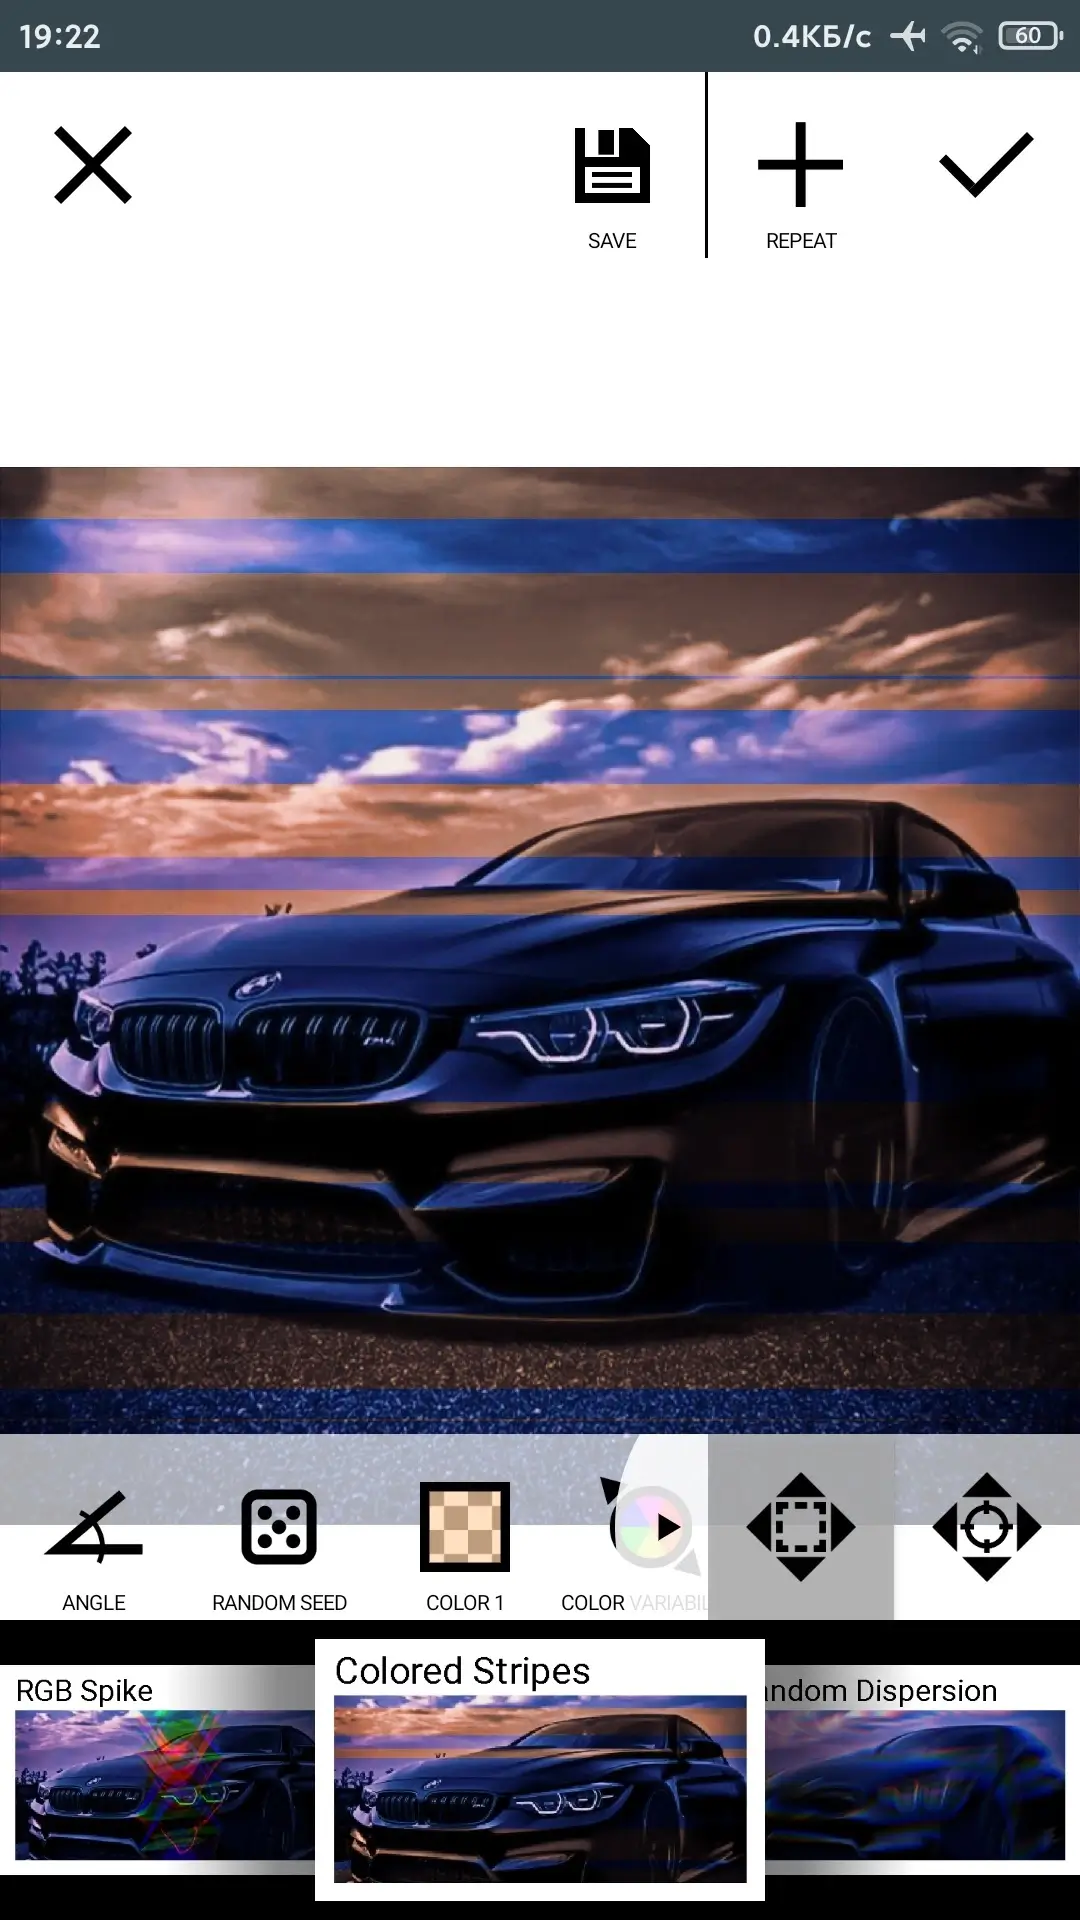
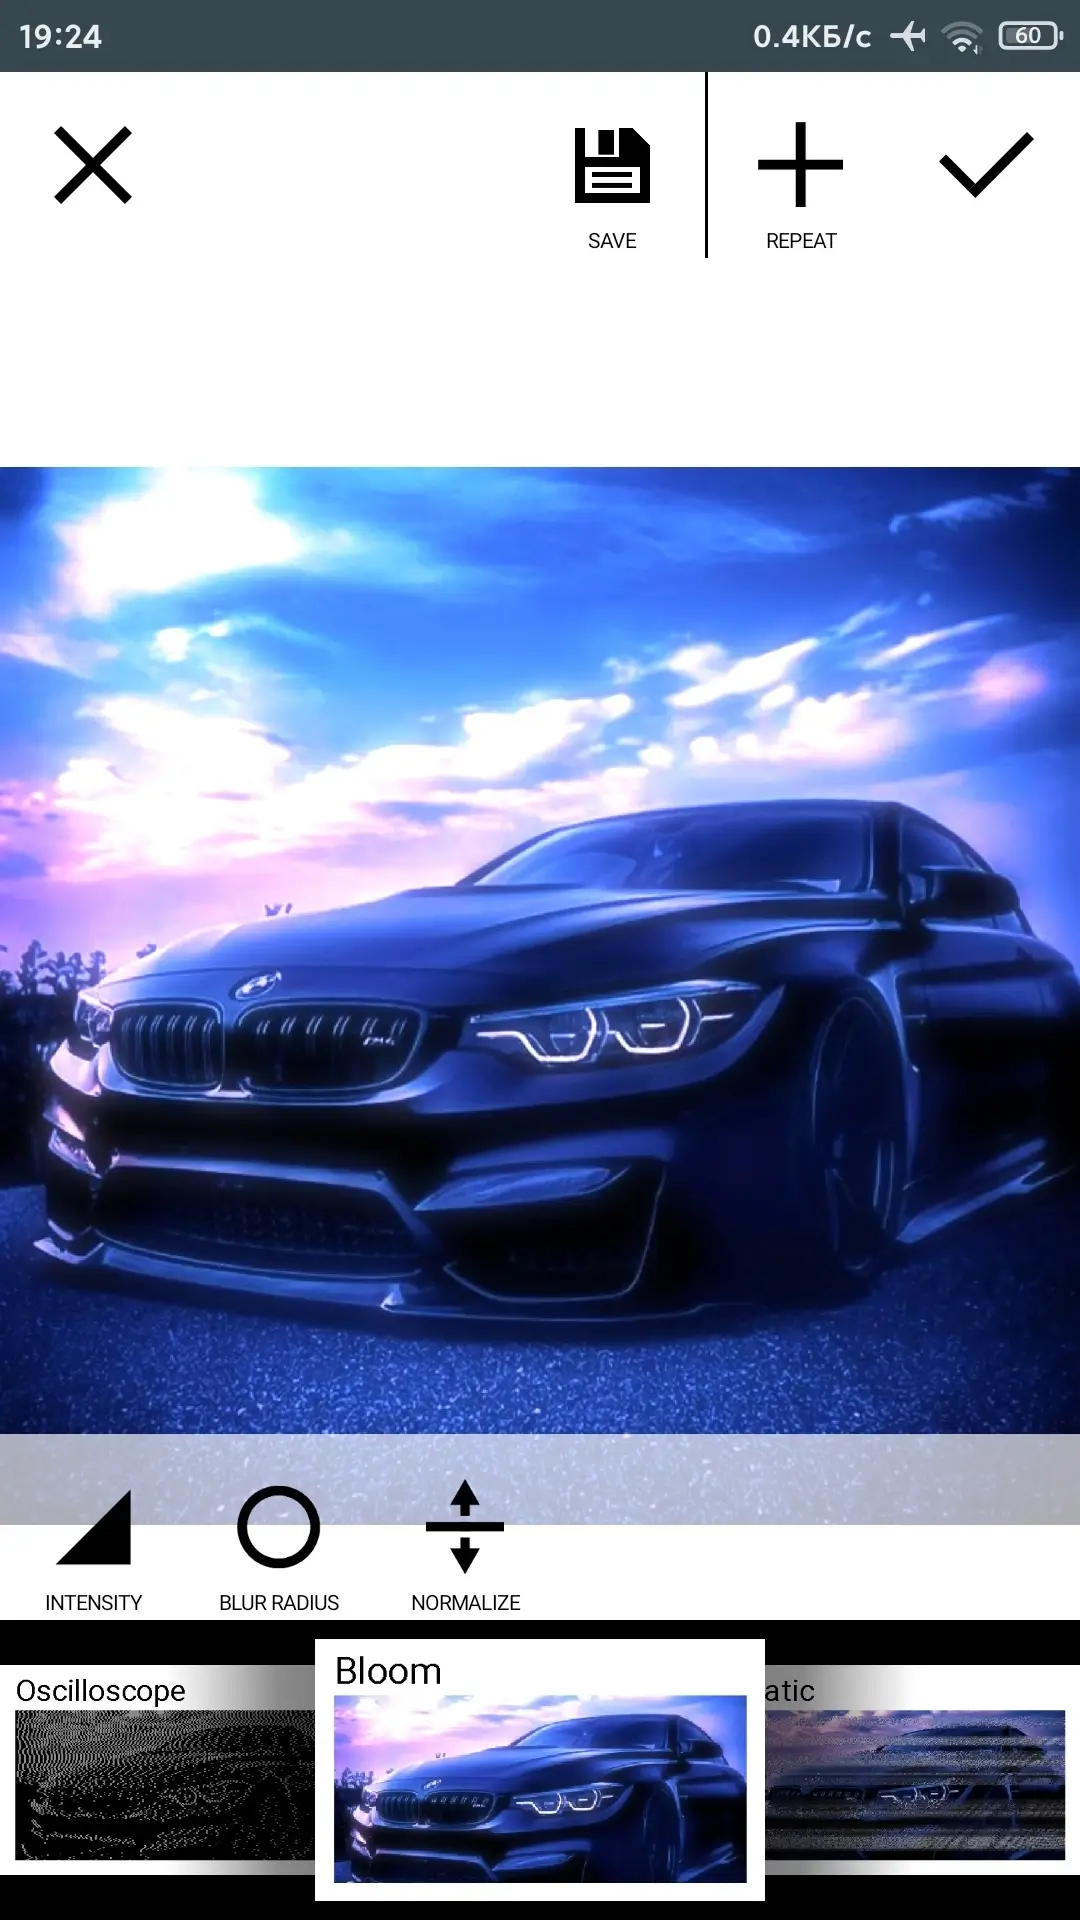
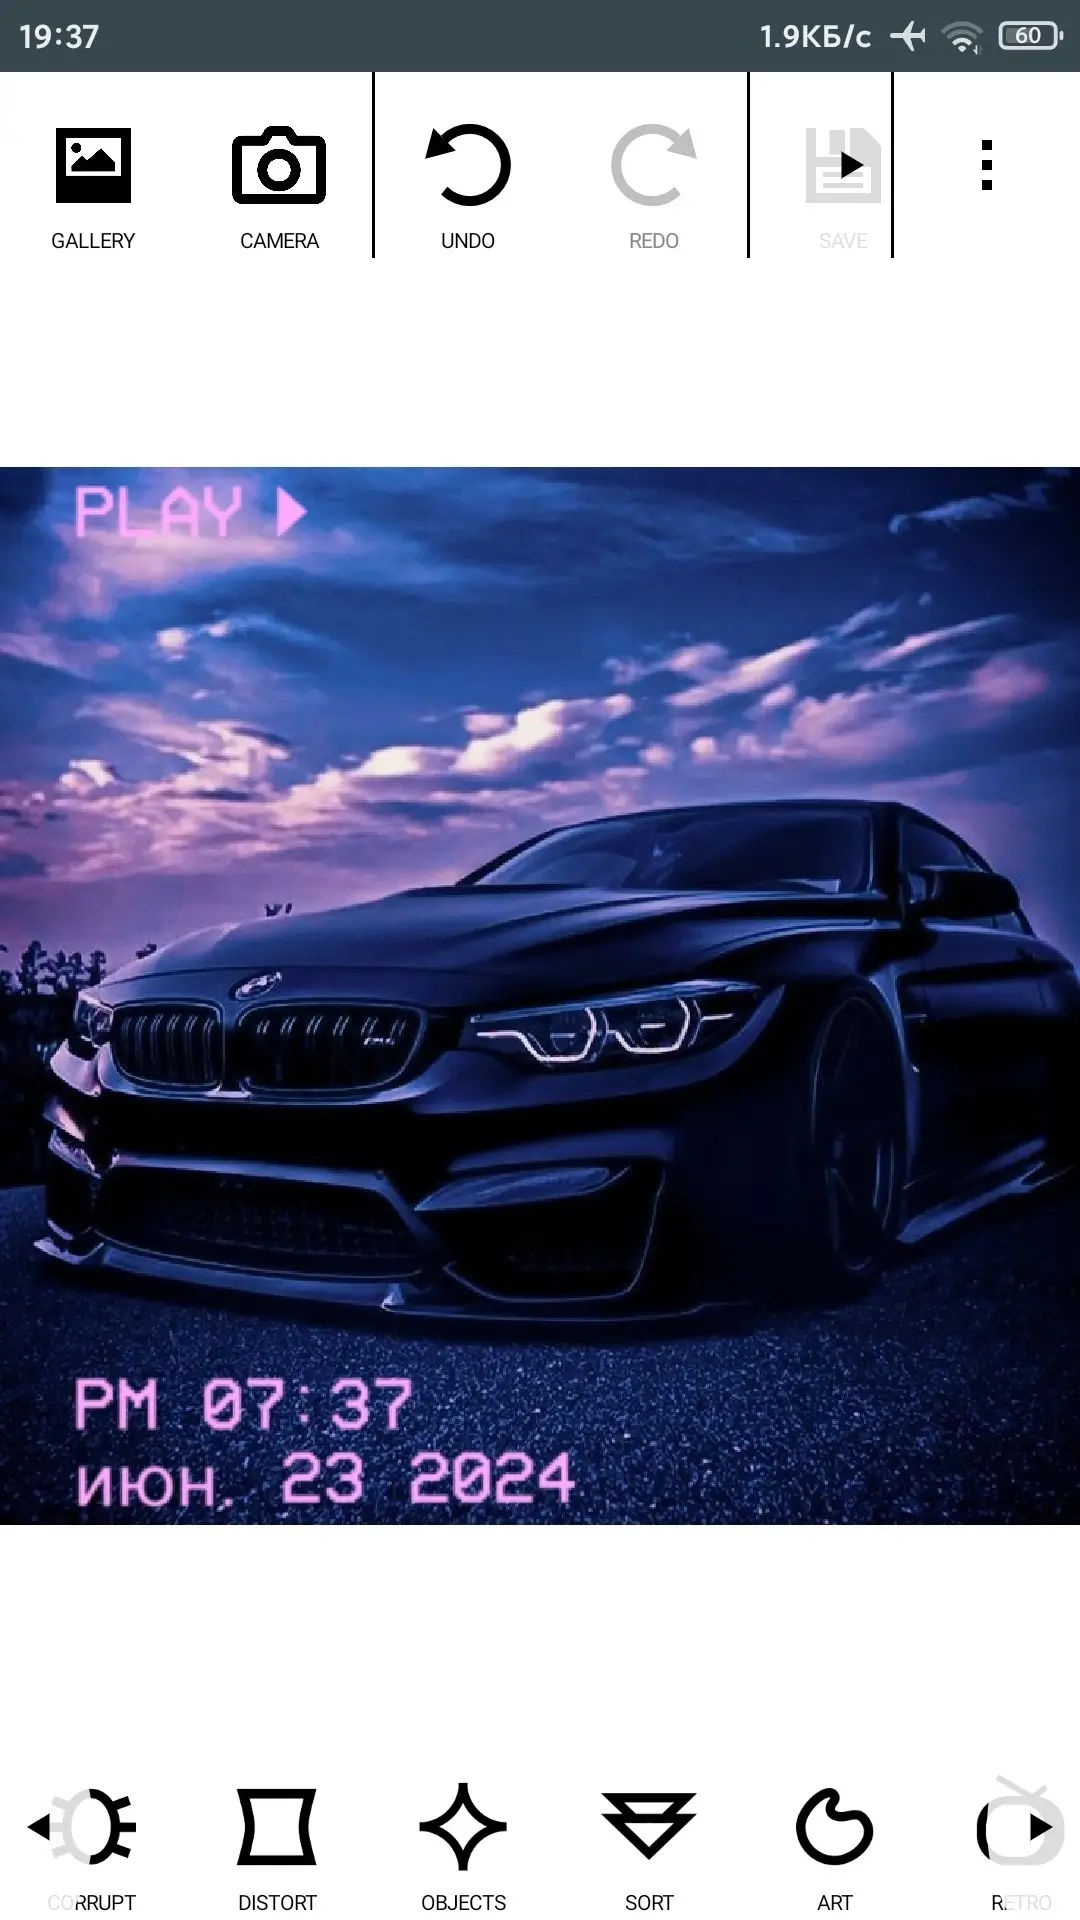
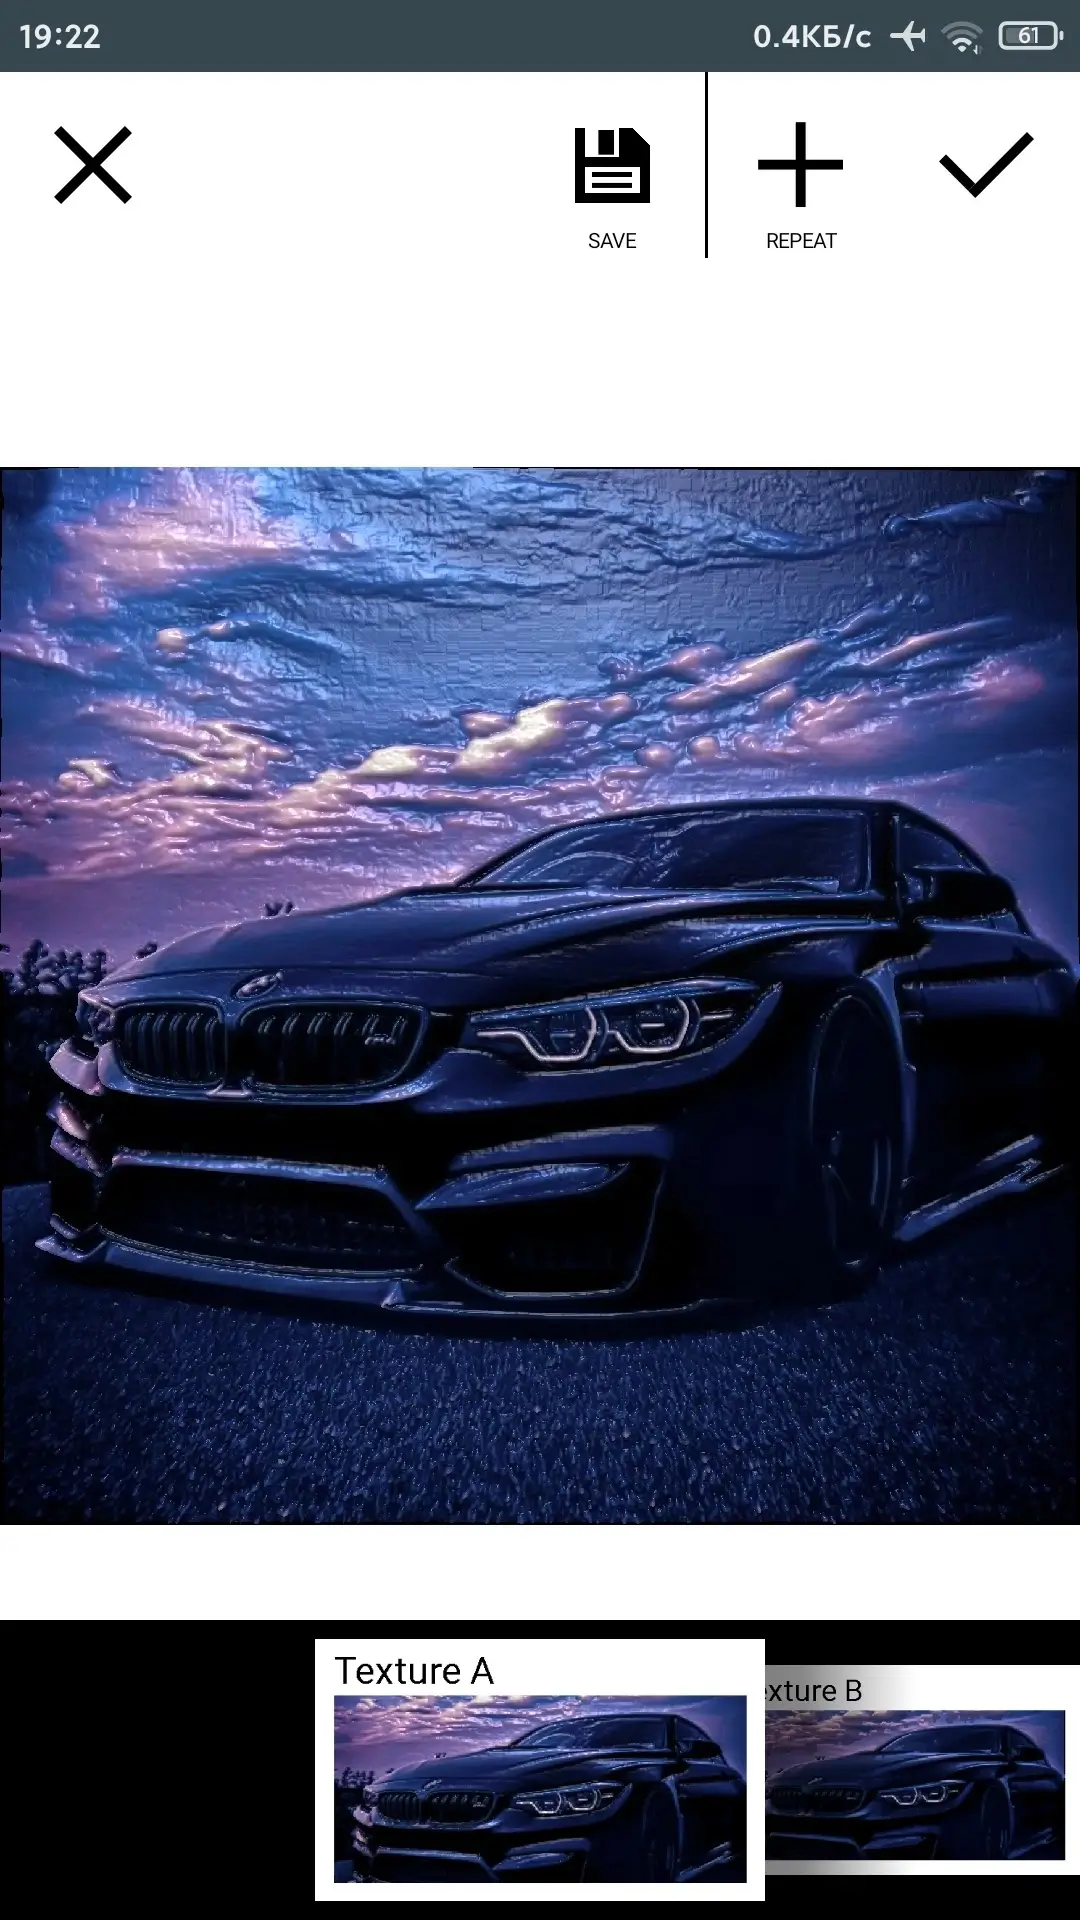
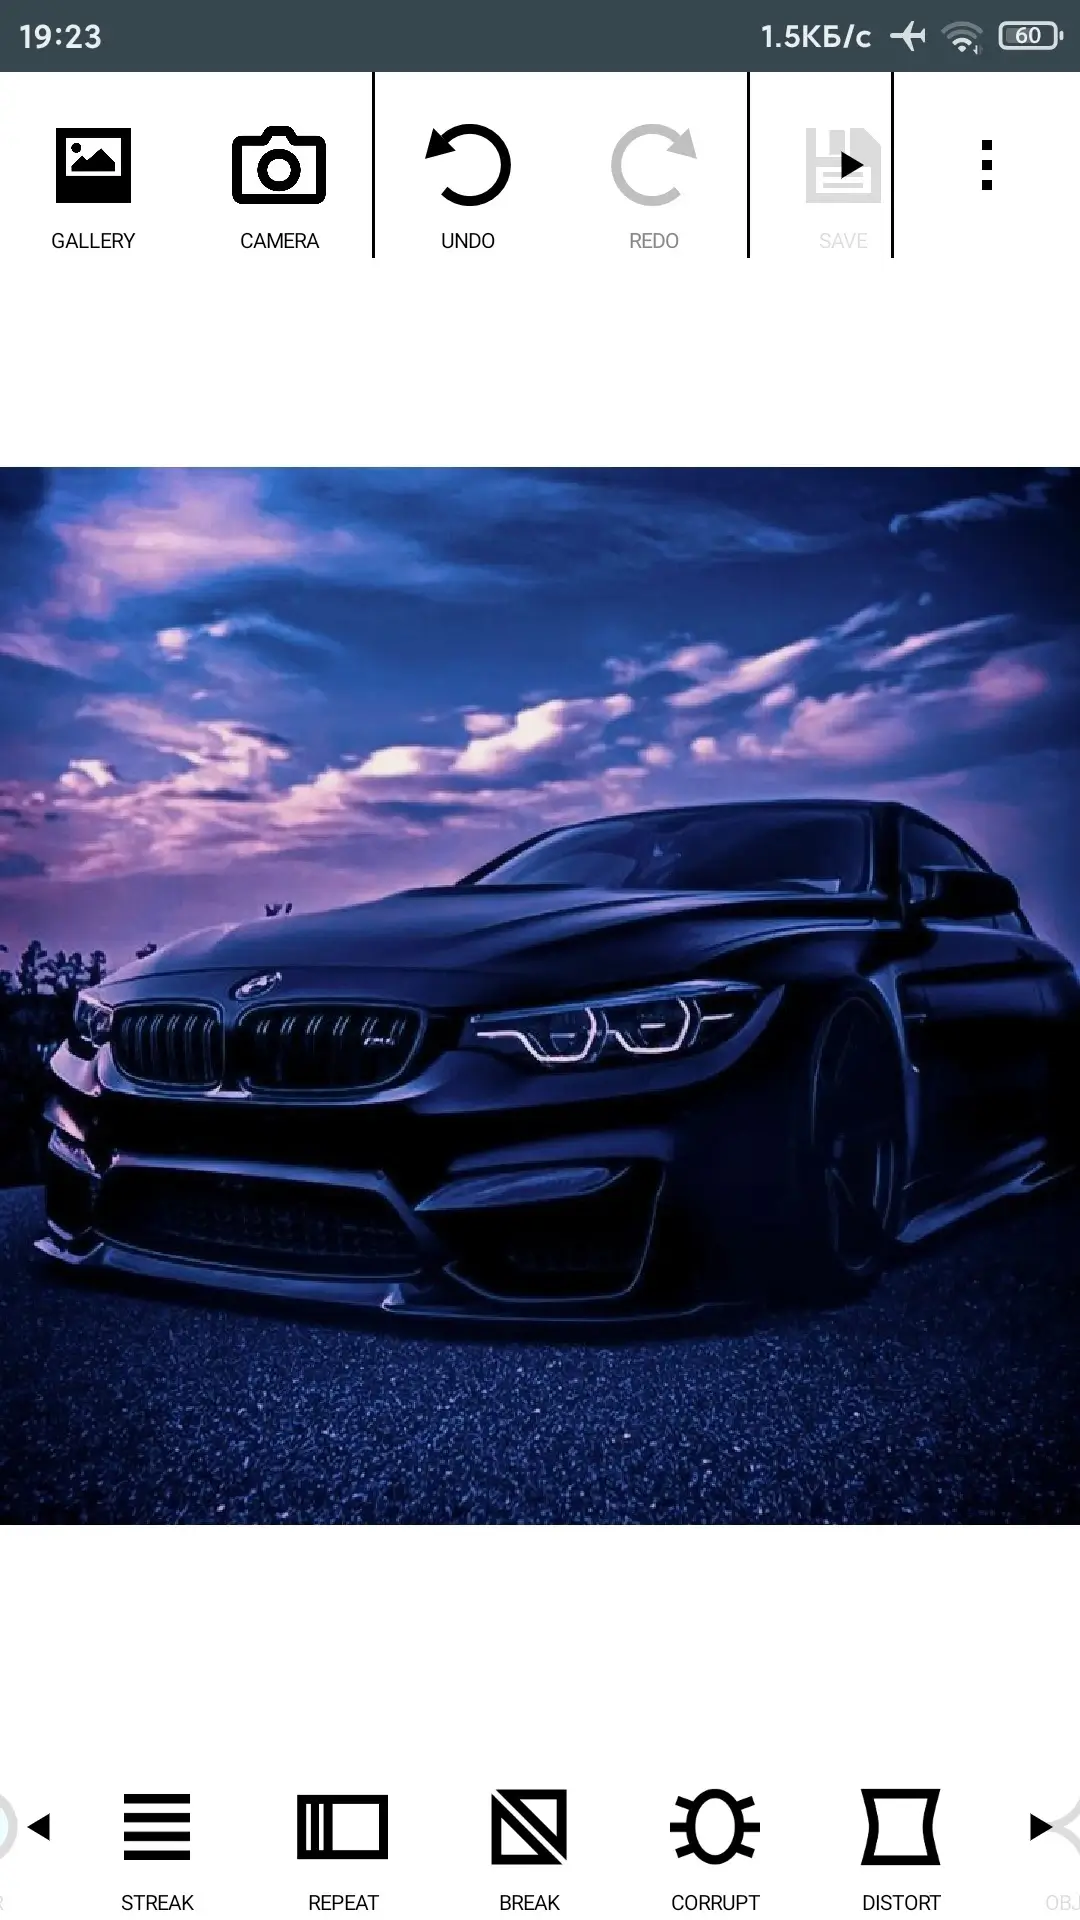
Glitch Lab (Max) - Большой ассортимент шикарных глитч-эффектов для изображений. Разнообразные эффекты, разбитые на категории, охватывают множество идей вокруг концепции цифровых помех на изображениях (Glitch Art). Каждая категория предлагает уникальные способы изменения изображений, открывая безграничные возможности для творчества художников и дизайнеров.
Программа обладает интуитивно понятным интерфейсом, позволяет сохранять файлы без потери качества и создавать увлекательную видео анимацию.
Всё это делает её отличным инструментом для тех, кто хочет создавать качественный, красивый и уникальный контент с минимальными усилиями.
Особенности приложения:
- Более 100 различных эффектов;
- Применение размытия, искажения, повторения;
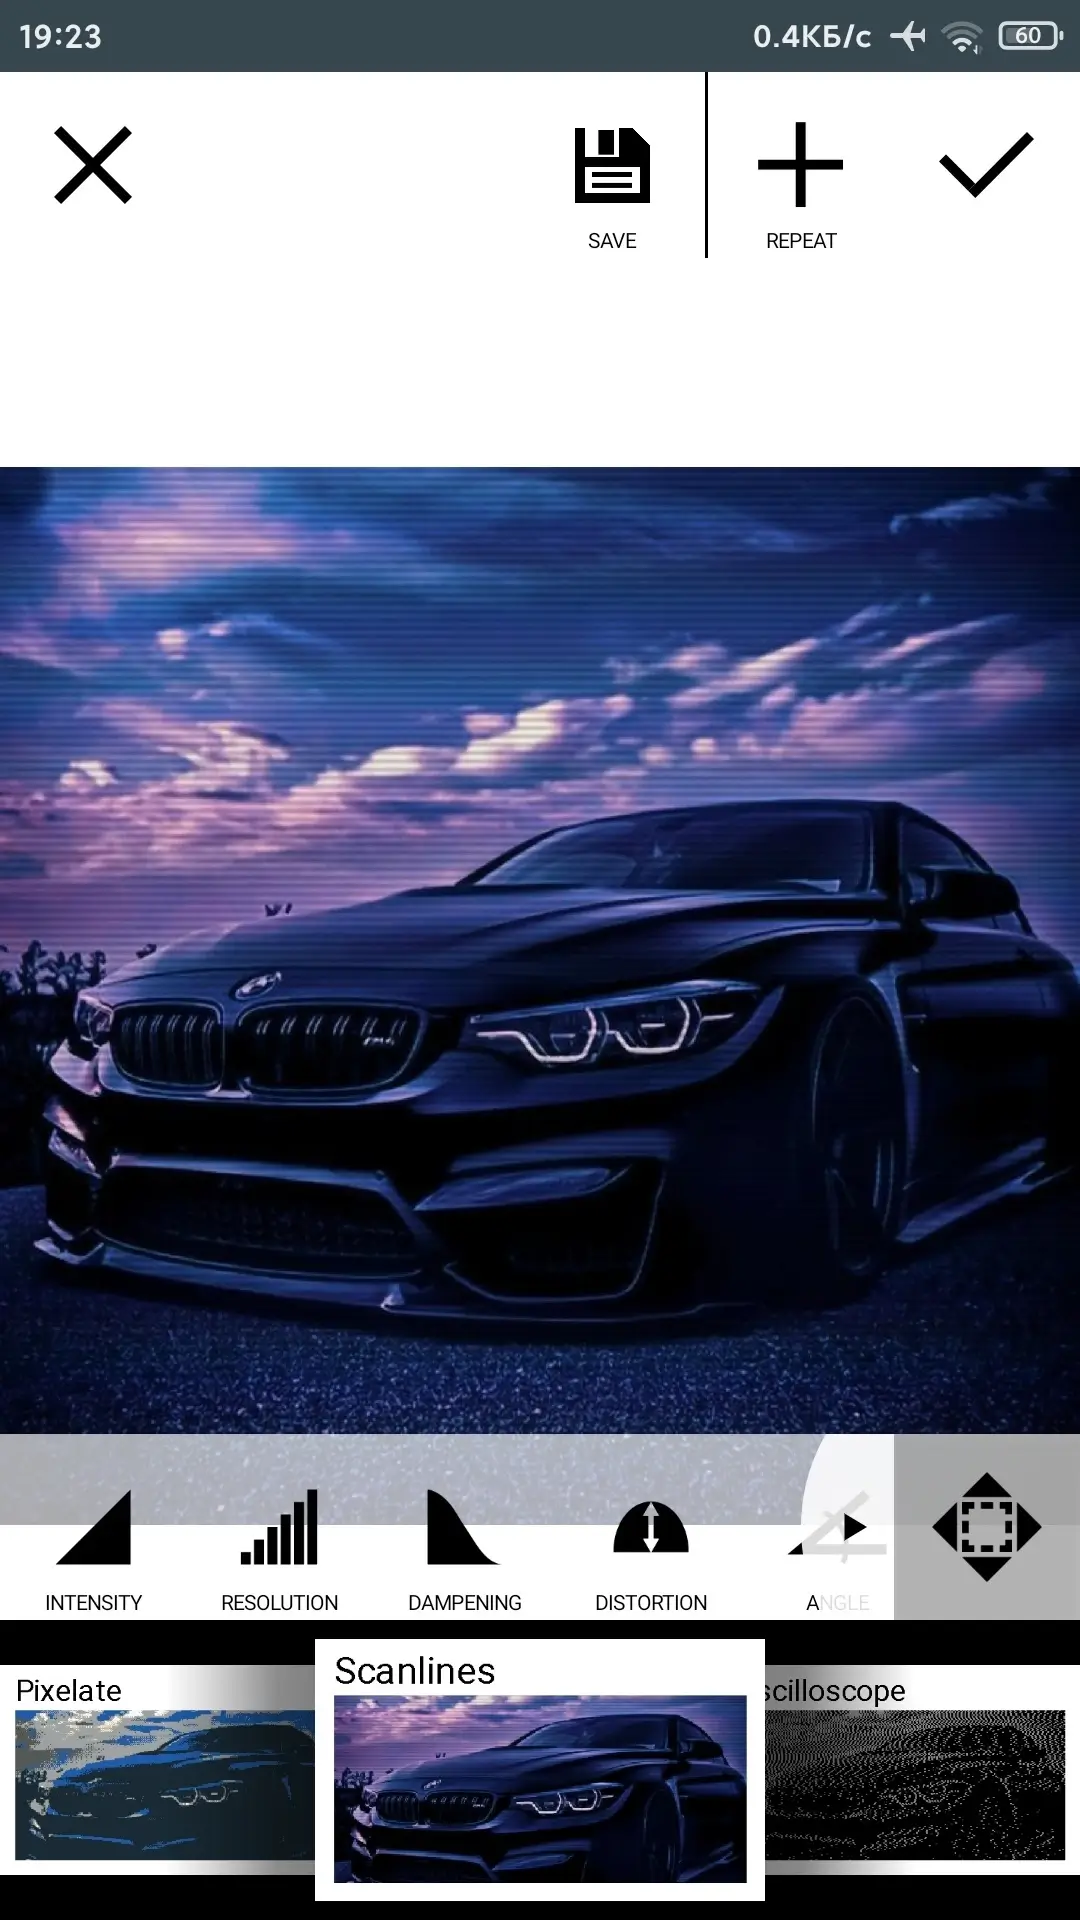
- Ретро-эффекты (пикселизация, сканирование и т.д.);
- Возможность стирания частей последнего применённого эффекта;
- 3D-эффекты (сферические, воксельные, гладкие поверхности и другие);
- Настройки области применения эффекта (доступно в настройках);
- Редактирование текста и добавление различных элементов;
- Неограниченные повтор или отмена действий;
- Использование художественных фильтров;
- Регулировка цвета.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Glitch Lab v1.7.4 (Max)
apk
62.09 Mb
42
Версия 1.7.4 (70)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
02.09.2026, 20:35
Файл
glitch_lab_v1_7_4_uni_modded_kill.apk
Имя
Glitch Lab
Пакет
com.ilixa.glitch
MD5
d87dfbc2a6a3dd70b35320d38a3a500c
SHA-1
1422aa838af437c68681e3ddb9cacce14afd9736
SHA-256
f0dd5500e4b1b759203ca008136c1c129d7c06fb8c372662769197f1e098f83e
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61