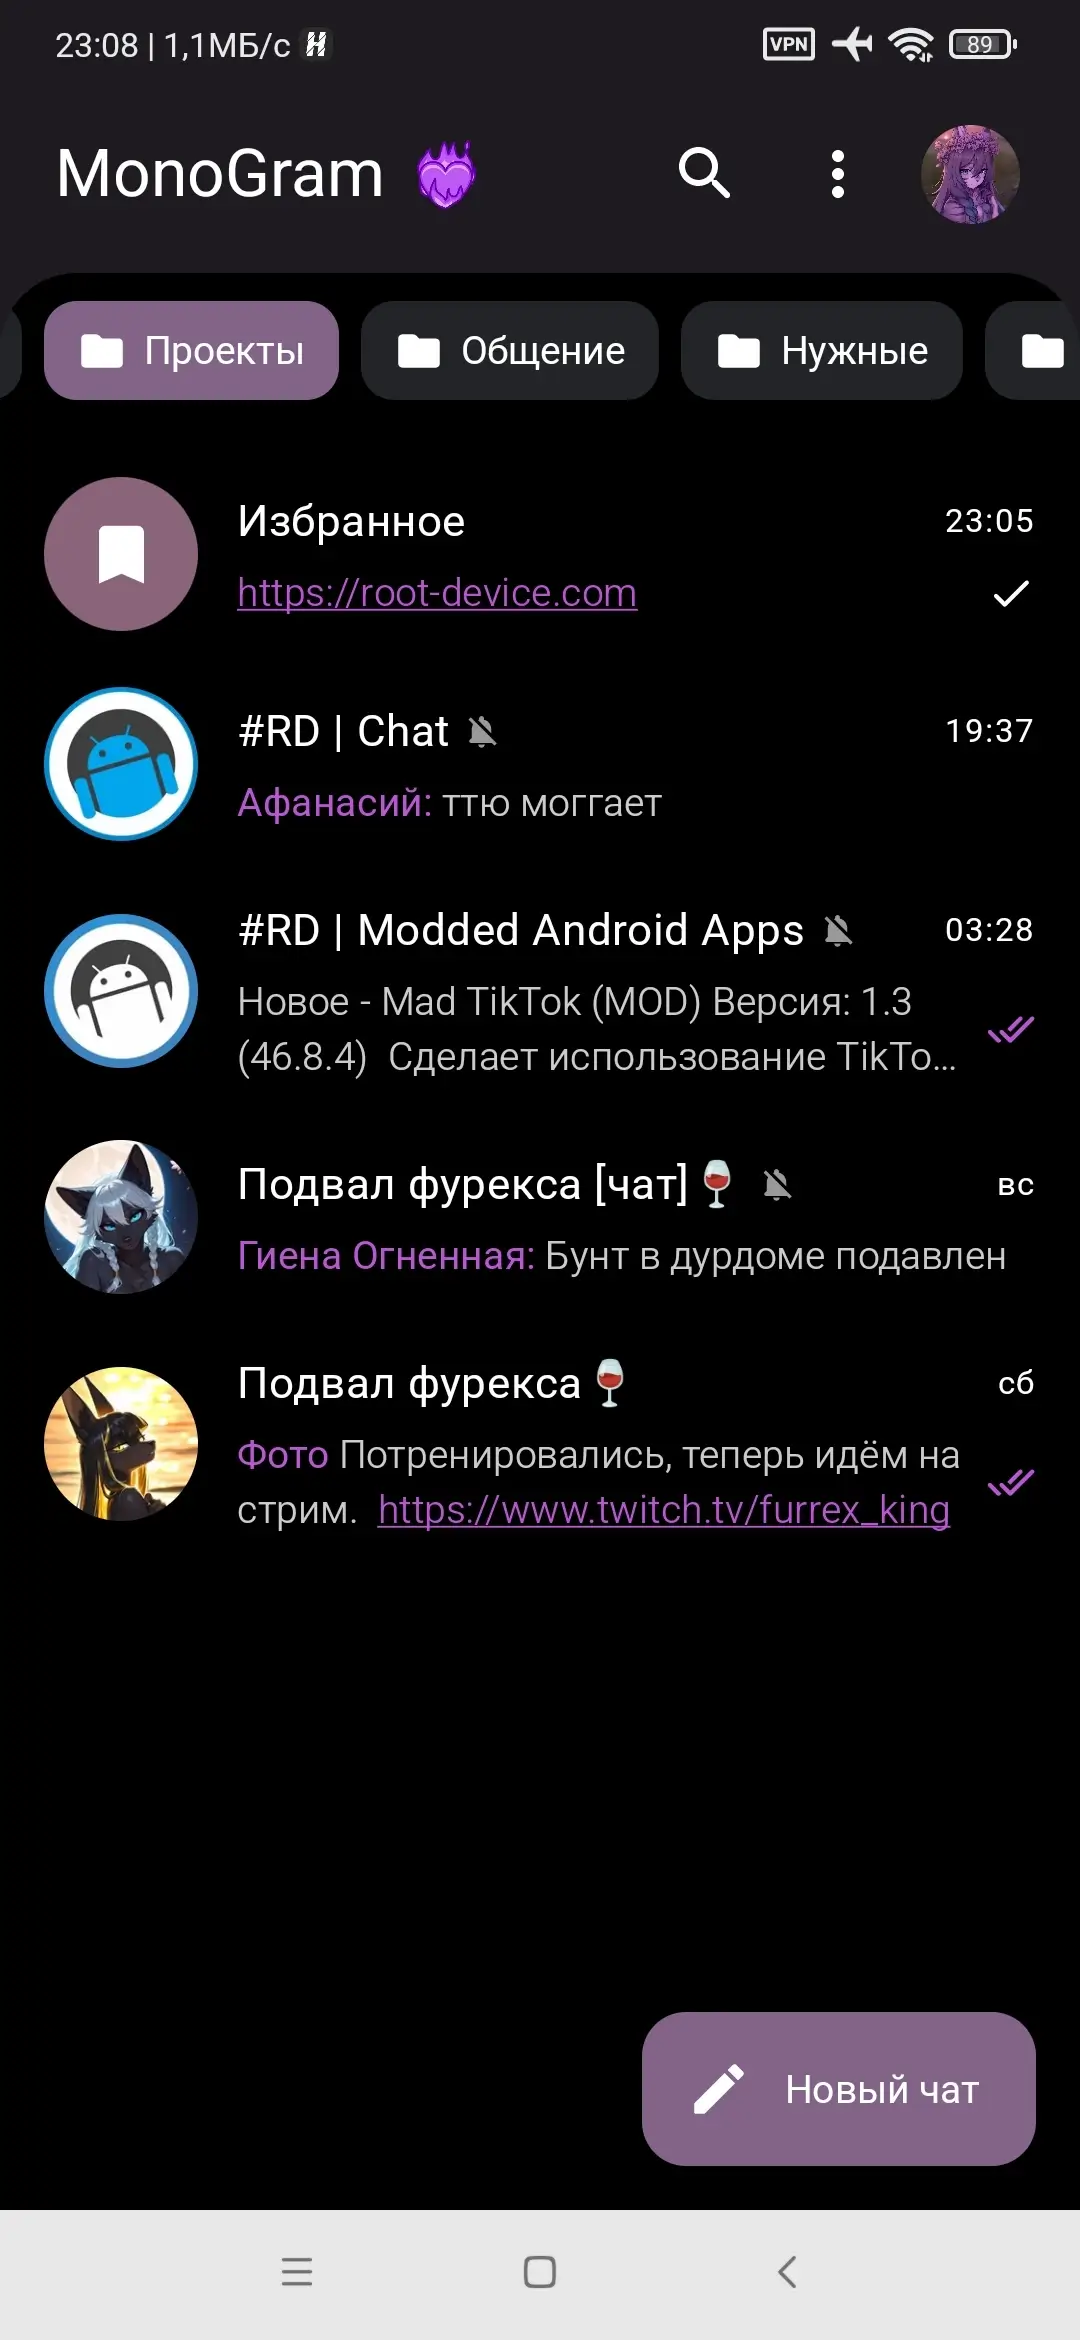
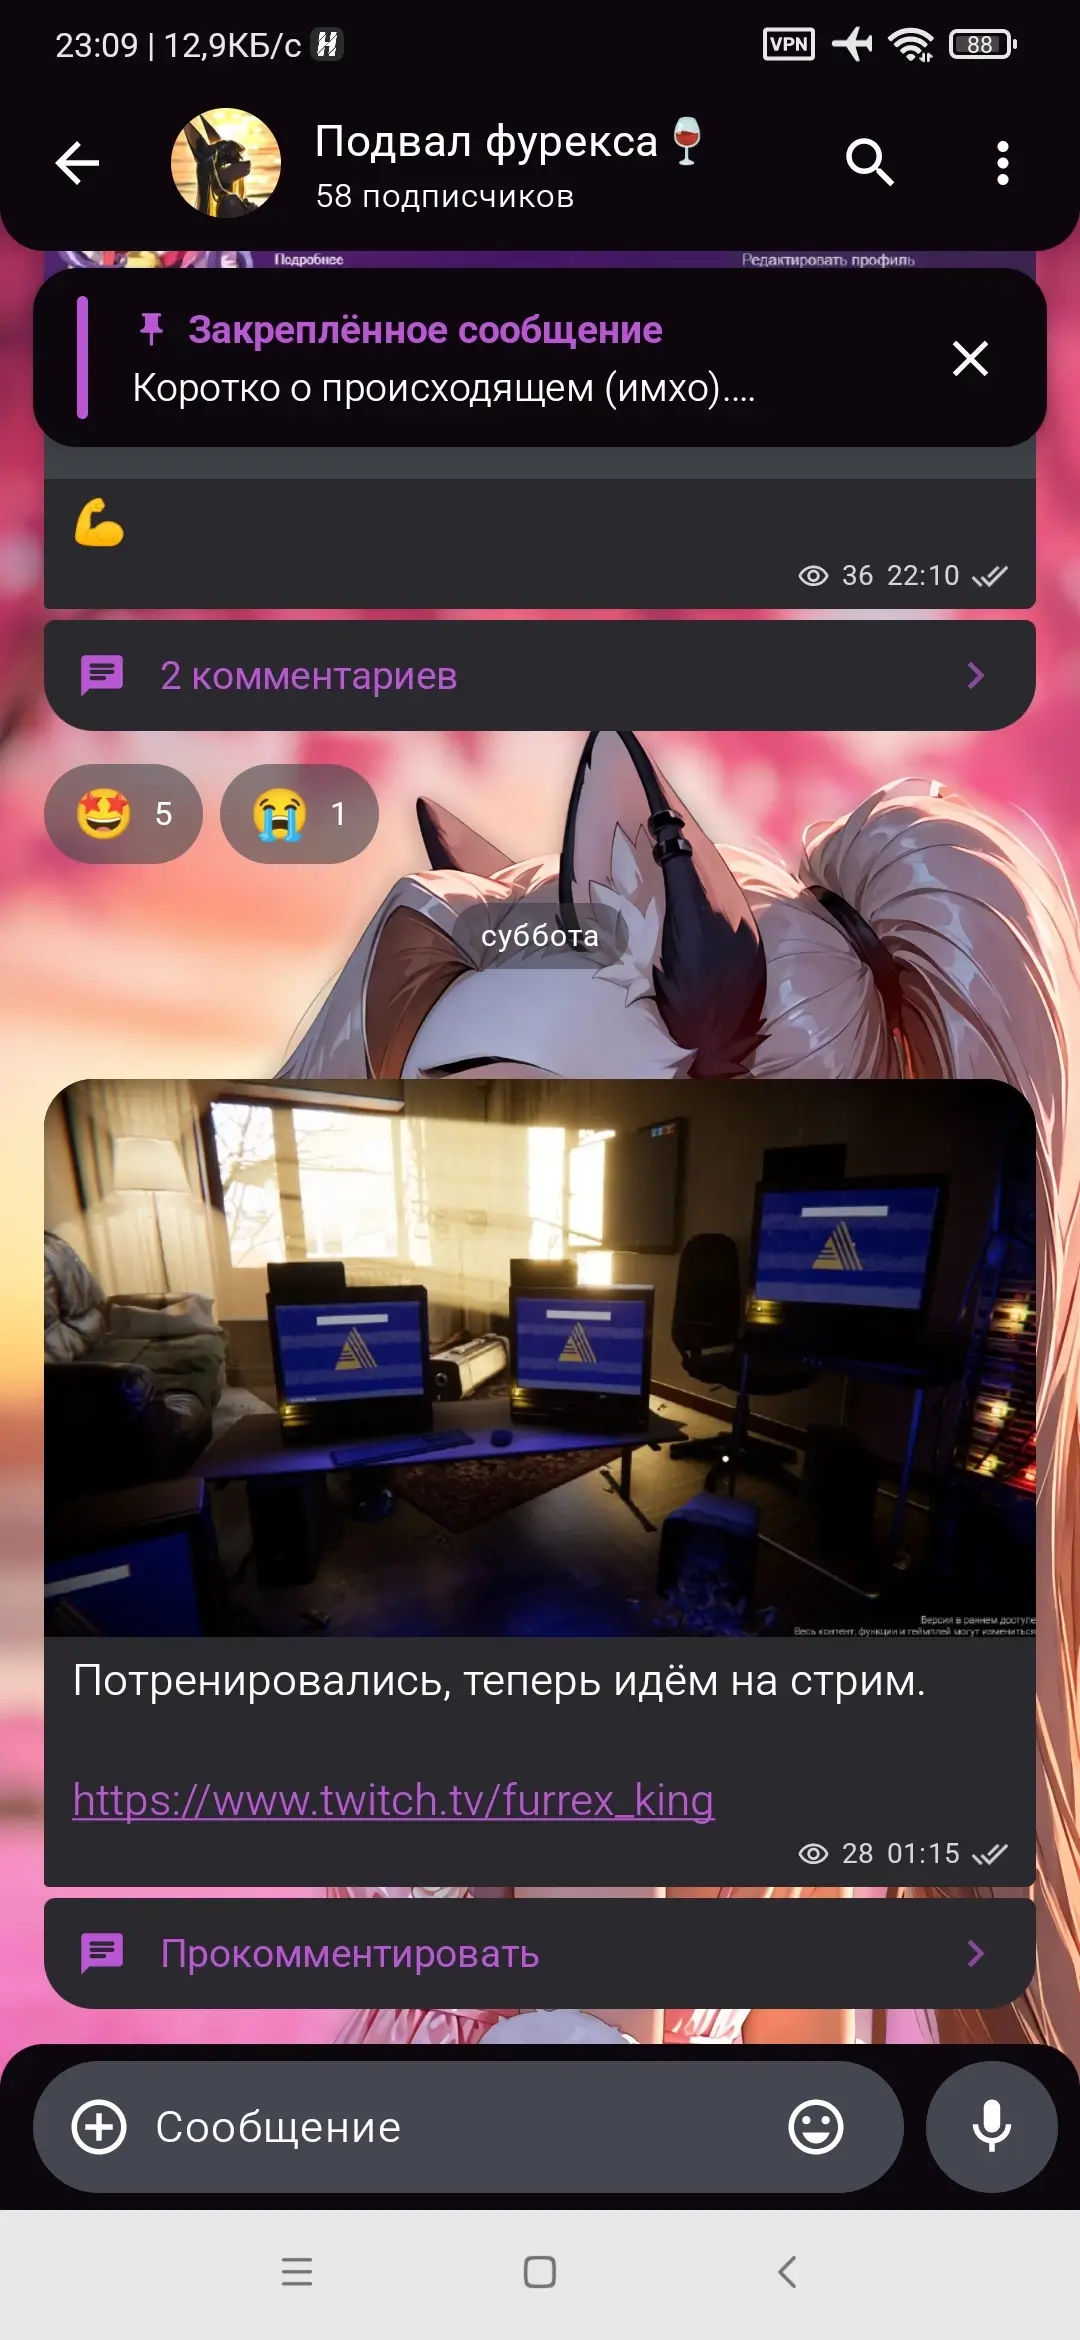
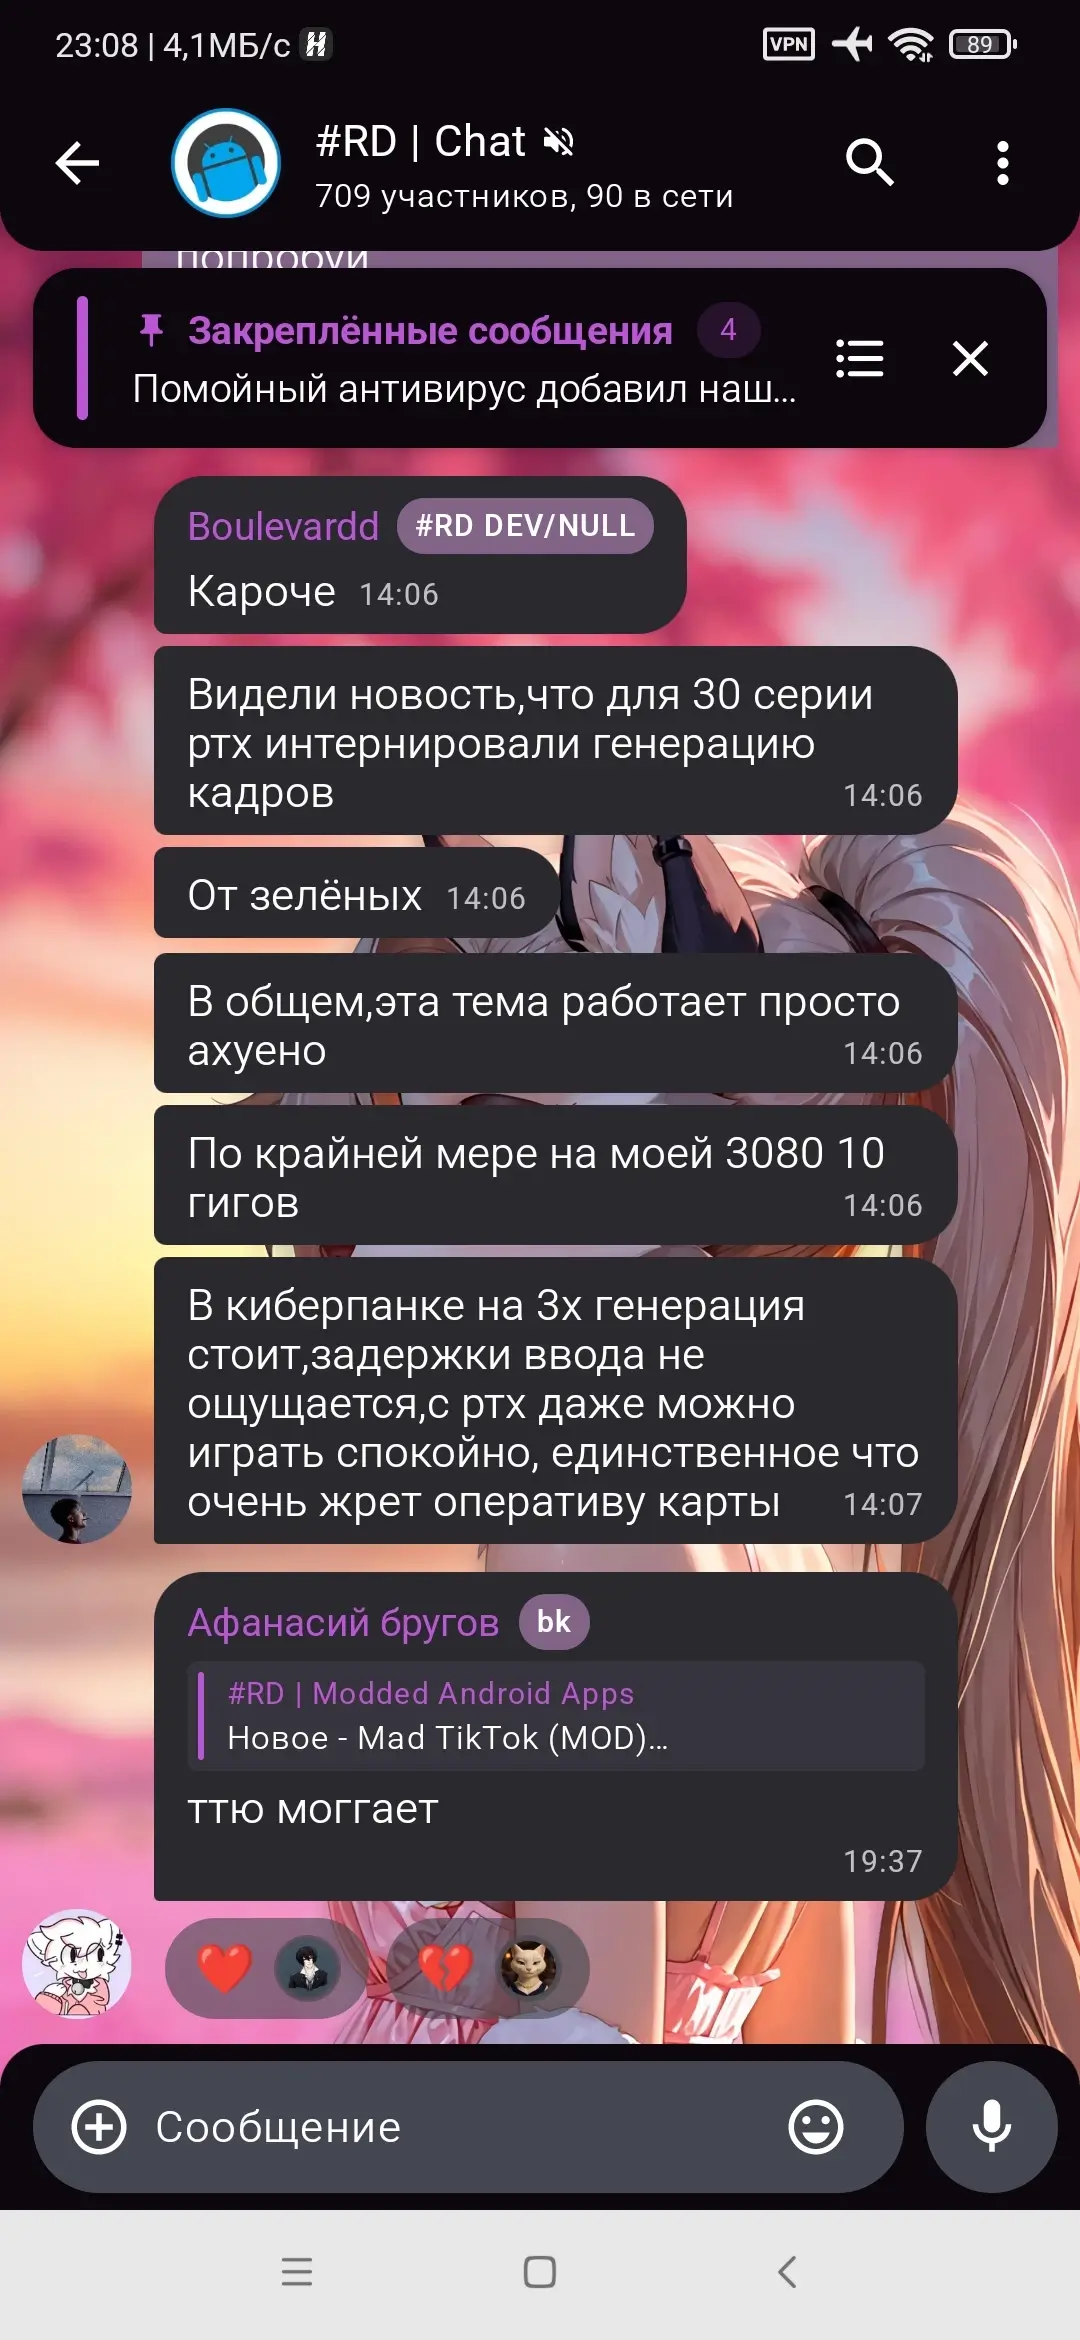
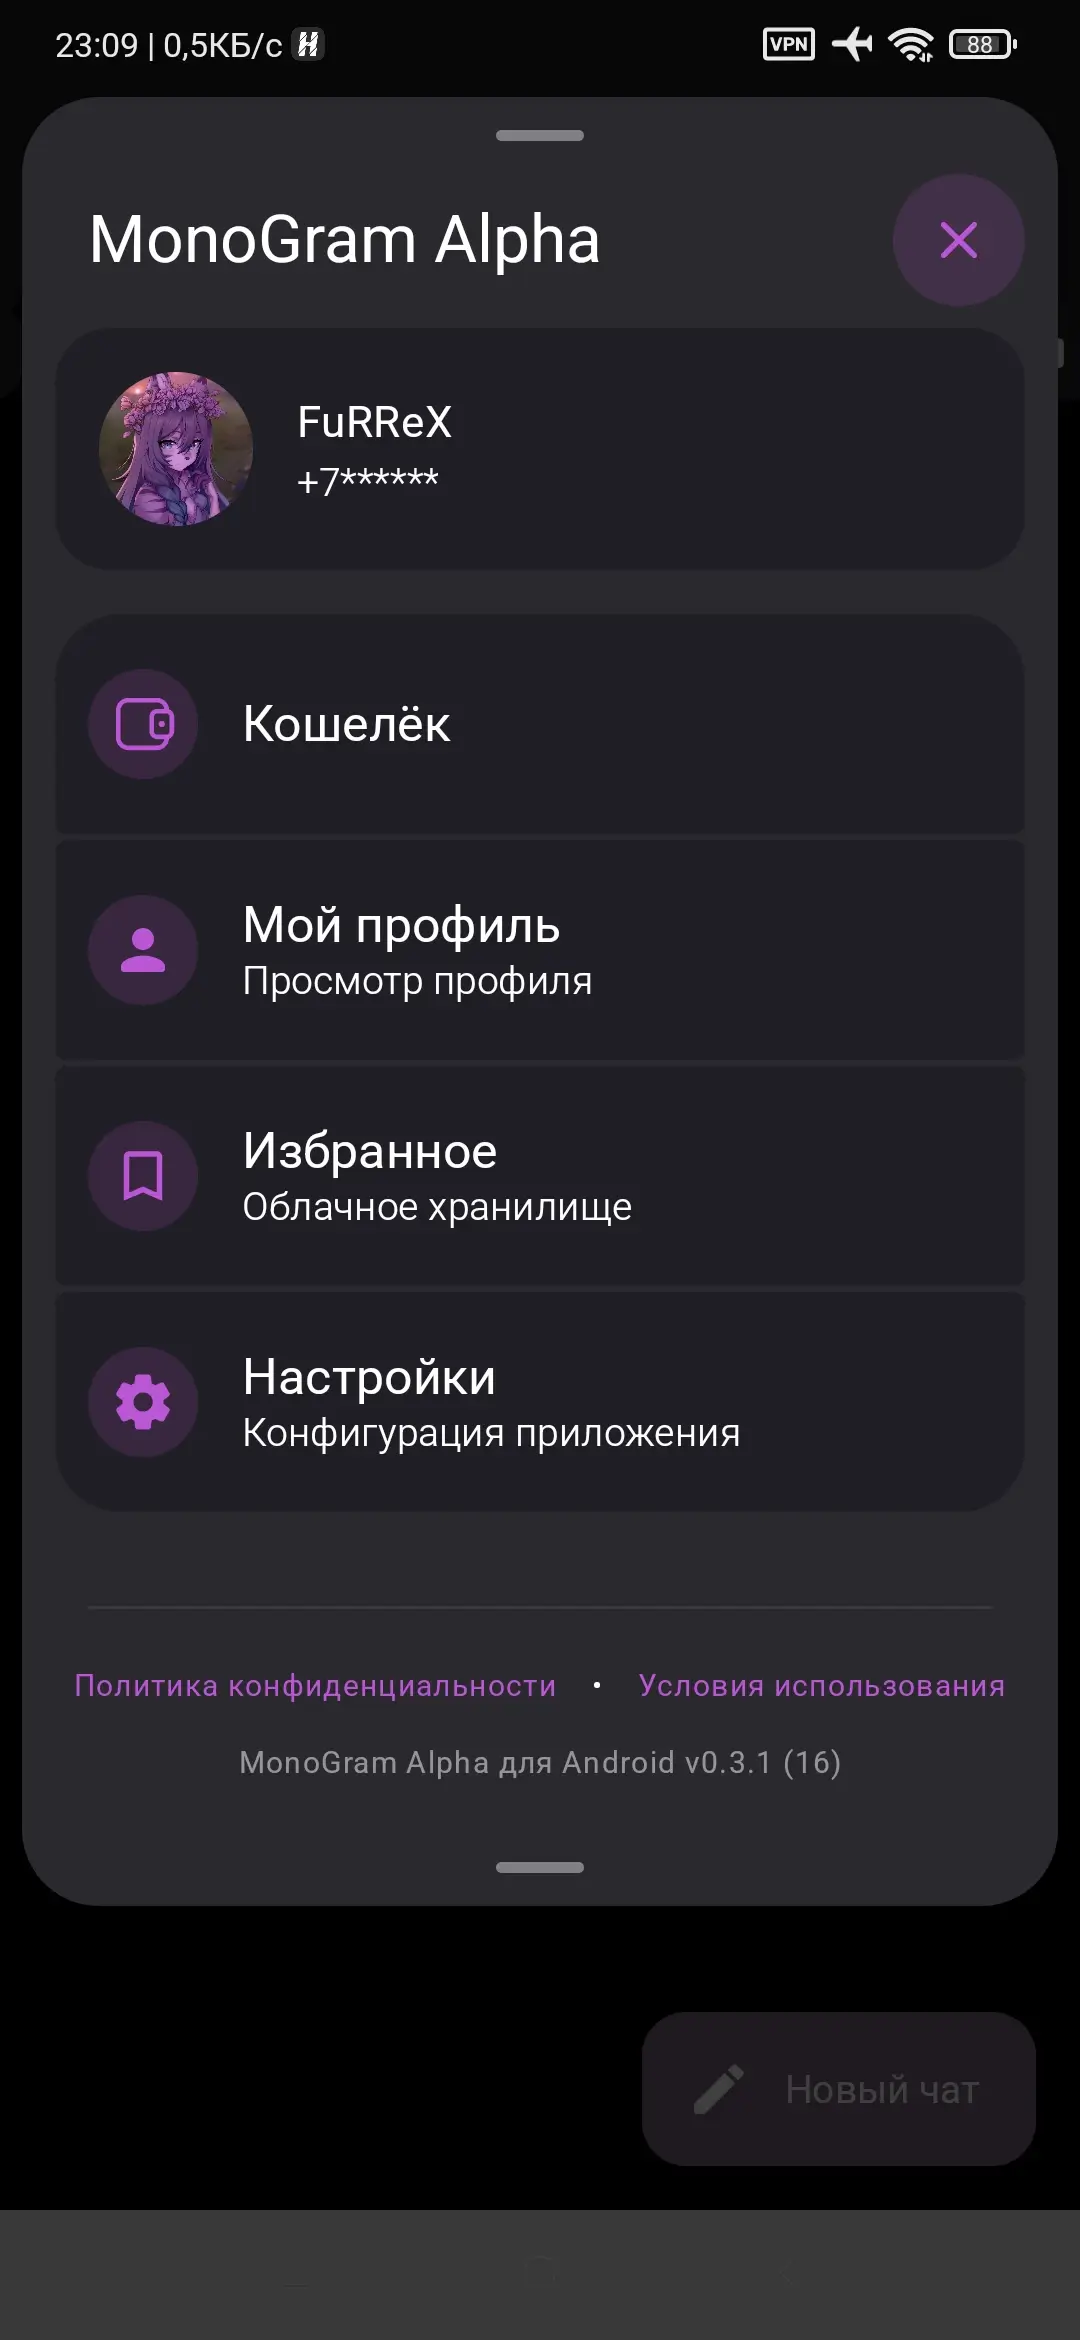
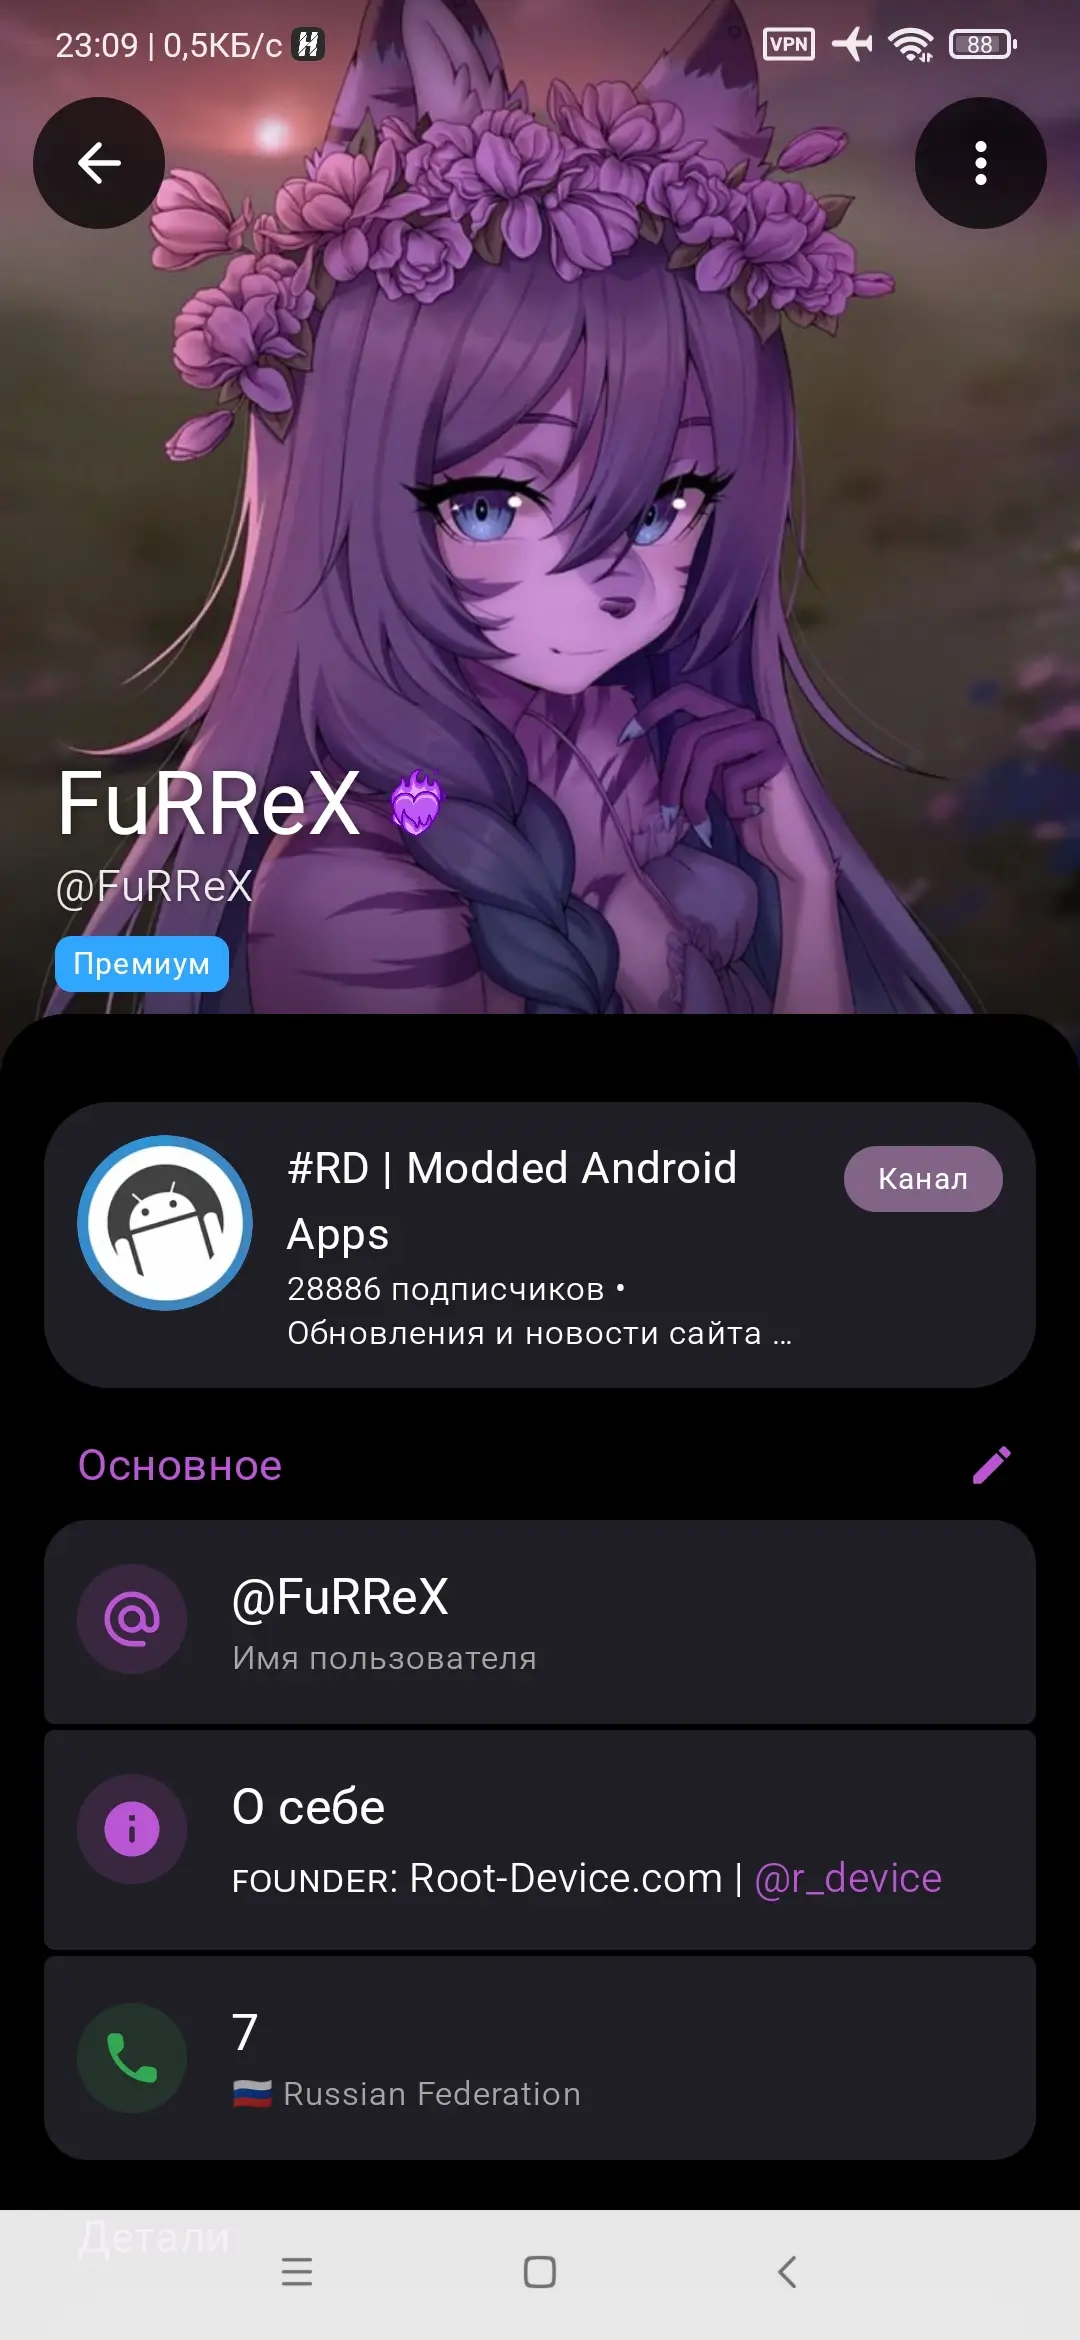
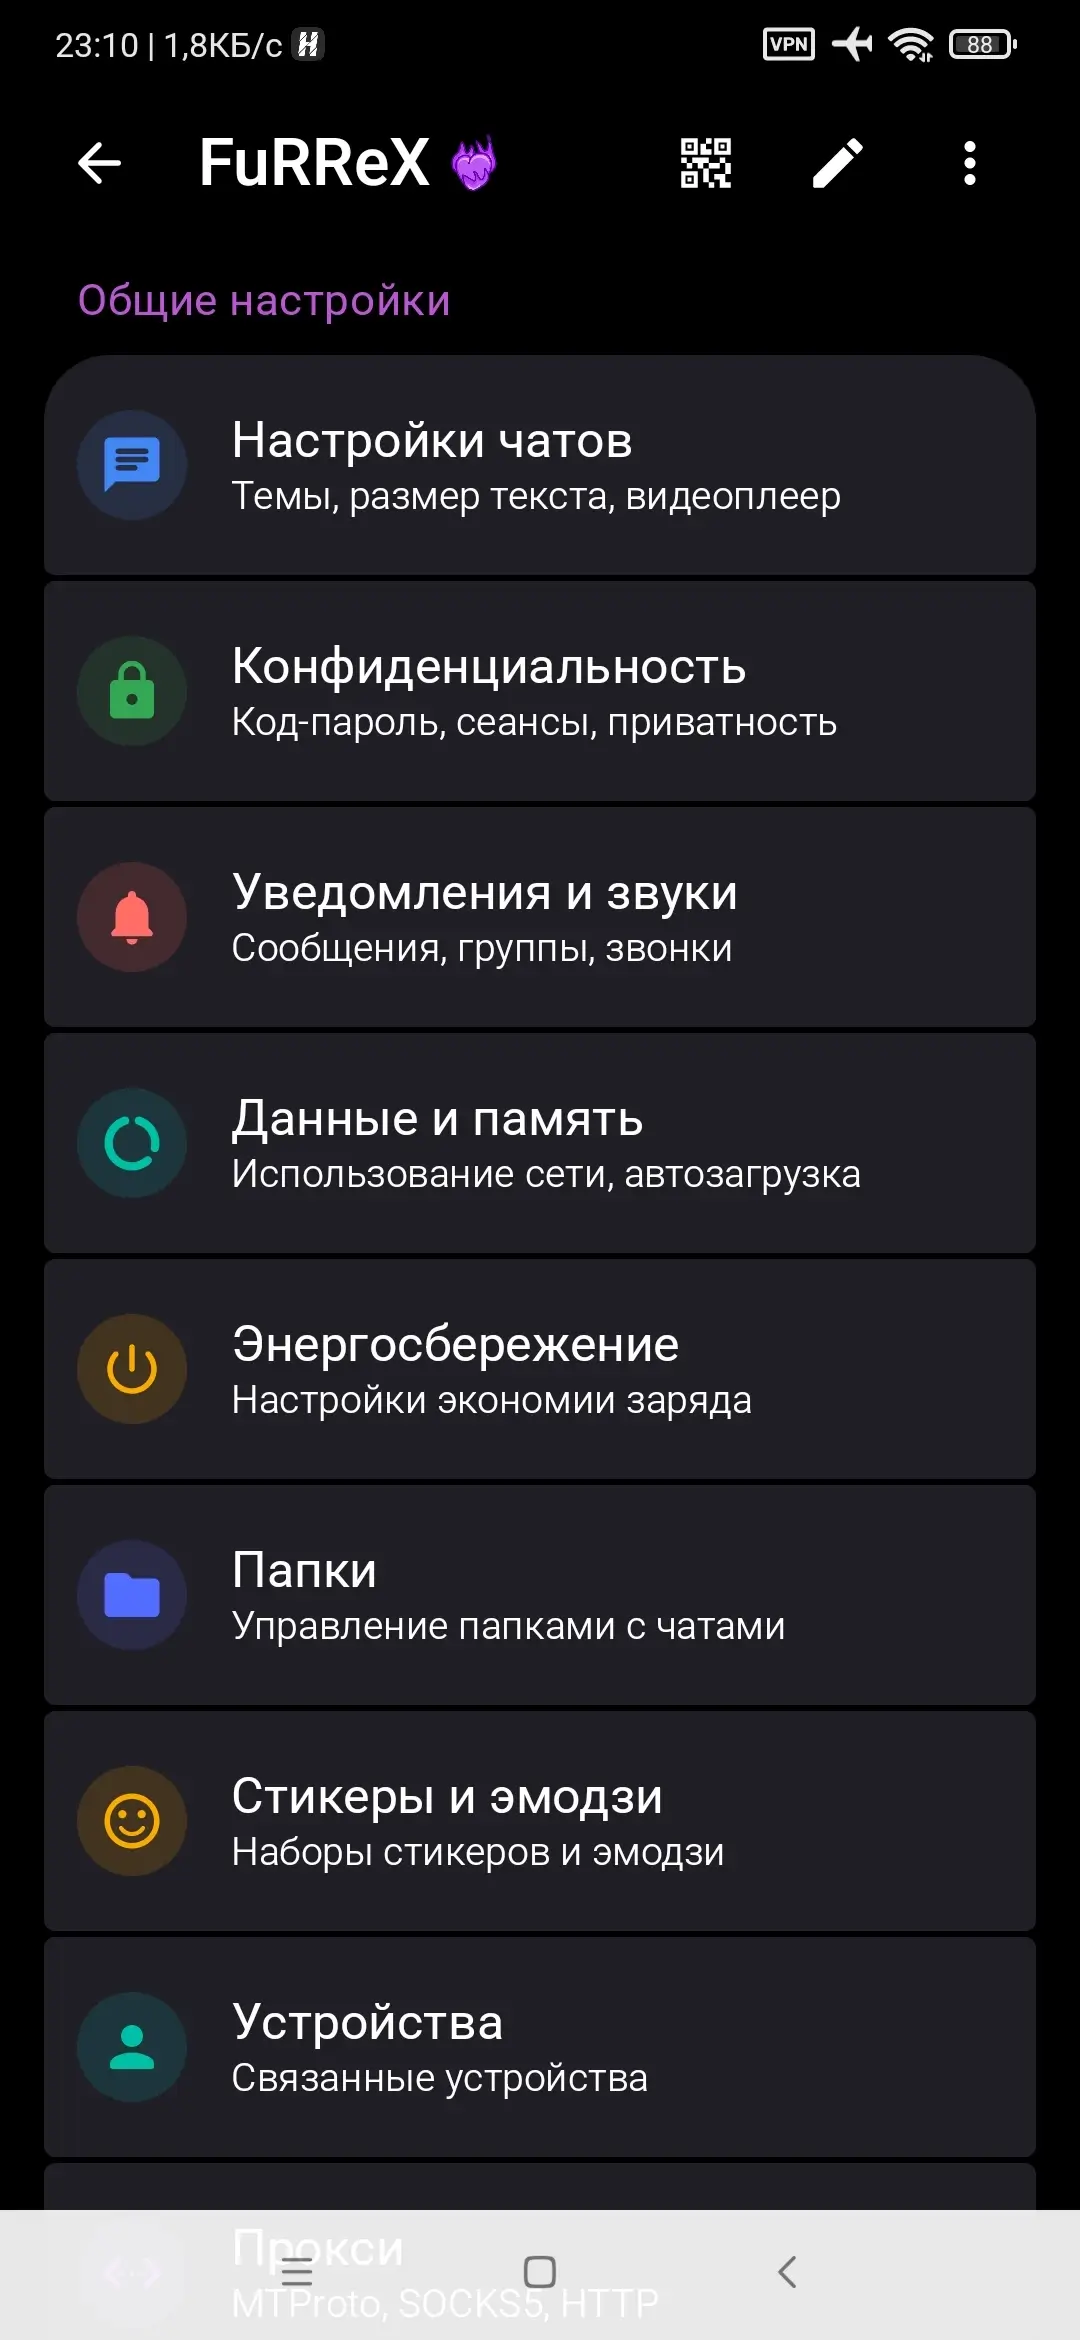
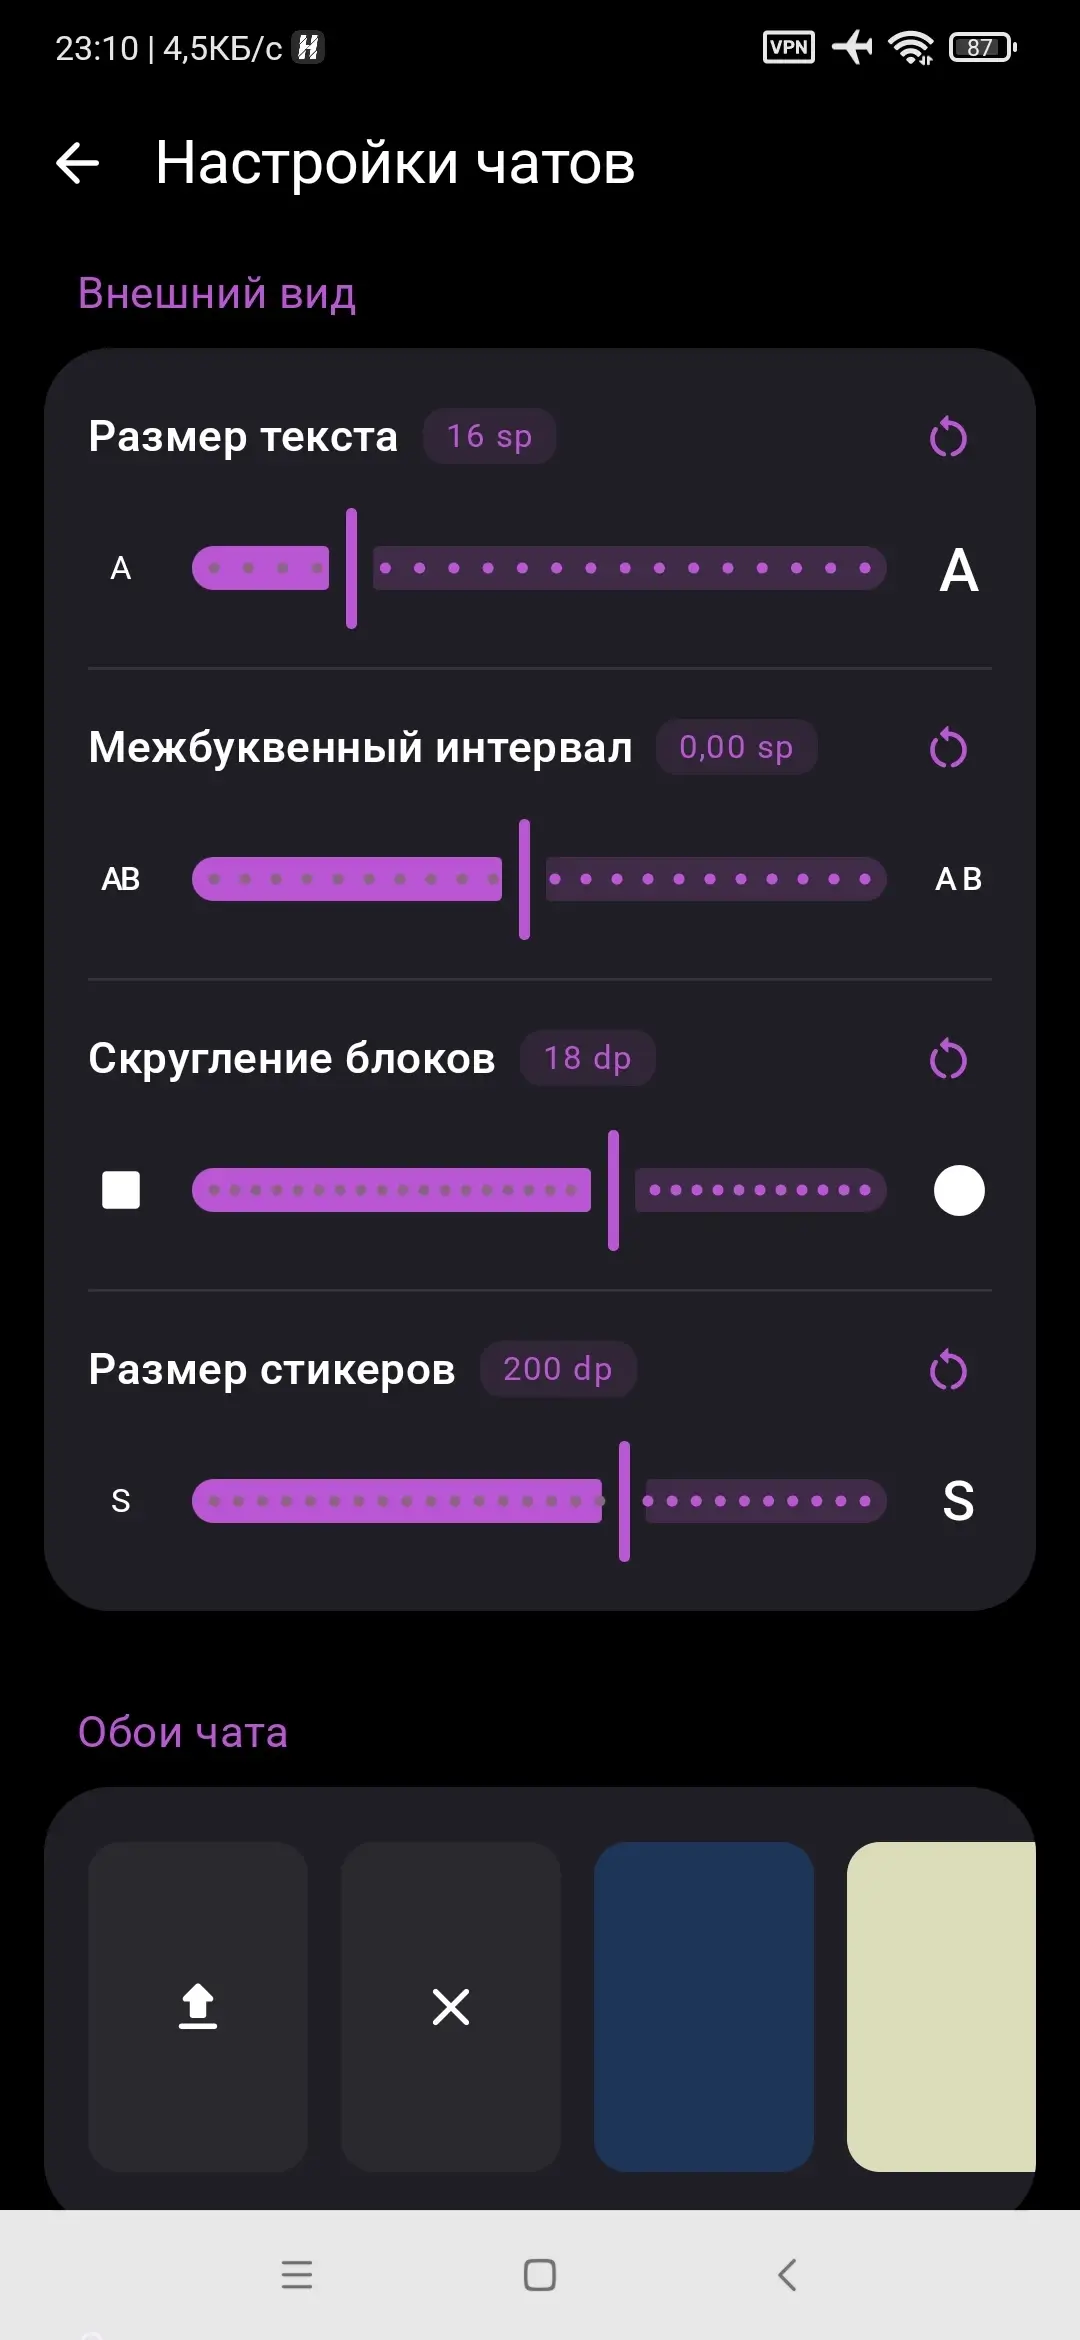
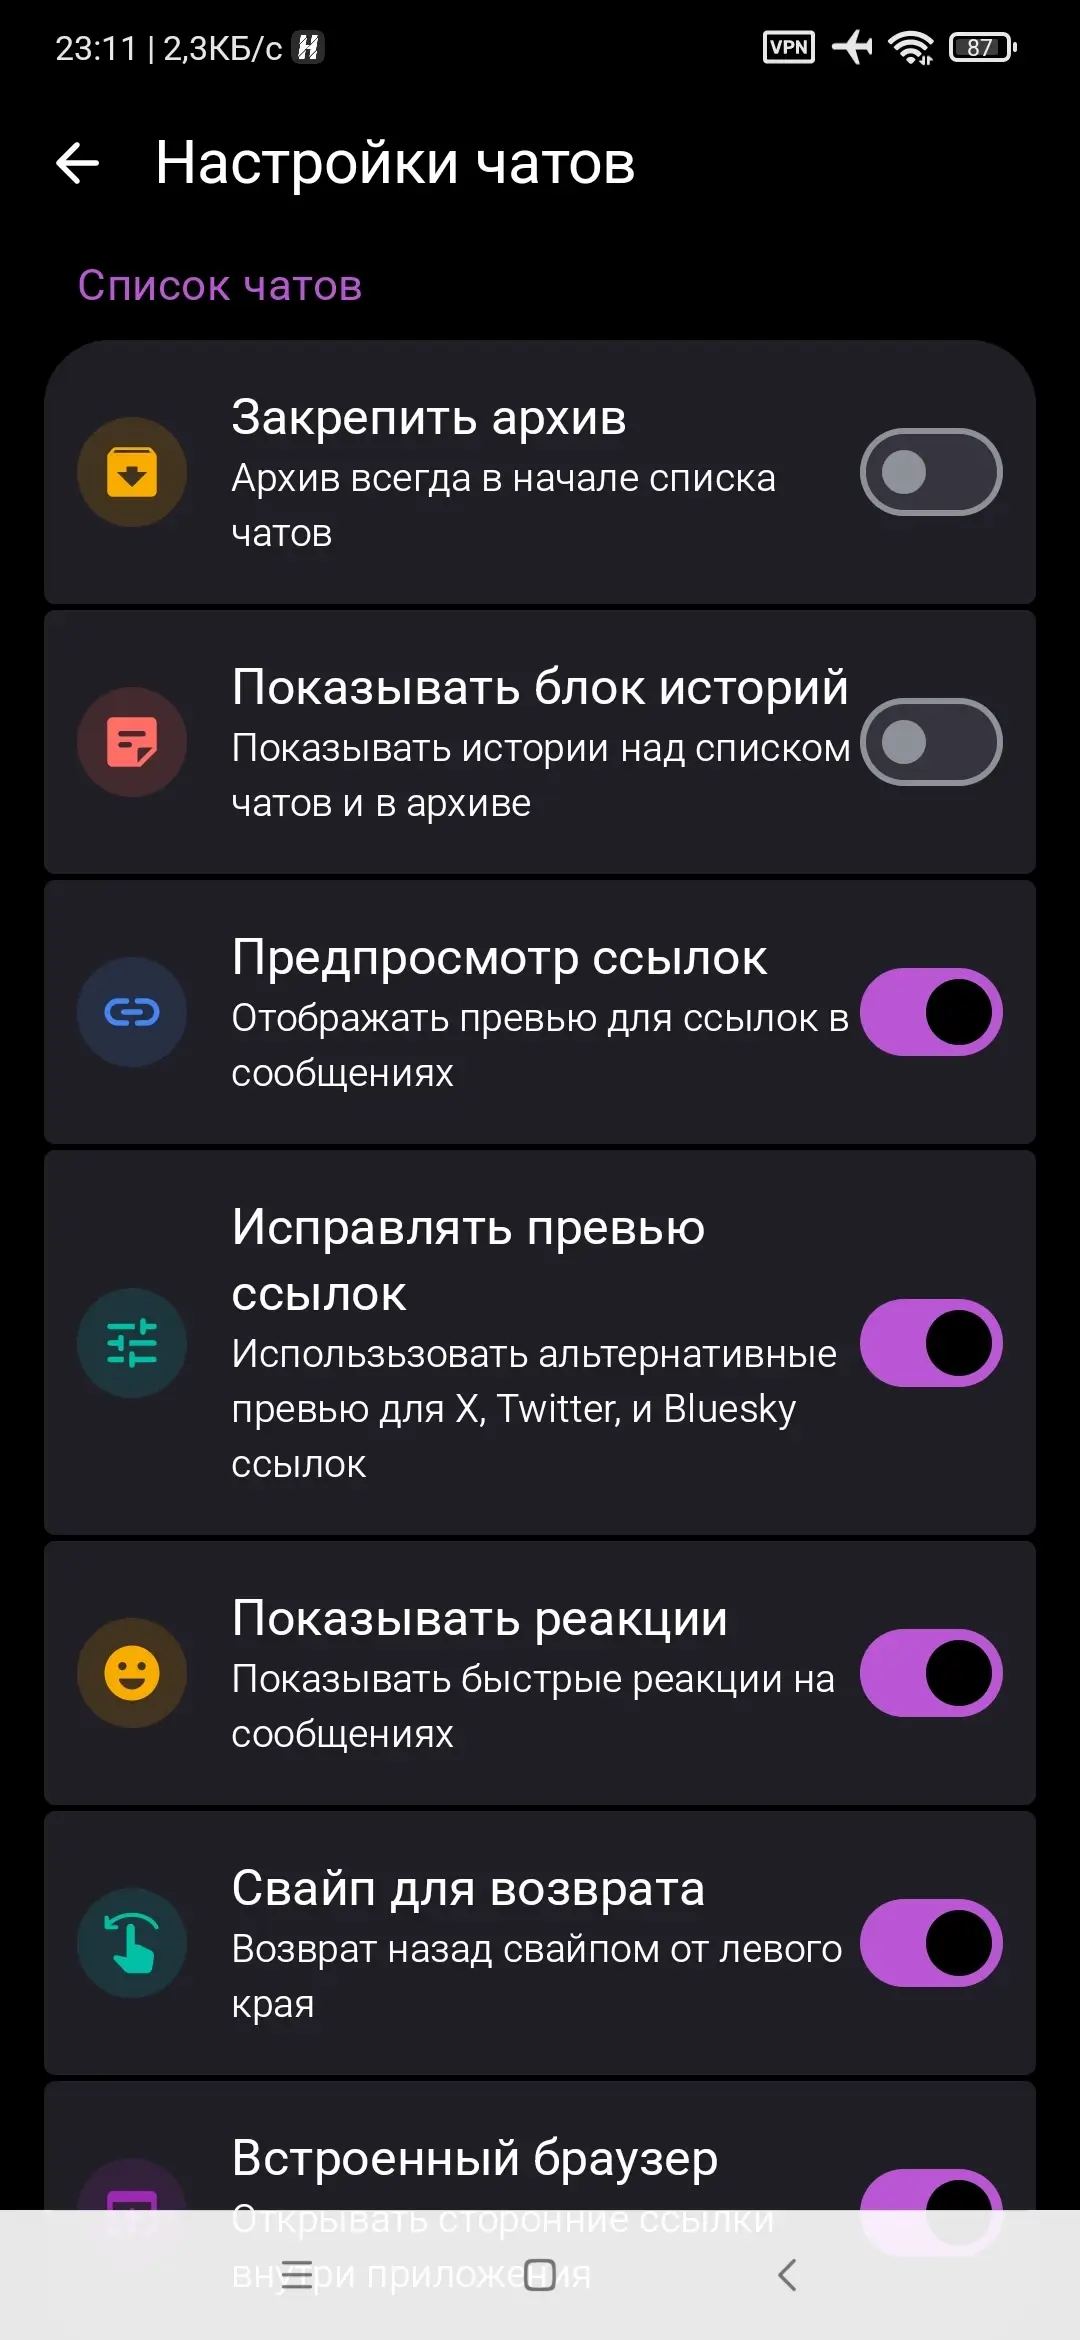
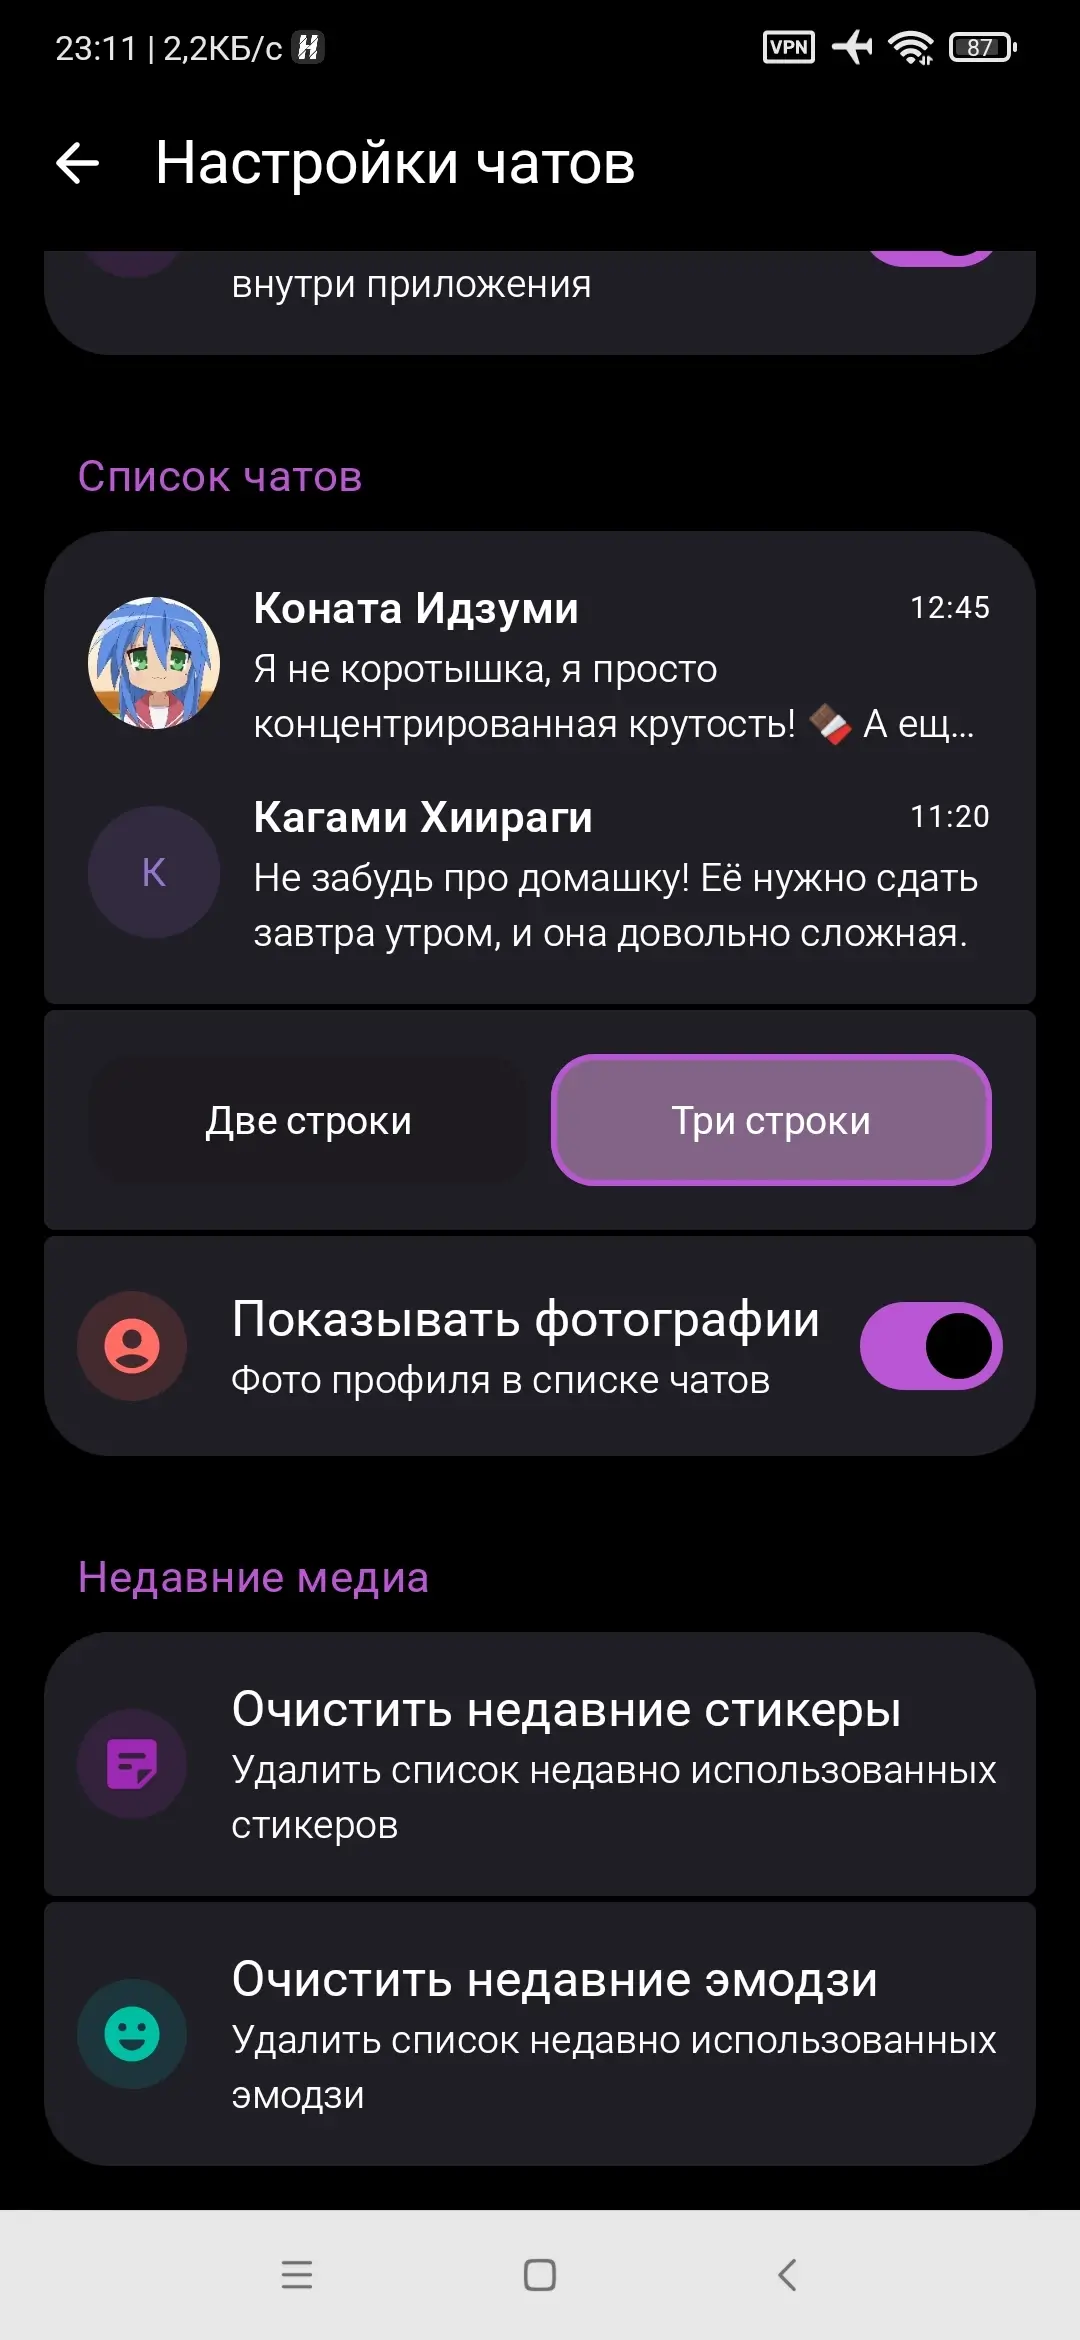
MonoGram - Полностью самостоятельный клиент для Telegram с современным интерфейсом, построенным на Material Design 3 и Jetpack Compose. Он обеспечит плавную навигацию и удобное управление чатами на смартфонах, планшетах и складных устройствах. Встроенная защита усилит приватность за счёт биометрической блокировки и шифрования данных на устройстве.
Всё заточено на то, чтобы клиент работал без зависаний и мгновенно откликался на каждое действие.
Особенности приложения:
- Шифрование локальных данных;
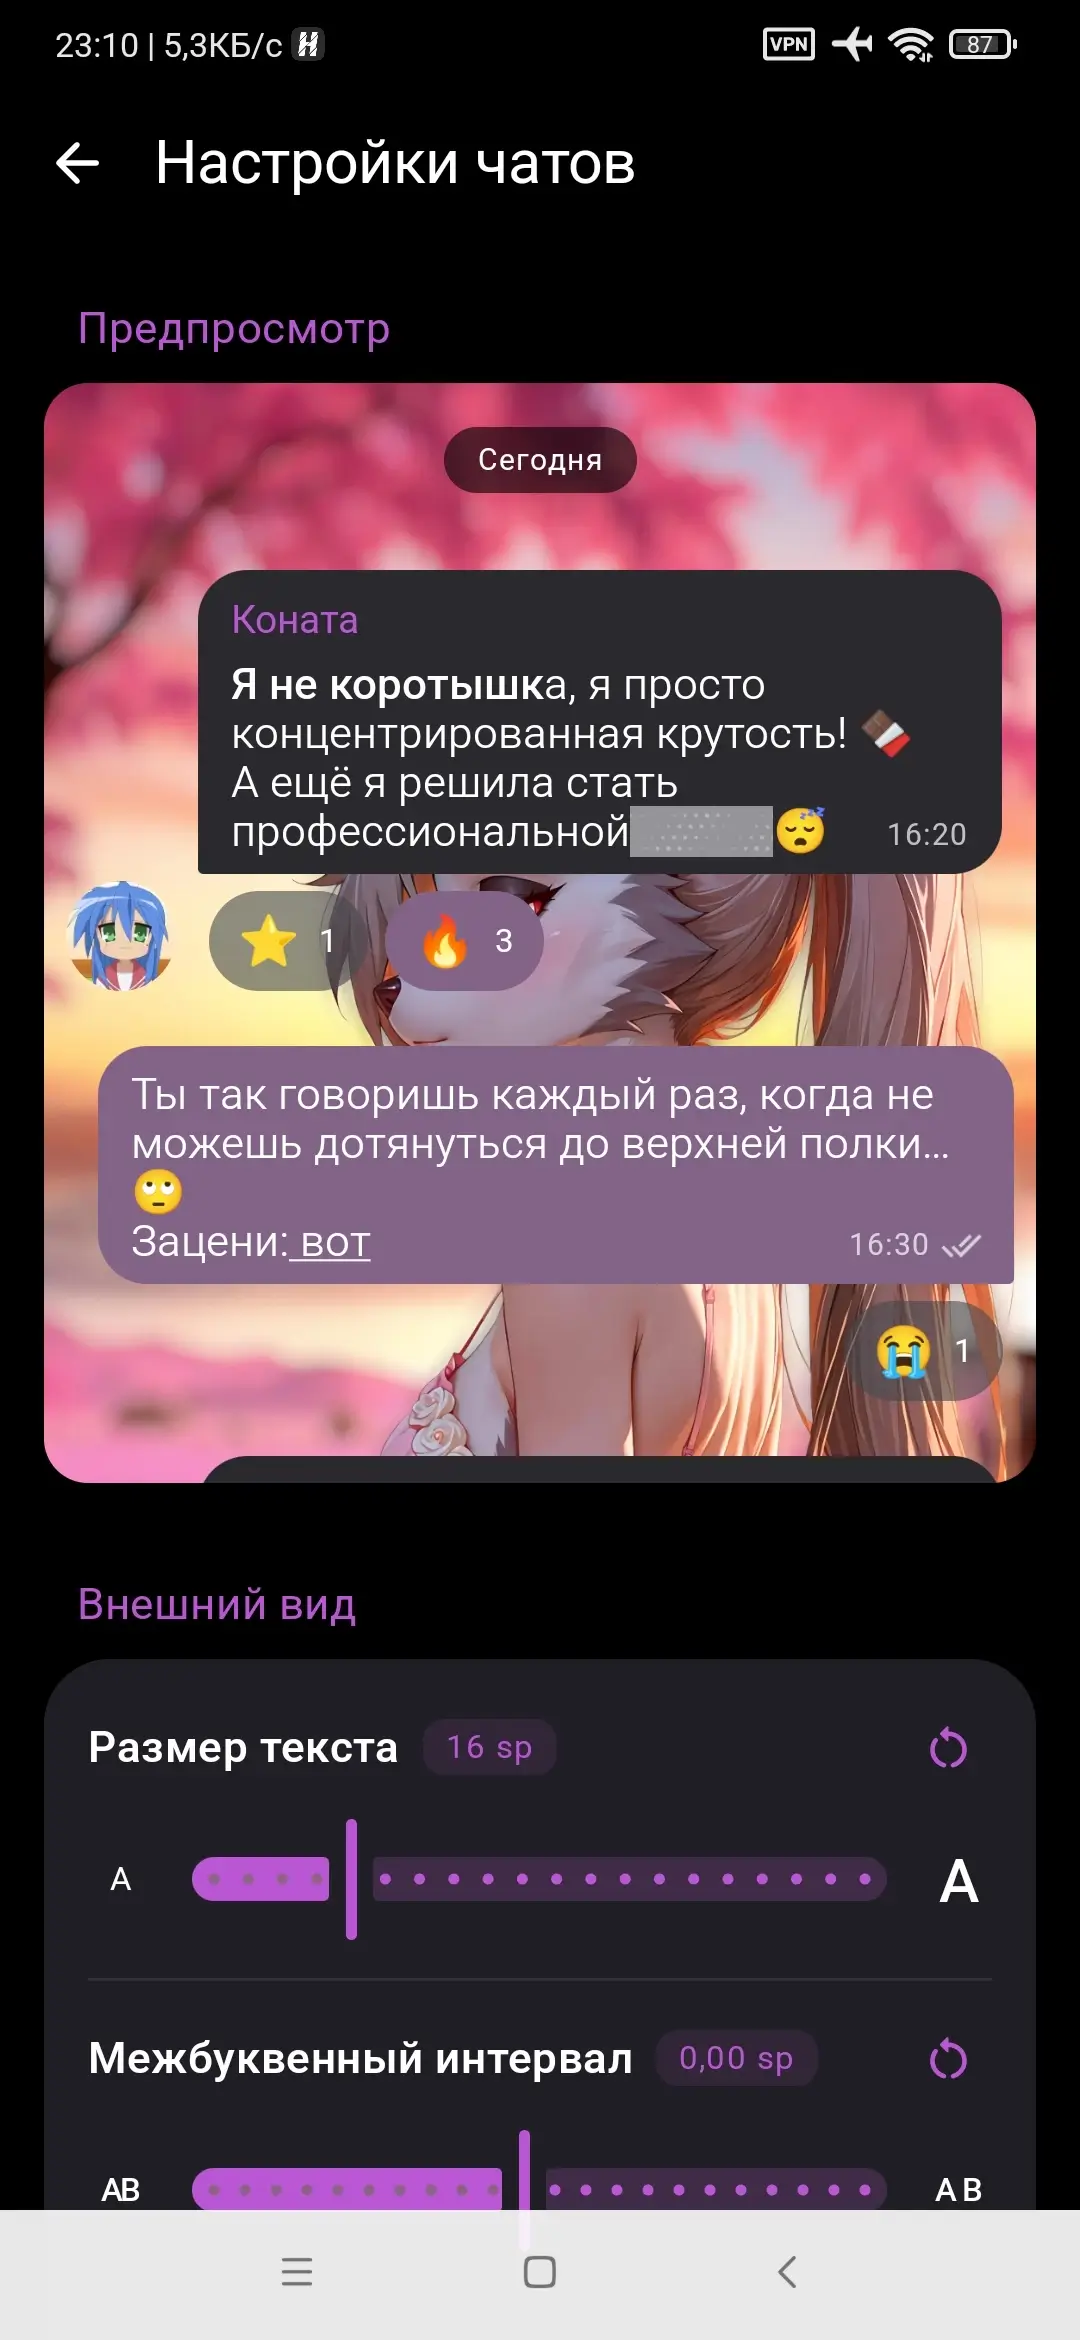
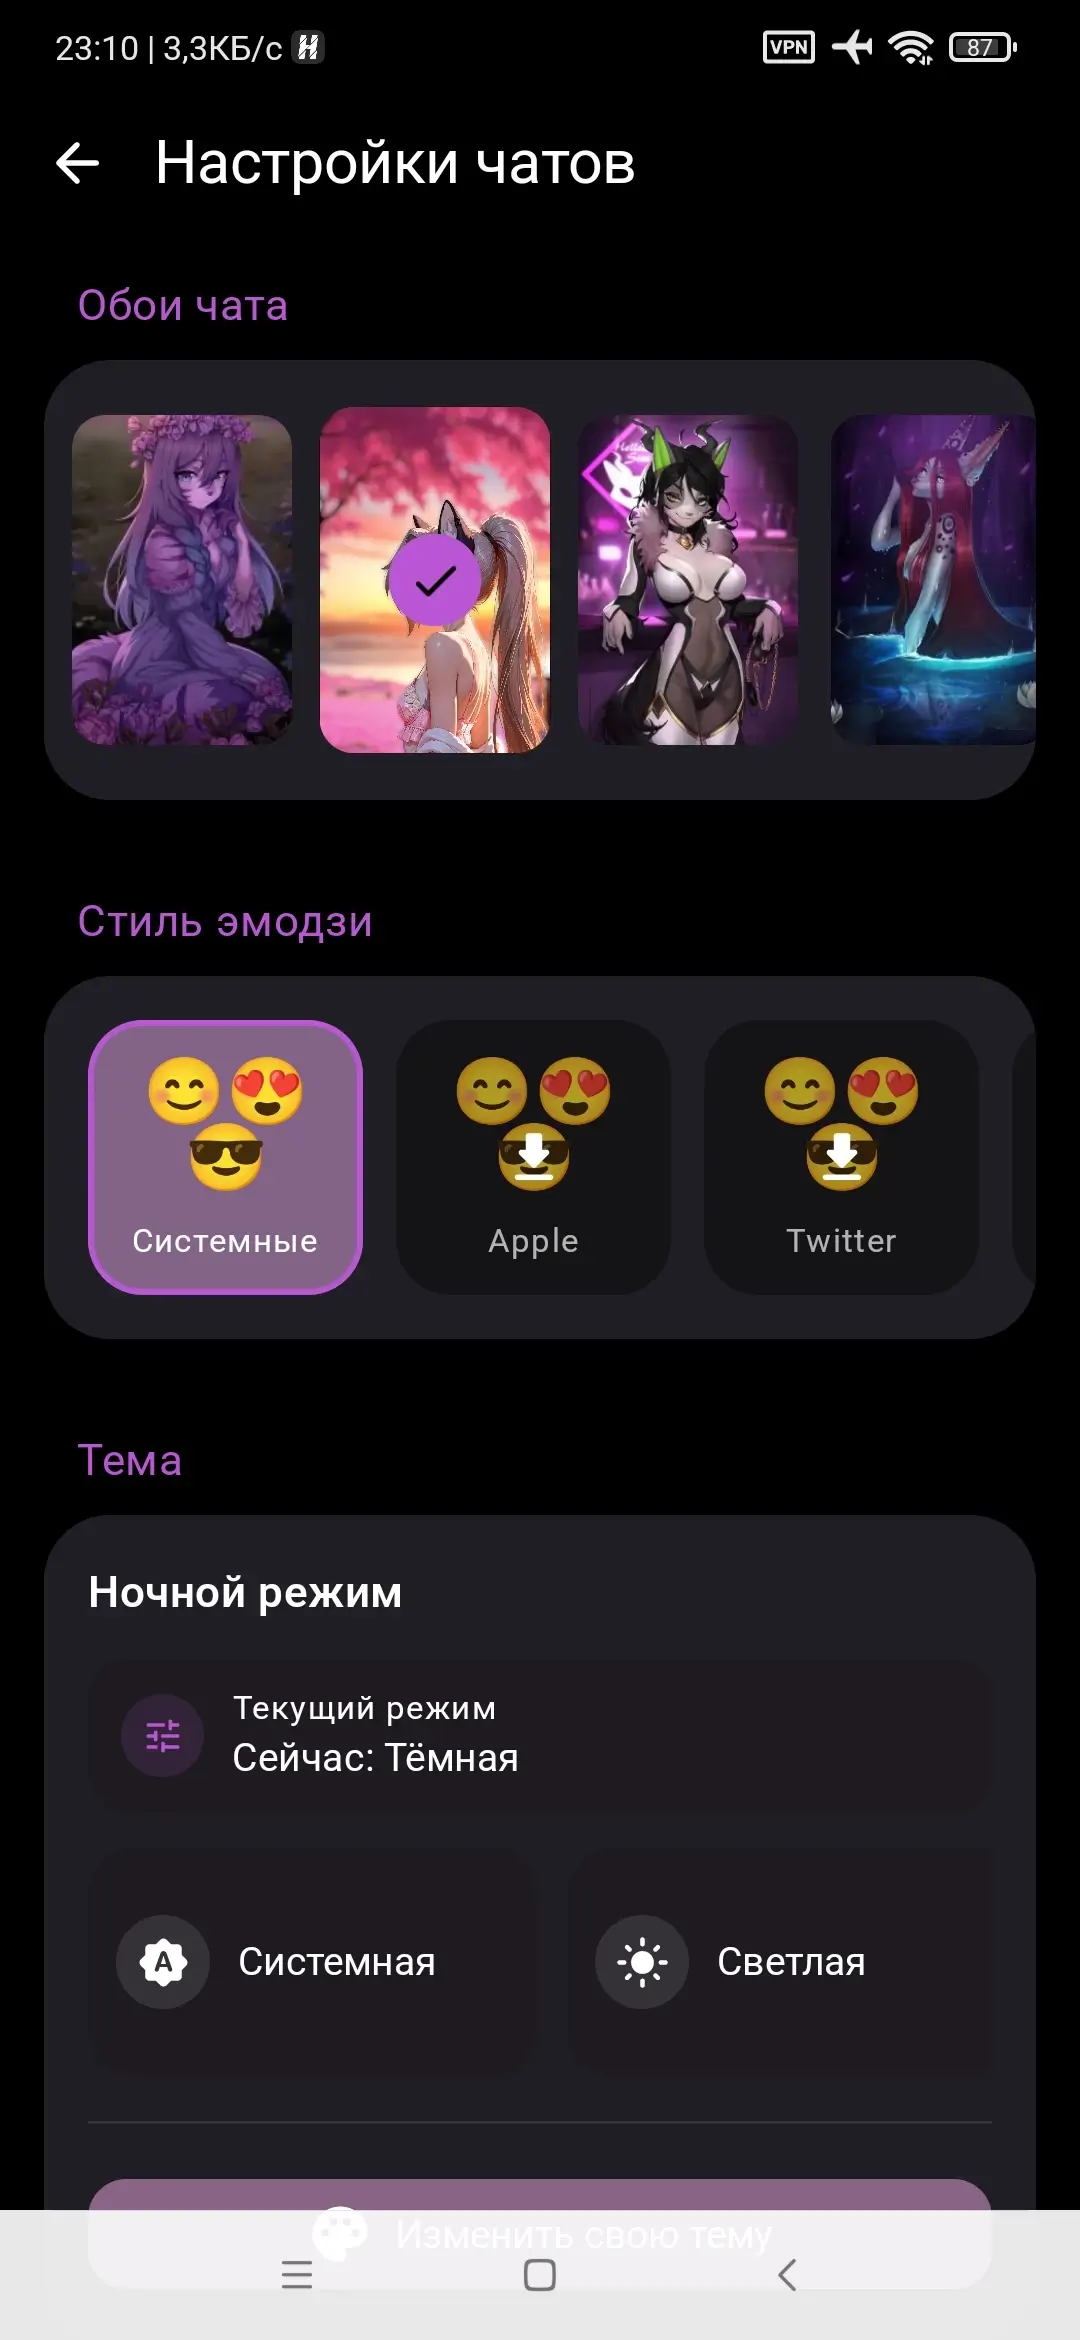
- Большой выбор разнообразных эмодзи;
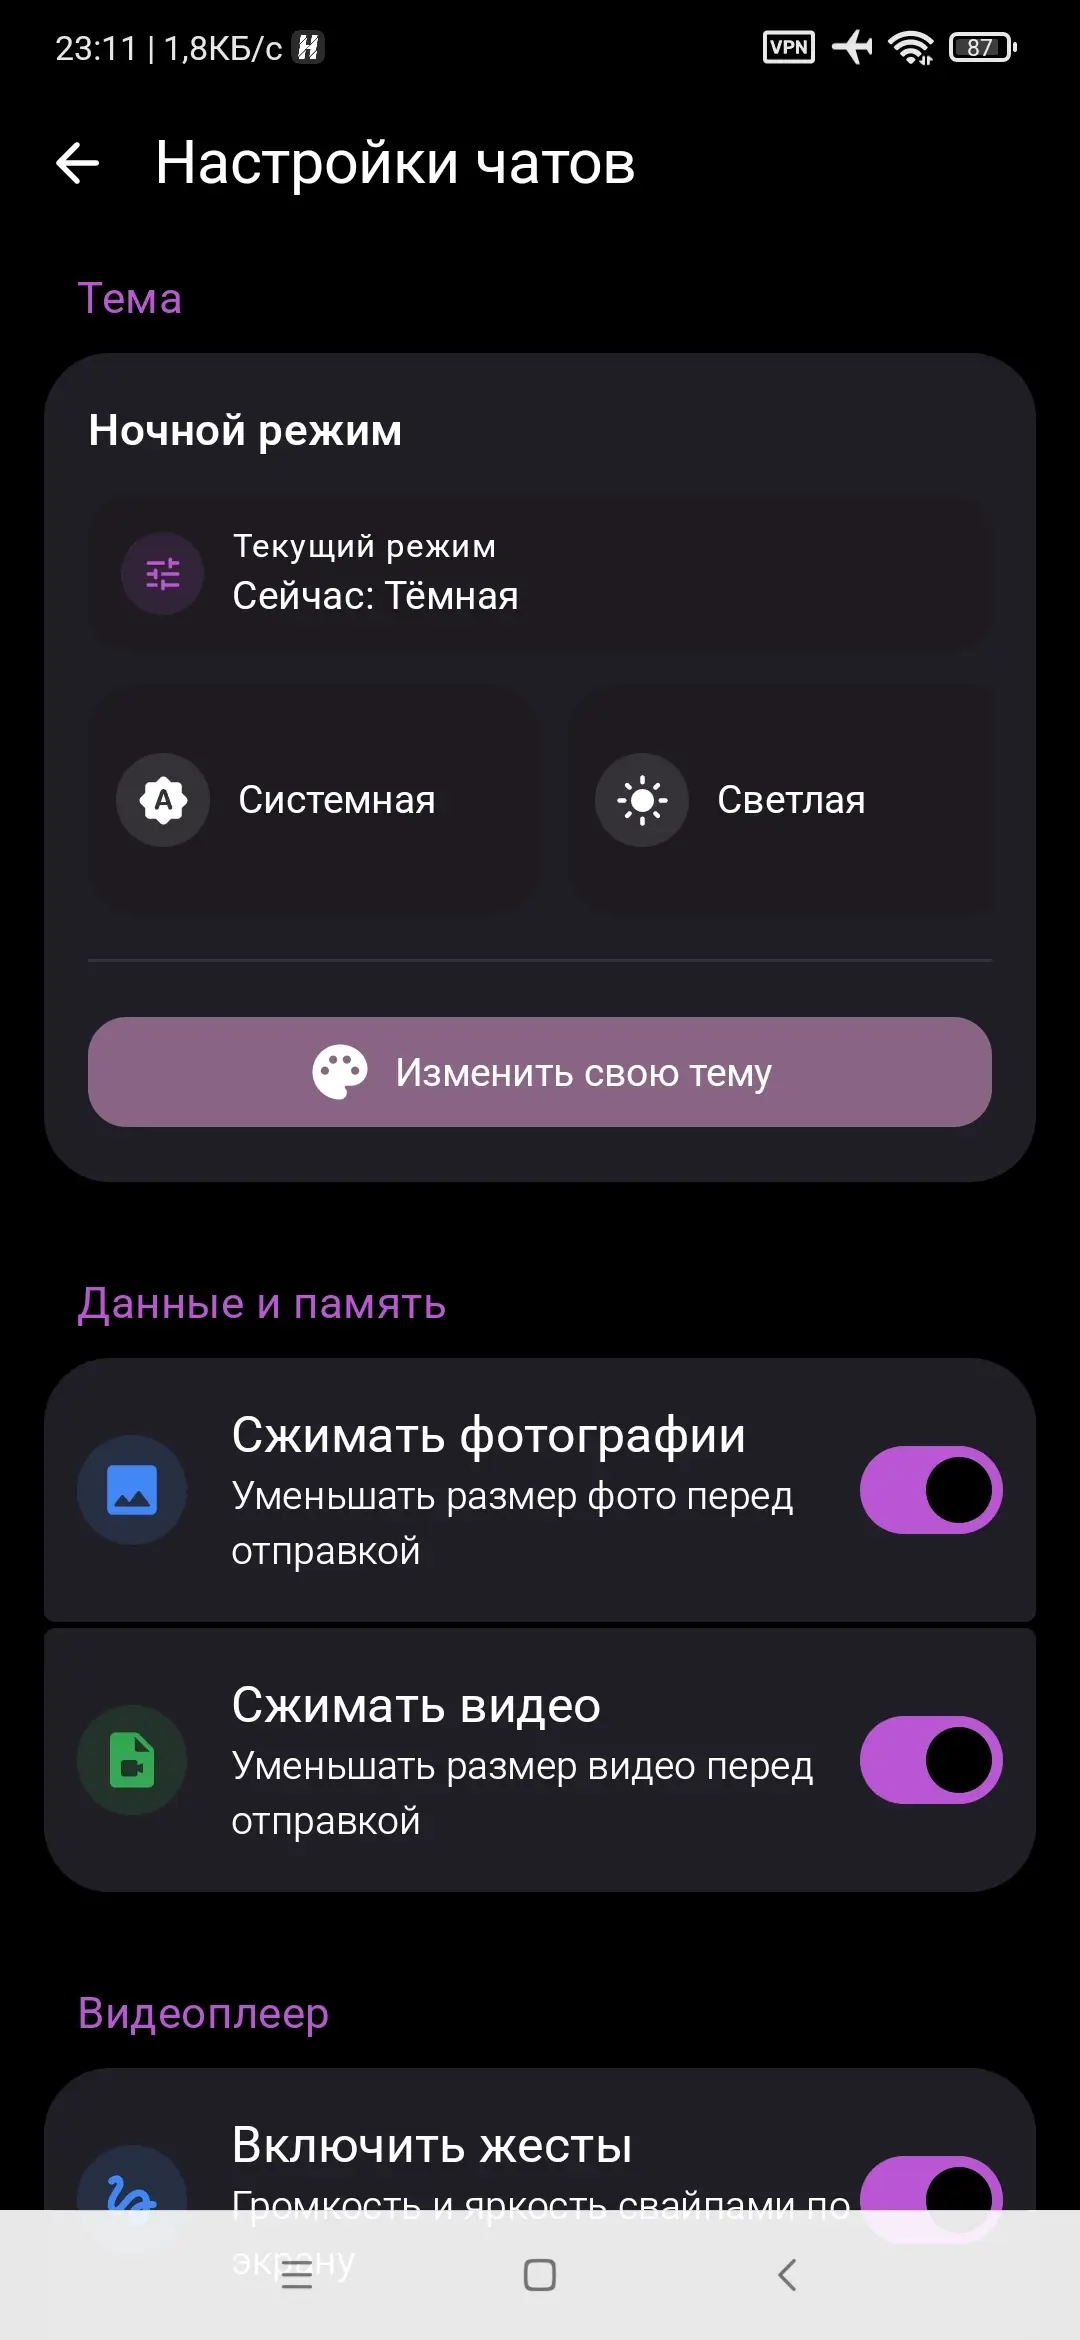
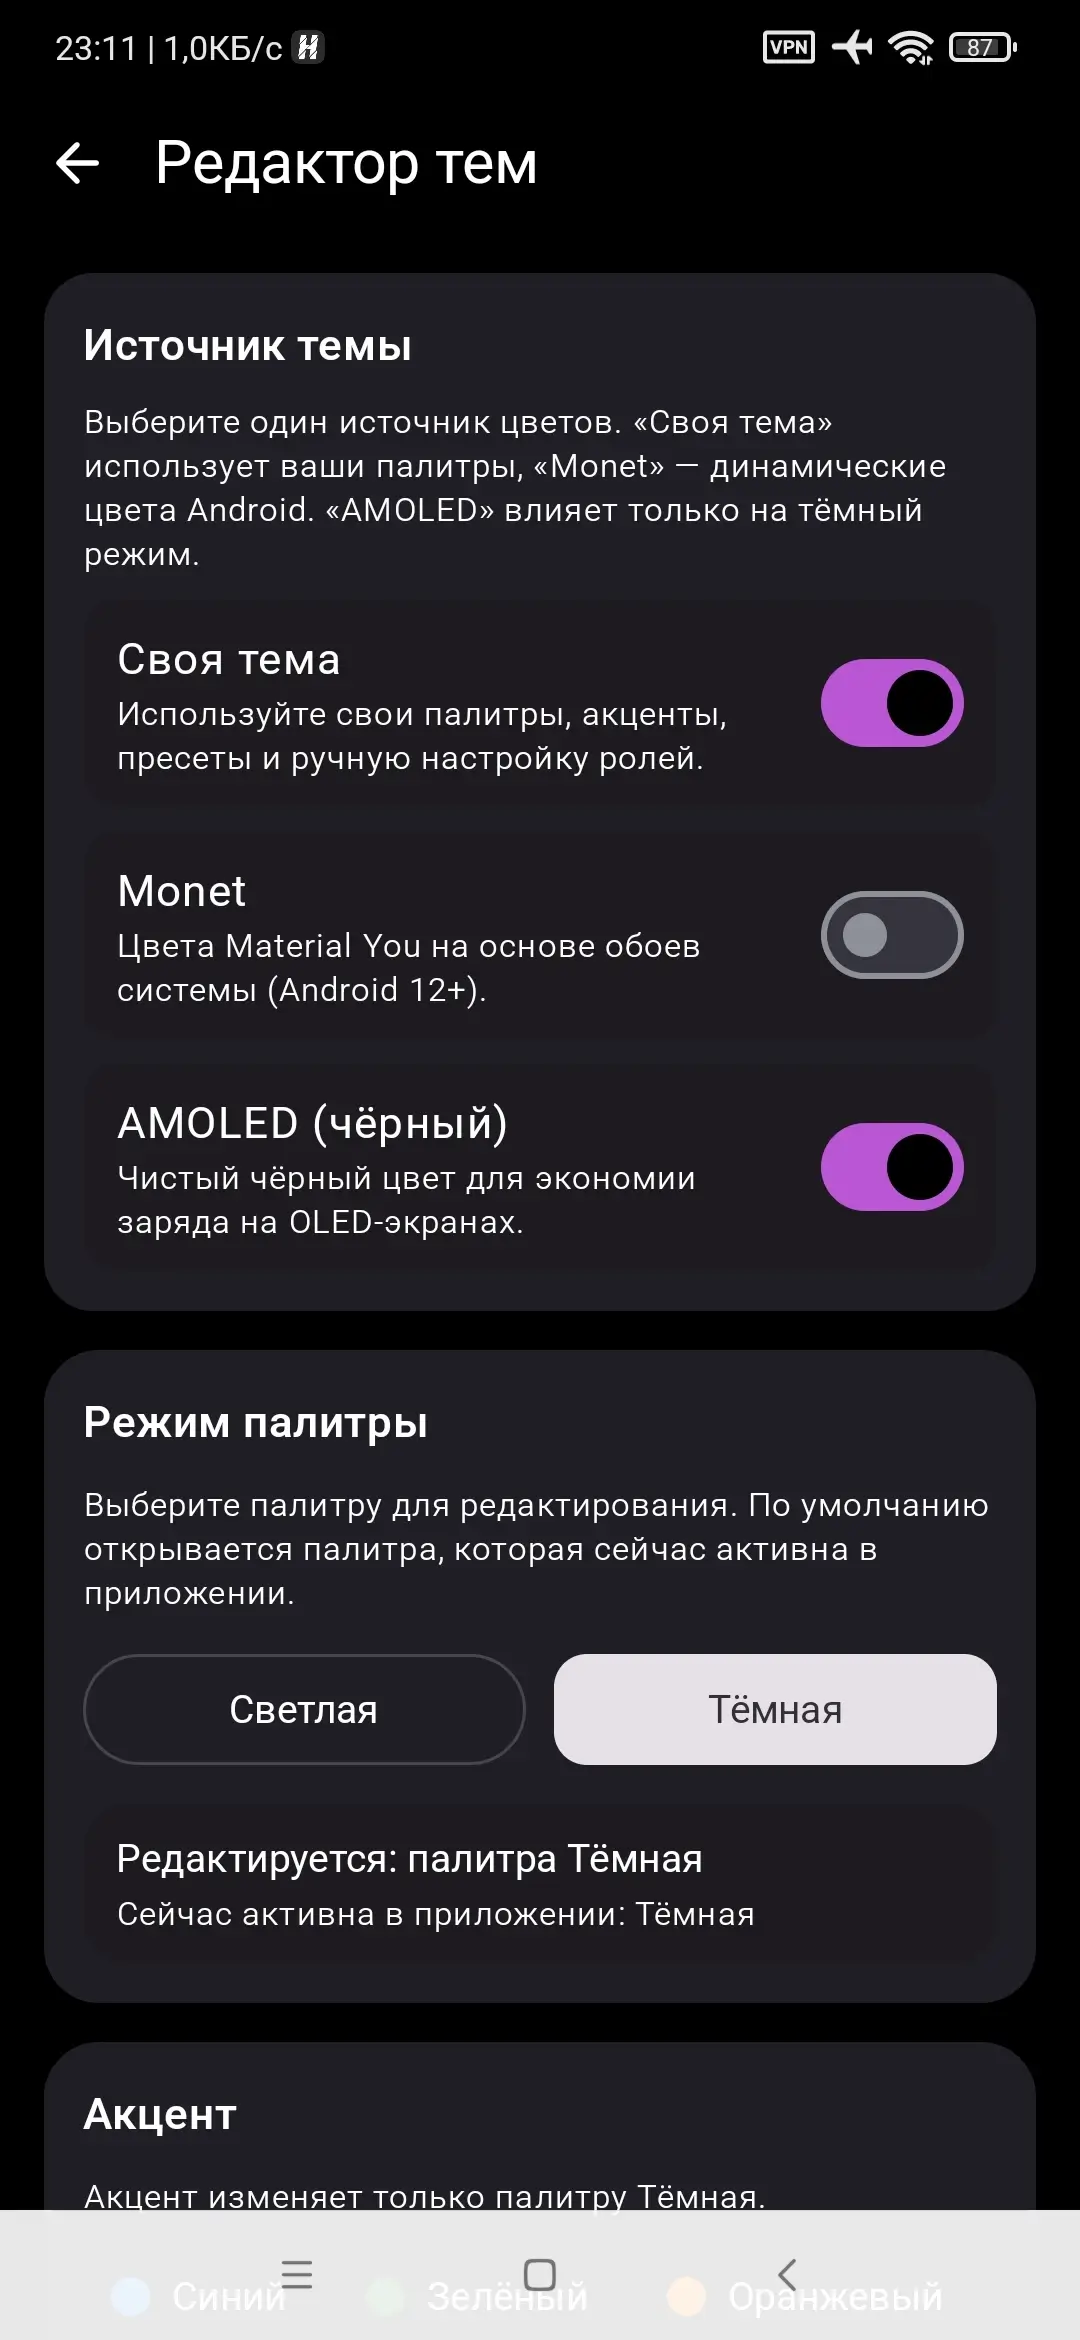
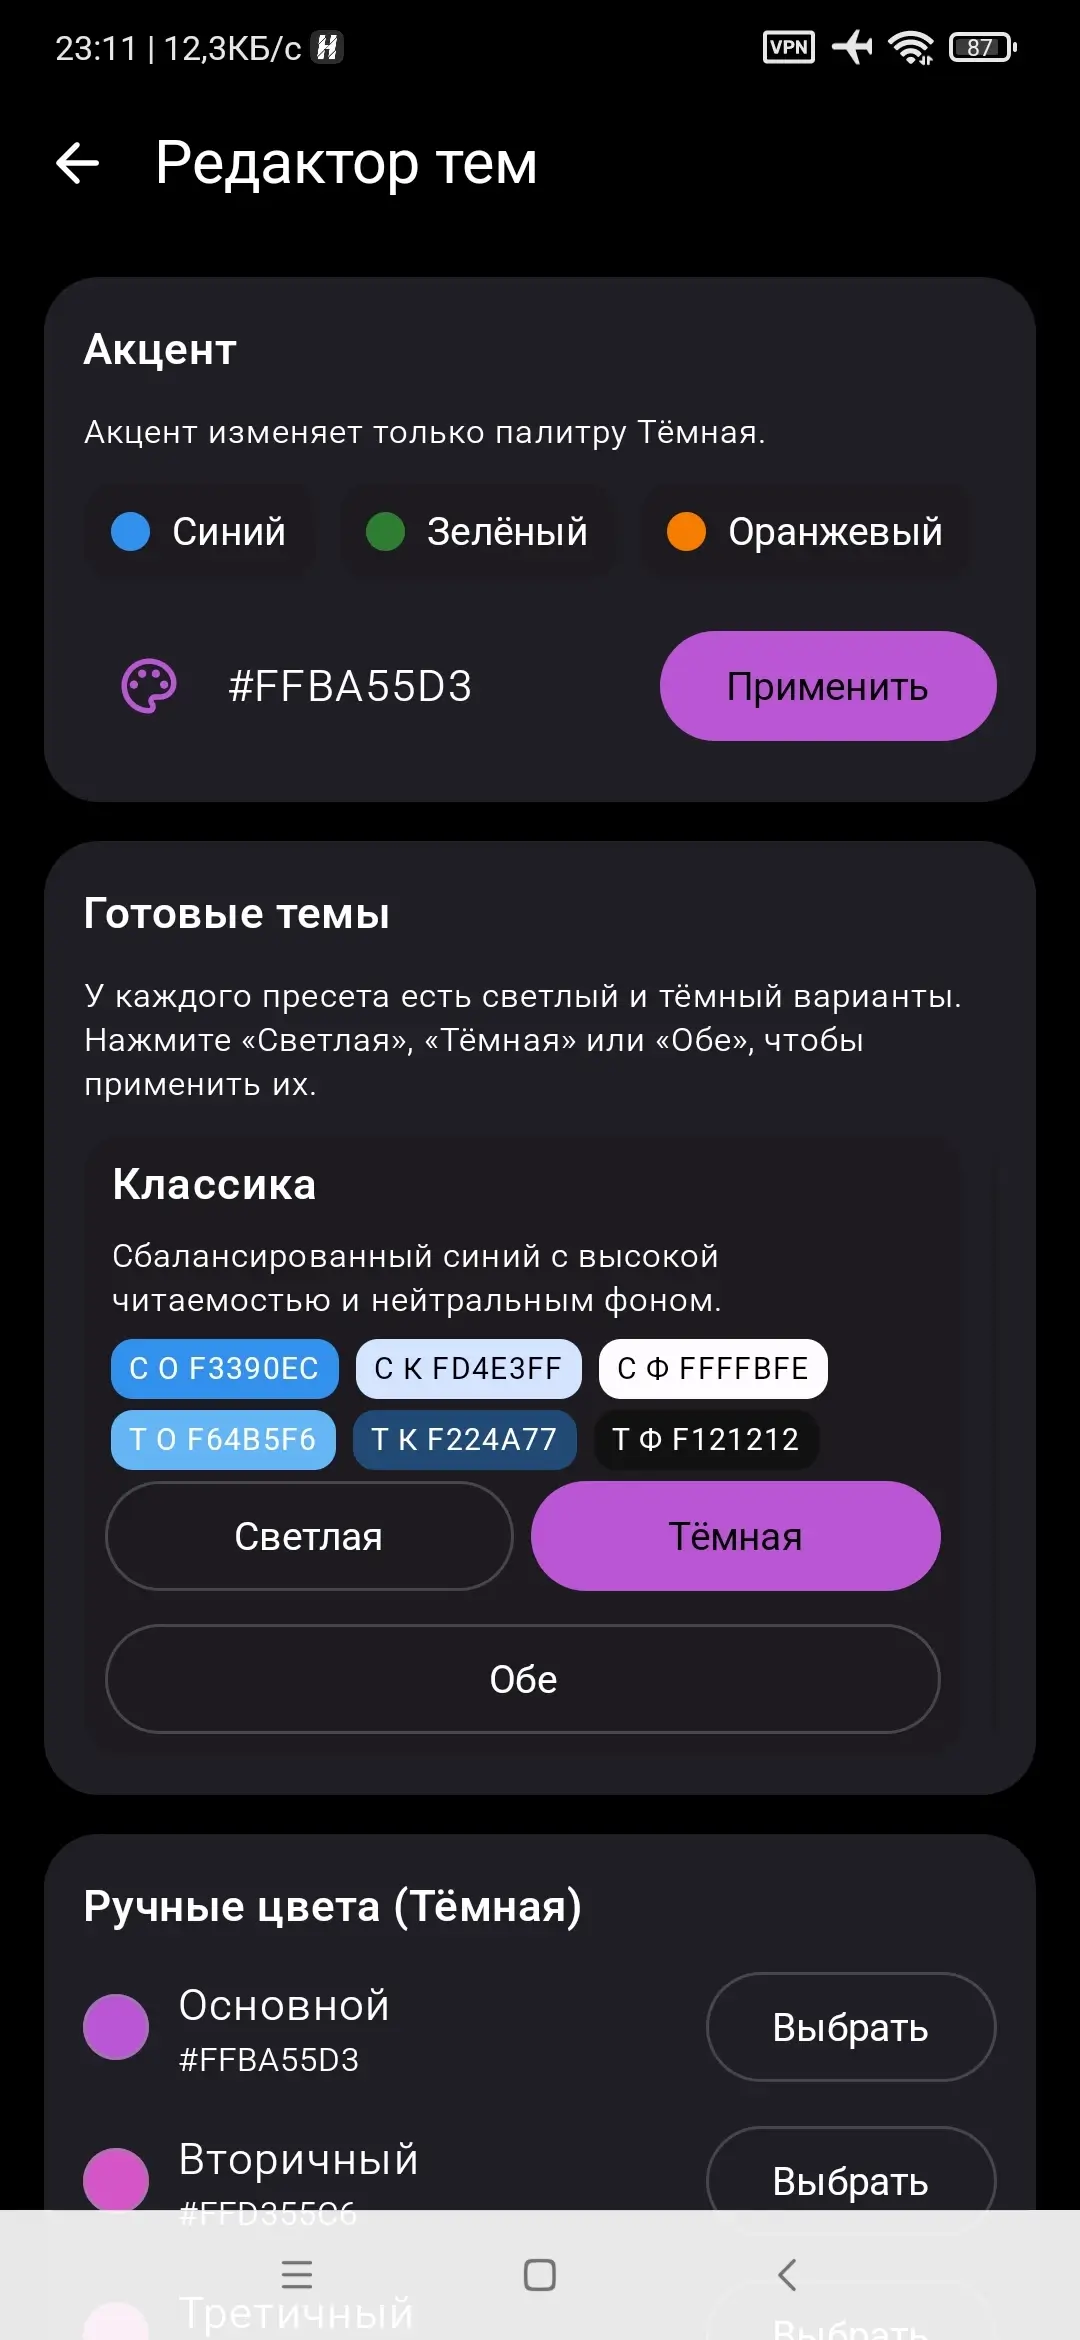
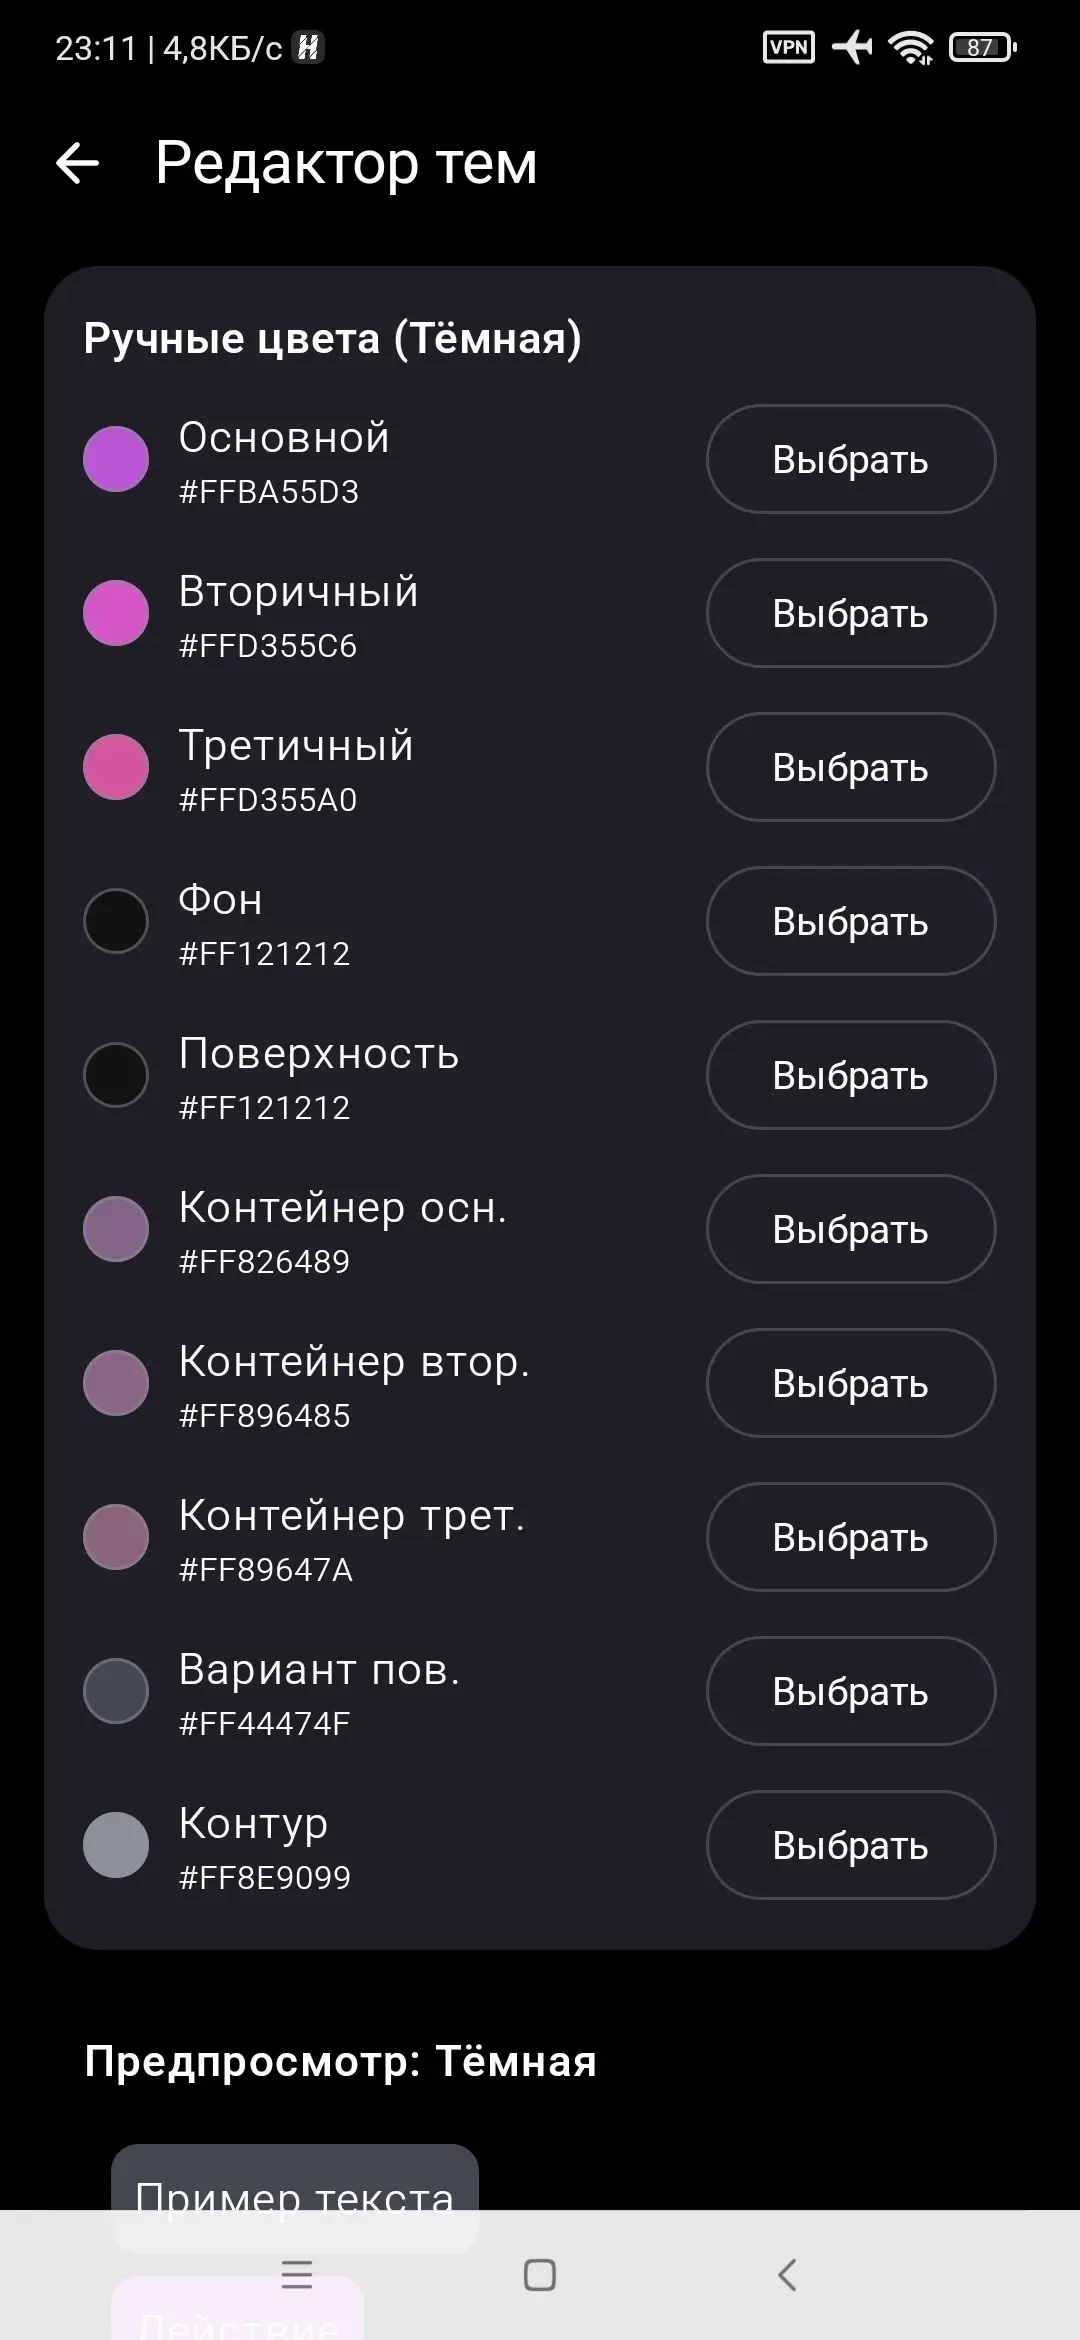
- Кастомизация цветов интерфейса на любой вкус;
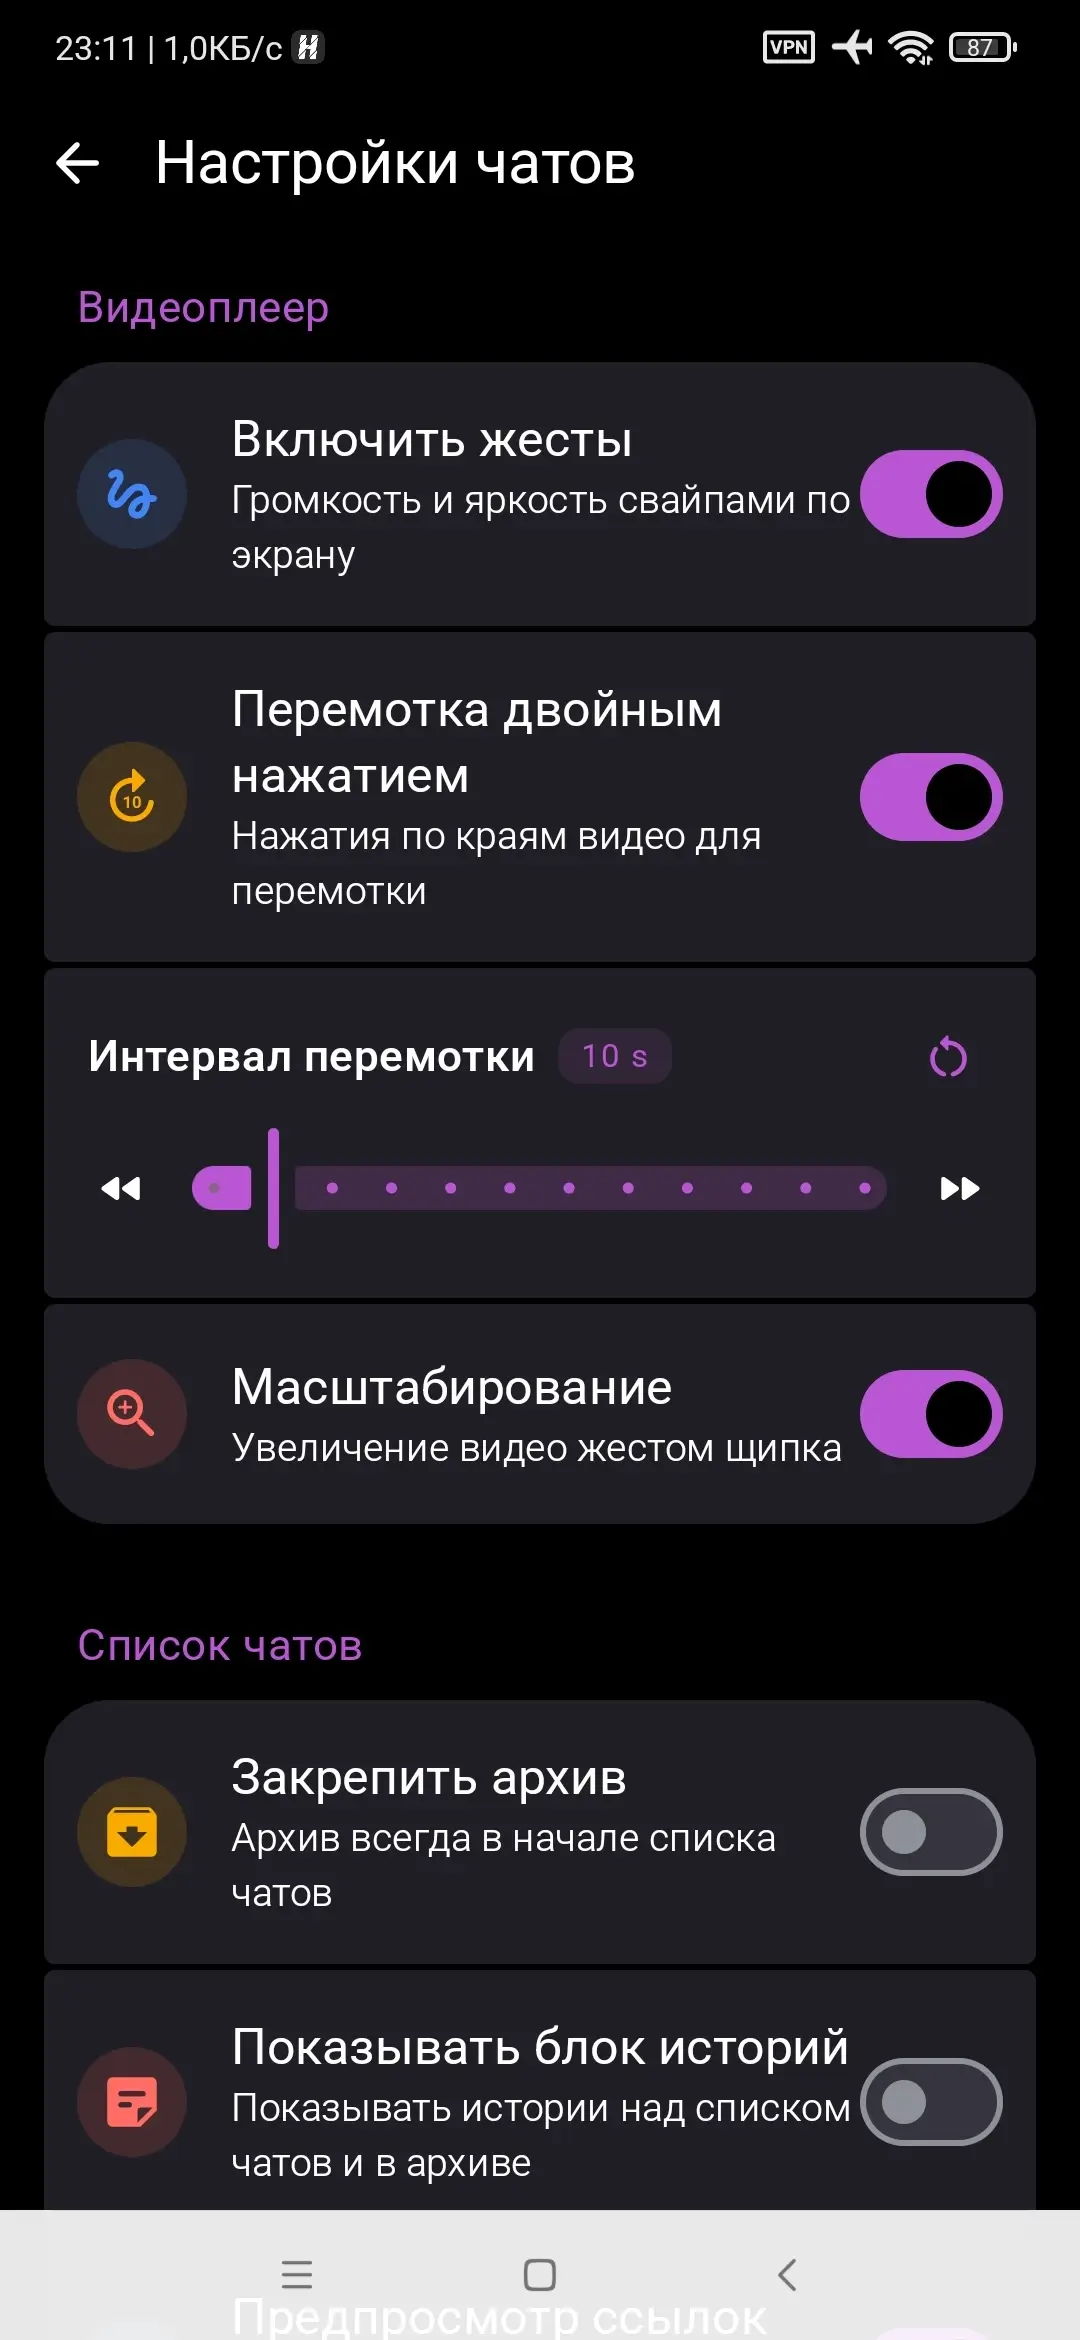
- Высокопроизводительное воспроизведение мультимедиа;
- Стильный и плавный интерфейс Material Design 3;
- Отсутствие NFT и криптовалютных функций;
- Самостоятельная разработка с нуля;
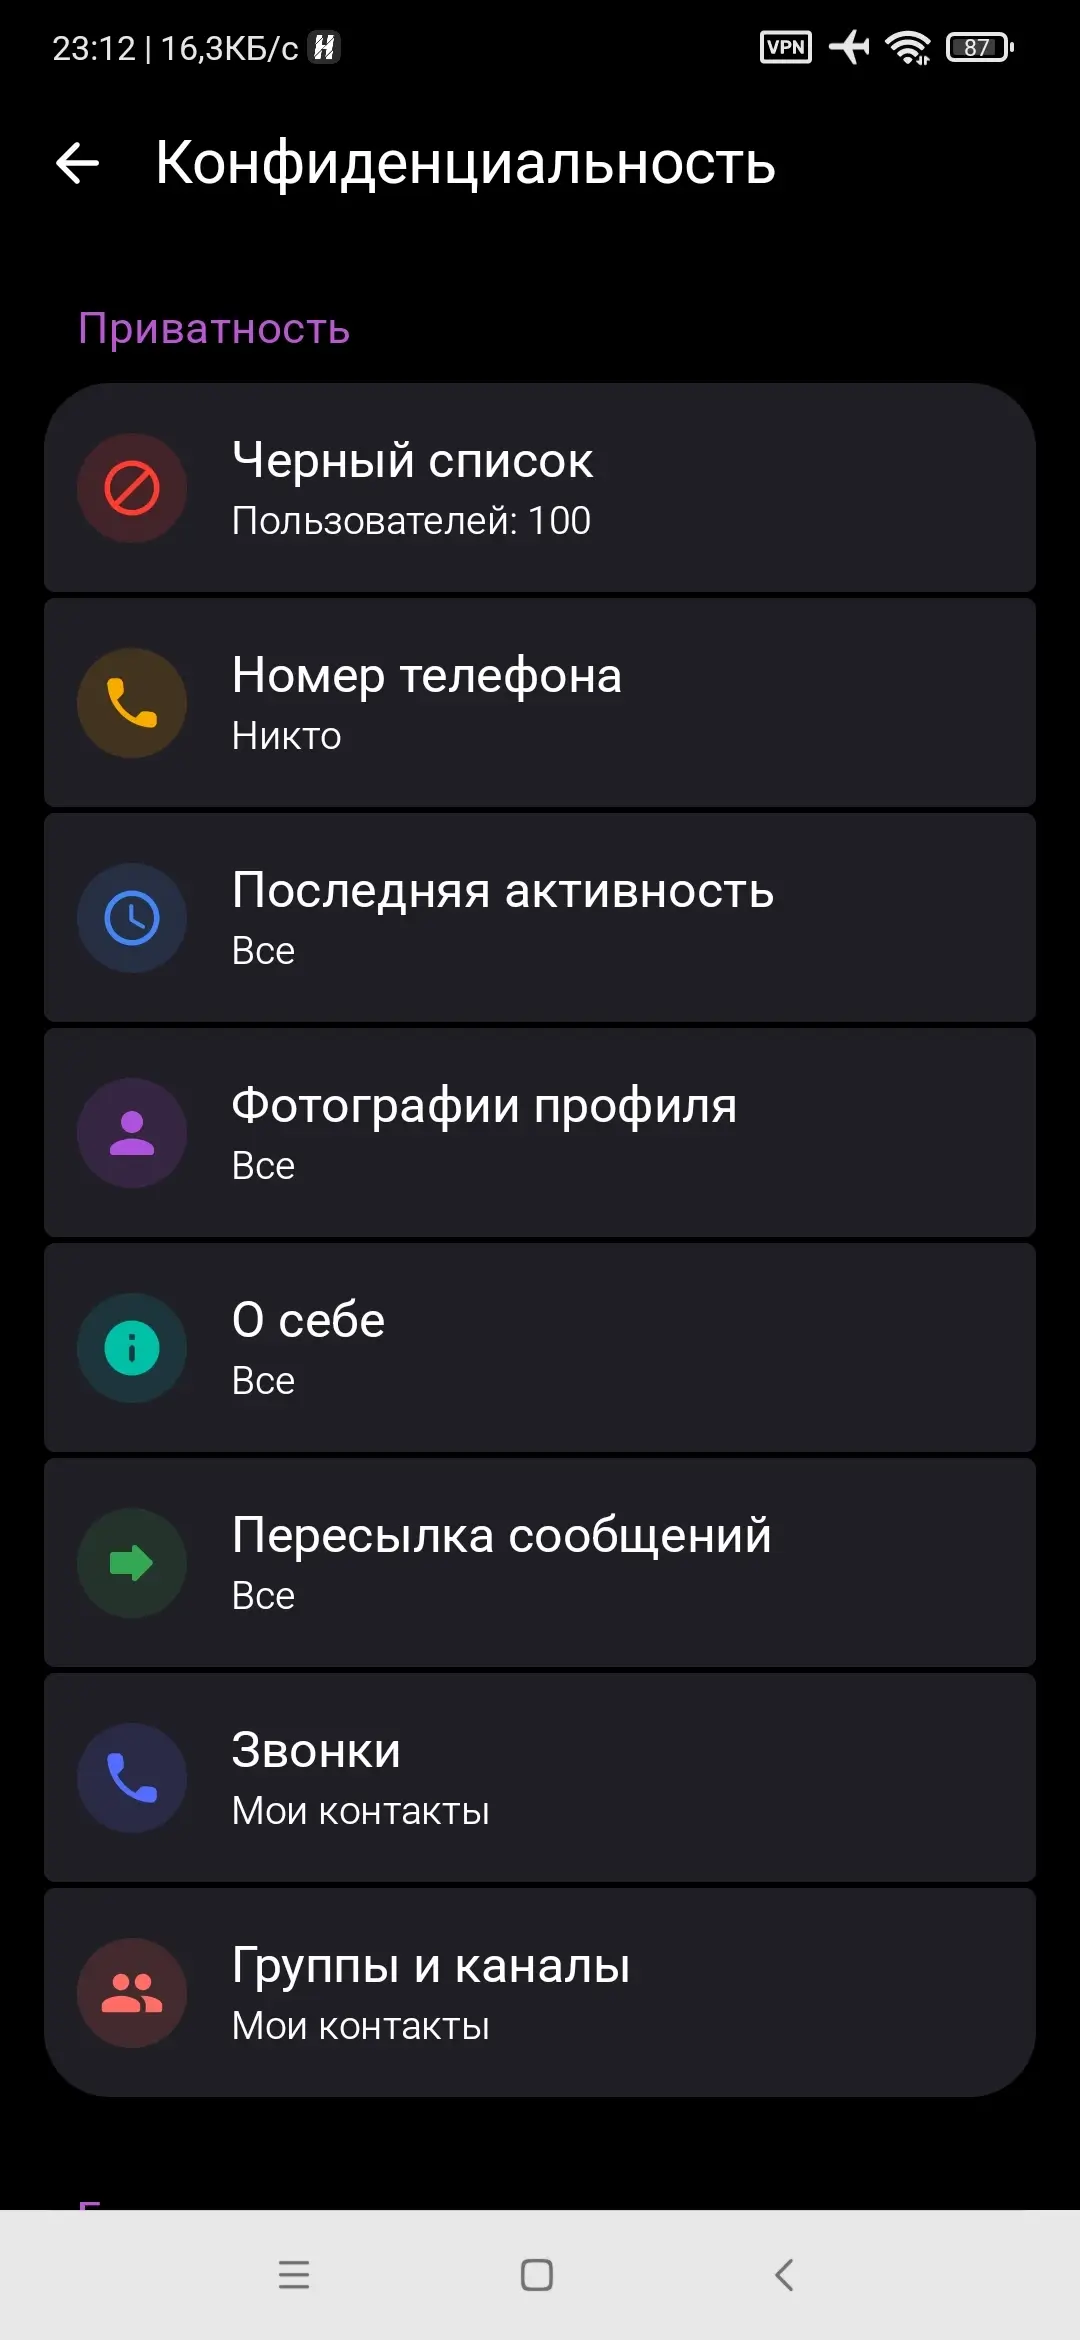
- Биометрическая защита доступа.
Источник: GitHub
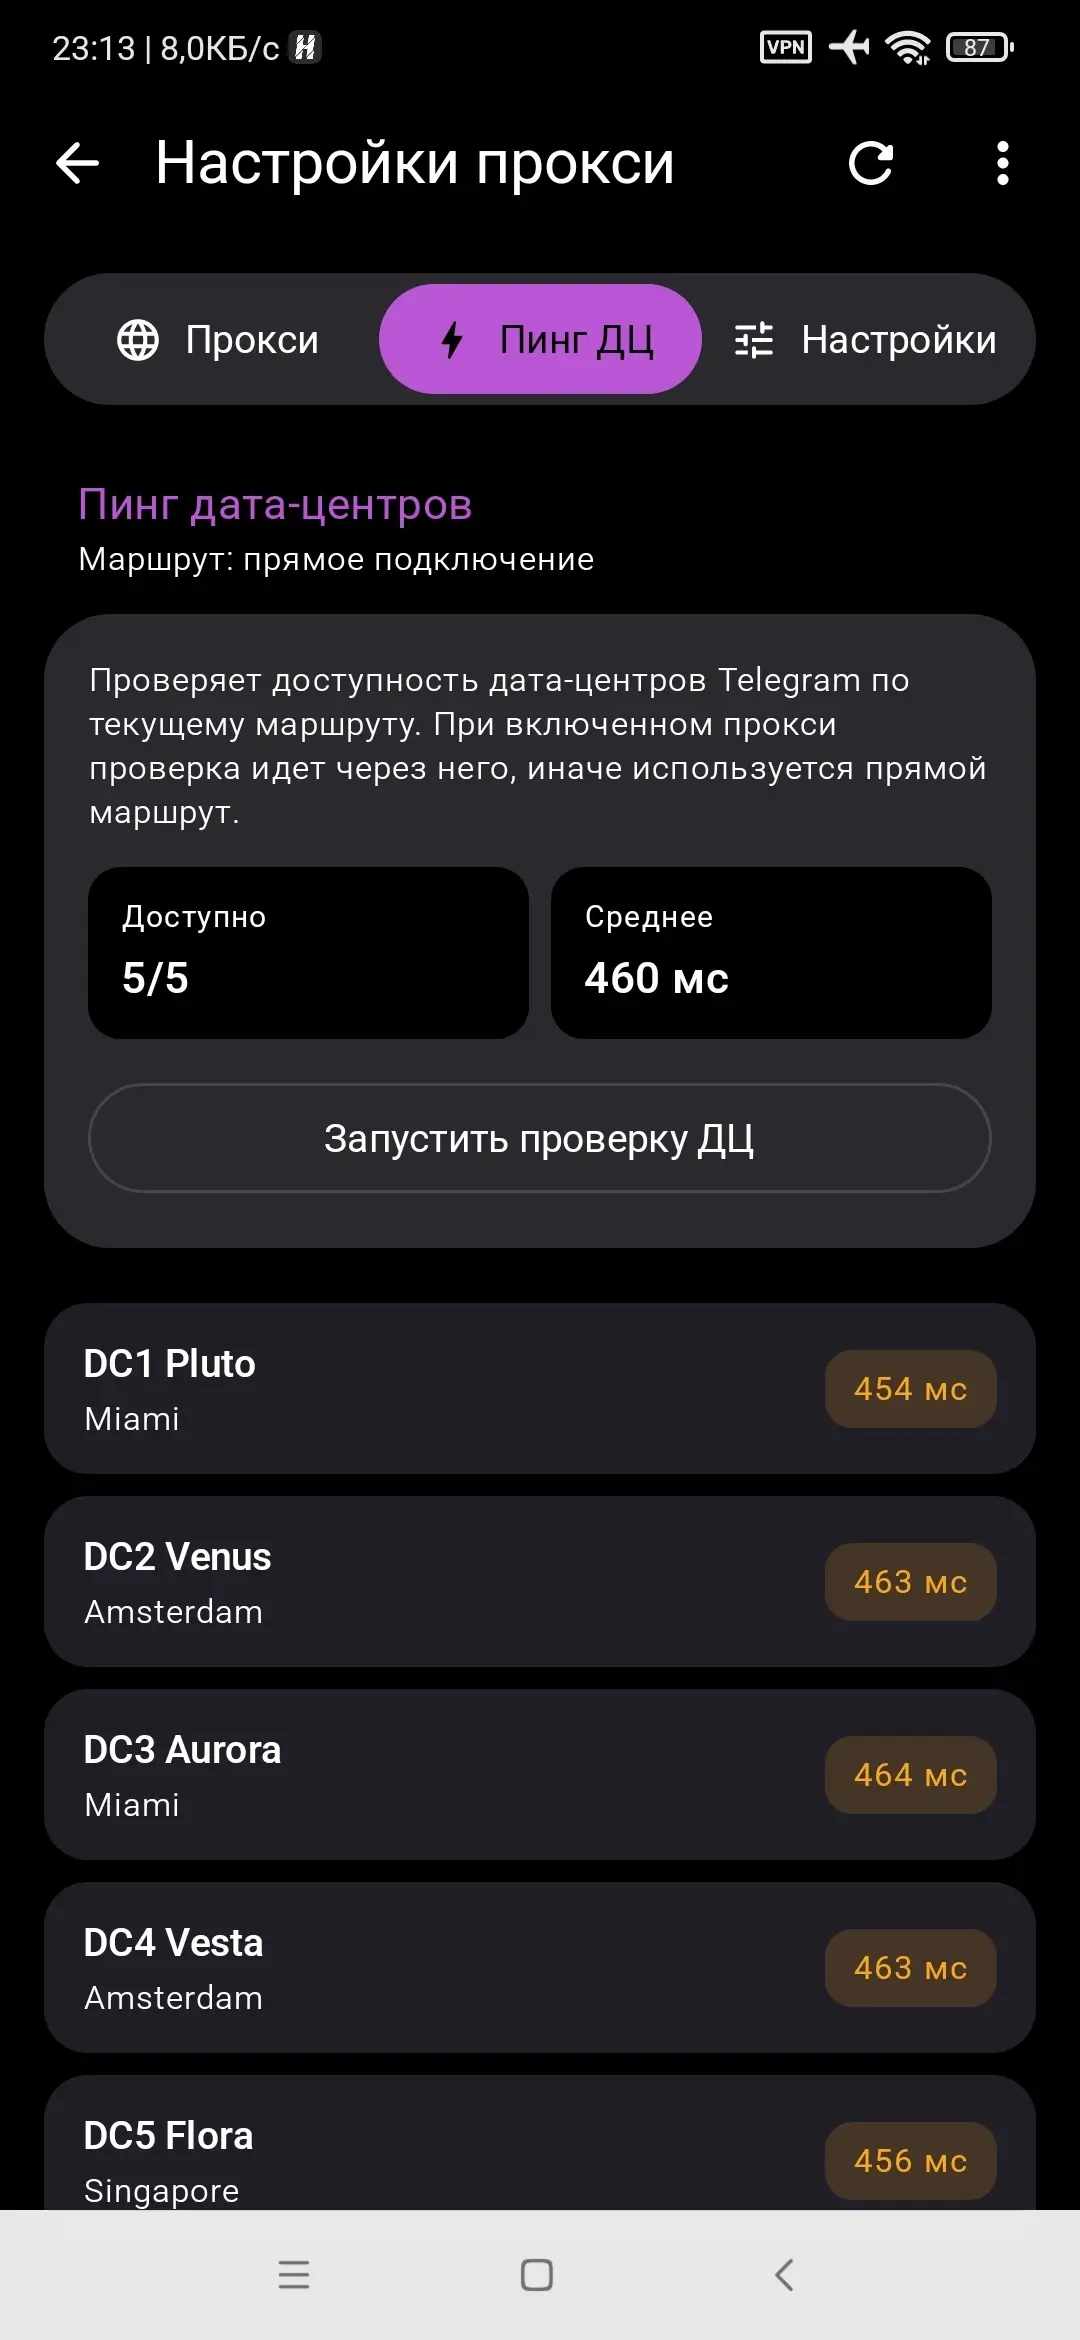
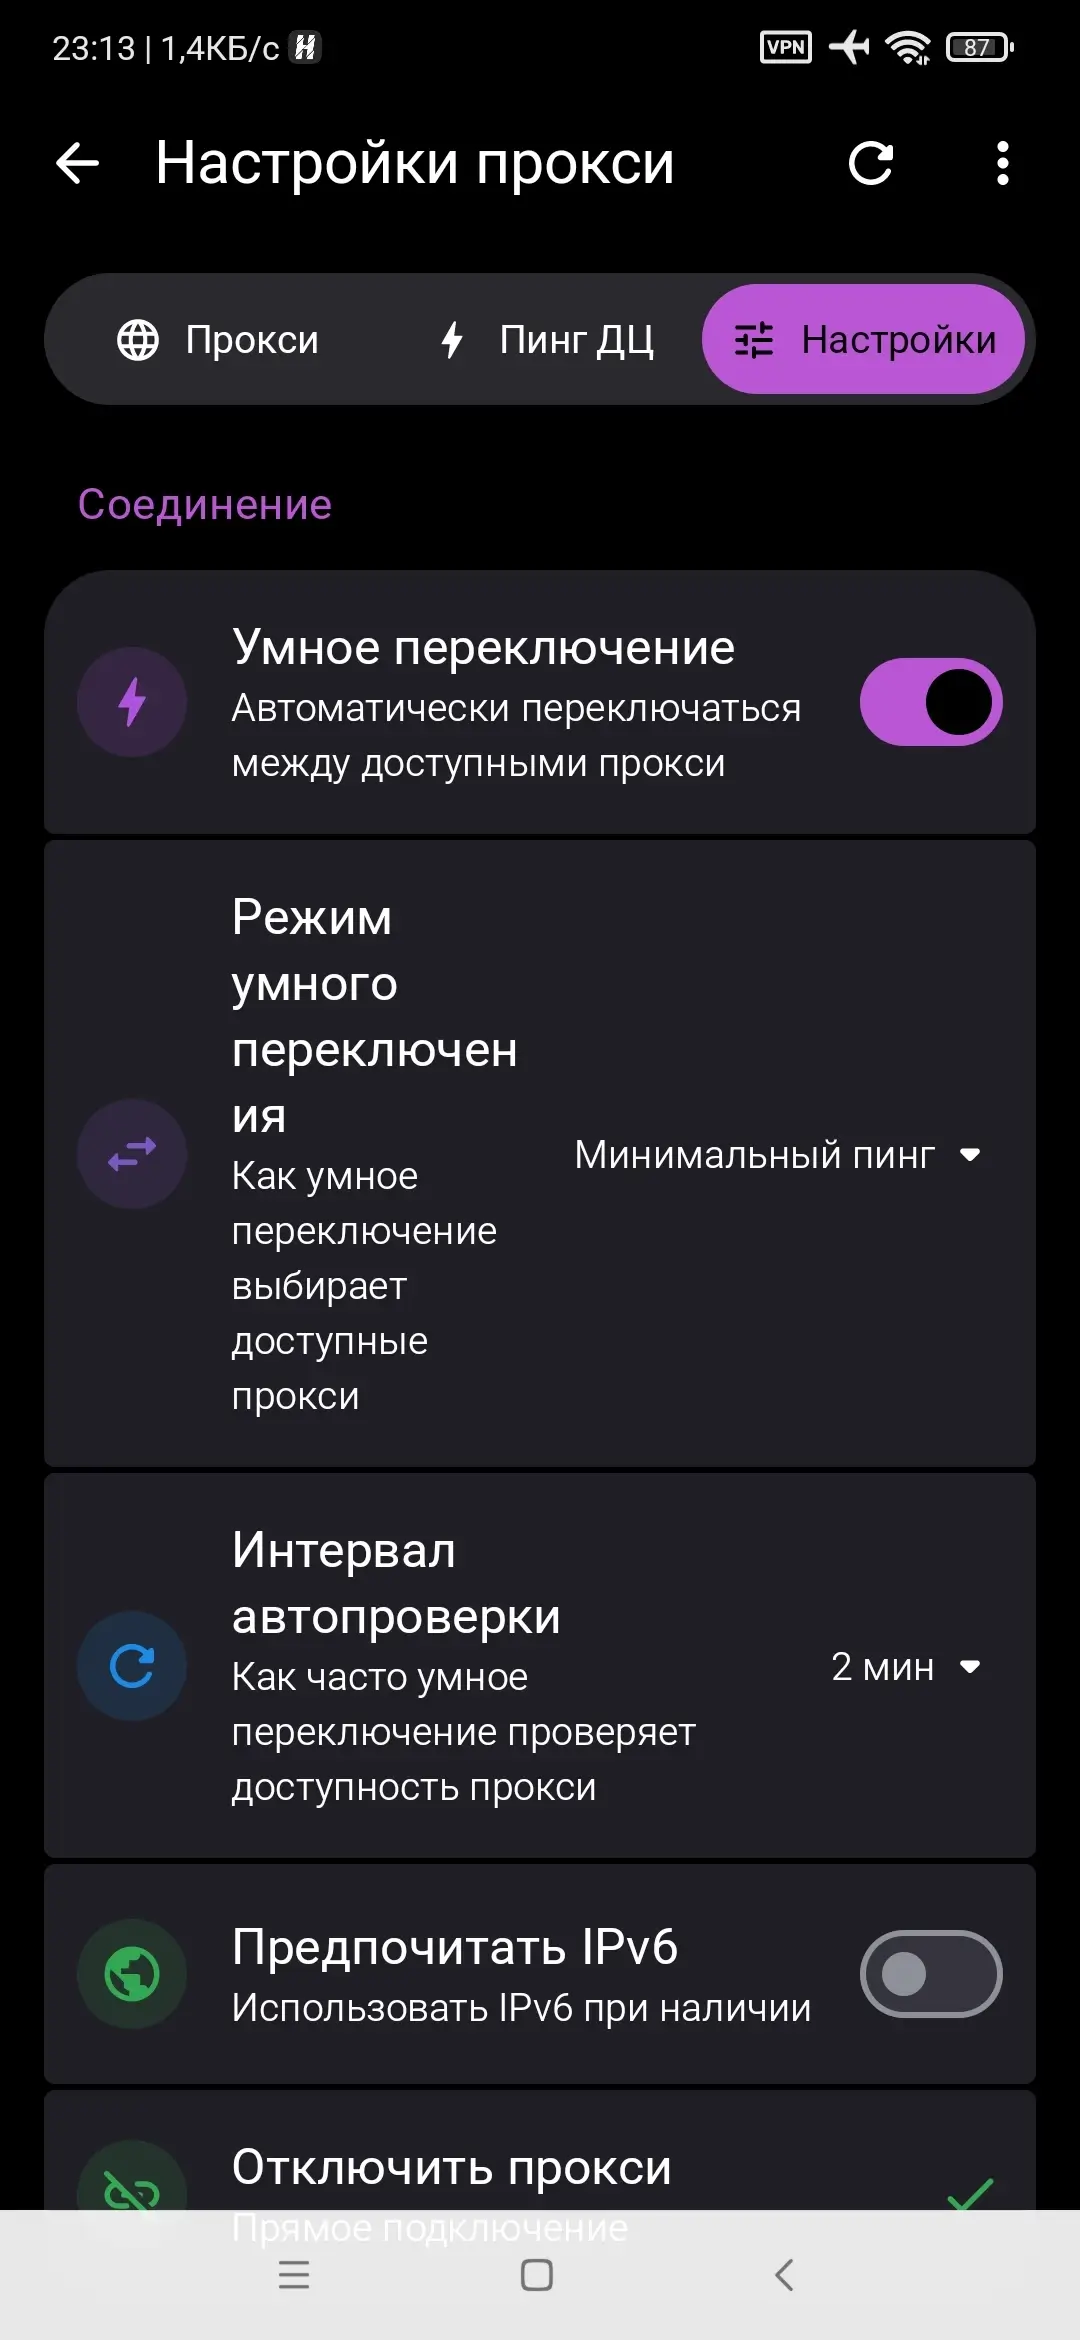
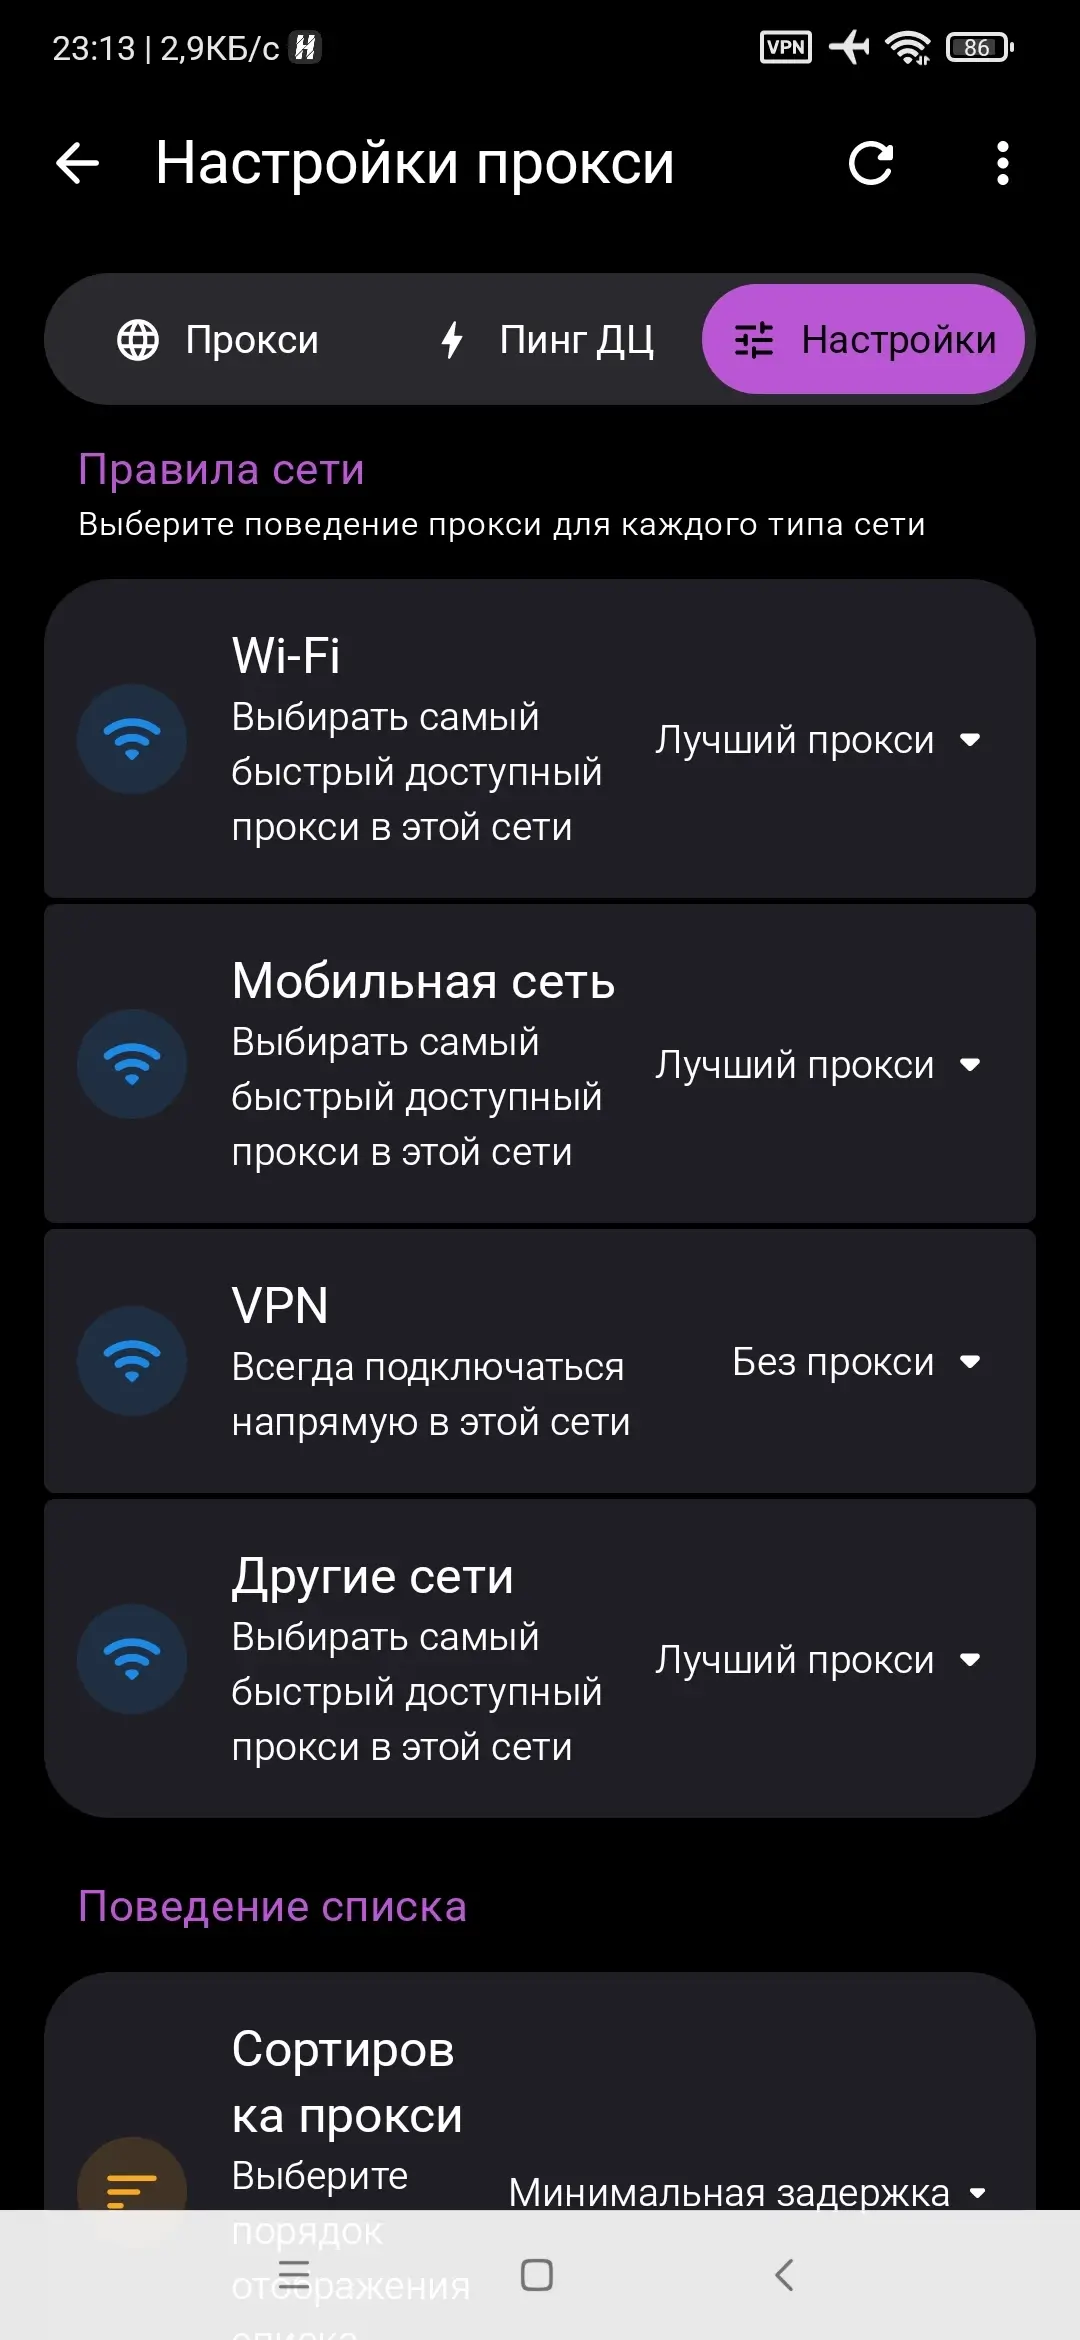
MonoGram v0.4.1
apk
28.27 Mb
628
Версия 0.4.1 (18)
Архитектуры ARMv7, ARM64, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
15.10.2026, 04:16
Файл
monogram_v0_4_1_uni_release.apk
Имя
Monogram
Пакет
org.monogram
MD5
5a5906b391f194a8cb28b49a07ed6799
SHA-1
c3d8b6ad1a680b51b91d2a05f822e54ff5e7394a
SHA-256
413026299230d3a8c5a0ed76b66af80b62666497c0ae4c0380b98f6484a7d9c1
Проверка
Google Play
Подпись
C=ca, ST=Ontario, L=Ottawa, O=Hikki, OU=Hikki, CN=Hikki Devs
Имя
Hikki Devs
Подразделение
Hikki
Организация
Hikki
Локация
Ottawa
Регион
Ontario
Страна
ca
MD5
eb243f4e4b95658812a31ff682a7f2a8
SHA-1
069afe126bea63da2b9dc56728031ffcebafd239
SHA-256
a6188c78b32ee3bed7270d57292fc8b0484cadeab73b40442908c2bf9c4a31f5
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62