

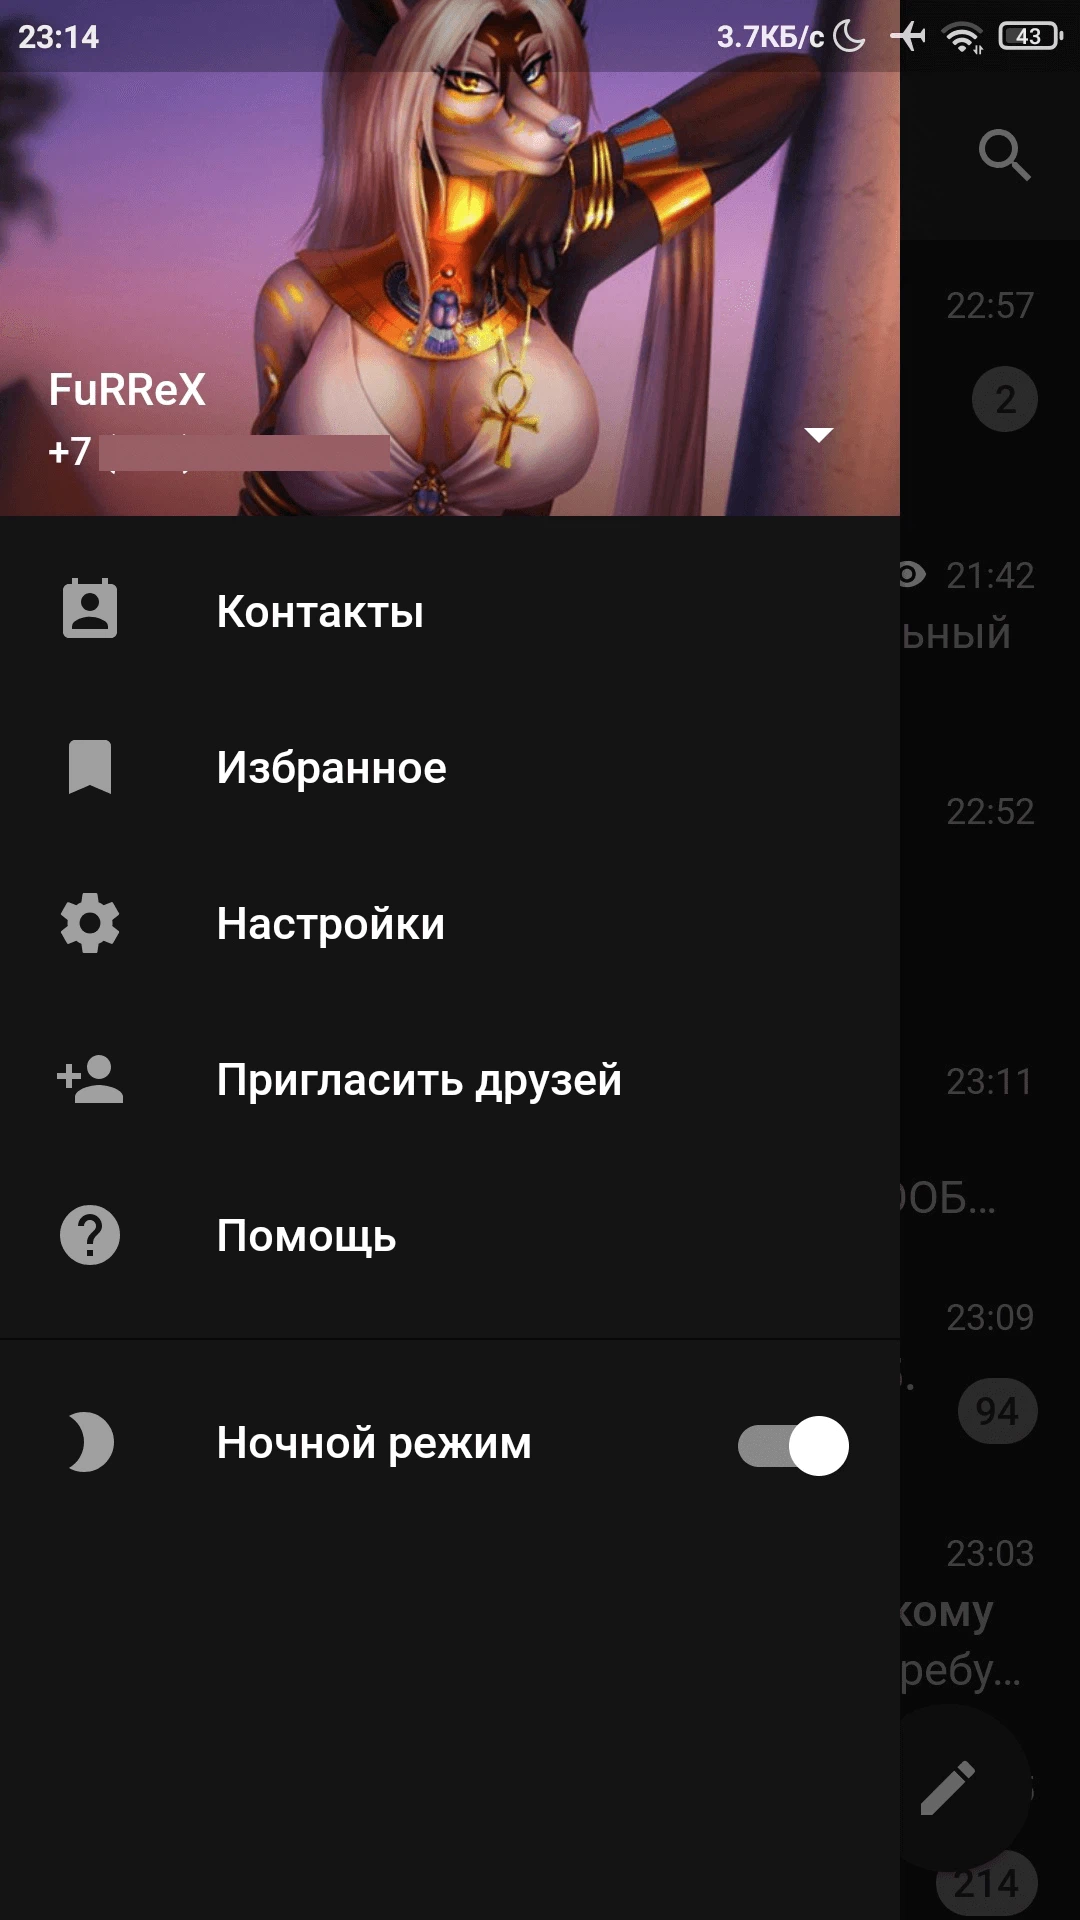
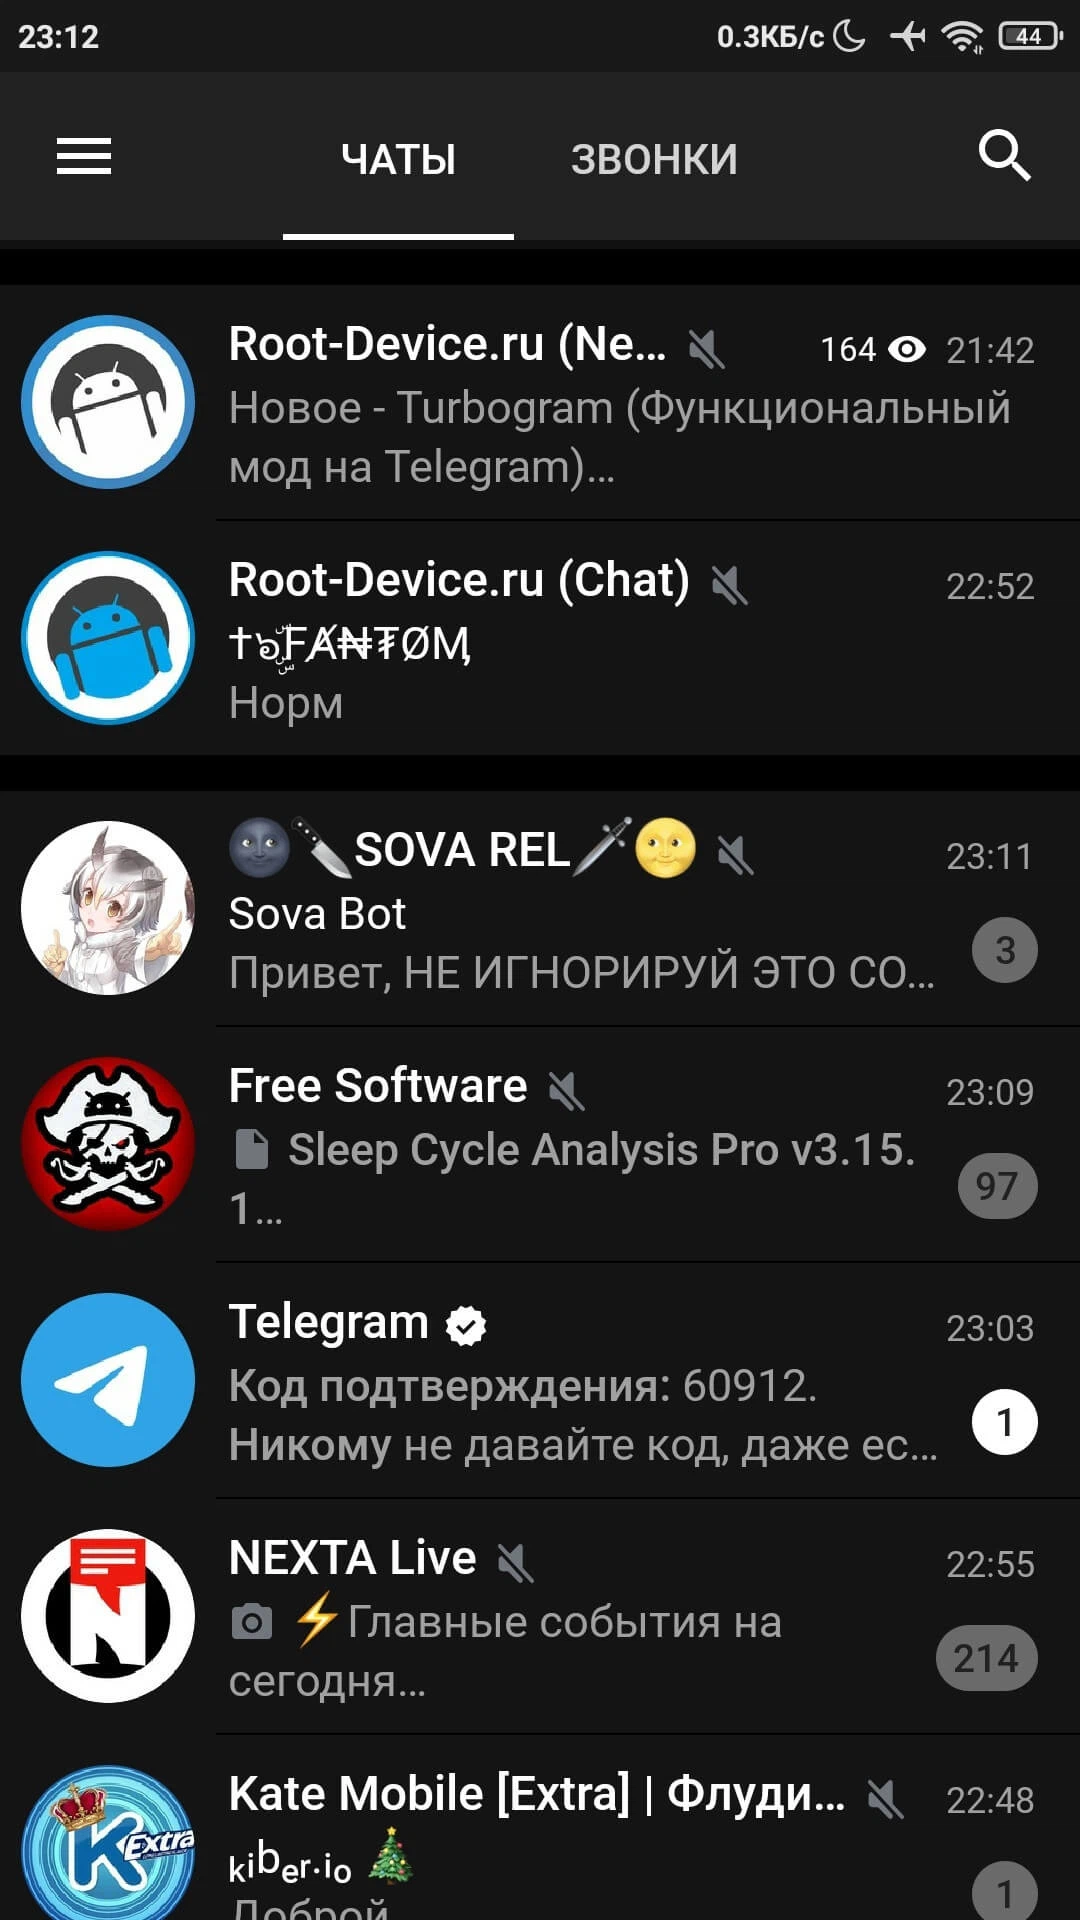
Telegram X - Альтернативный клиент для Telegram на основе TDLib, который обладает более высокой скоростью, плавной анимацией и экспериментальными функциями. Одной из главных особенностей Telegram X является его обновлённый и стильный дизайн, который делает использование приложения более комфортным. Настройте Telegram X в соответствии со своими предпочтениями благодаря расширенным настройкам.
Приложение предоставляет все функции оригинального Telegram, а также дополнительные, делая его более эффективным и приятным в использовании.
Особенности приложения:
- Альтернативный клиент для Telegram на основе TDLib;
- Более высокая скорость и плавная анимация;
- Экспериментальные функции;
- Расширенные настройки;
- Обновлённый и стильный дизайн;
- Все функции оригинального Telegram.
Telegram X v0.28.10.1797 (ARMv7)
apk
46.46 Mb
66
Версия 0.28.10.1797-armeabi-v7a (1797301)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
30.08.2026, 22:16
Файл
telegram_x_v0_28_10_1797_arm7.apk
Имя
Telegram X
Пакет
org.thunderdog.challegram
MD5
6e344c7b23f4abadec85045c5267b61e
SHA-1
f160b9d77cc111e63650569685d77836c05d4b80
SHA-256
3a730d844987aba79e9d2ecc191251343a388e7d3baa220fd753f1ff793b4734
Проверка
Google Play
Подпись
CN=Viacheslav Krylov
Имя
Viacheslav Krylov
MD5
7adfeafd11a4444f2c3cb7f668b9efca
SHA-1
66462134345a6adac3c1d5aea9cef0421b7cab68
SHA-256
eb801a303294ba02a84d030ebb1216c438ac985ad4b89208e32d7a7190dcdd33
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67
Telegram X v0.28.10.1797 (ARM64)
apk
57.1 Mb
12
Версия 0.28.10.1797-arm64-v8a (1797302)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
30.08.2026, 22:17
Файл
telegram_x_v0_28_10_1797_arm64.apk
Имя
Telegram X
Пакет
org.thunderdog.challegram
MD5
b403f90ce2cd40b82b136f66e13ae28b
SHA-1
21df66fcd7e7fc2a98dcb9481c508ddb6748cf45
SHA-256
37ee30bd15299b9e6c1a974a975be2426109cf2d823b688d7fbdfa72bdd96dea
Проверка
Google Play
Подпись
CN=Viacheslav Krylov
Имя
Viacheslav Krylov
MD5
7adfeafd11a4444f2c3cb7f668b9efca
SHA-1
66462134345a6adac3c1d5aea9cef0421b7cab68
SHA-256
eb801a303294ba02a84d030ebb1216c438ac985ad4b89208e32d7a7190dcdd33
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67