

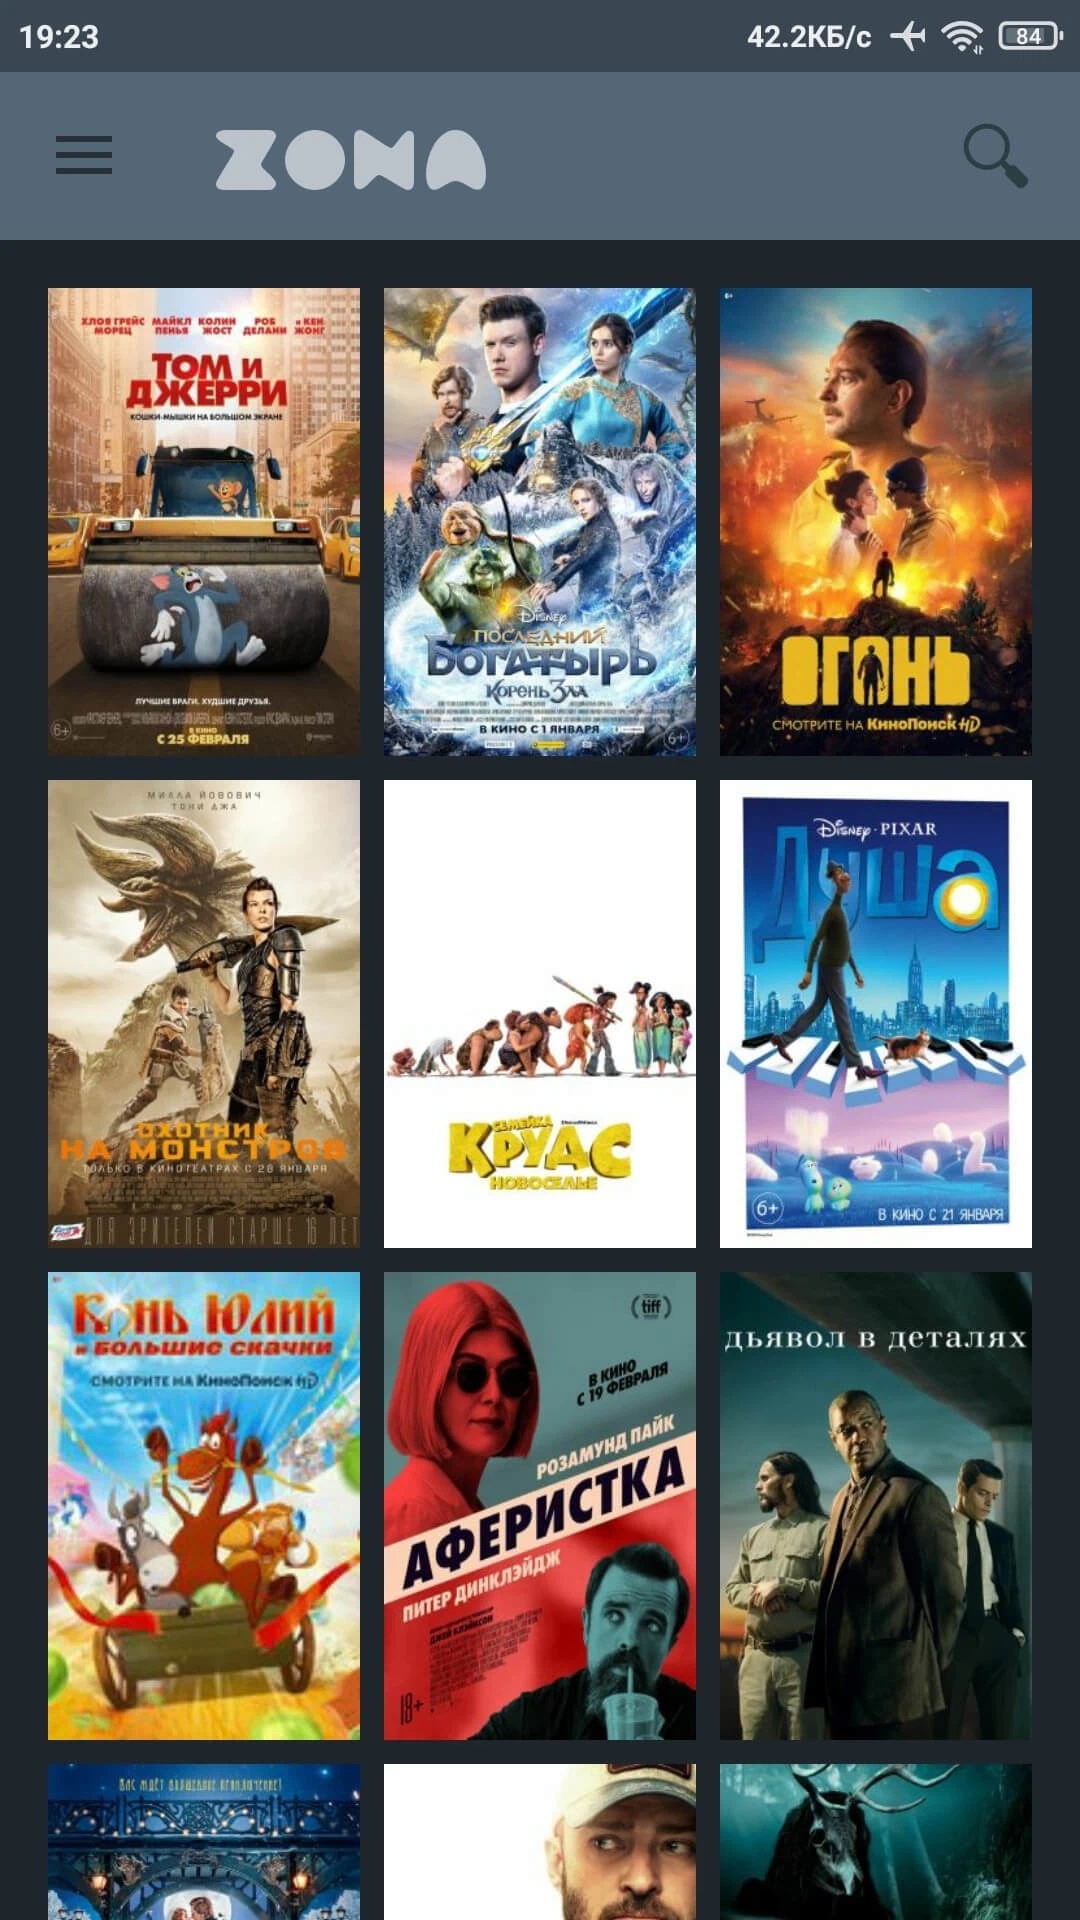
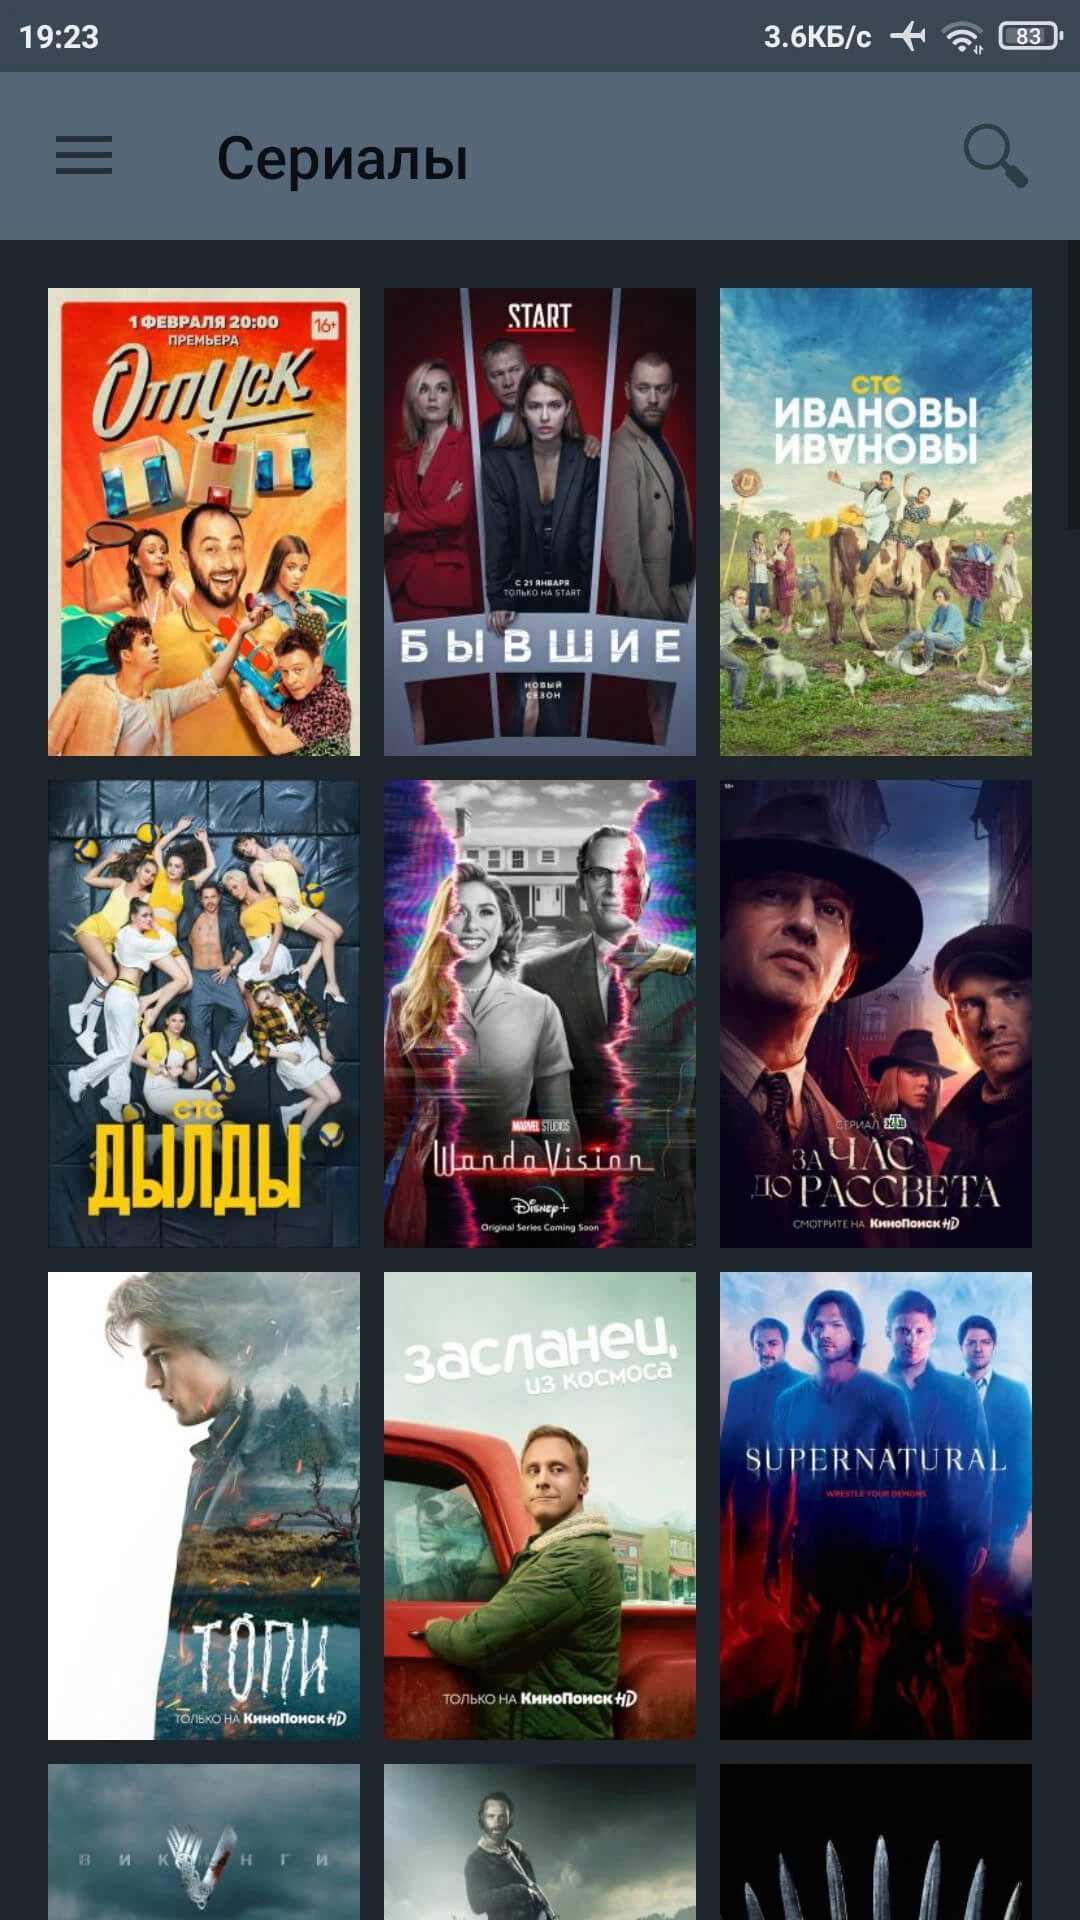
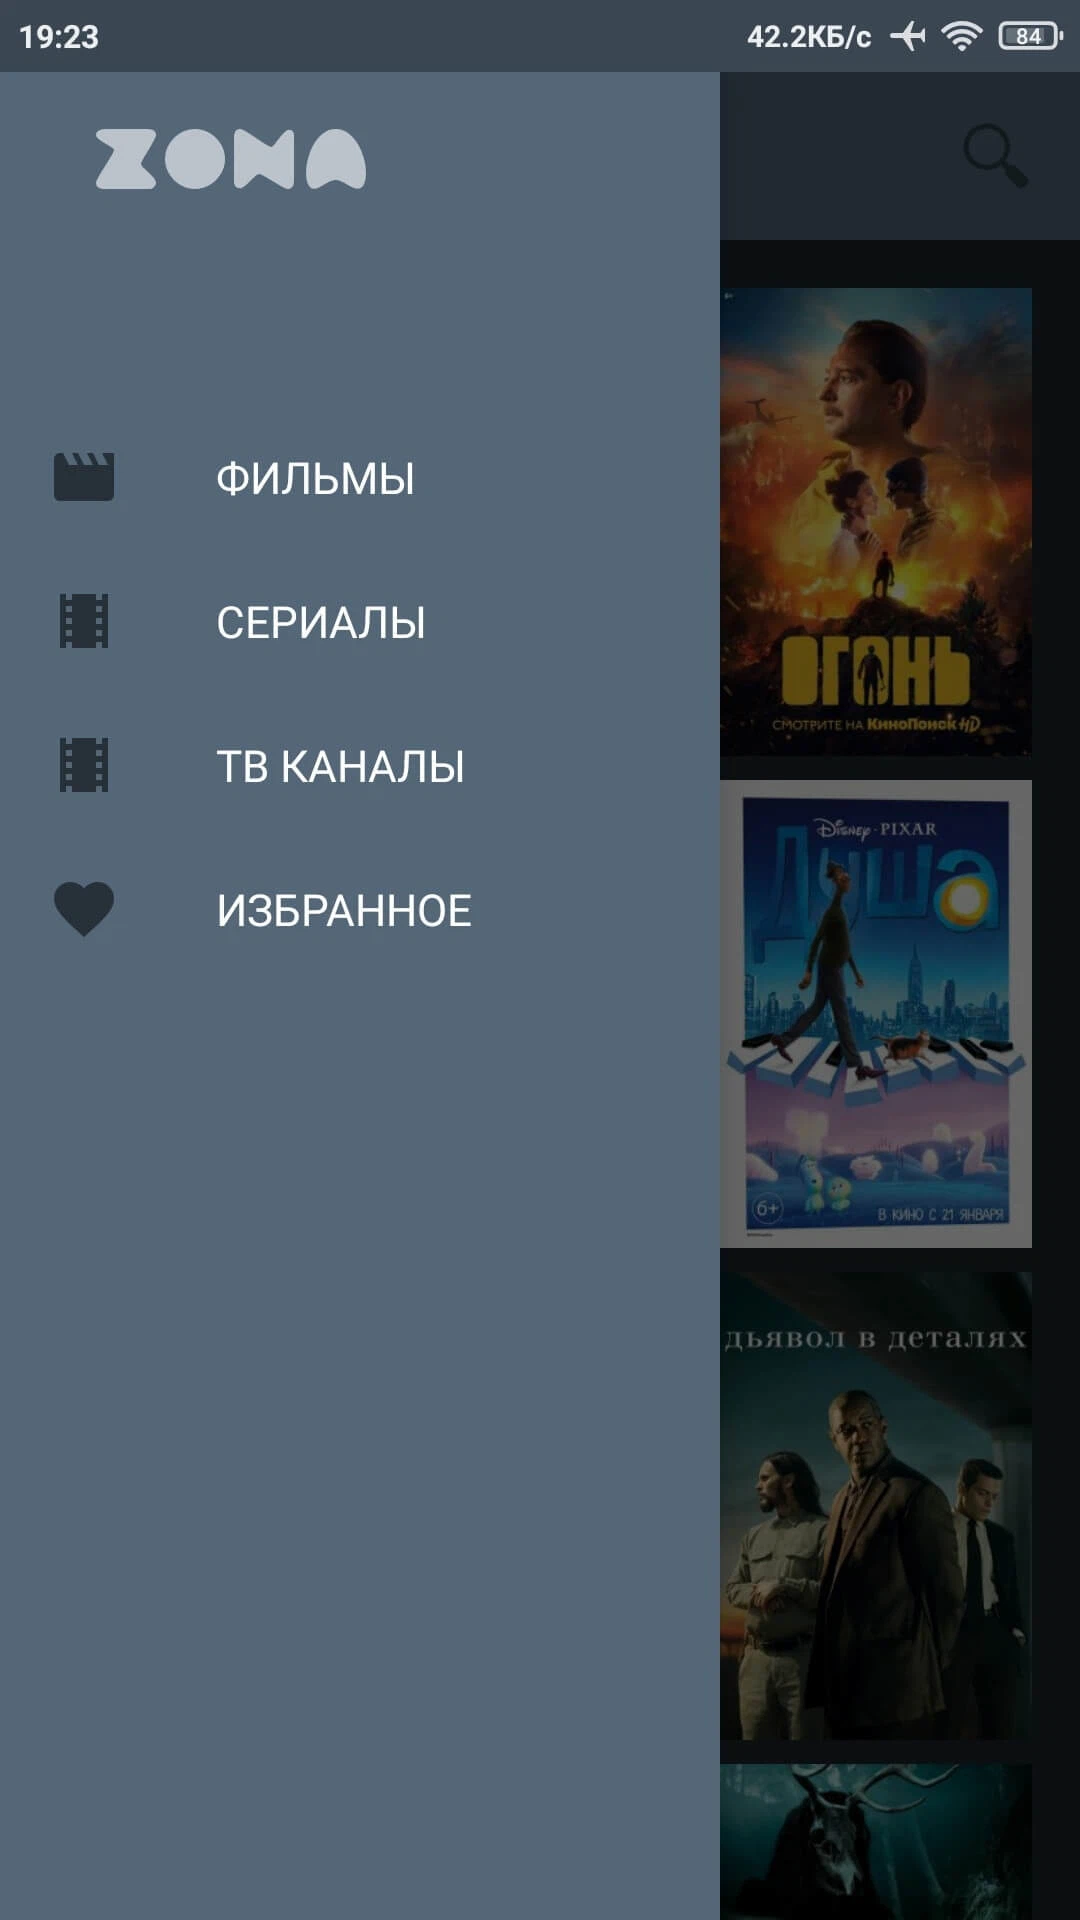
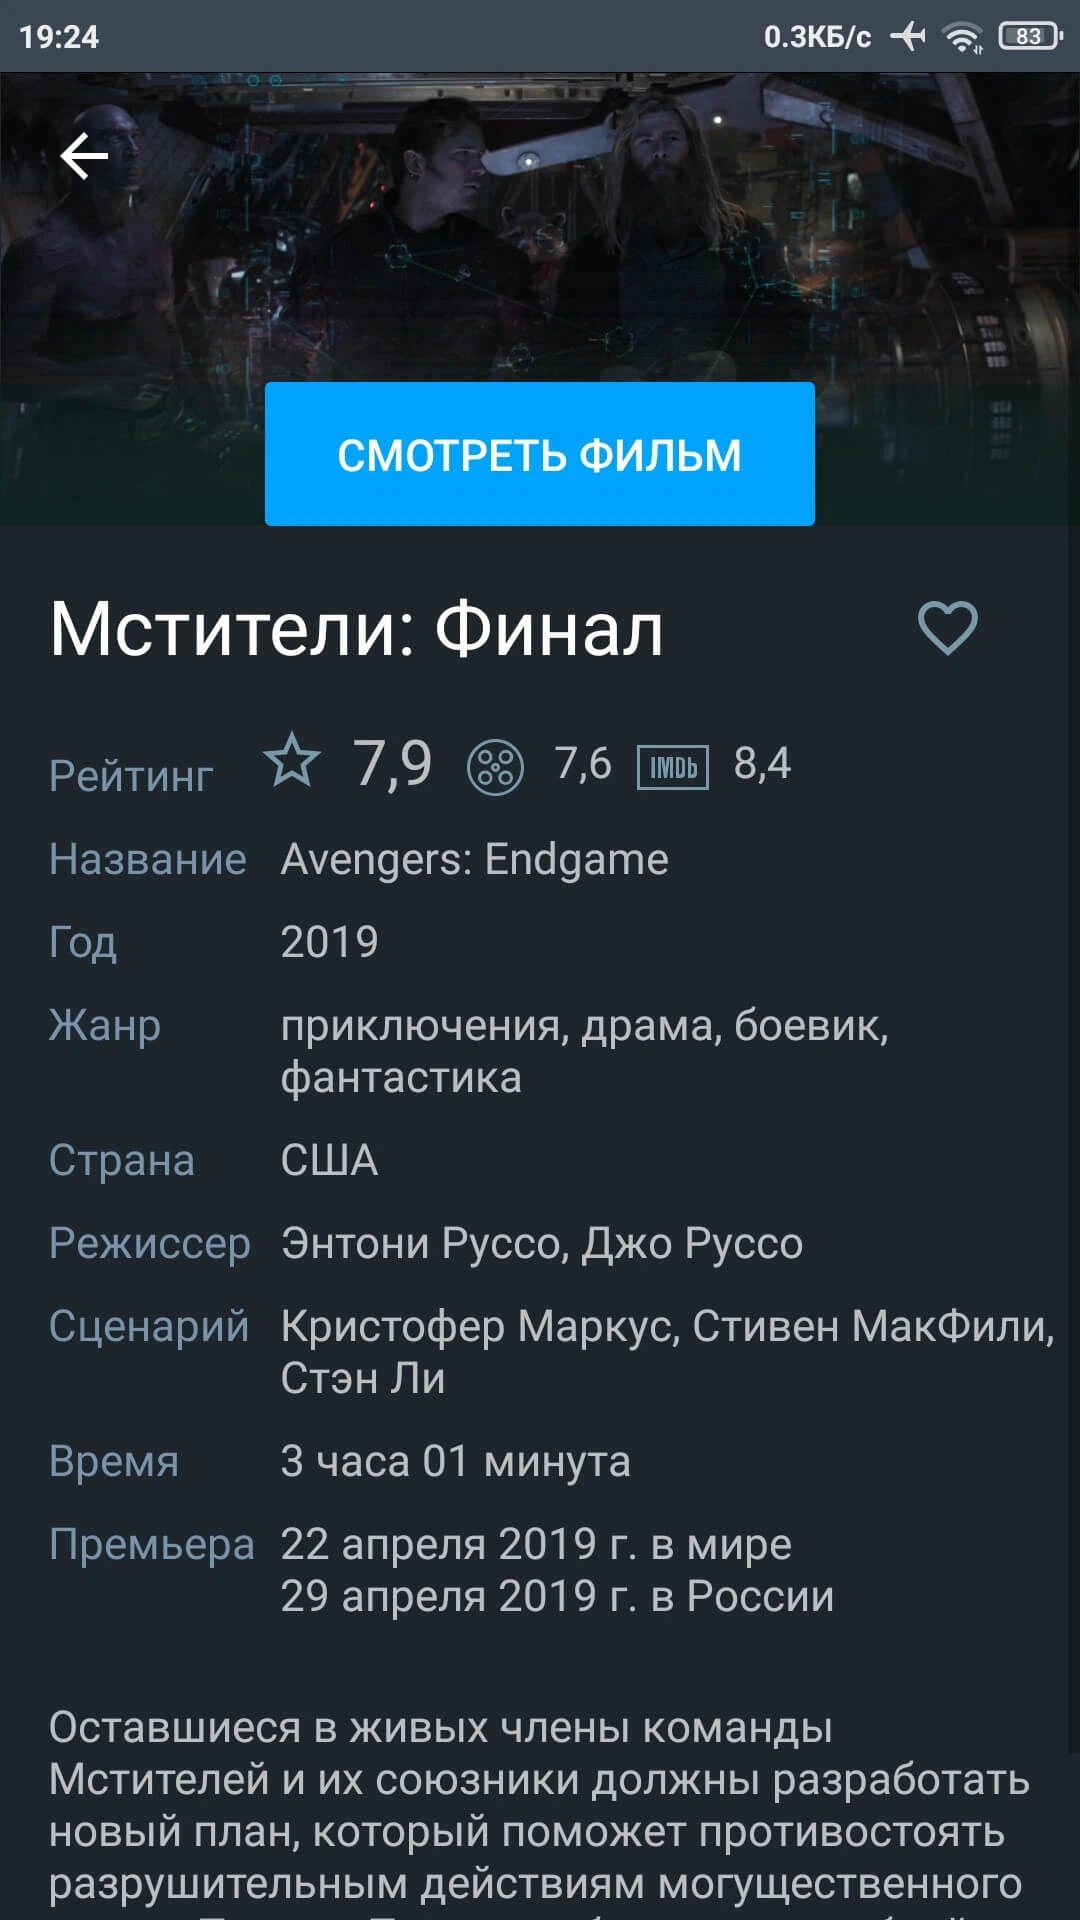
Zona - Смотрите фильмы, сериалы и тв каналы в высоком качестве и разрешении. Получите доступ к огромной базе популярнейших фильмов с уникальным описанием и рейтингом. Приложение станет вашим персональным кинотеатром. Оно самостоятельно подберёт подходящий размер видео для телефона и планшета. Вместе с тем, вам всегда доступен любой из вариантов качества. Добавляйте в закладки фильмы для будущего просмотра.
Zona v3.0.70
apk
21.04 Mb
196
Версия 3.0.70 (1070)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
20.09.2026, 19:04
Файл
zona_v3_0_70.apk
Имя
Zona
Пакет
mobi.zona
MD5
81675ea4a86583d64ced223195174aaa
SHA-1
49b25b32ff71faf3a1d036bf71989d45caba0b9a
SHA-256
cc8d97a1b6b3e26da98db26a5f261b9e58aed886eb86d221d79d03f7a84b445b
Проверка
Google Play
Подпись
OU=Zona.ru
Подразделение
Zona.ru
Действует от
22.12.2015 15:02:39 MSK
Действует до
09.12.2065 15:02:39 MSK
MD5
9fa91d4684db9351a8d1751d5240bece
SHA-1
5239aaedc3100d68c146e319ea2e59df6f7849fc
SHA-256
e85c1eb707f4c7987e51886a8b8eee159c4256aabfcca179626cd04aac4aa989
Серийник
183e8b18
Схема
v1 + v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
68