

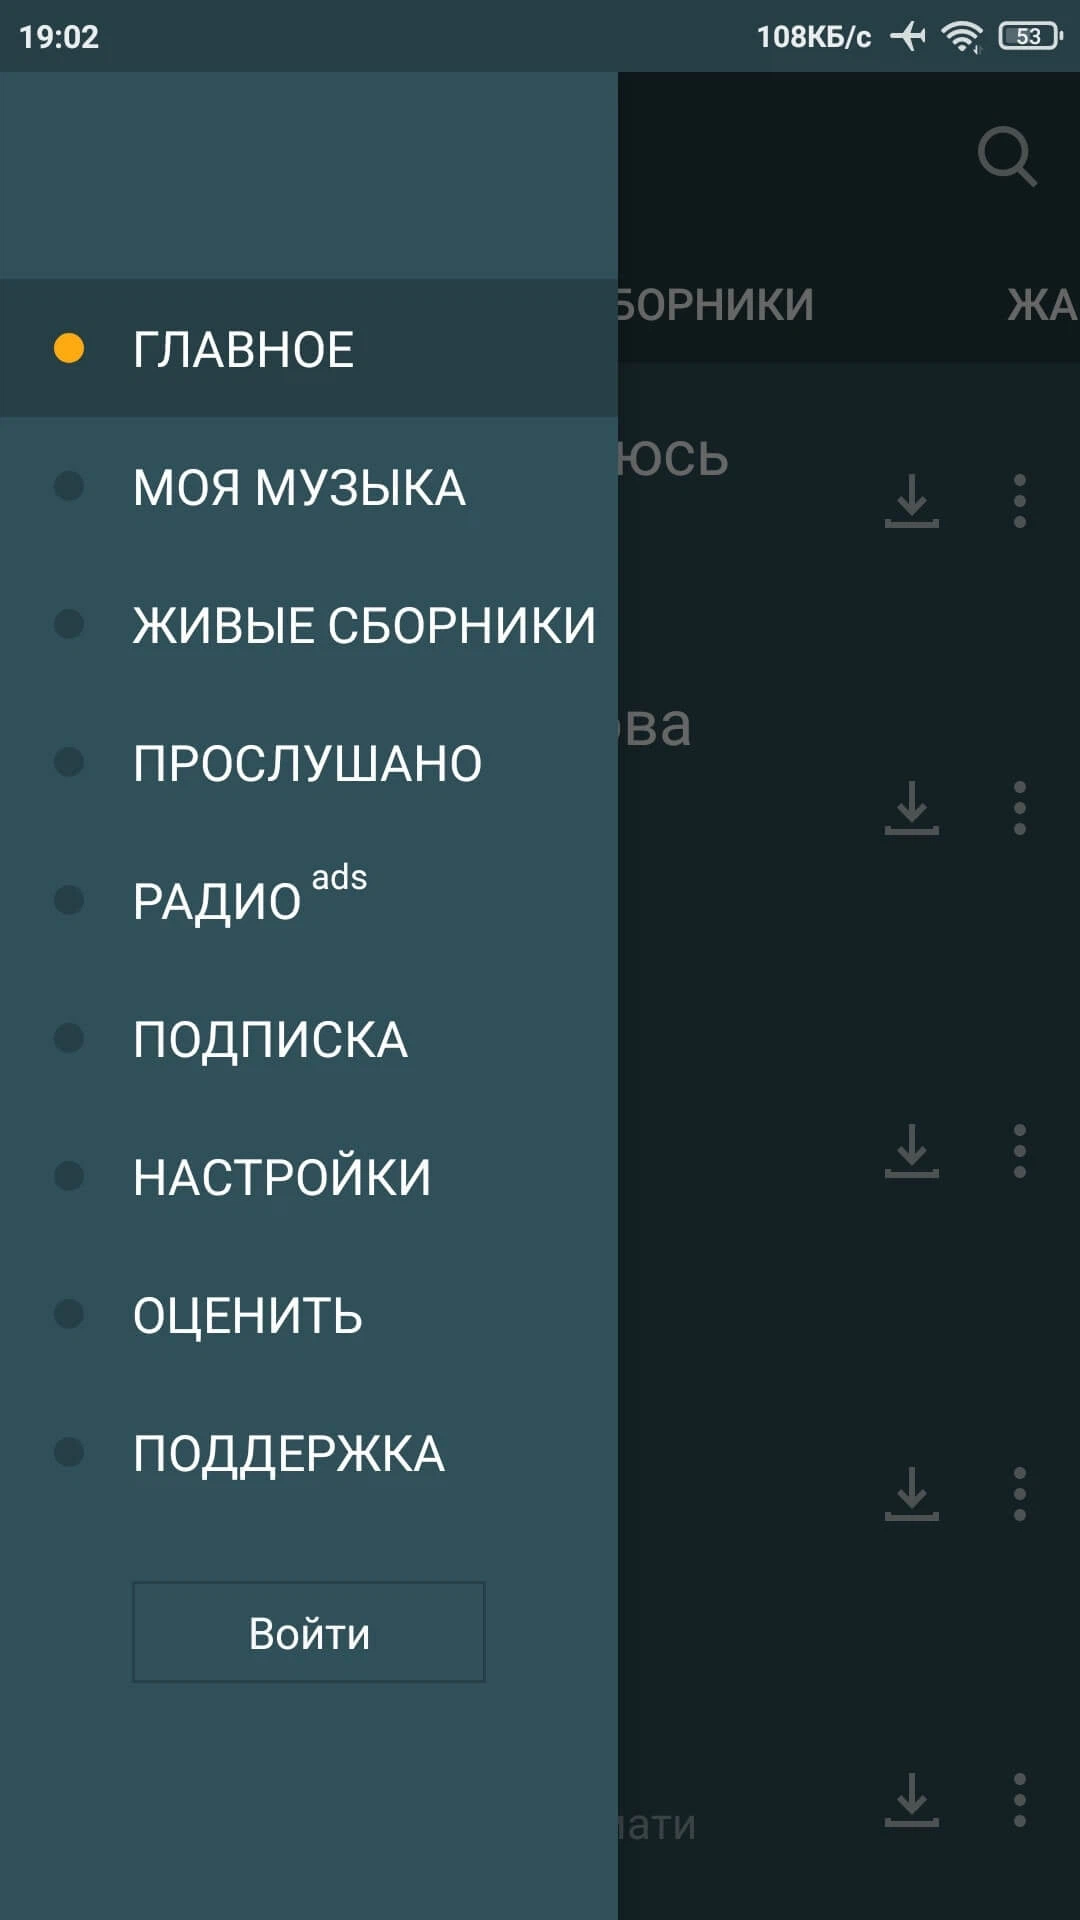
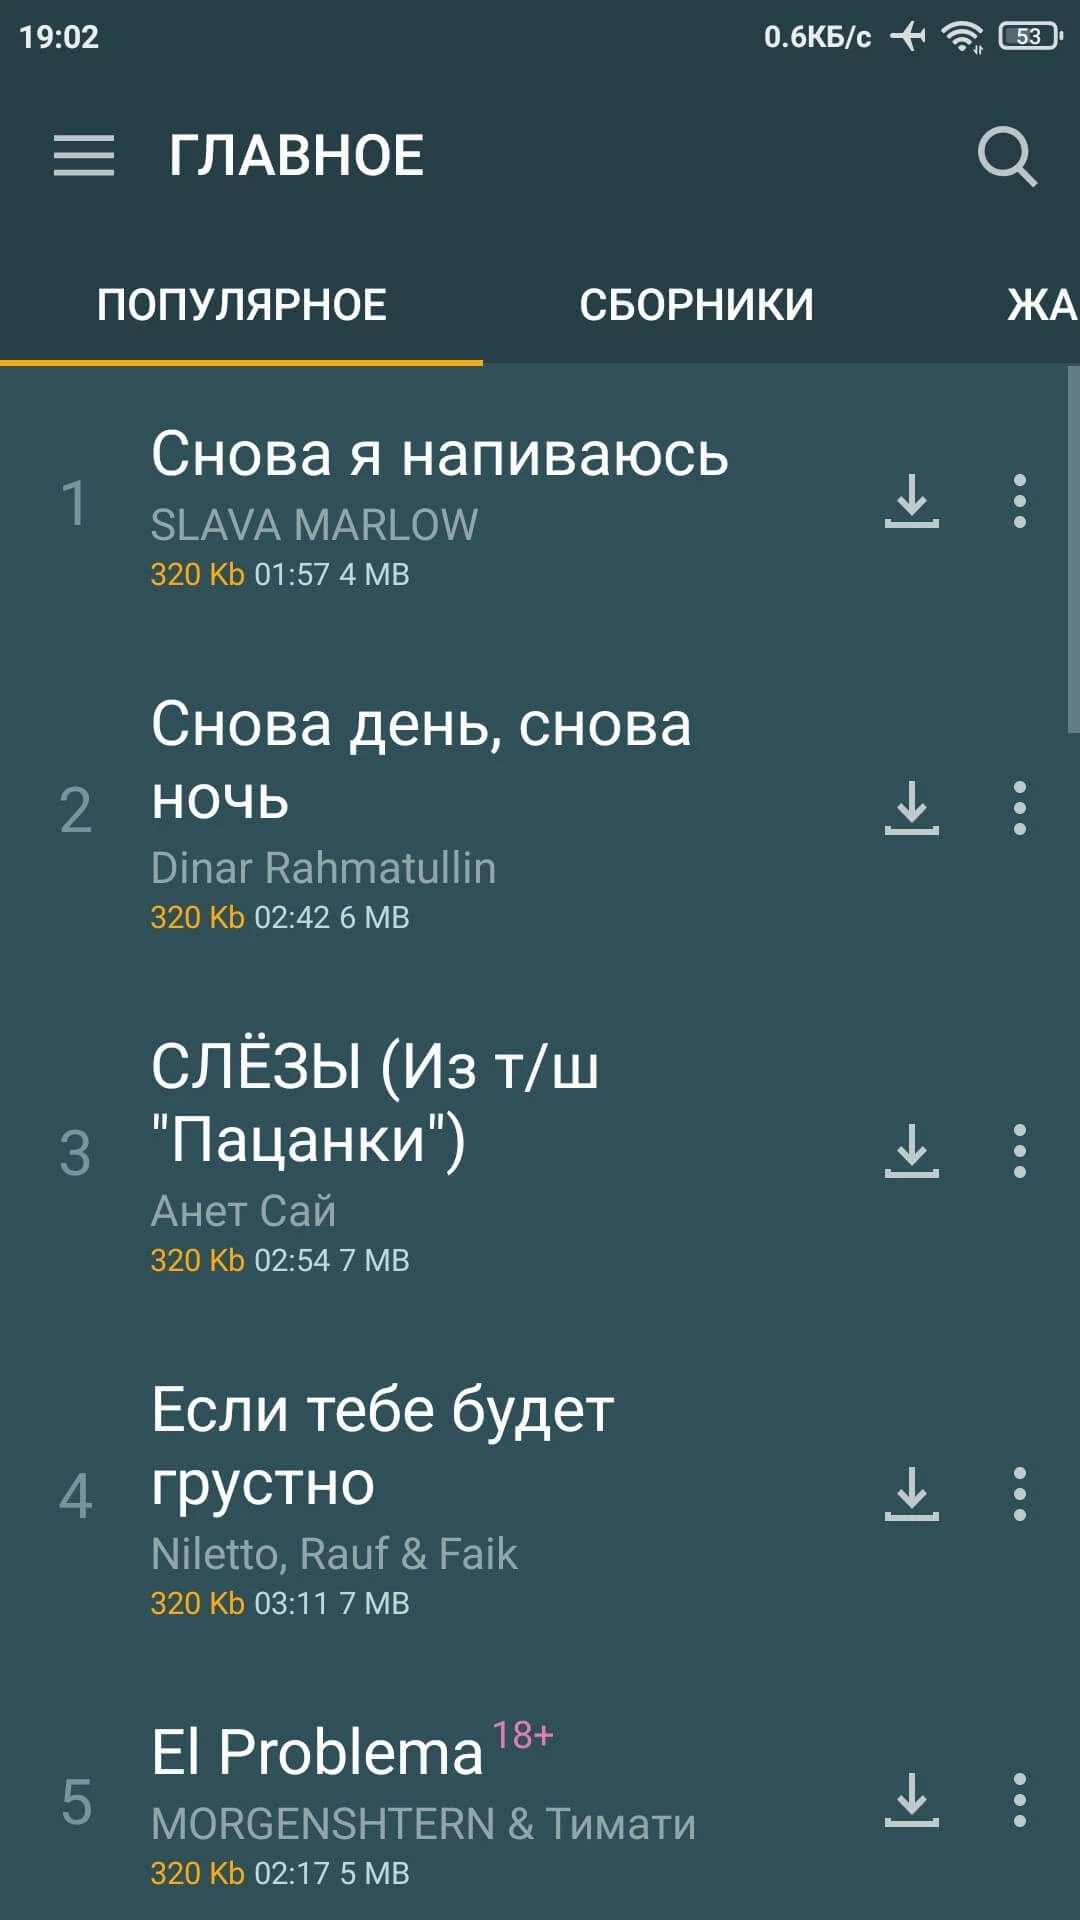
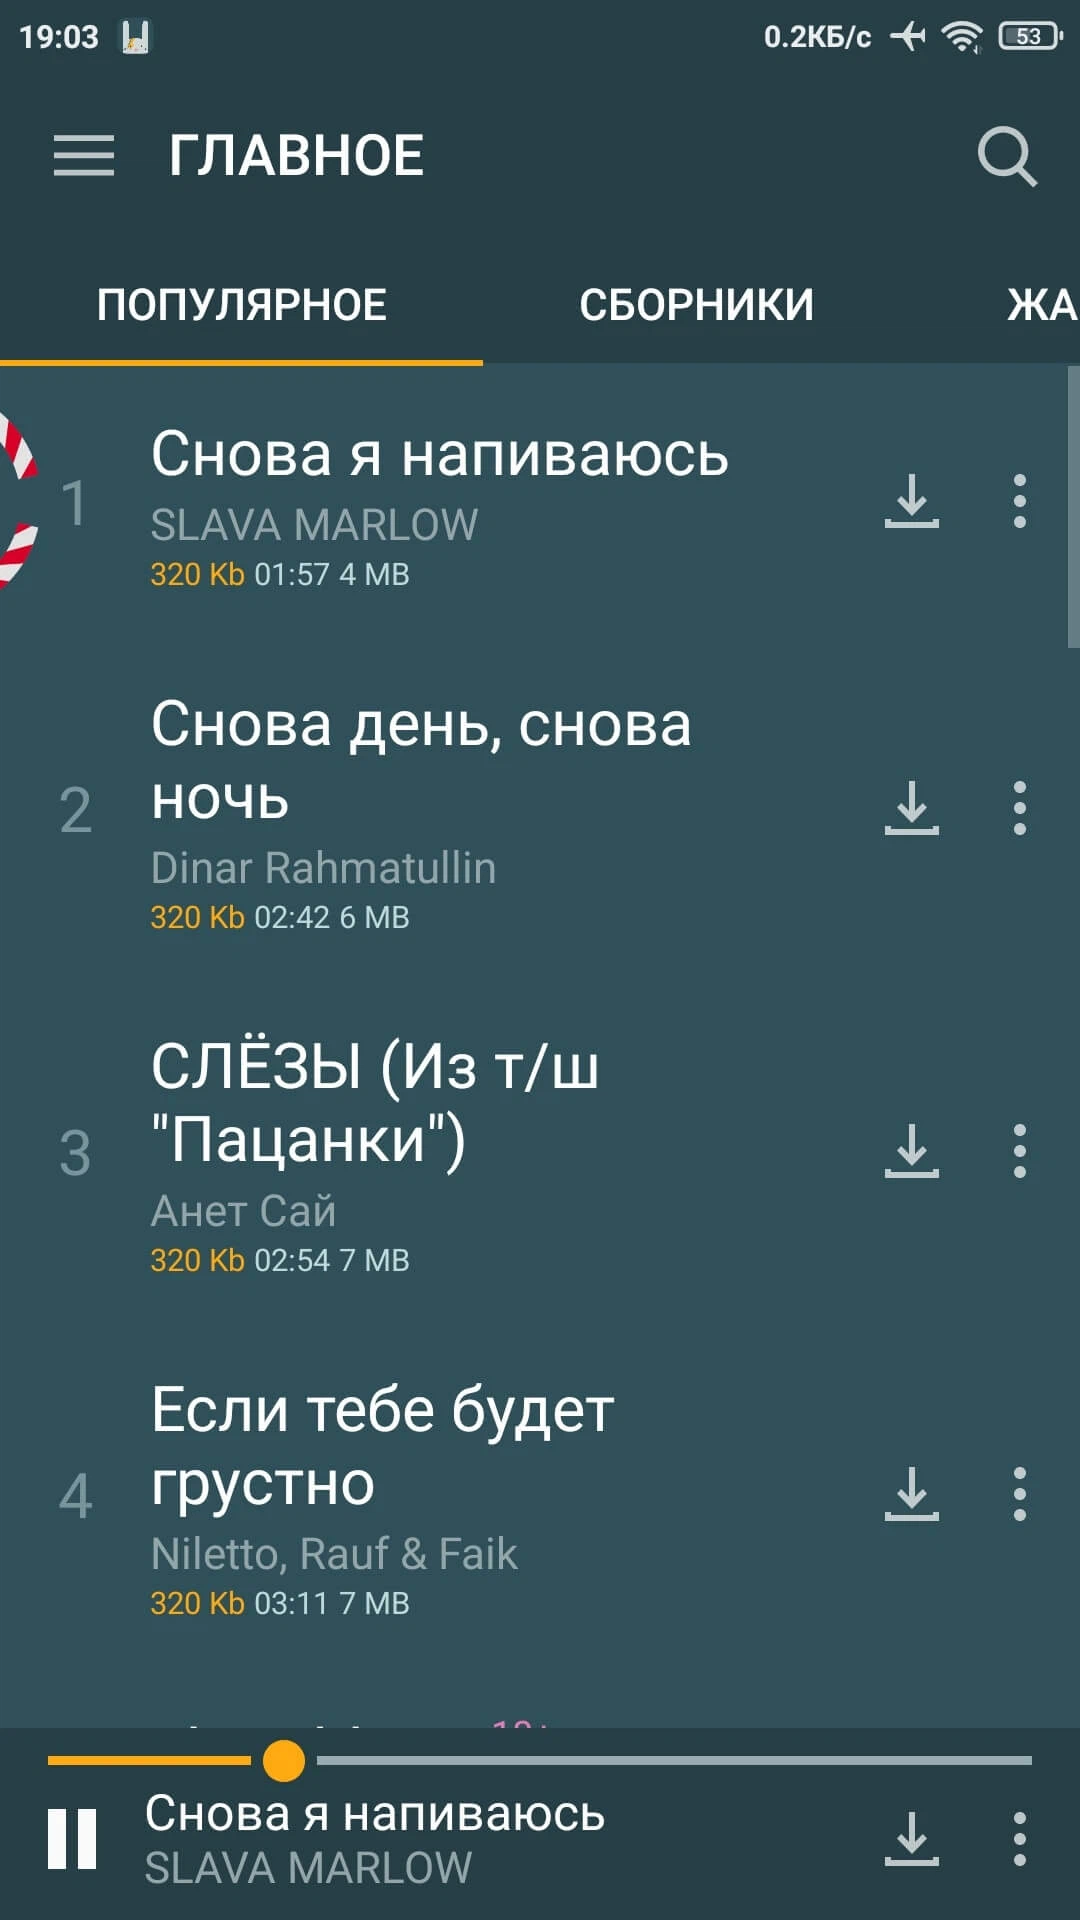
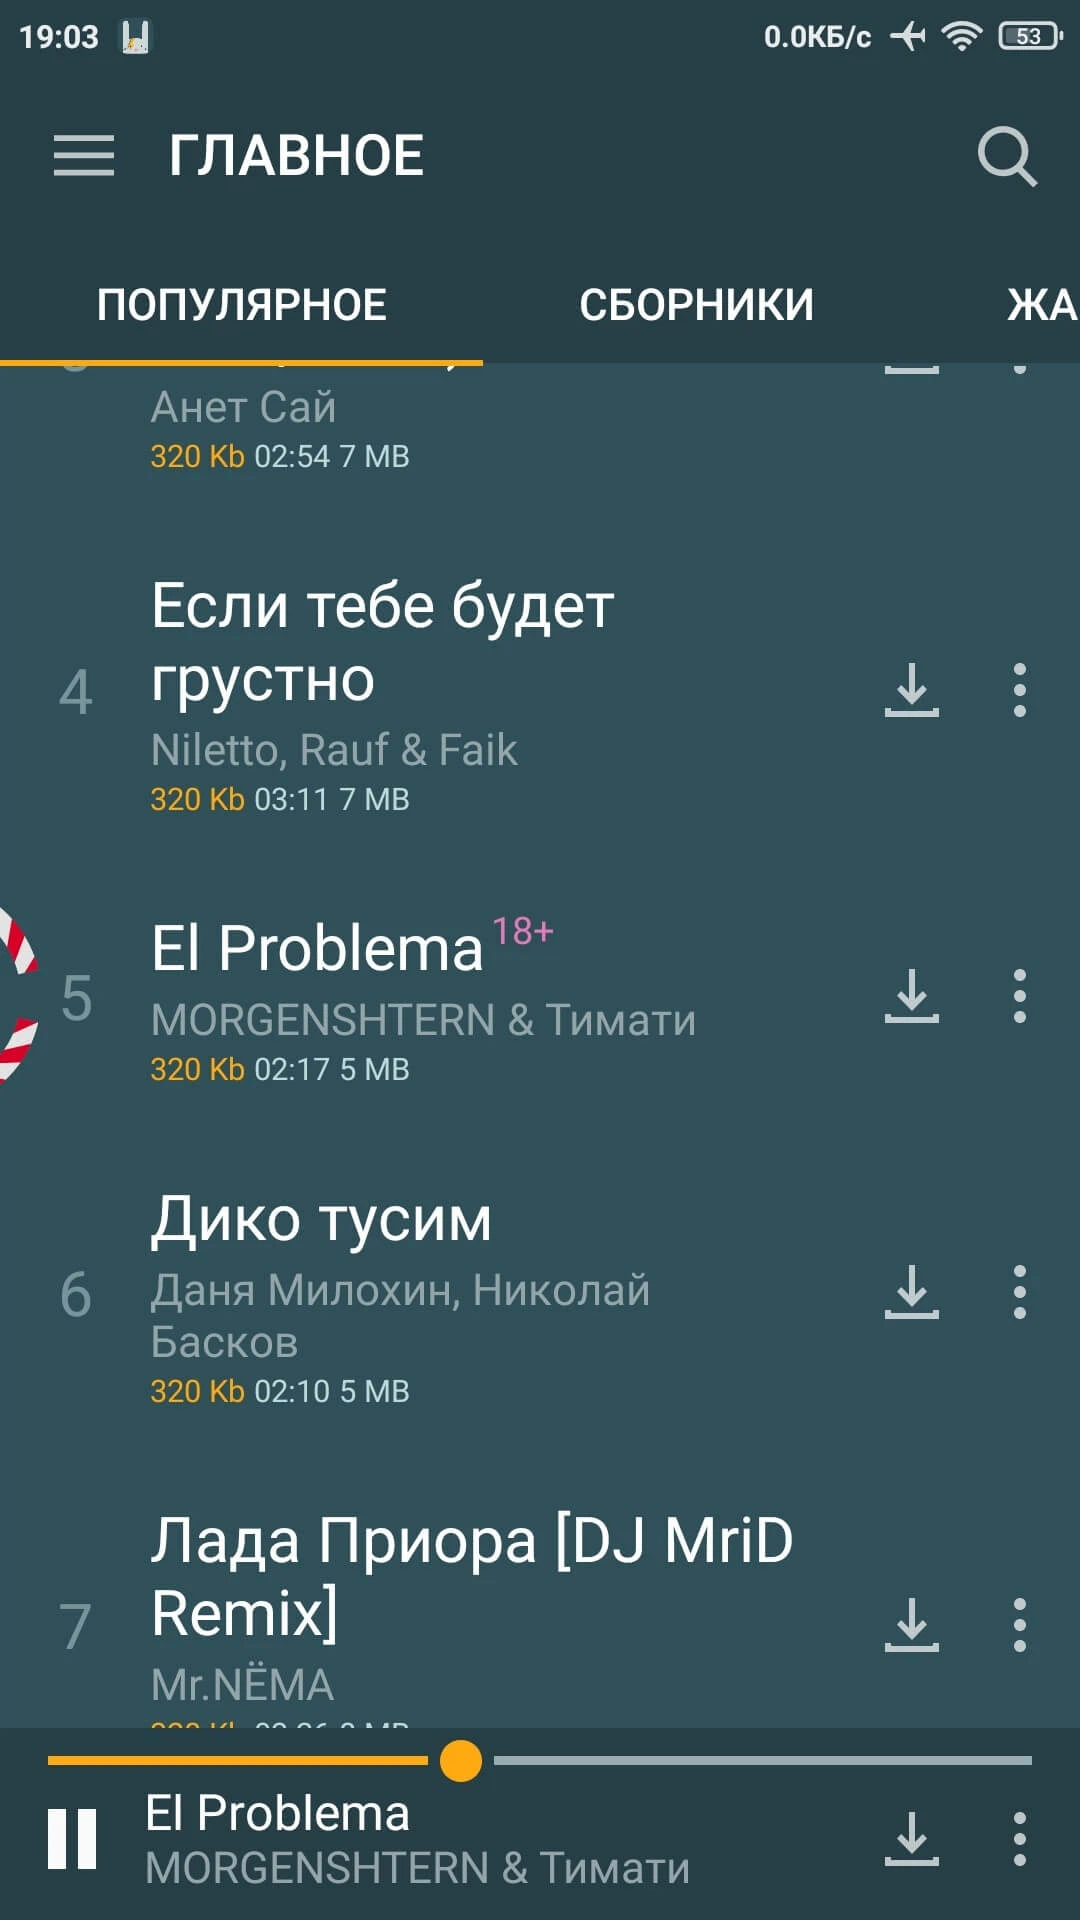
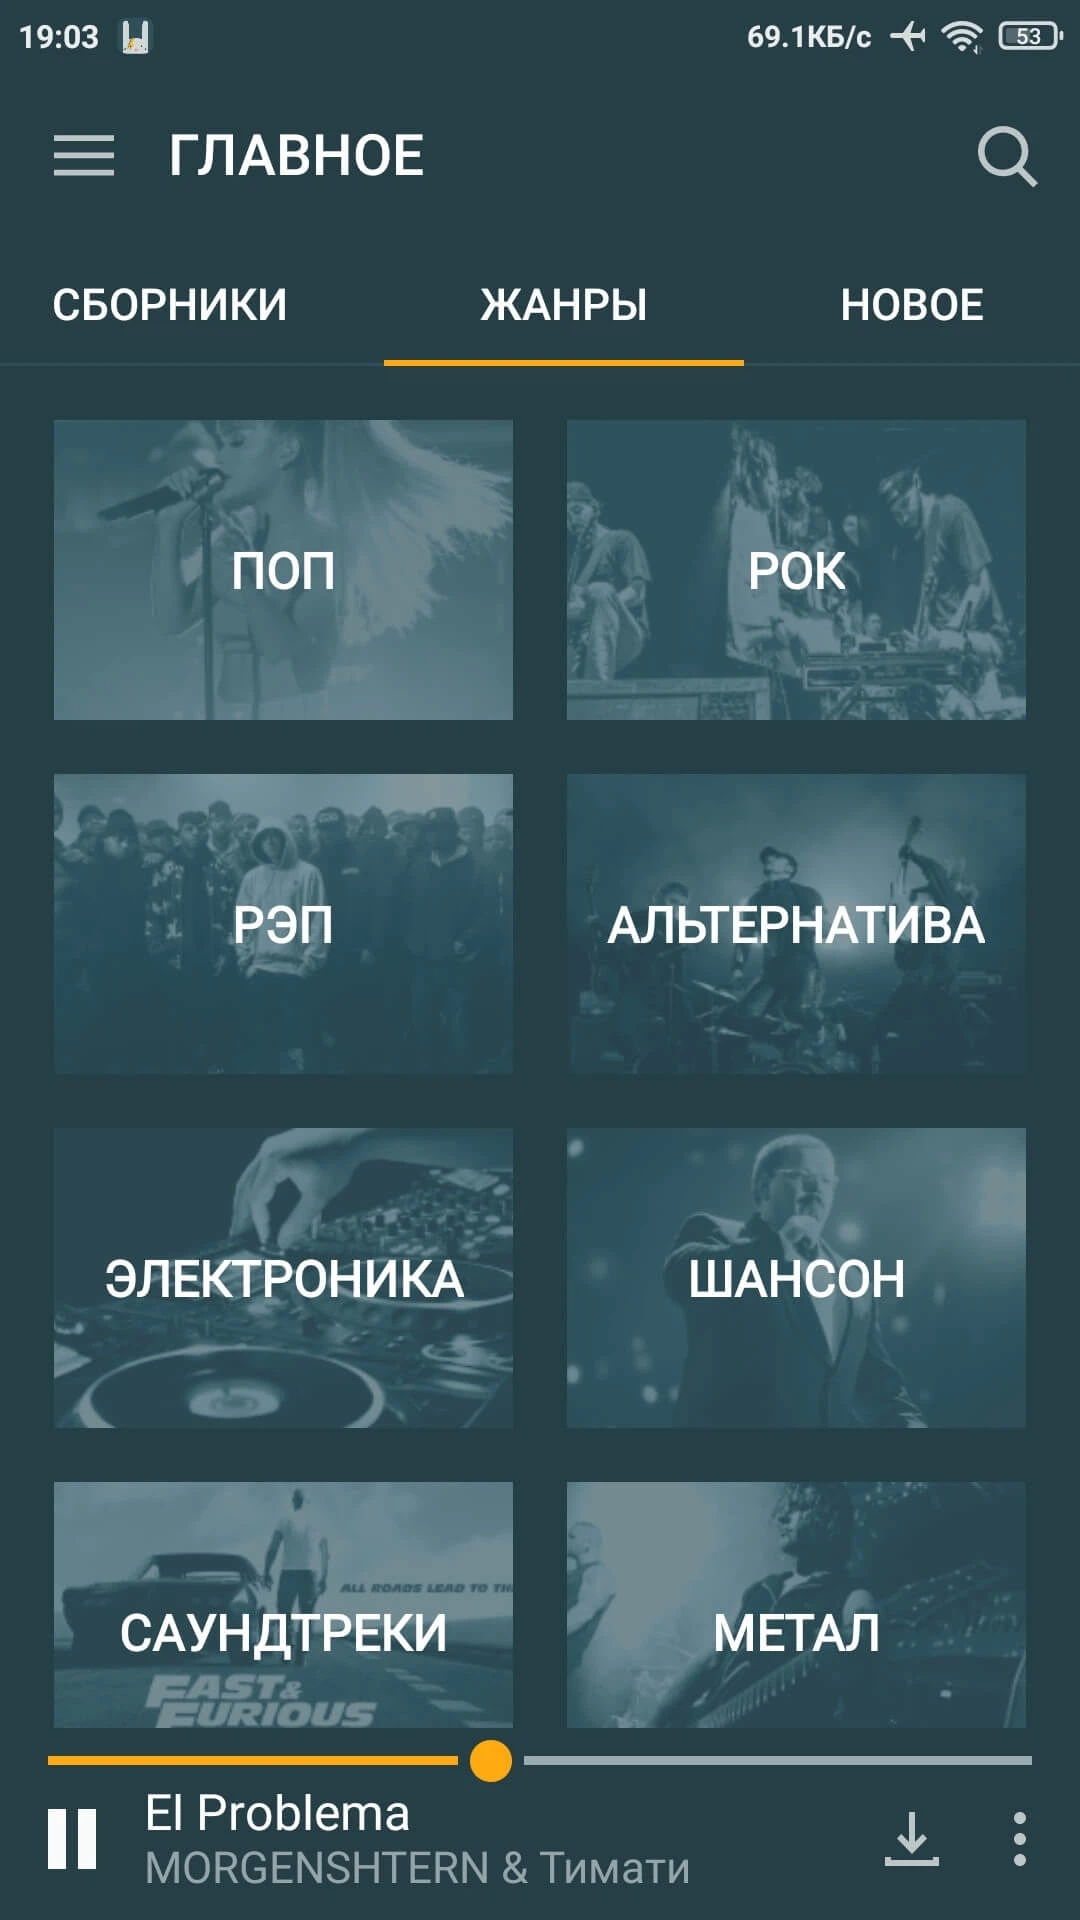
Zaycev NET (Premium) - Музыкальный сервис предоставит бесплатный доступ к обширной библиотеке треков, что позволит слушать и скачивать музыку в любое время без необходимости регистрации или оформления подписки. Разнообразный каталог охватывает все популярные жанры, благодаря чему каждый пользователь сможет найти музыку по своему вкусу. Формирование топа происходит с учётом активности слушателей, что делает раздел популярных песен максимально актуальным и интересным.
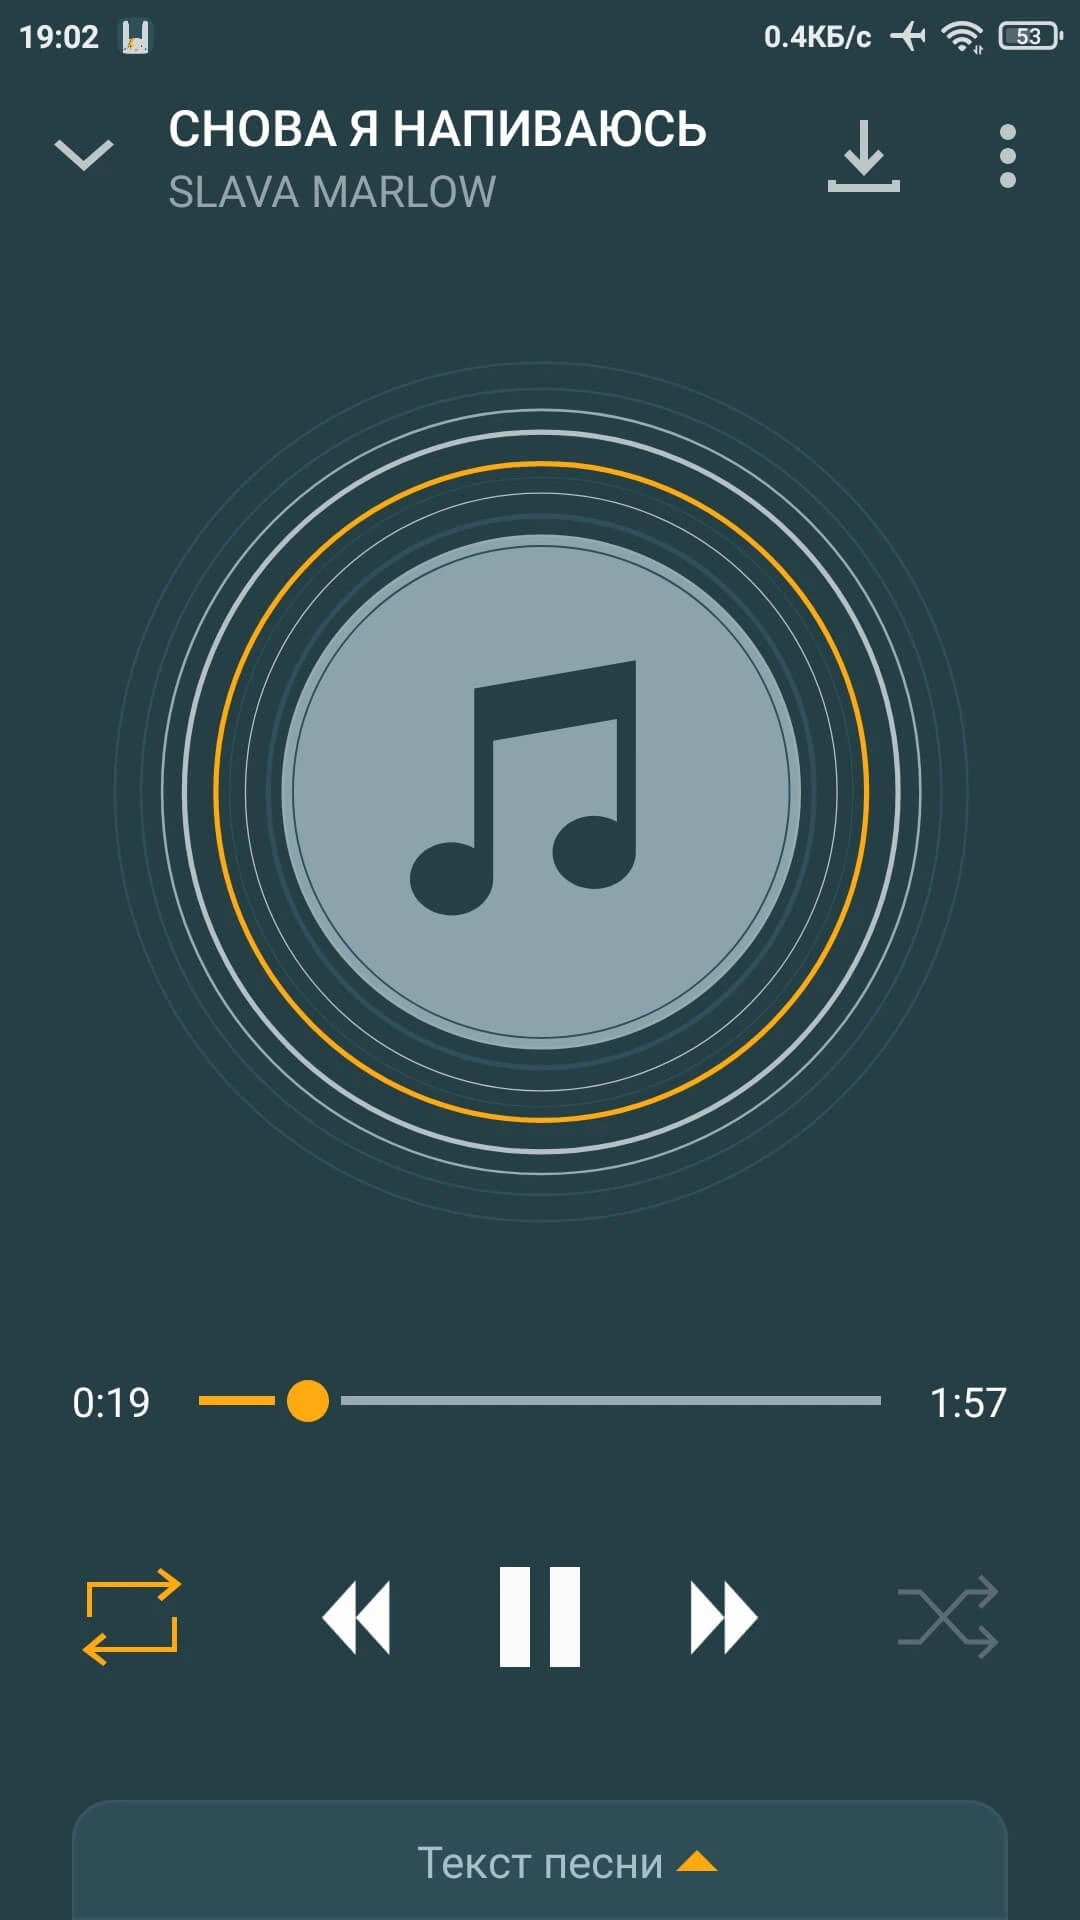
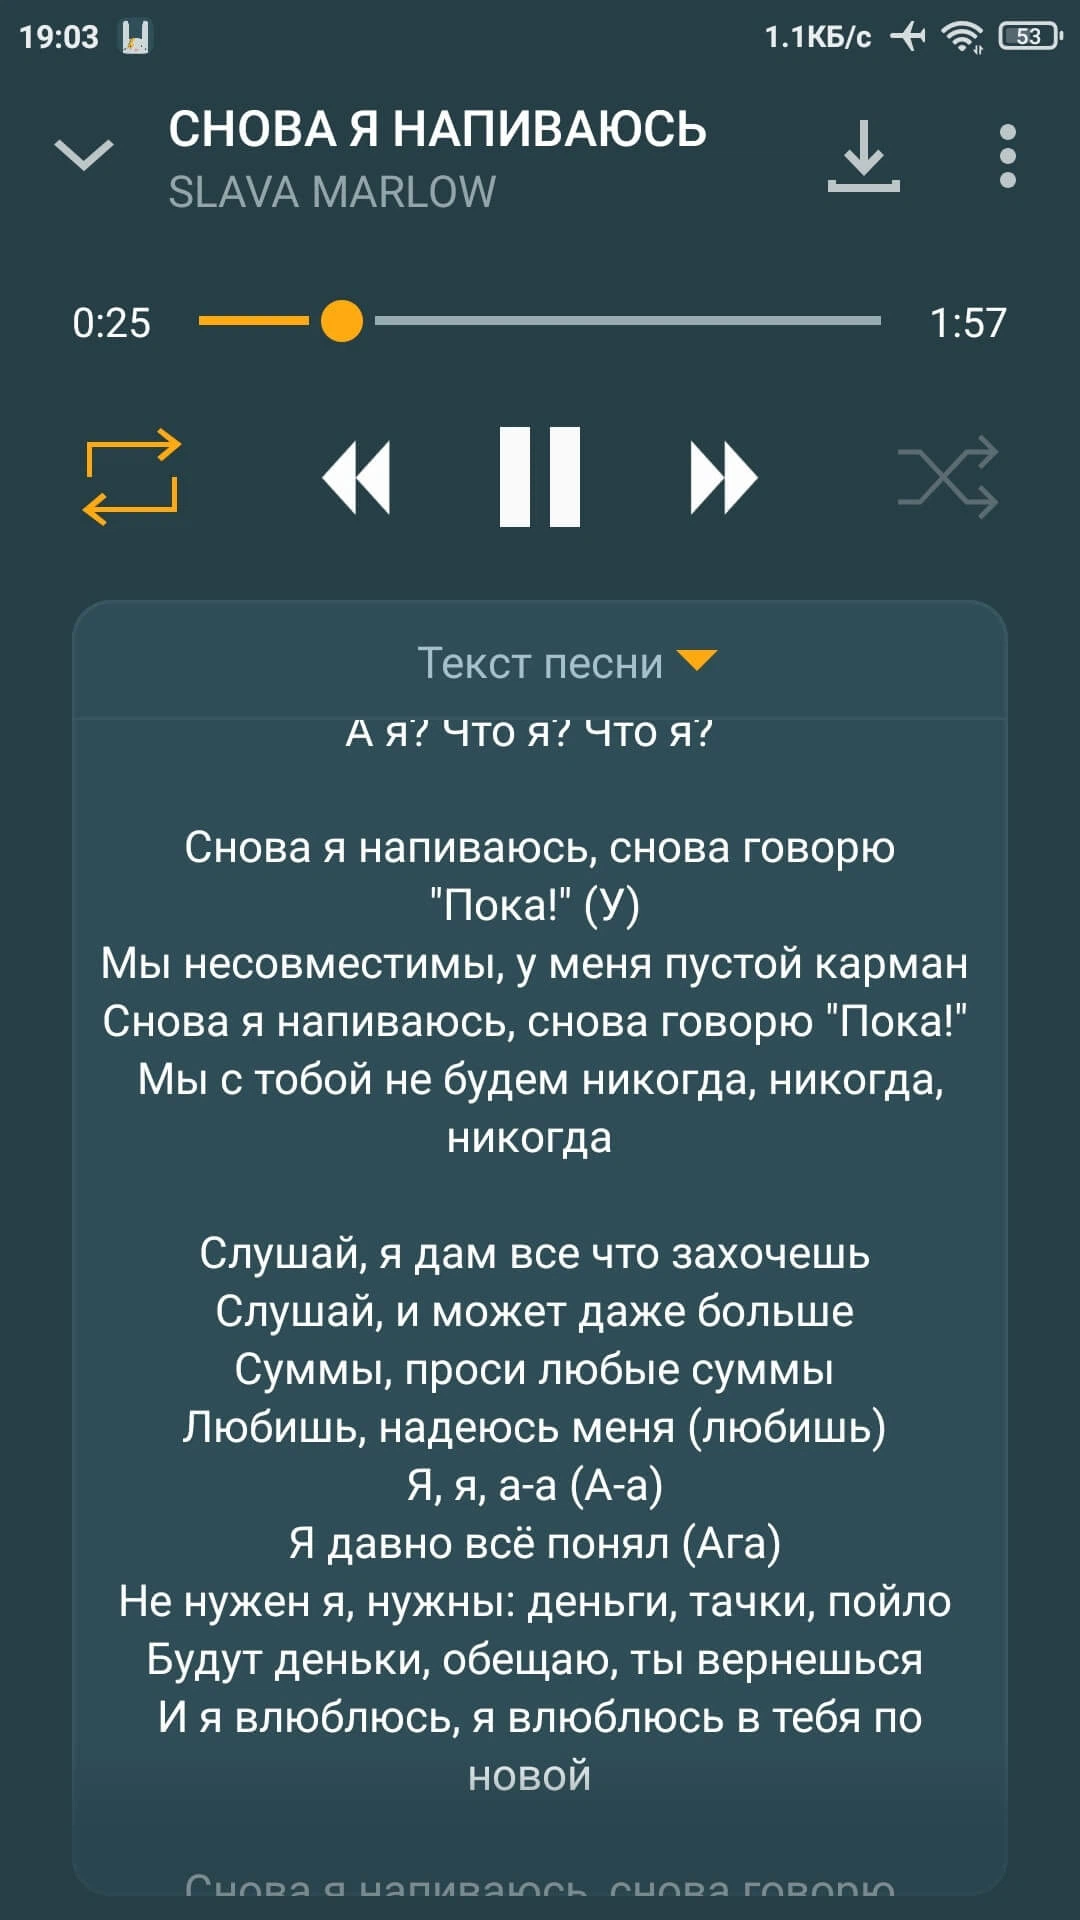
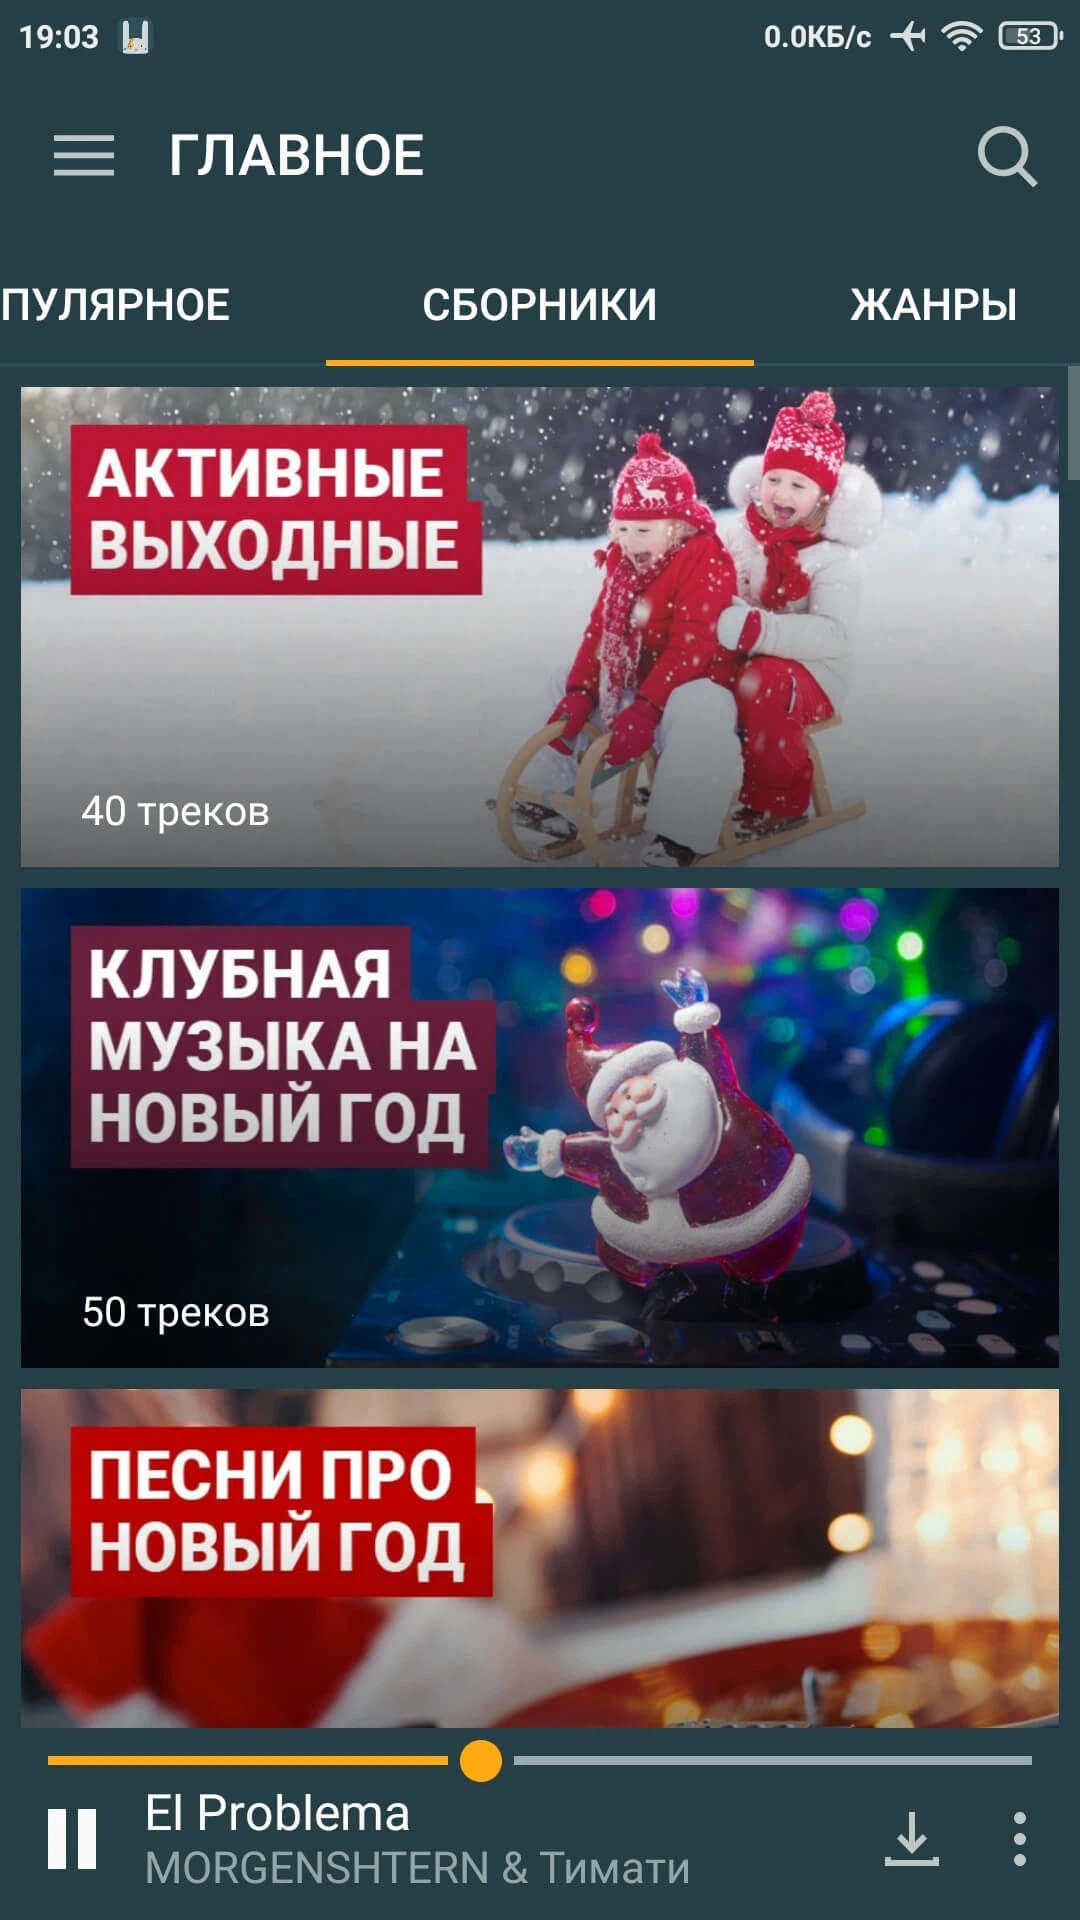
Создание собственных плейлистов и использование готовых музыкальных сборников позволит персонализировать музыкальный опыт, а ежедневные подборки дополнят новыми впечатлениями. Приложение способно выполнять функции стандартного плеера и поддерживает все основные форматы аудиофайлов, что позволит удобно управлять собственной коллекцией.
Возможность скачивания треков обеспечит прослушивание любимых композиций без доступа к интернету.
Особенности приложения:
- Разнообразие жанров и исполнителей;
- Пользовательский топ популярных треков;
- Бесплатный доступ к музыке без регистрации;
- Встроенный таймер отключения воспроизведения;
- Скачивание песен для прослушивания в офлайн-режиме;
- Ежедневные тематические музыкальные подборки;
- Функция плеера с поддержкой разных форматов;
- Возможность создания своих плейлистов;
- Фильтрация контента 18+ в настройках.
Особенности модификации (от Timozhai):
- Premium разблокирован;
- Оригинальная подпись изменена.
Zaycev NET v11.9.9 (Premium)
apk
48.35 Mb
289
Версия 11.9.9 (669)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
28.08.2026, 00:27
Файл
zaycev_net_v11_9_9_arm64_mod.apk
Имя
Zaycev.net
Пакет
free.zaycev.net
MD5
05811640476d0dea6b34fbd2153f50de
SHA-1
7075e840d3968893e239f8272ec3a71c01b3f9e0
SHA-256
2b0c95bc6c12e9462321ab4672d1105fe4e02d1bd778eb4c1c626c455c27f1b0
Проверка
Google Play
Подпись
CN=Timozhai
Имя
Timozhai
Действует от
22.09.2022 23:04:53 MSK
Действует до
16.09.2047 23:04:53 MSK
MD5
787b665f42963cfcad382f15b6543f28
SHA-1
a29c96006a9bc4ba2de8880842020b0ee6467e1e
SHA-256
148f1d96443593e53f0ee4b5cef7103db286ff935e8d2c9966e0017489ce9038
Серийник
142ff1c5
Схема
v2 + v3
Ключ
Timozhai
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65