

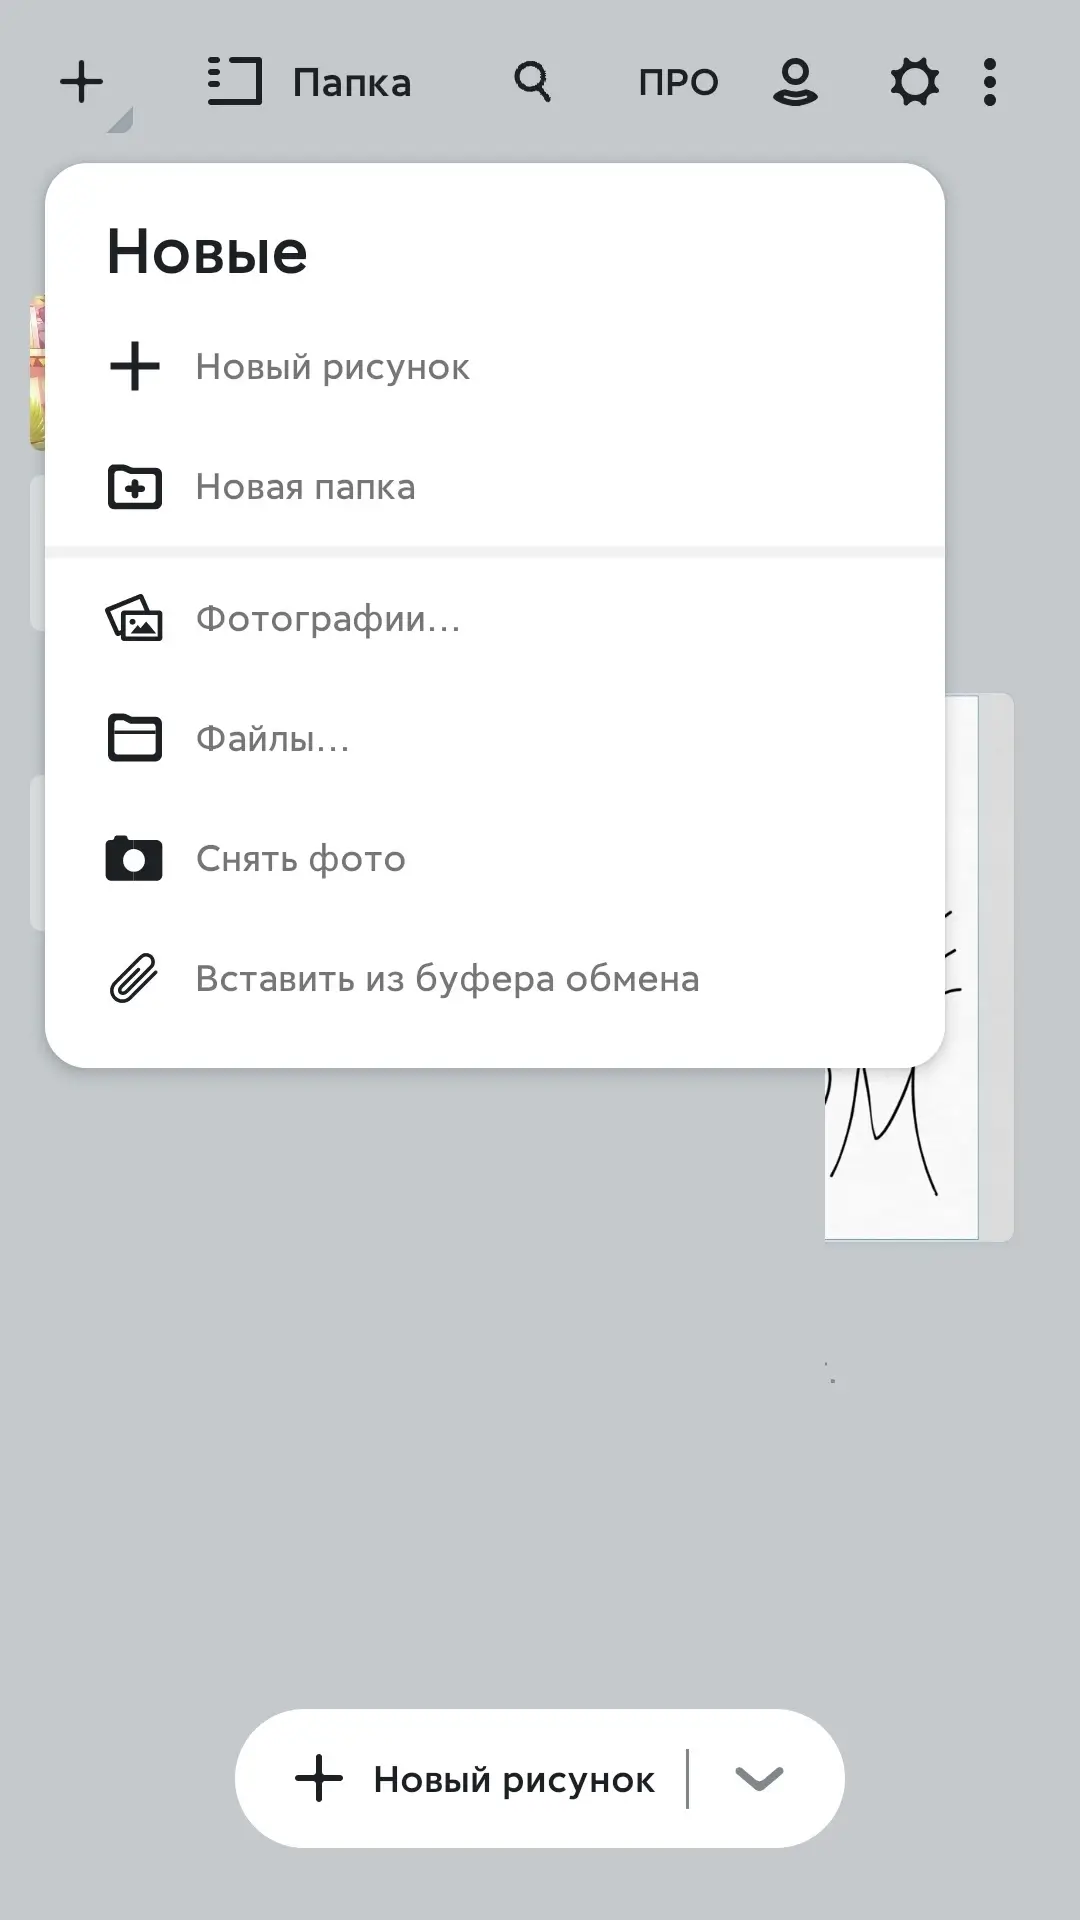
Концепты (Premium) - Мощный инструмент для творческих людей, стремящихся воплотить свои идеи в жизнь. Это универсальное и эффективное средство, предоставляющее неограниченное пространство для создания набросков, планирования, экспериментов и совершенствования дизайна. Вы сможете легко организовать свои рисунки, создавая папки для удобства.
Интерфейс программы отличается плавностью и комфортом, а все нужные инструменты всегда под рукой. На экране отсутствуют отвлекающие элементы, что обеспечит максимальную концентрацию на работе.
Особенности приложения:
- Создание папок для удобства;
- Универсальное и эффективное средство для создания набросков;
- Отсутствие отвлекающих элементов на экране для максимальной концентрации;
- Все нужные инструменты всегда под рукой;
- Плавный и комфортный интерфейс.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.



Concepts v2026.09.2 (Premium)
apk
376.64 Mb
43
Версия 2026.09.2 (260988513)
Архитектура ARM64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
02.10.2026, 01:30
Файл
concepts_v2026_09_2_arm64_modded_kill.apk
Имя
Concepts
Имя(RU)
Концепты
Пакет
com.tophatch.concepts
MD5
dbe0b8b718e5d21f41b59c7a2c3dc193
SHA-1
79241267179916c03cf8c42461d816990bd50377
SHA-256
e9142e87ef255e329e0f32b43302ccf4fb0cf3fd4f977f632a656302e9a6ae05
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
56