

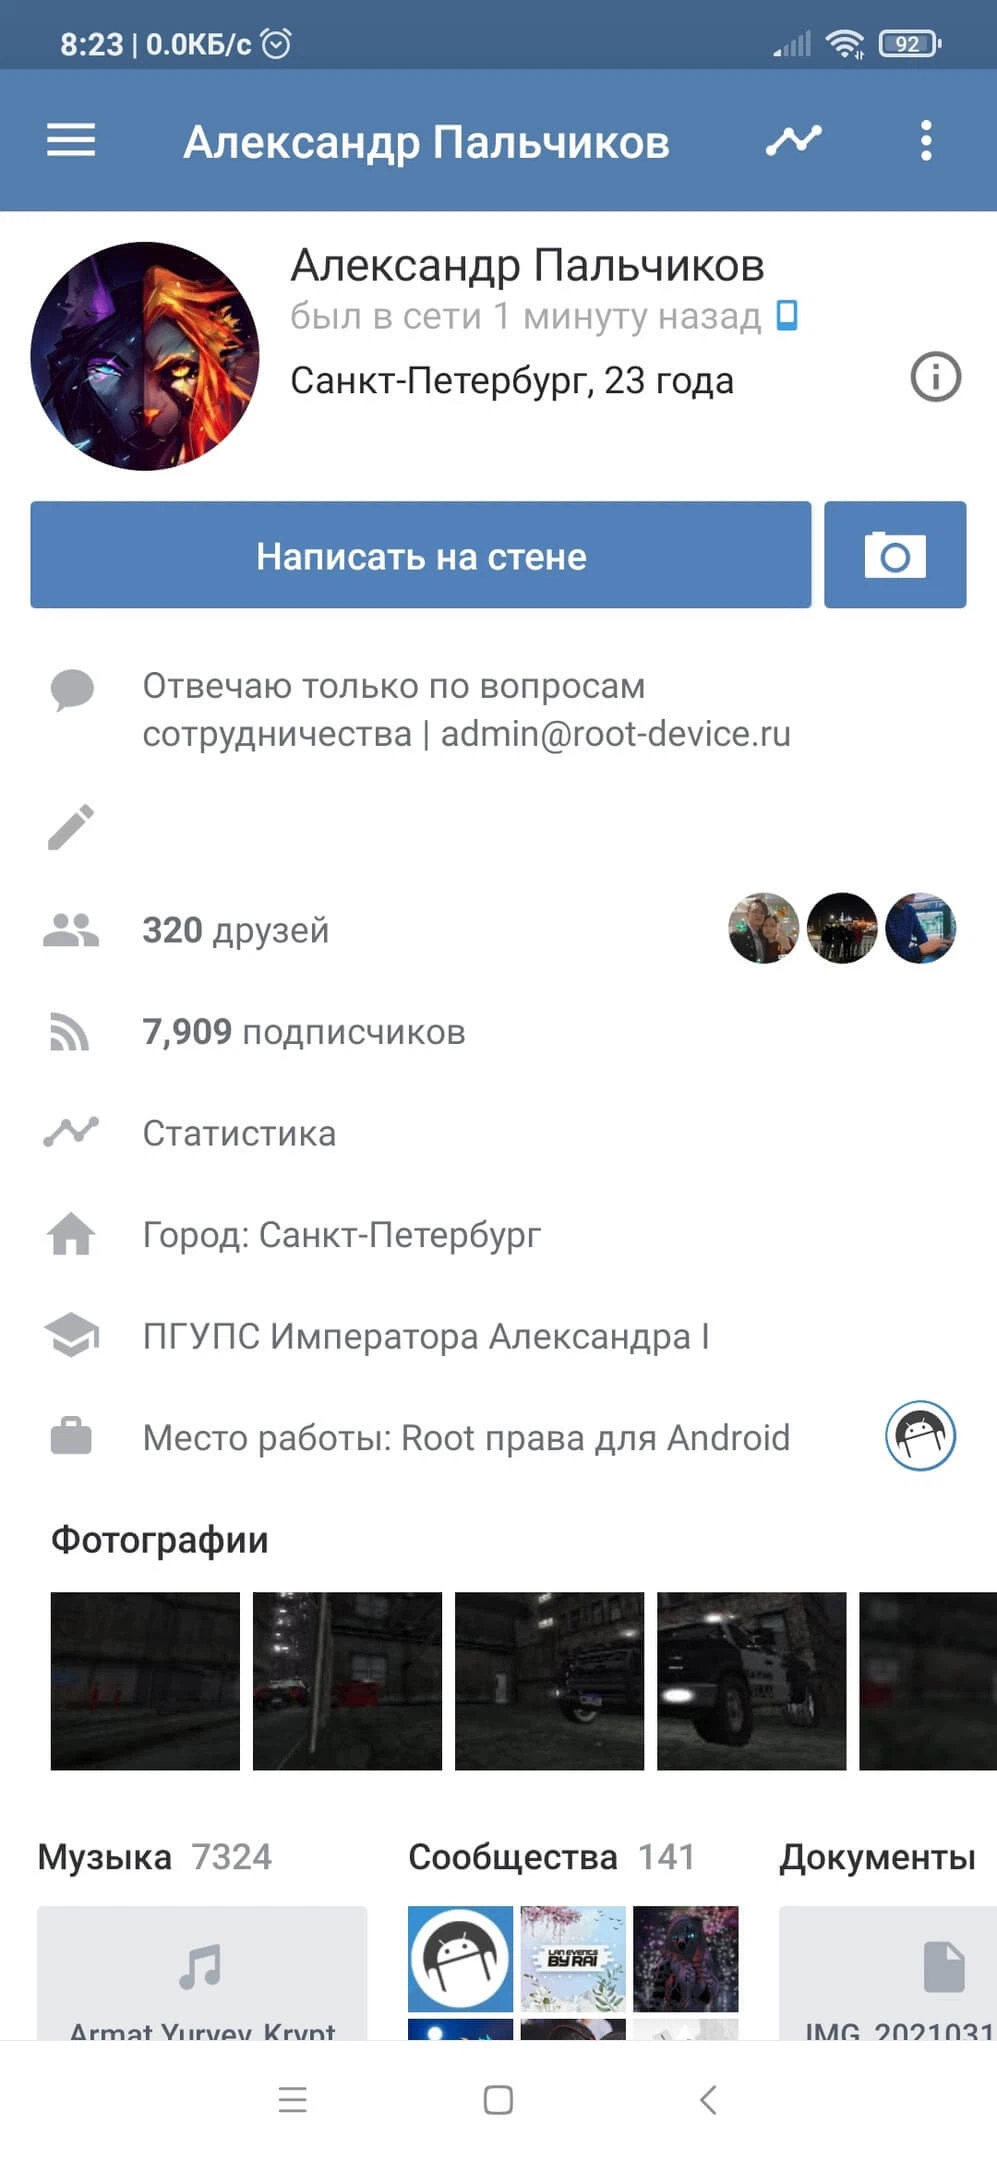
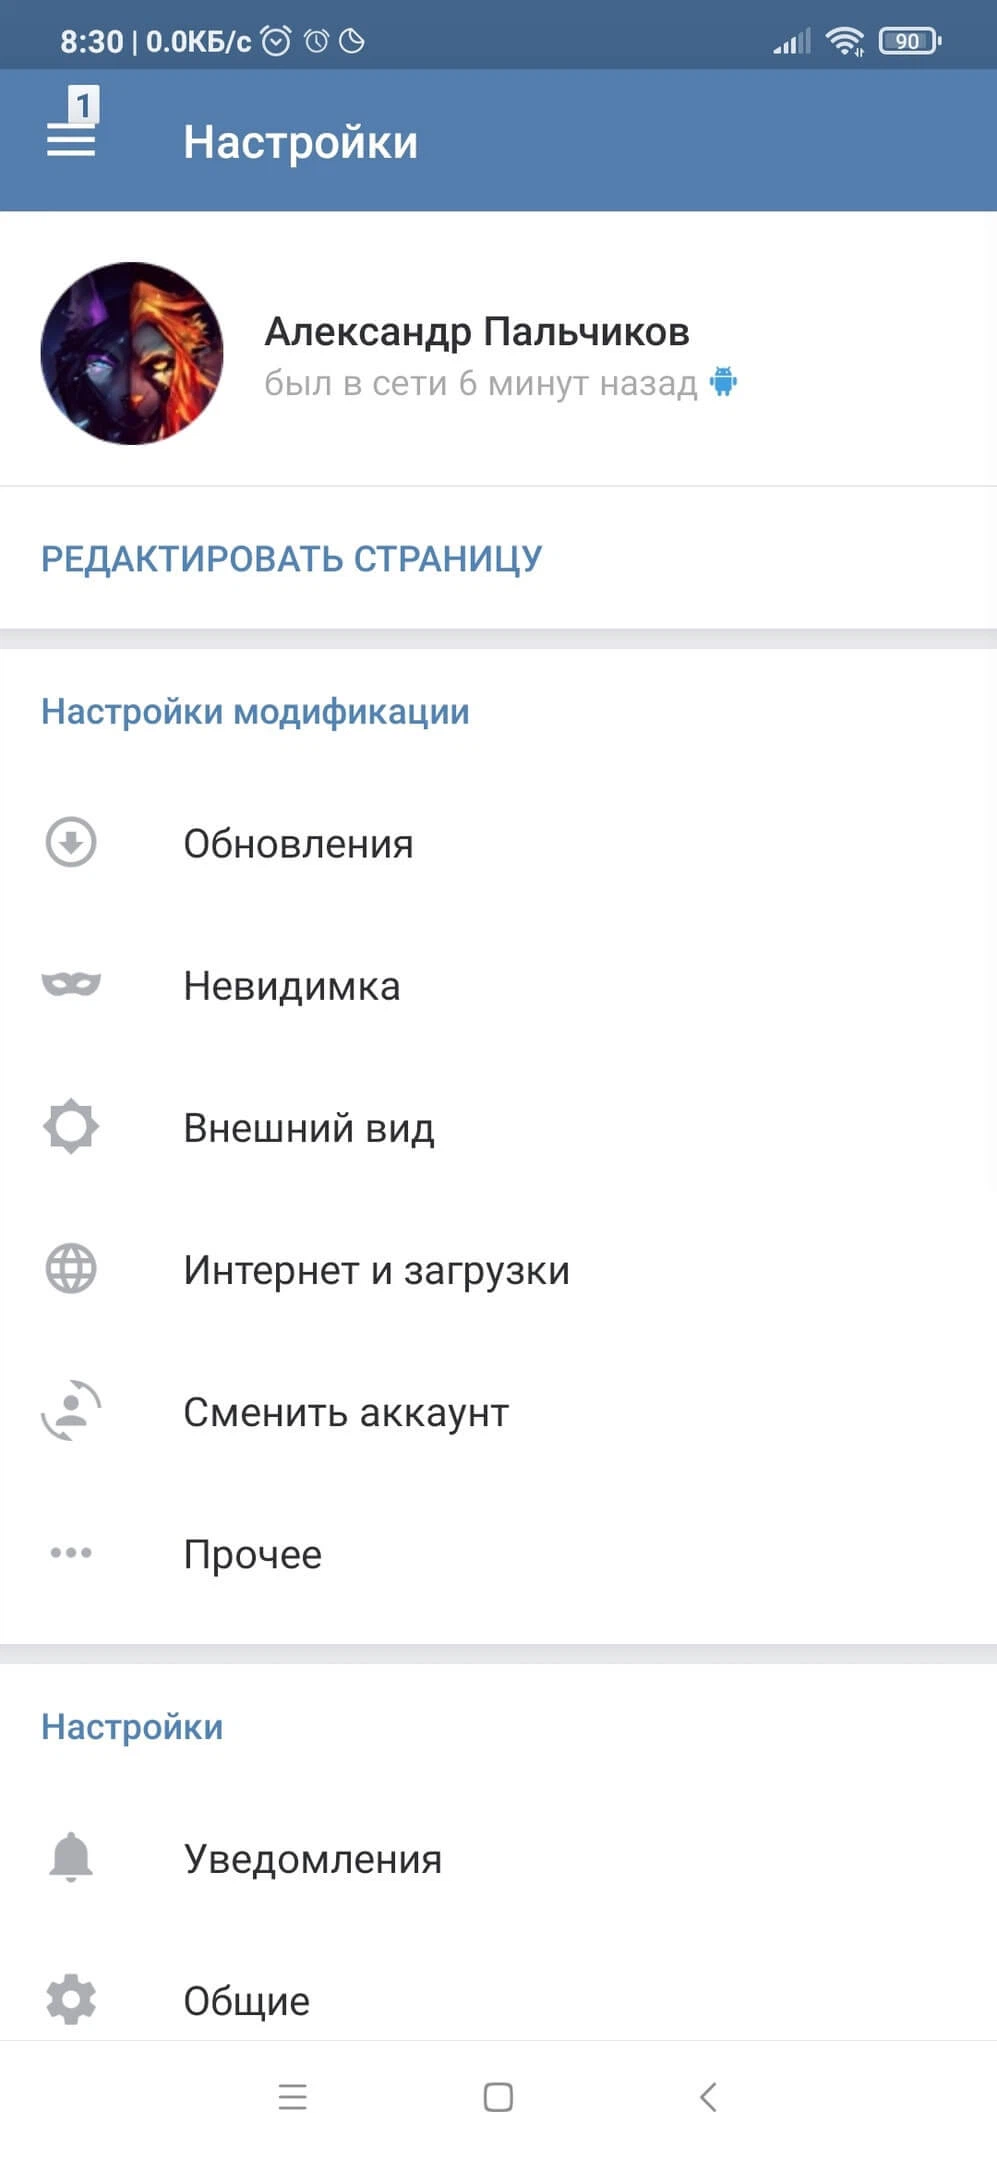
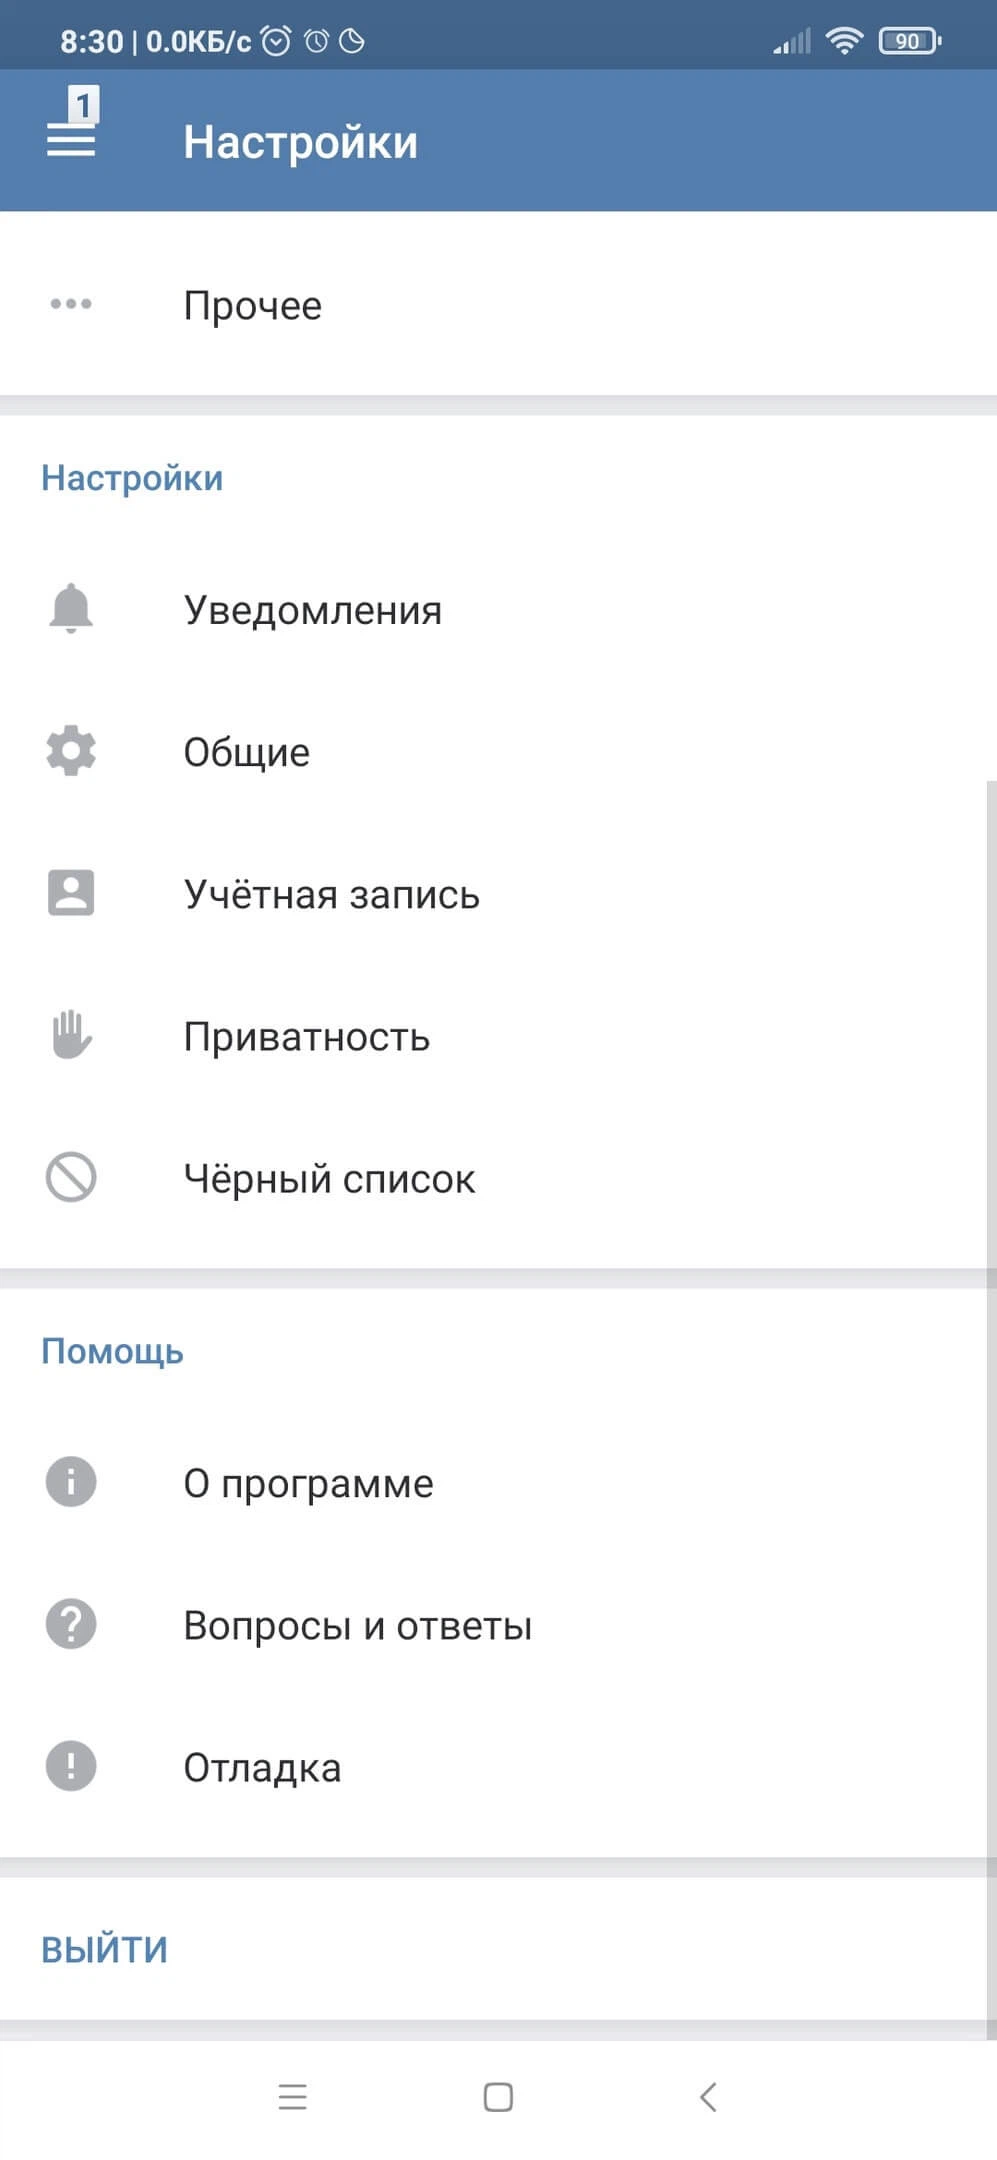
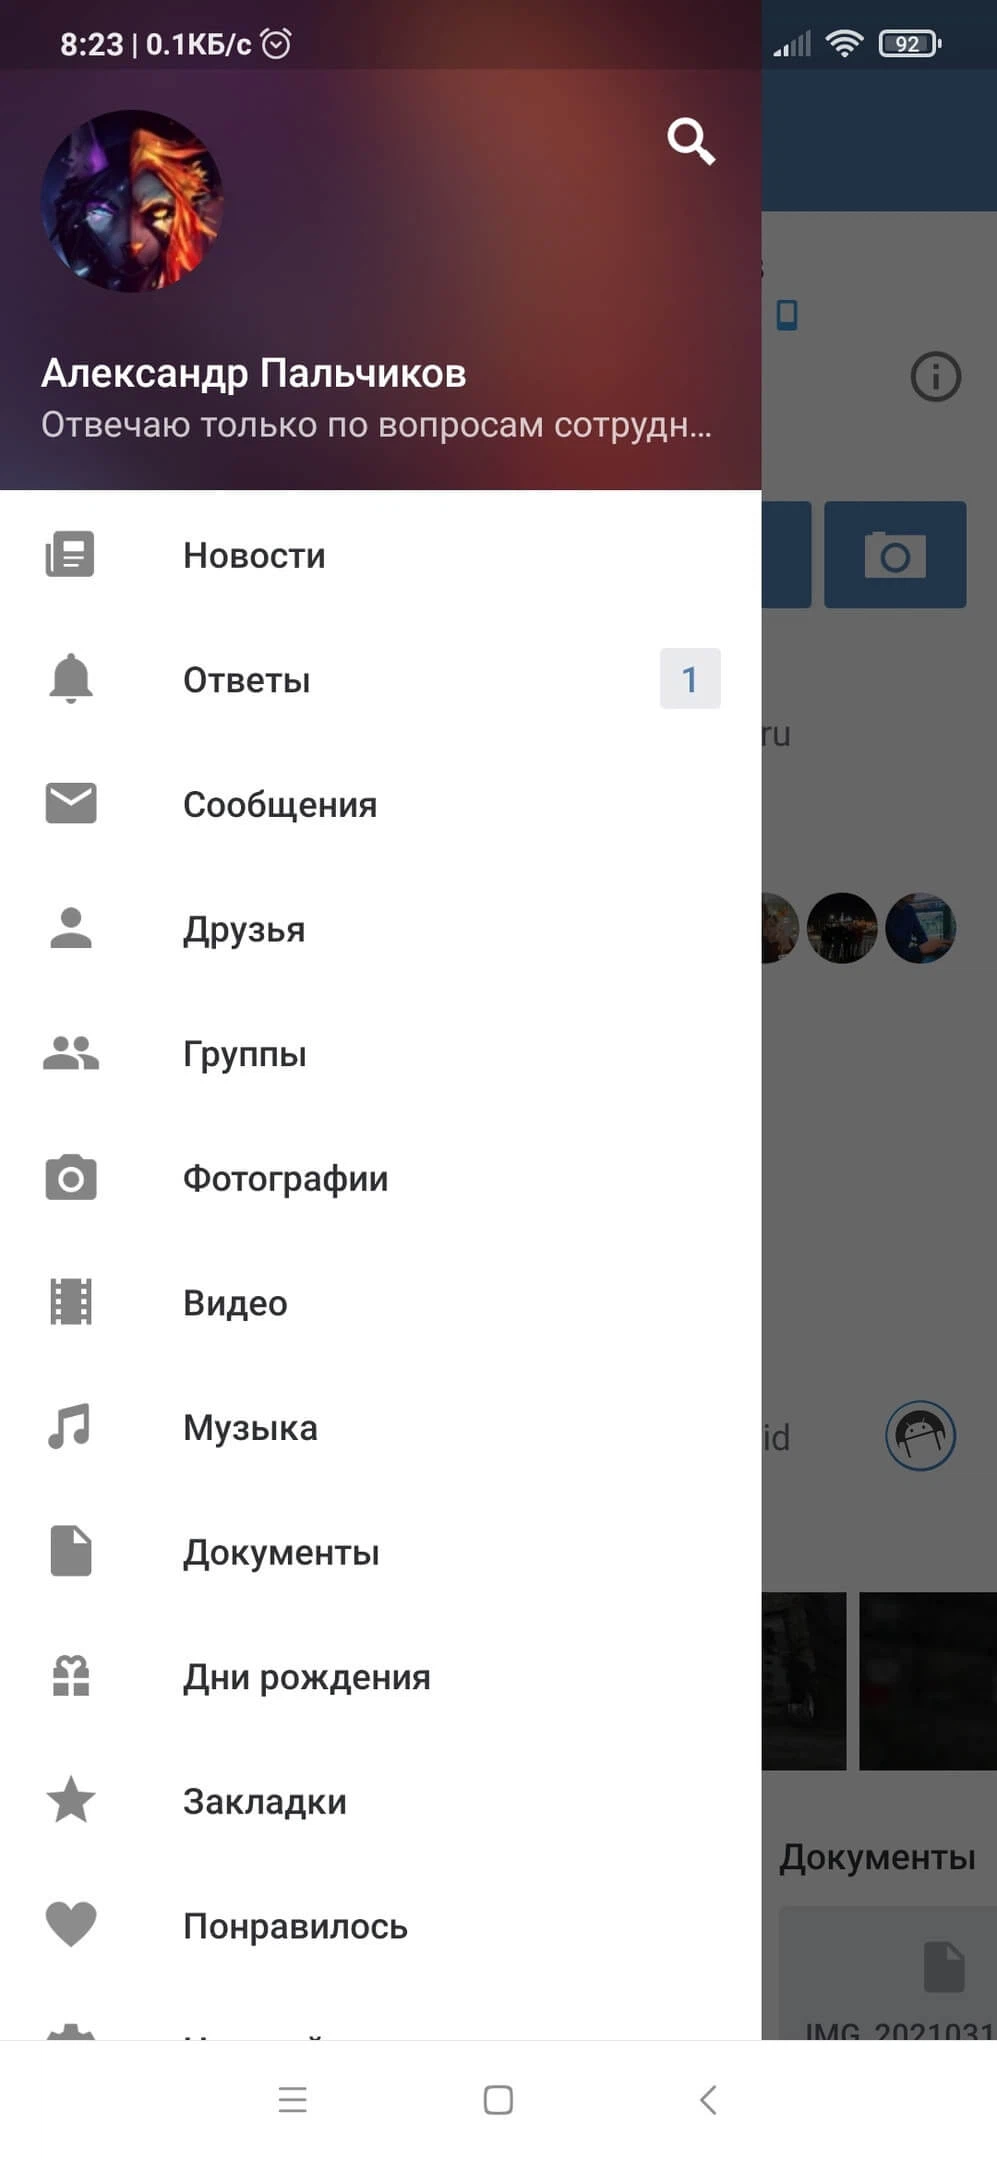
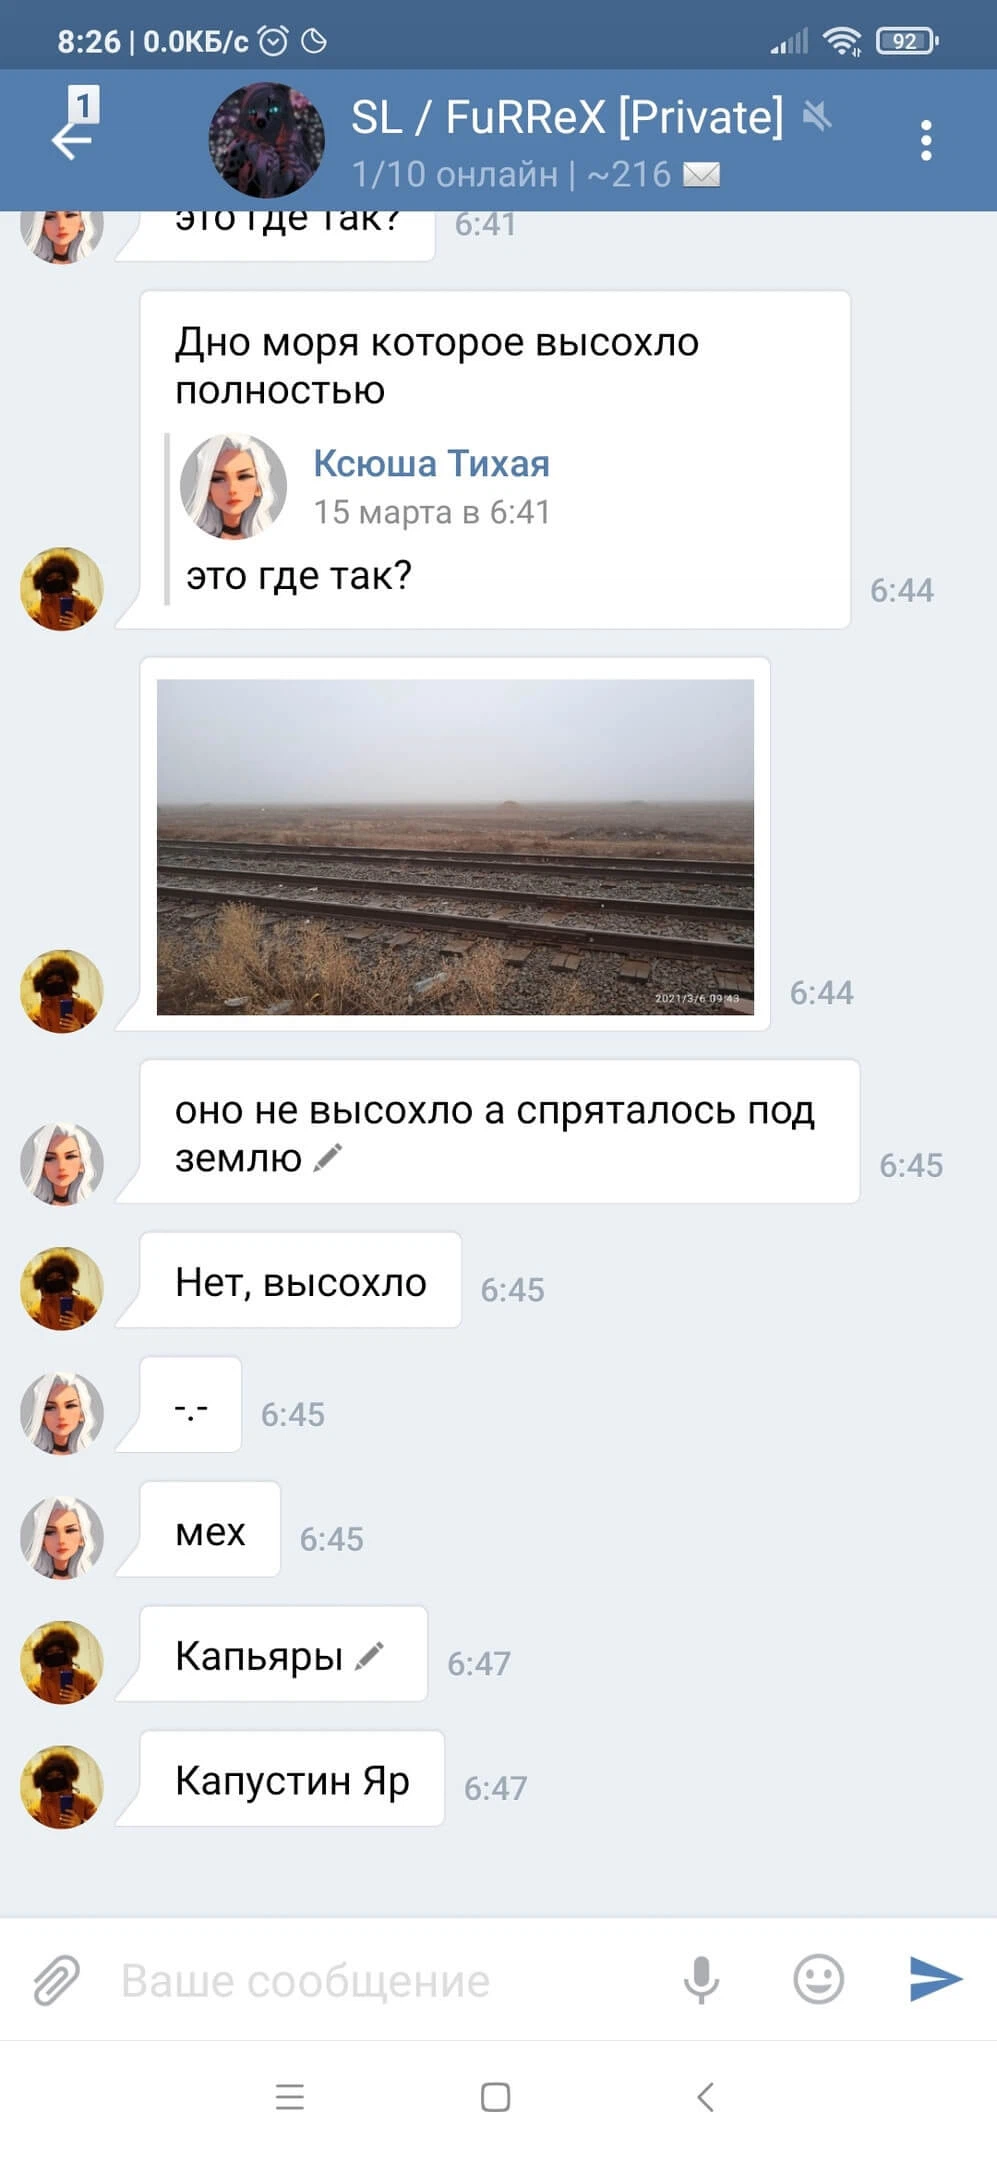
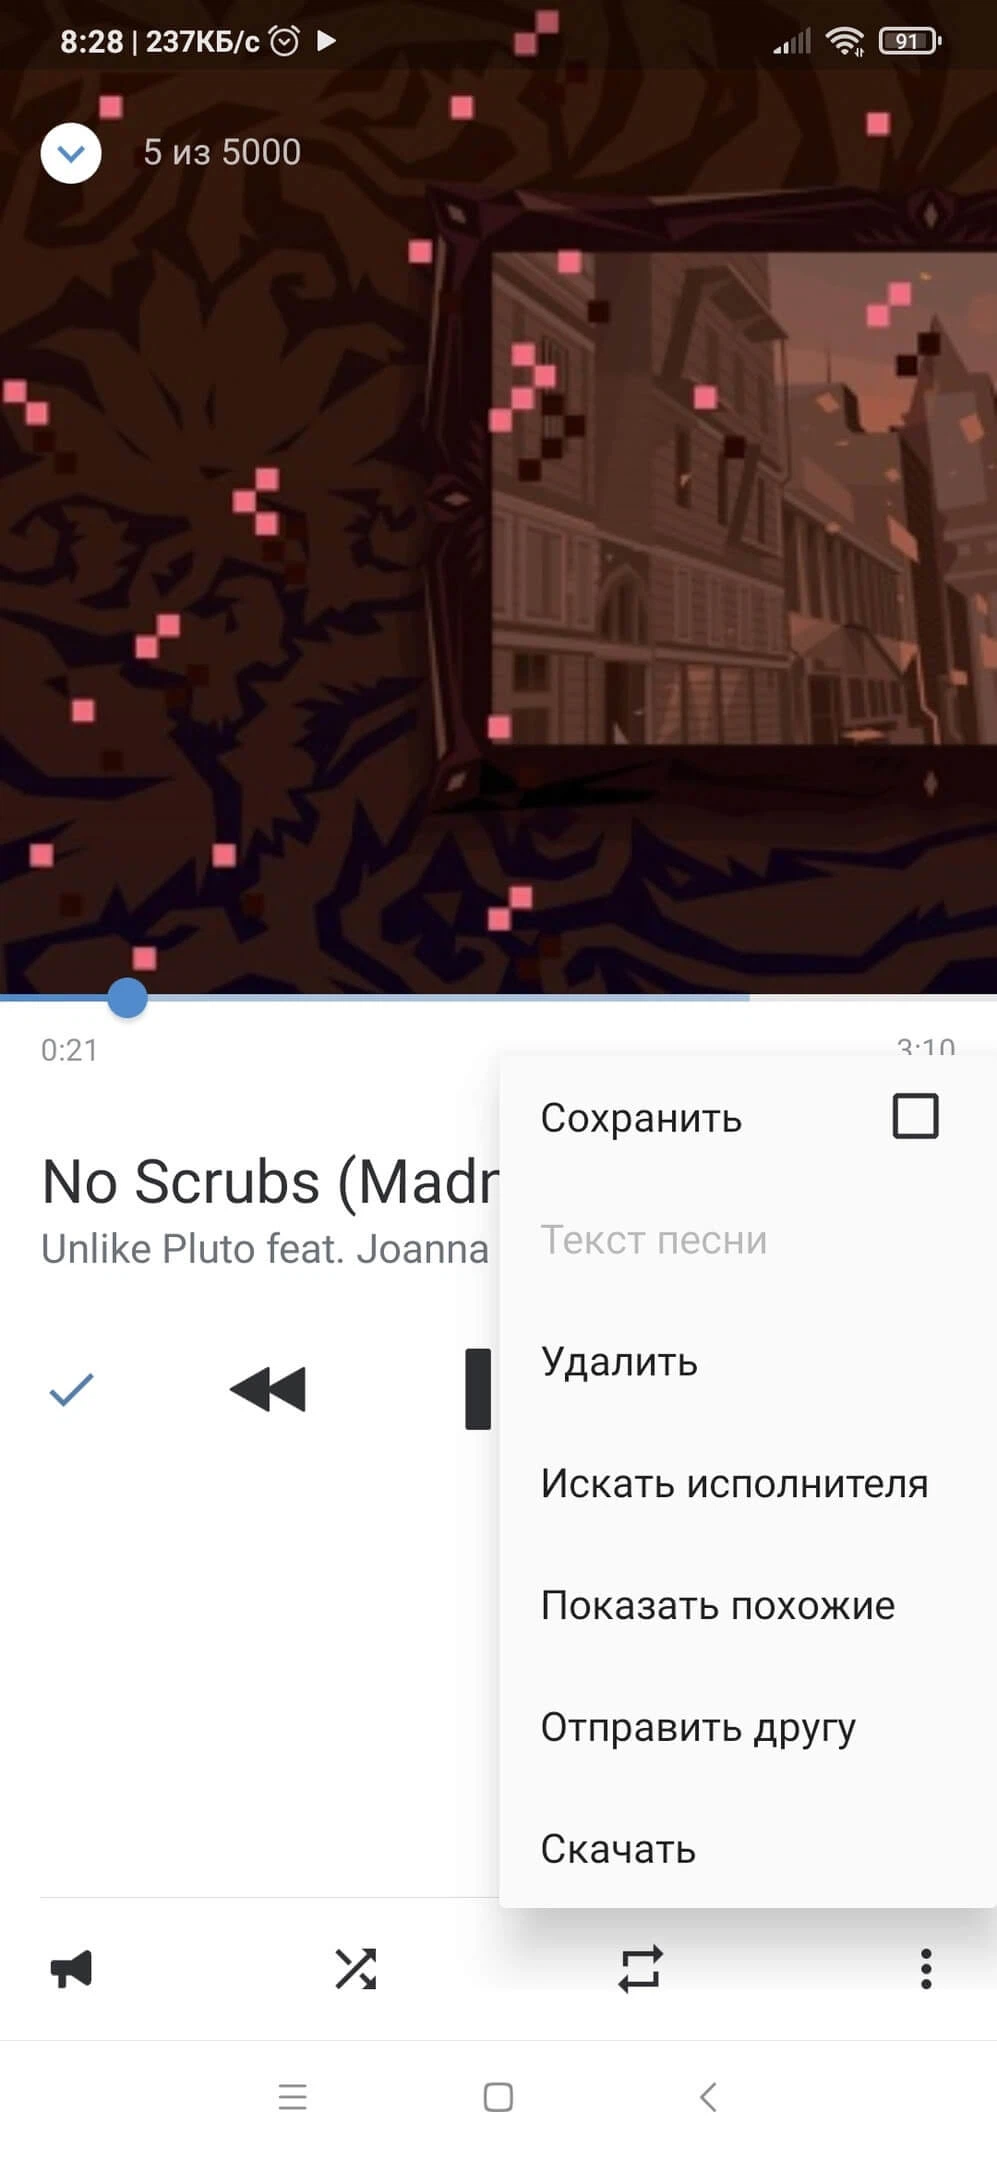
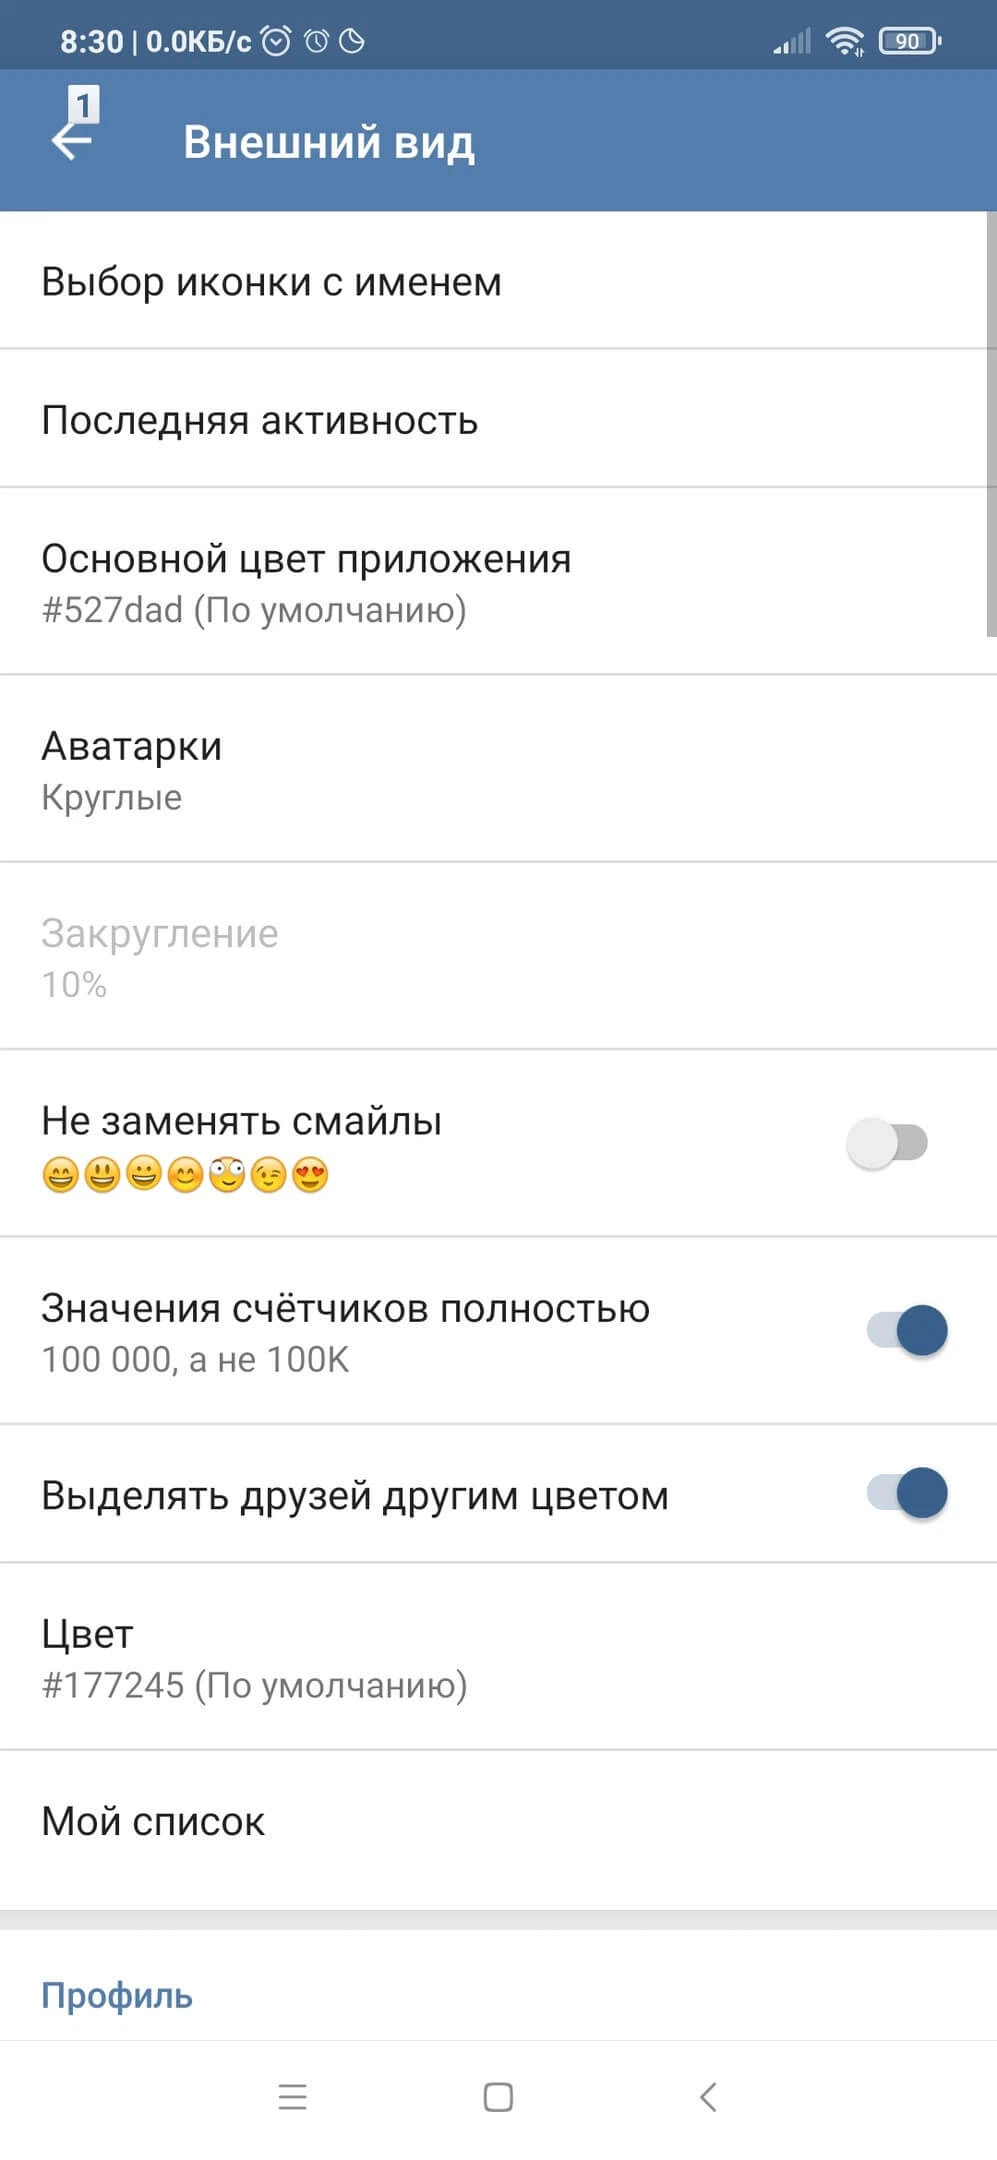
ВК MP3 MOD - Модифицированная версия официального клиента VK с расширенными возможностями, поддержкой скачивания музыки и других файлов. Модификация добавит расширенный функционал, предоставит более гибкие настройки приватности и управления диалогами, а также обеспечит современный и удобный интерфейс с поддержкой множества языков, включая советский и дореволюционный.
Данный мод обеспечит удобный переход между аккаунтами, предоставит расширенные инструменты для администраторов сообществ, откроет дополнительные данные статистики по профилю и сообщениям, а также позволит гибко управлять новостной лентой.
Воспользуйтесь уникальными функциями, которые значительно расширят стандартные возможности официального клиента.
Особенности модификации:
- Отправка любых (в т.ч. недоступных) стикеров как граффити, стикеров из Telegram, стикеров чата, стикеров и изображений с клавиатуры;
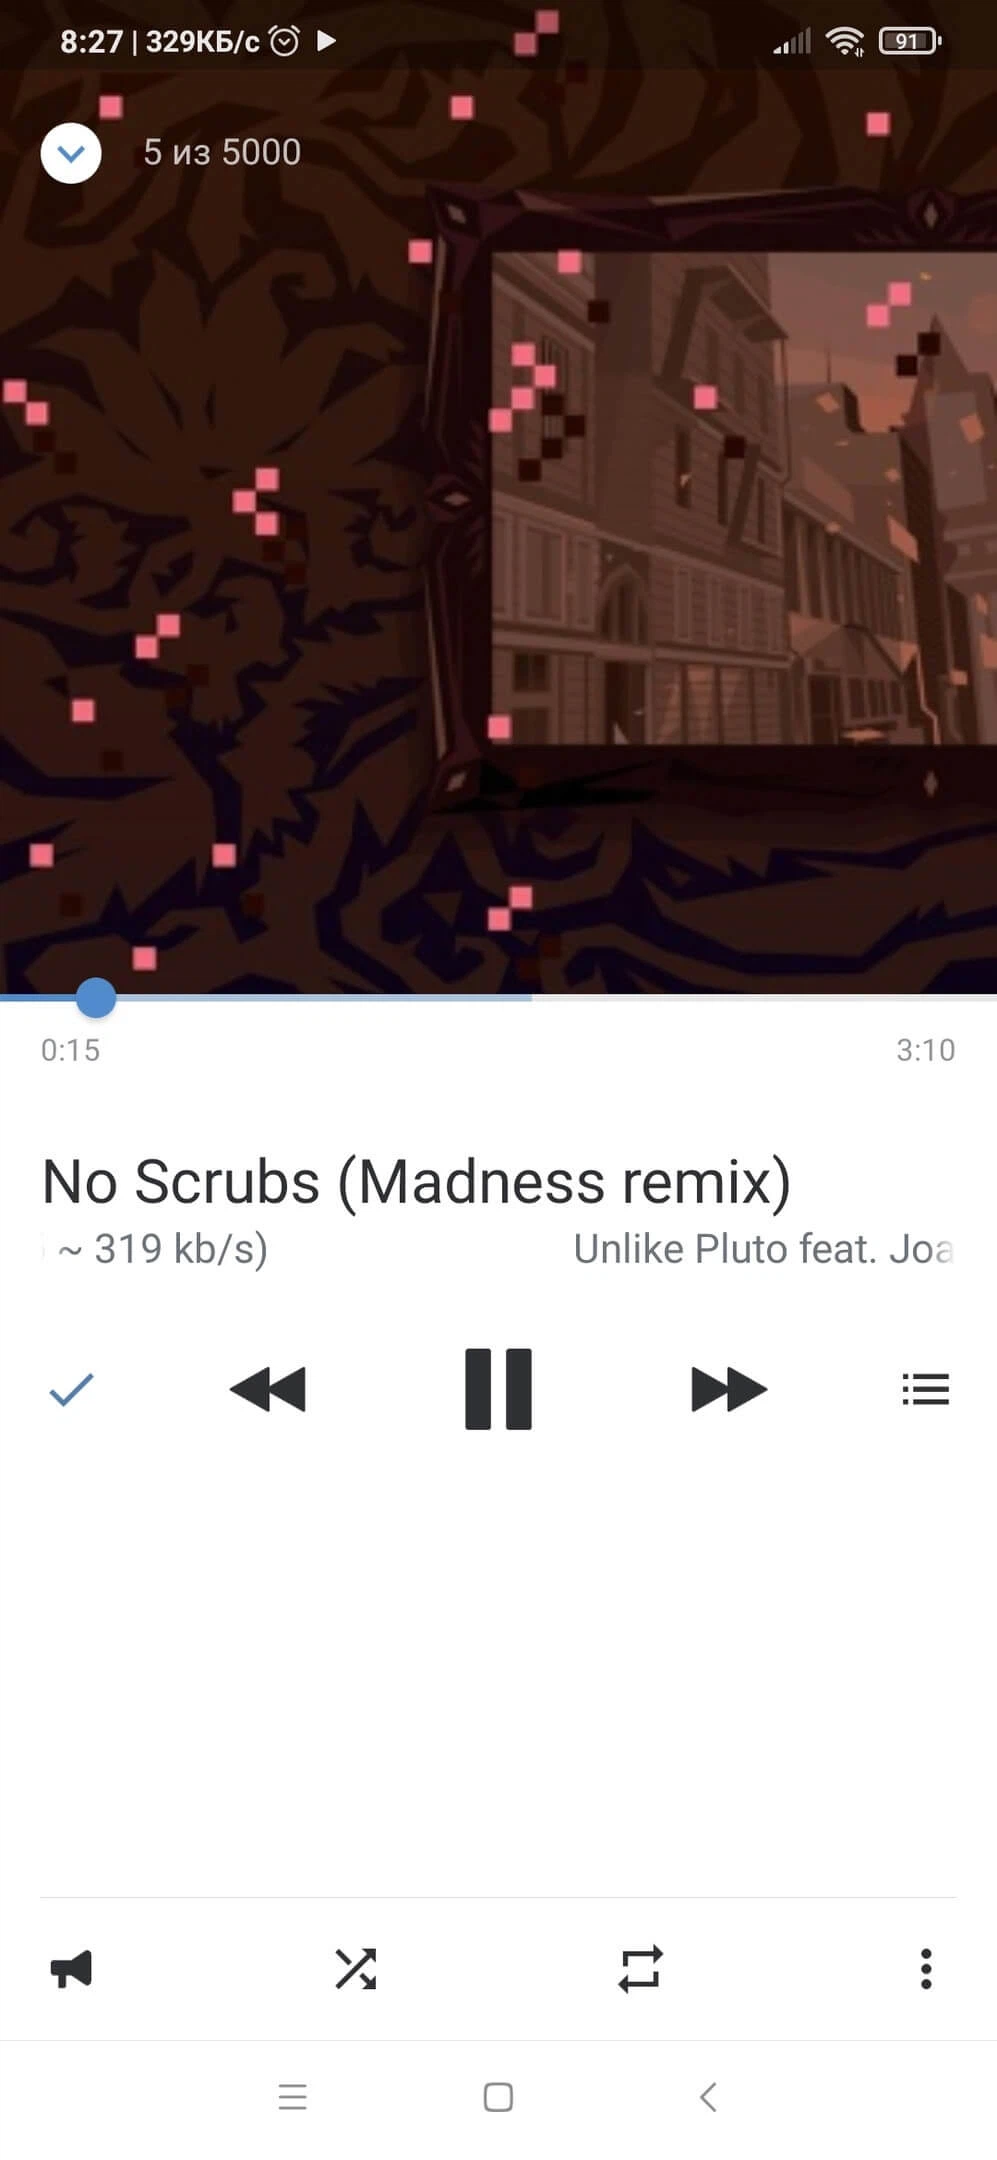
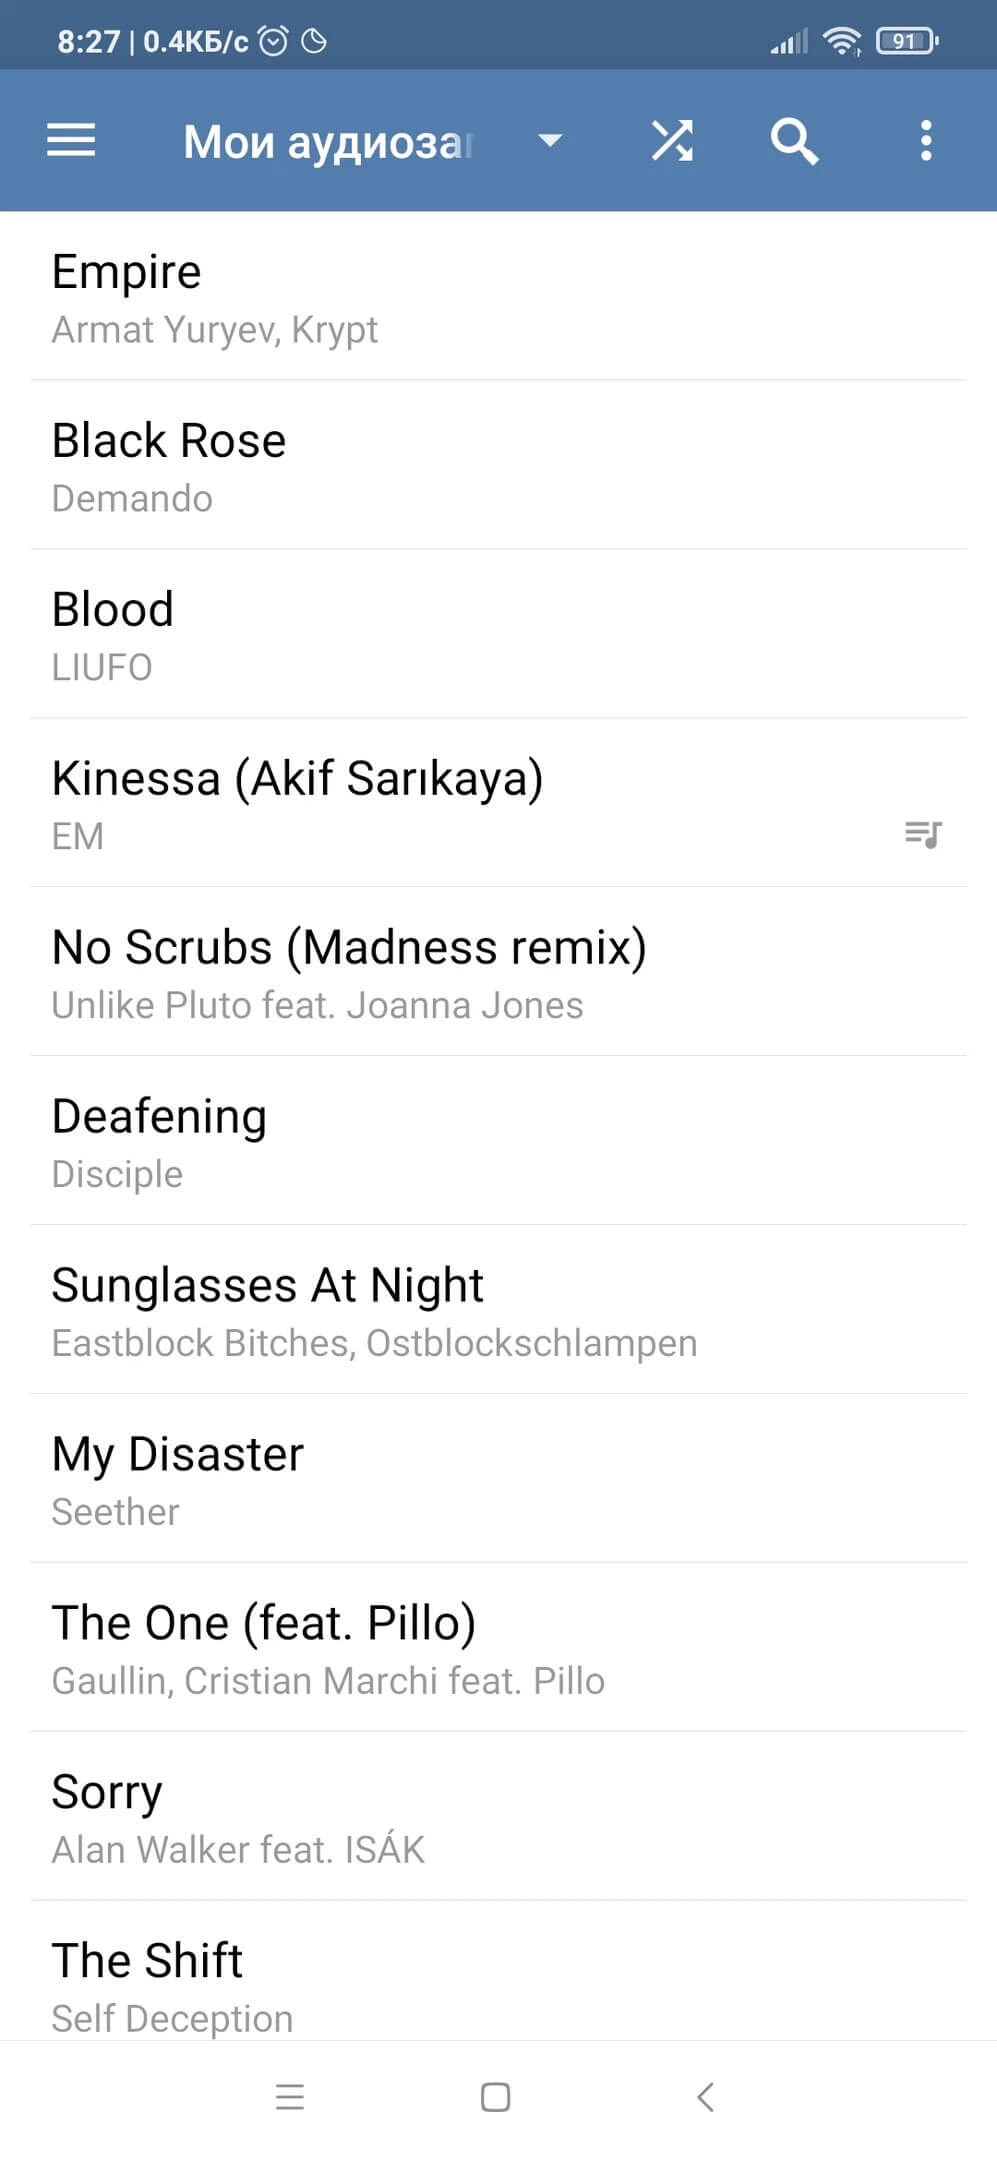
- Скачивание аудио (с добавлением тэгов), документов и гифкок, видео (в т.ч. из YouTube) напрямую с возможностью выбрать путь для скачивания и диалогом изменения имени;
- Сохранение (при желании) учётных данных для дальнейшего быстрого входа, список сохранённых аккаунтов и переход между ними;
- Невидимка (насколько это возможно), нечиталка, нечиталка ответов (настраиваемая, с исключениями);
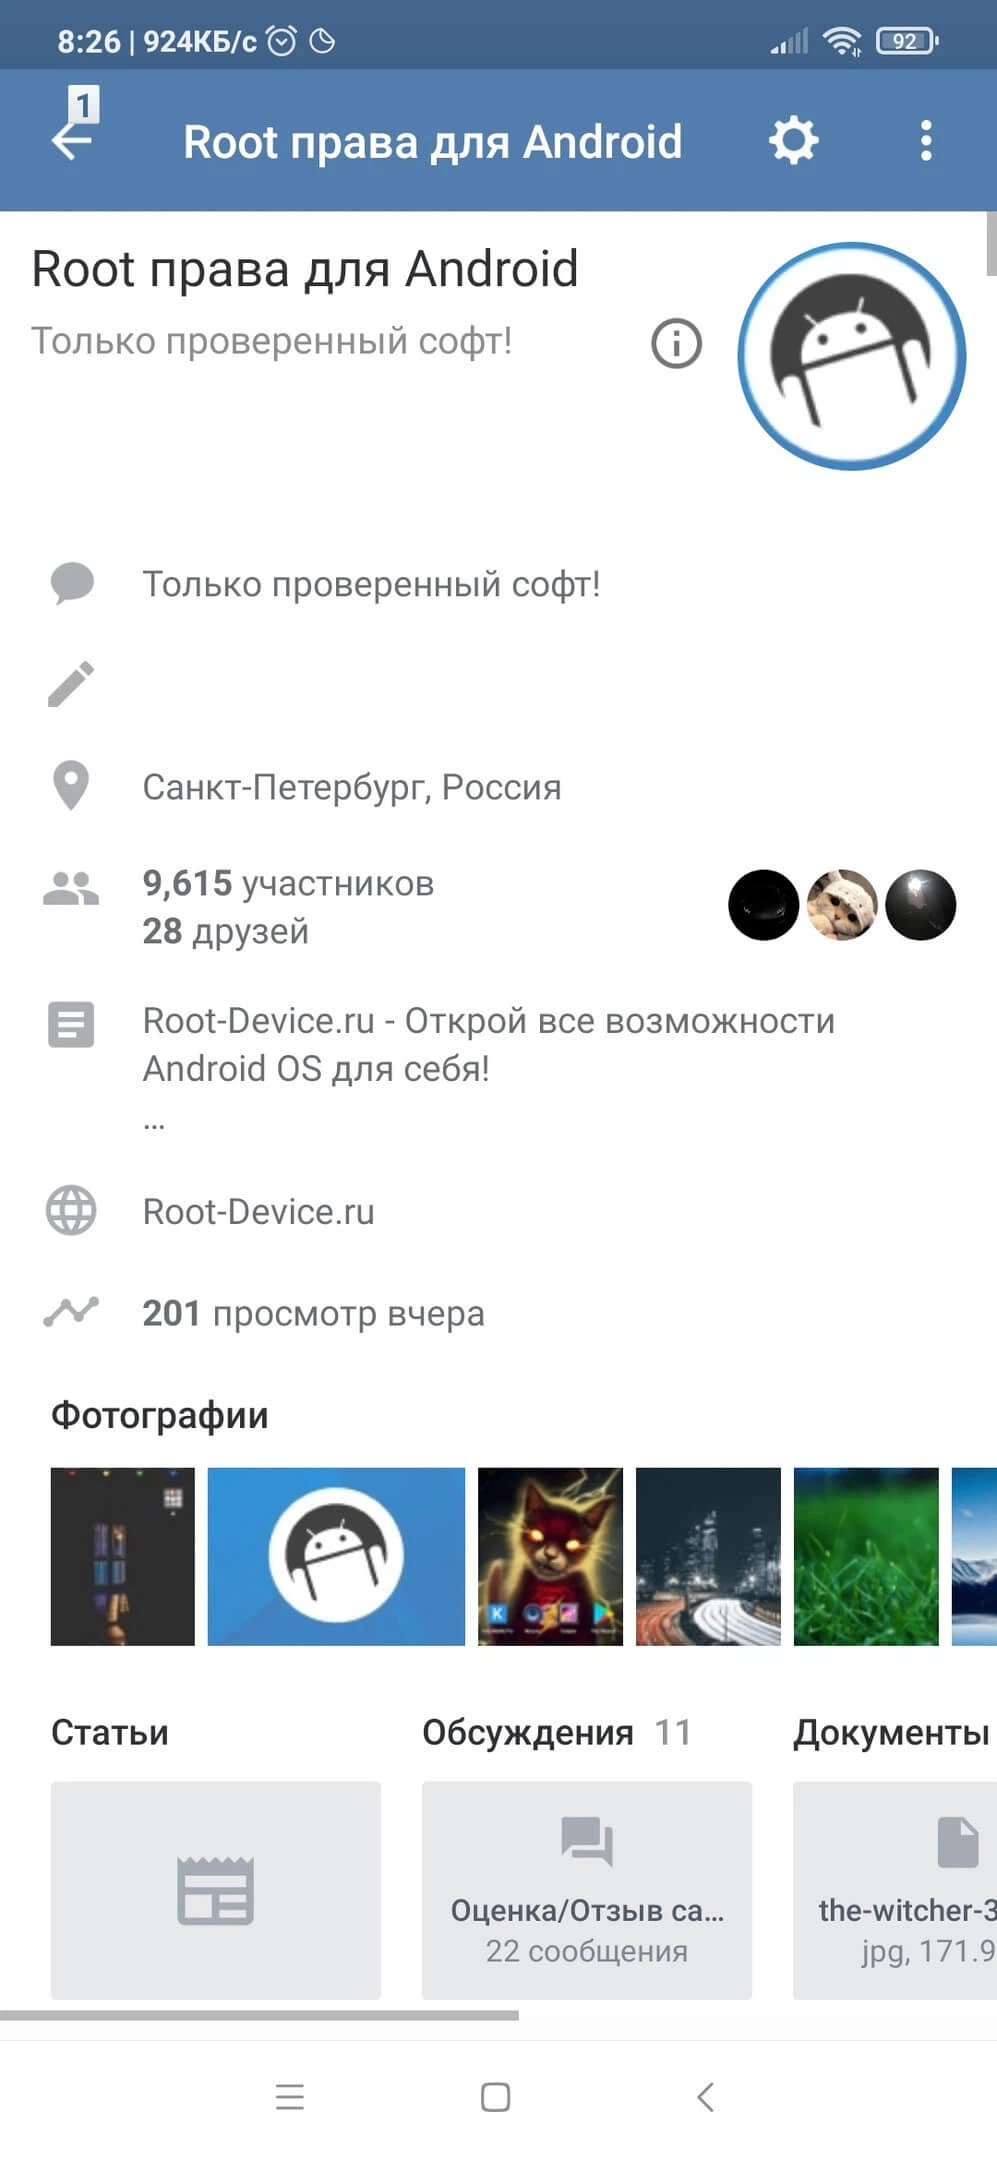
- Возможность отвечать на сообщения сообщества, статистика сообществ и постов для админов;
- Админка беседы, возможность мутить весь чат для админов;
- Возможность закреплять, архивировать диалоги;
- Реакции в сообщениях;
- Важные сообщения;
- Материалы бесед, анализ бесед;
- Статус онлайн с других приложений / платформ;
- Возможность выбрать язык: en, ru, uk, be, kk, tt, советский и дореволюционный.
И многое другое.
* Полный список особенностей мода.
Источник: GitHub
VK MP3 MOD v190-3/924
apk
30.92 Mb
420
Версия 190 (100924)
Архитектуры ARMv7, ARM64, x86
OS(MIN) Android 4.0.1+ (API 14)
VirusTotal
01.10.2026, 03:48
Файл
vk_mp3_mod_v190_3_924_build.apk
Имя
VK mp3 mod
Пакет
com.vkmp3mod.android
MD5
b5c50a74a594717e589cd433f8d97fbd
SHA-1
a90879b738a2616aba03e31b73ad86d3ca6c4b68
SHA-256
93f9565d2d26ae23cd1d024e1ead81b16c1733a6ca989924e86ca5bdd967a503
Проверка
Google Play
Подпись
EMAILADDRESS=unknown, CN=Team Grape, OU=OK, O=FUCKBYDLOUSERS, L=VKMDLTC, ST=VKMD, C=UA
Имя
Team Grape
Подразделение
OK
Организация
FUCKBYDLOUSERS
Локация
VKMDLTC
Регион
VKMD
Страна
UA
E-Mail
unknown
Действует от
03.05.2015 18:28:32 MSK
Действует до
17.09.2042 18:28:32 MSK
MD5
42f8a50159a3d9d6cd10685d774911c4
SHA-1
545399bc1468d43dd6d2fd6caad2ebc6e0ffcbac
SHA-256
9785a568ae1ac80e86e44a8e0f709bd43bd8164bda875ea9d71830edb600fc07
Серийник
9f5750938fda167d
Схема
v1
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63
VK MP3 MOD v190-3/924 (Clone)
apk
30.89 Mb
20
Версия 190 (100924)
Архитектуры ARMv7, ARM64, x86
OS(MIN) Android 4.0.1+ (API 14)
VirusTotal
01.10.2026, 03:55
Файл
vk_mp3_mod_v190_3_924_clone.apk
Имя
VK mp3 mod
Пакет
com.vkontakte.android
MD5
190e18ae12e77d68e78a6614c02ecda2
SHA-1
cfcd6ddc461e7e1be95fac810d56d1470cc6e265
SHA-256
dfa455cd2f8115f498350580fe25a00f908babc91348dbf64c62cebb249a750b
Проверка
Google Play
Подпись
EMAILADDRESS=unknown, CN=Team Grape, OU=OK, O=FUCKBYDLOUSERS, L=VKMDLTC, ST=VKMD, C=UA
Имя
Team Grape
Подразделение
OK
Организация
FUCKBYDLOUSERS
Локация
VKMDLTC
Регион
VKMD
Страна
UA
E-Mail
unknown
Действует от
03.05.2015 18:28:32 MSK
Действует до
17.09.2042 18:28:32 MSK
MD5
42f8a50159a3d9d6cd10685d774911c4
SHA-1
545399bc1468d43dd6d2fd6caad2ebc6e0ffcbac
SHA-256
9785a568ae1ac80e86e44a8e0f709bd43bd8164bda875ea9d71830edb600fc07
Серийник
9f5750938fda167d
Схема
v1
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
54