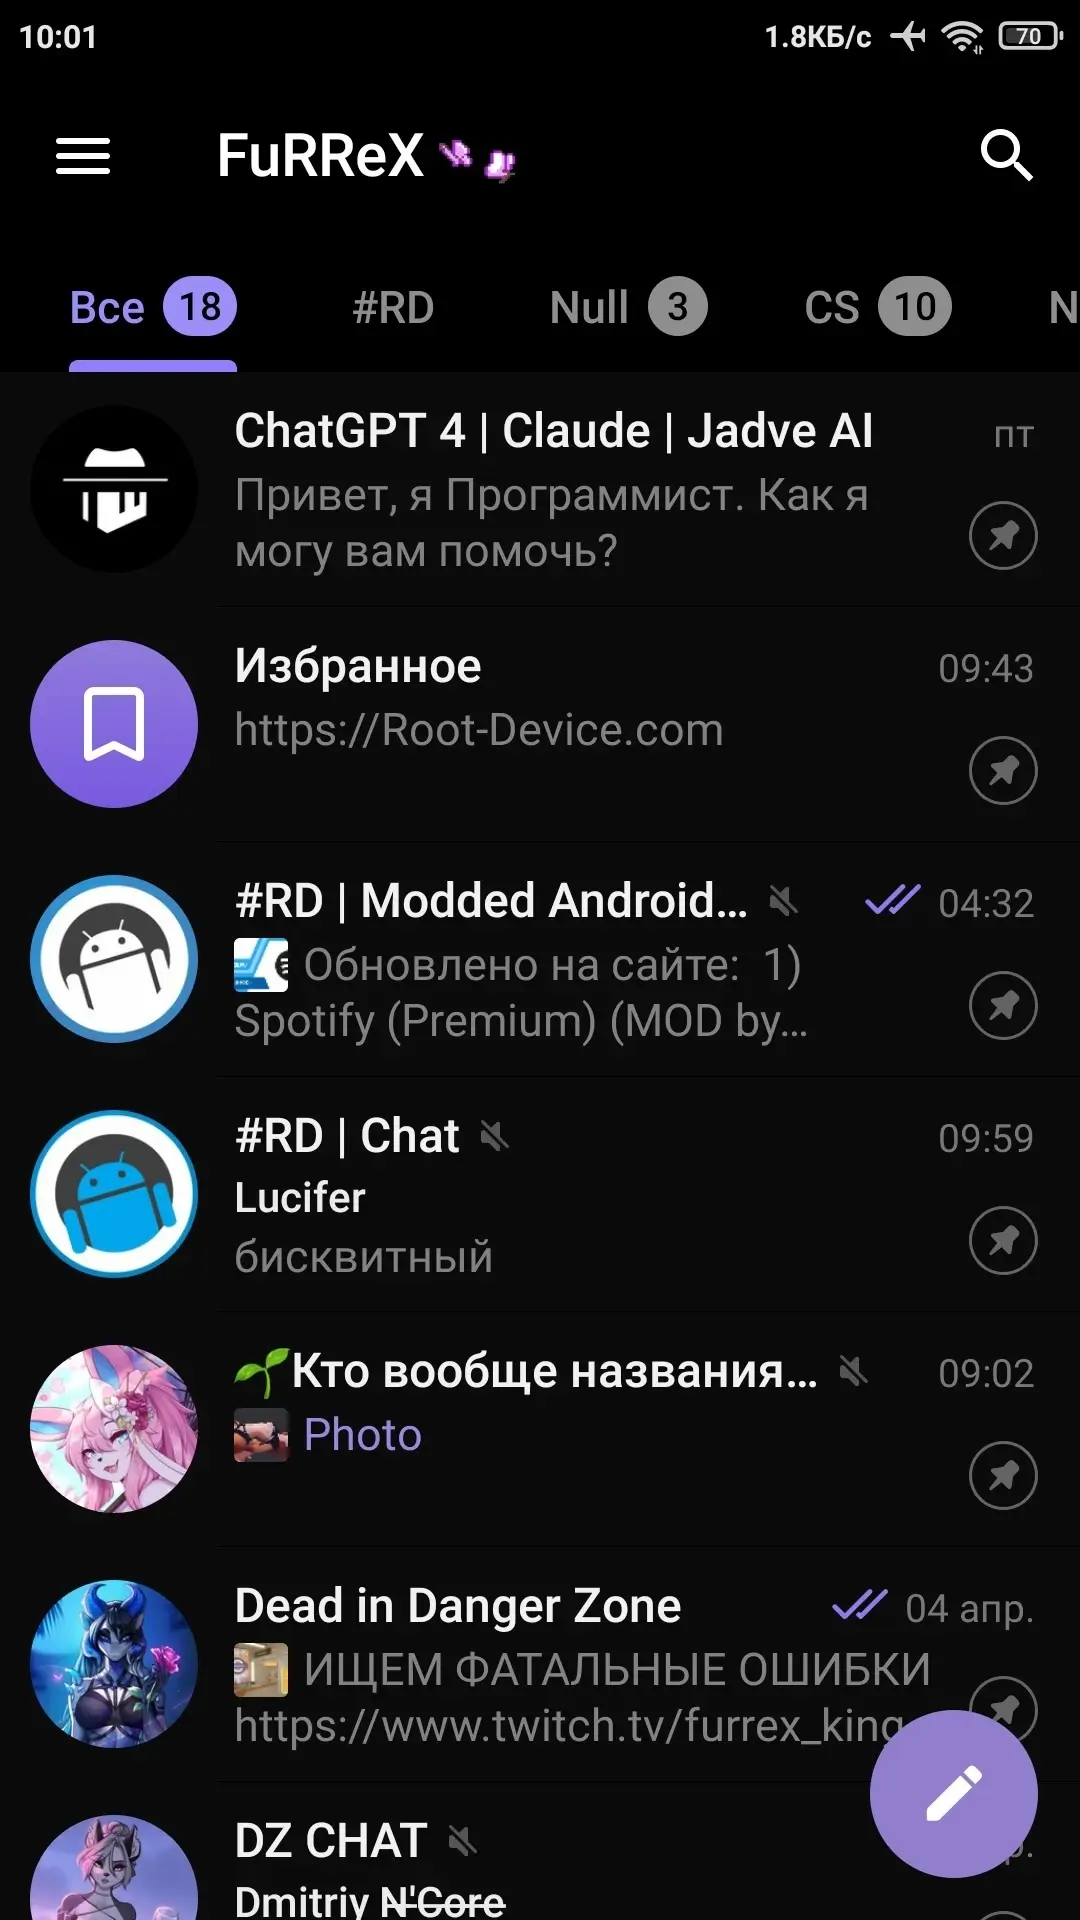
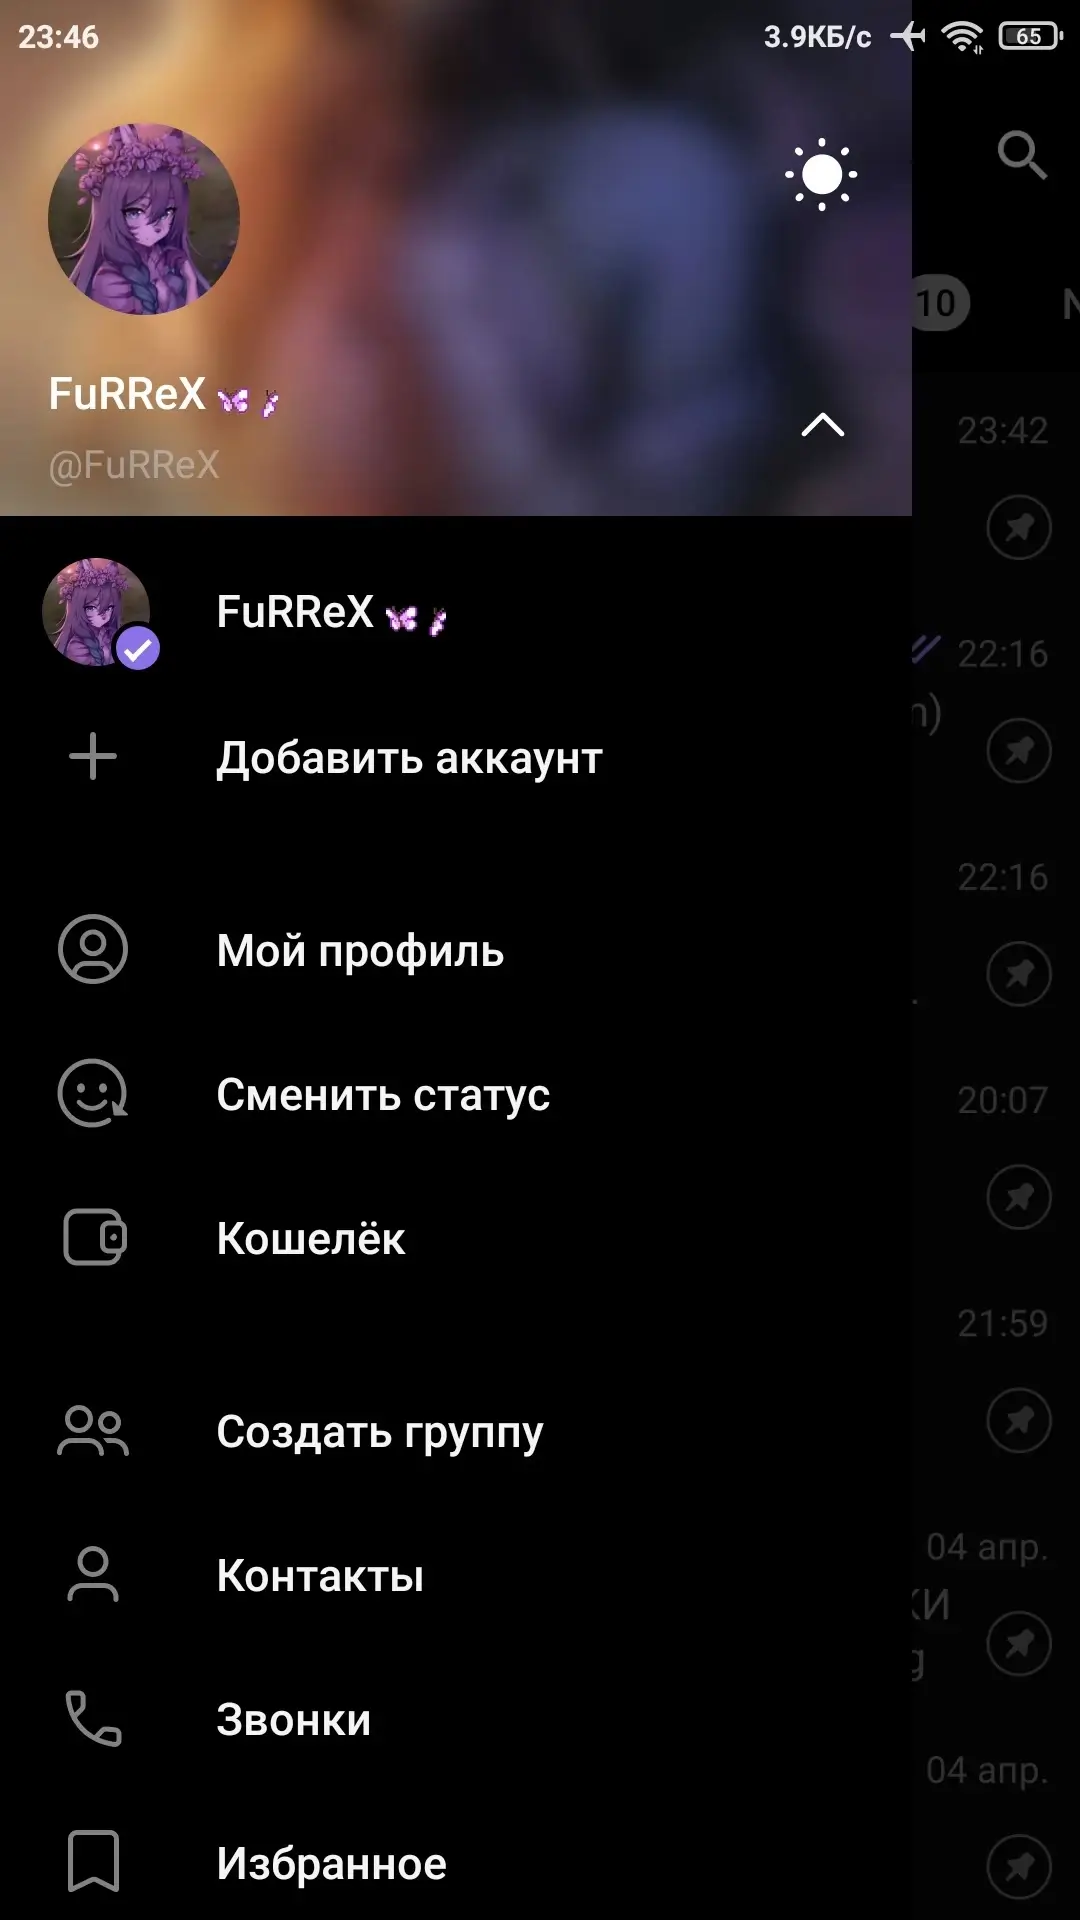
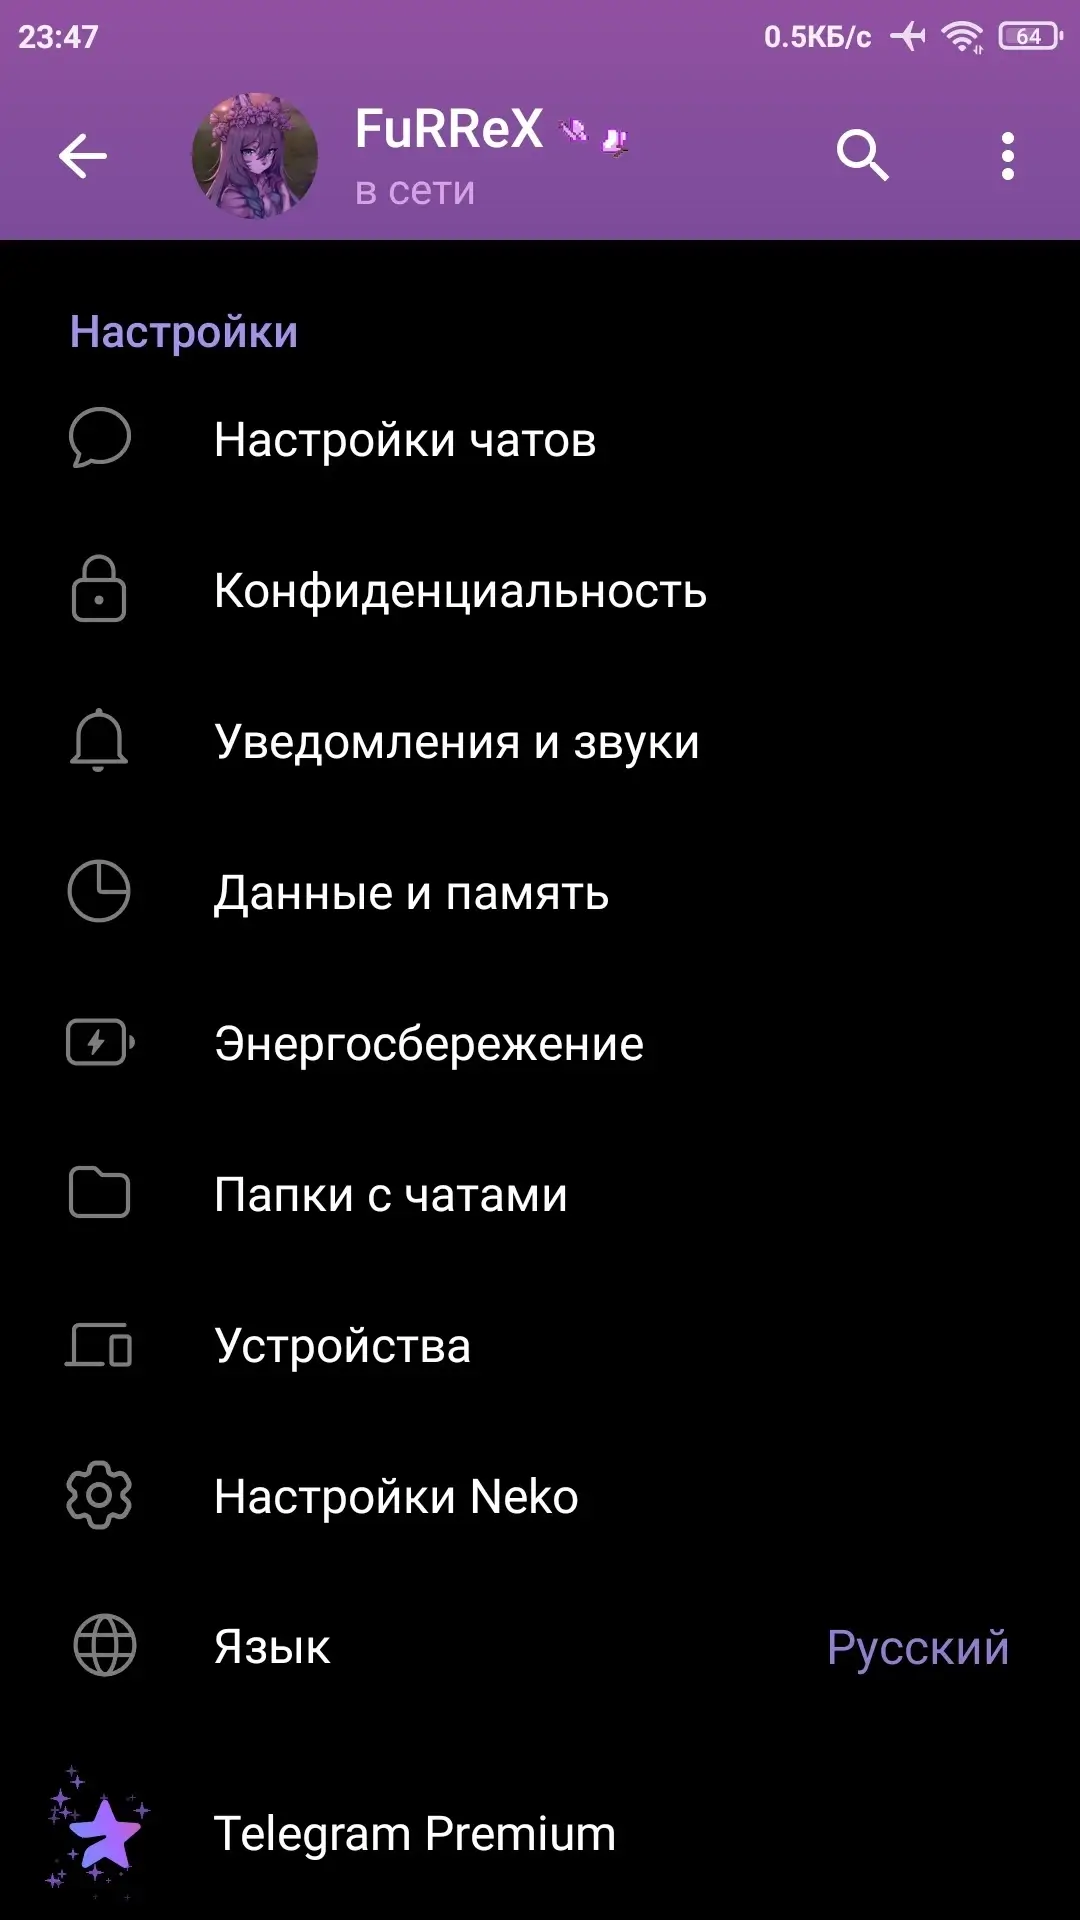
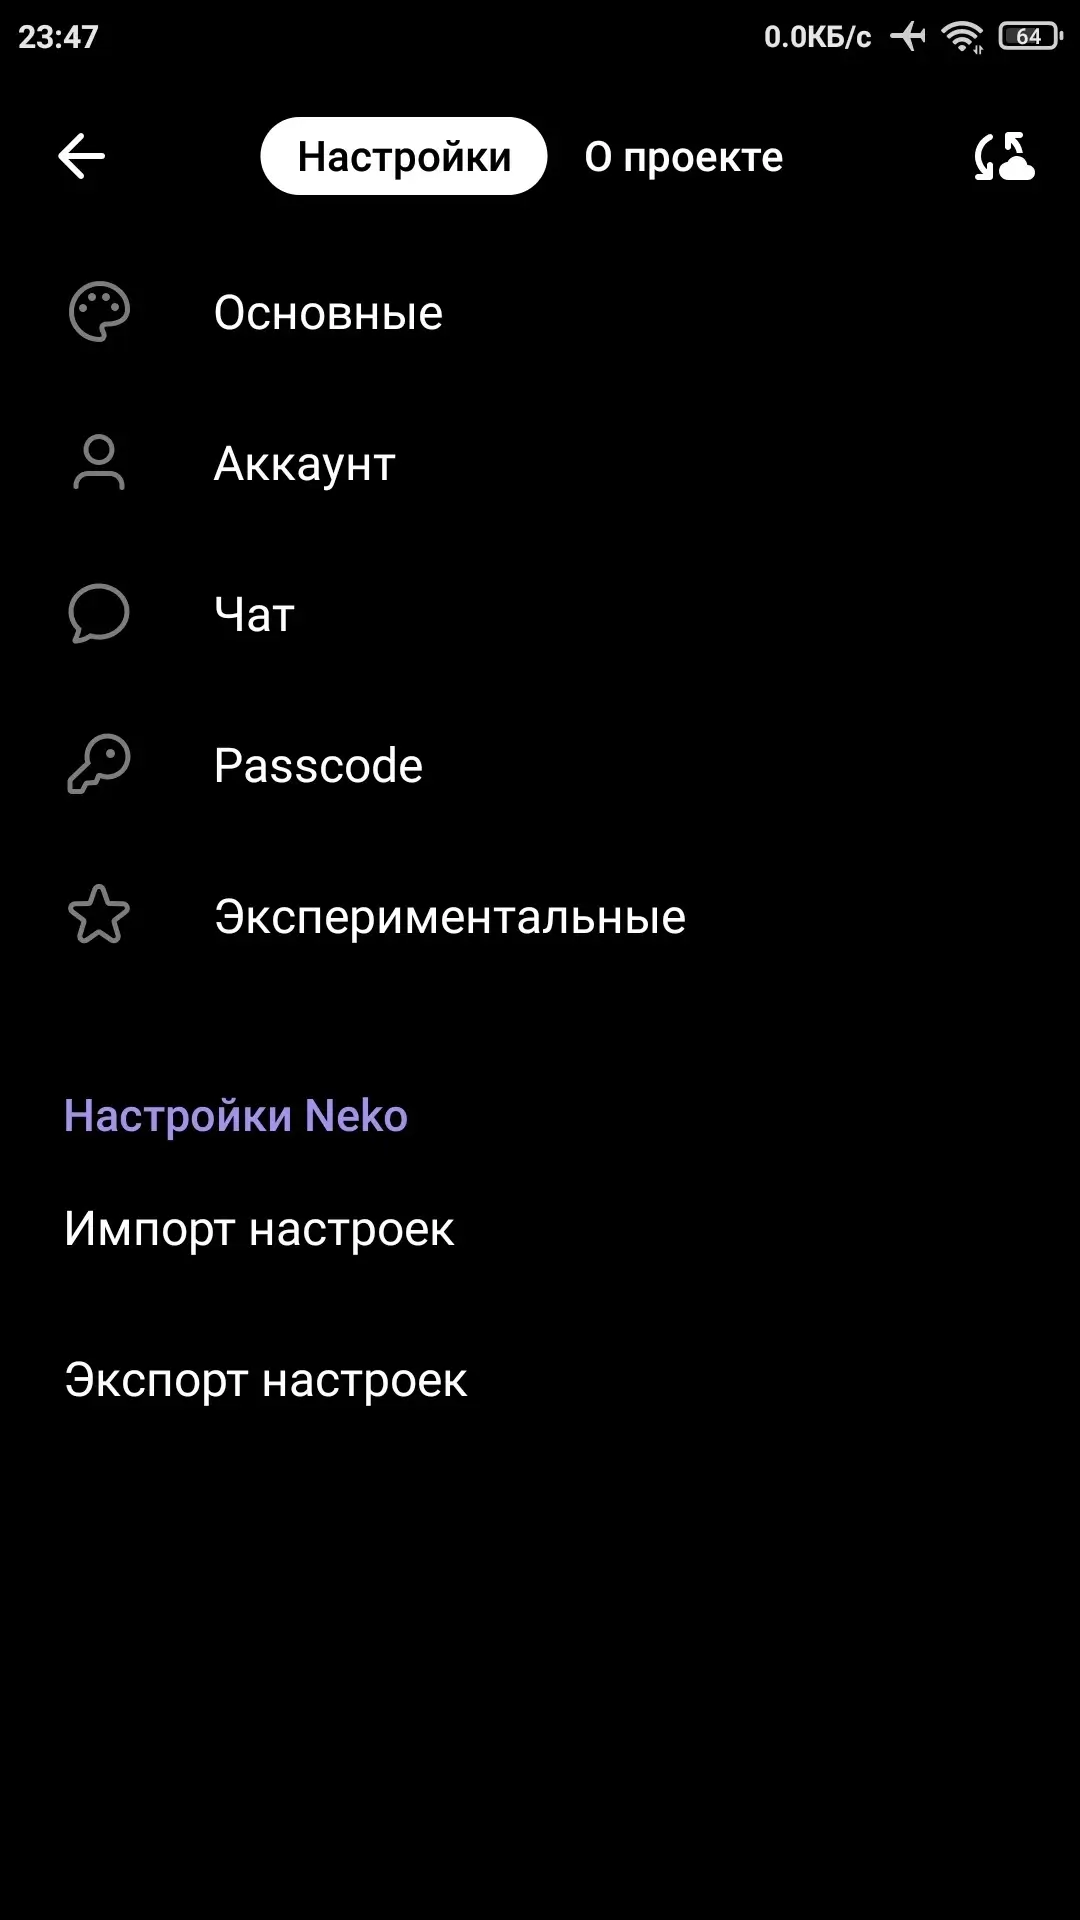
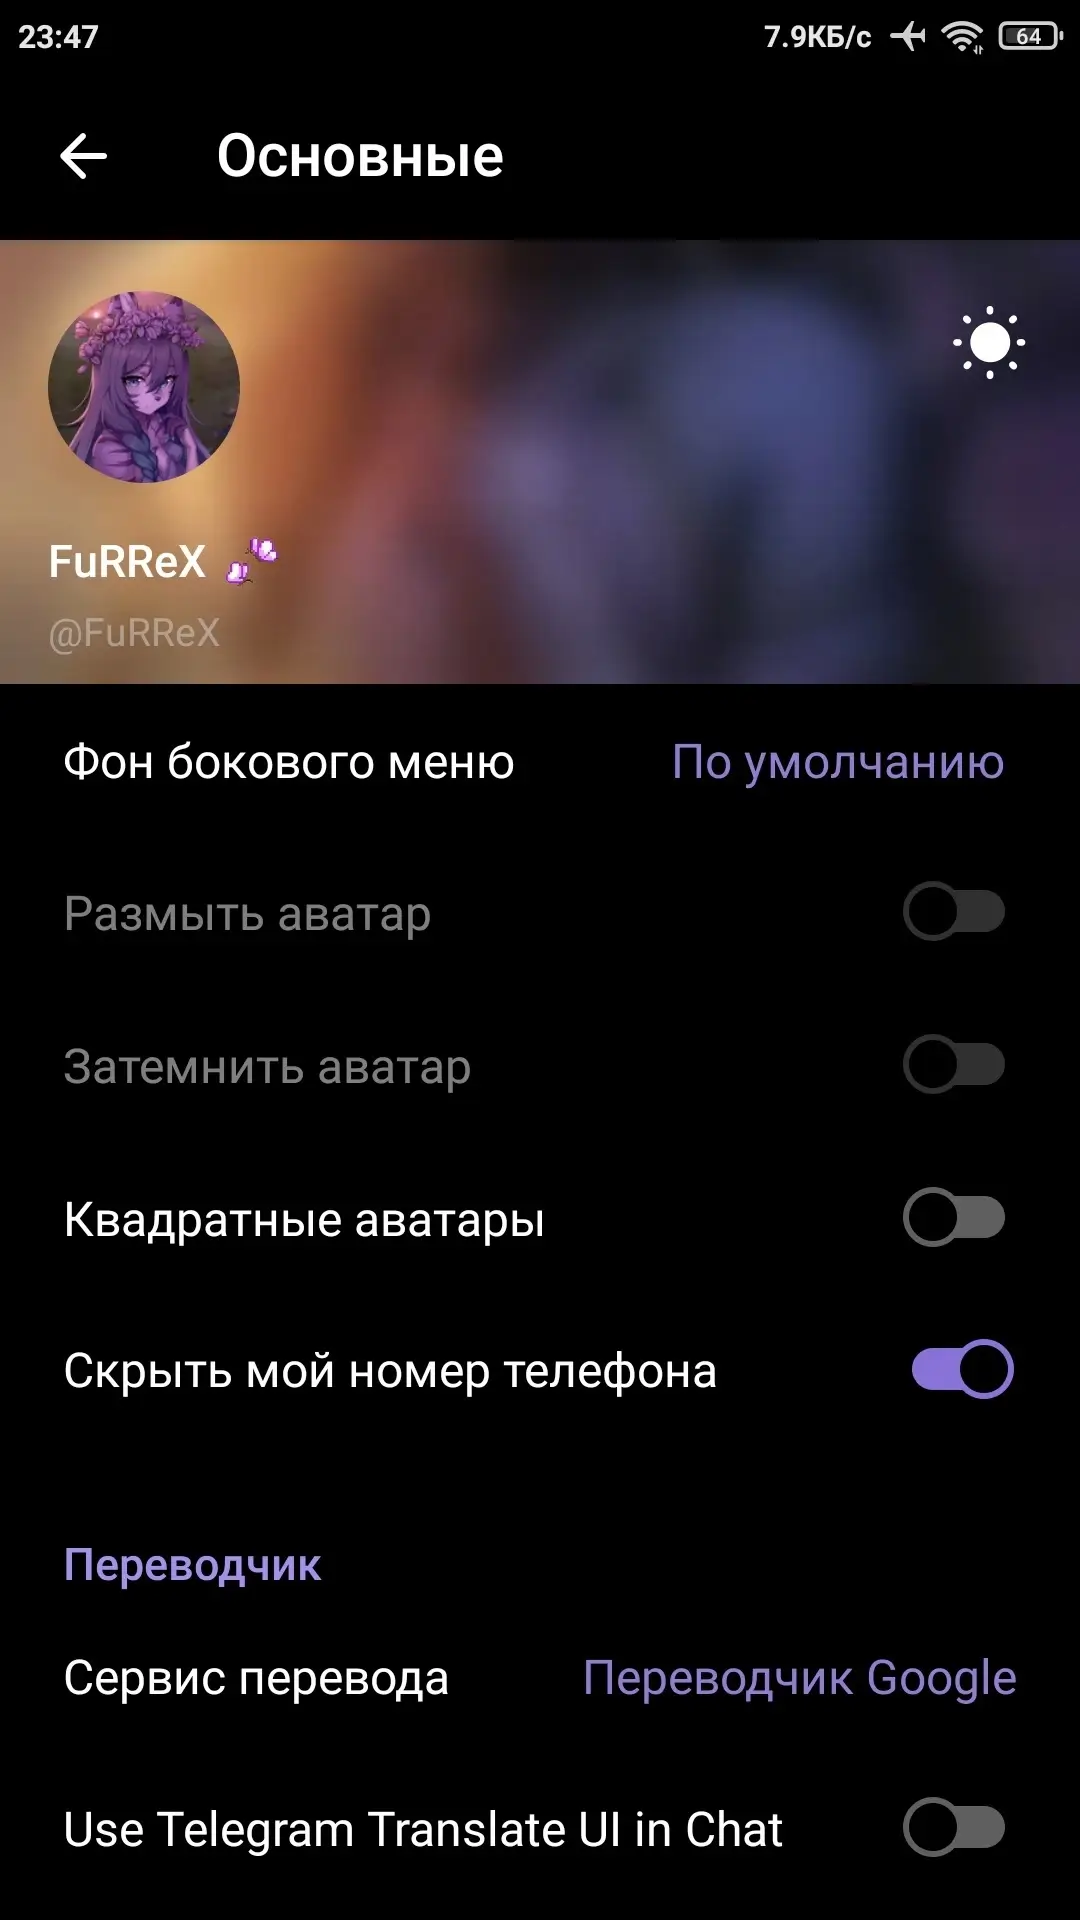
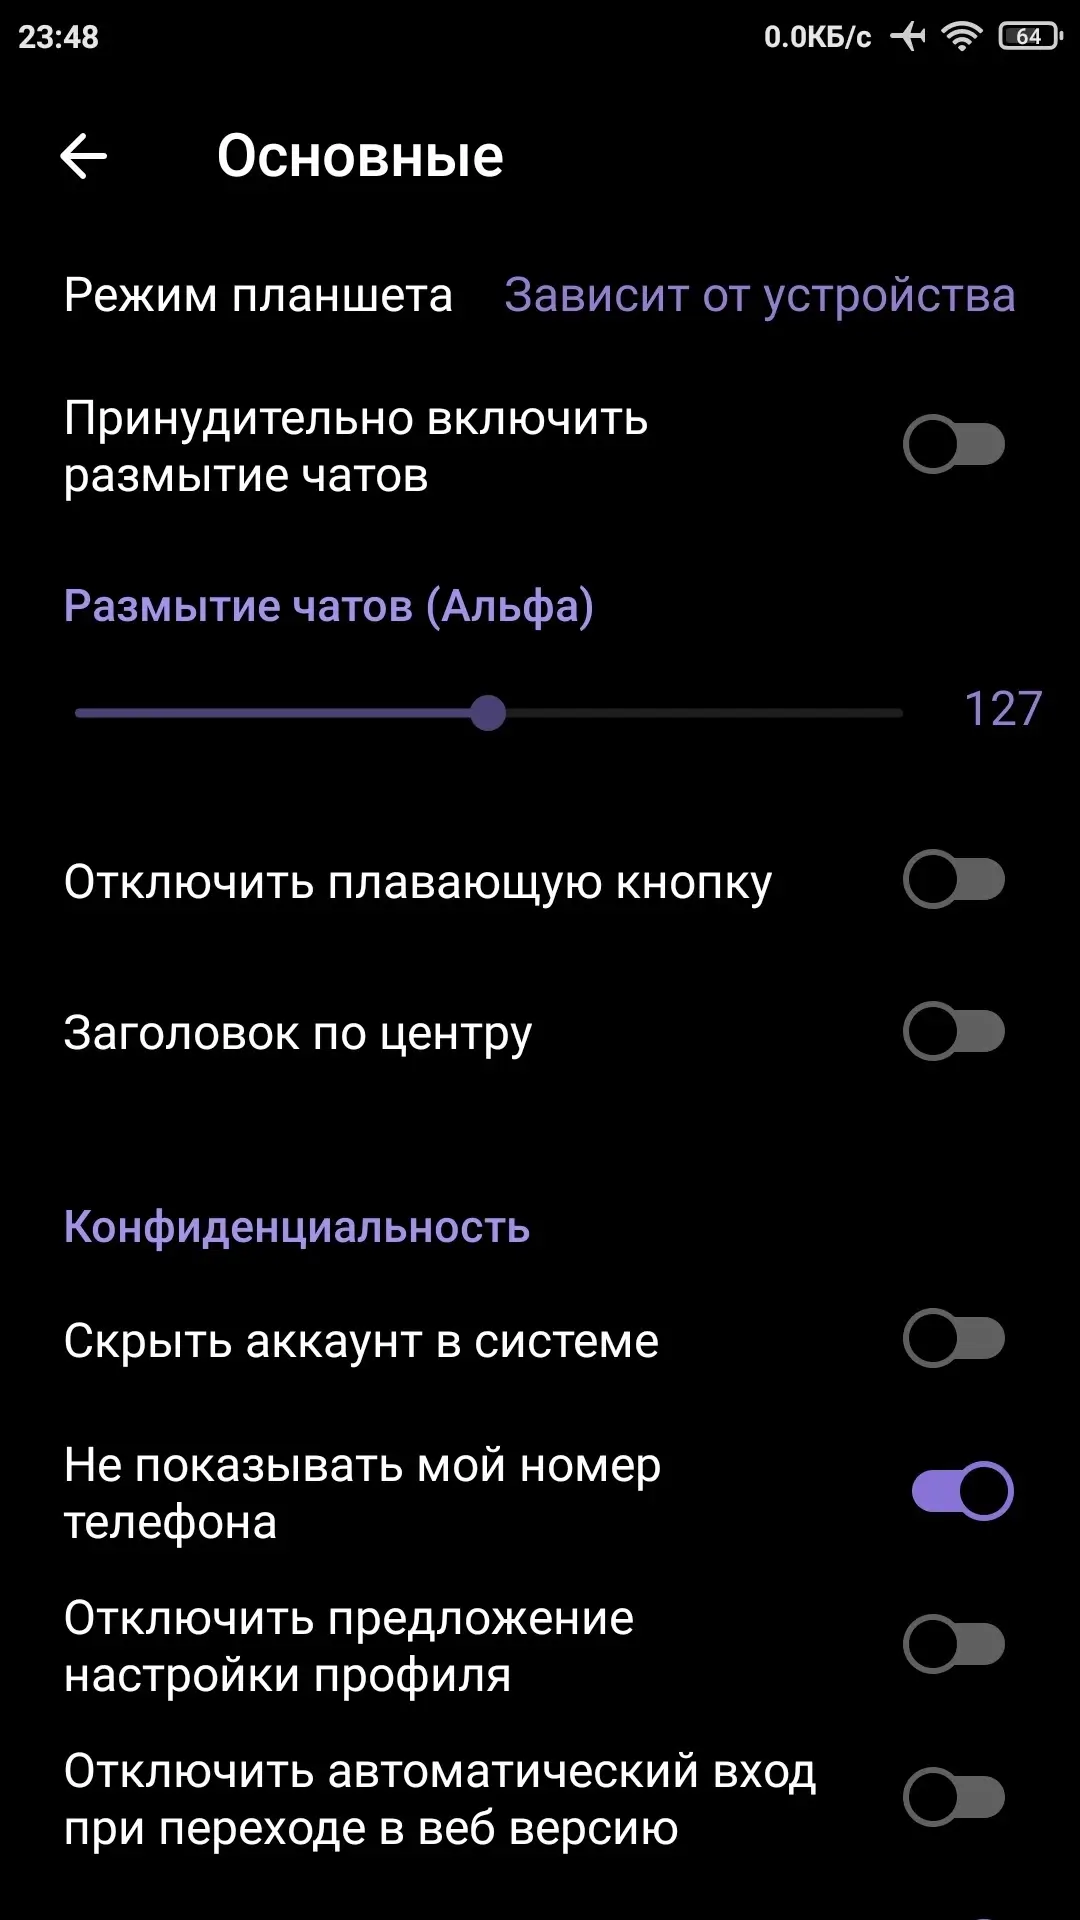
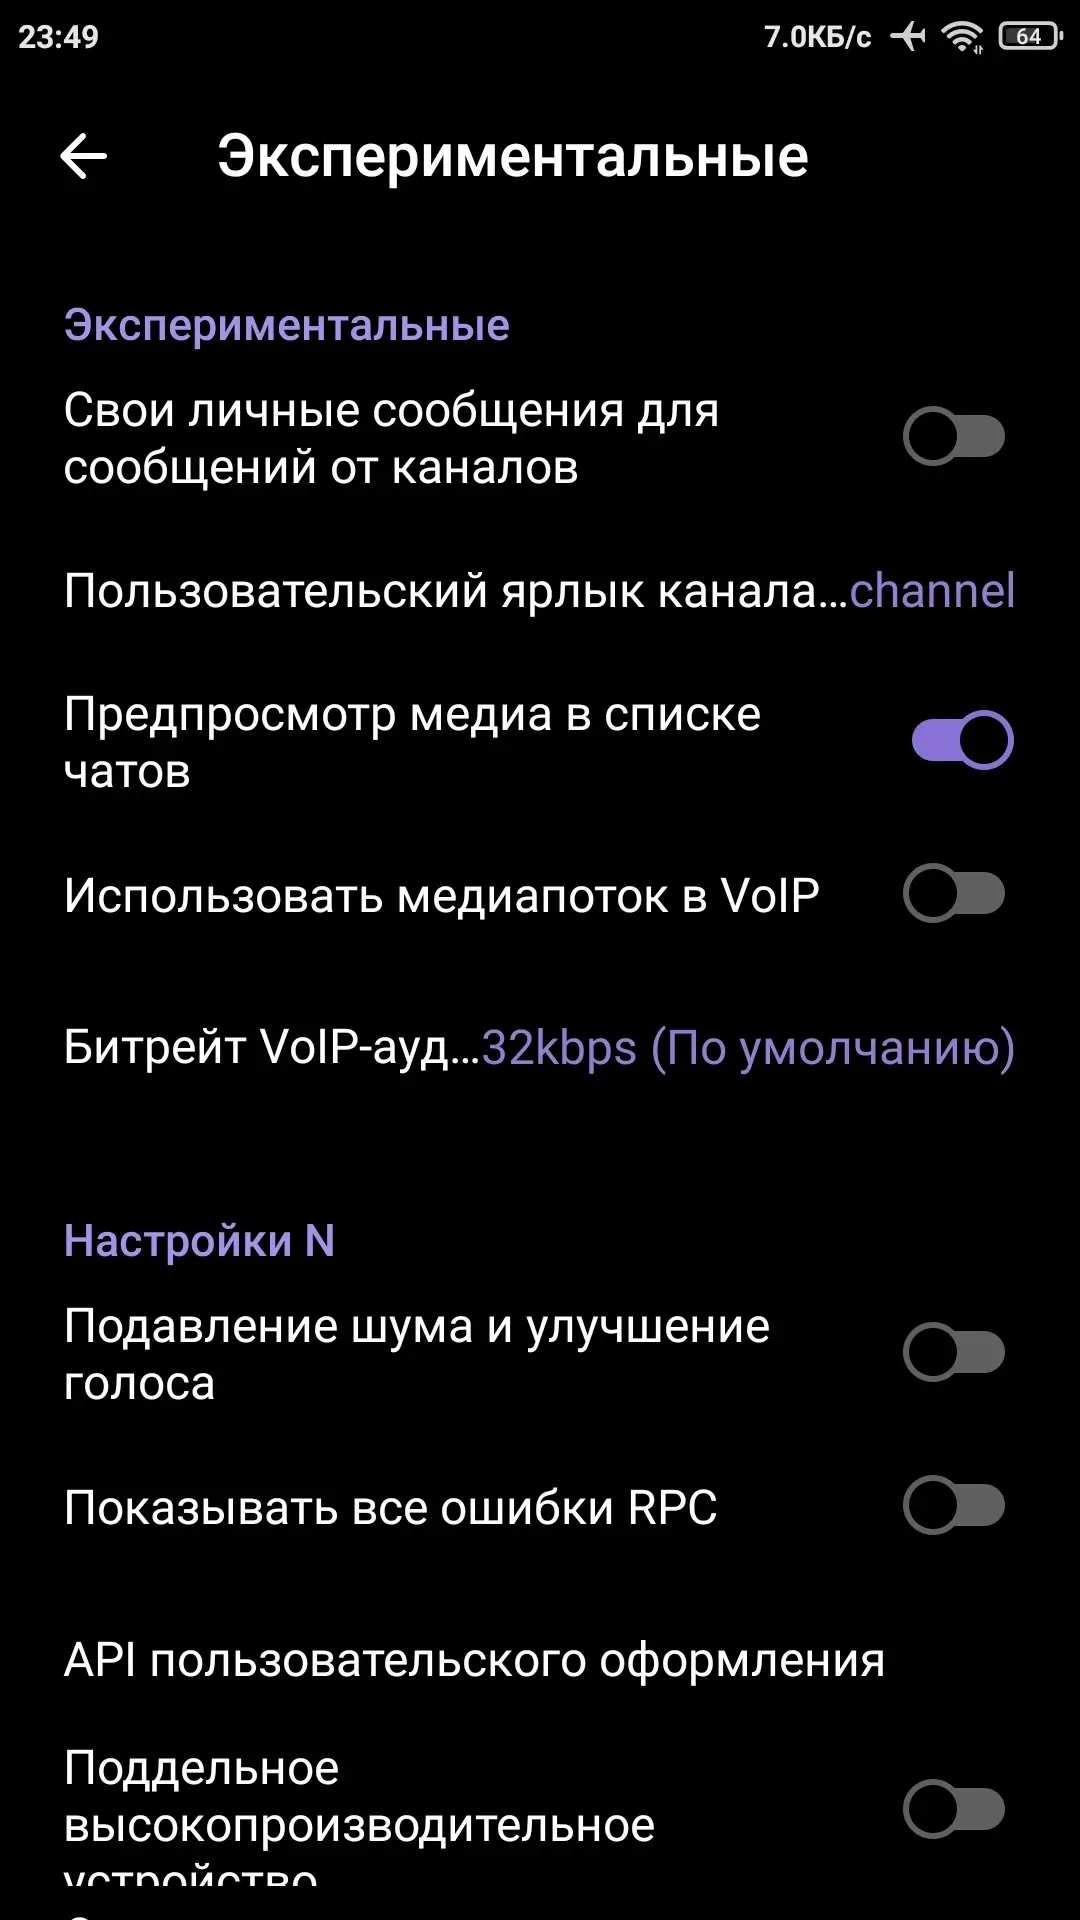
Nagram (MOD Telegram) - Самый функциональный альтернативный клиент для Telegram, созданный на базе NekoX (Nekogram X). Он объединяет в себе все функции от Nekogram, NekoX, MDGram и exteraGram. Nagram поддерживает неограниченное число учётных записей, удобный переход по ссылкам в профиле и интеграцию с прокси-серверами VMess, Shadowsocks и SSR. Приложение предлагает множество дополнительных возможностей, включая поддержку прокси и прокси-подписок, международные переводы и уникальные функции для настройки интерфейса.
Особенности модификации:
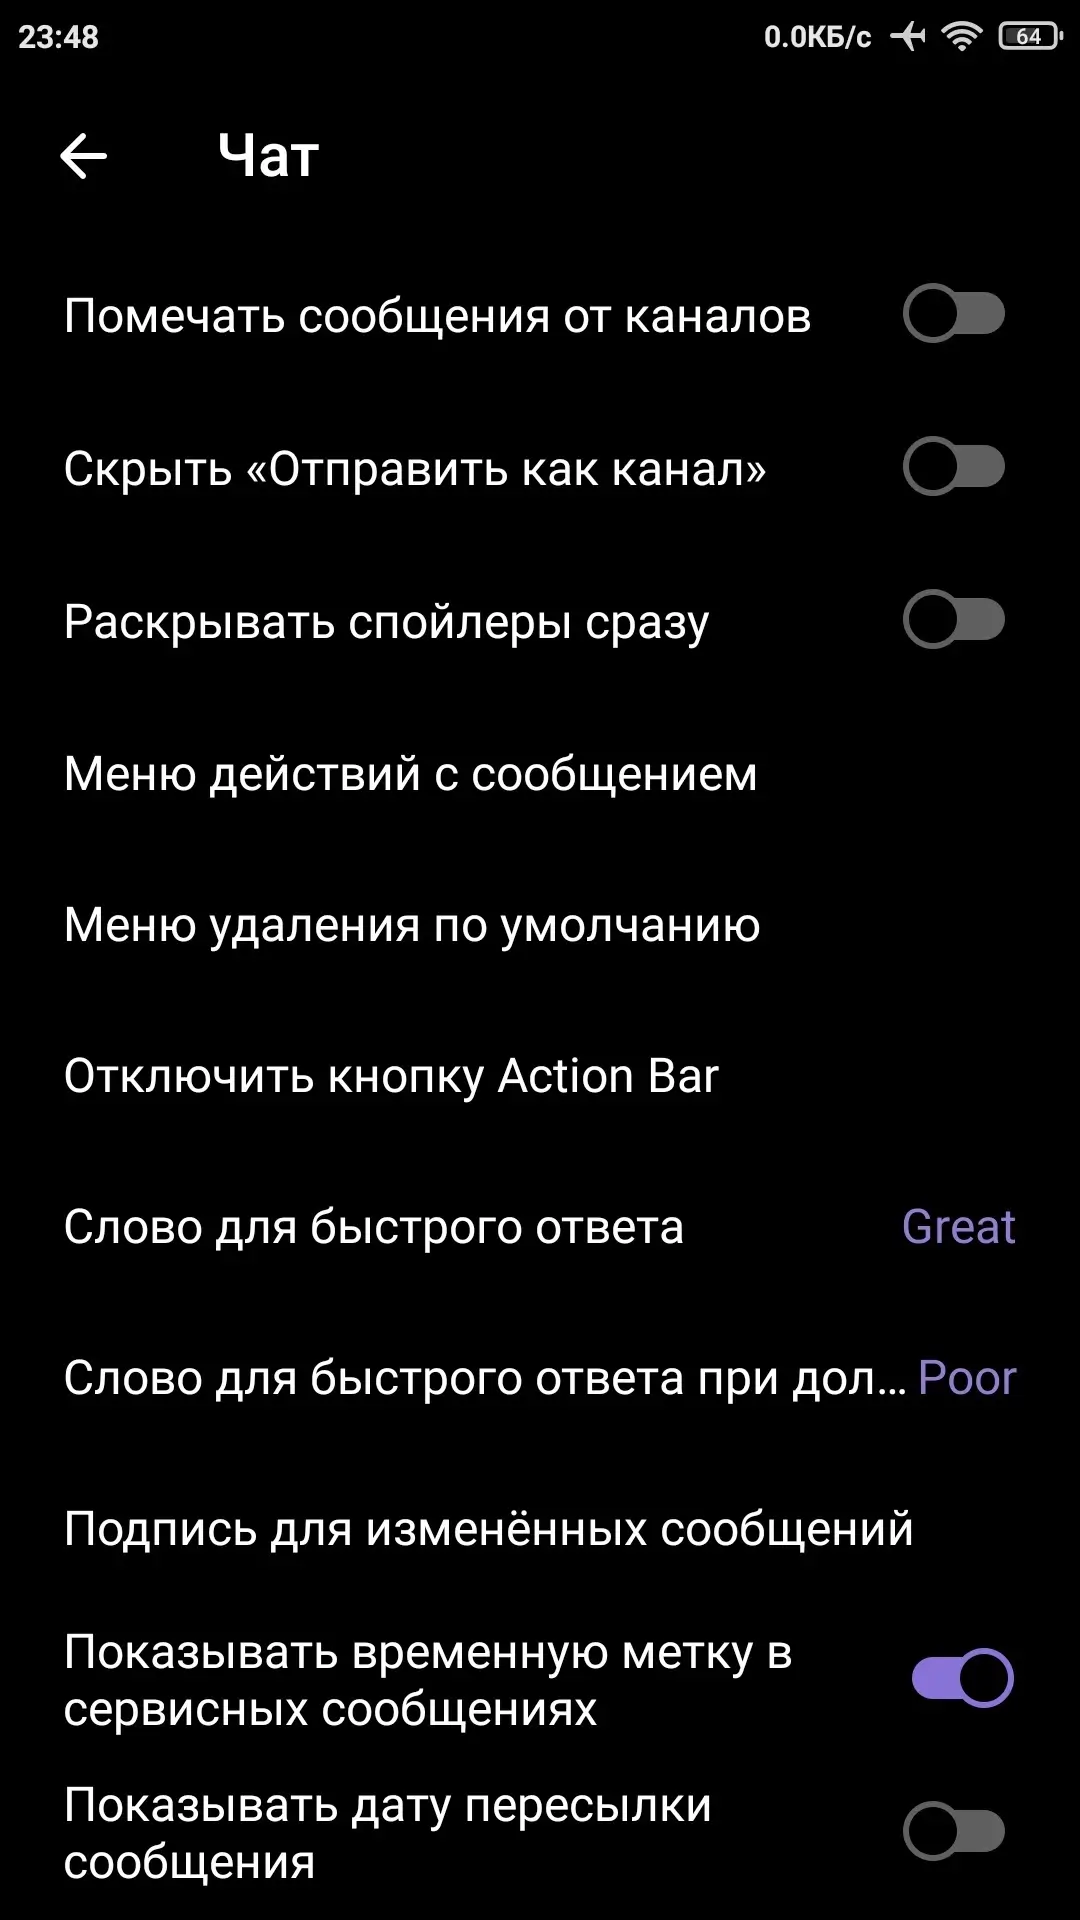
- Большинство функций из "Nekogram";
- Неограниченное количество учётных записей для входа;
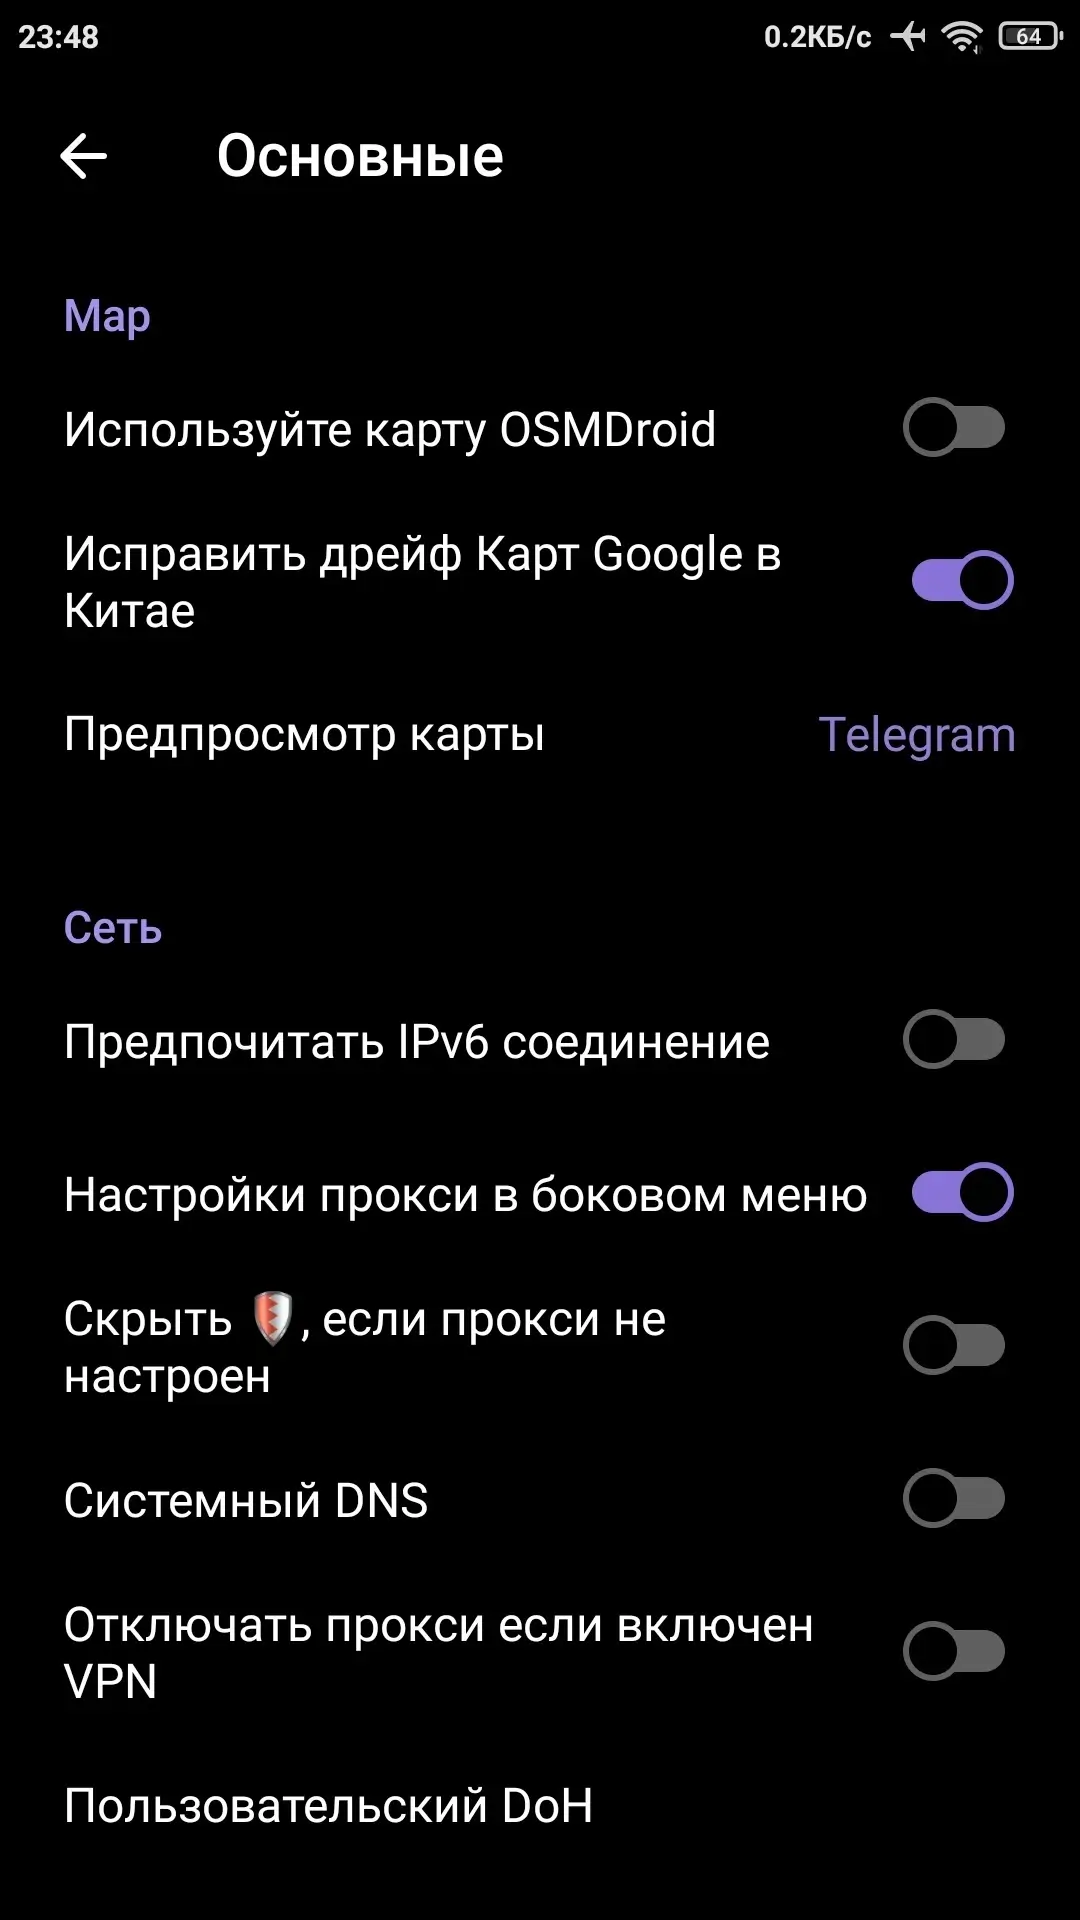
- Встроенная поддержка прокси VMess, Shadowsocks, SSR;
- Встроенный публичный прокси (ретрансляция WebSocket через Cloudflare CDN);
- Поддержка IPv6 MTProxy;
- Импорт и экспорт прокси;
- Парсинг всех форматов подписки на прокси;
- Возможность автоматического отключения прокси при включении VPN;
- Автоматический переключатель прокси;
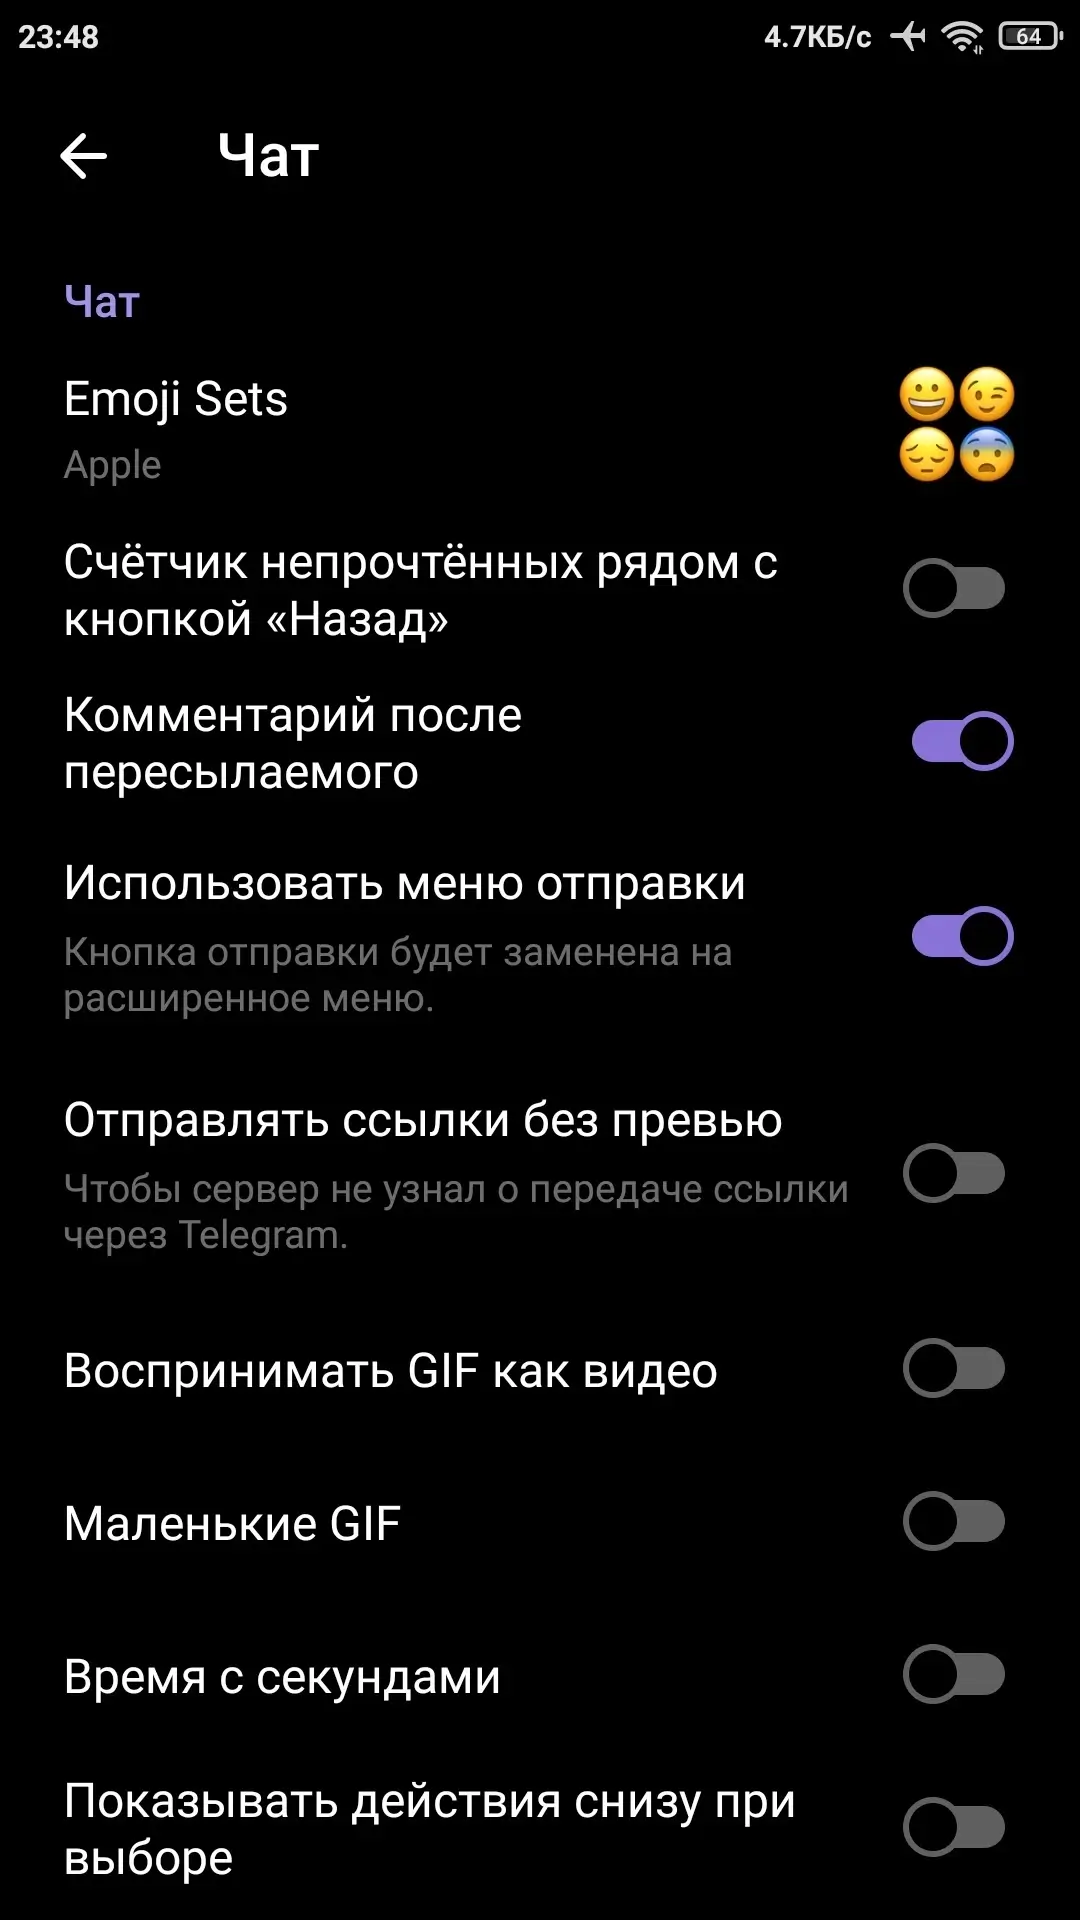
- Пользовательские наборы эмодзи;
- Добавление стикеров без набора стикеров;
- Резервное копирование / восстановление списка сетов стикеров;
- Полная поддержка Instant View перевода;
- Поддержка перевода выделенного текста при вводе и сообщениях;
- Поддержка Google Cloud Translate и Яндекс.Переводчика;
- Поддержка персидского календаря;
- Опция отключения вибрации;
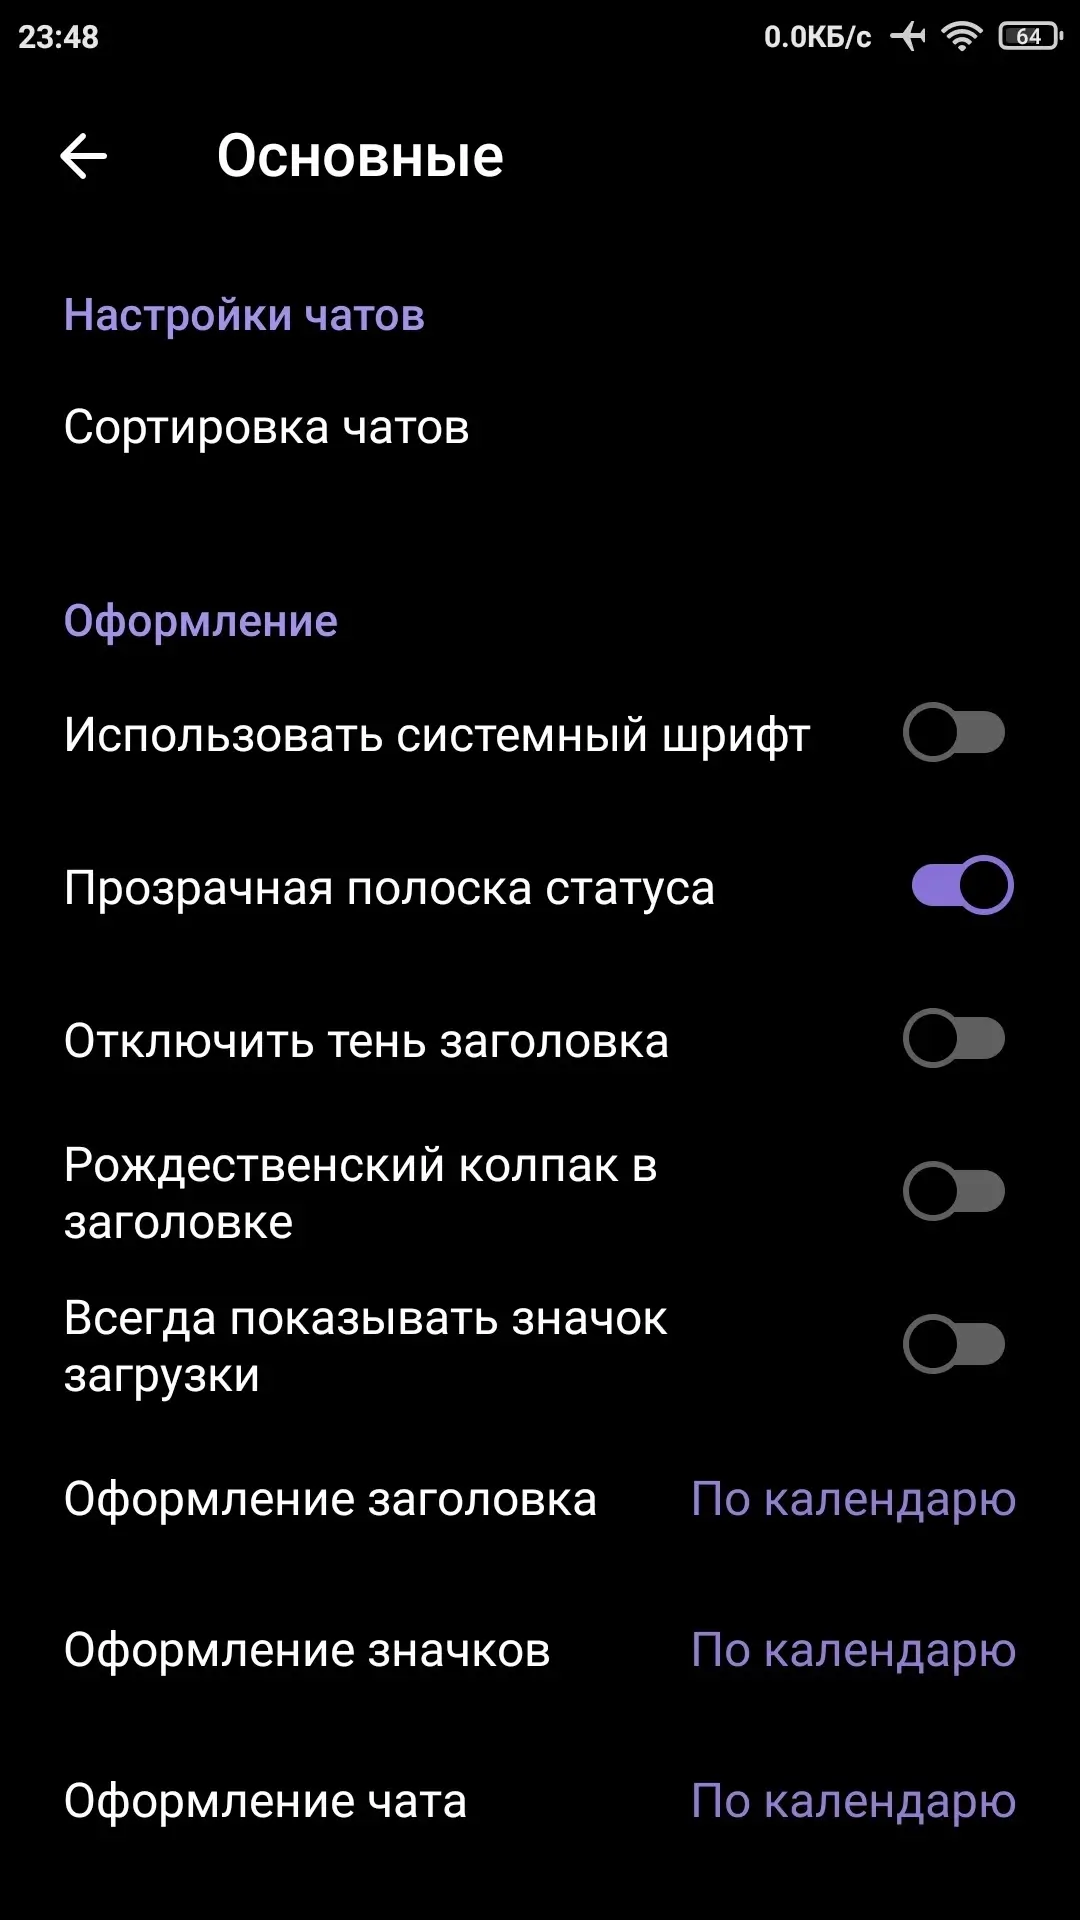
- Сортировка диалогов;
- Возможность не отправлять комментарий при пересылке;
- Возможность отключения предпросмотра ссылок по умолчанию;
- Пользовательская директория кэша (поддерживает внешнее хранилище);
- Возможность удаления всех сообщений в группе;
- Поддержка разблокировки всех пользователей;
- Поддержка входа с помощью QR-кода;
- Сканирование и подтверждение QR-кода для входа на другом устройстве;
- Создание групп без приглашения кого-либо;
- Преобразование группы в супергруппу;
- Поддержка открепления нескольких выбранных сообщений;
- Просмотр статистики сообщений;
- Сохранение оригинального имени файла при скачивании;
- OpenKeychain клиент (подпись / верификация / дешифрование / импорт);
- Меню для открепления сообщений в стиле "Telegram X".
И многое другое.
Источник: GitHub
Nagram v13.0.2 (1255) (20.10.2026) (ARMv7)
apk
48.47 Mb
55
Версия 13.0.2 (1255)
Архитектура ARMv7
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.11.2026, 02:56
Файл
nagram_v13_0_2_b1255_arm7.apk
Имя
Nagram
Пакет
xyz.nextalone.nagram
MD5
0c6f37689c3f947c5a9bddd6eea92257
SHA-1
35f35b37c20a7a9424f08b0208046c097bcfcf69
SHA-256
241969976958580098d3156bb65599def27b7b441c85686651fdb8b2dae0120c
Проверка
Google Play
Подпись
CN=FQY, O=USTB, L=BJ, ST=BJ, C=86
Имя
FQY
Организация
USTB
Локация
BJ
Регион
BJ
Страна
86
Действует от
23.08.2020 08:51:05 MSK
Действует до
17.08.2045 08:51:05 MSK
MD5
df15b8a1d59d6f761c0b555889866b62
SHA-1
3a0f57fe06485d0b90d0acd990e3a30328e3988d
SHA-256
88a8afe3ccbee080c13b73832aab8c98a9f19d1c65f3bcfd50b8d01c0bc80e9e
Серийник
3b978537
Схема
v1 + v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
GoogleDetected
1
58
Nagram v13.0.2 (1255) (20.10.2026) (ARM64)
apk
50.18 Mb
2
Версия 13.0.2 (1255)
Архитектура ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.11.2026, 03:40
Файл
nagram_v13_0_2_b1255_arm64.apk
Имя
Nagram
Пакет
xyz.nextalone.nagram
MD5
7fb851716afd586ad9b4ac2b6dff8a61
SHA-1
b4c37cc58c93773e7a3a1033b96104a9f0e14078
SHA-256
e6a9aad27dedf774f9ab3a19fd12a5800b5d0105619d2e5f6a299228aaba5a2c
Проверка
Google Play
Подпись
CN=FQY, O=USTB, L=BJ, ST=BJ, C=86
Имя
FQY
Организация
USTB
Локация
BJ
Регион
BJ
Страна
86
Действует от
23.08.2020 08:51:05 MSK
Действует до
17.08.2045 08:51:05 MSK
MD5
df15b8a1d59d6f761c0b555889866b62
SHA-1
3a0f57fe06485d0b90d0acd990e3a30328e3988d
SHA-256
88a8afe3ccbee080c13b73832aab8c98a9f19d1c65f3bcfd50b8d01c0bc80e9e
Серийник
3b978537
Схема
v1 + v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
GoogleDetected
1
65