

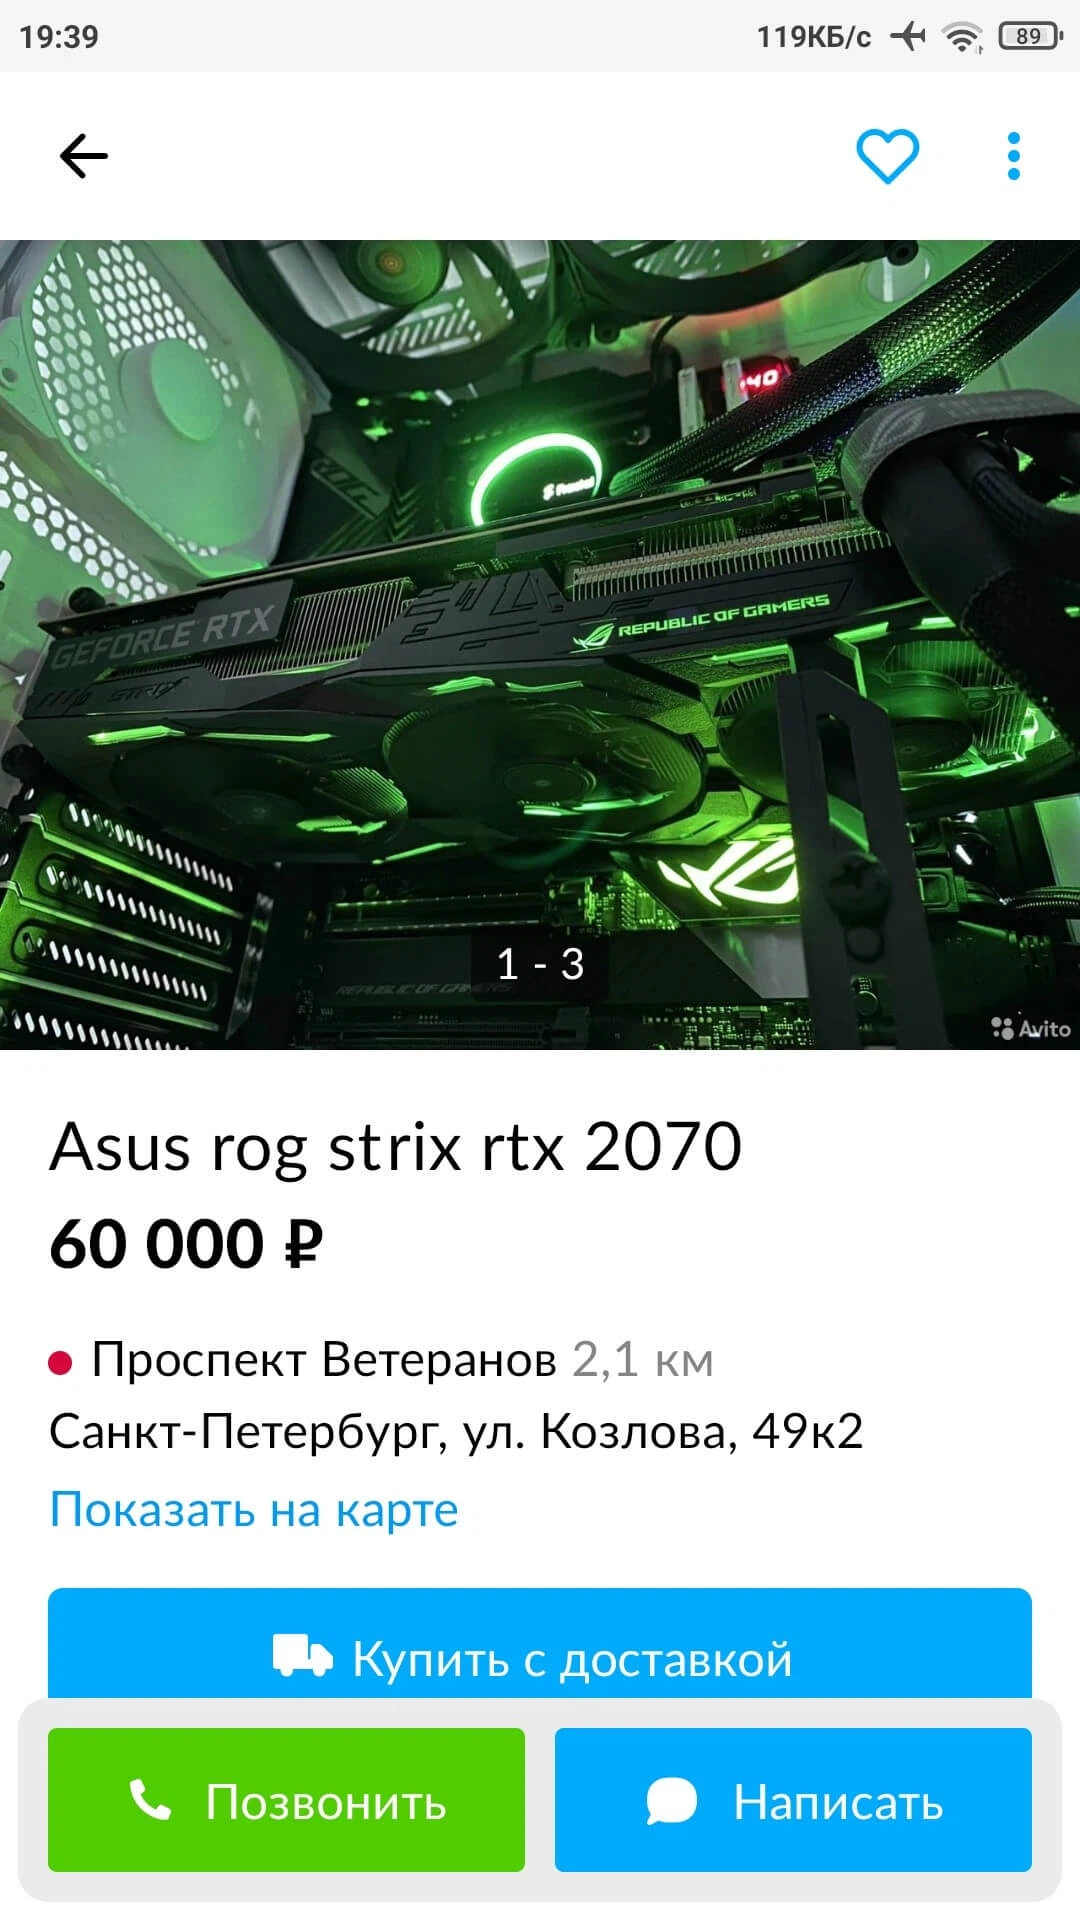
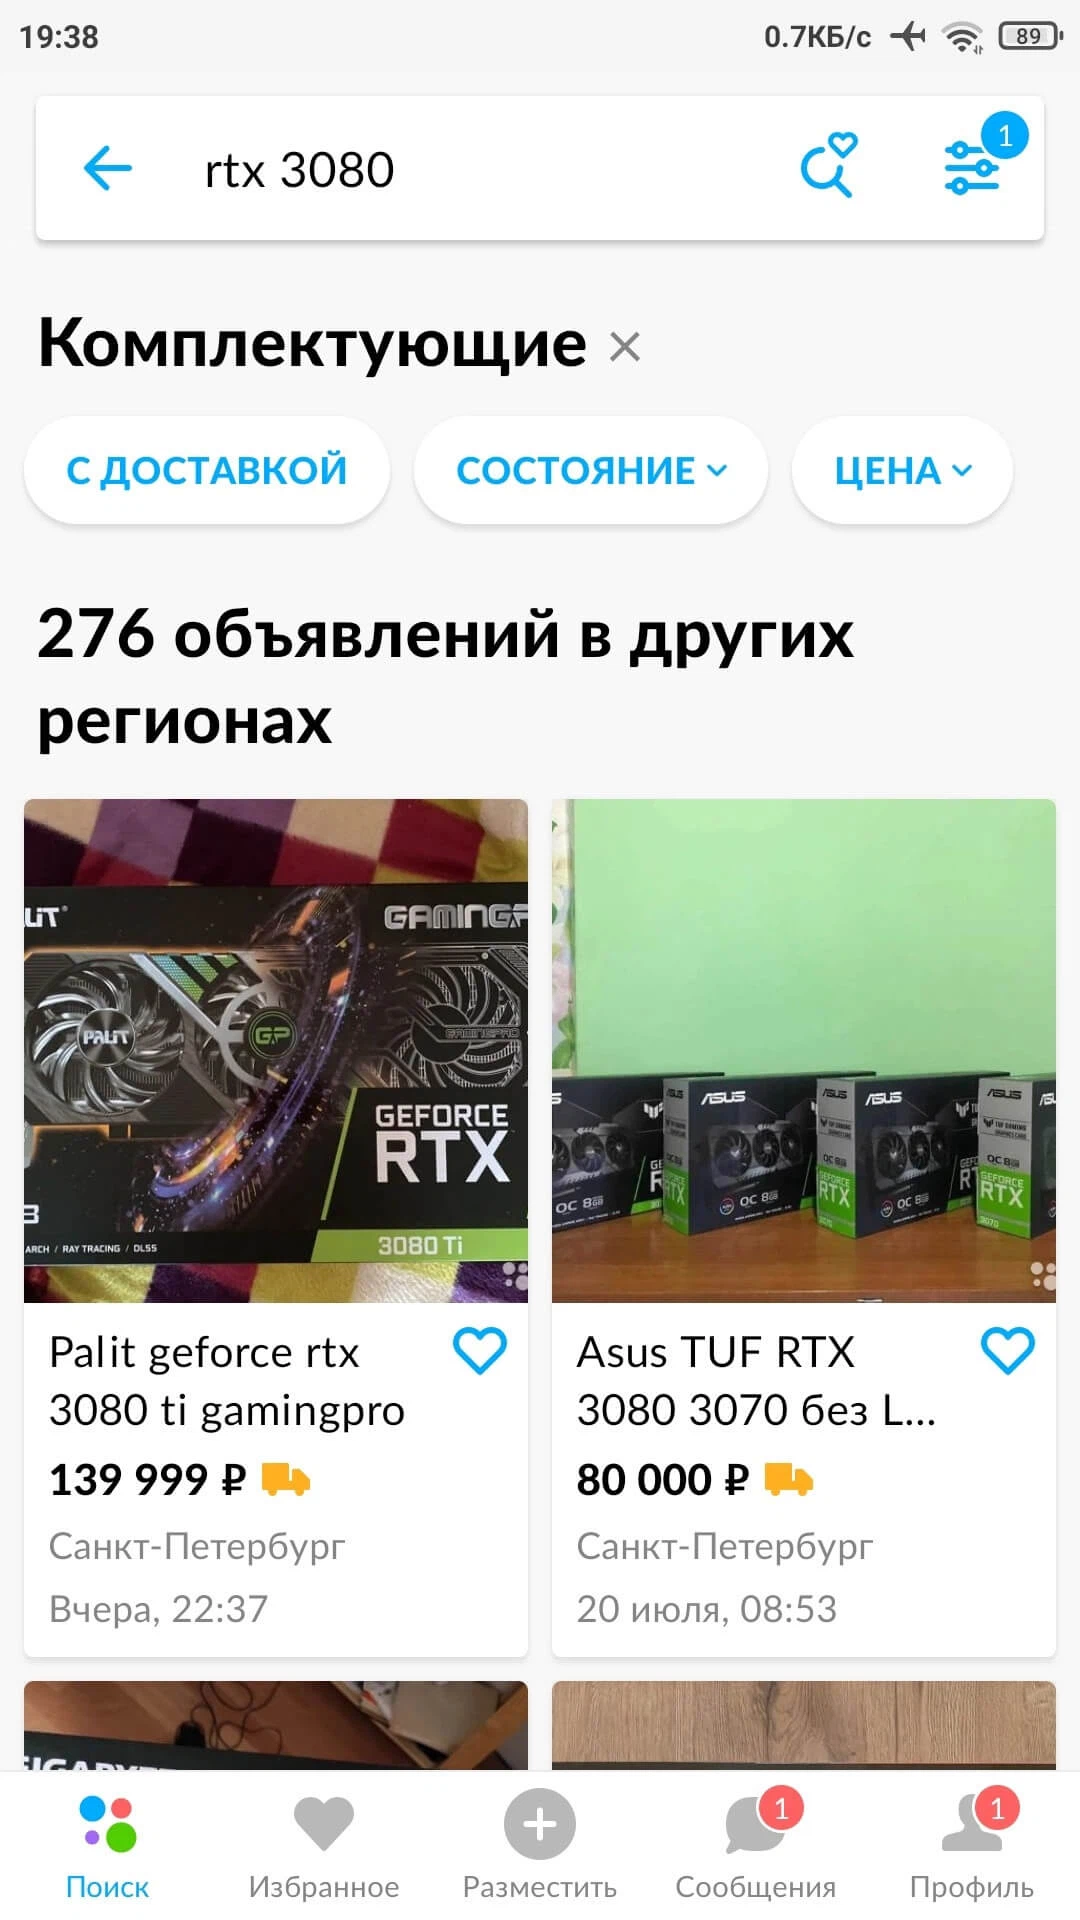
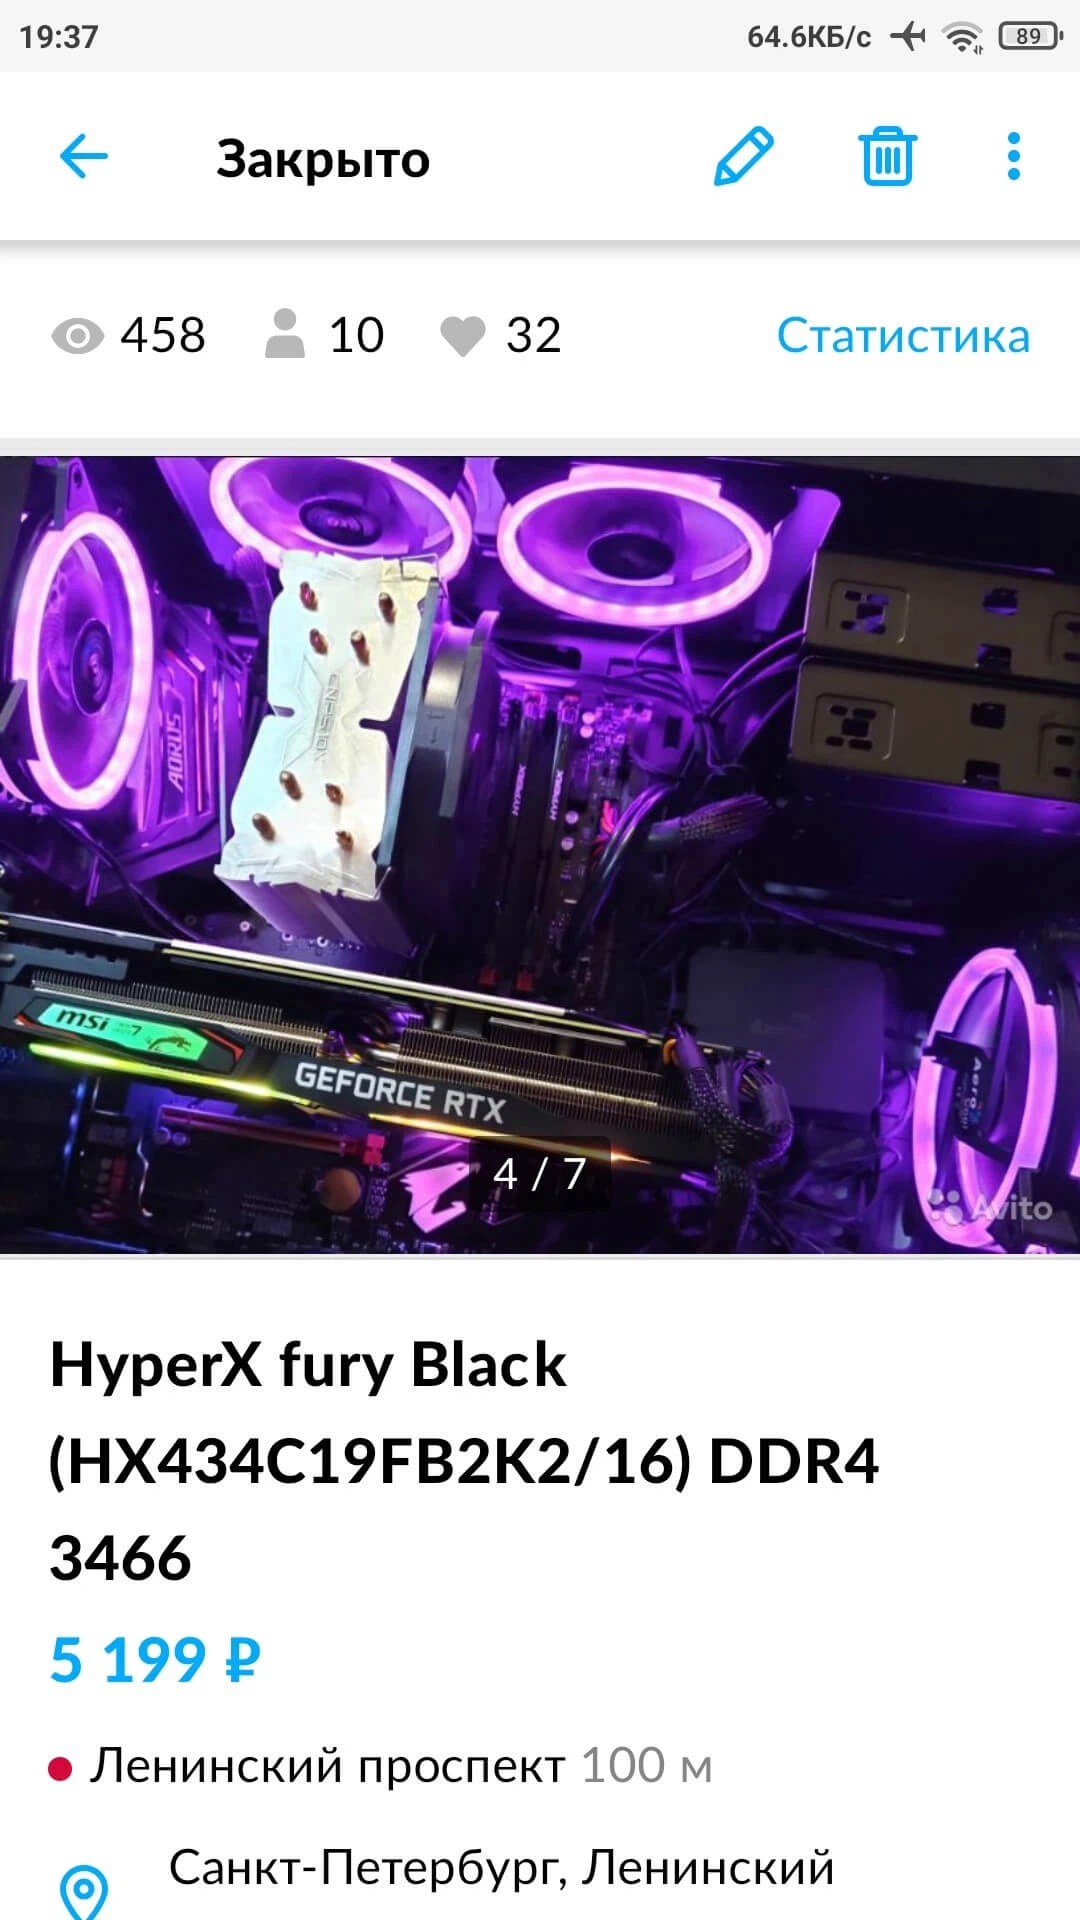
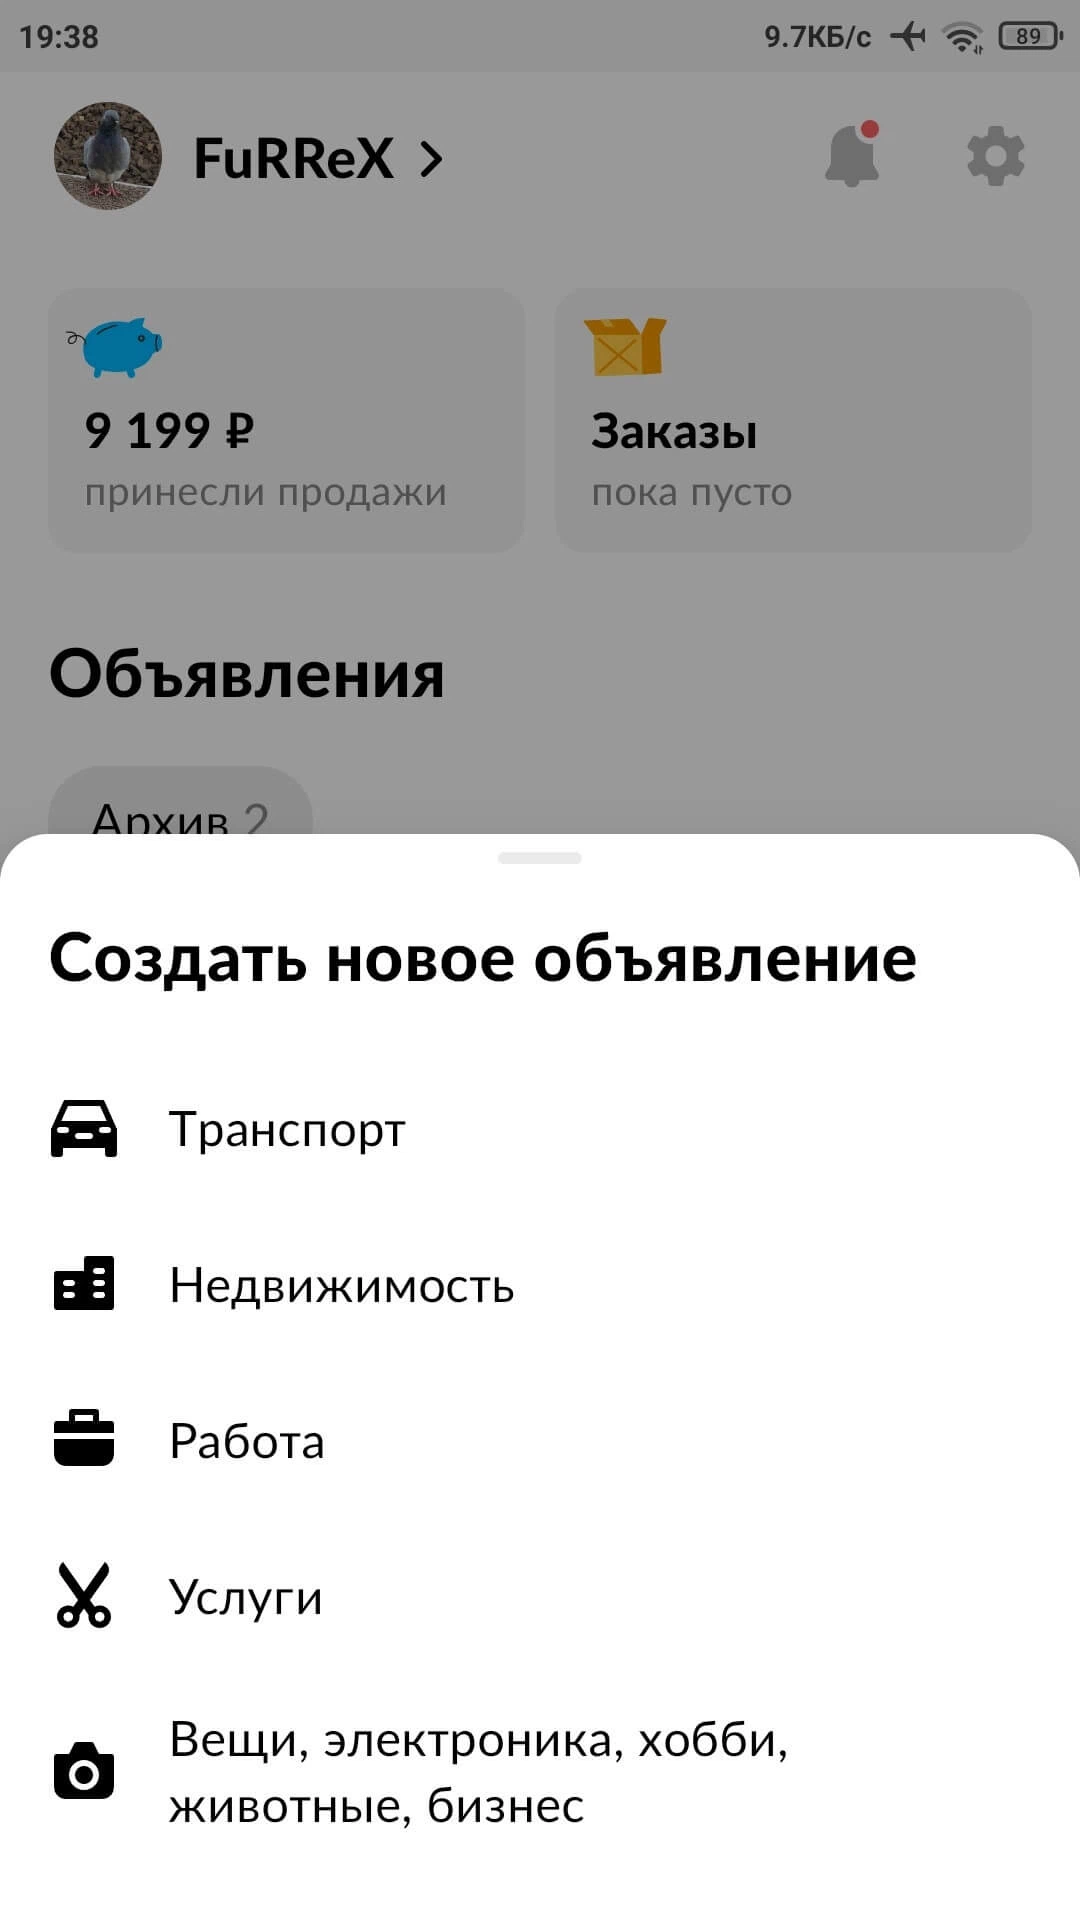
Авито (MOD) - Самый популярный сайт с объявлениями в России. Покупайте различные вещи или продавайте свои. Миллионы объявлений о продаже одежды, обуви, электроники, техники, мебели. Используйте фильтры для удобного поиска. Найдите временное жильё, либо предложите своё без посредников. Множество объявлений о недвижимости. Продажа и покупка автомобилей. Большая база вакансий и возможность выставления резюме. Находите то, что вам необходимо.
Особенности модификации (от Black Viper):
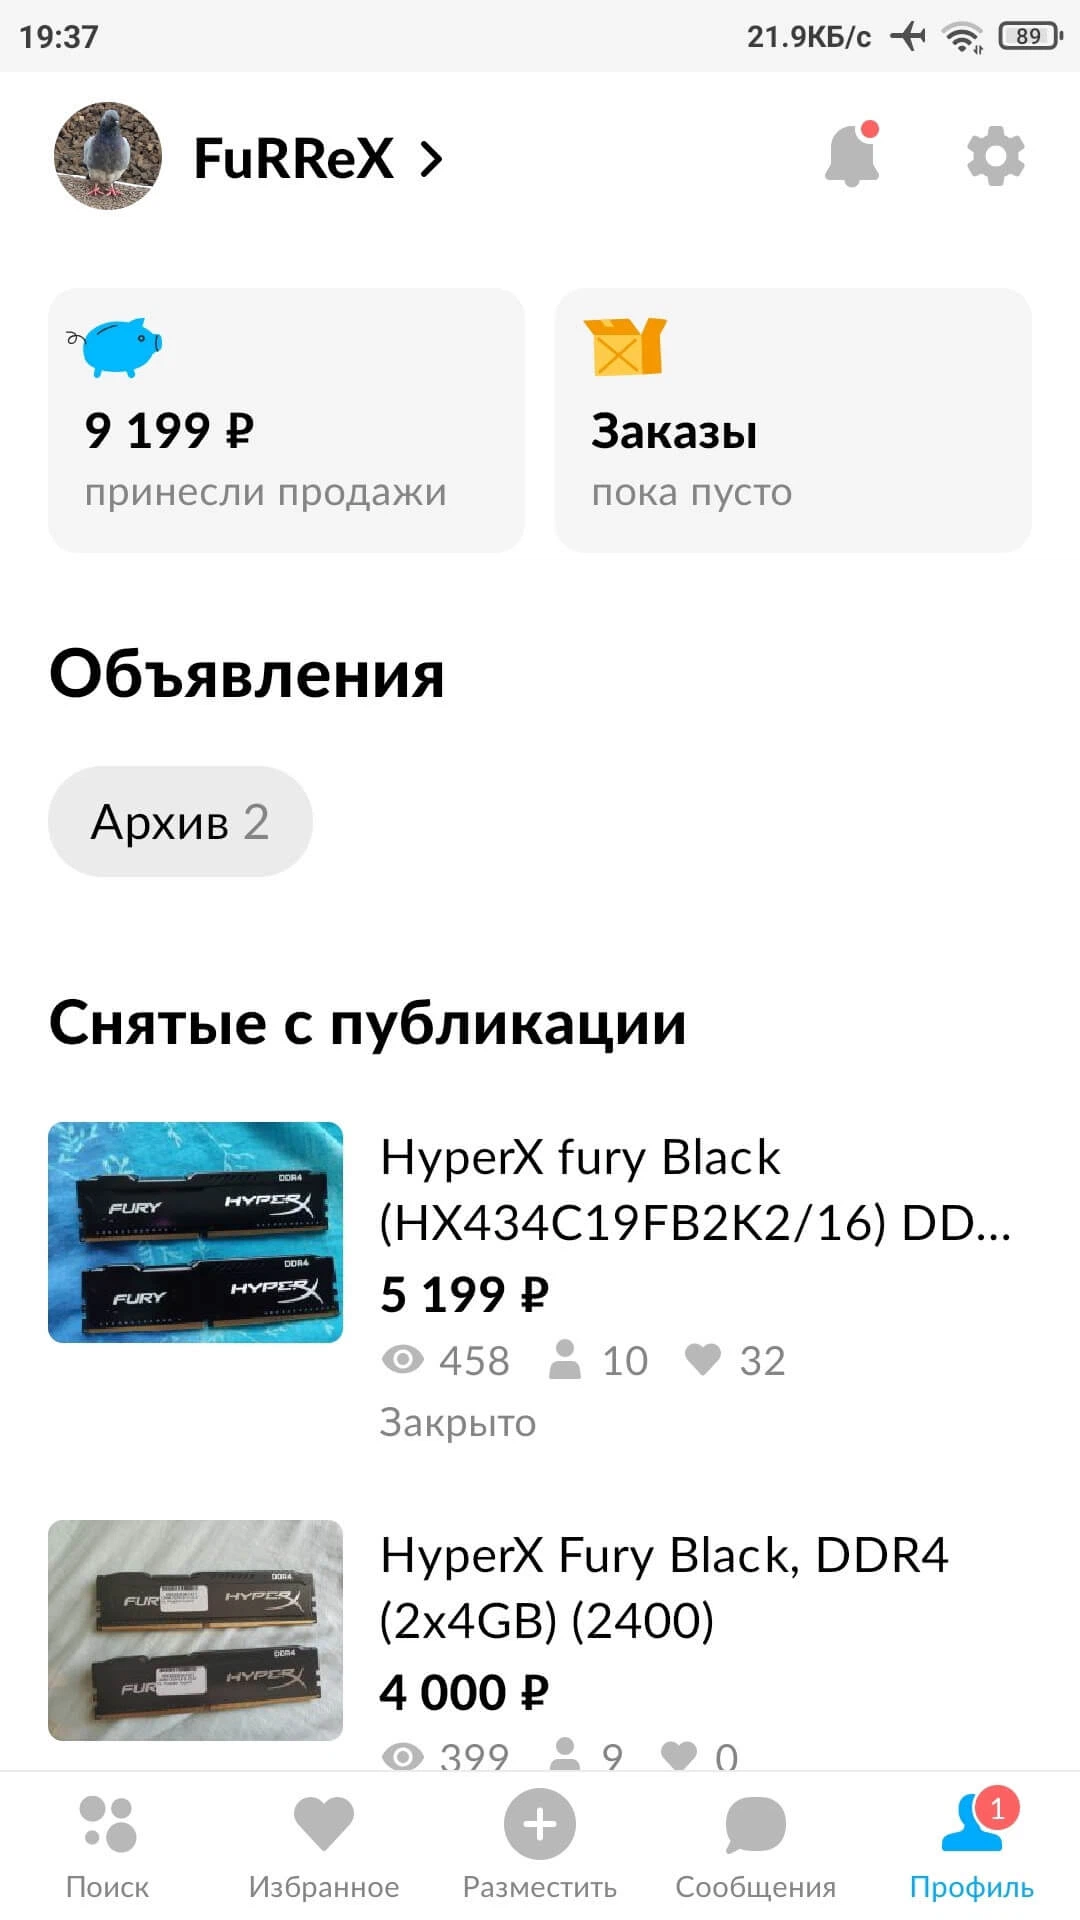
- Отключена реклама;
- Удалены пустые чёрные блоки;
- Отключена аналитика (патч);
- Удалено обнаружение root (патч);
- Удалено обнаружение vpn (патч);
- Оптимизация приложения (патч);
- Удалена карусель сторисов на главном экране;
- Удалена карусель "Видео для вас";
- Плашки в заголовке на главном экране в один ряд;
- Скрыта с нижней панели кнопка Ави ИИ;
- Скрыты панели мини меню и короткие видео;
- Завышен номер версии, чтобы не висело обновление в Play Market;
- Цвет тёмной темы изменён на Amoled / Dark;
- Чёрный / Тёмный сплэш;
- Оригинальная подпись изменена.
Отслеживать новость
При изменении новости вы получите уведомление на E-mail.
Подписаться
Подписались: 1
Версия
230.0
OS(MIN)
Android 9.0+
Язык
Разработчик
Состояние
Модификация
Root
Не требуется
Скачать Авито (MOD) v230.0 бесплатно на андроид
Доступные темы:
Avito v230.0 (MOD) (Amoled) (ARMv7)
apk
119.03 Mb
115
Версия 230.0 (2147483647)
Архитектура ARMv7
OS(MIN) Android 9.0+ (API 28)
VirusTotal
31.08.2026, 00:32
Файл
avito_v230_0_mod_amoled_arm7.apk
Имя
Авито
Пакет
com.avito.android
MD5
544e22fa7af7e46e64440cde659a9751
SHA-1
9a952613750c57f205d86c60df60169fbbb1a3c6
SHA-256
f296d80c495d09bb10ef7836bbead5bd7880e4085b2b4e2ae87a4a932df0fcda
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 49
Avito v230.0 (MOD) (Amoled) (ARM64) apk 124.5 Mb 26 Версия 230.0 (2147483647) Архитектура ARM64 OS(MIN) Android 9.0+ (API 28) VirusTotal 31.08.2026, 00:25 Файл avito_v230_0_mod_amoled_arm64.apk Имя Авито Пакет com.avito.android MD5 384e711d66f90e76aac322dd07dc06ae SHA-1 b298b8a94bb4ea512a3f9516bc42273a4e60a809 SHA-256 7f1e898d08331753f37281149762b08151ab2f8f7bd3417df70dbda17ecf90d0 Проверка Google Play Подпись CN=editor Имя editor Действует от 10.01.2016 11:03:09 MSK Действует до 17.12.2115 11:03:09 MSK MD5 cb3363348414b0583c830294c272e10f SHA-1 927ca44949d7788aa86f9d7f04d7fdacecd1dfb9 SHA-256 6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96 Серийник 231bc320 Схема v3 Ключ EditorKey (от derrin) BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 58
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 49
Avito v230.0 (MOD) (Amoled) (ARM64) apk 124.5 Mb 26 Версия 230.0 (2147483647) Архитектура ARM64 OS(MIN) Android 9.0+ (API 28) VirusTotal 31.08.2026, 00:25 Файл avito_v230_0_mod_amoled_arm64.apk Имя Авито Пакет com.avito.android MD5 384e711d66f90e76aac322dd07dc06ae SHA-1 b298b8a94bb4ea512a3f9516bc42273a4e60a809 SHA-256 7f1e898d08331753f37281149762b08151ab2f8f7bd3417df70dbda17ecf90d0 Проверка Google Play Подпись CN=editor Имя editor Действует от 10.01.2016 11:03:09 MSK Действует до 17.12.2115 11:03:09 MSK MD5 cb3363348414b0583c830294c272e10f SHA-1 927ca44949d7788aa86f9d7f04d7fdacecd1dfb9 SHA-256 6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96 Серийник 231bc320 Схема v3 Ключ EditorKey (от derrin) BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 58
Avito v230.0 (MOD) (Dark) (ARMv7)
apk
118.86 Mb
49
Версия 230.0 (2147483647)
Архитектура ARMv7
OS(MIN) Android 9.0+ (API 28)
VirusTotal
31.08.2026, 00:33
Файл
avito_v230_0_mod_dark_arm7.apk
Имя
Авито
Пакет
com.avito.android
MD5
600b043c5255b80fee1b4c34e8dabdb5
SHA-1
1707f4d251fb49df910c42381e268e1cdad59128
SHA-256
911aae43302045cc79e66645b3f20e55c55d621c02027a29f3f50b372f10fb5d
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 39
Avito v230.0 (MOD) (Dark) (ARM64) apk 124.34 Mb 2 Версия 230.0 (2147483647) Архитектура ARM64 OS(MIN) Android 9.0+ (API 28) VirusTotal 31.08.2026, 00:23 Файл avito_v230_0_mod_dark_arm64.apk Имя Авито Пакет com.avito.android MD5 7715ea245ac888006e50196a17f2324a SHA-1 defff76ce2909dca468bc8bf1f77a7f45a9b4f9e SHA-256 cf8053245b245b75e26a1eb3bde4983b6347d52517d2fa83f61ff914d667edef Проверка Google Play Подпись CN=editor Имя editor Действует от 10.01.2016 11:03:09 MSK Действует до 17.12.2115 11:03:09 MSK MD5 cb3363348414b0583c830294c272e10f SHA-1 927ca44949d7788aa86f9d7f04d7fdacecd1dfb9 SHA-256 6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96 Серийник 231bc320 Схема v3 Ключ EditorKey (от derrin) BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 59
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 39
Avito v230.0 (MOD) (Dark) (ARM64) apk 124.34 Mb 2 Версия 230.0 (2147483647) Архитектура ARM64 OS(MIN) Android 9.0+ (API 28) VirusTotal 31.08.2026, 00:23 Файл avito_v230_0_mod_dark_arm64.apk Имя Авито Пакет com.avito.android MD5 7715ea245ac888006e50196a17f2324a SHA-1 defff76ce2909dca468bc8bf1f77a7f45a9b4f9e SHA-256 cf8053245b245b75e26a1eb3bde4983b6347d52517d2fa83f61ff914d667edef Проверка Google Play Подпись CN=editor Имя editor Действует от 10.01.2016 11:03:09 MSK Действует до 17.12.2115 11:03:09 MSK MD5 cb3363348414b0583c830294c272e10f SHA-1 927ca44949d7788aa86f9d7f04d7fdacecd1dfb9 SHA-256 6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96 Серийник 231bc320 Схема v3 Ключ EditorKey (от derrin) BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 59
Avito v230.0 (MOD) (ST) (ARMv7)
apk
118.56 Mb
75
Версия 230.0 (2147483647)
Архитектура ARMv7
OS(MIN) Android 9.0+ (API 28)
VirusTotal
31.08.2026, 00:20
Файл
avito_v230_0_mod_arm7.apk
Имя
Авито
Пакет
com.avito.android
MD5
ae481bd1b2d9afd8b8690edf47f8ad7e
SHA-1
d0dac4e2ca2c7b627d94ce1eb65784e9994f14d4
SHA-256
6396623bdf8686d2e6648124f6a515bb7b6afaf61d98679df9148393cfbd7a37
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 55
Avito v230.0 (MOD) (ST) (ARM64) apk 124.03 Mb 6 Версия 230.0 (2147483647) Архитектура ARM64 OS(MIN) Android 9.0+ (API 28) VirusTotal 31.08.2026, 00:21 Файл avito_v230_0_mod_arm64.apk Имя Авито Пакет com.avito.android MD5 f2f37fe93ba1f0d7c47c68861f48ed96 SHA-1 7af32703bcf89faf7357b5563fd64fb3b9481a35 SHA-256 a7d9b05cab61f95def22d908512b10ed57adc5735ea4482d538eecbe24d3c82d Проверка Google Play Подпись CN=editor Имя editor Действует от 10.01.2016 11:03:09 MSK Действует до 17.12.2115 11:03:09 MSK MD5 cb3363348414b0583c830294c272e10f SHA-1 927ca44949d7788aa86f9d7f04d7fdacecd1dfb9 SHA-256 6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96 Серийник 231bc320 Схема v3 Ключ EditorKey (от derrin) BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 56
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 55
Avito v230.0 (MOD) (ST) (ARM64) apk 124.03 Mb 6 Версия 230.0 (2147483647) Архитектура ARM64 OS(MIN) Android 9.0+ (API 28) VirusTotal 31.08.2026, 00:21 Файл avito_v230_0_mod_arm64.apk Имя Авито Пакет com.avito.android MD5 f2f37fe93ba1f0d7c47c68861f48ed96 SHA-1 7af32703bcf89faf7357b5563fd64fb3b9481a35 SHA-256 a7d9b05cab61f95def22d908512b10ed57adc5735ea4482d538eecbe24d3c82d Проверка Google Play Подпись CN=editor Имя editor Действует от 10.01.2016 11:03:09 MSK Действует до 17.12.2115 11:03:09 MSK MD5 cb3363348414b0583c830294c272e10f SHA-1 927ca44949d7788aa86f9d7f04d7fdacecd1dfb9 SHA-256 6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96 Серийник 231bc320 Схема v3 Ключ EditorKey (от derrin) BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 56