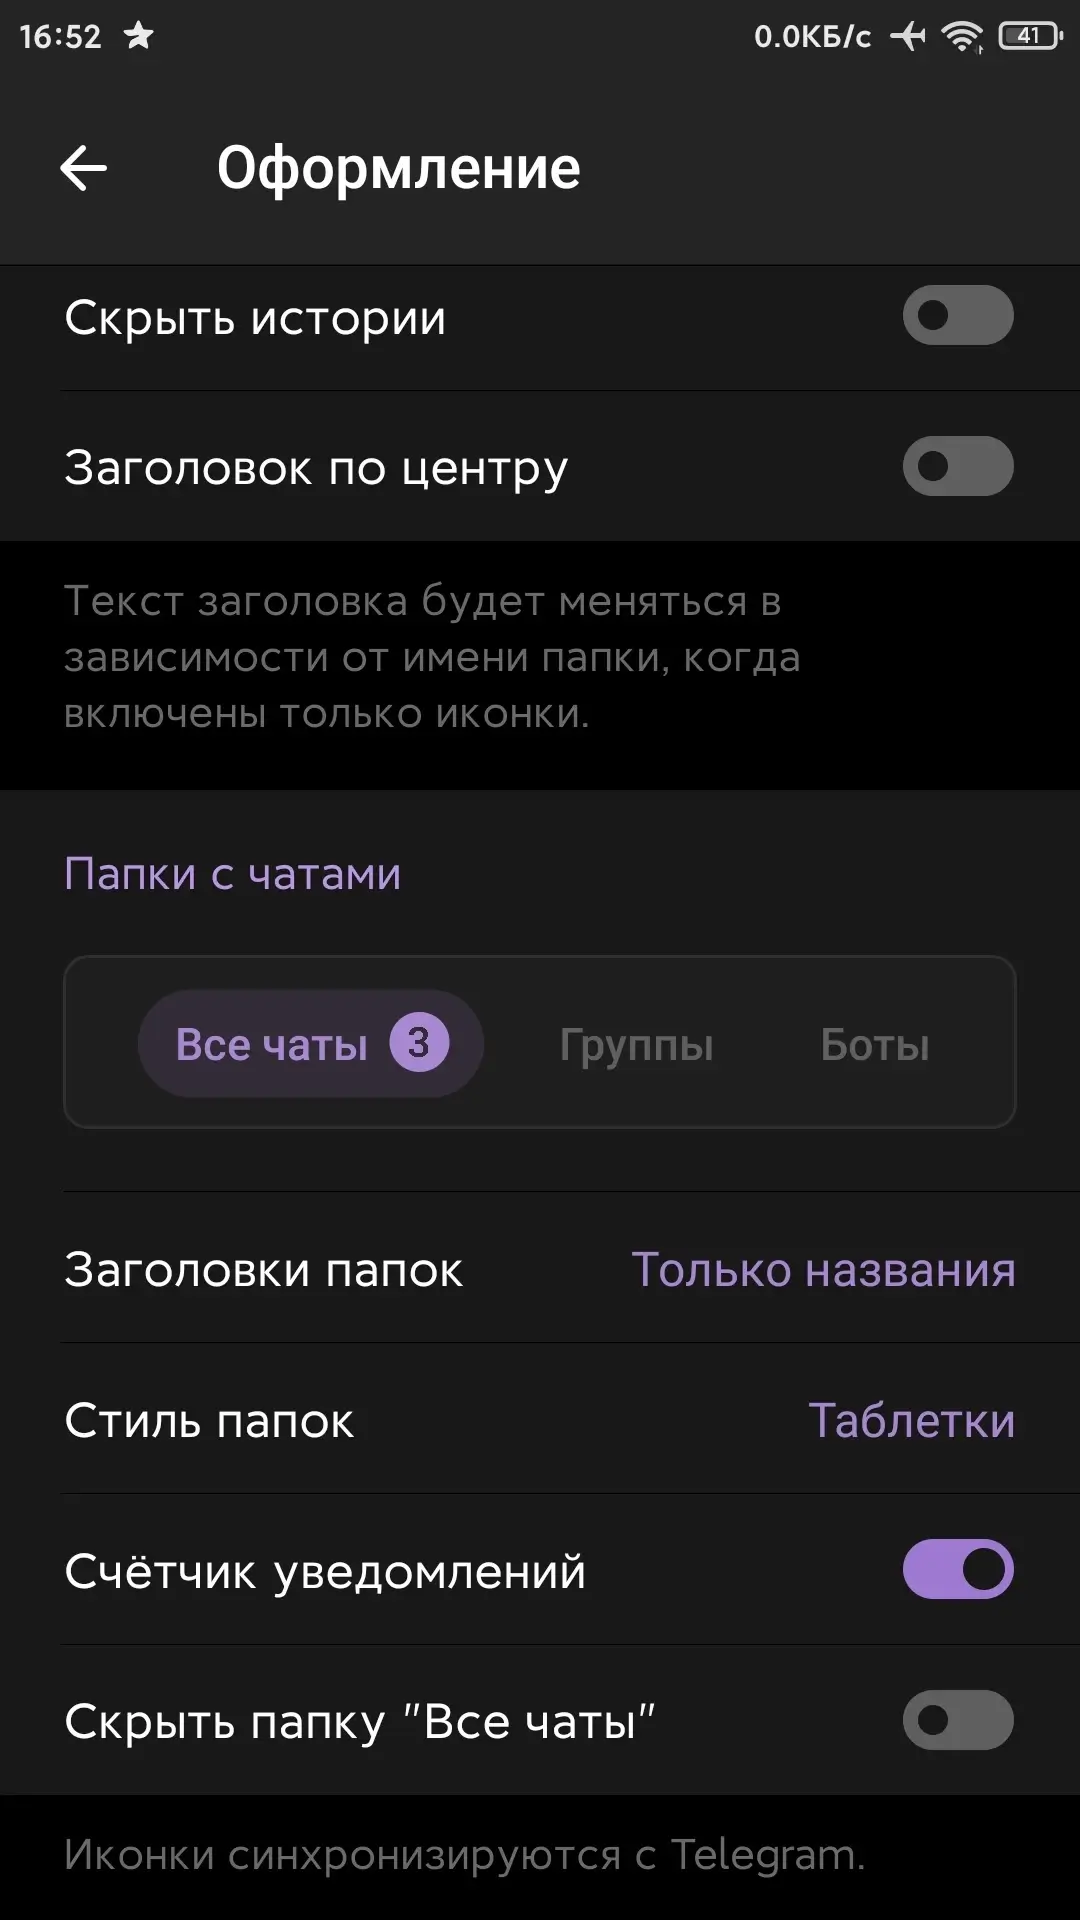
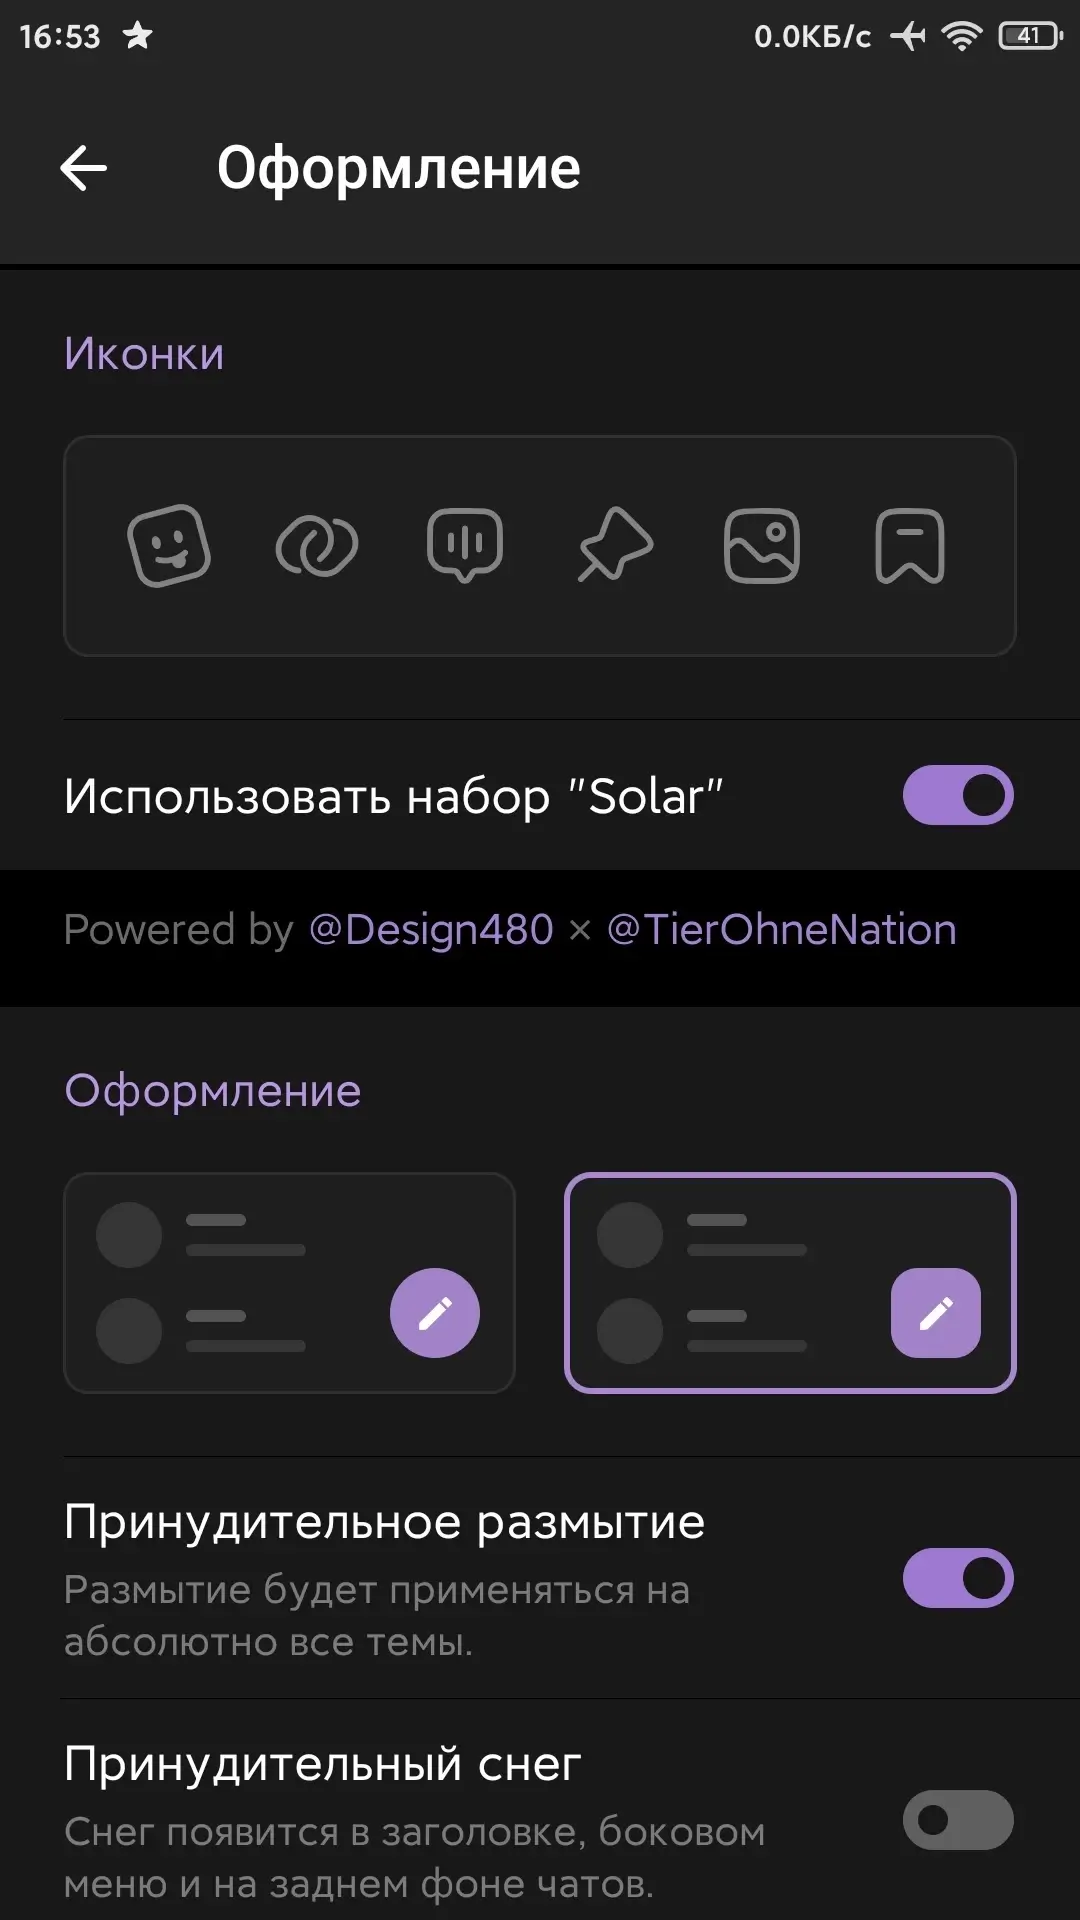
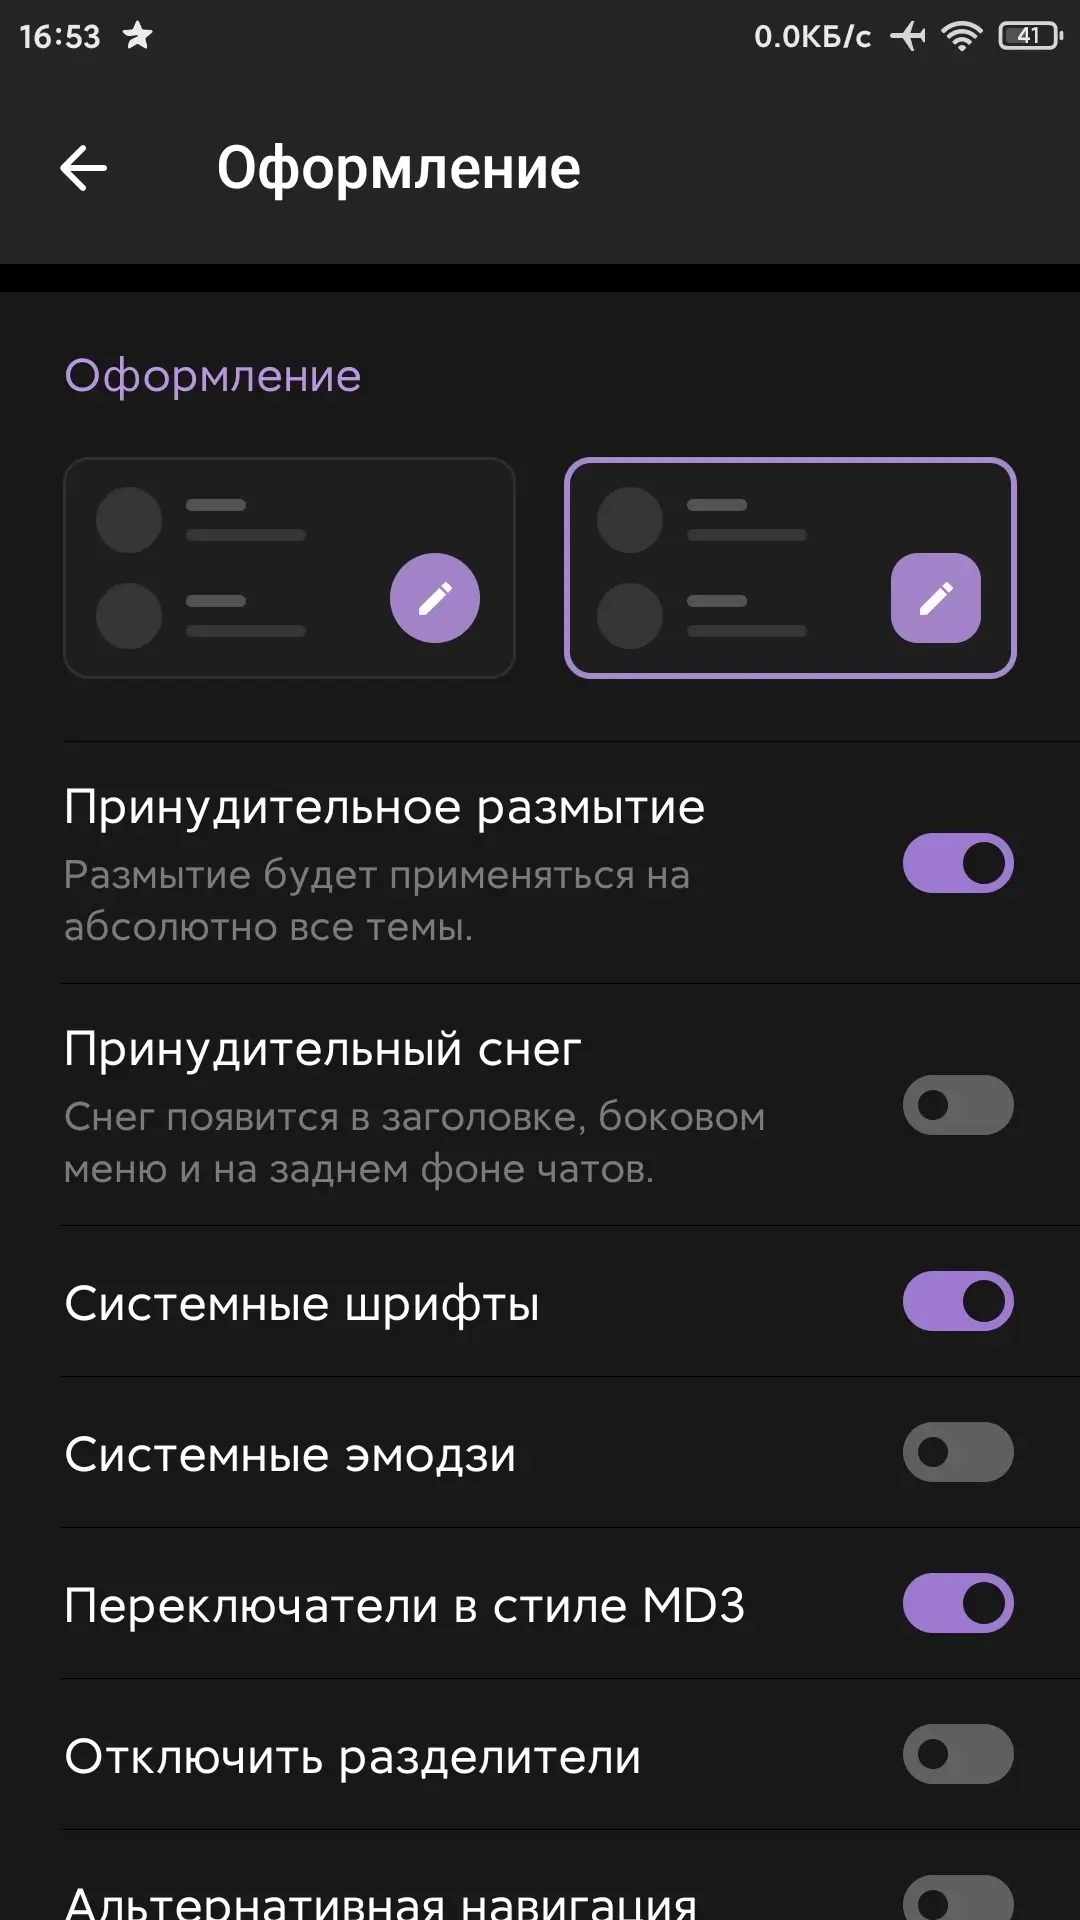
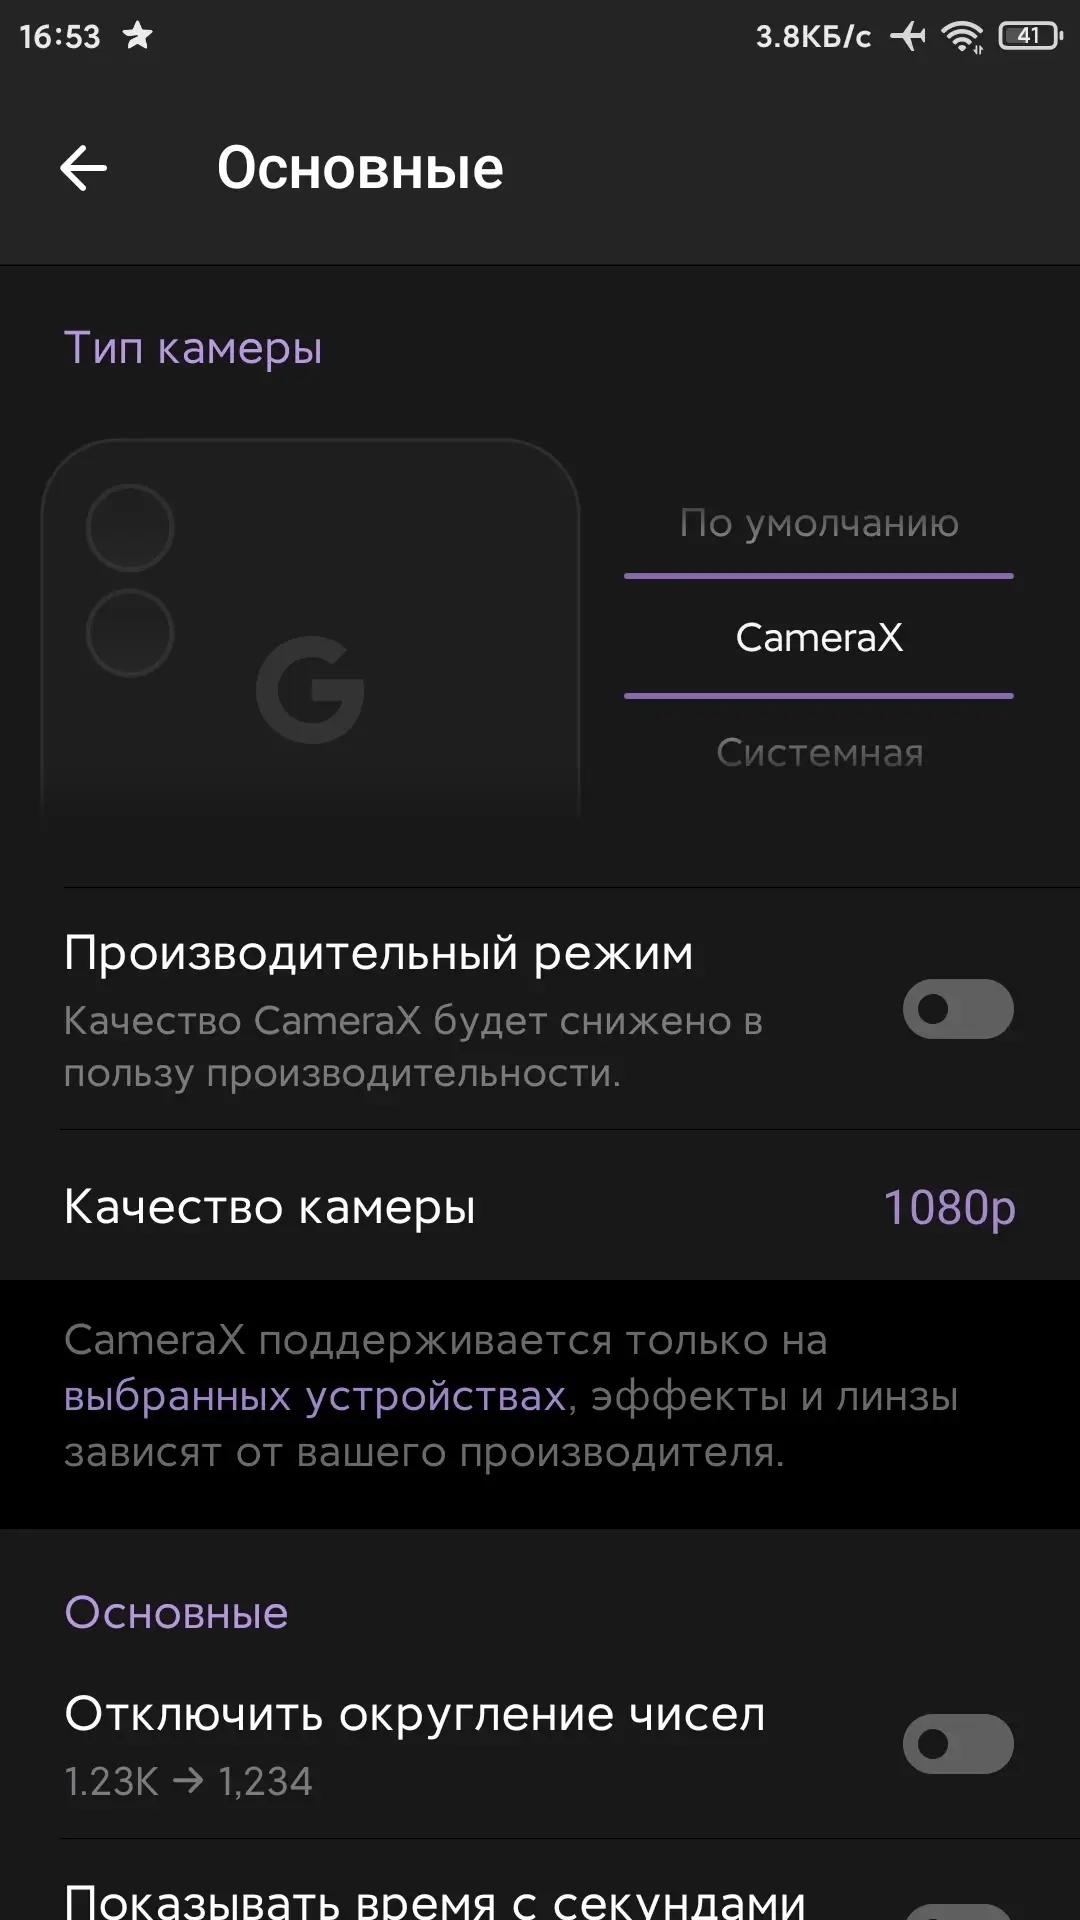
AyuGram (MOD Telegram) - Модификация exteraGram с режимом призрака, просмотром удалённых сообщений и другими функциями от Telegraher. Отличительной особенностью этого приложения является отсутствие рекламы и наличие открытого исходного кода. Приложение гарантирует безопасность и конфиденциальность ваших данных, а также оригинальные возможности, недоступные в других мессенджерах.
Особенности приложения:
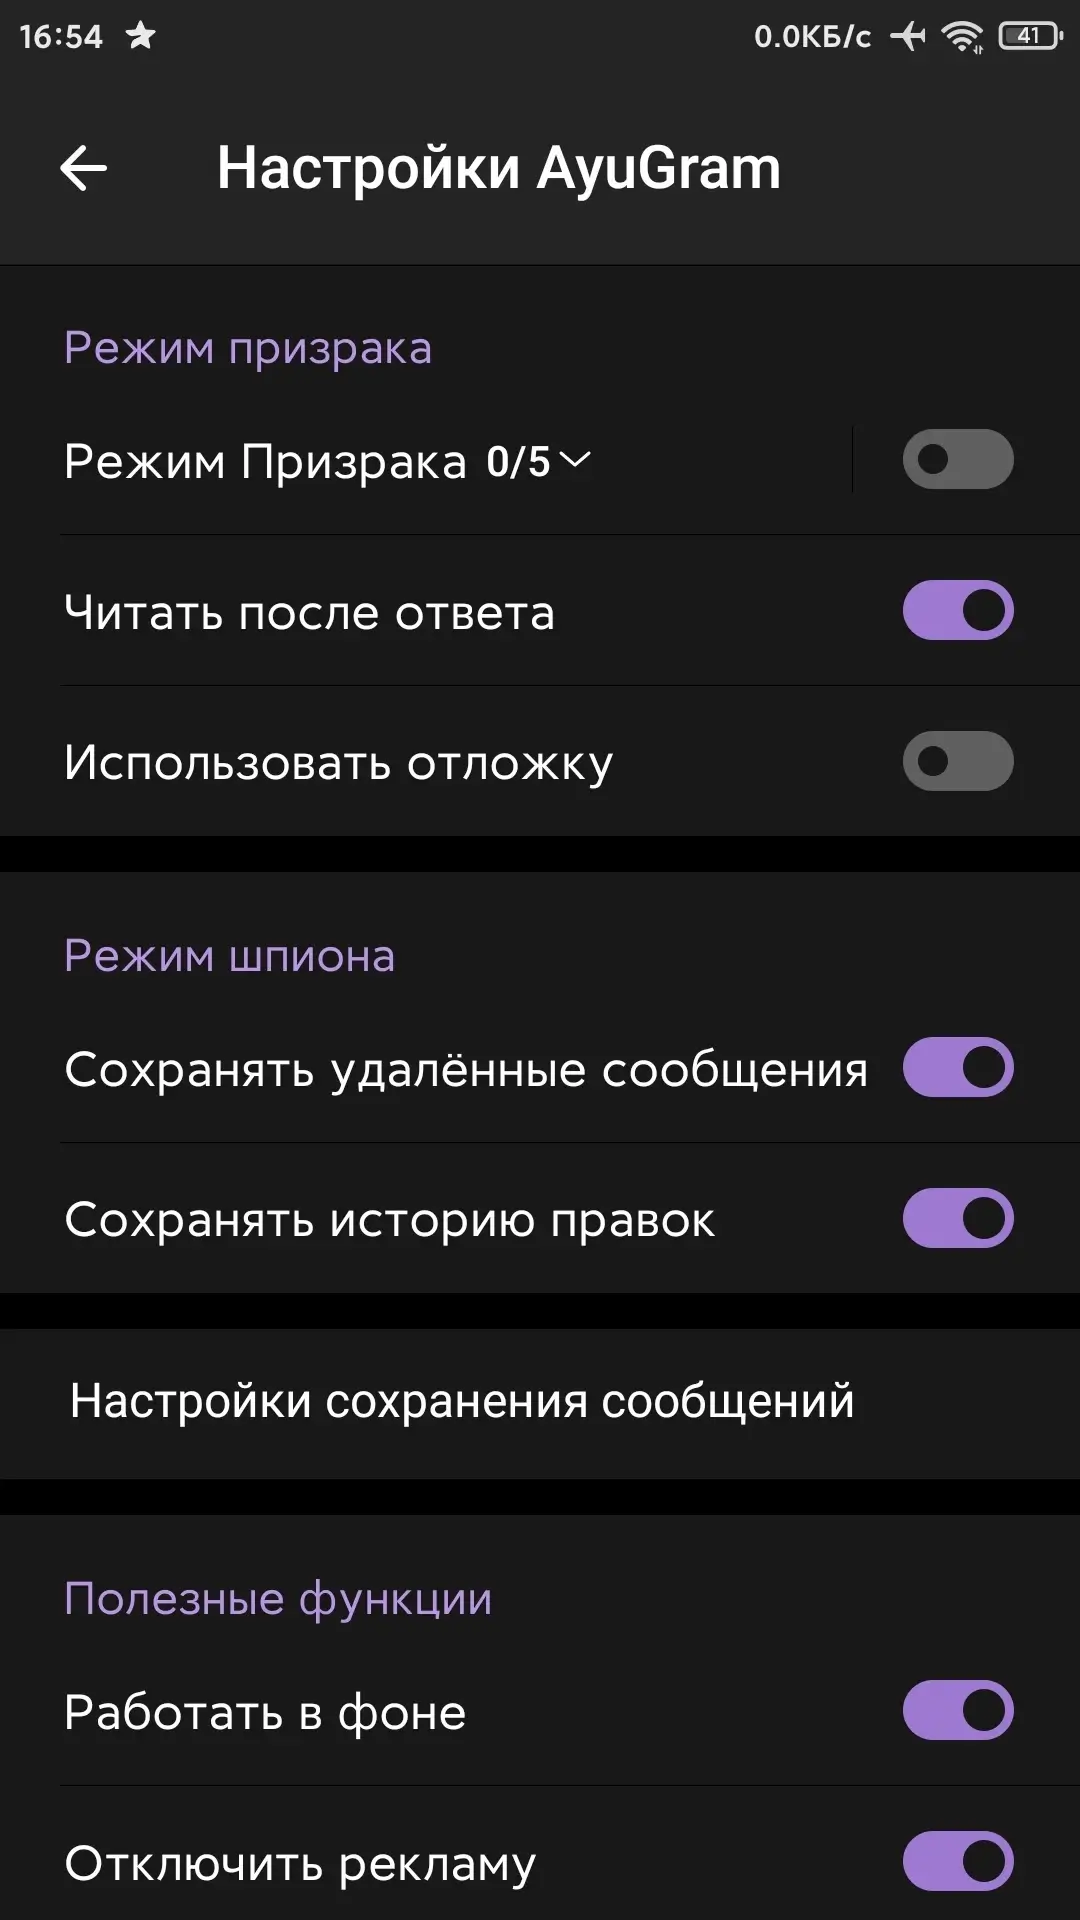
- Режим призрака - Эта функция позволит пользователю оставаться незаметным и невидимым для других пользователей. Вы сможете перемещаться по чатам и просматривать сообщения, не беспокоясь о вашей видимости;
- История сообщений - AyuGram сохраняет все ваши сообщения и позволит вам просматривать их в любое время. Больше не нужно беспокоиться о потере важной информации или важных документов;
- Анти-удаление сообщений - Иногда пользователи могут пожалеть об отправленных сообщениях и попытаться удалить их до того, как они будут прочитаны. AyuGram позволит вам сохранять все сообщения, несмотря на попытки удаления других пользователей;
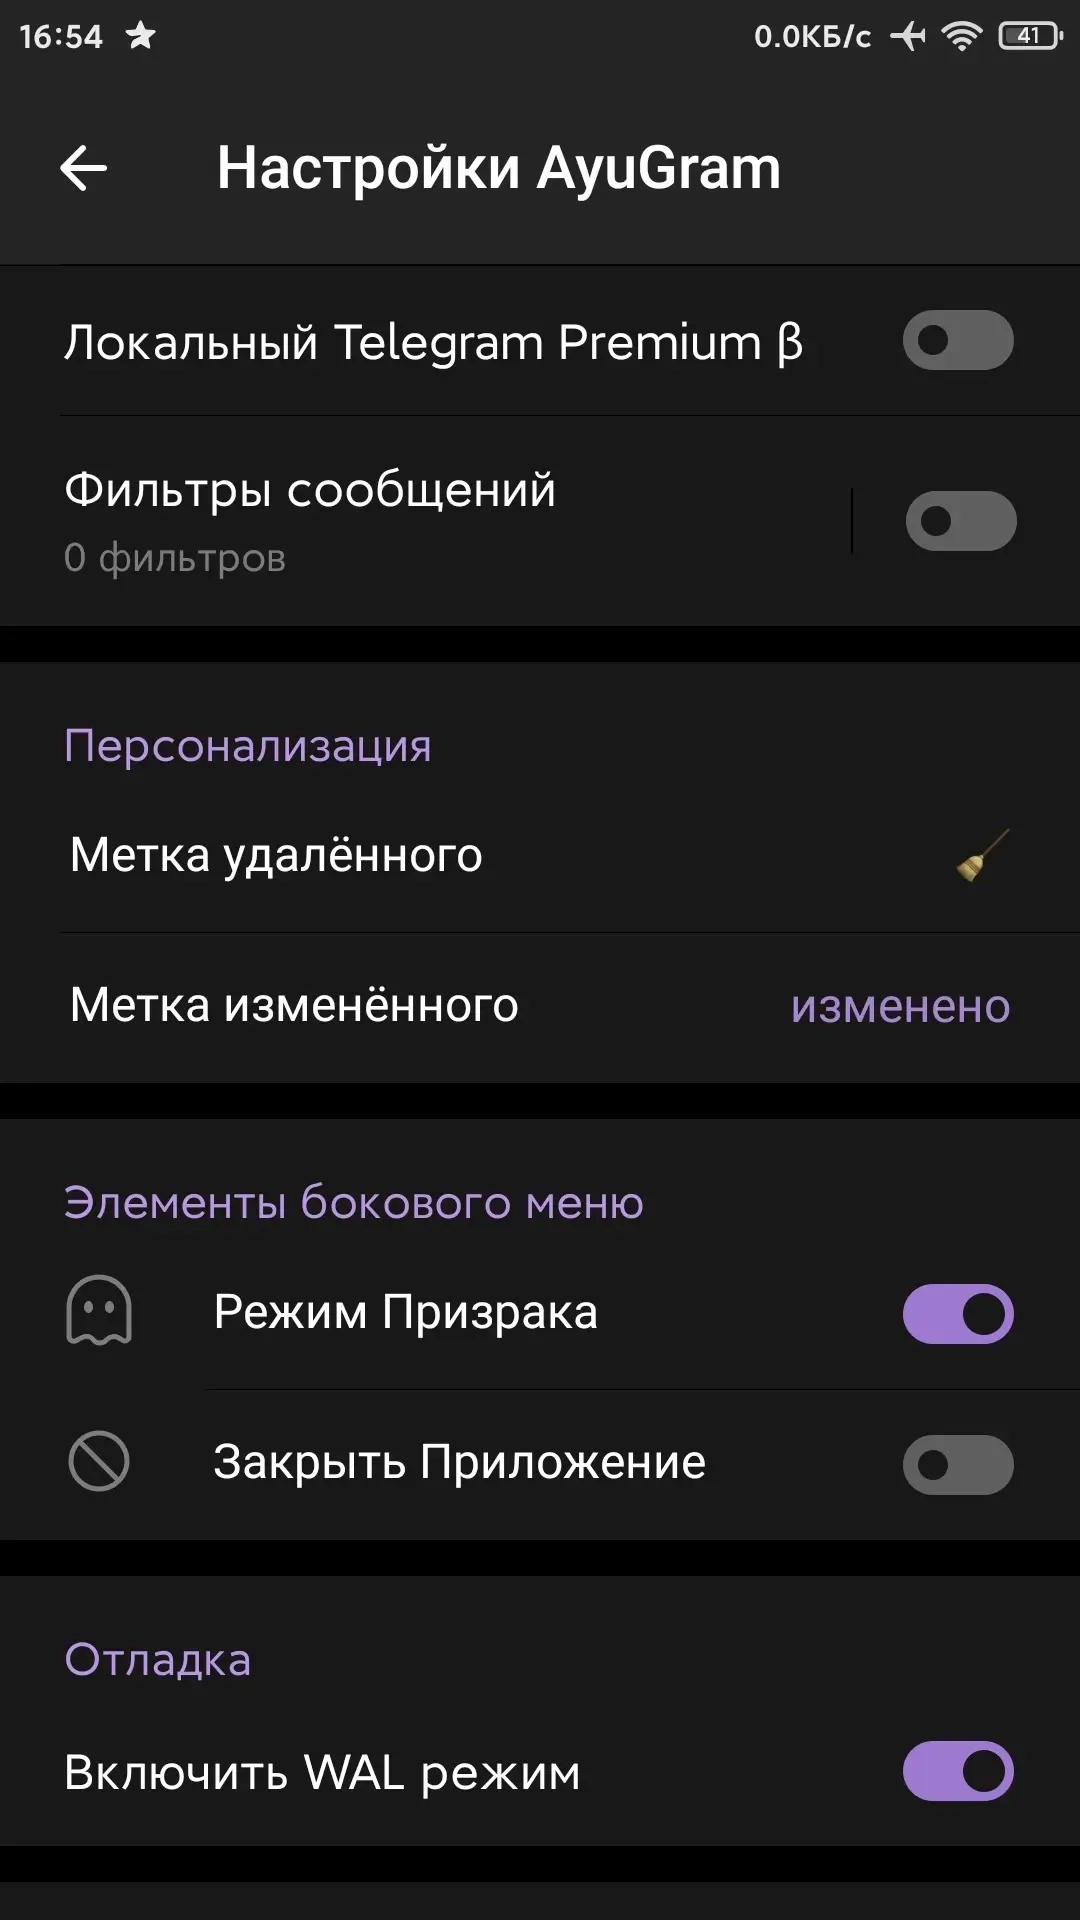
- Настраиваемые отредактированные удалённые метки - Эта функция уникальна для AyuGram и позволит вам настраивать, как будут выглядеть отметки о редактировании или удалении сообщений;
- Локальный телеграм премиум - AyuGram предоставляет возможность использования премиальных функций Telegram без необходимости покупки подписки. Вы получаете некоторые преимущества премиум-аккаунта;
- Фильтры сообщений - Некоторые сообщения, такие как реклама или спам, могут быть раздражающими и отвлекающими. AyuGram позволит вам настроить фильтры сообщений, блокировать определённые типы контента или отправителей, чтобы у вас был более комфортный и безопасный опыт использования мессенджера.
В целом, AyuGram предлагает множество полезных функций и особенностей, делая его привлекательным вариантом для пользователей, которым важна приватность и возможность настройки приложения под свои индивидуальные предпочтения.
Особенности модификации (от NURIK):
- Чёрный сплэш при запуске;
- Языки: английский, русский;
- Разделено по архитектурам;
- Удалены дубликаты графики;
- Оптимизированы ресурсы;
- Исправлена google карта;
- В панели уведомлений изменены смайлы из символов на название "Проверка новых сообщений";
- Оригинальная подпись изменена (от FuRReX).
Варианты модификаций:
- Вариант 1: Имя: AyuGram | Пакет: com.radolyn.ayugram | Иконка: AyuGram
- Вариант 2: Имя: Telegram | Пакет: org.telegram.messenger | Иконка: оф. Telegram
Форк: exteraGram
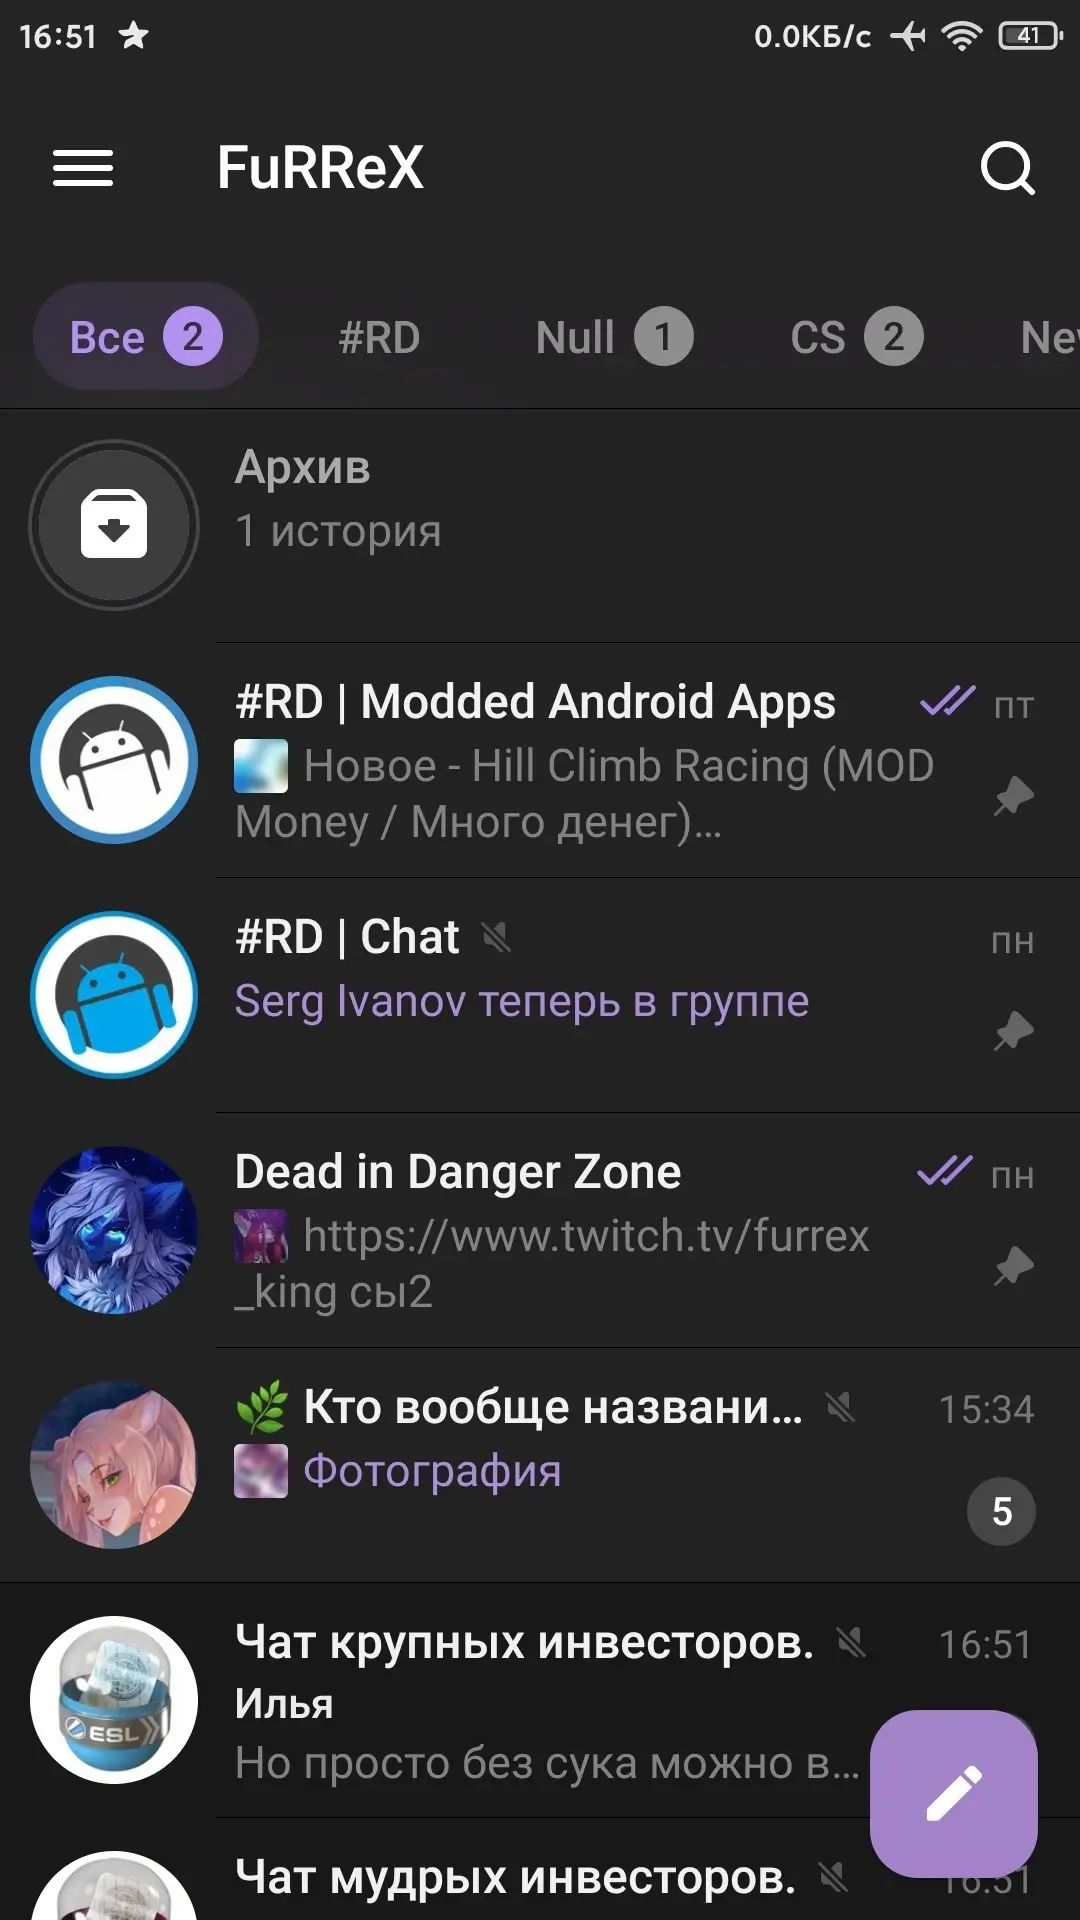
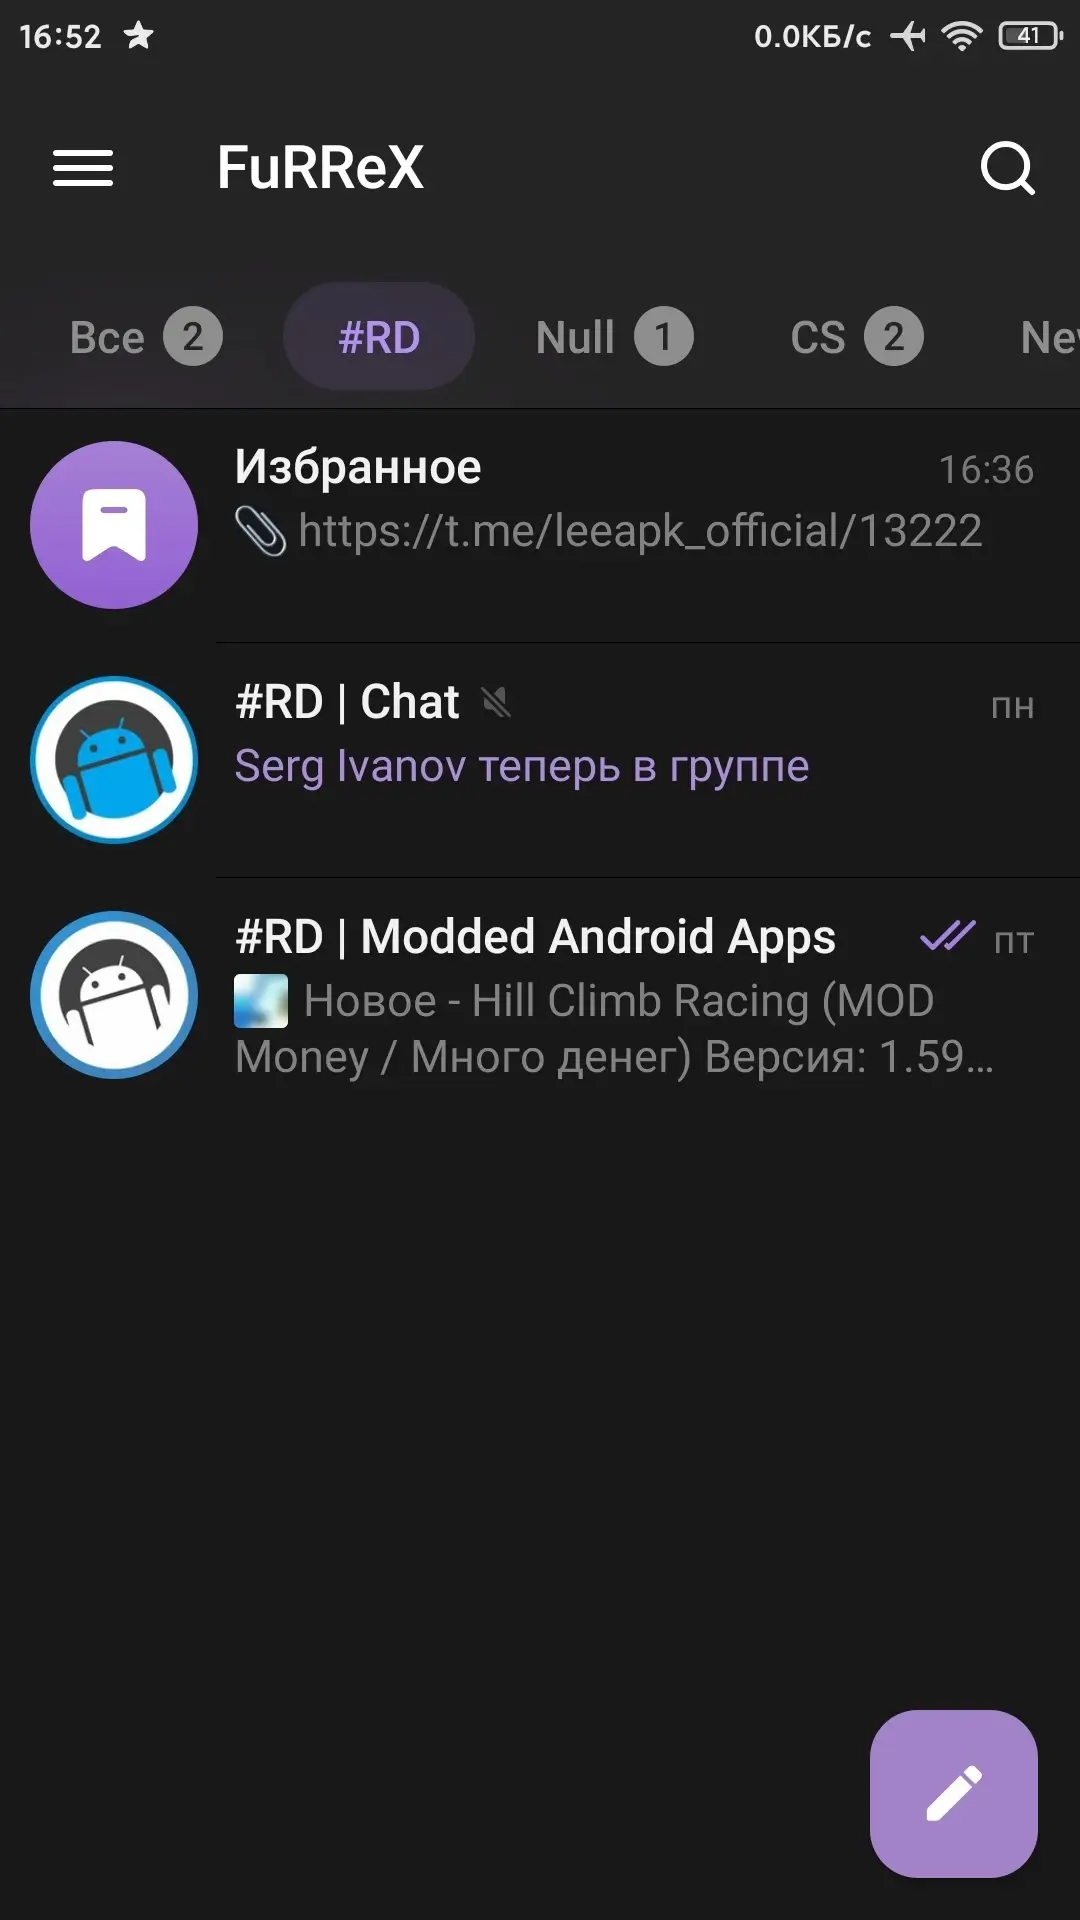
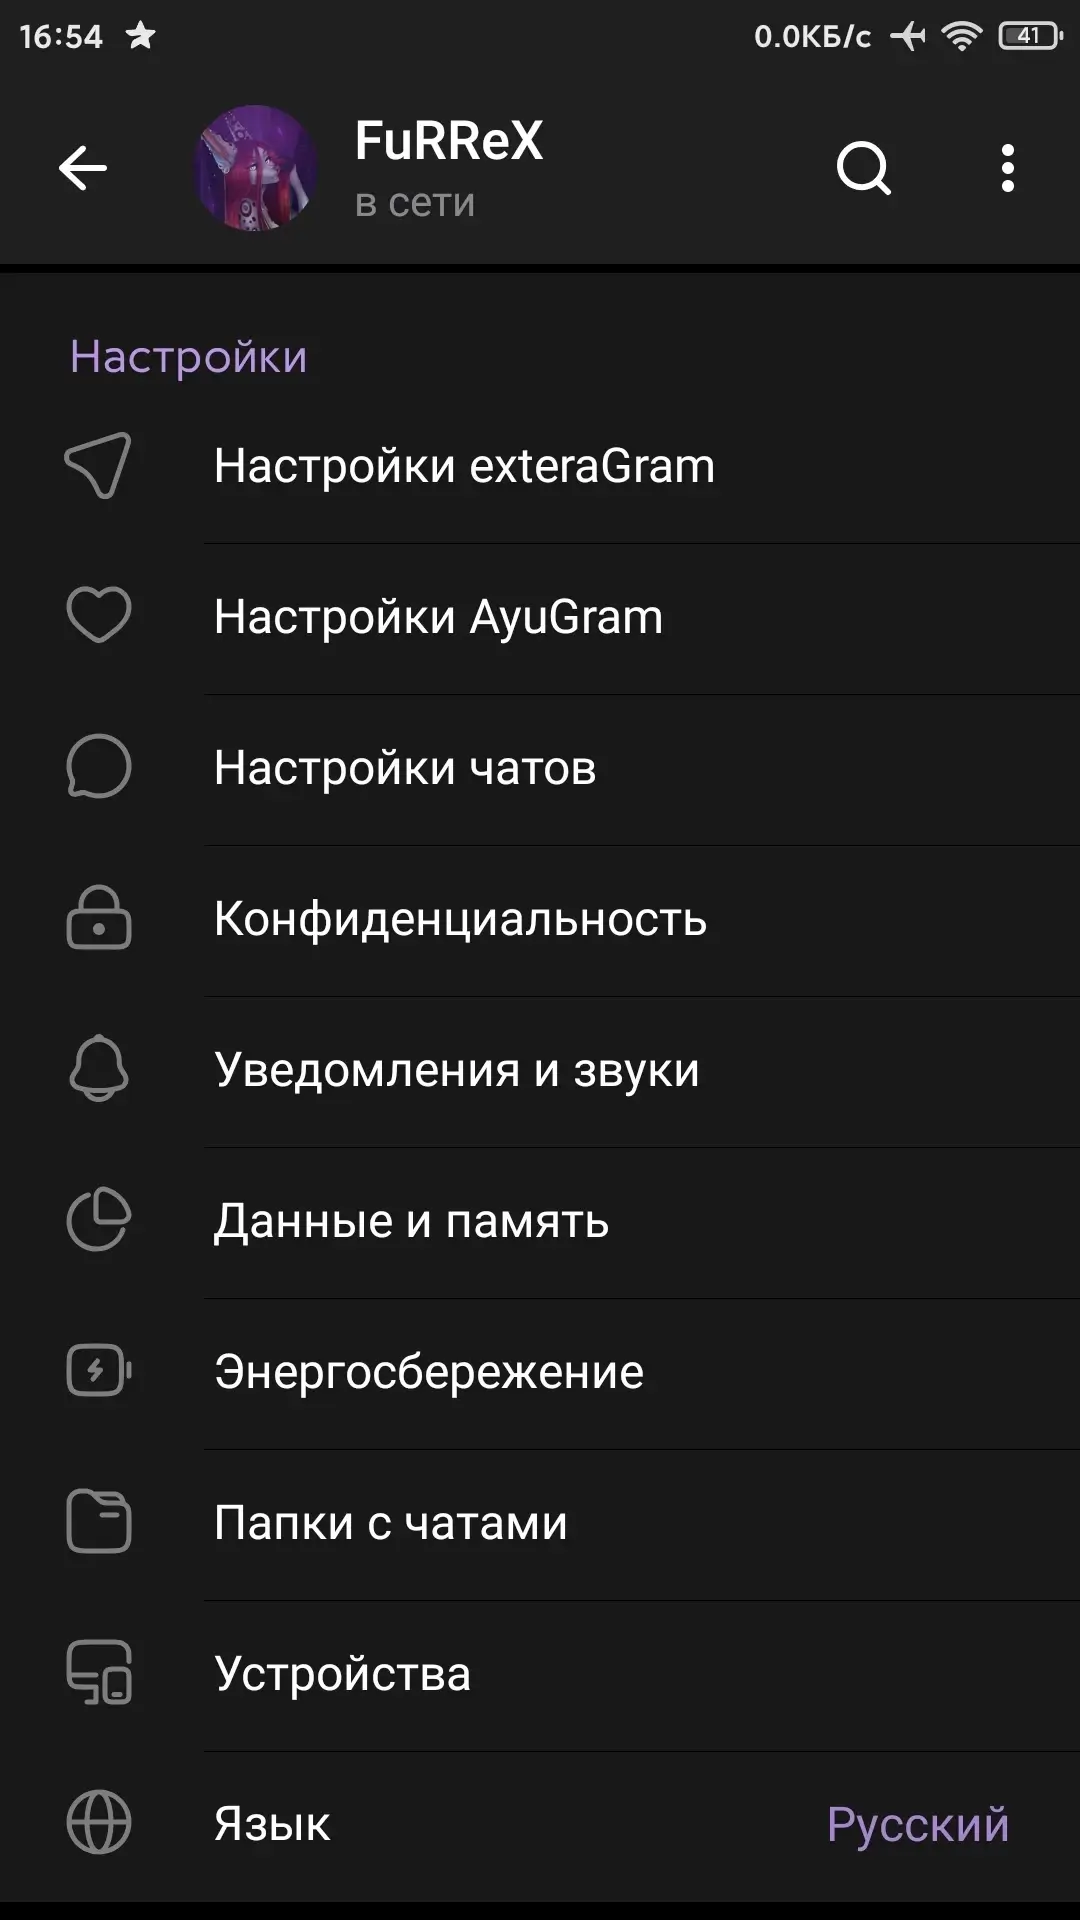
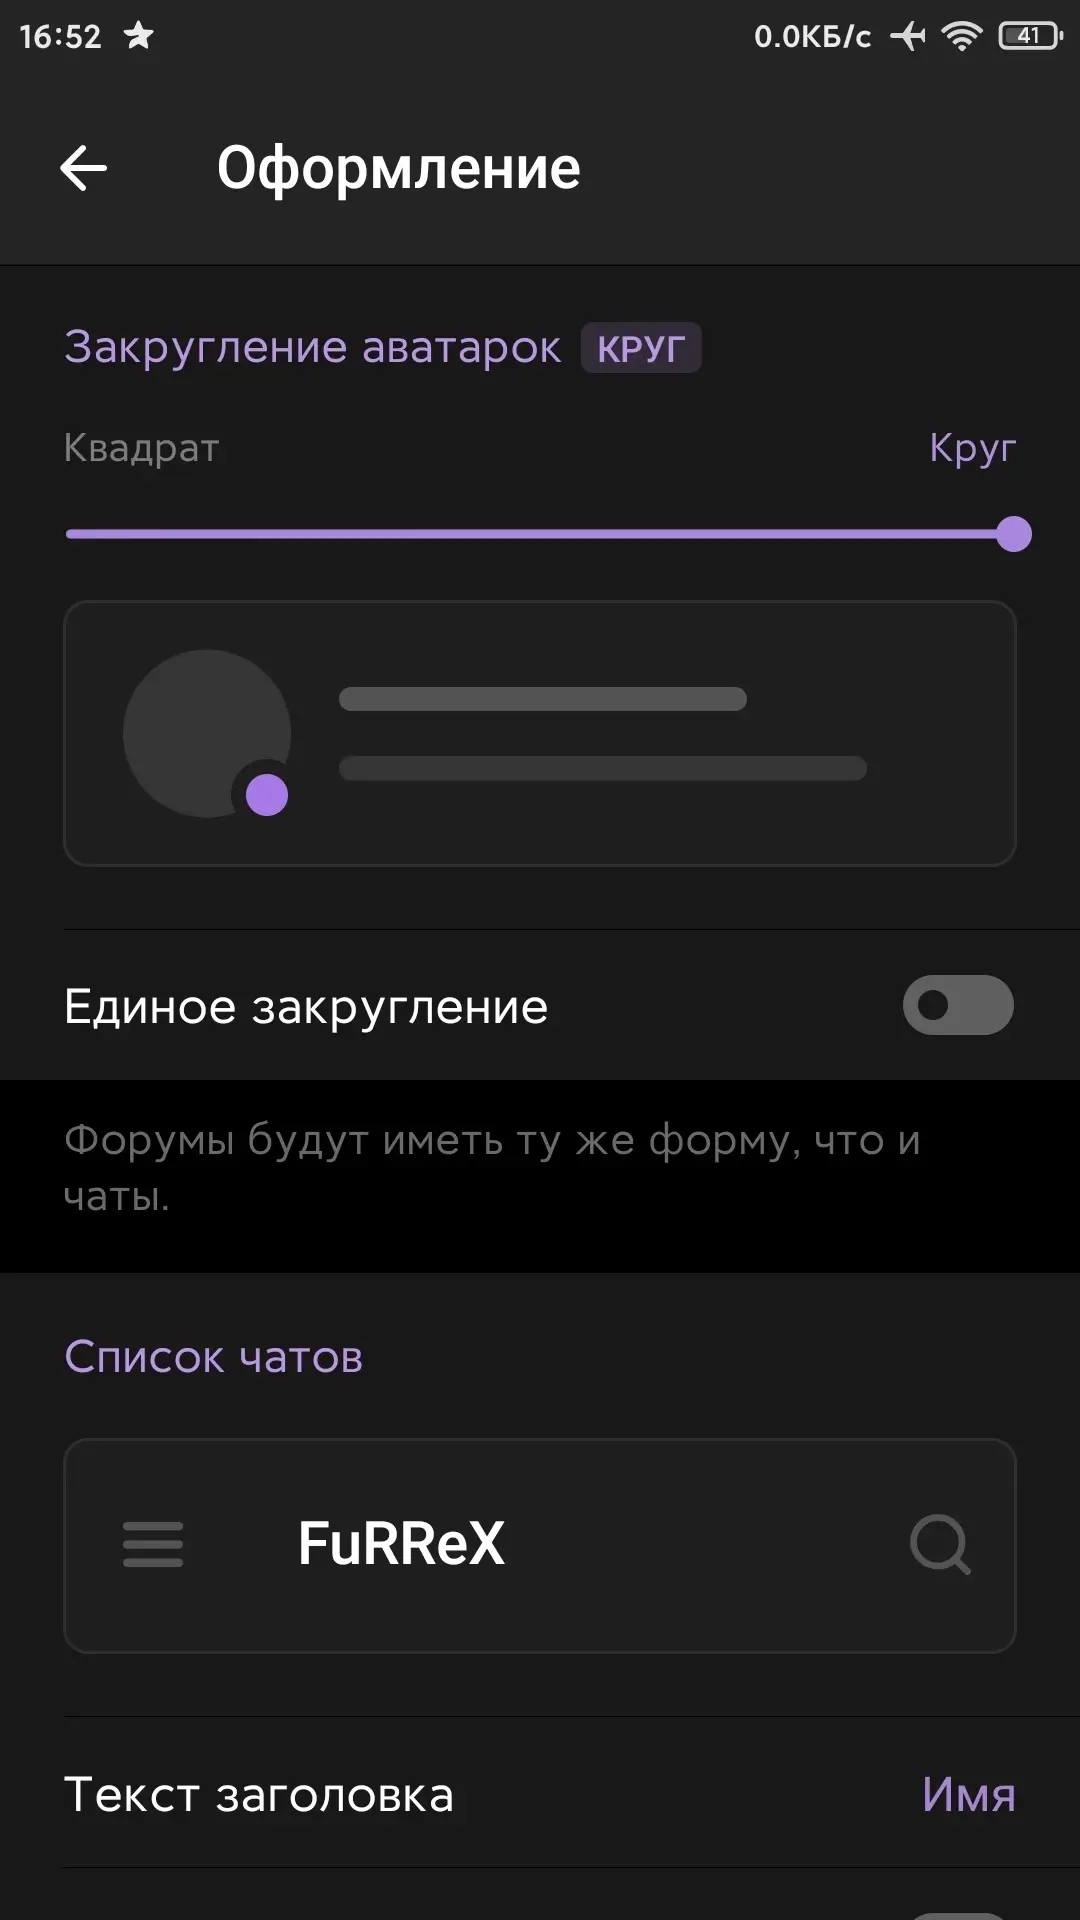
Мод на мод:
v1: com.radolyn.ayugram
AyuGram v13.1.1 (MOD 1) (Full) (ARMv7)
apk
98.42 Mb
126
Версия 13.1.1 (72379)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 19:02
Файл
ayugram_v13_1_1_b72379_20261104_full_arm7_s.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
a5256844817d305d650b2cfe5a9d37a6
SHA-1
d28cabd81125f666c39206d945c2e9757caae05f
SHA-256
ae33837411b0c23bf5d50505e5e0cf862f635b190a0e3f5fa2413786f4e403db
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
48
AyuGram v13.1.1 (MOD 1) (Full) (ARM64)
apk
100.6 Mb
40
Версия 13.1.1 (72379)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 20:21
Файл
ayugram_v13_1_1_b72379_20261104_full_arm64_s.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
6c81fc767d05216394e9b533ff3cbec5
SHA-1
491be8fce532bdbfd00962cbbbba3f95ee9bcb55
SHA-256
d868dcdd1f6e68029af441e3527136a9c13b1452fc8e627a3a059cfa5b67acc1
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
59
Мод на мод:
v2: org.telegram.messenger
AyuGram v13.1.1 (MOD 2) (Full) (ARMv7)
apk
98.43 Mb
11
Версия 13.1.1 (72379)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 18:57
Файл
ayugram_tg_v13_1_1_b72379_20261104_full_arm7_s.apk
Имя
Telegram
Пакет
org.telegram.messenger
MD5
421858bf1a3bc78bd37600dc2981d646
SHA-1
994481c2fe0406d836d18ee891a4ac8692e92057
SHA-256
cb483f754b052e0f455cd5c24165eb64e41278736298e19dbfd6b1bf2110f0ac
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
60
AyuGram v13.1.1 (MOD 2) (Full) (ARM64)
apk
100.62 Mb
22
Версия 13.1.1 (72379)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 20:11
Файл
ayugram_tg_v13_1_1_b72379_20261104_full_arm64_s.apk
Имя
Telegram
Пакет
org.telegram.messenger
MD5
42b389bf9271f80f54ae01c33729fe44
SHA-1
495a54ec0c72591ff20d6e00e3d0d7f1bb2ea203
SHA-256
9dc9c2300ae877ea6cd2666b83946ac274611fb5caa9639683003c26211e5d34
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64
Оригинальный мод:
com.radolyn.ayugram
- Поддержку плагинов
Версии взаимозаменяемы: можно установить другой APK поверх уже установленного приложения.
AyuGram v13.1.1 (Original) (Full)
apk
127.6 Mb
7
Версия 13.1.1 (72379)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 03:08
Файл
ayugram_v13_1_1_b72379_20261104_original_full_vanilla.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
98d2ef202dabf1b65f77d6e3b6b77a95
SHA-1
ebc5a64bc57ddbc3cd68b186ea91d123d1bd93f1
SHA-256
b7195bd9f3126543566acf3e1e5d3d1cc1fa163db927e85918877f7cb65cb113
Проверка
Google Play
Подпись
C=RU, ST=Russia, L=Moscow, O=Radolyn Labs, OU=Mobile, CN=AlexeyZavar
Имя
AlexeyZavar
Подразделение
Mobile
Организация
Radolyn Labs
Локация
Moscow
Регион
Russia
Страна
RU
MD5
04c54334dade6e0aab2e00cde53637b0
SHA-1
dbe511bc799a0d56b6dc20416af7b141416fa7ef
SHA-256
50fdf87a75d5e522d08d5fc9f15cfd1fed8a93eaebc06c968793c8871d9a22b3
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
60
AyuGram v13.1.1 (Original) (Lite)
apk
73.82 Mb
4
Версия 13.1.1 (72379)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 02:28
Файл
ayugram_v13_1_1_b72379_20261104_original_lite_vanilla.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
07033707409e3af33a758c7a43304044
SHA-1
d58c656f5bbf21c9086b3458d36c22122e0e8399
SHA-256
452d9ac98d12b15beac0a3e89dc803e6665aa604505711a1fa9c80abc9d38cd8
Проверка
Google Play
Подпись
C=RU, ST=Russia, L=Moscow, O=Radolyn Labs, OU=Mobile, CN=AlexeyZavar
Имя
AlexeyZavar
Подразделение
Mobile
Организация
Radolyn Labs
Локация
Moscow
Регион
Russia
Страна
RU
MD5
04c54334dade6e0aab2e00cde53637b0
SHA-1
dbe511bc799a0d56b6dc20416af7b141416fa7ef
SHA-256
50fdf87a75d5e522d08d5fc9f15cfd1fed8a93eaebc06c968793c8871d9a22b3
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64